Funktioniert Amazon CloudWatch in China? Datenresidenz für Ihre Logs und Metriken
Amazon CloudWatch speichert Ihre Logs, Metriken und Traces in der AWS-Region, an die Sie sie senden — und auf einem globalen AWS-Konto liegt diese Region außerhalb Festlandchinas. Weil Monitoring-Daten routinemäßig personenbezogene Daten tragen, ist das eine PIPL-Grenztransfer-Frage, keine der Geschwindigkeit. Ein Blick zuerst auf die Compliance: wo Ihre Telemetrie liegt.
Funktioniert Amazon CloudWatch in China?
Sie können CloudWatch aus China erreichen — doch auf Ihrem globalen AWS-Konto speichert es Ihre Logs, Metriken und Traces außerhalb des Festlands, und diese Telemetrie trägt routinemäßig personenbezogene Daten. Ob CloudWatch hier „funktioniert“, ist eine Datenresidenz-Frage, keine der Geschwindigkeit.
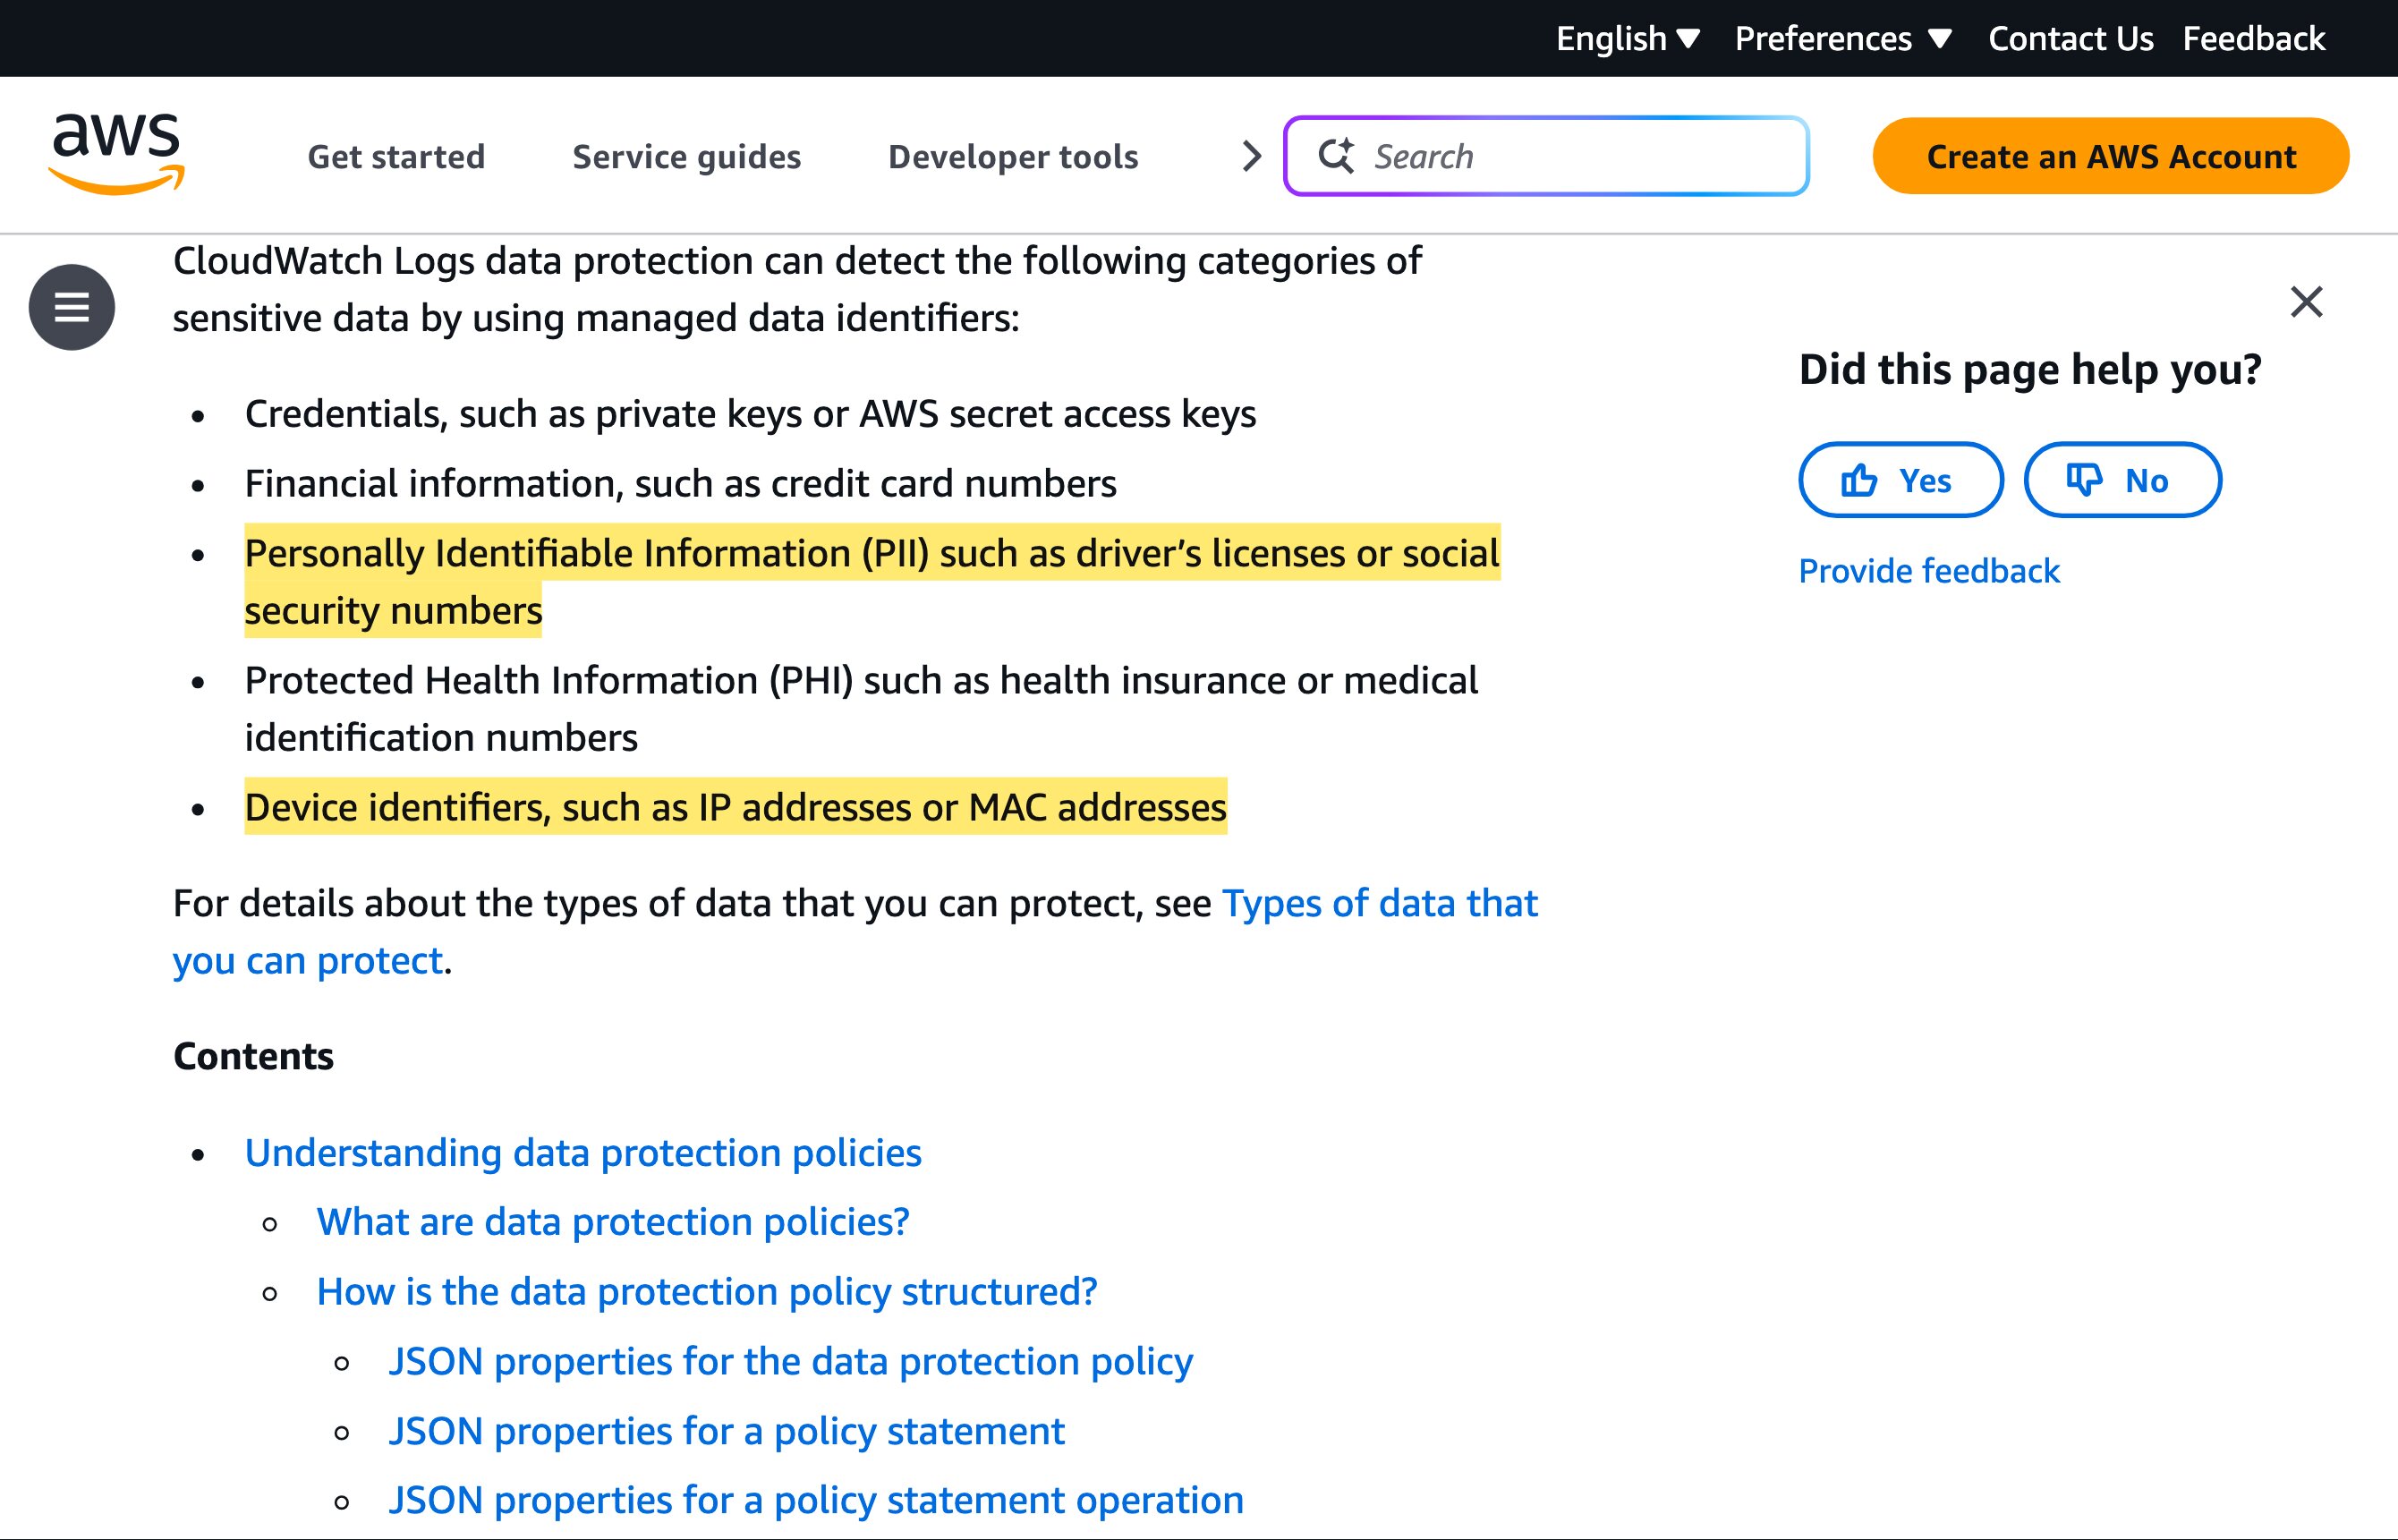
AWS' eigenes CloudWatch-Logs-Datenschutz-Feature existiert gerade, weil Monitoring-Daten personenbezogene Daten tragen: Es erkennt und maskiert „Personally Identifiable Information (PII) such as driver's licenses or social security numbers“ (personenbezogene Daten wie Führerscheine oder Sozialversicherungsnummern) und „Device identifiers, such as IP addresses or MAC addresses“ (Gerätekennungen wie IP- oder MAC-Adressen). CloudWatch hält diese Daten in der AWS-Region, an die Sie sie senden, und AWS bietet es innerhalb Chinas nur als die separaten Regionen China (Peking) und China (Ningxia) an — betrieben von Sinnet und NWCD mit Credentials, die „will not be able to access resources“ (nicht auf Ressourcen zugreifen können) über die zwei Partitionen hinweg. Bedienen Sie China von einem globalen Konto, liegt die Telemetrie Ihrer Nutzer im Ausland: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt. Die Tabelle unten ist AWS' eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt von Ihrer Gesellschaft, Ihren Datenmengen und davon ab, wessen Daten Ihre Logs erfassen. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Auf globalem AWS werden Ihre CloudWatch-Logs und -Metriken außerhalb des Festlands gespeichert
- ! Logs und Traces tragen routinemäßig PII — AWS selbst maskiert IPs und Nutzer-IDs darin
- ! Die Telemetrie von China-Nutzern, die die Grenze überschreitet, ist ein grenzüberschreitender Transfer nach PIPL
- ✓ CloudWatch hat keine öffentliche Website, trägt also keine eigene ICP-Beian
- ! „AWS China nutzen“ ist ein separates Konto, ein separater Betreiber und ein separates Regime — kein Schalter
Was die offizielle Amazon Cloudwatch-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Nach AWS' eigener Darstellung tragen CloudWatch-Logs routinemäßig personenbezogene Daten. AWS baute ein CloudWatch-Logs-Datenschutz-Feature speziell, um „audit and mask sensitive data that appears in log events“ (sensible Daten, die in Log-Ereignissen erscheinen, zu prüfen und zu maskieren), und listet auf, was es findet: „Personally Identifiable Information (PII) such as driver's licenses or social security numbers“ (personenbezogene Daten wie Führerscheine oder Sozialversicherungsnummern), „Protected Health Information (PHI)“ (geschützte Gesundheitsinformationen), Finanzdaten und „Device identifiers, such as IP addresses or MAC addresses“ (Gerätekennungen wie IP- oder MAC-Adressen). Logs und Traces sind keine anonyme Telemetrie — sie sind ein Speicher personenbezogener Daten, was aus der Frage, wo sie liegen, eine PIPL-Frage macht. | Amazon CloudWatch Logs — Help protect sensitive log data with masking (docs.aws.amazon.com), abgerufen 2026-10-07 |
| CloudWatch hält Ihre Telemetrie in der Region, an die Sie sie senden — und auf einem globalen Konto liegt diese Region außerhalb Festlandchinas. CloudWatch ist ein Dienst pro Region; AWS bietet es innerhalb Chinas nur als die separaten Regionen „China (Beijing)“ und „China (Ningxia)“ an. Telemetrie von chinesischen Nutzern, in einer Nicht-China-Region gespeichert, ist ein grenzüberschreitender Transfer nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–43) — und für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). | Amazon Web Services in China — CloudWatch region availability (docs.amazonaws.cn), abgerufen 2026-10-07; PIPL Art. 38–43 & 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
| „AWS China nutzen“ ist ein separates Konto, ein separater Betreiber und ein separates Compliance-Regime — kein Regionsschalter. In AWS' eigenen Worten betreibt „Sinnet“ die Peking-Region und „NWCD“ die Ningxia-Region; Sie „sign up for a separate set of account credentials“ (registrieren sich für einen separaten Satz Konto-Credentials), und „customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa“ (Kunden mit bestehenden Amazon-Web-Services-Inc.-Credentials können nicht auf Ressourcen in den Amazon-Web-Services-China-Regionen zugreifen, und umgekehrt). Die Registrierung braucht „a valid Chinese business license issued by the Bureau of Industry and Commerce“ (eine gültige chinesische Geschäftslizenz, ausgestellt vom Amt für Industrie und Handel). CloudWatch ins Inland zu bewegen, bedeutet, diese ganze separate Grundlage aufzusetzen. | Amazon Web Services in China — FAQs (amazonaws.cn), abgerufen 2026-10-07 |
| CloudWatch trägt keine eigene ICP-Beian — diese Tür gehört der App, die es überwacht. CloudWatch ist Backend-Observability ohne öffentlich zugängliche Website, sodass die ICP-Beian, die eine Festland-Website verlangt (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), an den Internet-Informationsdienst hängt, den Ihre Anwendung der Öffentlichkeit bietet, nicht an ihre Telemetrie. Die ehrliche CloudWatch-Frage ist daher nicht ICP, sondern Residenz: wo die Monitoring-Daten — und die personenbezogenen Daten darin — sitzen dürfen. | 21YunBox-Compliance-Lesart — ICP-Regime (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33); Amazon CloudWatch Produktumfang (aws.amazon.com/cloudwatch), abgerufen 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina ist die Frage zu Amazon CloudWatch nicht, ob seine Dashboards laden — sie ist, wo die Daten dahinter liegen dürfen. CloudWatch hält Ihre Logs, Metriken und Traces in der AWS-Region, an die Sie sie senden, und auf dem globalen AWS-Konto, das die meisten Teams betreiben, sitzt diese Region außerhalb Festlandchinas. Weil Logs und Traces routinemäßig personenbezogene Daten erfassen — IP-Adressen, Nutzerkennungen, Anfrage- und Antwort-Payloads —, macht ihr Versand ins Ausland aus CloudWatch eine Grenzdaten-Frage, lange bevor es eine Leistungsfrage ist. AWS dokumentiert jede Hälfte davon in seinen eigenen Worten.
Amazon CloudWatch in China auf einen Blick
| Worüber es entscheidet | In AWS' eigenen Worten |
|---|---|
| Wo die Daten liegen | CloudWatch speichert Ihre Logs, Metriken und Traces in der AWS-Region, an die Sie sie senden. Auf einem globalen AWS-Konto liegt diese Region außerhalb Festlandchinas; AWS bietet CloudWatch innerhalb Chinas nur als die separaten Regionen China (Peking) und China (Ningxia) an. |
| Was die Daten enthalten | AWS' eigener CloudWatch-Logs-Datenschutz erkennt und maskiert „Personally Identifiable Information (PII) such as driver's licenses or social security numbers“ (personenbezogene Daten wie Führerscheine oder Sozialversicherungsnummern) und „Device identifiers, such as IP addresses or MAC addresses“ (Gerätekennungen wie IP- oder MAC-Adressen) — Logs und Traces tragen personenbezogene Daten. |
| Die China-Partition | „Sinnet“ betreibt die Peking-Region und „NWCD“ die Ningxia-Region. Sie „sign up for a separate set of account credentials“ (registrieren sich für einen separaten Satz Konto-Credentials), und bestehende Credentials „will not be able to access resources in the Amazon Web Services China Regions, and vice versa“ (können nicht auf Ressourcen in den Amazon-Web-Services-China-Regionen zugreifen, und umgekehrt). |
| Wo ICP gilt | CloudWatch hat keine öffentlich zugängliche Website, es hängt also keine ICP-Beian daran. ICP (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33) fällt auf die Anwendung, die CloudWatch überwacht, nicht auf die Telemetrie. |
| Grenztransfer-Exponierung | Telemetrie chinesischer Nutzer, im Ausland gehalten, ist ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL; für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen ist Inland-Speicherung erforderlich (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). |
Die Daten hinter dem Dashboard sind das, was die Grenze überschreitet
CloudWatch ist ein regionaler Dienst: Jede Log-Gruppe, Metrik und jeder Trace landet in der AWS-Region, in die Sie ihn publizieren, und bleibt dort, bis Sie ihn bewegen. Auf dem globalen AWS-Konto, das die meisten Teams betreiben, liegt diese Region in den Vereinigten Staaten, Europa oder sonstwo im Ausland — niemals im Festland. Normalerweise ist das unauffällig. Es hört in dem Moment auf, unauffällig zu sein, in dem die Telemetrie chinesische Nutzer beschreibt, denn AWS’ eigene Dokumentation räumt ein, was Logs enthalten: Sein CloudWatch-Logs-Datenschutz-Feature existiert, um „audit and mask sensitive data that appears in log events“ (sensible Daten, die in Log-Ereignissen erscheinen, zu prüfen und zu maskieren), und die sensiblen Daten, die es erkennt, umfassen „Personally Identifiable Information (PII) such as driver’s licenses or social security numbers“ (personenbezogene Daten wie Führerscheine oder Sozialversicherungsnummern) und „Device identifiers, such as IP addresses or MAC addresses“ (Gerätekennungen wie IP- oder MAC-Adressen). Anfragepfade, Header, Nutzer-IDs und Fehler-Payloads tragen noch mehr.
Das ins Ausland zu verschiffen, ist nach Chinas Gesetz zum Schutz personenbezogener Daten ein grenzüberschreitender Transfer personenbezogener Daten — und der Verarbeiter, Sie statt AWS, muss Mitteilung machen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) nach Art. 38–43. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die eine Offshore-CloudWatch-Region nicht erfüllen kann. Die Dashboards sind nebensächlich; es sind die gespeicherten Daten dahinter, die das Recht erreicht.
„AWS China nutzen“ ist ein separates Konto und ein separater Betreiber, kein Schalter
Die naheliegende Antwort — „dann sende CloudWatch an eine China-Region“ — ist nicht die kleine Änderung, nach der sie klingt. AWS betreibt seine Festland-Regionen als eine eigene Partition, die von chinesischen Unternehmen betrieben wird: in seinen eigenen Worten betreibt „Sinnet“ die Peking-Region und „NWCD“ die Ningxia-Region. Um sie zu nutzen, „sign up for a separate set of account credentials“ (registrieren Sie sich für einen separaten Satz Konto-Credentials), und „customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa“ (Kunden mit bestehenden Amazon-Web-Services-Inc.-Credentials können nicht auf Ressourcen in den Amazon-Web-Services-China-Regionen zugreifen, und umgekehrt). Dieses Konto zu registrieren, erfordert „a valid Chinese business license issued by the Bureau of Industry and Commerce“ (eine gültige chinesische Geschäftslizenz, ausgestellt vom Amt für Industrie und Handel). Ihre Observability ins Inland zu bewegen, ist also keine Dropdown-Änderung; es ist eine chinesische Rechtsperson, ein zweites AWS-Konto unter einer anderen Vertragspartei und ein eigenes Compliance-Regime — dieselbe Grundlage, die jede Festland-Last braucht, nun auf Ihren Monitoring-Stack angewandt.
Wo die ICP-Linie tatsächlich verläuft
Es lohnt, präzise zu sein, welche Tür CloudWatch öffnet und welche nicht. CloudWatch ist Backend-Telemetrie ohne öffentlich zugängliche Website, es trägt also keine eigene ICP-Beian — das ICP-Regime nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 regelt den Internet-Informationsdienst, den Ihre Anwendung der Öffentlichkeit bietet, nicht die Logs und Metriken dahinter. ICP auf CloudWatch selbst zu erzwingen, wäre die falsche Rahmung. Die ehrliche CloudWatch-Frage ist enger und sitzt eine Schicht tiefer: wo die Monitoring-Daten liegen und ob die personenbezogenen Daten darin dort sitzen dürfen. Das ist eine Residenz- und Grenzdaten-Frage, und es ist die, die tatsächlich entscheidet, ob Ihr Setup vertretbar ist.
Dies ist eine Risikokarte, kein Urteil: Ob ein Grenzübertritts-Mechanismus, Inland-Speicherung oder beides für Ihre Logs gelten, hängt davon ab, was Ihre Telemetrie erfasst, wie viel davon personenbezogene Daten sind und wessen Daten es sind — es lohnt, dies mit Rechtsbeistand zu klären, bevor Sie es verdrahten.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie betreiben CloudWatch und den Rest Ihres AWS-Monitorings genau dort weiter, wo es ist. Was wir hinzufügen, ist das Stück, das ein globaler Observability-Stack Ihnen nicht von sich aus geben kann: rechtskonforme, ICP-gemeldete Auslieferung aus dem Festland heraus, vor Ihren bestehenden Ursprung gesetzt — kein Neuaufbau, keine zweite Codebasis und kein Fork Ihrer Telemetrie-Pipeline. Unser China-Team kartiert, wo Ihre Monitoring-Daten liegen, schätzt Ihre PIPL-Grenztransfer- und Datenresidenz-Exponierung gegen Ihre Gesellschaft und Datenmengen ab und stellt die inländische Auslieferung und Speicherung bereit, die eine rechtmäßige China-Präsenz braucht, während CloudWatch seine Arbeit auf dem Stack weitermacht, den Sie bereits betreiben.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Reicht das CloudWatch unseres bestehenden AWS-Kontos nach Festlandchina?
Nicht als dasselbe. CloudWatch speichert Daten pro Region, und AWS bietet es in China nur über die separaten Regionen China (Peking) und China (Ningxia) an, betrieben von Sinnet und NWCD. AWS gibt an, dass bestehende Amazon-Web-Services-Credentials „will not be able to access resources in the Amazon Web Services China Regions, and vice versa“ (nicht auf Ressourcen in den Amazon-Web-Services-China-Regionen zugreifen können, und umgekehrt), und die Registrierung eines China-Kontos erfordert eine gültige chinesische Geschäftslizenz. Auf Ihrem globalen Konto bleibt die CloudWatch-Telemetrie schlicht in der Nicht-China-Region, an die Sie sie senden.
Ist es ein Problem, chinesische Nutzer vom globalen CloudWatch aus zu überwachen?
Behandeln Sie es als ein Risiko, das mit Rechtsbeistand einzuschätzen ist, kein Ja/Nein. Logs und Traces erfassen routinemäßig personenbezogene Daten — AWS' eigenes Datenschutz-Tooling existiert, um PII, IP-Adressen und dergleichen zu maskieren —, sodass diese Telemetrie an eine Region außerhalb des Festlands zu senden ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL ist, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt. Ob zusätzlich eine Inland-Speicherpflicht gilt, hängt von Ihrer Rolle (zum Beispiel einem Betreiber kritischer Informationsinfrastruktur) und Ihren Datenmengen ab.
Kann 21YunBox helfen, unser Observability-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann einschätzen, wo Ihre CloudWatch-Telemetrie liegt und welche PIPL-Grenztransfer- und Datenresidenz-Exponierung das für Ihre Gesellschaft, Datenmengen und Nutzer schafft — und die ICP-gemeldete, inländische Auslieferung bereitstellen, die Ihre öffentliche Anwendung braucht, während Ihr CloudWatch und AWS-Monitoring genau dort bleiben, wo sie sind. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.