Amazon CloudWatchは中国本土で使えるか:ログとメトリクスのデータの国内保存
Amazon CloudWatchは、ログ・メトリクス・トレースを、送信先のAWSリージョンに保存します——そしてグローバルなAWSアカウントでは、そのリージョンは中国本土の外です。監視データは日常的に個人情報を帯びるため、これは速度ではなくPIPLの越境移転の問いです。テレメトリがどこに置かれるかを、コンプライアンス起点で読み解きます。
Amazon CloudWatchは中国本土で使えるか
CloudWatchには中国本土の中から到達できます——しかしグローバルなAWSアカウントでは、ログ・メトリクス・トレースを本土の外に保存し、そのテレメトリは日常的に個人データを帯びます。CloudWatchがここで「使える」かは、速度ではなくデータの国内保存の問いです。
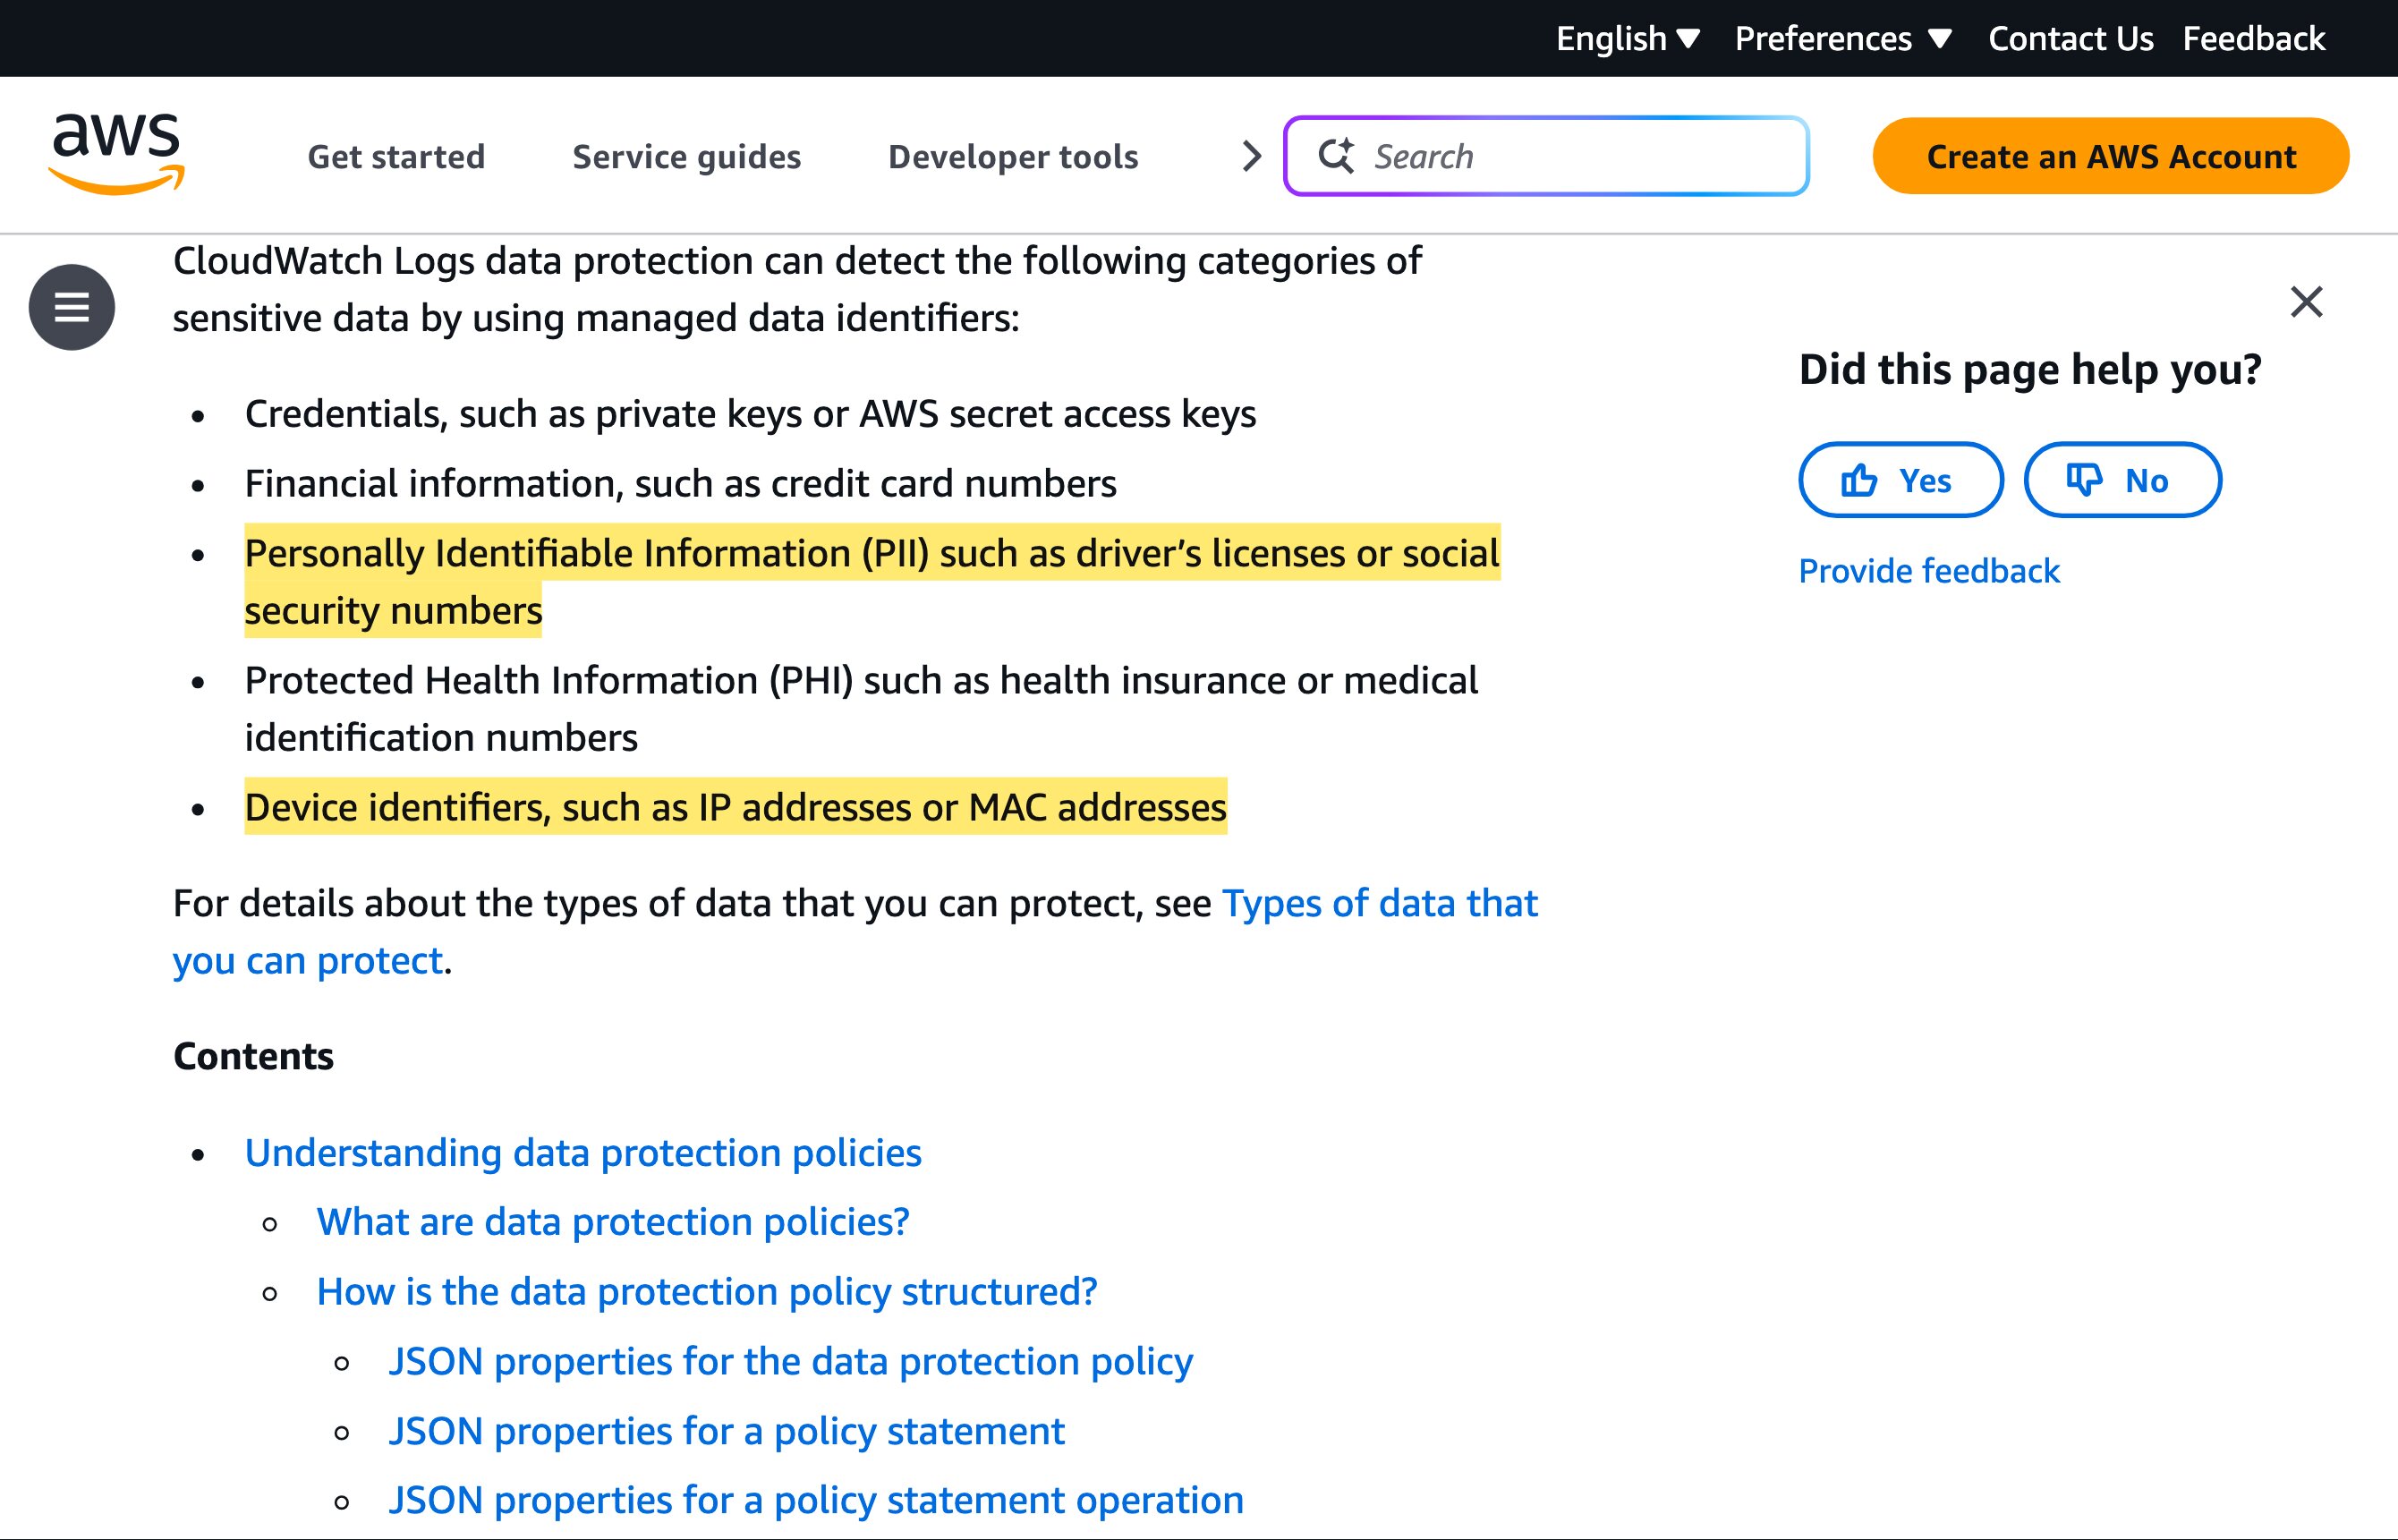
AWS自身のCloudWatch Logsのデータ保護機能は、まさに監視データが個人情報を帯びるために存在します:それは「運転免許証や社会保障番号のような個人を特定できる情報(PII)」と「IPアドレスやMACアドレスのようなデバイス識別子」を検出・マスクします。CloudWatchはそのデータを送信先のAWSリージョンに保持し、AWSが中国国内でそれを提供するのは、別個の中国(北京)リージョンと中国(寧夏)リージョンとしてのみで——SinnetとNWCDが運用し、二つのパーティション間で「リソースにアクセスできない」認証情報の上にあります。グローバルなアカウントから中国に提供すれば、ユーザーのテレメトリはオフショアに置かれます:PIPLが規律する個人情報の越境移転(英語)です。下の表はAWS自身の言葉と、各行が引き起こすルールです。
これはリスクの見取り図であって判定ではありません——何が適用されるかは、貴社の法人、データ量、そしてログが誰のデータを捕捉するかによって変わります。当社の中国チームがリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! グローバルなAWSでは、貴社のCloudWatchのログとメトリクスは本土の外に保存される
- ! ログとトレースは日常的にPIIを帯びる——AWS自身がその中のIPやユーザーIDをマスクする
- ! 中国ユーザーのテレメトリが国境を越えることはPIPLの越境移転
- ✓ CloudWatchは公開サイトを持たないので、それ自体のICP備案は帯びない
- ! 「AWS中国を使う」は別個のアカウント・運用主体・制度であって、切替ではない
Amazon Cloudwatchの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| AWS自身の説明によれば、CloudWatchのログは日常的に個人情報を帯びる。 AWSは「ログイベントに現れるセンシティブデータを監査・マスクする」ためにCloudWatch Logsのデータ保護機能を作り、それが見つけるものを挙げる:「運転免許証や社会保障番号のような個人を特定できる情報(PII)」、「保護対象の健康情報(PHI)」、金融データ、「IPアドレスやMACアドレスのようなデバイス識別子」。ログとトレースは匿名のテレメトリではない——それらは個人データの保管庫であり、だからこそそれがどこに置かれるかがPIPLの問い(英語)になる。 | Amazon CloudWatch Logs — Help protect sensitive log data with masking (docs.aws.amazon.com)、2026-10-07 取得 |
| CloudWatchはテレメトリを送信先のリージョンに保持する——そしてグローバルなアカウントでは、そのリージョンは中国本土の外である。 CloudWatchはリージョンごとのサービスで;AWSが中国国内でそれを提供するのは、別個の「中国(北京)」リージョンと「中国(寧夏)」リージョンとしてのみ。中国ユーザーからのテレメトリを非中国のリージョンに保存することはPIPLの下での越境移転(英語)——通知、個別の同意、移転メカニズム(第38〜43条)——であり、重要情報インフラ運営者(CIIO)または大量取扱者には、中国で収集した個人情報は中国本土内に保存しなければならない(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。 | Amazon Web Services in China — CloudWatchのリージョン提供状況 (docs.amazonaws.cn)、2026-10-07 取得;PIPL 第38〜43条・第40条;サイバーセキュリティ法 第39条(旧第37条) |
| 「AWS中国を使う」は、別個のアカウント、別個の運用主体、別個のコンプライアンス制度であって、リージョンの切替ではない。 AWS自身の言葉で、「Sinnet」が北京リージョンを、「NWCD」が寧夏リージョンを運用する;貴社は「別個のアカウント認証情報一式にサインアップ」し、「既存のAmazon Web Services Inc.の認証情報を持つ顧客は、AWS中国リージョンのリソースにアクセスできず、その逆も同様」である。登録には「工商局が発行する有効な中国の営業許可証」が必要。CloudWatchを国内へ移すことは、そのまるごと別個の足場を立ち上げることを意味する。 | Amazon Web Services in China — FAQs (amazonaws.cn)、2026-10-07 取得 |
| CloudWatchはそれ自体のICP備案を帯びない——その扉は、それが見守るアプリに属する。 CloudWatchは公開のWebサイトを持たないバックエンドのオブザーバビリティなので、中国本土のサイトが必要とするICP備案(国務院令第292号;MIIT令第33号)は、貴社のアプリケーションが公開に提供するインターネット情報サービスに付くのであって、そのテレメトリにではない。したがってCloudWatchの誠実な問いはICPではなく国内保存である:監視データ——そしてその中の個人情報——がどこに置かれることが許されるか。 | 21YunBoxコンプライアンス参照 — ICP制度(国務院令第292号;MIIT令第33号);Amazon CloudWatch製品範囲 (aws.amazon.com/cloudwatch)、2026-10-07 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月7日に確認しました。
中国本土の利用者にとって、Amazon CloudWatchについての問いは、そのダッシュボードが読み込まれるかではありません——それは、その背後のデータがどこに置くことを許されるか、です。CloudWatchは、ログ・メトリクス・トレースを、送信先のAWSリージョンに保持し、ほとんどのチームが運用するグローバルなAWSアカウントでは、そのリージョンは中国本土の外にあります。ログとトレースは日常的に個人情報——IPアドレス、ユーザー識別子、リクエストとレスポンスのペイロード——を捕捉するため、それらをオフショアへ送ることは、CloudWatchをパフォーマンスの問いであるよりはるか前に越境データの問いにします。AWSはこのそれぞれの半分を、自身の言葉で文書化しています。
中国でのAmazon CloudWatch:ひと目で
| 決め手 | AWS自身の言葉では |
|---|---|
| データがどこに置かれるか | CloudWatchは、ログ・メトリクス・トレースを、送信先のAWSリージョンに保存します。グローバルなAWSアカウントでは、そのリージョンは中国本土の外です;AWSが中国国内でCloudWatchを提供するのは、別個の中国(北京)リージョンと中国(寧夏)リージョンとしてのみです。 |
| データが何を含むか | AWS自身のCloudWatch Logsのデータ保護は、「運転免許証や社会保障番号のような個人を特定できる情報(PII)」と「IPアドレスやMACアドレスのようなデバイス識別子」を検出・マスクします——ログとトレースは個人データを帯びます。 |
| 中国パーティション | 「Sinnet」が北京リージョンを、「NWCD」が寧夏リージョンを運用します。貴社は「別個のアカウント認証情報一式にサインアップ」し、既存の認証情報は「AWS中国リージョンのリソースにアクセスできず、その逆も同様」です。 |
| ICPがどこに適用されるか | CloudWatchは公開のWebサイトを持たないので、それにICP備案は付きません。ICP(国務院令第292号;MIIT令第33号)は、CloudWatchが監視するアプリケーションに落ちるのであって、テレメトリにではありません。 |
| 越境の露出 | オフショアに保持される中国ユーザーのテレメトリは、PIPLの下での個人情報の越境移転です;CIIOまたは大量取扱者には、中国国内での保存が求められます(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。 |
ダッシュボードの背後のデータこそが国境を越える
CloudWatchはリージョナルなサービスです:すべてのロググループ、メトリクス、トレースは、貴社が公開するAWSリージョンに着地し、移動させない限りそこに留まります。ほとんどのチームが運用するグローバルなAWSアカウントでは、そのリージョンは米国、ヨーロッパ、またはその他のオフショアにあり——決して本土ではありません。通常それは取り立てて言うことではありません。それが取り立てて言うことになるのは、テレメトリが中国ユーザーを記述する瞬間です。AWS自身のドキュメントがログの中身を認めているからです:そのCloudWatch Logsのデータ保護機能は、“audit and mask sensitive data that appears in log events”(ログイベントに現れるセンシティブデータを監査・マスクする)ために存在し、それが認識するセンシティブデータには、“Personally Identifiable Information (PII) such as driver’s licenses or social security numbers”(運転免許証や社会保障番号のようなPII)と”Device identifiers, such as IP addresses or MAC addresses”(IPアドレスやMACアドレスのようなデバイス識別子)が含まれます。リクエストパス、ヘッダー、ユーザーID、エラーのペイロードはさらに多くを帯びます。
それをオフショアへ送ることは、中国の個人情報保護法(PIPL)(英語)の下で、個人情報の越境移転です——そして取扱者は、AWSではなく貴社が、第38〜43条の下で、通知を行い、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません。重要情報インフラ運営者(CIIO)または大量取扱者である場合、中国で収集した個人情報は中国本土内に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))——オフショアのCloudWatchのリージョンには満たせない義務です。ダッシュボードは的外れです;法が及ぶのは、その背後に保存されたデータです。
「AWS中国を使う」は別個のアカウントと運用主体であって、切替ではない
当然の返し——「それならCloudWatchを中国リージョンに送る」——は、聞こえるほど小さな変更ではありません。AWSはその中国本土のリージョンを、中国企業が運用する別個のパーティションとして動かします:自身の言葉で、“Sinnet”が北京リージョンを、“NWCD”が寧夏リージョンを運用します。それらを使うには、貴社は”sign up for a separate set of account credentials”(別個のアカウント認証情報一式にサインアップ)し、そして”customers with existing Amazon Web Services Inc. credentials will not be able to access resources in the Amazon Web Services China Regions, and vice versa”(既存のAmazon Web Services Inc.の認証情報を持つ顧客は、AWS中国リージョンのリソースにアクセスできず、その逆も同様)です。そのアカウントの登録には、“a valid Chinese business license issued by the Bureau of Industry and Commerce”(工商局が発行する有効な中国の営業許可証)が必要です。ですからオブザーバビリティを国内へ移すことは、ドロップダウンの変更ではありません;それは中国の法人、別の契約当事者の下の二つ目のAWSアカウント、そしてそれ自体のコンプライアンス制度です——あらゆる中国本土のワークロードが必要とするのと同じ足場が、いまや貴社の監視スタックに適用されるのです。
ICPの線が実際にどこに落ちるか
CloudWatchがどの扉を開き、どの扉を開かないかを正確にする価値があります。CloudWatchは公開のWebサイトを持たないバックエンドのテレメトリなので、それ自体のICP備案を帯びません——国務院令第292号とMIIT令第33号の下でのICP制度は、貴社のアプリケーションが公開に提供するインターネット情報サービスを規律するのであって、その背後のログとメトリクスにではありません。ICPをCloudWatchそのものに押し付けるのは、間違った枠組みでしょう。CloudWatchの誠実な問いはより狭く、一つ下の層にあります:監視データがどこに置かれ、その中の個人情報がそこに置かれることが許されるか。それは国内保存と越境の問いであり、貴社の設定が擁護可能かを実際に決めるものです。
これはリスクの見取り図であって、判定ではありません:越境メカニズム、中国国内での保存、その両方が貴社のログに適用されるかは、テレメトリが何を捕捉するか、そのうちどれだけが個人情報か、そして誰のデータかによって変わります——配線する前に専門家と確定させる価値があります。
21YunBoxの位置づけ——移行ではなく、法令適合のオーバーレイ
CloudWatchと、AWS監視の残りを、今ある場所でそのまま運用し続けます。当社が加えるのは、グローバルなオブザーバビリティのスタックがそれ自体では与えられないピース:既存オリジンの前段に置く、法令に沿ったICP備案済みの中国本土内からの配信です——再設計も、二つ目のコードベースも、テレメトリパイプラインのフォークもありません。当社の中国チームが、貴社の監視データがどこに置かれるかを整理し、PIPLの越境とデータ国内保存の露出を法人とデータ量に照らして評価し、法令適合の中国拠点に必要な中国国内からの配信と保存を立ち上げます。その間、CloudWatchは貴社がすでに運用するスタック上で仕事を続けます。
関連する読み物:
よくあるご質問
当社の既存のAWSアカウントのCloudWatchは中国本土に届きますか?
同じものとしては届きません。CloudWatchはリージョンごとにデータを保存し、AWSが中国でそれを提供するのは、SinnetとNWCDが運用する別個の中国(北京)リージョンと中国(寧夏)リージョンを通じてのみです。AWSは、既存のAmazon Web Servicesの認証情報が「AWS中国リージョンのリソースにアクセスできず、その逆も同様」であり、中国アカウントの登録には有効な中国の営業許可証が必要だと述べます。グローバルなアカウントでは、CloudWatchのテレメトリは貴社が送信する非中国のリージョンに留まるだけです。
グローバルなCloudWatchから中国ユーザーを監視するのは問題ですか?
はい・いいえの断定ではなく、専門家と評価すべきリスクとして扱ってください。ログとトレースは日常的に個人情報を捕捉します——AWS自身のデータ保護ツールがPIIやIPアドレスなどをマスクするために存在します——ので、そのテレメトリを本土の外のリージョンへ送ることは、PIPLの下での個人情報の越境移転であり、通知・個別の同意・移転メカニズムを求めます。中国国内での保存の義務も適用されるかは、役割(例えば重要情報インフラ運営者)とデータ量によって変わります。
21YunBoxはオブザーバビリティの設定を中国で法令適合にする手助けができますか?
はい。当社の中国チームが、貴社のCloudWatchのテレメトリがどこに置かれるかと、それが法人・データ量・利用者に生むPIPLの越境とデータ国内保存の露出を評価し、公開アプリケーションに必要なICP備案済みの中国国内からの配信を立ち上げます。その間、CloudWatchとAWS監視はまさに今ある場所に留まります。お問い合わせいただければ、個別のケースを一緒に整理します。