Funktioniert Securiti in China? Einwilligungs- & DSR-Daten, PIPL-Grenztransfer und Datenresidenz
Securiti ist eine Datenschutz- und Einwilligungsplattform — doch seine eigene Security-Seite sagt, es sei "hosted on Amazon Web Services(AWS) and Google Cloud(GCP)", in US- und EU-Produktions-Clouds, ohne Festland-China-Region. Für China verwandelt das die Einwilligungsdatensätze, Cookie-Präferenzen und Datensubjekt-Anfragen, die es sammelt, in einen grenzüberschreitenden Transfer nach PIPL, ohne ICP-Meldefundament und ohne inländische Speicherung. Ein Blick zuerst auf die Compliance: die Datenresidenz- und Erreichbarkeits-Exponierung — und der rechtmäßige inländische Weg.
Funktioniert Securiti in China?
Hier ist die Wendung, die zugleich die Antwort ist: Securiti ist die Plattform, die Sie kaufen, um rechtskonform zu bleiben, doch wie ausgeliefert für Festlandchina betrieben, kann es zu einer Compliance-Exponierung eigenen Rechts werden. Es zu erreichen, ist nicht das Problem — wo es die Einwilligungs- und Anfrage-Datensätze Ihrer chinesischen Nutzer hält, ist es.
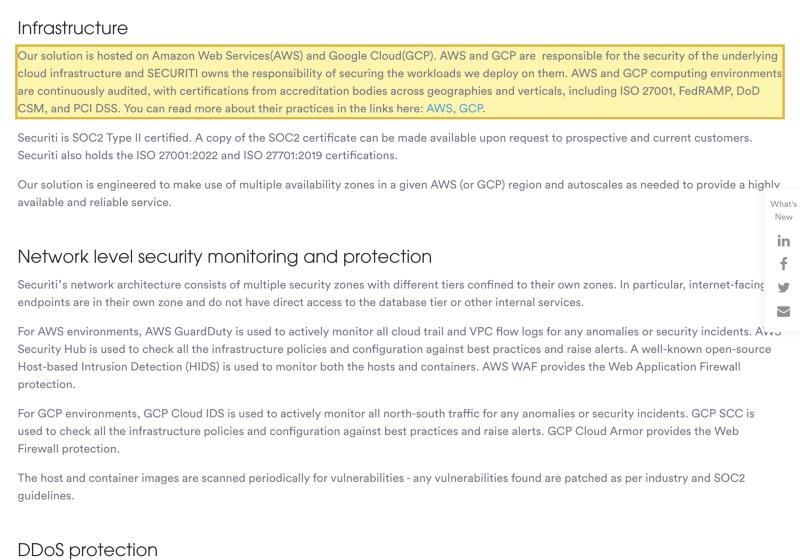
Securitis eigene Security-Seite sagt, seine Lösung sei „hosted on Amazon Web Services(AWS) and Google Cloud(GCP)“, laufend in „a given AWS (or GCP) region“, und seine Bedingungen nennen eine US- und eine EU-Produktions-Cloud (app.eu.securiti.ai) — keine im Festland. Jeder Einwilligungsbeleg, jede Cookie-Präferenz und jede Datensubjekt-Anfrage, die es von einem chinesischen Besucher aufzeichnet, ist also personenbezogene Information, die China verlässt, ein grenzüberschreitender Transfer, den PIPL regelt (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40), mit einer inländischen Speicherpflicht für einen CIIO oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Das Einwilligungs-Gate selbst wird aus dieser Offshore-Infrastruktur geholt, von innerhalb Chinas kann es also langsam laden oder scheitern — und ein Gate, das nicht laden kann, kann die Seite aufhalten, die es bewacht. Die Tabelle unten ist Securitis eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und ist mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Einwilligungsbelege, Cookie-Präferenzen und Datensubjekt-Anfrage-Datensätze werden auf Securitis Offshore-AWS/GCP-Infrastruktur (US- und EU-Produktions-Clouds) gehalten, nicht im Festland
- ! Diese Datensätze sind die personenbezogene Information chinesischer Nutzer, die die Grenze überquert — PIPL gilt (Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus)
- ✕ Securiti nennt keine Festland-China-Hosting-Region oder Produktions-Cloud — es listet nur eine US- und eine EU-Produktions-Cloud
- ! Ein Cookie-Einwilligungs-Gate, das aus Offshore-Infrastruktur bedient wird, kann von innerhalb Chinas langsam laden oder scheitern und die Seite aufhalten, die es bewacht
- ! CIIO / Verarbeiter großer Mengen schulden inländische Speicherung (PIPL Art. 40; CSL Art. 39, vormals Art. 37), die ein Offshore-Speicher nicht erfüllen kann; von innerhalb Chinas zu bedienen, braucht eine ICP-Beian ohne Festland-Ressource, wogegen sich melden ließe
- ✓ Ein rechtskonformer, ICP-gemeldeter inländischer Auslieferungs- und Speicherweg existiert — ein Overlay vor dem Securiti-Stack, den Sie bereits betreiben, kein Neuaufbau, niemals Umgehung
Was die offizielle Securiti-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Securiti gibt an, seine Plattform sei auf AWS und GCP gehostet — im Ausland, ohne Festland-China-Region. Seine Security-Seite, unter „Infrastructure“, sagt: „Our solution is hosted on Amazon Web Services(AWS) and Google Cloud(GCP)“, konstruiert, um „make use of multiple availability zones in a given AWS (or GCP) region“. Für eine Einwilligungs- und Datenschutzplattform ist das der Punkt in umgekehrter Richtung: Der Datensatz, der beweist, dass ein chinesischer Nutzer einwilligte, ist selbst personenbezogene Information, die im Ausland gehalten wird — ein grenzüberschreitender Transfer personenbezogener Daten nach PIPL (Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus, Art. 38–40). | Securiti, “Security” (Infrastructure section, securiti.ai), retrieved 2026-10-09; PIPL Articles 38–40 |
| Securitis Produktions-Clouds sind US- und EU-basiert — es nennt keine China-Produktions-Cloud. Seine Servicebedingungen (Support-SLA) verweisen auf eine dedizierte EU-Produktions-Cloud, erreicht unter „app.eu.securiti.ai“, getrennt von der standardmäßigen US-Umgebung, und Securiti selbst-zertifiziert unter dem EU-U.S. Data Privacy Framework für Transfers in die Vereinigten Staaten. Keiner dieser Standorte ist in Festlandchina, es gibt also keine inländische Produktions-Cloud, auf der Einwilligungs-, Cookie-Präferenz- und Anfrage-Daten leben könnten, und keine, an die sich eine ICP-Beian binden ließe. | Securiti Terms (Support Services and Availability SLA; International Data Transfers), securiti.ai, retrieved 2026-10-09 |
| In China erhobene Einwilligungs- und Anfrage-Datensätze, an ein Offshore-Konto gesendet, sind ein PIPL-Grenztransfer. Die Einwilligungsbelege, Cookie-Präferenzen und Datensubjekt-Anfrage-Datensätze, die Securiti von Menschen in Festlandchina sammelt, in ein in den USA oder der EU gehostetes Konto zu bewegen, löst PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung, getrennt von jeder allgemeinen Zustimmung zur Nutzung Ihres Produkts, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-09 |
| Für manche Verarbeiter müssen die Daten in China bleiben — und von innerhalb des Festlands zu bedienen, löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Information in großem Umfang bewegt, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Speicher nicht erfüllen kann. Und jede öffentliche Site, die tatsächlich von innerhalb Chinas bedient wird, muss eine ICP-Beian tragen (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Securiti nicht bietet. | PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37); State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina wirft Securiti eine Frage mit eingebautem Paradox auf. Securiti ist die Plattform, die ein Unternehmen annimmt, um auf der richtigen Seite des Datenschutzrechts zu bleiben — Einwilligungsmanagement, Datensubjekt-Anfrage-Automation, Data Mapping, ein Privacy Center — doch auf China gerichtet, wie es ausgeliefert wird, kann es zu einer Exponierung eigenen Rechts werden. Dies ist keine Frage, ob es lädt. Es ist, dass die Einwilligungsbelege, Cookie-Präferenzen und Datensubjekt-Anfragen, die Securiti von Ihren chinesischen Nutzern aufzeichnet, auf Infrastruktur außerhalb des Festlands zur Ruhe kommen, und dass die Einwilligungs-Experiences, die es bedient, über ein Offshore-Netz ankommen. Das Erste ist eine Datenresidenz- und Grenzfrage nach chinesischem Recht; das Zweite eine Erreichbarkeitsfrage. Beide sitzen vor Performance — und Securiti klärt das Erste in seiner eigenen Security-Dokumentation.
Securiti in China auf einen Blick
| Worüber es entscheidet | In Securitis eigenen Worten — und Chinas Recht |
|---|---|
| Was Securiti hält | Securitis Privacy-Suite betreibt Consent Management, Data Subject Request Automation und Data Mapping. Es hält also einen laufenden Datensatz, wer worin einwilligte, die Cookie-Präferenzen jedes Besuchers und die Datensubjekt-Anfragen, die Ihre chinesischen Nutzer einreichen — jedes Element davon personenbezogene Information. |
| Wo die Datensätze leben | Seine Security-Seite sagt, die Lösung sei „hosted on Amazon Web Services(AWS) and Google Cloud(GCP)“ und laufe in „a given AWS (or GCP) region“. Die Produktions-Clouds, die es nennt, sind US- und EU-basiert (app.eu.securiti.ai für die EU). Keine ist innerhalb Festlandchinas. |
| Die Datensätze Ihrer China-Nutzer | Einwilligungsbelege, Cookie-Präferenzen und Anfrage-Datensätze, von Menschen in China gesammelt und im Ausland gehalten, sind ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Wie das Einwilligungs-Gate ankommt | Eine Cookie-Einwilligungs-Experience ist ein clientseitiges Script, das der Browser holt, bevor die Seite sich setzt. Von Securitis Offshore-AWS- und -GCP-Infrastruktur geliefert, macht es denselben grenzüberschreitenden Round Trip, den jedes Offshore-Asset von innerhalb Chinas macht, das Gate kann also stocken oder scheitern. |
| Residenz & die Öffentlichkeit bedienen | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information im Festland bleiben (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein Offshore-Speicher nicht kann. Eine von innerhalb Chinas bediente Site braucht zudem eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die Securiti nicht bietet. |
Der Datensatz der Einwilligung ist selbst personenbezogene Information — und er wird im Ausland gehalten
Der heikle Teil hier ist strukturell, kein Detail. Securitis Aufgabe ist es, den Beweis zu erfassen und zu halten, dass Sie personenbezogene Information rechtmäßig gehandhabt haben — die Einwilligung, die ein Besucher gab, die Cookie-Entscheidungen, die er setzte, die Spur hinter einer Datensubjekt-Anfrage. Aber Securitis eigene Security-Seite gibt an, dass seine Lösung „hosted on Amazon Web Services(AWS) and Google Cloud(GCP)“ ist, konstruiert, um über „multiple availability zones in a given AWS (or GCP) region“ zu laufen, und seine Servicebedingungen beschreiben eine US-Produktions-Cloud und eine separate EU-Produktions-Cloud unter app.eu.securiti.ai — keine Festland-China-Cloud. Der Datensatz, der beweist, dass ein chinesischer Nutzer einwilligte, wird also in den Vereinigten Staaten oder Europa gehalten, was bedeutet, dass die Datenschutzplattform still genau das gefertigt hat, was zu dokumentieren sie existiert.
Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein grenzüberschreitender Transfer, und die Pflicht fällt auf den Verarbeiter personenbezogener Daten — Sie, nicht Securiti. Sie schulden Mitteilung, eine gesonderte Einwilligung für den Auslandstransfer und einen erfüllten Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Art. 38–40). Die Plattform, die die Einwilligung sammelt, absorbiert nicht die Pflicht, die an dem haftet, wo diese Einwilligung dann gespeichert wird.
Keine Festland-Region, also keine inländische Speicherung und kein ICP-Fundament
Securiti nennt AWS und GCP als seine Hosts und verweist auf US- und EU-Produktions-Clouds; es veröffentlicht keine Festland-China-Region. Diese Geografie beantwortet zwei separate Fragen, bevor Geschwindigkeit je im Rahmen ist.
Erstens, Residenz. Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 — die Datenlokalisierungsvorschrift, umnummeriert von Art. 37 durch die Cybersicherheitsgesetz-Novelle 2025, die am 1. Januar 2026 in Kraft trat, inhaltlich unverändert). Ein Offshore-Einwilligungs-und-Anfrage-Speicher kann diese Pflicht nicht erfüllen, wie auch immer er konfiguriert ist, und oberhalb bestimmter Mengenschwellen — oder wo die Datensätze als wichtige Daten zählen — kann der Transfer zudem Chinas Datenexport-Sicherheitsbewertung verlangen, bevor irgendetwas geht. Zweitens, Lizenzierung. Eine öffentlich zugängliche Site, die tatsächlich Festland-Besuchern von innerhalb Chinas bedient wird, hängt von einer ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 ab, und diese Meldung muss sich an eine Hosting-Ressource binden, die physisch im Festland sitzt. Securiti bietet keine, es gibt also nichts auf Securiti, wogegen sich melden ließe. „Wir betreiben schon Securiti für Datenschutz“ trägt nicht über die Grenze; die saubere Datenhandhabungs-Geschichte, die die Plattform Ihnen geben soll, ist genau, was sie in China offen lässt.
Ein aus dem Ausland bedientes Einwilligungs-Gate kann die Seite aufhalten
Die Erreichbarkeitshälfte ist auch real, und für ein Einwilligungs-Banner beißt sie härter als für ein gewöhnliches Script. Eine Cookie-Einwilligungs-Experience wird clientseitig geladen, oft verdrahtet, um die Seite zu gaten, bis der Besucher eine Wahl trifft. Weil Securitis Infrastruktur auf Offshore-AWS- und -GCP-Regionen sitzt, werden dieses Script und seine Konfiguration von außerhalb des Festlands geholt — derselbe grenzüberschreitende Sprung, den jedes Offshore-Asset macht, um einen Nutzer in China zu erreichen.
Wenn ein aus dem Ausland bedientes Einwilligungs-Gate also langsam lädt oder von innerhalb Chinas scheitert, scheitert es nicht still beiseite — es kann genau den Inhalt aufhalten, den es bewachen soll. Das ist ein Auslieferungsproblem, kein rechtliches, aber auf einer auf China ausgerichteten Site verstärken sich die zwei: Das Gate, das am schwersten auszuliefern ist, ist auch das, das die grenzüberschreitende Exponierung trägt. Wir veröffentlichen hier keine erstanbieterliche China-Latenzzahl für Securiti, denn Geschwindigkeit ist nicht die Achse, um die sich diese Entscheidung dreht, und eine Zahl ohne Methode, Stichprobe und Datum würde nur in die Irre führen. Eines, das 21YunBox nie tut — und was kein rechtmäßiger Anbieter anbieten kann — ist, um Chinas Datenexportregeln oder irgendeine Netzbeschränkung herumzuleiten: Wir verwenden oder empfehlen niemals eine Umgehung welcher Art auch immer.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenexport-Bewertung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Securiti für ein auf China ausgerichtetes Publikum zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet die PIPL-Grenz- und Datenresidenz-Pflichten durch, die an die Einwilligungs-, Präferenz- und Anfrage-Daten anknüpfen, die Securiti aufzeichnet — gegen Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine Datenexport-Bewertung oder eine Art.-39-Speicherpflicht greift. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Für die Datensätze, die im Land bleiben müssen, stellen wir einen China-ansässigen Speicher und einen Einwilligungsfluss auf und integrieren sie, die auf einem ICP-gemeldeten, inländischen Fundament laufen — das rechtmäßige inländische Muster aus mit Einwilligung versehener, inländischer Verarbeitung und Speicherung — sodass, was nicht rechtmäßig gehen darf, es nicht mehr tut, während Sie Securiti für die Märkte behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete Site oder App, die das Einwilligungs-Gate präsentiert, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — gesetzt vor das, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Datenschutz- und Einwilligungs-Setup, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Speichert Securiti die Einwilligungs- und Anfrage-Daten chinesischer Nutzer in China?
Nein. Nach Securitis eigener Security-Seite ist die Plattform „hosted on Amazon Web Services(AWS) and Google Cloud(GCP)“ und läuft in AWS- oder GCP-Regionen, und seine Bedingungen nennen US- und EU-Produktions-Clouds (app.eu.securiti.ai) — keine im Festland. Die Einwilligungsbelege, Cookie-Präferenzen und Datensubjekt-Anfragen, die es von chinesischen Besuchern aufzeichnet, werden im Ausland gehalten, was sie zu einem grenzüberschreitenden Transfer personenbezogener Daten nach PIPL macht: Der Verarbeiter (Sie, nicht Securiti) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus.
Wenn Securiti ein Datenschutz-Tool ist, wie kann es in China ein Compliance-Risiko sein?
Weil Compliance in China sich darum dreht, wo die Daten leben, nicht wofür das Tool da ist. Eine Einwilligungs- und Anfrage-Plattform existiert, um zu beweisen, dass Sie personenbezogene Information rechtmäßig gehandhabt haben — aber wenn dieser Beweis in den USA oder der EU gespeichert wird, haben Sie genau den grenzüberschreitenden Transfer geschaffen, den PIPL regelt, und für einen CIIO oder Verarbeiter großer Mengen die Datenresidenzpflicht, die ein Offshore-Speicher nicht erfüllen kann. Behandeln Sie es als mit Rechtsbeistand durchzuarbeitendes Risiko: Ein Datenschutz-Tool anzunehmen, nimmt die personenbezogene Information, die es sammelt, nicht von Chinas Transfer- und Residenzregeln aus.
Kann 21YunBox helfen, unser Securiti-Setup in China zum Laufen zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenz- und Datenresidenz-Pflichten, die an die Einwilligungs-, Präferenz- und Anfrage-Daten anknüpfen, die Securiti aufzeichnet, für Ihre Gesellschaft, Datenmengen und Nutzer — und die ICP-gemeldete, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz braucht, vor dem Securiti-Stack, den Sie bereits betreiben. Wir verwenden oder empfehlen niemals eine Umgehung welcher Art auch immer. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.






















