Securitiは中国本土で使えるか:同意・DSRデータ、PIPLの越境移転、データの国内保存
Securitiはデータプライバシーと同意管理のプラットフォームですが、自社のセキュリティページによればAWSとGoogle Cloud上の米国・EUのプロダクションクラウドでホストされ、中国本土のリージョンはありません。そのため中国で集めた同意記録・Cookie設定・データ主体要求は、ICP備案の土台も中国国内保存もないままPIPL上の越境移転になります。データの国内保存と到達性のリスク、そして法令に沿った中国国内の経路をコンプライアンス起点で読み解きます。
Securitiは中国本土で使えるか
これが逆説であり、同時に答えです。Securitiはコンプライアンスを保つために買うプラットフォームですが、出荷時の設定のまま中国本土に向ければ、それ自体のリスクに変わりえます。問題は到達できるかではなく、中国ユーザーの同意と要求の記録をどこに保持するか、です。
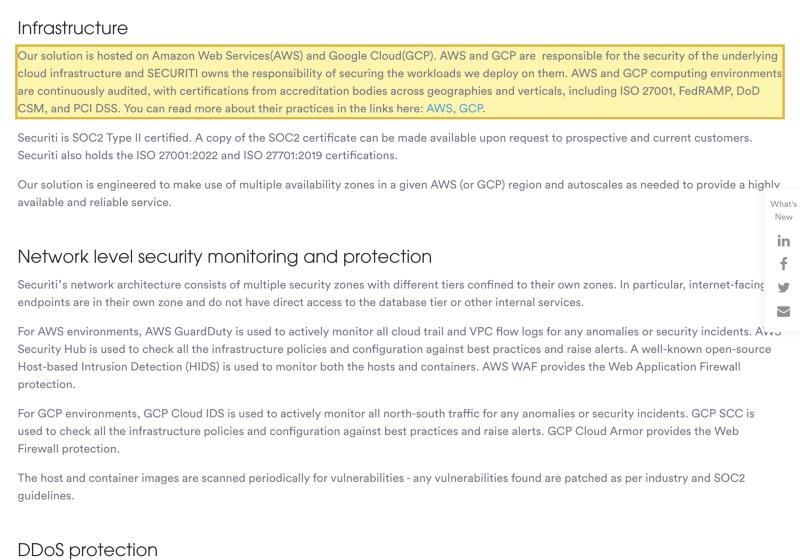
Securiti自身のセキュリティページは、ソリューションが“hosted on Amazon Web Services(AWS) and Google Cloud(GCP),”(AWSとGCP上でホストされる)であり“a given AWS (or GCP) region”(所与のAWS(またはGCP)リージョン)で動くとし、規約は米国とEUのプロダクションクラウド(app.eu.securiti.ai)を挙げます——本土にはありません。したがって中国の訪問者から記録する同意レシート・Cookie設定・データ主体要求はそれぞれ、中国を離れる個人情報であり、PIPLが規律する越境移転(通知・個別の同意・移転メカニズムのいずれか一つ、第38〜40条)です。CIIOや大量取扱者には中国国内保存の義務が伴います(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))。同意ゲート自体もそのオフショアのインフラから取得されるため、本土の内側からは遅く読み込まれる・失敗することがあり——読み込めないゲートは、守るページを止めうります。下の表はSecuriti自身の文言と、それぞれが発動させるルールです。
これは判定ではなくリスクの見取り図です——何を負うかは取扱データ量・取扱者としての役割・ユーザーが誰かによって変わり、専門家と確定させる価値があります。当社の中国チームが貴社のリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! 同意レシート・Cookie設定・データ主体要求の記録は、SecuritiのオフショアのAWS/GCPインフラ(米国・EUのプロダクションクラウド)に保持され、本土にはない
- ! それらの記録は国境を越える中国ユーザーの個人情報——PIPLが適用(通知・個別の同意・移転メカニズムのいずれか一つ)
- ✕ Securitiは中国本土のホスティングリージョンもプロダクションクラウドも挙げていない——米国とEUのプロダクションクラウドのみ
- ! オフショアのインフラから配信されるCookie同意ゲートは、本土の内側から遅く読み込まれる・失敗し、守るページを止めうる
- ! CIIO/大量取扱者はオフショアのストアが満たせない中国国内保存の義務を負う(PIPL第40条、CSL第39条(旧第37条))。中国の内側から配信するにはICP備案が要るが、備案を結びつける本土リソースがない
- ✓ 法令に沿ったICP備案済みの中国国内からの配信と保存の経路は存在する——すでに運用中のSecuritiスタックの前段に置くオーバーレイ、作り直しなし、不正な手段は一切使わない
Securitiの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| Securitiは、自社プラットフォームがAWSとGCP上でホストされる——オフショアで、中国本土のリージョンはない——と述べています。そのセキュリティページの「Infrastructure」は“Our solution is hosted on Amazon Web Services(AWS) and Google Cloud(GCP),”(当社のソリューションはAWSとGCP上でホストされる)とし、“make use of multiple availability zones in a given AWS (or GCP) region”(所与のAWS(またはGCP)リージョン内で複数のアベイラビリティゾーンを用いる)よう設計されているとします。同意・プライバシーのプラットフォームにとって、それは逆向きの要点です。中国ユーザーが同意したことを証明する記録そのものがオフショアに保持される個人情報——PIPLの下での個人情報の越境移転(通知・個別の同意・移転メカニズムのいずれか一つ、第38〜40条)——なのです。 | Securiti, “Security”(Infrastructure の節、securiti.ai)、2026-10-09 取得;PIPL 第38〜40条 |
| Securitiのプロダクションクラウドは米国・EUベースで——中国のプロダクションクラウドは挙げられていません。サービス規約(サポートSLA)は、既定の米国環境とは別個の、“app.eu.securiti.ai”で到達する専用のEUプロダクションクラウドに言及し、Securitiは米国への移転についてEU-U.S. Data Privacy Frameworkで自己認証しています。そのいずれの所在地も中国本土にはないため、同意・Cookie設定・要求のデータが存在する中国国内のプロダクションクラウドはなく、ICP備案を結びつける先もありません。 | Securiti Terms(Support Services and Availability SLA;International Data Transfers)、securiti.ai、2026-10-09 取得 |
| 中国で集めた同意と要求の記録をオフショアのアカウントへ送ることは、PIPL上の越境移転です。Securitiが中国本土の人々から集める同意レシート・Cookie設定・データ主体要求の記録を、米国またはEUでホストされるアカウントへ移すことは、PIPL第38〜40条を発動させます。通知、製品利用への一般的な同意とは別個の個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)です。 | Personal Information Protection Law of the PRC, Articles 38–40(cac.gov.cn)、2026-10-09 取得 |
| 一部の取扱者ではデータが中国に留まらなければならず——中国の内側から配信すればICP備案が発動します。取扱者が重要情報インフラ運営者であるか、個人情報を量的に移す場合、中国で収集した個人情報は本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——オフショアのストアには満たせません。そして中国の内側から実際に配信される公開サイトは、本土のホスティングリソースに結びついたICP備案(国務院令第292号、MIIT令第33号)を担わなければなりませんが、Securitiはそれを提供しません。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条);国務院令第292号;MIIT令第33号 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
中国本土の利用者にとって、Securitiは内在する逆説をはらむ問いを投げかけます。Securitiは、企業がプライバシー法の正しい側に居続ける ために 導入するプラットフォーム——同意管理、データ主体要求(DSR)の自動化、データマッピング、プライバシーセンター——です。しかし出荷時の設定のまま中国に向ければ、それ自体が一つのリスクになりえます。これは読み込めるかどうかの問いではありません。Securitiが中国ユーザーから記録する同意レシート・Cookie設定・データ主体要求が、本土の外のインフラに落ち着き、提供する同意エクスペリエンスがオフショアのネットワーク越しに届く、ということです。前者は中国法の下でのデータの国内保存と越境の問いであり、後者は到達性の問いです。どちらもパフォーマンスより前にあり——そして前者を、Securitiは自社のセキュリティのドキュメントで決着させています。
中国でのSecuriti:ひと目で
| 決め手 | Securiti自身の言葉で——そして中国の法では |
|---|---|
| Securitiが何を保持するか | SecuritiのPrivacyスイートは、同意管理、データ主体要求の自動化、データマッピングを動かします。したがって、誰が何に同意したか、各訪問者のCookie設定、そして中国ユーザーが起こすデータ主体要求を、継続的な記録として保持します——そのどれもが個人情報です。 |
| 記録はどこにあるか | セキュリティページは、ソリューションが“hosted on Amazon Web Services(AWS) and Google Cloud(GCP)”(AWSとGCP上でホストされる)であり、“a given AWS (or GCP) region”(所与のAWS(またはGCP)リージョン)で稼働するとします。挙げられるプロダクションクラウドは米国・EUベース(EUは app.eu.securiti.ai)です。そのいずれも中国本土にはありません。 |
| 中国ユーザーの記録 | 中国にいる人々から集め、オフショアに保持される同意レシート・Cookie設定・要求記録は、PIPLが規律する個人情報の越境移転です(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ。 |
| 同意ゲートはどう届くか | Cookie同意のエクスペリエンスは、ページが確定する前にブラウザが取得するクライアントサイドのスクリプトです。SecuritiのオフショアのAWSとGCPのインフラから配信されるため、本土の内側からはオフショアのアセットと同じ越境のラウンドトリップを行い、ゲートが止まる・失敗することがあります。 |
| 国内保存と公開配信 | 重要情報インフラ運営者(CIIO)または大量取扱者の場合、中国で収集した個人情報は本土に留めなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条))——オフショアのストアにはできません。中国の内側から配信されるサイトには、Securitiが提供しない本土のホスティングリソースに結びついたICP備案も必要です。 |
同意の記録そのものが個人情報であり——それがオフショアに保持される
ここで厄介なのは、細部ではなく構造です。Securitiの仕事は、個人情報を合法的に扱ったという証——訪問者が与えた同意、設定したCookieの選択、データ主体要求の背後にある履歴——を捕捉し保持することです。しかしSecuriti自身のセキュリティページは、ソリューションが“hosted on Amazon Web Services(AWS) and Google Cloud(GCP),”(AWSとGCP上でホストされる)であり、“multiple availability zones in a given AWS (or GCP) region”(所与のAWS(またはGCP)リージョン内の複数のアベイラビリティゾーン)で動くよう設計されているとし、サービス規約は米国のプロダクションクラウドと、別個のEUのプロダクションクラウド(app.eu.securiti.ai)を記します——中国本土のものではありません。したがって、中国ユーザーが同意したことを証明する記録は、米国または欧州に保持されます。つまりこのプライバシープラットフォームは、まさに自らが記録するために存在するもの——越境移転——を、静かに生み出してしまっているのです。
中国の個人情報保護法(PIPL)の下では、これは越境移転であり、義務は個人情報の取扱者——Securitiではなく貴社——に課されます。通知を行い、国外移転について個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)をクリアしなければなりません(PIPL第38〜40条)。同意を集めるプラットフォームは、その同意がその後に保存される場所に付随する義務を引き受けてはくれません。
本土のリージョンがない、だから中国国内保存もICPの土台もない
SecuritiはホストとしてAWSとGCPを挙げ、米国とEUのプロダクションクラウドを指し示します。中国本土のリージョンは公表していません。その地理が、速度が絵に入る前に二つの別個の問いに答えます。
第一に、データの国内保存。重要情報インフラ運営者(CIIO)または大量取扱者であれば、中国で収集した個人情報は本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法第39条——2025年のサイバーセキュリティ法改正により第37条から振り直され2026年1月1日に施行、実質は変わりません)。オフショアの同意・要求ストアは、どう構成してもこの義務を満たせず、一定の量の閾値を超える場合——または記録が重要データに当たる場合——その移転には、何かが出ていく前に中国のデータ越境安全評価が求められることもあります。第二に、ライセンス。中国の内側から本土の訪問者に実際に配信される公開サイトは、国務院令第292号とMIIT令第33号の下でICP備案(备案)を発動させ、その備案は本土に物理的に所在するホスティングリソースに結びつかなければなりません。Securitiはそれを提供しないため、Securiti上に備案を結びつける先はありません。「プライバシーのためにSecuritiをもう使っている」は国境を越えて通用しません。このプラットフォームが与えるはずのきれいなデータ取扱いの筋書きこそ、中国ではそれが開いたままにしてしまうものなのです。
オフショアから配信される同意ゲートは、ページを止めうる
到達性の半分も現実の問題で、同意バナーについては通常のスクリプトより強く効きます。Cookie同意のエクスペリエンスはクライアントサイドで読み込まれ、しばしば訪問者が選択するまでページをゲートするよう組まれます。SecuritiのインフラはオフショアのAWSとGCPのリージョンにあるため、そのスクリプトと設定は本土の外から取得されます——オフショアのあらゆるアセットが中国のユーザーに届くために行うのと同じ越境の一跳びです。
したがって、オフショアから配信される同意ゲートが本土の内側から遅く読み込まれる・失敗するとき、それは脇で静かに失敗するのではなく、守るはずのコンテンツそのものを止めうります。これは法的ではなく配信の問題ですが、中国向けのサイトでは二つが重なります。最も届けにくいゲートが、同時に越境のリスクを背負っているのです。ここではSecuritiについての当社の一次の中国レイテンシ値は掲載しません。この判断が回る軸は速度ではなく、方法・サンプル・日付のない数字は誤解を招くだけだからです。21YunBoxが決して行わないこと——そしていかなる合法なプロバイダーも提供できないこと——は、中国のデータ越境ルールやネットワーク上の制限を回り込むことです。当社はいかなる種類の不正な手段も用いず、推奨もしません。
これは判定ではなくリスクの見取り図です。個別の同意、移転メカニズム、国内保存、データ越境評価、ICP備案、あるいはそれらの組み合わせのどれを負うかは、取扱データ量、取扱者としての役割、そしてユーザーが誰かによって変わります——依存する前に、専門家と確定させる価値があります。
法令に沿った経路——把握し、国内化し、届ける
中国向けの利用者にSecuritiを法令適合で運用する道があり、それには形があります。まず把握(Map):当社の中国チームが、Securitiが記録する同意・設定・要求のデータに付随するPIPLの越境とデータの国内保存の義務を——貴社の法人・取扱データ量・ユーザーが誰かに照らして——整理し、データ越境評価や第39条の保存義務が効く箇所を印します。法的な結論は専門家と確定し、当社はそれに供する技術的な全体像を構築します。
次に国内化(Localize):国内に留めるべき記録について、ICP備案済みの中国国内の土台で動く、中国に所在するストアと同意フローを立ち上げ、統合します——同意済みの、中国国内での処理と保存という法令に沿ったパターンです——ことで、合法的に出ていけないものは出ていかなくなり、一方で貴社はSecuritiをすでに役立っている市場のために使い続けます。
そして配信(Deliver):同意ゲートを提示する中国向けのサイトやアプリ自体が本土の公開サービスであり、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxは、すでに運用中のものの前段に21YunBox Optimizerを置き、作り直しも再プラットフォーム化もなしに、中国国内でそれを配信します。その結果が、中国の利用者に向けて合法かつ法令適合で動くプライバシーと同意の構成です。
関連する読み物:
よくあるご質問
Securitiは中国ユーザーの同意と要求のデータを中国に保存しますか?
いいえ。Securiti自身のセキュリティページによれば、プラットフォームは“hosted on Amazon Web Services(AWS) and Google Cloud(GCP)”(AWSとGCP上でホストされる)であり、AWSまたはGCPのリージョンで動き、規約は米国とEUのプロダクションクラウド(app.eu.securiti.ai)を挙げます——本土にはありません。中国の訪問者から記録する同意レシート・Cookie設定・データ主体要求はオフショアに保持され、これはPIPL上の個人情報の越境移転になります。義務は取扱者(Securitiではなく貴社)が負い、通知・個別の同意・移転メカニズムが求められます。
Securitiはプライバシーツールなのに、なぜ中国でコンプライアンス上のリスクになりうるのですか?
中国でのコンプライアンスは、ツールが何のためかではなく、データがどこにあるかで決まるからです。同意・要求のプラットフォームは、個人情報を合法的に扱ったことを証明するために存在します——しかしその証明が米国やEUに保存されるなら、まさにPIPLが規律する越境移転を生み出したことになり、CIIOや大量取扱者にはオフショアのストアが満たせないデータの国内保存の義務が生じます。専門家と検討すべきリスクとして扱ってください。プライバシーツールを導入しても、それが集める個人情報が中国の移転・国内保存のルールから免除されるわけではありません。
21YunBoxは、当社のSecuritiの構成を中国で法令適合にできますか?
はい。当社の中国チームが、Securitiが記録する同意・設定・要求のデータに付随するPIPLの越境とデータの国内保存の義務を、貴社の法人・取扱データ量・ユーザーに照らして整理し、法令適合の中国拠点に必要なICP備案済みの中国国内からの配信と保存を、すでに運用中のSecuritiスタックの前段に立ち上げます。当社はいかなる種類の不正な手段も用いず、推奨もしません。個別のケースを一緒に整理しますので、お問い合わせください。






















