¿Funciona Workato en China? Residencia de datos, datos de automatización transfronterizos y PIPL
Workato opera un centro de datos dedicado dentro de China en AWS China (Ningxia), gestionado por una entidad local con registro ICP — así que los datos de automatización de China pueden permanecer residentes. Pero es exclusivo del plan Enterprise y está aislado de su tenant global, y un iPaaS que mueve registros por todo su parque de sistemas convierte la residencia y la transferencia transfronteriza según la PIPL en la verdadera prueba. Una mirada, con el cumplimiento por delante, a Workato, la residencia de datos y la PIPL.
¿Funciona Workato en China?
Que Workato funcione en China es una cuestión de residencia de datos, no de conectividad — y la respuesta depende de en qué región de Workato se ejecuta cada receta.
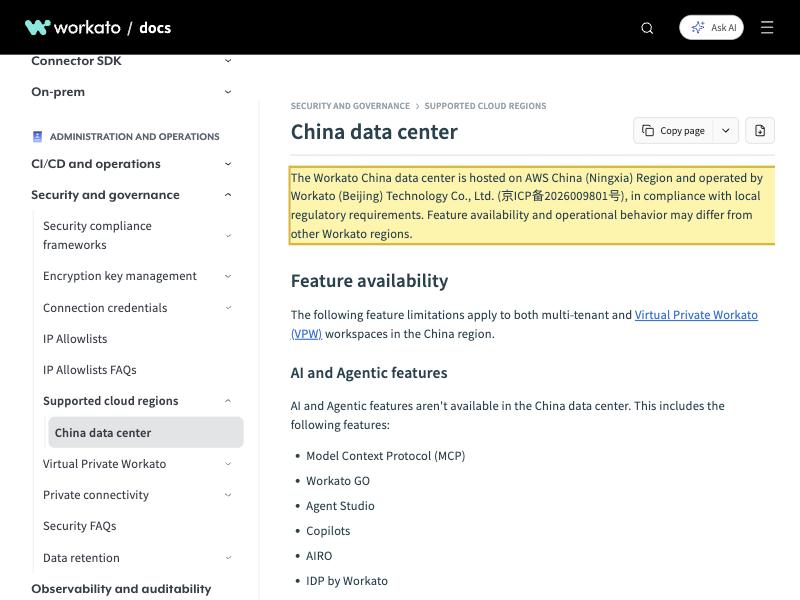
Workato es un iPaaS cuya única función es mover registros entre sus aplicaciones, así que una sola receta puede sacar de un sistema chino nombres, registros de cuentas y pedidos, y campos de RR. HH., pagos e identidad. Según la propia documentación de Workato, opera un centro de datos dedicado dentro de China “hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd.” con un registro ICP, y allí los datos de automatización “remains isolated in that specific region and can't be transferred to other regions” — así que los datos de China pueden permanecer residentes si usted los procesa allí. Pero esa región es exclusiva del plan Enterprise y está separada de su tenant global; si las recetas que tocan datos de China se ejecutan en cambio en su espacio de trabajo de EE. UU. o la UE, ese movimiento es una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado, un mecanismo de transferencia), con un deber de almacenamiento dentro del país añadido para los CIIO y los tratantes de grandes volúmenes.
Esto es un mapa de riesgo, no un veredicto — sus deberes dependen de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar su exposición en Workato →
Instantánea de cumplimiento
- ! Workato opera una región de China con registro ICP (AWS China Ningxia) — pero solo en el plan Enterprise
- ! Como iPaaS mueve todo su parque de sistemas — una receta puede transportar información personal sensible del art. 28
- ✕ Los planes de autoservicio (Free, Pro, Sandbox) no pueden elegir región — los datos residen en EE. UU.
- ! Un tenant global en EE. UU. o la UE que ingiere datos de China = una transferencia transfronteriza según la PIPL
- ! La región de China es una cuenta separada y con funciones limitadas; las aplicaciones para China siguen necesitando ICP
- ✓ Vía legal: cartografiar la exposición, localizar en la región dentro del país, entregar con registro ICP
Lo que la documentación oficial de Workato dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Workato opera un centro de datos dedicado dentro de China. Su documentación afirma que el centro de datos de China está “hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd.” con un registro ICP de Pekín (京ICP备2026009801号), “in compliance with local regulatory requirements” — una auténtica región en el continente y con registro ICP, no una en el extranjero. | Workato Docs — China data center (consultado el 2026-10-10) |
| La región de China es exclusiva del plan Enterprise, está aislada y tiene funciones limitadas. Workato documenta que los planes de autoservicio “can't choose the region” y “sit in one of Workato's US data centers,” que “Workato does not share or transfer customer data across regions,” y que la región de China omite todas las funciones de IA y agénticas, además de 28 conectores (entre ellos Gmail, Google Drive, Slack y OpenAI). Así que un tenant global no puede absorber datos residentes en China, y las carencias de funciones pueden empujar a los equipos de vuelta a un espacio de trabajo en el extranjero. | Workato Docs — Supported cloud regions y China data center (consultado el 2026-10-10) |
| Trasladar información personal de China a una región de Workato en el extranjero es una transferencia transfronteriza conforme a la PIPL. Los artículos 38 a 40 de la PIPL exigen notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación; por encima de los umbrales regulados, puede que antes tenga que superarse una evaluación de seguridad de la exportación de datos. | PIPL artículos 38–40; Medidas para la Evaluación de Seguridad de la Exportación de Datos (consultado el 2026-10-10) |
| Los CIIO y los tratantes de grandes volúmenes deben almacenar en China la información personal de China. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo —, junto con el artículo 40 de la PIPL, establece un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir, pero la región de Workato dentro de China sí. Las superficies orientadas a China construidas sobre Workato también deben un registro ICP. | Ley de Ciberseguridad art. 39 (antes art. 37); PIPL art. 40; ICP Orden 292 / Orden 33 del MIIT (consultado el 2026-10-10) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Que Workato «funcione» en China continental es una cuestión de residencia de datos mucho antes que de conectividad. Workato es una plataforma de integración y automatización (iPaaS) cuya única función es mover registros entre sus sistemas — así que una sola receta puede transportar nombres, datos de contacto, registros de cuentas y pedidos, campos de RR. HH. y nóminas, y datos de pago y de identidad desde un CRM, un ERP o una aplicación financiera a otra. La cuestión no es si usted puede abrir el panel de Workato desde Shanghái; es dónde pueden quedar en reposo los registros que mueven sus recetas y el historial de tareas que conserva la plataforma. Aquí Workato es inusual: según su propia documentación, opera un centro de datos dedicado dentro de China, alojado en AWS China (Ningxia) y gestionado por una entidad china con registro ICP. Eso cambia el panorama — pero no hace, por sí solo, que un tenant global de Workato sea conforme.
Workato en China de un vistazo
| Qué lo decide | En los propios términos de Workato — y la ley china |
|---|---|
| Dónde residen los registros | Workato es un iPaaS: los registros que fluyen por sus recetas, más el historial de tareas que conserva la plataforma, son la superficie china. Workato opera una región dedicada dentro de China — alojada en AWS China (Ningxia) y gestionada por Workato (Beijing) Technology Co., Ltd. con un registro ICP — donde los datos de automatización “remains isolated in that specific region and can't be transferred to other regions.” (permanecen aislados en esa región concreta y no pueden transferirse a otras regiones). Todas las demás regiones (EE. UU. por defecto, UE, JP, SG, AU, IL, KR, UK) están en el extranjero, y los planes de autoservicio “sit in one of Workato's US data centers.” (se alojan en uno de los centros de datos de Workato en EE. UU.) |
| Qué contiene y por qué es información personal | Las recetas mueven registros entre sistemas de CRM, ERP, RR. HH., finanzas, soporte y mensajería — nombres, contactos, registros de cuentas y pedidos, datos de empleados y nóminas, campos de pago e identidad. Eso es información personal conforme a la PIPL, y como Workato abarca todo el parque de sistemas, una sola canalización puede transportar información personal sensible del artículo 28 (cuentas financieras, documentos de identidad oficiales, ubicación, salud). El historial de tareas conserva rastros de lo que se movió. |
| Sus datos de China cruzando la frontera | Si las recetas que tocan información personal originada en China se ejecutan en un tenant en el extranjero (EE. UU. por defecto, la UE u otro lugar) o en un plan de autoservicio, sacar esos datos de China es una transferencia transfronteriza conforme a la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Por encima de los umbrales puede aplicarse una evaluación de seguridad de la exportación de datos. |
| Deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). La región de Workato dentro de China puede cumplirlo; una región en el extranjero, no. |
| La accesibilidad no es el eje | Usted puede abrir Workato desde el continente — esa no es la cuestión. Cualquier superficie orientada a China que expongan estas automatizaciones (un endpoint de API, un portal, un formulario de captación) es un servicio de internet en China y conlleva un deber de registro ICP (备案) más una entrega dentro del país; la propia documentación de Workato señala que los dominios personalizados de la plataforma de API no son compatibles en la región de China. |
Workato opera una región dentro de China — pero su tenant global no es esa región
Lo sorprendente primero: el centro de datos de Workato en China es real y legal en sus propios términos. Su documentación afirma que la región está “hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd.” (京ICP备2026009801号), “in compliance with local regulatory requirements.” Es una auténtica presencia dentro del país — una región de nube en el continente, una entidad operadora china y un registro ICP —, y la plataforma mantiene residentes allí los datos: los datos de automatización, dice Workato, “remains isolated in that specific region and can’t be transferred to other regions,” y “Workato does not share or transfer customer data across regions.” (Workato no comparte ni transfiere datos de clientes entre regiones). Si los registros que tocan sus automatizaciones de China residen en esa región, la cuestión del almacenamiento dentro del país queda resuelta a su favor.
La trampa es suponer que su Workato actual ya disfruta de eso. No es así. Elegir región es una capacidad del plan Enterprise — los planes de autoservicio (Free, Pro, Developer Sandbox) “can’t choose the region” y “sit in one of Workato’s US data centers.” Y cada cuenta es de una sola región: “Each Workato account is hosted in a single regional data center,” sin colaboración entre regiones y sin compartir recetas ni conectores entre regiones. Así que su tenant global de Workato en EE. UU. o la UE es un silo separado de la región de China — no puede absorber datos residentes en China, ni puede volverse residente a posteriori. En el momento en que una receta de ese tenant global ingiere información personal de un sistema chino, ese movimiento fuera del país es una transferencia transfronteriza conforme a la PIPL, por mucho que exista una región dentro del país en otra parte del parque de Workato.
Un iPaaS mueve todo su parque de datos — en gran parte personales, algunos sensibles
Esta es la parte que la mayoría de los equipos subestima. Una plataforma de automatización existe para mover registros entre sistemas, y se sitúa sobre todo el parque — el CRM, el ERP, el sistema de RR. HH. y nóminas, el stack de finanzas y pagos, el servicio de soporte, las herramientas de mensajería. Gran parte de lo que pasa por una receta es información personal: nombres, datos de contacto, registros de cuentas y pedidos, datos de empleados, identificadores de dispositivo y de usuario. Y como Workato llega a todo ello, una sola canalización puede transportar información personal sensible del artículo 28 — números de cuentas financieras, documentos de identidad oficiales, ubicación, campos de salud —, a la que la PIPL exige un listón más alto: un consentimiento separado, una necesidad demostrada y una evaluación de impacto sobre la protección de la información personal. El historial de tareas que conserva la plataforma guarda rastros de lo que movió cada receta.
Así que la exposición aquí es inusualmente amplia. No son los datos de una sola aplicación los que pueden cruzar la frontera; es todo lo que tocan sus automatizaciones. Por tanto, dónde se sitúa la cuenta que ejecuta esas automatizaciones es la decisión que gobierna cada flujo. En un tenant en el extranjero, sacar información personal de China se convierte en una transferencia transfronteriza en el momento en que sale, y conforme a la Ley de Protección de Información Personal ese deber recae sobre usted, el responsable del tratamiento, no sobre Workato como encargado: los artículos 38 a 40 exigen notificación, un consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de los umbrales regulados, o cuando los datos son «datos importantes», puede que la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) tenga que superarse antes de que nada salga.
Una región dentro del país reduce lo que cruza — no decide sus deberes
Ejecutar la región de China, elegir dónde reposan los datos, filtrar u ocultar campos antes de que se ejecute una receta — todo eso cambia qué cruza la frontera y si la cruza. No cambia el análisis jurídico que usted sigue debiendo, y viene con trampas. La región de China de Workato tiene funciones limitadas a propósito: según su propia documentación, las funciones de IA y agénticas (incluidos Model Context Protocol, Copilots, Agent Studio y AIRO) “aren’t available in the China data center,” la biblioteca Community “isn’t accessible,” los dominios personalizados de la plataforma de API “aren’t supported,” y su propia lista nombra 28 conectores que no están disponibles allí — entre ellos Gmail, Google Drive, Slack y OpenAI. Los equipos chocan con esas carencias y se ven tentados a ejecutar la carga de trabajo de China en el tenant más completo del extranjero, lo que recrea precisamente la transferencia transfronteriza que la región dentro del país debía evitar. Trasladar una carga de trabajo a una «región diferente» solo cambia dónde reposan los datos; no resuelve, por sí solo, la transferencia.
Si necesita siquiera la región de China, si sus transferencias requieren una evaluación de seguridad de la CAC, el contrato estándar o una certificación, si el deber de almacenamiento dentro del país del artículo 39 (antes artículo 37) de la Ley de Ciberseguridad le vincula como operador de infraestructuras de información críticas, y si sus superficies orientadas a China deben un registro ICP — todo depende de su entidad, de sus volúmenes de datos y de quiénes son sus usuarios. Esto es un mapa de riesgo, no un veredicto: cartografíe su exposición frente a lo que realmente mueve y almacena, y concrete los detalles con asesoría legal antes de que sus automatizaciones dependan de la respuesta.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de operar Workato para un negocio orientado a China, y sigue un orden claro. Primero, cartografiar: nuestro equipo de cumplimiento en China repasa su exposición a la PIPL receta por receta — qué automatizaciones sacan información personal de China, qué puede salir legalmente, dónde se aplica una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39, si se requiere la región dentro del país y qué deben cubrir su notificación y su consentimiento. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con su asesoría legal.
Luego, localizar: ponemos en marcha el tratamiento y el almacenamiento dentro del país, con consentimiento, para los registros que deben permanecer en suelo continental — incluido ejecutar las automatizaciones residentes en China en la propia región de Workato dentro de China (o en un runtime autoalojado allí donde la herramienta lo admita) para que los datos de China permanezcan residentes, dejando que solo salga lo que puede salir legalmente y manteniendo su tenant global de Workato exactamente donde ya se ejecuta para todos los demás mercados.
Luego, entregar: las superficies públicas que estas automatizaciones exponen a los usuarios del continente — un panel, un portal, un formulario de captación, una API — son un servicio de internet en China, así que conllevan un deber de registro ICP (备案) y necesitan una entrega conforme dentro del país. 21YunBox las entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya opera, sin reconstruir y sin una segunda base de código. 21YunBox es una capa de cumplimiento, no una migración, y un socio de Workato, no un competidor. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión. El resultado es un parque de Workato que funciona de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene Workato un centro de datos en China continental?
Sí. Según la propia documentación de Workato, opera un centro de datos dedicado en China alojado en la región AWS China (Ningxia) y gestionado por Workato (Beijing) Technology Co., Ltd., con un registro ICP de Pekín. Los datos de automatización de esa región están aislados y no se transfieren a otras regiones, así que los datos de China pueden permanecer residentes allí — pero la región es exclusiva del plan Enterprise y está separada de su tenant global de Workato.
Si mi tenant global de Workato automatiza datos de China, ¿es eso una transferencia transfronteriza?
Por lo general, sí. Cada cuenta de Workato reside en una sola región, y Workato no comparte datos entre regiones, así que si las recetas que tocan información personal originada en China se ejecutan en su espacio de trabajo de EE. UU. o la UE, sacar esos datos de China es una transferencia transfronteriza conforme a los artículos 38 a 40 de la PIPL — que exige notificación, consentimiento separado y un mecanismo de transferencia, y posiblemente una evaluación de seguridad de la exportación de datos por encima de los umbrales. La región dentro de China existe para evitarlo, pero no localiza retroactivamente un tenant global.
¿Usar la región de China de Workato nos hace conformes?
No por sí solo. Ejecutar la región dentro del país mantiene residentes los datos de automatización de China, lo que ayuda con el deber de almacenamiento — pero si usted la necesita, si sus transferencias necesitan un mecanismo de la CAC, si es un CIIO y si sus superficies orientadas a China deben un registro ICP dependen de su entidad, de sus volúmenes de datos y de sus usuarios. La región además tiene funciones limitadas (sin funciones de IA; 28 conectores no disponibles), lo que puede empujar a los equipos de vuelta a un espacio de trabajo en el extranjero. Trátelo como un mapa de riesgo y concrete los detalles con asesoría legal.


