Funktioniert Workato in China? Datenresidenz, grenzüberschreitende Automatisierungsdaten & PIPL
Workato betreibt ein eigenes inländisches China-Rechenzentrum auf AWS China (Ningxia), betrieben von einer lokalen Gesellschaft mit einer ICP-Beian — sodass China-Automatisierungsdaten ansässig bleiben können. Aber es ist nur für Enterprise und von Ihrem globalen Tenant isoliert, und ein iPaaS, das Datensätze über Ihren gesamten Bestand bewegt, macht Residenz und PIPL-Grenztransfer zum eigentlichen Test. Ein Compliance-orientierter Blick auf Workato, Datenresidenz und PIPL.
Funktioniert Workato in China?
Ob Workato in China funktioniert, ist eine Datenresidenz-Frage, keine Konnektivitäts-Frage — und die Antwort dreht sich darum, in welcher Workato-Region jedes Rezept läuft.
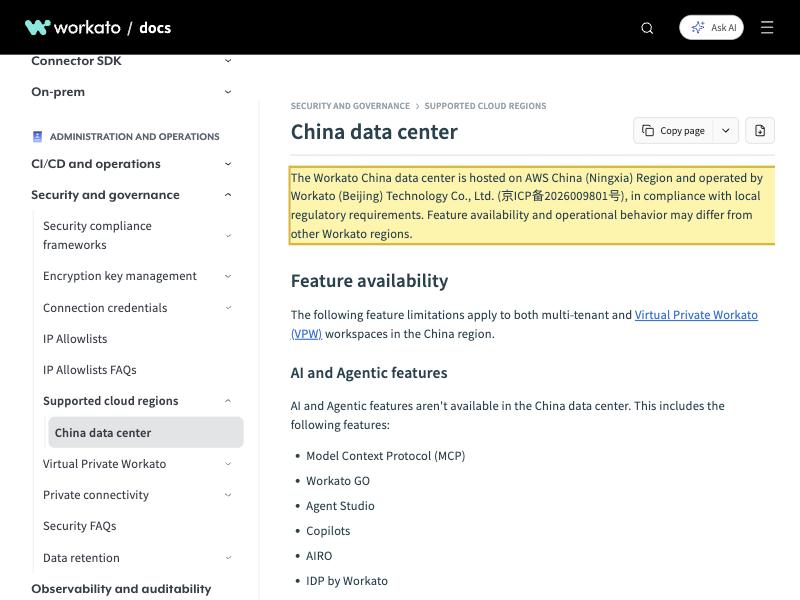
Workato ist ein iPaaS, dessen gesamte Aufgabe es ist, Datensätze zwischen Ihren Apps zu bewegen, sodass ein einzelnes Rezept Namen, Konto- und Bestelldatensätze, HR-, Zahlungs- und ID-Felder aus einem China-System tragen kann. Laut Workatos eigener Dokumentation betreibt es ein eigenes inländisches China-Rechenzentrum „hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd.“ unter einer ICP-Beian, und Automatisierungsdaten dort „remains isolated in that specific region and can't be transferred to other regions“ — China-Daten können also ansässig bleiben, wenn Sie sie dort betreiben. Aber diese Region ist nur für Enterprise und von Ihrem globalen Tenant abgeschottet; wenn die Rezepte, die China-Daten berühren, stattdessen in Ihrem US- oder EU-Workspace laufen, ist diese Bewegung ein grenzüberschreitender Transfer, den PIPL regiert (Mitteilung, gesonderte Einwilligung, ein Transfermechanismus), mit einer inländischen Speicherpflicht obendrauf für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten drehen sich um Ihre Gesellschaft, Datenmengen und wer Ihre Nutzer sind. Unser China-Team kann Ihre Workato-Exponierung kartieren →
Compliance-Momentaufnahme
- ! Workato betreibt eine ICP-gemeldete China-Region (AWS China Ningxia) — aber nur für Enterprise
- ! Als iPaaS bewegt es Ihren gesamten Bestand — ein Rezept kann sensible PI nach Art. 28 tragen
- ✕ Self-Service-Pläne (Free, Pro, Sandbox) können keine Region wählen — Daten sitzen in den USA
- ! Ein globaler US- oder EU-Tenant, der China-Daten aufnimmt = ein grenzüberschreitender Transfer unter PIPL
- ! Die China-Region ist ein separates, funktionsbeschränktes Konto; China-Apps brauchen weiterhin ICP
- ✓ Rechtmäßiger Weg: Exponierung kartieren, auf der inländischen Region lokalisieren, ICP-gemeldet ausliefern
Was die offizielle Workato-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Workato betreibt ein eigenes inländisches China-Rechenzentrum. Seine Dokumentation gibt an, das China-Rechenzentrum sei „hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd.“ unter einer Pekinger ICP-Beian (京ICP备2026009801号), „in compliance with local regulatory requirements“ — eine echte Onshore-, ICP-gemeldete Region, keine Offshore-Region. | Workato Docs — China data center (retrieved 2026-10-10) |
| Die China-Region ist nur für Enterprise, isoliert und funktionsbeschränkt. Workato dokumentiert, dass Self-Service-Pläne „can't choose the region“ und „sit in one of Workato's US data centers,“ dass „Workato does not share or transfer customer data across regions,“ und dass die China-Region alle KI-/Agentic-Funktionen plus 28 Konnektoren auslässt (Gmail, Google Drive, Slack und OpenAI darunter). Ein globaler Tenant kann also keine in China ansässigen Daten aufnehmen, und die Funktionslücken können Teams zu einem Offshore-Workspace zurückdrängen. | Workato Docs — Supported cloud regions & China data center (retrieved 2026-10-10) |
| China-personenbezogene Information in eine Offshore-Workato-Region zu bewegen, ist ein grenzüberschreitender Transfer unter PIPL. PIPL Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung; oberhalb der regulierten Schwellen muss möglicherweise zuerst eine Datenexport-Sicherheitsbewertung geklärt werden. | PIPL Articles 38–40; Measures for the Security Assessment of Data Exports (retrieved 2026-10-10) |
| Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen müssen personenbezogene China-Informationen in China speichern. Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) — die Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert — setzt mit PIPL Artikel 40 eine inländische Speicherpflicht, die eine Offshore-Region nicht erfüllen kann, Workatos inländische China-Region aber schon. China-zugewandte Oberflächen, die auf Workato gebaut sind, schulden zudem eine ICP-Beian. | Cybersecurity Law Art. 39 (formerly Art. 37); PIPL Art. 40; ICP Order 292 / MIIT Order 33 (retrieved 2026-10-10) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Ob Workato in Festlandchina „funktioniert“, ist eine Datenresidenz-Frage, lange bevor es eine Konnektivitäts-Frage ist. Workato ist eine Integrations- und Automatisierungs-Plattform (iPaaS), deren gesamte Aufgabe es ist, Datensätze zwischen Ihren Systemen zu bewegen — sodass ein einzelnes Rezept Namen, Kontaktdetails, Konto- und Bestelldatensätze, HR- und Gehaltsabrechnungs-Felder und Zahlungs- und Identitätsdaten von einer CRM-, ERP- oder Finanz-App zu einer anderen tragen kann. Die Frage ist nicht, ob Sie das Workato-Dashboard aus Shanghai öffnen können; es ist, wo die Datensätze, die Ihre Rezepte bewegen, und die Job-Historie, die die Plattform behält, zur Ruhe kommen dürfen. Hier ist Workato ungewöhnlich: Laut seiner eigenen Dokumentation betreibt es ein eigenes inländisches China-Rechenzentrum, gehostet auf AWS China (Ningxia) und betrieben von einer China-Gesellschaft mit einer ICP-Beian. Das ändert das Bild — aber es macht einen globalen Workato-Tenant nicht von selbst rechtskonform.
Workato in China auf einen Blick
| Was es entscheidet | In Workatos eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Datensätze leben | Workato ist ein iPaaS: Die Datensätze, die durch Ihre Rezepte fließen, plus die Job-Historie, die die Plattform behält, sind die China-Oberfläche. Workato betreibt eine eigene inländische China-Region — gehostet auf AWS China (Ningxia) und betrieben von Workato (Beijing) Technology Co., Ltd. unter einer ICP-Beian — wo Automatisierungsdaten „remains isolated in that specific region and can't be transferred to other regions.“ Jede andere Region (US-Standard, EU, JP, SG, AU, IL, KR, UK) ist offshore, und Self-Service-Pläne „sit in one of Workato's US data centers.“ |
| Was es hält, und warum es personenbezogene Information ist | Rezepte bewegen Datensätze zwischen CRM-, ERP-, HR-, Finanz-, Support- und Messaging-Systemen — Namen, Kontakte, Konto- und Bestelldatensätze, Mitarbeiter- und Gehaltsabrechnungs-Daten, Zahlungs- und Identitäts-Felder. Das ist personenbezogene Information unter PIPL, und weil Workato den gesamten Bestand umspannt, kann eine einzelne Pipeline sensible personenbezogene Information nach Artikel 28 (Finanzkonten, Behörden-IDs, Standort, Gesundheit) tragen. Die Job-Historie behält Spuren dessen, was bewegt wurde. |
| Ihre China-Daten, die die Grenze überqueren | Wenn die Rezepte, die China-stämmige personenbezogene Information berühren, in einem Offshore-Tenant (US-Standard, EU, anderswo) oder auf einem Self-Service-Plan laufen, ist es, diese Daten aus China zu bewegen, ein grenzüberschreitender Transfer unter PIPL (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Eine Datenexport-Sicherheitsbewertung kann oberhalb der Schwellen gelten. |
| Inländische Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Informationen in China gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, Inhalt unverändert). Workatos inländische China-Region kann das erfüllen; eine Offshore-Region kann es nicht. |
| Erreichbarkeit ist nicht die Achse | Sie können Workato vom Festland öffnen — das ist nicht die Frage. Jede China-zugewandte Oberfläche, die diese Automatisierungen freilegen (ein API-Endpunkt, ein Portal, ein Eingabeformular), ist ein Internetdienst in China und trägt eine ICP-Beian (备案)-Pflicht plus inländische Auslieferung; Workatos eigene Dokumentation merkt an, dass API-Plattform-Custom-Domains in der China-Region nicht unterstützt werden. |
Workato betreibt eine inländische China-Region — aber Ihr globaler Tenant ist nicht sie
Der überraschende Teil zuerst: Workatos China-Rechenzentrum ist real und zu seinen eigenen Bedingungen rechtmäßig. Seine Dokumentation gibt an, die Region sei „hosted on AWS China (Ningxia) Region and operated by Workato (Beijing) Technology Co., Ltd. (京ICP备2026009801号), in compliance with local regulatory requirements.“ Das ist ein echter inländischer Fußabdruck — eine Onshore-Cloud-Region, eine China-Betriebsgesellschaft und eine ICP-Beian — und die Plattform hält die Daten dort ansässig: Automatisierungsdaten, sagt Workato, „remains isolated in that specific region and can’t be transferred to other regions,“ und „Workato does not share or transfer customer data across regions.“ Wenn die Datensätze, die Ihre China-Automatisierungen berühren, in dieser Region leben, ist die inländische Speicherfrage zu Ihren Gunsten beantwortet.
Die Falle ist anzunehmen, dass Ihr bestehendes Workato das bereits genießt. Es tut es nicht. Die Regionswahl ist eine Enterprise-Fähigkeit — Self-Service-Pläne (Free, Pro, Developer Sandbox) „can’t choose the region“ und „sit in one of Workato’s US data centers.“ Und jedes Konto ist Einzel-Region: „Each Workato account is hosted in a single regional data center,“ ohne regionsübergreifende Zusammenarbeit und ohne regionsübergreifendes Teilen von Rezepten oder Konnektoren. Ihr globaler US- oder EU-Workato-Tenant ist also ein separates Silo von der China-Region — er kann keine in China ansässigen Daten aufnehmen, und er kann nicht nachträglich ansässig gemacht werden. In dem Moment, in dem ein Rezept in diesem globalen Tenant personenbezogene Informationen aus einem China-System aufnimmt, ist diese Bewegung aus dem Land ein grenzüberschreitender Transfer unter PIPL, ganz gleich, dass eine inländische Region anderswo in Workatos Bestand existiert.
Ein iPaaS bewegt Ihren gesamten Datenbestand — vieles davon personenbezogen, einiges davon sensibel
Das ist der Teil, den die meisten Teams unterschätzen. Eine Automatisierungs-Plattform existiert, um Datensätze zwischen Systemen zu bewegen, und sie sitzt über dem gesamten Bestand — dem CRM, dem ERP, dem HR- und Gehaltsabrechnungs-System, dem Finanz- und Zahlungs-Stack, dem Support-Desk, den Messaging-Werkzeugen. Vieles, was durch ein Rezept läuft, ist personenbezogene Information: Namen, Kontaktdetails, Konto- und Bestelldatensätze, Mitarbeiterdaten, Geräte- und Nutzer-Identifikatoren. Und weil Workato all das erreicht, kann eine einzelne Pipeline sensible personenbezogene Information nach Artikel 28 tragen — Finanzkonto-Nummern, Behörden-IDs, Standort, Gesundheits-Felder —, die PIPL an einer höheren Latte hält: eine gesonderte Einwilligung, eine nachgewiesene Erforderlichkeit und eine Folgenabschätzung zum Schutz personenbezogener Informationen. Die Job-Historie, die die Plattform behält, hält Spuren dessen, was jedes Rezept bewegt hat.
Die Exponierung hier ist also ungewöhnlich breit. Es sind nicht die Daten einer Anwendung, die die Grenze überqueren können; es ist, was auch immer Ihre Automatisierungen berühren. Wo das Konto sitzt, das diese Automatisierungen betreibt, ist daher die Entscheidung, die jeden Fluss regiert. Für einen Offshore-Tenant wird es, China-personenbezogene Information hinauszubewegen, in dem Moment, in dem sie geht, zu einem grenzüberschreitenden Transfer, und unter dem Gesetz zum Schutz personenbezogener Informationen landet diese Pflicht bei Ihnen, dem Verarbeiter personenbezogener Informationen, nicht bei Workato als Auftragsverarbeiter: Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung für den Auslandstransfer und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. Oberhalb der regulierten Schwellen, oder wo die Daten „wichtige Daten“ sind, kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) sich klären müssen, bevor irgendetwas geht.
Eine inländische Region engt ein, was überquert — sie entscheidet nicht Ihre Pflichten
Die China-Region zu betreiben, zu wählen, wo Daten ruhen, Felder zu filtern oder zu schwärzen, bevor ein Rezept läuft — diese ändern, was die Grenze überquert und ob es überquert. Sie ändern nicht die rechtliche Analyse, die Sie dennoch schulden, und sie kommen mit Fallen. Workatos China-Region ist bewusst funktionsbeschränkt: Laut seiner eigenen Dokumentation „aren’t available in the China data center“ KI- und Agentic-Funktionen (einschließlich Model Context Protocol, Copilots, Agent Studio und AIRO), die Community-Bibliothek „isn’t accessible,“ API-Plattform-Custom-Domains „aren’t supported,“ und seine eigene Liste nennt 28 Konnektoren, die dort nicht verfügbar sind — Gmail, Google Drive, Slack und OpenAI darunter. Teams stoßen auf diese Lücken und sind versucht, den volleren Offshore-Tenant für den China-Workload zu betreiben, was genau den grenzüberschreitenden Transfer neu erzeugt, den die inländische Region vermeiden sollte. Einen Workload in eine „andere Region“ zu verschieben, verlagert nur, wo die Daten ruhen; es löst den Transfer nicht von selbst.
Ob Sie die China-Region überhaupt brauchen, ob Ihre Transfers eine CAC-Sicherheitsbewertung, den Standardvertrag oder Zertifizierung erfordern, ob die inländische Speicherpflicht von Artikel 39 (vormals Artikel 37) des Cybersicherheitsgesetzes Sie als Betreiber kritischer Informationsinfrastruktur bindet, und ob Ihre China-zugewandten Oberflächen eine ICP-Beian schulden — all das dreht sich um Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind. Dies ist eine Risikokarte, kein Urteil: Kartieren Sie Ihre Exponierung gegen das, was Sie tatsächlich bewegen und speichern, und klären Sie die Einzelheiten mit Rechtsbeistand, bevor Ihre Automatisierungen von der Antwort abhängen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Workato für ein China-zugewandtes Geschäft zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Compliance-Team arbeitet Ihre PIPL-Exponierung Rezept für Rezept durch — welche Automatisierungen personenbezogene Information aus China tragen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Speicherpflicht nach Artikel 39 gilt, ob die inländische Region erforderlich ist und was Ihre Mitteilung und Einwilligung abdecken müssen. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Ihrem Rechtsbeistand geklärt.
Dann lokalisieren: Wir stellen eingewilligte, inländische Verarbeitung und Speicherung für die Datensätze auf, die auf Festlandboden bleiben müssen — einschließlich des Betriebs der in China ansässigen Automatisierungen auf Workatos eigener inländischer China-Region (oder einer selbst gehosteten Runtime, wo das Werkzeug es unterstützt), sodass China-Daten ansässig bleiben, nur das, was rechtmäßig gehen darf, hinausfließen lassen und Ihren globalen Workato-Tenant genau dort lassen, wo er für jeden anderen Markt bereits läuft.
Dann ausliefern: Die öffentlich zugewandten Oberflächen, die diese Automatisierungen Nutzern im Festland freilegen — ein Dashboard, ein Portal, ein Eingabeformular, eine API — sind ein Internetdienst in China, sie tragen also eine ICP-Beian (备案)-Pflicht und brauchen rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch aus — den 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. 21YunBox ist ein rechtskonformes Overlay, keine Migration, und ein Partner von Workato, kein Konkurrent. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung. Das Ergebnis ist ein Workato-Bestand, der für Ihre Nutzer in China rechtlich und rechtskonform läuft.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
- Grenzüberschreitende Datentransfers unter PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Hat Workato ein Rechenzentrum in Festlandchina?
Ja. Laut Workatos eigener Dokumentation betreibt es ein eigenes China-Rechenzentrum, gehostet auf der AWS-China-(Ningxia)-Region und betrieben von Workato (Beijing) Technology Co., Ltd., unter einer Pekinger ICP-Beian. Automatisierungsdaten in dieser Region sind isoliert und werden nicht in andere Regionen transferiert, China-Daten können dort also ansässig bleiben — aber die Region ist nur für Enterprise und separat von Ihrem globalen Workato-Tenant.
Wenn mein globaler Workato-Tenant Daten aus China automatisiert, ist das ein grenzüberschreitender Transfer?
Im Allgemeinen ja. Jedes Workato-Konto lebt in einer einzigen Region, und Workato teilt keine Daten regionsübergreifend, wenn also die Rezepte, die China-stämmige personenbezogene Information berühren, in Ihrem US- oder EU-Workspace laufen, ist es, diese Daten aus China zu bewegen, ein grenzüberschreitender Transfer unter PIPL Artikel 38–40 — der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt, und möglicherweise eine Datenexport-Sicherheitsbewertung oberhalb der Schwellen. Die inländische China-Region existiert, um das zu vermeiden, aber sie lokalisiert einen globalen Tenant nicht rückwirkend.
Macht uns die Nutzung von Workatos China-Region rechtskonform?
Nicht für sich allein. Die inländische Region zu betreiben, hält China-Automatisierungsdaten ansässig, was bei der Speicherpflicht hilft — aber ob Sie sie brauchen, ob Ihre Transfers einen CAC-Mechanismus brauchen, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind und ob Ihre China-zugewandten Oberflächen eine ICP-Beian schulden, hängt alles von Ihrer Gesellschaft, Datenmengen und Nutzern ab. Die Region ist zudem funktionsbeschränkt (keine KI-Funktionen; 28 Konnektoren nicht verfügbar), was Teams zu einem Offshore-Workspace zurückdrängen kann. Behandeln Sie es als Risikokarte und klären Sie die Einzelheiten mit Rechtsbeistand.


