¿Funciona Splunk en China? Logs, transferencia transfronteriza según la PIPL y residencia de datos
Splunk Cloud no opera ninguna región dentro de China continental — sus regiones de AWS, Google Cloud y Azure están en EE. UU., Europa, Asia-Pacífico y otros lugares —, de modo que los logs, eventos y trazas que recoge de usuarios chinos se indexan en el extranjero, y los datos personales que contienen cruzan la frontera según la PIPL. Un análisis centrado en el cumplimiento de las dos puertas.
¿Funciona Splunk en China?
Sí — Splunk Cloud ingiere e indexa datos de máquina procedentes de China continental, pero esa accesibilidad es la mitad fácil. Splunk Cloud no opera ninguna región dentro del continente, de modo que cada log, evento y traza que recoge en China se envía a una región de Splunk Cloud en el extranjero y se indexa allí — y que los datos personales de esos logs crucen la frontera es una cuestión de la PIPL, no de velocidad.
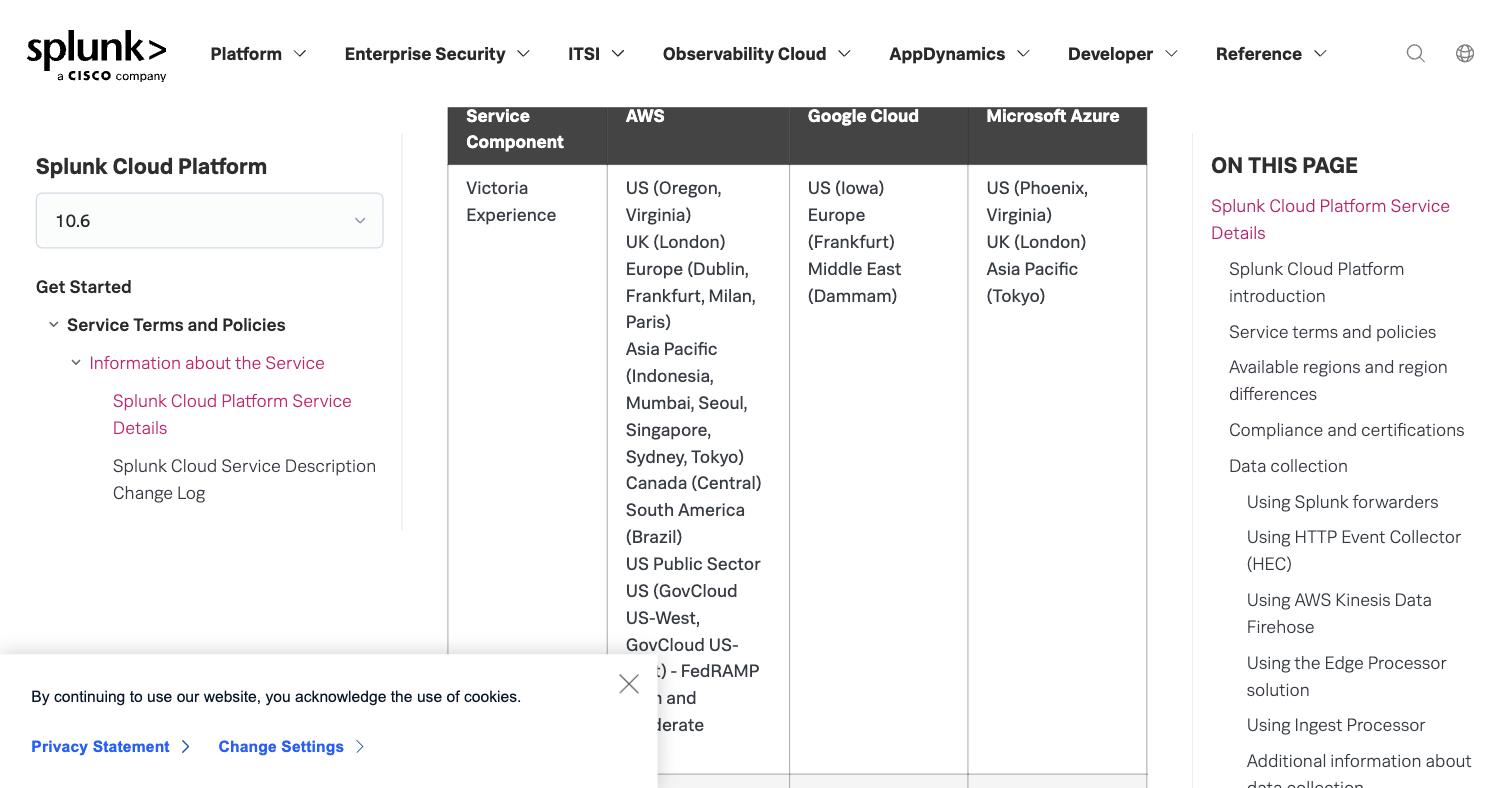
Según la propia página Service Details de Splunk, “Splunk Cloud Platform is available in the following global regions for new stacks” (Splunk Cloud Platform está disponible en las siguientes regiones globales para nuevos stacks) — en AWS, Google Cloud y Microsoft Azure, en EE. UU., Reino Unido, Europa, Asia-Pacífico (Tokio, Seúl, Singapur, Sídney, Bombay, Indonesia), Canadá, Sudamérica y Oriente Medio. Ninguna está en China continental. Splunk “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service” (proporciona software y API para ingerir en el servicio datos de sus aplicaciones, servicios en la nube, servidores, dispositivos de red y sensores), y esos datos de máquina llevan habitualmente IP de clientes, identificadores de usuario y contenido de solicitudes. Recogida de usuarios del continente e indexada en el extranjero, esa información personal es una transferencia transfronteriza que regula la PIPL (notificación, consentimiento separado y un mecanismo de transferencia, artículos 38–43) y, para un operador de infraestructuras críticas o un tratante de grandes volúmenes, debe almacenarse en China (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37). La tabla siguiente recoge la redacción de la propia Splunk y la norma que activa cada línea.
Esto es un mapa de riesgo, no un veredicto — lo que se aplica depende de los datos que llevan sus logs, de cuánto de ello es personal y de quiénes son sus usuarios. Nuestro equipo de China puede cartografiar con usted su exposición →
Instantánea de cumplimiento
- ! Ninguna región en China continental en AWS, GCP ni Azure — sus logs de China se indexan en el extranjero
- ! Logs, eventos y trazas llevan IP de clientes, identificadores de usuario y datos de solicitudes — información personal
- ! Enviar esos datos de máquina a una región de Splunk Cloud es una transferencia transfronteriza según la PIPL
- ✕ Sin opción de almacenamiento dentro del país: los deberes de residencia de datos no pueden cumplirse en Splunk Cloud
- ✓ La cuestión no es si se llega al servicio — es dónde acaban los datos ingeridos
Lo que la documentación oficial de Splunk dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Splunk Cloud no opera ninguna región dentro de China continental. La propia página Service Details de Splunk afirma que “Splunk Cloud Platform is available in the following global regions for new stacks” (Splunk Cloud Platform está disponible en las siguientes regiones globales para nuevos stacks) y luego las enumera en tres proveedores de nube — en AWS: EE. UU. (Oregón, Virginia), Reino Unido (Londres), Europa (Dublín, Fráncfort, Milán, París), Asia-Pacífico (Indonesia, Bombay, Seúl, Singapur, Sídney, Tokio), Canadá (Central) y Sudamérica (Brasil); en Google Cloud: EE. UU. (Iowa), Europa (Fráncfort) y Oriente Medio (Dammam); en Microsoft Azure: EE. UU. (Phoenix, Virginia), Reino Unido (Londres) y Asia-Pacífico (Tokio). Ninguna está en China continental — las más cercanas, Tokio, Seúl y Singapur, siguen en el extranjero —, de modo que los logs, eventos y trazas que recoge en China se indexan en una región de Splunk Cloud fuera del continente. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consultado el 2026-10-07 |
| Los datos de máquina que ingiere Splunk son información personal. Según la propia página Service Details de Splunk, Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service” (proporciona software y API para ingerir en el servicio datos de sus aplicaciones, servicios en la nube, servidores, dispositivos de red y sensores) — sus forwarders y el HTTP Event Collector envían esos datos hacia fuera, a una región de Splunk Cloud. Los logs, eventos y trazas llevan habitualmente direcciones IP de clientes, identificadores de usuario y el contenido de las solicitudes. Recogidos de usuarios del continente y enviados a una región en el extranjero, eso es una transferencia transfronteriza de datos personales según la PIPL — notificación, consentimiento separado y un mecanismo de transferencia (artículos 38–43). | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consultado el 2026-10-07; PIPL artículos 38–43 |
| Splunk Cloud no ofrece ninguna forma de mantener los datos en el continente. Usted elige entre las regiones publicadas por Splunk, pero todas ellas — en EE. UU., Reino Unido, Europa, Asia-Pacífico, Canadá, Sudamérica y Oriente Medio — están fuera de China continental. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) — un deber de residencia de datos que las regiones de Splunk Cloud, todas en el extranjero, no pueden satisfacer. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consultado el 2026-10-07; PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
| La accesibilidad es la mitad fácil — Splunk Cloud es un backend, no un sitio alojado. La página Service Details de Splunk señala que “Splunk Cloud Platform does not allow direct access to infrastructure by customers” (Splunk Cloud Platform no permite a los clientes el acceso directo a la infraestructura) y que “data in transit is TLS 1.2+ encrypted” (los datos en tránsito se cifran con TLS 1.2 o superior): es un destino al que usted envía datos de máquina, no un sitio web público que sirva por usted. Así que la cuestión del registro ICP (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT) se vincula al sitio web o la aplicación pública que usted opera en el continente, no a Splunk — mientras que los deberes transfronterizos y de residencia de datos de la PIPL se vinculan a la telemetría que Splunk lleva al extranjero. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consultado el 2026-10-07; Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para una audiencia de China continental, la pregunta sobre Splunk no es lo rápido que se dibuja un panel — es dónde pueden residir los datos de máquina que vierte en él. Splunk Cloud Platform es un servicio de ingesta e indexación: sus forwarders y el HTTP Event Collector envían logs, eventos y trazas a una región de Splunk Cloud, y esos datos llevan habitualmente información personal — direcciones IP de clientes, identificadores de usuario, el contenido de las solicitudes. Splunk opera esas regiones en AWS, Google Cloud y Microsoft Azure, y ninguna está dentro de China continental. Así que un pipeline de Splunk orientado a China es accesible, pero los datos personales de sus logs salen del país en el momento en que se ingieren — una transferencia transfronteriza que regula la ley china, sin ninguna región dentro del país a la que recurrir. La accesibilidad es la mitad fácil; la residencia y la transferencia transfronteriza son la exposición.
Splunk en China de un vistazo
| Qué lo decide | En los propios términos de Splunk |
|---|---|
| Dónde se ejecuta | Las regiones de Splunk Cloud Platform funcionan en AWS, Google Cloud y Microsoft Azure — EE. UU., Reino Unido, Europa (Dublín, Fráncfort, Milán, París), Asia-Pacífico (Tokio, Seúl, Singapur, Sídney, Bombay, Indonesia), Canadá, Sudamérica y Oriente Medio (Dammam). Ninguna región está dentro de China continental; las más cercanas — Tokio, Seúl, Singapur — siguen estando en el extranjero. |
| Qué le envía | Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service” (proporciona software y API que le permiten ingerir en el servicio datos de sus aplicaciones, servicios en la nube, servidores, dispositivos de red y sensores). Sus forwarders y el HTTP Event Collector envían logs, eventos y trazas hacia fuera, a una región de Splunk Cloud. |
| Qué contienen los datos | Los datos de máquina rara vez son anónimos: los logs, eventos y trazas llevan habitualmente direcciones IP de clientes, identificadores de usuario, identificadores de sesión y el contenido de las solicitudes — información personal según la ley china. |
| Un backend, no un sitio alojado | “Splunk Cloud Platform does not allow direct access to infrastructure by customers” (Splunk Cloud Platform no permite a los clientes el acceso directo a la infraestructura) y “data in transit is TLS 1.2+ encrypted” (los datos en tránsito se cifran con TLS 1.2 o superior). Es un destino al que usted envía datos, no un sitio web público que sirva por usted. |
| Sus datos en Splunk Cloud | La telemetría recogida de usuarios del continente e indexada en el extranjero es una transferencia transfronteriza de datos personales que regula la PIPL, además de un deber de localización de datos para operadores de infraestructuras críticas y tratantes de grandes volúmenes que una región solo en el extranjero no puede cumplir. |
Sin región en el continente — sus logs se indexan en el extranjero
Splunk Cloud Platform funciona en AWS, Google Cloud y Microsoft Azure y, según la propia página Service Details de Splunk, está “available in the following global regions for new stacks” (disponible en las siguientes regiones globales para nuevos stacks) — EE. UU., Reino Unido, Europa (Dublín, Fráncfort, Milán, París), Asia-Pacífico (Tokio, Seúl, Singapur, Sídney, Bombay, Indonesia), Canadá, Sudamérica y Oriente Medio (Dammam). Ninguna de esas regiones está en China continental, y las más cercanas — Tokio, Seúl, Singapur — siguen fuera de ella.
Esa geografía resuelve la cuestión de la residencia antes de que el rendimiento entre siquiera en juego. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal recogida en China debe almacenarse en el continente conforme a la Ley de Protección de Información Personal de China (artículo 40) y a la Ley de Ciberseguridad (artículo 39, antes artículo 37). Splunk no publica ninguna región en el continente, así que no hay ningún lugar en Splunk Cloud donde mantener esos datos en suelo chino. Ajustar el pipeline de ingesta no cambia dónde se encuentra físicamente el índice.
Los datos personales viven dentro de los logs
Splunk no sirve páginas web a sus visitantes — recoge sus datos de máquina. Pero los datos de máquina rara vez son anónimos. Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service” (proporciona software y API que le permiten ingerir en el servicio datos de sus aplicaciones, servicios en la nube, servidores, dispositivos de red y sensores), y los logs, eventos y trazas que entran llevan habitualmente direcciones IP de clientes, identificadores de usuario, identificadores de sesión y el contenido de las solicitudes. Todo eso es información personal según la ley china.
Envíe esos datos desde un forwarder o un HTTP Event Collector en el continente a una región de Splunk Cloud en el extranjero y habrá realizado una transferencia transfronteriza de datos personales. La PIPL hace recaer el deber sobre el responsable del tratamiento — usted, el cliente de Splunk, no Splunk — de notificar, obtener un consentimiento separado y superar un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–43). La transferencia se produce en el momento en que se ingieren los datos; es una propiedad de dónde termina el pipeline, no de lo rápido que funciona.
Dónde cae realmente la línea del ICP
Conviene precisar qué norma afecta a qué. Un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT se vincula al sitio web o la aplicación pública que usted opera para los visitantes del continente — no a un backend como Splunk, que “does not allow direct access to infrastructure by customers” (no permite a los clientes el acceso directo a la infraestructura) y no sirve nada a sus usuarios en su nombre. Así que «ya utilizamos Splunk» ni crea ni cumple una obligación de ICP. Lo que Splunk sí le pone sobre la mesa es la otra puerta: los datos personales de su telemetría que salen del país y el deber de residencia que una región solo en el extranjero no puede cumplir.
Esto es un mapa de riesgo, no un veredicto: que se enfrente a un mecanismo de transferencia, al almacenamiento dentro del país o a ambos depende de lo que llevan sus logs, de cuántos datos personales conserva y de quiénes son sus usuarios — merece la pena concretarlo con asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa conforme, no una migración
Usted sigue construyendo sobre Splunk. Nosotros añadimos la pieza que un backend de logs sin presencia en el continente no puede aportar: una entrega y un almacenamiento conformes y con registro ICP desde dentro del continente, situados por delante del stack que usted ya utiliza — sin reconstruir, sin un segundo pipeline y sin abandonar Splunk. Nuestro equipo de China cartografía sus obligaciones transfronterizas y de residencia de datos según la PIPL en función de su entidad y de sus volúmenes de datos, y luego levanta la entrega y el almacenamiento dentro del país que necesita una presencia legal en China, de modo que la telemetría que puede salir legalmente del continente siga fluyendo hacia Splunk exactamente como hoy.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Tiene Splunk Cloud un centro de datos o una región en China continental?
No. La propia página Service Details de Splunk enumera las regiones en las que funciona Splunk Cloud Platform — en AWS, Google Cloud y Microsoft Azure, en EE. UU., Reino Unido, Europa, Asia-Pacífico (Tokio, Seúl, Singapur, Sídney, Bombay, Indonesia), Canadá, Sudamérica y Oriente Medio — y ninguna está en China continental; las más cercanas son Tokio, Seúl y Singapur. Así que los logs, eventos y trazas que recoge de usuarios y servidores chinos se indexan en una región de Splunk Cloud en el extranjero.
¿Es un problema que nuestra telemetría de Splunk salga de China?
Trátelo como un riesgo que evaluar con asesoría legal, no como un sí o un no rotundos. Los forwarders y el HTTP Event Collector de Splunk recogen datos de máquina en China — direcciones IP de clientes, identificadores de usuario y datos personales que acaban en campos de eventos, URL y cuerpos de solicitudes — y los envían a una región de Splunk Cloud en el extranjero. Según la PIPL, eso es una transferencia transfronteriza que exige notificación, consentimiento separado y un mecanismo de transferencia y, para un operador de infraestructuras críticas o un tratante de grandes volúmenes, los datos deben almacenarse en el continente. Las Ingest actions de Splunk pueden filtrar y enmascarar algunos campos a la entrada, pero el enmascaramiento reduce la exposición; no elimina el cruce de la frontera.
¿Puede 21YunBox ayudar a que nuestra configuración de Splunk sea conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus volúmenes de datos y sus usuarios, y levantar la entrega y el almacenamiento dentro del país, con registro ICP, que necesita una presencia conforme en China — por delante del stack que usted ya utiliza, de modo que conserve Splunk para la telemetría que puede salir legalmente del continente. Póngase en contacto para analizar su caso concreto.