Splunk fonctionne-t-il en Chine ? Journaux, transfert transfrontalier PIPL et résidence des données
Splunk Cloud n'exploite aucune région à l'intérieur de la Chine continentale — ses régions AWS, Google Cloud et Azure se trouvent aux États-Unis, en Europe, en Asie-Pacifique et ailleurs — de sorte que les journaux, événements et traces que vous collectez auprès d'utilisateurs chinois sont indexés à l'étranger, et les données personnelles qu'ils contiennent franchissent la frontière au titre de la PIPL. Un regard axé sur la conformité sur les deux portes.
Splunk fonctionne-t-il en Chine ?
Oui — Splunk Cloud ingère et indexe des données machine depuis la Chine continentale, mais cette joignabilité est la moitié facile. Splunk Cloud n'exploite aucune région à l'intérieur du continent, de sorte que chaque journal, événement et trace que vous collectez en Chine est expédié vers une région Splunk Cloud à l'étranger et y est indexé — et les données personnelles contenues dans ces journaux franchissant la frontière relèvent d'une question PIPL, pas d'une question de vitesse.
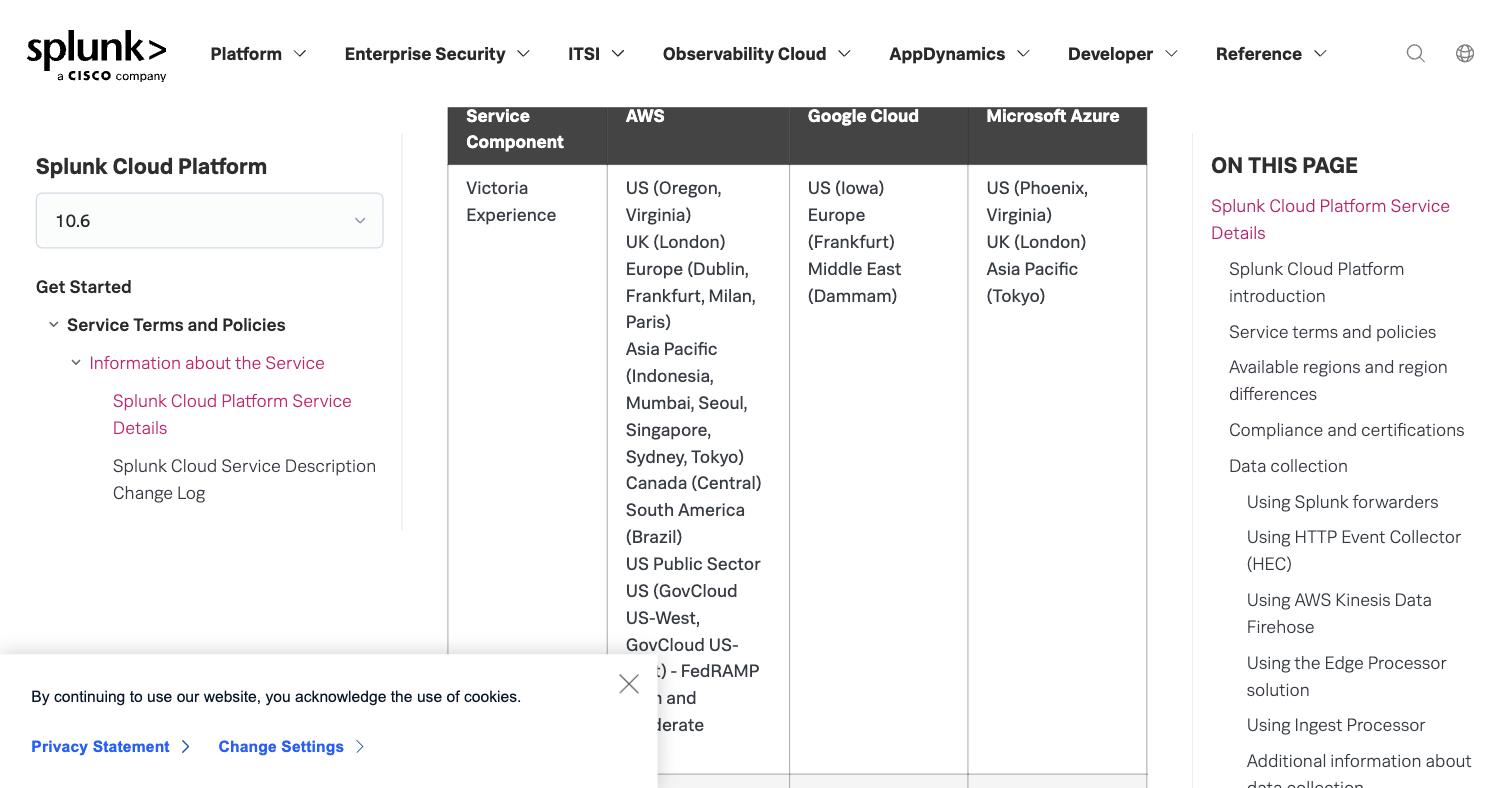
Selon les propres Service Details de Splunk, “Splunk Cloud Platform is available in the following global regions for new stacks” — sur AWS, Google Cloud et Microsoft Azure à travers les États-Unis, le Royaume-Uni, l'Europe, l'Asie-Pacifique (Tokyo, Séoul, Singapour, Sydney, Mumbai, Indonésie), le Canada, l'Amérique du Sud et le Moyen-Orient. Aucune n'est en Chine continentale. Splunk “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service,” et ces données machine portent couramment des IP clientes, des identifiants d'utilisateurs et des contenus de requêtes. Collectées auprès d'utilisateurs du continent et indexées à l'étranger, ces informations personnelles constituent un transfert transfrontalier que la PIPL régit (information, consentement distinct et mécanisme de transfert, articles 38 à 43), et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, elles doivent être stockées en Chine (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)). Le tableau ci-dessous reprend les propres termes de Splunk et la règle que chaque ligne déclenche.
Ceci est une cartographie des risques, pas un verdict — ce qui s'applique dépend des données que vos journaux transportent, de la part qui est personnelle, et de qui sont vos utilisateurs. Notre équipe Chine peut cartographier votre exposition avec vous →
Aperçu de conformité
- ! Aucune région en Chine continentale sur AWS, GCP ou Azure — vos journaux de Chine s'indexent à l'étranger
- ! Journaux, événements et traces portent des IP clientes, des identifiants d'utilisateurs et des données de requête — des informations personnelles
- ! Expédier ces données machine vers une région Splunk Cloud est un transfert transfrontalier au titre de la PIPL
- ✕ Aucune option de stockage sur le territoire ; les obligations de résidence des données ne peuvent être satisfaites sur Splunk Cloud
- ✓ La joignabilité n'est pas la question — ce qui compte, c'est où atterrissent les données ingérées
Ce que la documentation officielle de Splunk dit de la Chine
| Fait | Source primaire |
|---|---|
| Splunk Cloud n'exploite aucune région à l'intérieur de la Chine continentale. Les propres Service Details de Splunk indiquent que “Splunk Cloud Platform is available in the following global regions for new stacks,” puis les listent chez trois fournisseurs cloud — sur AWS : US (Oregon, Virginia), UK (London), Europe (Dublin, Frankfurt, Milan, Paris), Asia Pacific (Indonesia, Mumbai, Seoul, Singapore, Sydney, Tokyo), Canada (Central) et South America (Brazil) ; sur Google Cloud : US (Iowa), Europe (Frankfurt) et Middle East (Dammam) ; sur Microsoft Azure : US (Phoenix, Virginia), UK (London) et Asia Pacific (Tokyo). Aucune n'est en Chine continentale — les plus proches, Tokyo, Séoul et Singapour, restent à l'étranger — de sorte que les journaux, événements et traces que vous collectez en Chine sont indexés sur une région Splunk Cloud hors du continent. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consulté le 2026-10-07 |
| Les données machine que Splunk ingère sont des informations personnelles. Selon les propres Service Details de Splunk, Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service” — vos forwarders et votre HTTP Event Collector postent ces données en sortie vers une région Splunk Cloud. Journaux, événements et traces portent couramment des adresses IP clientes, des identifiants d'utilisateurs et les contenus des requêtes. Recueillies auprès d'utilisateurs du continent et expédiées vers une région à l'étranger, elles constituent un transfert transfrontalier d'informations personnelles au titre de la PIPL — information, consentement distinct et mécanisme de transfert (articles 38 à 43). | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consulté le 2026-10-07 ; articles 38 à 43 de la PIPL |
| Splunk Cloud n'offre aucun moyen de garder les données sur le continent. Vous choisissez parmi les régions publiées de Splunk, mais chacune d'elles — aux États-Unis, au Royaume-Uni, en Europe, en Asie-Pacifique, au Canada, en Amérique du Sud et au Moyen-Orient — est hors de la Chine continentale. Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent (article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37)) — une obligation de résidence des données que les régions exclusivement à l'étranger de Splunk Cloud ne peuvent satisfaire. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consulté le 2026-10-07 ; article 40 de la PIPL ; loi sur la cybersécurité article 39 (anciennement l'article 37) |
| La joignabilité est la moitié facile — Splunk Cloud est un back-end, pas un site hébergé. Les Service Details de Splunk notent que “Splunk Cloud Platform does not allow direct access to infrastructure by customers” et que “data in transit is TLS 1.2+ encrypted” : c'est une destination vers laquelle vous envoyez des données machine, pas un site web public qu'il sert à votre place. Ainsi, la question de la déclaration ICP (ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT) se rattache au site web ou à l'application du continent que vous exploitez pour le public, pas à Splunk — tandis que les obligations PIPL transfrontalières et de résidence des données se rattachent à la télémétrie que Splunk emporte à l'étranger. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), consulté le 2026-10-07 ; ordonnance n° 292 du Conseil des affaires de l'État ; ordonnance n° 33 du MIIT |
Sources vérifiées par Équipe Conformité 21YunBox le 7 octobre 2026.
Pour un public en Chine continentale, la question à propos de Splunk n’est pas la vitesse d’affichage d’un tableau de bord — c’est où les données machine que vous y déversez ont le droit de vivre. Splunk Cloud Platform est un service d’ingestion et d’indexation : vos forwarders et votre HTTP Event Collector expédient journaux, événements et traces vers une région Splunk Cloud, et ces données portent couramment des informations personnelles — adresses IP clientes, identifiants d’utilisateurs, contenus des requêtes. Splunk exploite ces régions sur AWS, Google Cloud et Microsoft Azure, et aucune d’elles ne se trouve à l’intérieur de la Chine continentale. Un pipeline Splunk tourné vers la Chine est donc joignable, mais les données personnelles contenues dans vos journaux quittent le pays dès l’instant où elles sont ingérées — un transfert transfrontalier que le droit chinois régit, sans aucune région sur le territoire pour se rabattre. La joignabilité est la moitié facile ; la résidence et le transfert transfrontalier sont l’exposition.
Splunk en Chine en un coup d’œil
| Ce qui décide | Dans les propres termes de Splunk |
|---|---|
| Où il s'exécute | Les régions de Splunk Cloud Platform tournent sur AWS, Google Cloud et Microsoft Azure — les États-Unis, le Royaume-Uni, l'Europe (Dublin, Francfort, Milan, Paris), l'Asie-Pacifique (Tokyo, Séoul, Singapour, Sydney, Mumbai, Indonésie), le Canada, l'Amérique du Sud et le Moyen-Orient (Dammam). Aucune région ne se trouve à l'intérieur de la Chine continentale ; les plus proches — Tokyo, Séoul, Singapour — restent à l'étranger. |
| Ce que vous lui envoyez | Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service.” Vos forwarders et votre HTTP Event Collector postent journaux, événements et traces en sortie vers une région Splunk Cloud. |
| Ce que contiennent les données | Les données machine sont rarement anonymes : journaux, événements et traces portent couramment des adresses IP clientes, des identifiants d'utilisateurs, des identifiants de session et des contenus de requêtes — des informations personnelles au regard du droit chinois. |
| Un back-end, pas un site hébergé | “Splunk Cloud Platform does not allow direct access to infrastructure by customers,” et “data in transit is TLS 1.2+ encrypted.” C'est une destination vers laquelle vous envoyez des données, pas un site web public qu'il sert à votre place. |
| Vos données sur Splunk Cloud | La télémétrie collectée auprès d'utilisateurs du continent et indexée à l'étranger est un transfert transfrontalier d'informations personnelles que la PIPL régit, plus une obligation de localisation des données pour les opérateurs d'infrastructure d'information critique et les responsables à grand volume qu'une région exclusivement à l'étranger ne peut satisfaire. |
Aucune région sur le continent — vos journaux sont indexés à l’étranger
Splunk Cloud Platform tourne sur AWS, Google Cloud et Microsoft Azure, et dans les propres Service Details de Splunk il est “available in the following global regions for new stacks” — les États-Unis, le Royaume-Uni, l’Europe (Dublin, Francfort, Milan, Paris), l’Asie-Pacifique (Tokyo, Séoul, Singapour, Sydney, Mumbai, Indonésie), le Canada, l’Amérique du Sud et le Moyen-Orient (Dammam). Aucune de ces régions n’est en Chine continentale, et les plus proches — Tokyo, Séoul, Singapour — restent en dehors.
Cette géographie tranche la question de la résidence avant même que la performance n’entre en jeu. Pour un opérateur d’infrastructure d’information critique ou un responsable à grand volume, les informations personnelles collectées en Chine doivent être stockées sur le continent au titre de la loi chinoise sur la protection des informations personnelles (article 40) et de la loi sur la cybersécurité, article 39 (anciennement l’article 37). Splunk ne publie aucune région sur le continent, de sorte qu’il n’existe nulle part sur Splunk Cloud où garder ces données sur le sol chinois. Régler finement le pipeline d’ingestion ne change pas l’endroit où l’index se trouve physiquement.
Les données personnelles vivent à l’intérieur des journaux
Splunk ne sert pas des pages web à vos visiteurs — il collecte vos données machine. Mais les données machine sont rarement anonymes. Splunk Cloud “provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service,” et les journaux, événements et traces qui y affluent portent couramment des adresses IP clientes, des identifiants d’utilisateurs, des identifiants de session et les contenus des requêtes. Ce sont des informations personnelles au regard du droit chinois.
Expédiez ces données depuis un forwarder ou un HTTP Event Collector du continent vers une région Splunk Cloud à l’étranger et vous avez effectué un transfert transfrontalier d’informations personnelles. La PIPL met l’obligation sur le responsable de traitement — vous, le client de Splunk, et non Splunk — d’informer, d’obtenir un consentement distinct, et de satisfaire un mécanisme de transfert : une évaluation de sécurité de la CAC, les clauses contractuelles types de la CAC, ou une certification (articles 38 à 43). Le transfert a lieu dès l’instant où les données sont ingérées ; c’est une propriété de l’endroit où le pipeline se termine, pas de sa vitesse.
Où tombe réellement la ligne ICP
Il vaut la peine d’être précis sur la règle qui mord où. Une déclaration ICP (ICP 备案) au titre de l’ordonnance n° 292 du Conseil des affaires de l’État et de l’ordonnance n° 33 du MIIT se rattache au site web ou à l’application tournés vers le public que vous exploitez pour les visiteurs du continent — pas à un back-end comme Splunk, qui “does not allow direct access to infrastructure by customers” et ne sert rien à vos utilisateurs en votre nom. Ainsi, « nous exploitons déjà Splunk » ne crée ni ne décharge aucune obligation ICP. Ce que Splunk met en revanche sur votre table, c’est l’autre porte : les données personnelles contenues dans votre télémétrie quittant le pays, et l’obligation de résidence qu’une région exclusivement à l’étranger ne peut satisfaire.
Ceci est une cartographie des risques, pas un verdict : savoir si vous faites face à un mécanisme de transfert, à un stockage sur le territoire, ou aux deux dépend de ce que vos journaux transportent, de la quantité de données personnelles que vous détenez et de qui sont vos utilisateurs — à régler avec un conseil juridique avant de construire.
La place de 21YunBox — une surcouche conforme, pas une migration
Vous continuez à bâtir sur Splunk. Nous ajoutons la pièce qu’un back-end de journalisation sans présence sur le continent ne peut fournir : une diffusion et un stockage conformes, à déclaration ICP, depuis l’intérieur du continent, placés devant le stack que vous exploitez déjà — sans reconstruction, sans second pipeline, et sans quitter Splunk. Notre équipe Chine cartographie vos obligations PIPL transfrontalières et de résidence des données au regard de votre entité et de vos volumes de données, puis met en place la diffusion et le stockage sur le territoire dont a besoin une présence légale en Chine, de sorte que la télémétrie qui peut légalement quitter le continent continue d’affluer vers Splunk exactement comme aujourd’hui.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
Questions fréquentes
Splunk Cloud a-t-il un centre de données ou une région en Chine continentale ?
Non. Les propres Service Details de Splunk listent les régions dans lesquelles Splunk Cloud Platform tourne — sur AWS, Google Cloud et Microsoft Azure à travers les États-Unis, le Royaume-Uni, l'Europe, l'Asie-Pacifique (Tokyo, Séoul, Singapour, Sydney, Mumbai, Indonésie), le Canada, l'Amérique du Sud et le Moyen-Orient — et aucune ne se trouve en Chine continentale, les plus proches étant Tokyo, Séoul et Singapour. Les journaux, événements et traces que vous collectez auprès d'utilisateurs et de serveurs chinois sont donc indexés sur une région Splunk Cloud à l'étranger.
Est-ce un problème que notre télémétrie Splunk quitte la Chine ?
Traitez-le comme un risque à évaluer avec un conseil juridique, pas comme un oui ou un non catégorique. Les forwarders et le HTTP Event Collector de Splunk collectent des données machine en Chine — adresses IP clientes, identifiants d'utilisateurs, et données personnelles qui atterrissent dans les champs d'événements, les URL et les corps de requêtes — et les envoient vers une région Splunk Cloud à l'étranger. Au titre de la PIPL, c'est un transfert transfrontalier nécessitant l'information, un consentement distinct et un mécanisme de transfert, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, les données doivent être stockées sur le continent. Les actions Ingest de Splunk peuvent filtrer et masquer certains champs à l'entrée, mais le masquage réduit l'exposition plutôt qu'il ne supprime le franchissement de la frontière.
21YunBox peut-il aider à rendre notre installation Splunk conforme en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition PIPL transfrontalière et de résidence des données pour votre entité, vos volumes de données et vos utilisateurs, et mettre en place la diffusion et le stockage sur le territoire, à déclaration ICP, dont a besoin une présence conforme en Chine — devant le stack que vous exploitez déjà, de sorte que vous gardiez Splunk pour la télémétrie qui peut légalement quitter le continent. Prenez contact pour étudier votre cas précis.