Funktioniert Splunk in China? Logs, PIPL-Grenztransfer & Datenresidenz
Splunk Cloud betreibt keine Region innerhalb Festlandchinas — seine AWS-, Google-Cloud- und Azure-Regionen sitzen in den USA, Europa, im asiatisch-pazifischen Raum und darüber hinaus — die Logs, Events und Traces, die Sie von chinesischen Nutzern sammeln, werden also im Ausland indexiert, und die personenbezogenen Daten darin überqueren die Grenze nach PIPL. Ein Blick zuerst auf die Compliance: die zwei Türen.
Funktioniert Splunk in China?
Ja — Splunk Cloud nimmt Maschinendaten aus Festlandchina auf und indexiert sie, aber diese Erreichbarkeit ist die leichte Hälfte. Splunk Cloud betreibt keine Region innerhalb des Festlands, jeder Log, Event und Trace, den Sie in China sammeln, wird also zu einer Splunk-Cloud-Region im Ausland verschifft und dort indexiert — und die personenbezogenen Daten in diesen Logs, die die Grenze überqueren, sind eine PIPL-Frage, keine Geschwindigkeitsfrage.
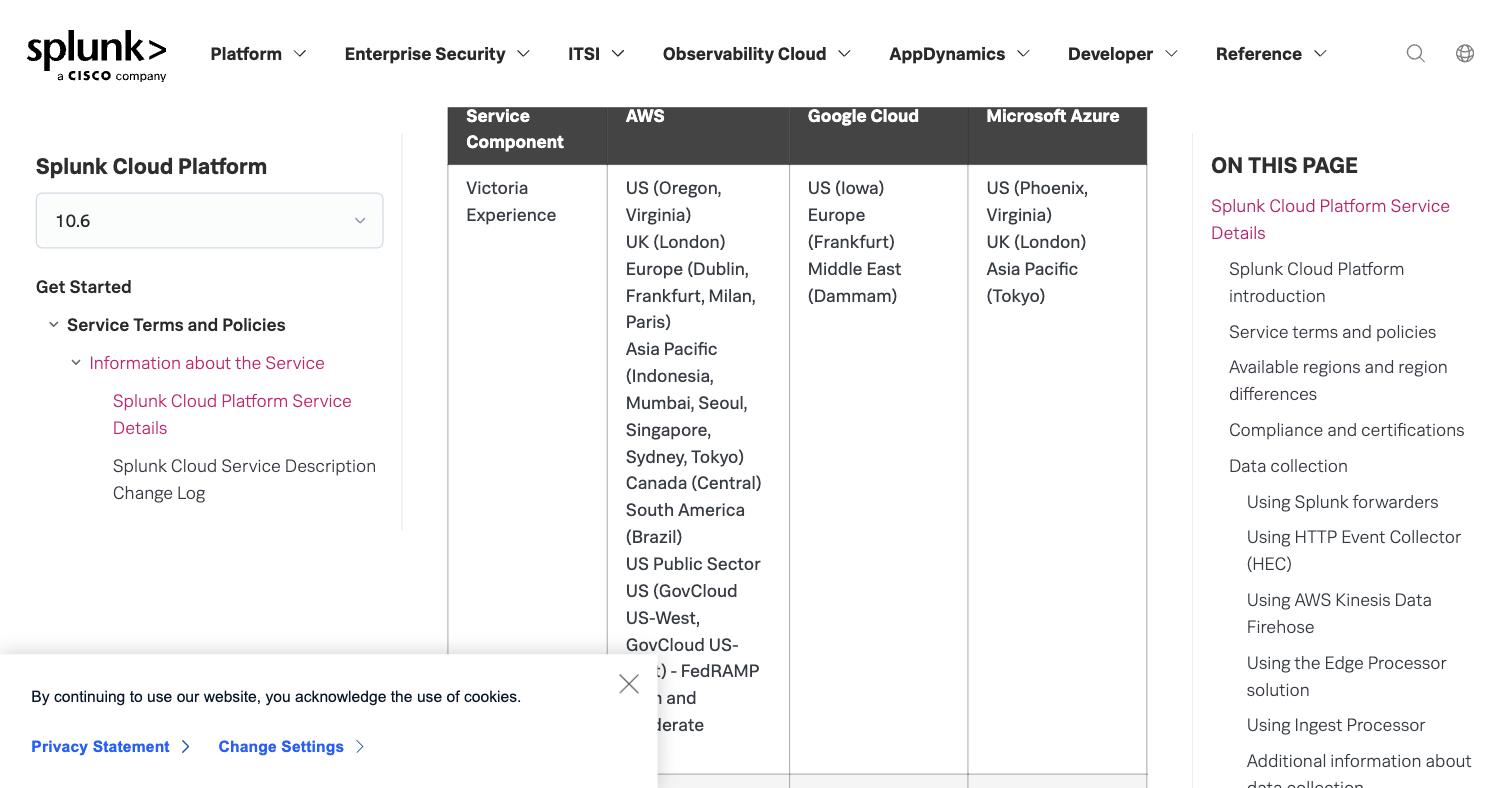
Nach Splunks eigenen Service Details „Splunk Cloud Platform is available in the following global regions for new stacks“ — auf AWS, Google Cloud und Microsoft Azure über die USA, das UK, Europa, den asiatisch-pazifischen Raum (Tokio, Seoul, Singapur, Sydney, Mumbai, Indonesien), Kanada, Südamerika und den Nahen Osten. Keine ist in Festlandchina. Splunk „provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service“, und diese Maschinendaten tragen routinemäßig Client-IPs, Nutzer-IDs und Anfrageinhalte. Von Festland-Nutzern gesammelt und im Ausland indexiert, ist diese personenbezogene Information ein grenzüberschreitender Transfer, den PIPL regiert (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Art. 38–43), und für einen CIIO oder Verarbeiter großer Mengen muss sie in China gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Die Tabelle unten ist Splunks eigener Wortlaut und die Regel, die jede Zeile auslöst.
Dies ist eine Risikokarte, kein Urteil — was gilt, hängt von den Daten ab, die Ihre Logs tragen, wie viel davon personenbezogen ist und wer Ihre Nutzer sind. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Keine Festland-China-Region auf AWS, GCP oder Azure — Ihre China-Logs indexieren im Ausland
- ! Logs, Events und Traces tragen Client-IPs, Nutzer-IDs und Anfragedaten — personenbezogene Information
- ! Diese Maschinendaten an eine Splunk-Cloud-Region zu verschiffen, ist ein grenzüberschreitender Transfer nach PIPL
- ✕ Keine inländische Speicheroption, Datenresidenz-Pflichten können auf Splunk Cloud also nicht erfüllt werden
- ✓ Erreichbarkeit ist nicht die Frage — wo die aufgenommenen Daten landen, ist es
Was die offizielle Splunk-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Splunk Cloud betreibt keine Region innerhalb Festlandchinas. Splunks eigene Service Details geben an, dass „Splunk Cloud Platform is available in the following global regions for new stacks“, und listet sie dann über drei Cloud-Anbieter — auf AWS: USA (Oregon, Virginia), UK (London), Europa (Dublin, Frankfurt, Mailand, Paris), asiatisch-pazifisch (Indonesien, Mumbai, Seoul, Singapur, Sydney, Tokio), Kanada (Central) und Südamerika (Brasilien); auf Google Cloud: USA (Iowa), Europa (Frankfurt) und Naher Osten (Dammam); auf Microsoft Azure: USA (Phoenix, Virginia), UK (London) und asiatisch-pazifisch (Tokio). Nicht eine ist in Festlandchina — die nächsten, Tokio, Seoul und Singapur, sind immer noch im Ausland — die Logs, Events und Traces, die Sie in China sammeln, werden also auf einer Splunk-Cloud-Region außerhalb des Festlands indexiert. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), retrieved 2026-10-07 |
| Die Maschinendaten, die Splunk aufnimmt, sind personenbezogene Information. Nach Splunks eigenen Service Details „provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service“ — Ihre Forwarder und Ihr HTTP Event Collector posten diese Daten ausgehend an eine Splunk-Cloud-Region. Logs, Events und Traces tragen routinemäßig Client-IP-Adressen, Nutzer-IDs und die Inhalte von Anfragen. Von Festland-Nutzern gesammelt und an eine Offshore-Region verschifft, ist das ein grenzüberschreitender Transfer personenbezogener Information nach PIPL — Mitteilung, gesonderte Einwilligung und ein Transfermechanismus (Art. 38–43). | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), retrieved 2026-10-07; PIPL Articles 38–43 |
| Splunk Cloud bietet keinen Weg, die Daten im Festland zu halten. Sie wählen aus Splunks veröffentlichten Regionen, aber jede davon — in den USA, UK, Europa, im asiatisch-pazifischen Raum, Kanada, Südamerika und im Nahen Osten — ist außerhalb Festlandchinas. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Datenresidenzpflicht, die Splunk Clouds reine Offshore-Regionen nicht erfüllen können. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), retrieved 2026-10-07; PIPL Article 40; Cybersecurity Law Article 39 (formerly Article 37) |
| Erreichbarkeit ist die leichte Hälfte — Splunk Cloud ist ein Backend, keine gehostete Site. Splunks Service Details merken an, dass „Splunk Cloud Platform does not allow direct access to infrastructure by customers“ und dass „data in transit is TLS 1.2+ encrypted“: Es ist ein Ziel, an das Sie Maschinendaten senden, keine öffentliche Website, die es für Sie bedient. Die ICP-Beian-Frage (Erlass Nr. 292 des Staatsrats; MIIT-Erlass Nr. 33) bindet sich also an die öffentliche Festland-Website oder App, die Sie betreiben, nicht an Splunk — während die PIPL-Grenz- und Datenresidenz-Pflichten sich an die Telemetrie binden, die Splunk ins Ausland trägt. | Splunk — Splunk Cloud Platform Service Details (docs.splunk.com), retrieved 2026-10-07; State Council Order No. 292; MIIT Order No. 33 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festlandchina-Publikum ist die Frage zu Splunk nicht, wie schnell ein Dashboard malt — sie ist, wo die Maschinendaten, die Sie hineinschütten, leben dürfen. Splunk Cloud Platform ist ein Ingest-und-Index-Dienst: Ihre Forwarder und Ihr HTTP Event Collector verschiffen Logs, Events und Traces hinaus zu einer Splunk-Cloud-Region, und diese Daten tragen routinemäßig personenbezogene Information — Client-IP-Adressen, Nutzer-IDs, die Inhalte von Anfragen. Splunk betreibt diese Regionen auf AWS, Google Cloud und Microsoft Azure, und nicht eine davon sitzt innerhalb Festlandchinas. Eine China-gerichtete Splunk-Pipeline ist also erreichbar, aber die personenbezogenen Daten in Ihren Logs verlassen das Land in dem Moment, in dem sie aufgenommen werden — ein grenzüberschreitender Transfer, den Chinas Recht regiert, ohne inländische Region zum Zurückfallen. Erreichbarkeit ist die leichte Hälfte; Residenz und der grenzüberschreitende Transfer sind die Exponierung.
Splunk in China auf einen Blick
| Worüber es entscheidet | In Splunks eigenen Worten |
|---|---|
| Wo es läuft | Splunk-Cloud-Platform-Regionen laufen auf AWS, Google Cloud und Microsoft Azure — die USA, UK, Europa (Dublin, Frankfurt, Mailand, Paris), der asiatisch-pazifische Raum (Tokio, Seoul, Singapur, Sydney, Mumbai, Indonesien), Kanada, Südamerika und der Nahe Osten (Dammam). Keine Region ist innerhalb Festlandchinas; die nächsten — Tokio, Seoul, Singapur — sind immer noch im Ausland. |
| Was Sie ihm senden | Splunk Cloud „provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service“. Ihre Forwarder und Ihr HTTP Event Collector posten Logs, Events und Traces ausgehend an eine Splunk-Cloud-Region. |
| Was die Daten enthalten | Maschinendaten sind selten anonym: Logs, Events und Traces tragen routinemäßig Client-IP-Adressen, Nutzer-IDs, Sitzungsidentifikatoren und Anfrageinhalte — personenbezogene Information nach chinesischem Recht. |
| Ein Backend, keine gehostete Site | „Splunk Cloud Platform does not allow direct access to infrastructure by customers“, und „data in transit is TLS 1.2+ encrypted“. Es ist ein Ziel, an das Sie Daten senden, keine öffentliche Website, die es für Sie bedient. |
| Ihre Daten auf Splunk Cloud | Telemetrie, die von Festland-Nutzern gesammelt und im Ausland indexiert wird, ist ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regiert, dazu eine Datenlokalisierungspflicht für CIIOs und Verarbeiter großer Mengen, die eine reine Offshore-Region nicht erfüllen kann. |
Keine Festland-Region — Ihre Logs werden im Ausland indexiert
Splunk Cloud Platform läuft auf AWS, Google Cloud und Microsoft Azure, und in Splunks eigenen Service Details ist es „available in the following global regions for new stacks“ — die USA, das UK, Europa (Dublin, Frankfurt, Mailand, Paris), der asiatisch-pazifische Raum (Tokio, Seoul, Singapur, Sydney, Mumbai, Indonesien), Kanada, Südamerika und der Nahe Osten (Dammam). Nicht eine dieser Regionen ist in Festlandchina, und die nächsten — Tokio, Seoul, Singapur — sind immer noch außerhalb.
Diese Geografie klärt die Residenzfrage, bevor Leistung sie je betritt. Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China gesammelte personenbezogene Information im Festland gespeichert werden nach Chinas Gesetz zum Schutz personenbezogener Daten (Art. 40) und dem Cybersicherheitsgesetz (Art. 39, vormals Art. 37). Splunk veröffentlicht keine Festland-Region, es gibt auf Splunk Cloud also nirgends, diese Daten auf chinesischem Boden zu halten. Die Ingest-Pipeline zu tunen, ändert nicht, wo der Index physisch sitzt.
Die personenbezogenen Daten leben in den Logs
Splunk bedient Ihren Besuchern keine Webseiten — es sammelt Ihre Maschinendaten. Aber Maschinendaten sind selten anonym. Splunk Cloud „provides software and APIs that enable you to ingest data from your applications, cloud services, servers, network devices, and sensors into the service“, und die Logs, Events und Traces, die hineinfließen, tragen routinemäßig Client-IP-Adressen, Nutzer-IDs, Sitzungsidentifikatoren und die Inhalte von Anfragen. Das ist personenbezogene Information nach chinesischem Recht.
Verschiffen Sie diese Daten von einem Festland-Forwarder oder HTTP Event Collector an eine Offshore-Splunk-Cloud-Region, und Sie haben einen grenzüberschreitenden Transfer personenbezogener Information gemacht. PIPL legt die Pflicht auf den Verarbeiter — Sie, Splunks Kunde, nicht Splunk — Mitteilung zu erteilen, gesonderte Einwilligung einzuholen und einen Transfermechanismus zu erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–43). Der Transfer geschieht in dem Moment, in dem die Daten aufgenommen werden; er ist eine Eigenschaft davon, wo die Pipeline endet, nicht davon, wie schnell sie läuft.
Wo die ICP-Linie tatsächlich fällt
Es zahlt sich aus, präzise zu sein, welche Regel wo greift. Eine ICP-Beian (ICP 备案) nach Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 bindet sich an die öffentlich zugängliche Website oder App, die Sie für Festland-Besucher betreiben — nicht an ein Backend wie Splunk, das „does not allow direct access to infrastructure by customers“ und Ihren Nutzern nichts in Ihrem Namen bedient. „Wir betreiben schon Splunk“ schafft oder erfüllt also keine ICP-Pflicht. Was Splunk Ihnen auf den Teller legt, ist die andere Tür: die personenbezogenen Daten in Ihrer Telemetrie, die das Land verlassen, und die Residenzpflicht, die eine reine Offshore-Region nicht erfüllen kann.
Dies ist eine Risikokarte, kein Urteil: Ob Sie einem Transfermechanismus, inländischer Speicherung oder beidem gegenüberstehen, hängt davon ab, was Ihre Logs tragen, wie viele personenbezogene Daten Sie halten und wer Ihre Nutzer sind — mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox passt — ein rechtskonformes Overlay, keine Migration
Sie bauen weiter auf Splunk. Wir fügen das Stück hinzu, das ein Logging-Backend ohne Festland-Präsenz nicht kann: rechtskonforme, ICP-gemeldete Auslieferung und Speicherung von innerhalb des Festlands, gesetzt vor den Stack, den Sie bereits betreiben — kein Neuaufbau, keine zweite Pipeline und kein Wechsel weg von Splunk. Unser China-Team kartiert Ihre PIPL-Grenz- und Datenresidenz-Pflichten gegen Ihre Gesellschaft und Ihre Datenmengen und stellt dann die inländische Auslieferung und Speicherung auf, die eine rechtmäßige China-Präsenz braucht, sodass die Telemetrie, die das Festland rechtmäßig verlassen darf, weiterhin genau wie heute zu Splunk fließt.
Compliance-Einschätzung anfordern →
Weiterführend:
Häufige Fragen
Hat Splunk Cloud ein Rechenzentrum oder eine Region in Festlandchina?
Nein. Splunks eigene Service Details listen die Regionen, in denen Splunk Cloud Platform läuft — auf AWS, Google Cloud und Microsoft Azure über die USA, das UK, Europa, den asiatisch-pazifischen Raum (Tokio, Seoul, Singapur, Sydney, Mumbai, Indonesien), Kanada, Südamerika und den Nahen Osten — und keine sitzt in Festlandchina, die nächsten sind Tokio, Seoul und Singapur. Die Logs, Events und Traces, die Sie von chinesischen Nutzern und Servern sammeln, werden also auf einer Splunk-Cloud-Region im Ausland indexiert.
Ist es ein Problem, dass unsere Splunk-Telemetrie China verlässt?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein glattes Ja oder Nein. Splunks Forwarder und HTTP Event Collector sammeln Maschinendaten in China — Client-IP-Adressen, Nutzer-IDs und personenbezogene Daten, die in Event-Feldern, URLs und Anfrage-Bodies landen — und senden sie an eine Offshore-Splunk-Cloud-Region. Nach PIPL ist das ein grenzüberschreitender Transfer, der Mitteilung, gesonderte Einwilligung und einen Transfermechanismus verlangt, und für einen CIIO oder Verarbeiter großer Mengen müssen die Daten im Festland gespeichert werden. Splunks Ingest-Actions können manche Felder auf dem Weg hinein filtern und maskieren, aber Maskierung verengt die Exponierung, statt die Grenzüberquerung zu entfernen.
Kann 21YunBox helfen, unser Splunk-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre PIPL-Grenz- und Datenresidenz-Exponierung für Ihre Gesellschaft, Ihre Datenmengen und Ihre Nutzer kartieren und die ICP-gemeldete, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz braucht — vor dem Stack, den Sie bereits betreiben, sodass Sie Splunk für die Telemetrie behalten, die das Festland rechtmäßig verlassen darf. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.