¿Funciona SonarQube en China? Residencia de datos, ICP y reglas transfronterizas
SonarQube alberga su código fuente y sus hallazgos SAST — un mapa de sus propias vulnerabilidades. Si se ejecuta en el extranjero, esos datos sensibles para la seguridad y los datos personales que contienen sus commits residen fuera del país: una cuestión de transferencia transfronteriza y de localización de datos según la PIPL, no de accesibilidad. SonarQube Server es autoalojado (manténgalo dentro del país); SonarQube Cloud es un SaaS sin región en China continental.
¿Funciona SonarQube en China?
Para un equipo de ingeniería en China, la pregunta no es si el panel de SonarQube carga desde Shanghái — es dónde pueden residir su código fuente y sus hallazgos de análisis. SonarQube calcula un mapa concentrado de las debilidades de su propio código — un conjunto de datos sensible para la seguridad — a partir de un código fuente que habitualmente lleva secretos y datos personales en commits y fixtures. Ejecutado en un inquilino de SonarQube Cloud en el extranjero, ese código, esos hallazgos y las identidades de sus colaboradores residen fuera del país.
Eso lo convierte en una transferencia transfronteriza según la PIPL (artículos 38–40) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, en un deber de almacenamiento dentro del país conforme al artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — nada de lo cual puede ver una comprobación de accesibilidad. Como SonarQube Server es autoalojado, existe una palanca legal: ejecutar el Server en infraestructura dentro del país para que el código y los hallazgos permanezcan residentes. SonarQube Cloud es un SaaS que solo se ofrece en regiones de la UE y EE. UU.
21YunBox es una capa de cumplimiento y un socio del SonarQube que usted ya utiliza — cartografiamos qué contiene, le ayudamos a mantener dentro del país el código y los hallazgos regulados, y entregamos de forma conforme cualquier superficie para desarrolladores orientada a China. Nunca utilizamos ni sugerimos ninguna forma de elusión; confirme los detalles con asesoría legal.
Instantánea de cumplimiento
- ! Si se ejecuta en el extranjero, su código fuente y el plano de control que lo alberga salen del continente
- ! Los hallazgos SAST cartografían sus propias vulnerabilidades — un conjunto de datos sensible para la seguridad mantenido en el extranjero
- ! Código + datos personales en los commits = transferencia transfronteriza de la PIPL (artículos 38–40), no una cuestión de accesibilidad
- ! Operadores de infraestructuras críticas / tratantes de grandes volúmenes: almacenamiento dentro del país según la CSL artículo 39 (antes 37)
- ! SonarQube Cloud es un SaaS, solo con regiones en la UE y EE. UU. — ninguna región en China continental
- ✓ SonarQube Server es autoalojado — ejecútelo dentro del país para mantener residentes el código y los hallazgos
Lo que la documentación oficial de SonarQube dice sobre China
| Hecho | Fuente primaria |
|---|---|
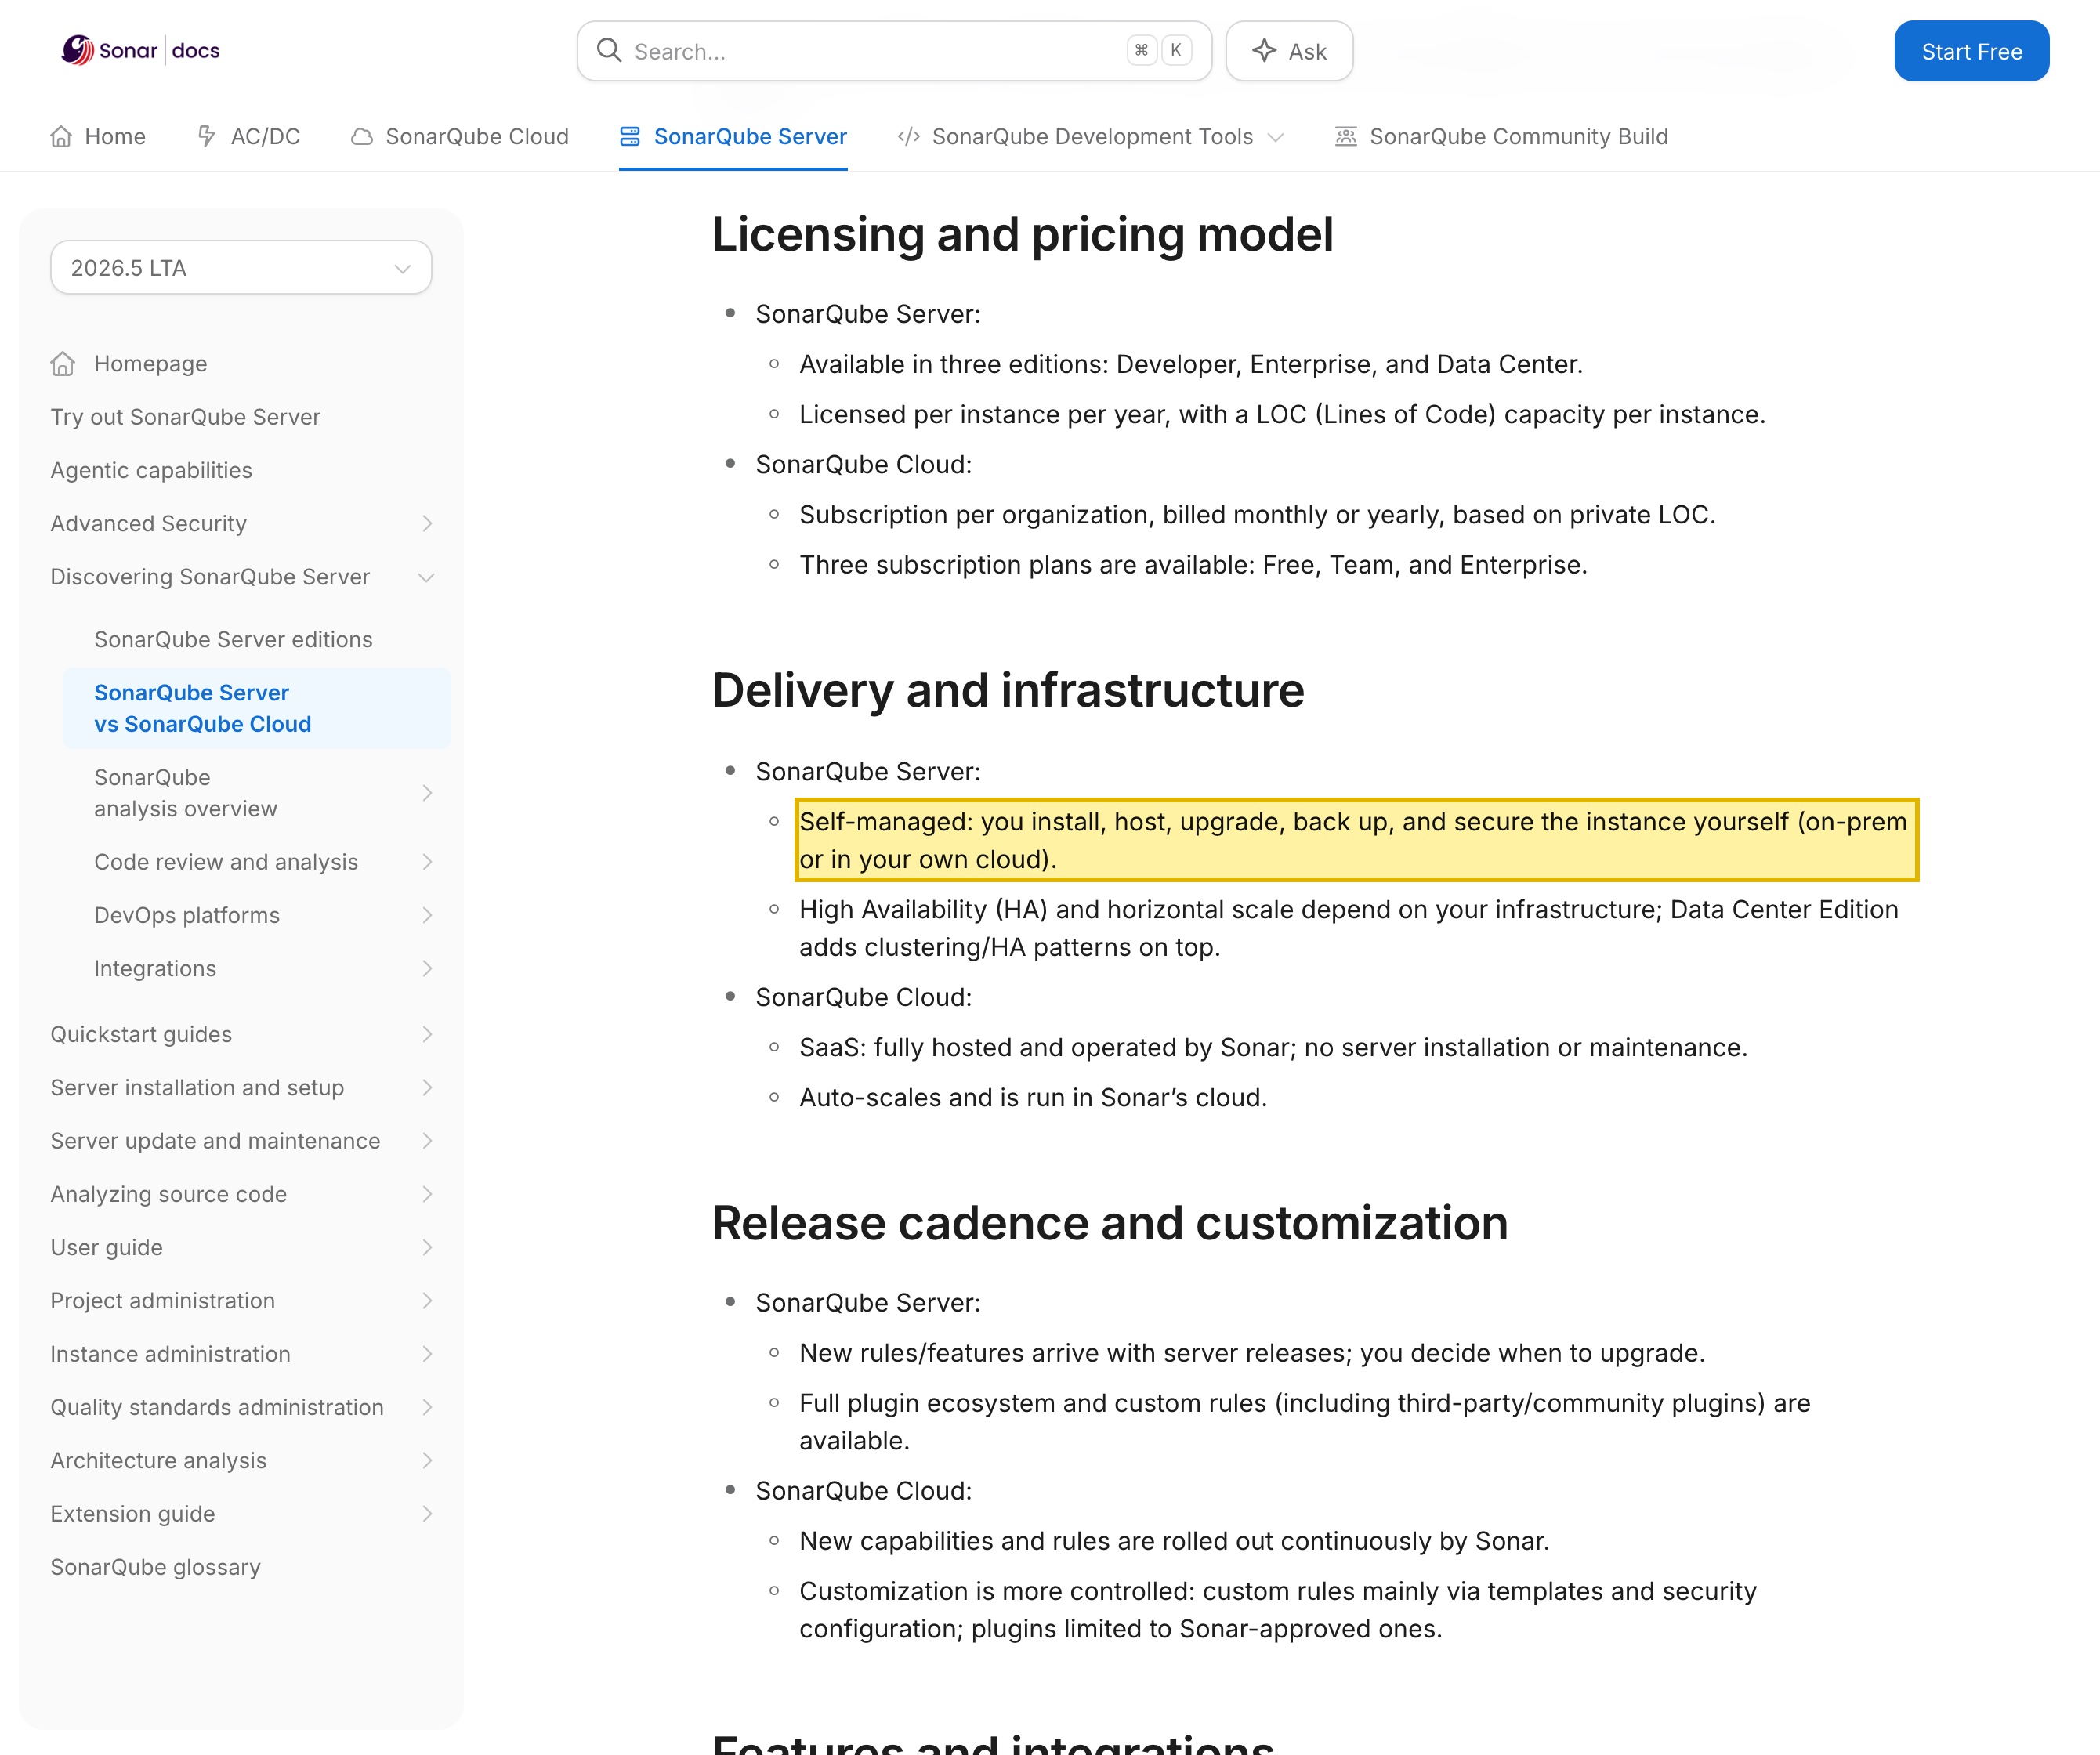
| SonarQube Server es autogestionado — usted elige dónde se ejecuta y dónde residen sus datos. La propia documentación de Sonar afirma: “Self-managed: you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud).” (Autogestionado: usted instala, aloja, actualiza, respalda y protege la instancia por su cuenta, on-premise o en su propia nube.) La misma página añade que con Server “You fully control where data lives and how infrastructure meets your regulatory requirements,” (usted controla por completo dónde residen los datos y cómo la infraestructura cumple sus requisitos regulatorios) y aconseja elegir SonarQube Server “if you need strict data residency.” (si necesita una residencia de datos estricta). | Documentación de Sonar, «SonarQube Server vs SonarQube Cloud» (docs.sonarsource.com), consultado el 2026-10-12 |
| SonarQube Cloud es un SaaS alojado solo en una región de la UE y una de EE. UU. — ninguna región en China continental. Sonar describe SonarQube Cloud (antes SonarCloud) como “the SaaS delivery of the SonarQube platform,” (la entrega SaaS de la plataforma SonarQube) y su guía “Choosing your region” solo ofrece una región europea (sonarcloud.io, AWS en Fráncfort) y una región de Estados Unidos (sonarqube.us, AWS en el norte de Virginia); la región se elige al registrarse y no se puede cambiar después. | Sonar, página de producto de SonarQube Cloud y documentación «Choosing your region» (sonarsource.com / docs.sonarsource.com), consultado el 2026-10-12 |
| Enviar a un inquilino en el extranjero código y datos personales recogidos en China es una transferencia transfronteriza. Cuando los commits, las incidencias o los fixtures llevan nombres, correos electrónicos o registros reales, exportarlos fuera del continente activa los artículos 38 a 40 de la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | Ley de Protección de Información Personal de la RPC, artículos 38–40 — resumen gov-doc de 21YunBox, consultado el 2026-10-12 |
| Los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes deben almacenar dentro del país los datos recogidos en China. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — renumerado por la reforma de 2025, en vigor desde el 2026-01-01, sin cambios de fondo) exige que la información personal y los datos importantes generados en China se almacenen en el continente, con una evaluación de seguridad antes de cualquier exportación; un inquilino SaaS en el extranjero no puede satisfacerlo. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) — resumen gov-doc de 21YunBox, consultado el 2026-10-12 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para un equipo de ingeniería en China continental, lo primero que hay que aclarar sobre SonarQube es que la pregunta no es si el panel se dibuja rápido desde Shanghái, ni si un escáner puede llegar al servidor. SonarQube es una plataforma de calidad de código y análisis estático, y lo que alberga está inusualmente concentrado: una instantánea completa de su código fuente — un secreto comercial por derecho propio, que habitualmente lleva credenciales, tokens y datos personales incrustados en configuraciones, fixtures y registros de prueba — y, calculados a partir de ese código, sus hallazgos de análisis. Esos hallazgos son la parte distintiva. Un proyecto de SonarQube es, en la práctica, un mapa detallado de las debilidades de su propio software: las vulnerabilidades, los puntos críticos de seguridad (security hotspots), los archivos y las líneas exactos donde sus defensas son más débiles. Ejecutado en un inquilino (tenant) en el extranjero, ese mapa de dónde es usted explotable — junto con el código del que se calculó y la identidad de cada colaborador — acaba residiendo fuera del país. Dónde puede residir todo eso es la verdadera pregunta, y tiene dos formas: SonarQube Server, el software autogestionado que usted instala en la infraestructura que elija, y SonarQube Cloud, el SaaS que Sonar aloja en un conjunto fijo de regiones en el extranjero.
SonarQube en China de un vistazo
| Qué lo decide | En los propios términos de Sonar — y la ley china |
|---|---|
| Qué contiene — código y un mapa de vulnerabilidades | Un proyecto de SonarQube es su código fuente más los hallazgos calculados a partir de él. El código es un secreto comercial y habitualmente lleva credenciales, tokens y datos personales en configuraciones, fixtures y registros de prueba. Los hallazgos son el activo más delicado: un mapa concentrado de las debilidades de su propio software — las vulnerabilidades, los puntos críticos de seguridad y las líneas exactas donde usted es explotable. Añada la identidad de cada colaborador y tendrá propiedad intelectual, un conjunto de datos sensible para la seguridad y datos personales en un solo lugar. |
| Dos formas de despliegue | SonarQube Server es autogestionado: en palabras de Sonar, “you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud),” (usted instala, aloja, actualiza, respalda y protege la instancia por su cuenta) y “You fully control where data lives.” (usted controla por completo dónde residen los datos). SonarQube Cloud (antes SonarCloud) es un SaaS — “fully hosted and operated by Sonar” (totalmente alojado y operado por Sonar) — que solo se ofrece en una región europea (sonarcloud.io, AWS en Fráncfort) y una región de Estados Unidos (sonarqube.us, AWS en el norte de Virginia). Ninguna región está en China continental, y la región no se puede cambiar después. |
| Los hallazgos son la segunda mitad distintiva | Es la mitad que ninguna comprobación de accesibilidad llega a ver. El resultado de SonarQube no es un folleto — es un inventario de su superficie explotable, calculado a partir de código que a su vez contiene secretos y datos personales. Mantenidos en un inquilino de Cloud en el extranjero, ese mapa de vulnerabilidades y el código fuente que lo respalda residen fuera del país cada día laborable. Una prueba de carga de página no puede observar dónde residen esos datos, solo si se dibuja una pantalla. |
| Residencia y transferencia transfronteriza | Enviar el código de un equipo en China y los datos personales de sus commits a un inquilino en el extranjero es una transferencia transfronteriza (数据出境) conforme a los artículos 38 a 40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente — algo que un inquilino SaaS en el extranjero no puede satisfacer. |
| Información personal sensible y la puerta del ICP | Cuando los commits, las incidencias o los fixtures llevan documentos de identidad oficiales, registros financieros o de salud, ese contenido puede ser información personal sensible conforme a los artículos 28 y 29 de la PIPL — un riesgo que debe confirmarse frente a lo que sus repositorios contienen realmente. Y cualquier superficie pública orientada a China que usted ponga delante de SonarQube — un portal para desarrolladores, un panel de calidad, documentación — es un servicio de información de internet con un deber de registro ICP (备案) ligado al alojamiento en el continente. |
| La accesibilidad no es el eje | Que el servidor responda desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que la decide es dónde residen el código y los hallazgos. Como SonarQube Server es autoalojado, existe una palanca legal: ejecutar el Server en infraestructura dentro del país para que el código y los hallazgos permanezcan residentes, y entregar de forma conforme cualquier superficie para desarrolladores orientada a China — el 21YunBox Optimizer — por delante de lo que usted ya utiliza. |
Qué contiene en realidad — su código y el mapa de sus debilidades
SonarQube no es un sitio de folleto; es el lugar de trabajo de dos cosas sensibles a la vez. La primera es su código fuente: una instantánea completa incorporada para el análisis, en sí misma un secreto comercial, que habitualmente lleva credenciales, claves de API y tokens incrustados, además de datos personales dentro de archivos de configuración, fixtures y registros de prueba. La segunda es lo que SonarQube calcula a partir de ese código — y aquí es donde se diferencia de un repositorio corriente. Su análisis produce un mapa concentrado de las debilidades de su propio software: los bugs, los code smells y, sobre todo, las vulnerabilidades y los puntos críticos de seguridad, localizados hasta el archivo y la línea exactos. Un proyecto de SonarQube le indica a quien lo lea dónde exactamente son débiles sus defensas. En las manos equivocadas en el extranjero, eso no es solo una fuga de propiedad intelectual — es una lista de objetivos lista para usar.
Allí donde los commits, los tickets o los fixtures nombran o describen a una persona, son información personal conforme a la Ley de Protección de Información Personal de China, y donde incluyen documentos de identidad oficiales, datos financieros o de salud pueden ser información personal sensible. Que ese almacén combinado de código, hallazgos e identidades de colaboradores resida en el continente o en el extranjero lo decide qué SonarQube utiliza usted y dónde lo ejecuta.
Las puertas: residencia, transferencia transfronteriza, información personal sensible e ICP
Dirija a un equipo en China hacia un inquilino de SonarQube Cloud en el extranjero y se abre la primera puerta. El código enviado para su análisis, los hallazgos derivados de él y las identidades de los colaboradores que lo rodean residen fuera del país, lo que lo convierte en una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento, no sobre Sonar: los artículos 13 y 23 de la PIPL exigen notificación y una base para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación — con un consentimiento separado para la transferencia al extranjero.
Para algunos responsables, el almacenamiento no es en absoluto una cuestión de mecanismo: los datos deben permanecer dentro del país. Si su organización opera infraestructuras de información críticas, o trata información personal a gran escala, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal y los datos importantes generados en China se almacenen en el continente, con una evaluación de seguridad antes de cualquier exportación. Un inquilino SaaS en el extranjero sin región en China continental no puede, por su propia estructura, cumplir ese deber.
Una puerta más silenciosa, y más afilada, es la sensibilidad de los datos. Cuando el código o sus fixtures llevan documentos de identidad oficiales reales, registros financieros o datos de salud, ese contenido puede ser información personal sensible conforme a los artículos 28 y 29 de la PIPL, que exigen un propósito específico, una necesidad reforzada y un consentimiento separado. Y una tercera puerta se deriva de publicar: en el momento en que expone una superficie pública orientada a China delante de SonarQube — un portal para desarrolladores, un panel de calidad compartido o documentación a la que llegan sus usuarios del continente —, esa superficie es un servicio de información de internet y lleva un deber de registro ICP (备案) ligado a un recurso de alojamiento en el continente.
Por qué una comprobación de accesibilidad pasa esto por alto
Una sonda desde dentro de China puede ver cómo carga el panel de SonarQube, o cómo un escáner envía un informe, y concluir «funciona». Esa respuesta no viene al caso. La exposición de cumplimiento no está en la pantalla — está en los datos en reposo y en cómo se mueven: la instantánea del código fuente, los hallazgos de vulnerabilidades calculados a partir de ella y las identidades de los colaboradores, todo alojado en un inquilino en el extranjero, en una región que Sonar indica como la UE o EE. UU. — nunca China continental. Una prueba de carga de página no mide nada de eso. No puede ver en qué región residen los datos, si se obtuvo un consentimiento separado, si existe un mecanismo de transferencia, ni que un panel orientado a China necesita un registro ICP.
Hay una segunda trampa propia de este tipo de plataforma. Hacer que el servidor en el extranjero sea simplemente accesible — incluso apuntando hacia él un escáner o un runner de CI autoalojado dentro de China — no traslada al país ninguno de los datos regulados. Un escáner solo lee su código y envía resultados; el proyecto, la instantánea completa del código fuente, el historial de incidencias y los hallazgos del Quality Gate siguen residiendo allí donde se ejecute el Server o el inquilino de Cloud. Lo que alberga los datos es el plano de control, y un runner no es el plano de control. Esa es la segunda mitad de la pregunta, la que no se resuelve con ninguna medición de velocidad — y por eso la respuesta es mantener dentro del país el código y los hallazgos regulados, no limitarse a hacerlos accesibles.
La vía conforme — cartografiar, localizar, entregar
Existe una forma conforme de operar SonarQube para un equipo en China continental y, como SonarQube Server es autoalojado, se apoya en la plataforma que usted ya utiliza — sin reconstruir, sin migrar fuera de SonarQube.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría qué contiene su huella de SonarQube — los repositorios de código fuente incorporados para el análisis, los hallazgos de vulnerabilidades y puntos críticos de seguridad, los secretos y datos personales que viajan en configuraciones y fixtures, las identidades de los colaboradores y cualquier panel o portal orientado a China —, establece qué SonarQube utiliza hoy y dónde reside su plano de control (una región de Cloud en el extranjero o una instancia de Server), y la base de consentimiento y residencia en la que se apoya cada flujo. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: ejecutar SonarQube Server en infraestructura dentro del país para que el código, los hallazgos y los secretos residan en suelo continental, mantener residentes el proyecto y su historial de análisis en lugar de en un inquilino de Cloud en el extranjero, obtener la notificación del artículo 13/23 y el consentimiento separado, tratar cualquier documento de identidad oficial o dato financiero de los fixtures como información personal sensible y minimizar desde el principio los datos personales que entran en la base de código. Localizar significa levantar un SonarQube legal y dentro del país — nunca una vía que envíe igualmente el código al extranjero, y nunca ninguna forma de elusión.
Luego, entregar: cualquier superficie pública orientada a China delante de la plataforma — un portal para desarrolladores, un panel de calidad o documentación a la que llegan sus usuarios del continente — es un servicio de información de internet, por lo que lleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que usted ya utiliza, de modo que sirva a sus usuarios en China de forma legal y conforme. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde el interior del continente y nunca movemos información personal ni código fuente a través de la frontera a escondidas. 21YunBox es una capa de cumplimiento y un socio del SonarQube que usted ya utiliza, no un competidor.
Nada de esto es un veredicto de que SonarQube esté «bloqueado» o sea «ilegal» en China. Es un mapa de residencia y consentimiento, y qué deberes alcanzan su caso depende de su entidad, de su papel conforme a la ley china, de sus volúmenes de datos y de qué contienen realmente sus repositorios y hallazgos — merece la pena concretar los detalles con asesoría legal antes de que el código de su equipo en China y su mapa de vulnerabilidades dependan de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La Ley de Protección de Información Personal de China (PIPL)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está SonarQube bloqueado en China?
No de la forma en que puede estarlo una aplicación de consumo. La cuestión de cumplimiento no es si el panel carga desde el continente — es dónde residen su código fuente y sus hallazgos de análisis. SonarQube Server es autoalojado, por lo que puede ejecutarlo en infraestructura dentro del país y mantener esos datos residentes; SonarQube Cloud es un SaaS que solo se ofrece en regiones de la UE y EE. UU., por lo que un inquilino de Cloud mantiene su código y sus hallazgos en el extranjero. Como la vía legal llega directamente a los datos, no hay nada que eludir, y nunca utilizamos ni sugerimos ninguna forma de elusión. Confirme los detalles con asesoría legal.
¿Ejecutar dentro de China un escáner de SonarQube o un runner de CI autoalojado lo hace conforme?
Por sí solo, no. Un escáner solo lee su código y envía resultados al servidor de SonarQube; el proyecto, la instantánea completa del código fuente, el historial de incidencias y los hallazgos del Quality Gate residen todos allí donde se ejecute ese servidor — el plano de control. Si el servidor es un inquilino de SonarQube Cloud en el extranjero, apuntar hacia él un escáner o runner situado en China sigue enviando el código y los hallazgos a través de la frontera. Lo que mantiene los datos residentes es ejecutar el propio SonarQube Server en infraestructura dentro del país.
¿Enviar nuestro código fuente y nuestros hallazgos SAST a SonarQube Cloud es un problema de residencia de datos?
Puede serlo. Su código puede llevar secretos e información personal en commits, configuraciones y fixtures, y los hallazgos de SonarQube son un mapa concentrado de sus propias vulnerabilidades — ambos sensibles. Enviarlos a un inquilino de SonarQube Cloud en el extranjero (UE o EE. UU.) es ante todo una cuestión de propiedad intelectual y confidencialidad y, cuando los datos incluyen información personal, una transferencia transfronteriza según la PIPL (artículos 38–40). Si se trata de «datos importantes», o usted opera infraestructuras de información críticas, se aplica el deber de almacenamiento dentro del país del artículo 39 de la Ley de Ciberseguridad (antes artículo 37). 21YunBox le ayuda a evaluar la exposición y a ejecutar SonarQube Server dentro del país — confirme los detalles con asesoría legal.


