SonarQubeは中国本土で使えるか:データの国内保存、ICP、越境ルール
SonarQubeは貴社のソースコードとそのSAST検出結果——自社の脆弱性の地図——を保持します。オフショアで運用すれば、そのセキュリティ上機微なデータと、コミットに潜む個人情報が国外に置かれます。これは到達性ではなく、PIPLの越境とデータの国内保存の問いです。SonarQube Serverはセルフホスト(国内に留められる)、SonarQube CloudはSaaSで中国本土のリージョンはありません。
SonarQubeは中国本土で使えるか
中国のエンジニアリングチームにとっての問いは、SonarQubeのダッシュボードが上海からロードされるかではなく——ソースコードとその解析の検出結果がどこに置かれることが許されるかです。SonarQubeは、コミットやフィクスチャに日常的にシークレットと個人データを運ぶソースから、自社コードの弱点の凝縮された地図——セキュリティ上機微なデータセット——を計算します。オフショアのSonarQube Cloudテナントで運用すれば、そのコード、それらの検出結果、そして貢献者のアイデンティティが国外に置かれます。
それにより、これはPIPLの越境移転(第38〜40条)に当たり、重要情報インフラ運営者または大量取扱者にはサイバーセキュリティ法(英語)の第39条(旧第37条)の下での国内保存義務が伴います——そのどれも到達性チェックでは見えません。SonarQube Serverはセルフホストなので、法令に沿ったレバーがあります——Serverを中国国内のインフラで運用して、コードと検出結果を国内に留めるのです。SonarQube CloudはSaaSで、EUと米国リージョンでのみ提供されます。
21YunBoxは、すでに運用しているSonarQubeへのコンプライアンスのオーバーレイでありパートナーです——何を保持するかを整理し、規制対象のコードと検出結果を国内に留める手助けをし、中国向けの開発者向け画面を法令に沿って配信します。当社はいかなる種類の制限かいくぐりも用いず、示唆もしません。細部は法務とご確認ください。
コンプライアンス・スナップショット
- ! オフショアで運用すれば、ソースコードとそれを保持するコントロールプレーンが本土を離れる
- ! SAST検出結果は自社の脆弱性を地図にする——オフショアに置かれるセキュリティ上機微なデータセット
- ! コード+コミットの個人情報により、これはPIPL 第38〜40条の越境移転——到達性ではない
- ! CIIO/大量取扱者:CSL 第39条(旧第37条)の下での国内保存
- ! SonarQube CloudはSaaS、EUと米国リージョンのみ——中国本土のリージョンはない
- ✓ SonarQube Serverはセルフホスト——国内で運用すればコードと検出結果を国内に留められる
SonarQubeの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
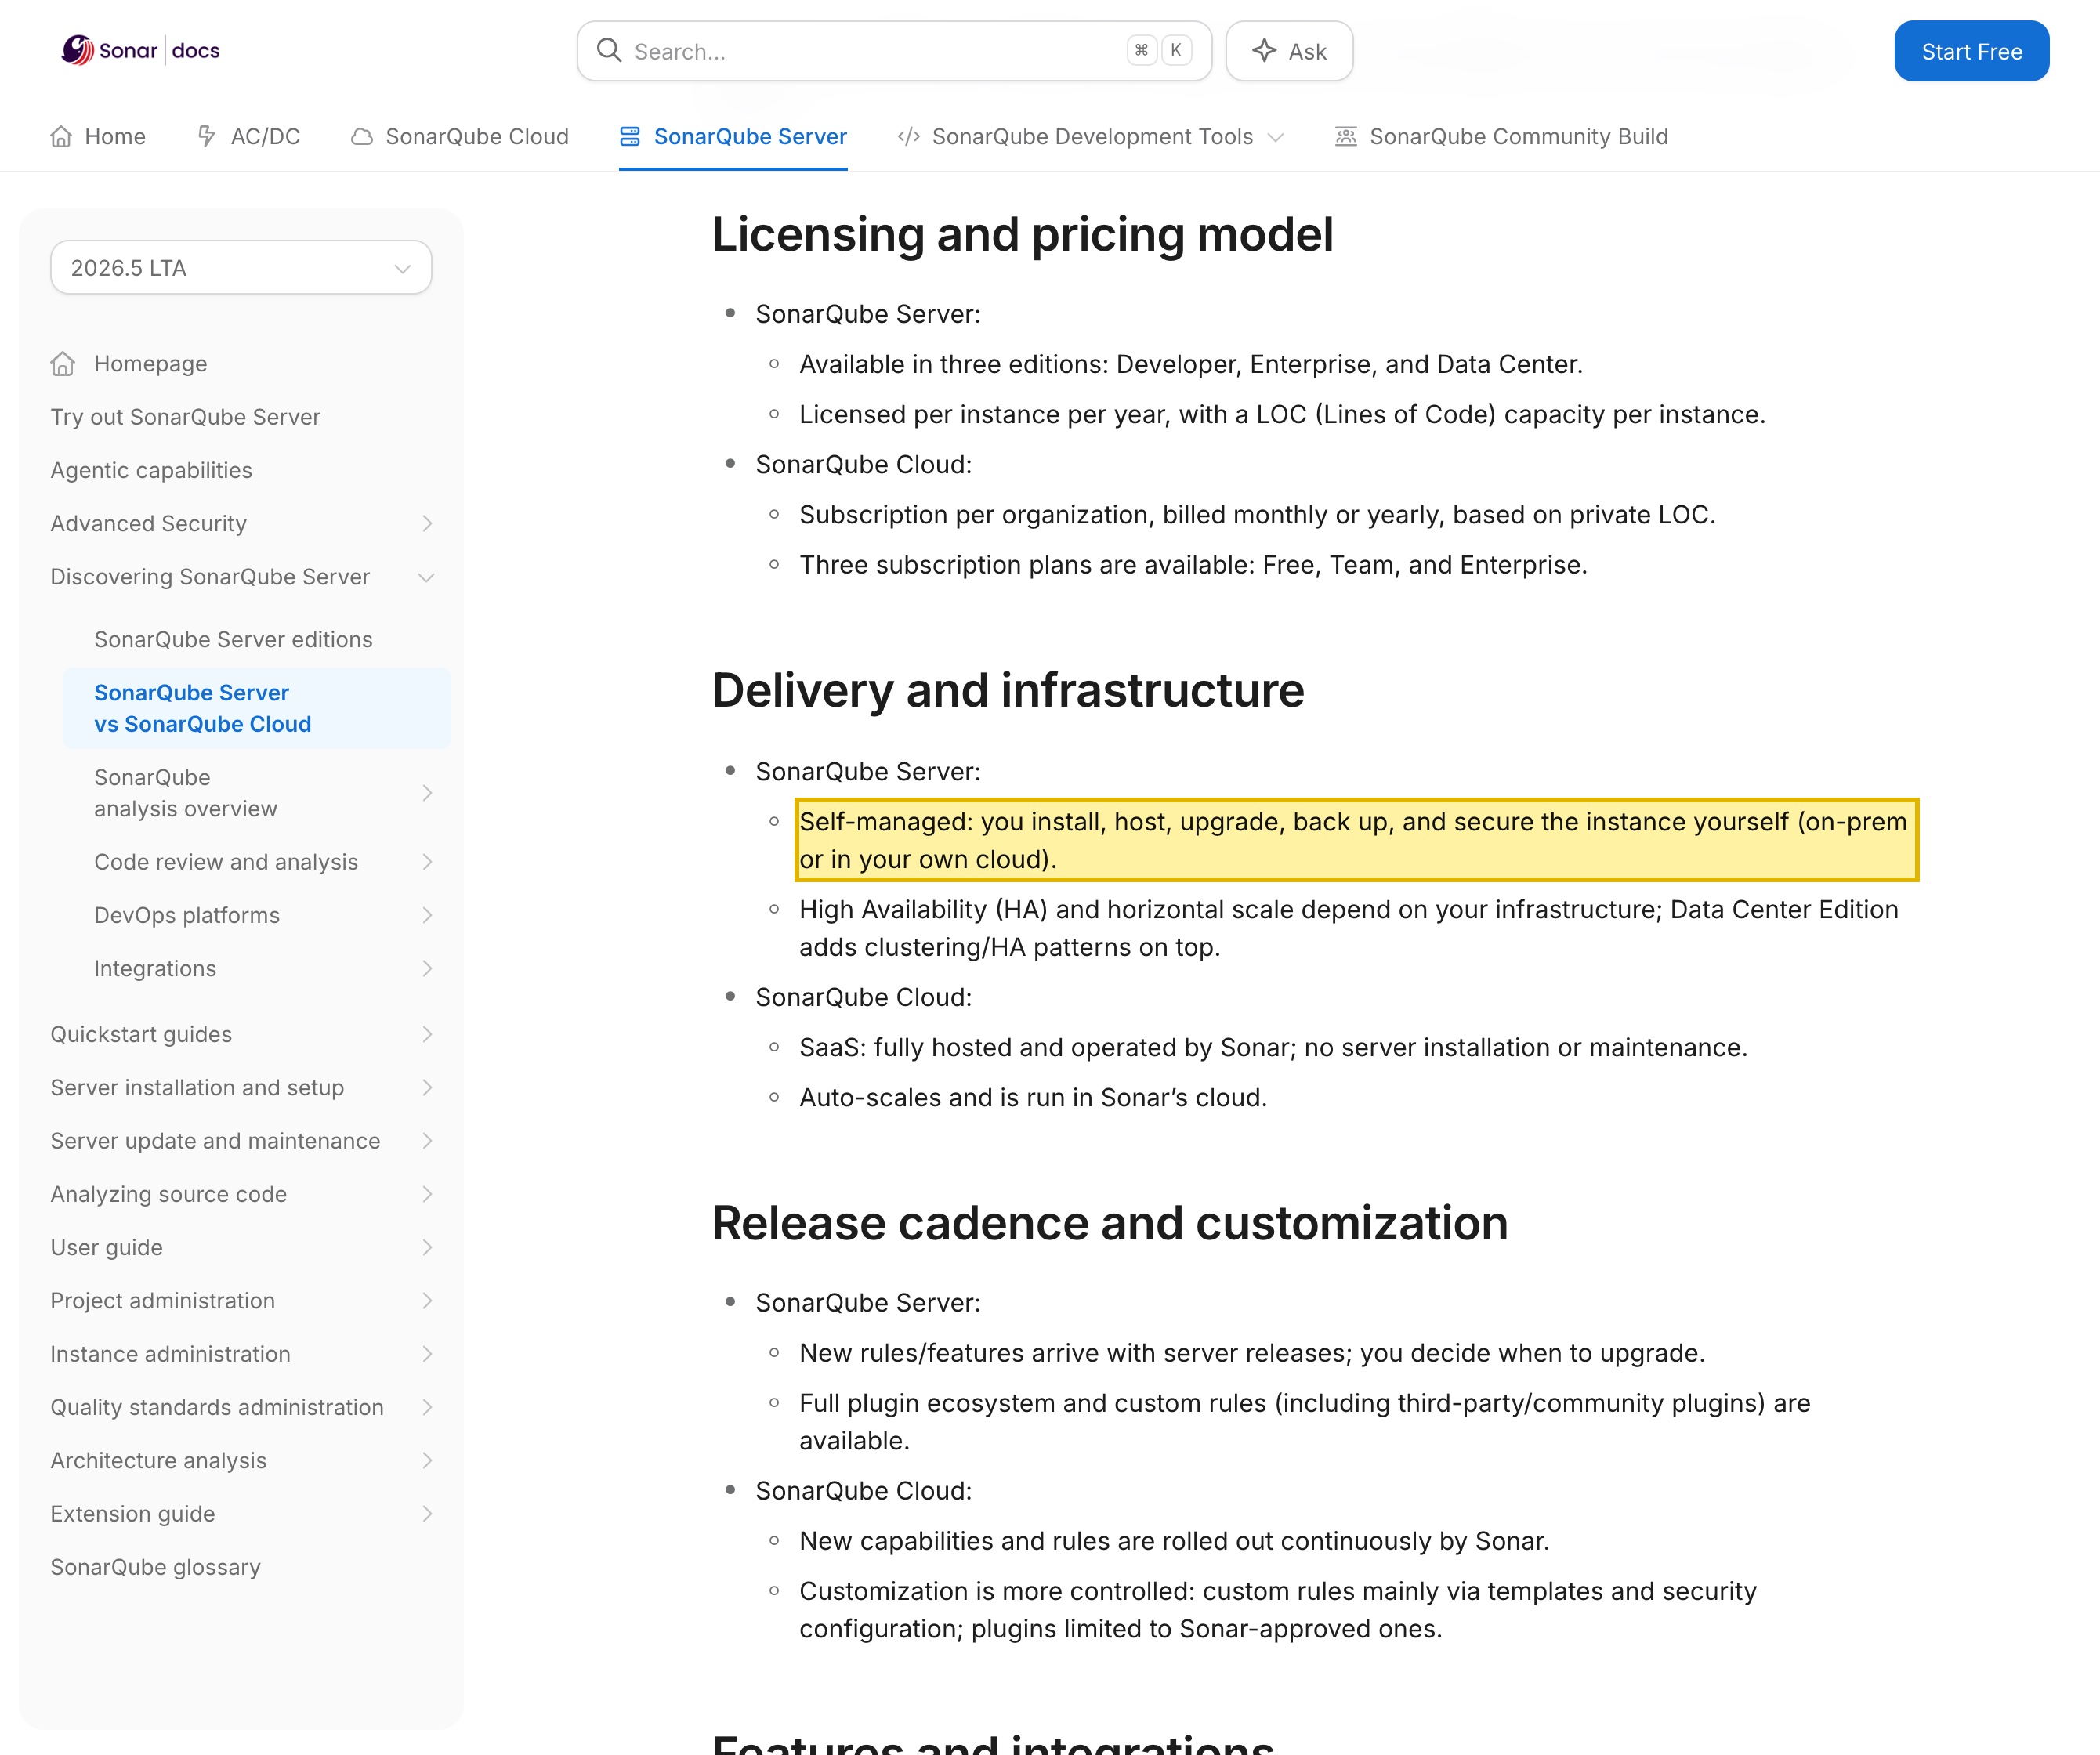
| SonarQube Serverは自己管理型——どこで運用し、データをどこに置くかは貴社が選ぶ。Sonar自身のドキュメントはこう述べる——“Self-managed: you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud).”(自己管理型:インスタンスは自分でインストール・ホスト・アップグレード・バックアップ・保護する(オンプレミスまたは自社クラウド))。同じページは、Serverでは“You fully control where data lives and how infrastructure meets your regulatory requirements,”(データの所在と、インフラが規制要件をどう満たすかを完全に制御できる)とし、“if you need strict data residency”(厳格なデータの国内保存が必要なら)SonarQube Serverを選ぶよう勧める。 | Sonar ドキュメント「SonarQube Server vs SonarQube Cloud」(docs.sonarsource.com、2026-10-12 取得) |
| SonarQube CloudはSaaSで、EUリージョンと米国リージョンのみでホストされる——中国本土のリージョンはない。SonarはSonarQube Cloud(旧 SonarCloud)を“the SaaS delivery of the SonarQube platform,”(SonarQubeプラットフォームのSaaS提供)と説明し、その「Choosing your region」ガイドは欧州リージョン(sonarcloud.io、フランクフルトのAWS)と米国リージョン(sonarqube.us、北バージニアのAWS)のみを提供する。リージョンはサインアップ時に選び、後から変更できない。 | Sonar、SonarQube Cloud 製品ページおよび「Choosing your region」ドキュメント(sonarsource.com/docs.sonarsource.com、2026-10-12 取得) |
| 中国で収集したコードと個人情報をオフショアのテナントへ送ることは越境移転。コミット・課題・フィクスチャが氏名・メール・実在の記録を運ぶ場合、それらを本土の外へ移すことはPIPLの第38〜40条を発動させる:通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。 | 中華人民共和国個人情報保護法 第38〜40条——21YunBox 法令文書の要約、2026-10-12 取得 |
| CIIOと大量取扱者は中国で収集したデータを国内に保存しなければならない。サイバーセキュリティ法(英語)の第39条(旧第37条——2025年改正により2026-01-01施行で繰り下げ、内容は不変)は、中国で生成された個人情報と重要データを本土に保存し、国外へ出す前に安全評価を経ることを求める。オフショアのSaaSテナントはこれを満たせない。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)——21YunBox 法令文書の要約、2026-10-12 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月12日に確認しました。
中国本土のエンジニアリングチームにとって、SonarQubeについてまず決着をつけるべきは、問いが「上海からダッシュボードが速く描画されるか」でも「スキャナーがサーバーに到達できるか」でもない、という点です。SonarQubeはコード品質と静的解析のプラットフォームであり、保持するものは異例なほど凝縮されています——ソースコードの完全なスナップショット(それ自体が営業秘密であり、設定ファイル・フィクスチャ・テスト記録の中に埋め込まれた認証情報・トークン・個人データを日常的に伴います)と、そのコードから計算された解析の検出結果です。この検出結果こそが特異な部分です。SonarQubeのプロジェクトは、事実上、自社ソフトウェアの弱点の詳細な地図——脆弱性、セキュリティホットスポット、防御が最も薄い正確なファイルと行——です。オフショアのテナントで運用すれば、どこが攻撃され得るかというその地図は、それが計算された元のコードと、すべての貢献者のアイデンティティとともに、国外に置かれます。そのすべてをどこに置くことが許されるかが本当の問いであり、それには二つの形があります——自分で選んだインフラにインストールする自己管理型ソフトウェアのSonarQube Serverと、Sonarが固定のオフショアリージョンでホストするSaaSのSonarQube Cloudです。
中国でのSonarQube:ひと目で
| 決め手 | Sonar自身の言葉では——そして中国の法では |
|---|---|
| 何を保持するか——コードと脆弱性の地図 | SonarQubeのプロジェクトは、貴社のソースコードと、そこから計算された検出結果です。コードは営業秘密であり、設定ファイル・フィクスチャ・テスト記録の中に認証情報・トークン・個人データを日常的に伴います。検出結果はより鋭い資産です——自社ソフトウェアの弱点の凝縮された地図、すなわち脆弱性・セキュリティホットスポット・攻撃され得る正確な行です。すべての貢献者のアイデンティティを加えれば、知的財産、セキュリティ上機微なデータセット、個人データが一か所にそろいます。 |
| 二つの配置の形 | SonarQube Serverは自己管理型です。Sonarの言葉では、“you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud),”(インスタンスは自分でインストール・ホスト・アップグレード・バックアップ・保護する(オンプレミスまたは自社クラウド))、“You fully control where data lives.”(データの所在を完全に制御できる)。SonarQube Cloud(旧 SonarCloud)はSaaSで——“fully hosted and operated by Sonar”(Sonarが完全にホスト・運用する)——欧州リージョン(sonarcloud.io、フランクフルトのAWS)と米国リージョン(sonarqube.us、北バージニアのAWS)のみで提供されます。中国本土のリージョンはなく、リージョンは後から変更できません。 |
| 検出結果こそが特異な後半 | 到達性チェックが決して見ない後半です。SonarQubeの出力はパンフレットではありません——それ自体がシークレットと個人データを保持するコードから計算された、攻撃可能面の目録です。オフショアのCloudテナントに保持されれば、その脆弱性の地図とその背後のソースは、稼働日のたびに国外に置かれます。ページロードのテストでは、そのデータがどこに置かれるかは観測できず、画面が描画されるかしかわかりません。 |
| データの国内保存&越境 | 中国チームのコードと、そのコミットに潜む個人情報をオフショアのテナントへプッシュすることは、PIPL 第38〜40条の下での越境移転(数据出境)に当たります——通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)。重要情報インフラ運営者または大量取扱者の場合、サイバーセキュリティ法 第39条(旧第37条)は中国で収集した個人情報を本土に保存することを求めます——オフショアのSaaSテナントでは満たせません。 |
| センシティブな個人情報&ICPの扉 | コミット・課題・フィクスチャが政府発行ID・金融記録・医療記録を含む場合、その内容はPIPL 第28〜29条の下でのセンシティブ個人情報に当たり得ます——リポジトリが実際に保持するものに照らして確認すべきリスクです。そしてSonarQubeの前段に立てる公開の中国向け画面——開発者ポータル、品質ダッシュボード、ドキュメント——はインターネット情報サービスであり、本土ホスティングに結びついたICP備案(备案)の義務を負います。 |
| 到達性は軸ではない | サーバーが本土から応答するかは運用の問題で、コンプライアンスの問いではありません。決め手は、コードと検出結果がどこに置かれるかです。SonarQube Serverはセルフホストなので、法令に沿ったレバーがあります——Serverを中国国内のインフラで運用してコードと検出結果を国内に留め、中国向けの開発者向け画面は法令に沿って配信します——21YunBox Optimizerを、すでに運用しているものの前段に置くだけで。 |
実際に何を保持するか——貴社のコードと、その弱点の地図
SonarQubeはパンフレットのサイトではありません。それは、二つの機微なものを同時に収める稼働中の住まいです。第一はソースコード——解析のために取り込まれる完全なスナップショットで、それ自体が営業秘密であり、設定ファイル・フィクスチャ・テスト記録の中に埋め込まれた認証情報・APIキー・トークンと、個人データを日常的に伴います。第二は、SonarQubeがそのコードから計算するもの——ここが単なるリポジトリと異なる点です。その解析は、自社ソフトウェアの弱点の凝縮された地図を生み出します——バグ、コードの臭い、とりわけ脆弱性とセキュリティホットスポットを、正確なファイルと行まで特定します。SonarQubeのプロジェクトは、防御がどこで薄いかを読み手に正確に伝えます。悪意ある手にオフショアで渡れば、それは単なる知的財産の漏えいではありません——出来合いの標的リストです。
コミット・チケット・フィクスチャが人を名指しまたは描写するところではどこでも、それらは中国の個人情報保護法(PIPL)の下での個人情報であり、政府発行ID・金融データ・医療データを含む場合はセンシティブ個人情報に当たり得ます。コードと検出結果と貢献者のアイデンティティのその複合的な集積が、本土に置かれるかオフショアに置かれるかは、どのSonarQubeを、どこで運用するかで決まります。
扉:データの国内保存、越境、センシティブな個人情報、ICP
中国チームをオフショアのSonarQube Cloudテナントに向けると、最初の扉が開きます。解析のためにプッシュされたコード、そこから導かれた検出結果、そしてそれらを取り巻く貢献者のアイデンティティが国外に置かれ、これが越境移転(数据出境)になります。義務はSonarではなく、取扱者である貴社に課されます。PIPL 第13条と第23条はデータ収集のための通知と根拠を求め、第38〜40条はそれをオフショアへ送るための移転メカニズム——CACの安全評価、CAC標準契約、または認証——を、海外移転についての個別の同意とともに求めます。
一部の取扱者にとって、保存はそもそもメカニズムの問題ではありません——国内に留めなければならないのです。貴社の組織が重要情報インフラを運営している場合、または大規模に個人情報を取り扱う場合、サイバーセキュリティ法(英語)の第39条(旧第37条——2025年のサイバーセキュリティ法改正が、2026年1月1日施行で、データの国内保存条項を第37条から第39条へ繰り下げたもので、内容は変わりません)は、中国で生成された個人情報と重要データを本土に保存し、国外へ出す前に安全評価を経ることを求めます。中国本土のリージョンを持たないオフショアのSaaSテナントは、構造上この義務を満たせません。
より静かで、より鋭い扉は、データの機微さです。コードやそのフィクスチャが実在の政府発行ID・金融記録・医療データを含む場合、その内容はPIPL 第28〜29条の下でのセンシティブ個人情報に当たり得ます。これらは特定の目的、高められた必要性、そして個別の同意を要求します。そして第三の扉は公開することから生じます——SonarQubeの前段に公開の中国向け画面(開発者ポータル、共有の品質ダッシュボード、本土ユーザーが到達するドキュメント)をさらした瞬間、その画面はインターネット情報サービスとなり、本土のホスティングリソースに結びついたICP備案(备案)の義務を負います。
到達性チェックがこれを見落とす理由
中国国内からのプローブは、SonarQubeのダッシュボードがロードされるのや、スキャナーがレポートを送信するのを見て、「使える」と結論づけられます。その答えは的外れです。コンプライアンス上の露出は画面の上にはありません——それは、置かれたデータと、その動き方の中にあります。ソースのスナップショット、そこから計算された脆弱性の検出結果、そして貢献者のアイデンティティのすべてが、SonarがEUまたは米国と記す——中国本土には決してない——リージョンのオフショアテナントに置かれています。ページロードのテストはそのどれも測りません。データがどのリージョンに置かれるか、個別の同意が取得されたか、移転メカニズムが備わっているか、中国向けのダッシュボードにICP備案が必要かを、見ることはできないのです。
この種のプラットフォームに固有の第二の罠があります。オフショアのサーバーを単に到達可能にすること——中国国内のセルフホストのスキャナーやCIランナーをそこに向けることさえ——は、規制対象のデータを国内へ移すわけではありません。スキャナーはコードを読み、結果を送信するだけで、プロジェクト、完全なソースのスナップショット、課題の履歴、そしてQuality Gateの検出結果は、ServerまたはCloudテナントが動く場所に依然として存在します。データを保持するのはコントロールプレーンであり、ランナーはコントロールプレーンではありません。これこそが、対手が示せないこの問いの後半であり——規制対象のコードと検出結果を、単に到達可能にするのではなく国内に留めることが答えである理由です。
法令に沿った経路——マッピング、ローカライズ、配信
中国本土のチームのためにSonarQubeを運用する法令に沿った方法があり、SonarQube Serverはセルフホストなので、すでに使っているプラットフォームの上に成り立ちます——作り直しも、SonarQubeからの移行も不要です。
まずマッピング:当社の中国コンプライアンスチームが、SonarQubeのフットプリントが何を保持するか——解析のために取り込まれるソースリポジトリ、脆弱性とセキュリティホットスポットの検出結果、設定やフィクスチャに同乗するシークレットと個人データ、貢献者のアイデンティティ、そして中国向けのダッシュボードやポータル——を目録化し、今どのSonarQubeを運用し、そのコントロールプレーンがどこに置かれているか(オフショアのCloudリージョンか、Serverのインスタンスか)、そして各フローが依拠する同意と国内保存の根拠を確定します。技術的な絵は当社が作り、法的な結論は貴社の法務とともに出します。
次にローカライズ:SonarQube Serverを中国国内のインフラで運用し、コード・検出結果・シークレットが本土の地に置かれるようにし、プロジェクトとその解析履歴をオフショアのCloudテナントではなく国内に留め、第13条/第23条の通知と個別の同意を取得し、フィクスチャ内の政府発行IDや金融データはセンシティブ個人情報として扱い、そもそもコードベースに入る個人データを最小化します。ローカライズとは、合法的な中国国内のSonarQubeを立ち上げることを意味します——結局コードをオフショアへ送るような経路でも、ネットワーク上の制限をかいくぐるようなやり方でもありません。
そして配信:プラットフォームの前段にある公開の中国向け画面——開発者ポータル、品質ダッシュボード、本土ユーザーが到達するドキュメント——はインターネット情報サービスなので、ICP備案の義務を負い、法令に沿った中国国内からの配信を必要とします。21YunBoxはそれを中国国内から配信します——21YunBox Optimizerを、すでに運用しているものの前段に置くことで——その結果、中国のユーザーに向けて合法的に、法令に沿って提供されます。21YunBoxはいかなる種類の制限かいくぐりも用いず、示唆もしません——法が留まれと定めるものは国内に保ち、残りは本土内から法令に沿って配信し、個人情報やソースコードをひそかに国境を越えて移すことは決してしません。21YunBoxは、すでに運用しているSonarQubeへのコンプライアンスのオーバーレイでありパートナーであって、その競合ではありません。
以上のいずれも、SonarQubeが中国で「遮断されている」「違法である」という判定ではありません。これはデータの国内保存と同意の地図であり、どの義務が貴社のケースに及ぶかは、法人、中国法上の役割、データ量、そしてリポジトリと検出結果が実際に保持するもので変わります——中国チームのコードとその脆弱性の地図がそれに依存する前に、専門家と細部を確定させる価値があります。
関連する読み物:
よくあるご質問
SonarQubeは中国で遮断されていますか?
消費者向けアプリが遮断され得るような意味ではありません。コンプライアンスの問いは、ダッシュボードが本土からロードされるかではなく——ソースコードとその解析の検出結果がどこに置かれるかです。SonarQube Serverはセルフホストなので、中国国内のインフラで運用してそのデータを国内に留められます。SonarQube CloudはEUと米国リージョンでのみ提供されるSaaSなので、Cloudテナントはコードと検出結果をオフショアに置いたままにします。法令に沿った経路はデータに直接到達するため、かいくぐるべきものはなく、当社はいかなる種類の制限かいくぐりも用いず、示唆もしません。細部は法務とご確認ください。
中国国内でセルフホストのSonarQubeスキャナーやCIランナーを動かせば、法令適合になりますか?
それだけでは、なりません。スキャナーはコードを読み、結果をSonarQubeサーバーに送信するだけで、プロジェクト、完全なソースのスナップショット、課題の履歴、Quality Gateの検出結果はすべて、そのサーバー——コントロールプレーン——が動く場所に存在します。サーバーがオフショアのSonarQube Cloudテナントであれば、中国国内のスキャナーやランナーをそこに向けても、コードと検出結果は依然として国境を越えて送られます。データを国内に留めるのは、SonarQube Server自体を中国国内のインフラで運用することです。
ソースコードとSAST検出結果をSonarQube Cloudへ送ることは、データの国内保存の問題ですか?
問題になり得ます。コードはコミット・設定・フィクスチャの中にシークレットと個人情報を運び得て、SonarQubeの検出結果は自社の脆弱性の凝縮された地図です——どちらも機微です。それらをオフショアのSonarQube Cloudテナント(EUまたは米国)へ送ることは、まず知的財産と機密性の問題であり、データが個人情報を含む場合はPIPLの越境移転(第38〜40条)です。それが「重要データ」であったり、重要情報インフラを運営していたりする場合は、サイバーセキュリティ法 第39条(旧第37条)の国内保存義務が適用されます。21YunBoxは露出の評価と、SonarQube Serverの中国国内での運用を支援します——細部は法務とご確認ください。


