Funktioniert SonarQube in China? Datenresidenz, ICP & Grenzregeln
SonarQube hält Ihren Quellcode und seine SAST-Befunde — eine Karte Ihrer eigenen Vulnerabilities. Im Ausland betrieben, ruhen diese security-sensiblen Daten und die PII in Ihren Commits im Ausland: eine PIPL-Grenz- und Datenlokalisierungs-Frage, keine Erreichbarkeit. SonarQube Server ist selbst gehostet (halten Sie es im Land); SonarQube Cloud ist SaaS ohne Festland-China-Region.
Funktioniert SonarQube in China?
Für ein China-Engineering-Team ist die Frage nicht, ob SonarQubes Dashboard aus Shanghai lädt — sie ist, wo Ihr Quellcode und seine Analysebefunde ruhen dürfen. SonarQube berechnet eine konzentrierte Karte der Schwächen Ihres eigenen Codes — einen security-sensiblen Datensatz — aus Quellcode, der routinemäßig Geheimnisse und personenbezogene Daten in Commits und Fixtures trägt. Auf einem Offshore-SonarQube-Cloud-Tenant betrieben, sitzen dieser Code, diese Befunde und die Identitäten Ihrer Mitwirkenden im Ausland.
Das macht es zu einem PIPL-Grenztransfer (Art. 38–40) und, für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen, zu einer inländischen Speicherpflicht nach Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes — nichts davon kann eine Erreichbarkeits-Prüfung sehen. Weil SonarQube Server selbst gehostet ist, gibt es einen rechtmäßigen Hebel: den Server auf inländischer Infrastruktur betreiben, sodass Code und Befunde ansässig bleiben. SonarQube Cloud ist SaaS, nur in EU- und US-Regionen angeboten.
21YunBox ist ein Compliance-Overlay und Partner für das SonarQube, das Sie bereits betreiben — wir kartieren, was es hält, helfen Ihnen, den regulierten Code und die Befunde im Land zu halten, und liefern jede China-gerichtete Entwickler-Oberfläche rechtskonform. Wir nutzen oder empfehlen niemals irgendeine Form der Umgehung; bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Compliance-Momentaufnahme
- ! Im Ausland betrieben, verlassen Ihr Quellcode und die Control Plane, die ihn hält, das Festland
- ! SAST-Befunde kartieren Ihre eigenen Vulnerabilities — ein security-sensibler, im Ausland gehaltener Datensatz
- ! Code + PII in Commits machen das zu einem PIPL-Art.-38–40-Grenztransfer, nicht Erreichbarkeit
- ! CIIO / Verarbeiter großer Mengen: inländische Speicherung nach CSL Art. 39 (vormals Art. 37)
- ! SonarQube Cloud ist SaaS, nur EU- und US-Regionen — keine Festland-China-Region
- ✓ SonarQube Server ist selbst gehostet — betreiben Sie ihn im Land, um Code und Befunde ansässig zu halten
Was die offizielle SonarQube-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
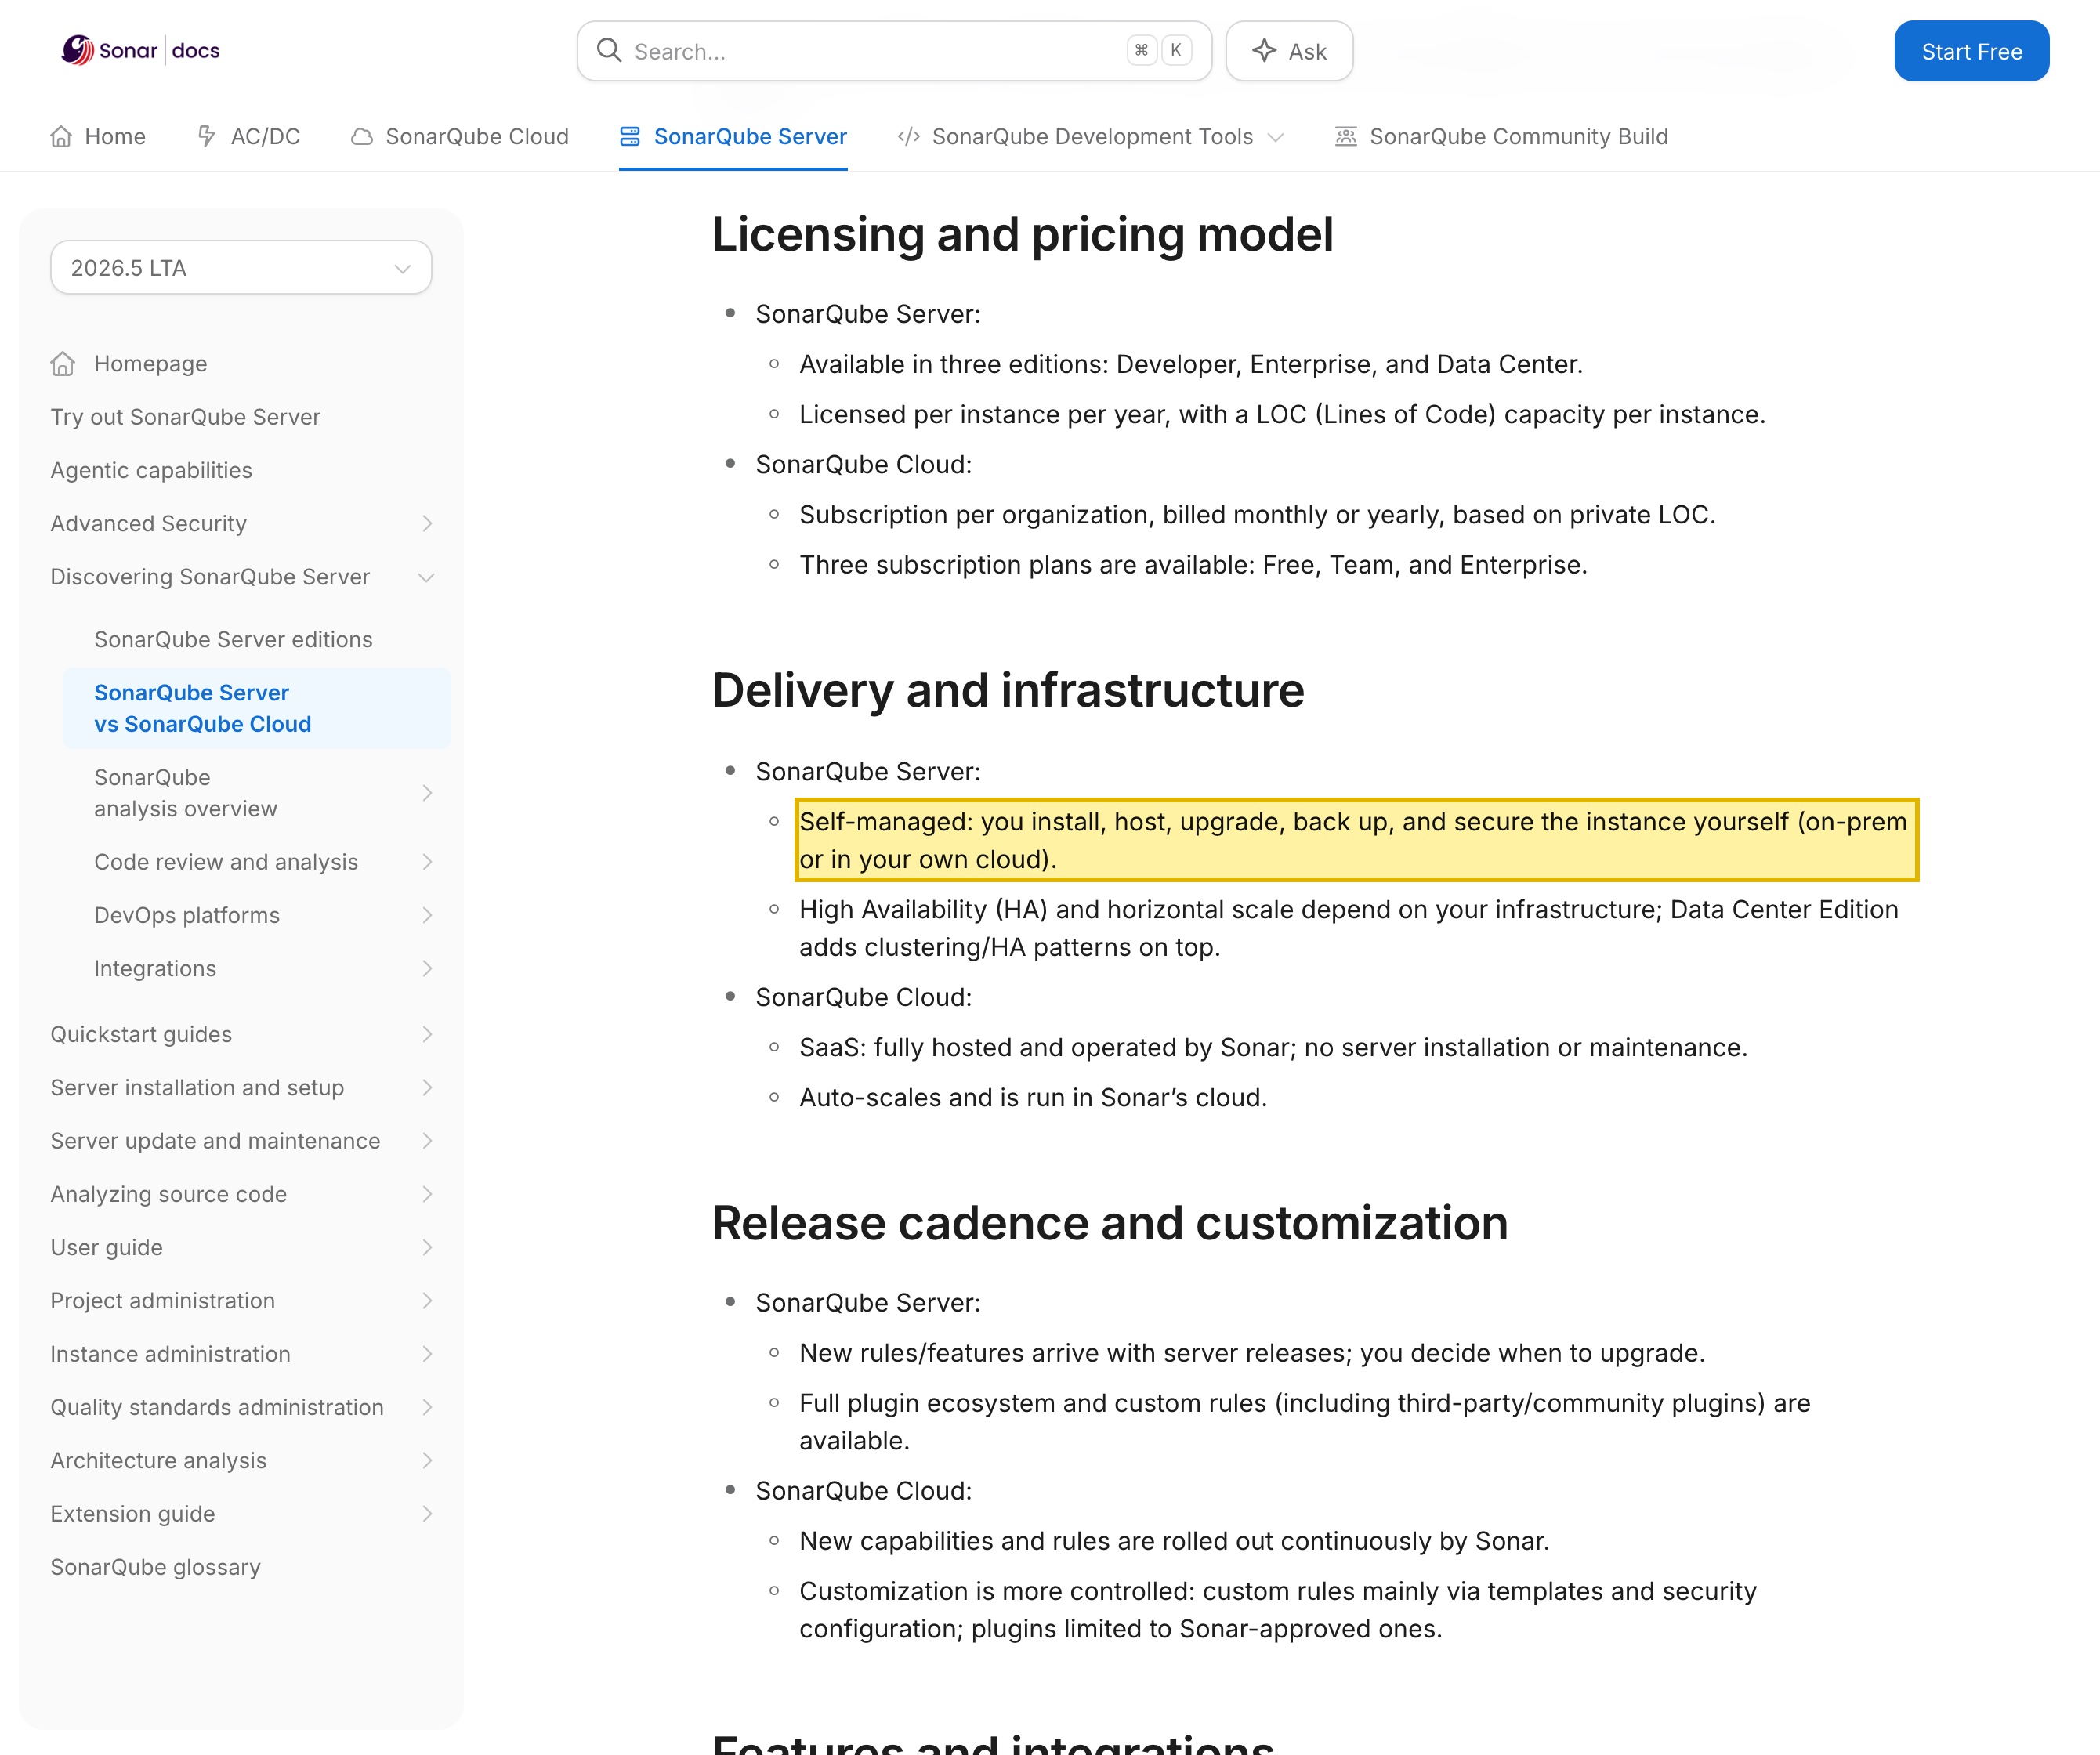
| SonarQube Server ist selbst verwaltet — Sie wählen, wo er läuft und wo seine Daten leben. Sonars eigene Dokumentation gibt an: „Self-managed: you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud)“. Dieselbe Seite fügt hinzu, dass mit Server „You fully control where data lives and how infrastructure meets your regulatory requirements“, und rät, SonarQube Server zu wählen, „if you need strict data residency“. | Sonar documentation, “SonarQube Server vs SonarQube Cloud” (docs.sonarsource.com), retrieved 2026-10-12 |
| SonarQube Cloud ist SaaS, nur in einer EU-Region und einer US-Region gehostet — keine Festland-China-Region. Sonar beschreibt SonarQube Cloud (ehemals SonarCloud) als „the SaaS delivery of the SonarQube platform“, und sein „Choosing your region“-Leitfaden bietet nur eine europäische Region (sonarcloud.io, AWS in Frankfurt) und eine Region der Vereinigten Staaten (sonarqube.us, AWS in Northern Virginia); die Region wird bei der Anmeldung gewählt und kann später nicht geändert werden. | Sonar, SonarQube Cloud product page and “Choosing your region” documentation (sonarsource.com / docs.sonarsource.com), retrieved 2026-10-12 |
| In China gesammelten Code und PII an einen Offshore-Tenant zu senden, ist ein grenzüberschreitender Transfer. Wo Commits, Issues oder Fixtures Namen, E-Mails oder echte Datensätze tragen, löst, sie aus dem Festland zu exportieren, PIPL Art. 38–40 aus: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. | Personal Information Protection Law of the PRC, Articles 38–40 — 21YunBox gov-doc summary, retrieved 2026-10-12 |
| CIIOs und Verarbeiter großer Mengen müssen in China gesammelte Daten im Land speichern. Art. 39 (vormals Art. 37 — umnummeriert von der Novelle 2025 in Kraft 2026-01-01, unveränderter Inhalt) des Cybersicherheitsgesetzes verlangt, dass in China erzeugte personenbezogene Information und wichtige Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export; ein Offshore-SaaS-Tenant kann das nicht erfüllen. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37) — 21YunBox gov-doc summary, retrieved 2026-10-12 |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Festlandchina-Engineering-Team ist das Erste, was zu SonarQube zu klären ist, dass die Frage nicht ist, ob das Dashboard schnell aus Shanghai malt oder ob ein Scanner den Server erreichen kann. SonarQube ist eine Code-Qualitäts- und Statische-Analyse-Plattform, und was es hält, ist ungewöhnlich konzentriert: ein vollständiger Snapshot Ihres Quellcodes — ein Geschäftsgeheimnis für sich, und routinemäßig eingebettete Credentials, Tokens und personenbezogene Daten in Configs, Fixtures und Testdatensätzen tragend — und, aus diesem Code berechnet, seine Analysebefunde. Diese Befunde sind der besondere Teil. Ein SonarQube-Projekt ist in der Tat eine detaillierte Karte der Schwächen Ihrer eigenen Software: die Vulnerabilities, die Security-Hotspots, die genauen Dateien und Zeilen, wo Ihre Verteidigung am dünnsten ist. Auf einem Offshore-Tenant betrieben, kommt diese Karte, wo Sie verwundbar sind — zusammen mit dem Code, aus dem sie berechnet wurde, und der Identität jedes Mitwirkenden — im Ausland zur Ruhe. Wo all das leben darf, ist die eigentliche Frage, und sie hat zwei Formen: SonarQube Server, die selbst verwaltete Software, die Sie auf Infrastruktur Ihrer Wahl installieren, und SonarQube Cloud, das SaaS, das Sonar in einer festen Menge von Offshore-Regionen hostet.
SonarQube in China auf einen Blick
| Worüber es entscheidet | In Sonars eigenen Worten — und Chinas Recht |
|---|---|
| Was es hält — Code und eine Vulnerability-Karte | Ein SonarQube-Projekt ist Ihr Quellcode plus die daraus berechneten Befunde. Der Code ist ein Geschäftsgeheimnis und trägt routinemäßig Credentials, Tokens und personenbezogene Daten in Configs, Fixtures und Testdatensätzen. Die Befunde sind das schärfere Asset: eine konzentrierte Karte der Schwächen Ihrer eigenen Software — die Vulnerabilities, Security-Hotspots und genauen Zeilen, wo Sie verwundbar sind. Fügen Sie die Identität jedes Mitwirkenden hinzu, und Sie haben IP, einen security-sensiblen Datensatz und personenbezogene Daten an einem Ort. |
| Zwei Bereitstellungsformen | SonarQube Server ist selbst verwaltet: in Sonars Worten „you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud)“, und „You fully control where data lives“. SonarQube Cloud (ehemals SonarCloud) ist SaaS — „fully hosted and operated by Sonar“ — nur in einer europäischen Region (sonarcloud.io, AWS in Frankfurt) und einer Region der Vereinigten Staaten (sonarqube.us, AWS in Northern Virginia) angeboten. Keine Region ist in Festlandchina, und die Region kann später nicht geändert werden. |
| Die Befunde sind die besondere zweite Hälfte | Die Hälfte, die eine Erreichbarkeits-Prüfung nie sieht. SonarQubes Output ist keine Broschüre — er ist ein Inventar Ihrer verwundbaren Oberfläche, berechnet aus Code, der selbst Geheimnisse und personenbezogene Daten hält. Auf einem Offshore-Cloud-Tenant gehalten, ruhen diese Vulnerability-Karte und der Quellcode dahinter jeden Arbeitstag im Ausland. Ein Seitenlade-Test kann nicht beobachten, wo diese Daten leben, nur, ob ein Bildschirm zeichnet. |
| Residenz & grenzüberschreitend | Den Code eines China-Teams und die PII in seinen Commits an einen Offshore-Tenant zu pushen, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL Art. 38–40 — Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung). Für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China gesammelte personenbezogene Information im Festland gespeichert wird — was ein Offshore-SaaS-Tenant nicht erfüllen kann. |
| Sensible PI & die ICP-Tür | Wo Commits, Issues oder Fixtures Ausweise, Finanz- oder Gesundheitsdatensätze tragen, kann dieser Inhalt sensible personenbezogene Information nach PIPL Art. 28–29 sein — ein Risiko, gegen das zu bestätigen, was Ihre Repositories tatsächlich halten. Und jede öffentliche, China-gerichtete Oberfläche, die Sie vor SonarQube aufstellen — ein Entwickler-Portal, ein Qualitäts-Dashboard, Dokumentation — ist ein Internet-Informationsdienst, der eine ICP-Beian (备案)-Pflicht trägt, gebunden an Festland-Hosting. |
| Erreichbarkeit ist nicht die Achse | Ob der Server aus dem Festland antwortet, ist operativ, nicht die Compliance-Frage. Was entscheidet, ist, wo der Code und die Befunde leben. Weil SonarQube Server selbst gehostet ist, gibt es einen rechtmäßigen Hebel: den Server auf inländischer Infrastruktur betreiben, sodass Code und Befunde ansässig bleiben, und jede China-gerichtete Entwickler-Oberfläche rechtskonform liefern — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben. |
Was es tatsächlich hält — Ihr Code und die Karte seiner Schwächen
SonarQube ist keine Broschüren-Site; es ist das Arbeits-Zuhause zweier sensibler Dinge auf einmal. Das erste ist Ihr Quellcode: ein vollständiger Snapshot, hereingezogen zur Analyse, selbst ein Geschäftsgeheimnis, und routinemäßig eingebettete Credentials, API-Keys und Tokens tragend, dazu personenbezogene Daten in Konfigurationsdateien, Fixtures und Testdatensätzen. Das zweite ist, was SonarQube aus diesem Code berechnet — und hier unterscheidet es sich von einem einfachen Repository. Seine Analyse produziert eine konzentrierte Karte der Schwächen Ihrer eigenen Software: die Bugs, die Code Smells und vor allem die Vulnerabilities und Security-Hotspots, auf die genaue Datei und Zeile lokalisiert. Ein SonarQube-Projekt sagt einem Leser präzise, wo Ihre Verteidigung dünn ist. In den falschen Händen im Ausland ist das nicht bloß durchsickerndes geistiges Eigentum — es ist eine fertige Zielliste.
Wo auch immer Commits, Tickets oder Fixtures eine Person nennen oder abbilden, sind sie personenbezogene Information nach Chinas Gesetz zum Schutz personenbezogener Daten, und wo sie Ausweise, Finanz- oder Gesundheitsdaten einschließen, können sie sensible personenbezogene Information sein. Ob dieser kombinierte Speicher aus Code, Befunden und Mitwirkenden-Identitäten im Festland oder im Ausland lebt, wird davon entschieden, welches SonarQube Sie betreiben und wo Sie es betreiben.
Die Türen: Residenz, grenzüberschreitend, sensible PI und ICP
Richten Sie ein China-Team auf einen Offshore-SonarQube-Cloud-Tenant, und die erste Tür öffnet sich. Der zur Analyse gepushte Code, die daraus abgeleiteten Befunde und die Mitwirkenden-Identitäten um sie herum ruhen im Ausland, was es zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht landet bei Ihnen, dem Verarbeiter, nicht bei Sonar: PIPL Art. 13 und 23 verlangen Mitteilung und eine Grundlage, die Daten zu sammeln, und Art. 38–40 verlangen einen Transfermechanismus, um sie ins Ausland zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit einer gesonderten Einwilligung für den Überseetransfer.
Für manche Verarbeiter ist Speicherung überhaupt keine Frage des Mechanismus — sie muss im Land bleiben. Betreibt Ihre Organisation kritische Informationsinfrastruktur oder handhabt sie personenbezogene Information im großen Umfang, verlangt Art. 39 (vormals Art. 37 — die Cybersicherheitsgesetz-Novelle 2025, in Kraft 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, bei unverändertem Inhalt) des Cybersicherheitsgesetzes, dass in China erzeugte personenbezogene Information und wichtige Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Ein Offshore-SaaS-Tenant ohne Festland-China-Region kann diese Pflicht strukturell nicht erfüllen.
Eine leisere, schärfere Tür ist die Sensibilität der Daten. Wo der Code oder seine Fixtures echte Ausweise, Finanzdatensätze oder Gesundheitsdaten tragen, kann dieser Inhalt sensible personenbezogene Information nach PIPL Art. 28–29 sein, die einen spezifischen Zweck, erhöhte Notwendigkeit und gesonderte Einwilligung verlangen. Und eine dritte Tür folgt aus dem Publizieren: In dem Moment, in dem Sie eine öffentliche, China-gerichtete Oberfläche vor SonarQube exponieren — ein Entwickler-Portal, ein geteiltes Qualitäts-Dashboard oder Dokumentation, die Ihre Festland-Nutzer erreichen — ist diese Oberfläche ein Internet-Informationsdienst und trägt eine ICP-Beian (备案)-Pflicht, gebunden an eine Festland-Hosting-Ressource.
Warum eine Erreichbarkeits-Prüfung das verpasst
Eine Messung von innerhalb Chinas kann das SonarQube-Dashboard laden sehen oder einen Scanner einen Bericht einreichen und „es funktioniert“ schließen. Diese Antwort ist nebensächlich. Die Compliance-Exponierung ist nicht auf dem Bildschirm — sie ist in den ruhenden Daten und darin, wie sie sich bewegen: der Quell-Snapshot, die daraus berechneten Vulnerability-Befunde und die Mitwirkenden-Identitäten, alle auf einem Offshore-Tenant in einer Region, die Sonar als die EU oder die USA listet — nie Festlandchina. Ein Seitenlade-Test misst nichts davon. Er kann nicht sehen, in welcher Region die Daten leben, ob gesonderte Einwilligung eingeholt wurde, ob ein Transfermechanismus vorhanden ist oder dass ein China-gerichtetes Dashboard eine ICP-Beian braucht.
Es gibt eine zweite Falle, die dieser Art Plattform eigen ist. Den Offshore-Server bloß erreichbar zu machen — selbst einen selbst gehosteten Scanner oder CI-Runner innerhalb Chinas auf ihn zu richten — bewegt keine der regulierten Daten ins Land. Ein Scanner liest nur Ihren Code und reicht Ergebnisse ein; das Projekt, der vollständige Quell-Snapshot, die Issue-Historie und die Quality-Gate-Befunde leben weiterhin dort, wo der Server oder der Cloud-Tenant läuft. Die Control Plane ist, was die Daten hält, und ein Runner ist nicht die Control Plane. Das ist die wettbewerbssichere zweite Hälfte der Frage — und es ist, warum, den regulierten Code und die Befunde im Land zu halten, nicht bloß erreichbar, die Antwort ist.
Der rechtmäßige Weg — map, localize, deliver
Es gibt einen rechtskonformen Weg, SonarQube für ein Festlandchina-Team zu betreiben, und weil SonarQube Server selbst gehostet ist, sitzt er auf der Plattform, die Sie bereits nutzen — kein Neuaufbau, keine Migration weg von SonarQube.
Zuerst map: Unser China-Compliance-Team inventarisiert, was Ihr SonarQube-Fußabdruck hält — die zur Analyse hereingezogenen Quell-Repositories, die Vulnerability- und Security-Hotspot-Befunde, die Geheimnisse und personenbezogenen Daten, die in Configs und Fixtures mitreisen, die Mitwirkenden-Identitäten und jedes China-gerichtete Dashboard oder Portal — stellt fest, welches SonarQube Sie heute betreiben und wo seine Control Plane ruht (eine Offshore-Cloud-Region oder eine Server-Instanz), und die Einwilligungs- und Residenz-Grundlage, auf die jeder Fluss sich stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann localize: Betreiben Sie SonarQube Server auf inländischer Infrastruktur, sodass der Code, die Befunde und die Geheimnisse auf Festland-Boden zur Ruhe kommen, halten Sie das Projekt und seine Analysehistorie ansässig statt auf einem Offshore-Cloud-Tenant, holen Sie die Mitteilung und gesonderte Einwilligung nach Art. 13/23 ein, behandeln Sie jegliche Ausweise oder Finanzdaten in Fixtures als sensible personenbezogene Information, und minimieren Sie die personenbezogenen Daten, die überhaupt erst in die Codebasis gelangen. Localize heißt, ein rechtmäßiges, inländisches SonarQube aufzustellen — niemals eine Route, die den Code doch ins Ausland verschifft, und niemals irgendeine Form der Umgehung.
Dann deliver: Jede öffentliche, China-gerichtete Oberfläche vor der Plattform — ein Entwickler-Portal, ein Qualitäts-Dashboard oder Dokumentation, die Ihre Festland-Nutzer erreichen — ist ein Internet-Informationsdienst, sie trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie inländisch — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, sodass sie Ihre Nutzer in China legal und rechtskonform bedient. 21YunBox nutzt oder empfiehlt niemals irgendeine Form der Umgehung — wir halten im Land, was das Recht sagt, dass es bleiben muss, liefern den Rest rechtskonform von innerhalb des Festlands und bewegen personenbezogene Information oder Quellcode niemals verdeckt über die Grenze. 21YunBox ist ein Compliance-Overlay und Partner für das SonarQube, das Sie bereits betreiben, kein Konkurrent dazu.
Nichts davon ist ein Urteil, dass SonarQube in China „gesperrt“ oder „illegal“ ist. Es ist eine Residenz-und-Einwilligungs-Karte, und welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und dem ab, was Ihre Repositories und Befunde tatsächlich halten — die Einzelheiten mit Rechtsbeistand zu klären, bevor der Code Ihres China-Teams und seine Vulnerability-Karte davon abhängen.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist SonarQube in China gesperrt?
Nicht auf die Art, wie eine Verbraucher-App es sein kann. Die Compliance-Frage ist nicht, ob das Dashboard aus dem Festland lädt — sie ist, wo Ihr Quellcode und seine Analysebefunde ruhen. SonarQube Server ist selbst gehostet, Sie können ihn also auf inländischer Infrastruktur betreiben und diese Daten ansässig halten; SonarQube Cloud ist SaaS, nur in EU- und US-Regionen angeboten, ein Cloud-Tenant hält Ihren Code und Ihre Befunde also im Ausland. Weil der rechtmäßige Weg die Daten direkt erreicht, gibt es nichts zu umgehen, und wir nutzen oder empfehlen niemals Umgehung. Bestätigen Sie die Einzelheiten mit Rechtsbeistand.
Macht ein selbst gehosteter SonarQube-Scanner oder CI-Runner innerhalb Chinas es rechtskonform?
Für sich allein nein. Ein Scanner liest nur Ihren Code und reicht Ergebnisse an den SonarQube-Server ein; das Projekt, der vollständige Quell-Snapshot, die Issue-Historie und die Quality-Gate-Befunde leben alle dort, wo dieser Server — die Control Plane — läuft. Ist der Server ein Offshore-SonarQube-Cloud-Tenant, verschifft, einen China-basierten Scanner oder Runner auf ihn zu richten, den Code und die Befunde immer noch über die Grenze. Was die Daten ansässig hält, ist, SonarQube Server selbst auf inländischer Infrastruktur zu betreiben.
Ist, unseren Quellcode und SAST-Befunde an SonarQube Cloud zu senden, ein Datenresidenz-Problem?
Es kann eines sein. Ihr Code kann Geheimnisse und personenbezogene Information in Commits, Configs und Fixtures tragen, und SonarQubes Befunde sind eine konzentrierte Karte Ihrer eigenen Vulnerabilities — beide sensibel. Sie an einen Offshore-SonarQube-Cloud-Tenant (EU oder US) zu senden, ist zuerst eine Geistiges-Eigentum- und Vertraulichkeits-Sache, und wo die Daten personenbezogene Information einschließen, ein PIPL-Grenztransfer (Art. 38–40). Sind es „wichtige Daten“, oder betreiben Sie kritische Informationsinfrastruktur, gilt die inländische Speicherpflicht nach Art. 39 (vormals Art. 37) des Cybersicherheitsgesetzes. 21YunBox hilft Ihnen, die Exponierung zu bewerten und SonarQube Server im Land zu betreiben — bestätigen Sie die Einzelheiten mit Rechtsbeistand.


