SonarQube fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
SonarQube détient votre code source et ses résultats SAST — une carte de vos propres vulnérabilités. Exécutés à l'étranger, ces données sensibles pour la sécurité et les informations personnelles contenues dans vos commits reposent hors du pays : une question de transfert transfrontalier et de localisation des données au titre de la PIPL, pas d'accessibilité. SonarQube Server est auto-hébergé (gardez-le sur le territoire) ; SonarQube Cloud est un SaaS sans région en Chine continentale.
SonarQube fonctionne-t-il en Chine ?
Pour une équipe d'ingénierie en Chine, la question n'est pas de savoir si le tableau de bord de SonarQube se charge depuis Shanghai — c'est l'endroit où votre code source et ses résultats d'analyse ont le droit de reposer. SonarQube calcule une carte concentrée des faiblesses de votre propre code — un jeu de données sensible pour la sécurité — à partir d'une source qui transporte couramment des secrets et des données personnelles dans les commits et les fixtures. Exécutés sur un locataire SonarQube Cloud à l'étranger, ce code, ces résultats et les identités de vos contributeurs se trouvent à l'étranger.
Cela en fait un transfert transfrontalier PIPL (articles 38 à 40) et, pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, une obligation de stockage sur le territoire au titre de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité — rien de tout cela qu'une vérification d'accessibilité ne peut voir. Parce que SonarQube Server est auto-hébergé, il existe un levier licite : exécuter le Server sur une infrastructure résidente sur le territoire pour que le code et les résultats y restent. SonarQube Cloud est un SaaS, proposé uniquement dans des régions UE et US.
21YunBox est une surcouche de conformité et un partenaire du SonarQube que vous exploitez déjà — nous cartographions ce qu'il détient, vous aidons à garder le code et les résultats réglementés sur le territoire, et diffusons toute surface de développement tournée vers la Chine en conformité. Nous n'utilisons ni ne suggérons aucune forme de contournement ; confirmez les détails avec un conseil.
Aperçu de conformité
- ! Exécutés à l'étranger, votre code source et le plan de contrôle qui le détient quittent le continent
- ! Les résultats SAST cartographient vos propres vulnérabilités — un jeu de données sensible pour la sécurité détenu à l'étranger
- ! Le code + les informations personnelles dans les commits en font un transfert transfrontalier PIPL (art. 38 à 40), pas une question d'accessibilité
- ! Opérateurs d'infrastructure critique / responsables à grand volume : stockage sur le territoire au titre de l'art. 39 (anciennement l'art. 37) de la loi sur la cybersécurité
- ! SonarQube Cloud est un SaaS, régions UE et US uniquement — aucune région en Chine continentale
- ✓ SonarQube Server est auto-hébergé — exécutez-le sur le territoire pour garder le code et les résultats résidents
Ce que la documentation officielle de SonarQube dit de la Chine
| Fait | Source primaire |
|---|---|
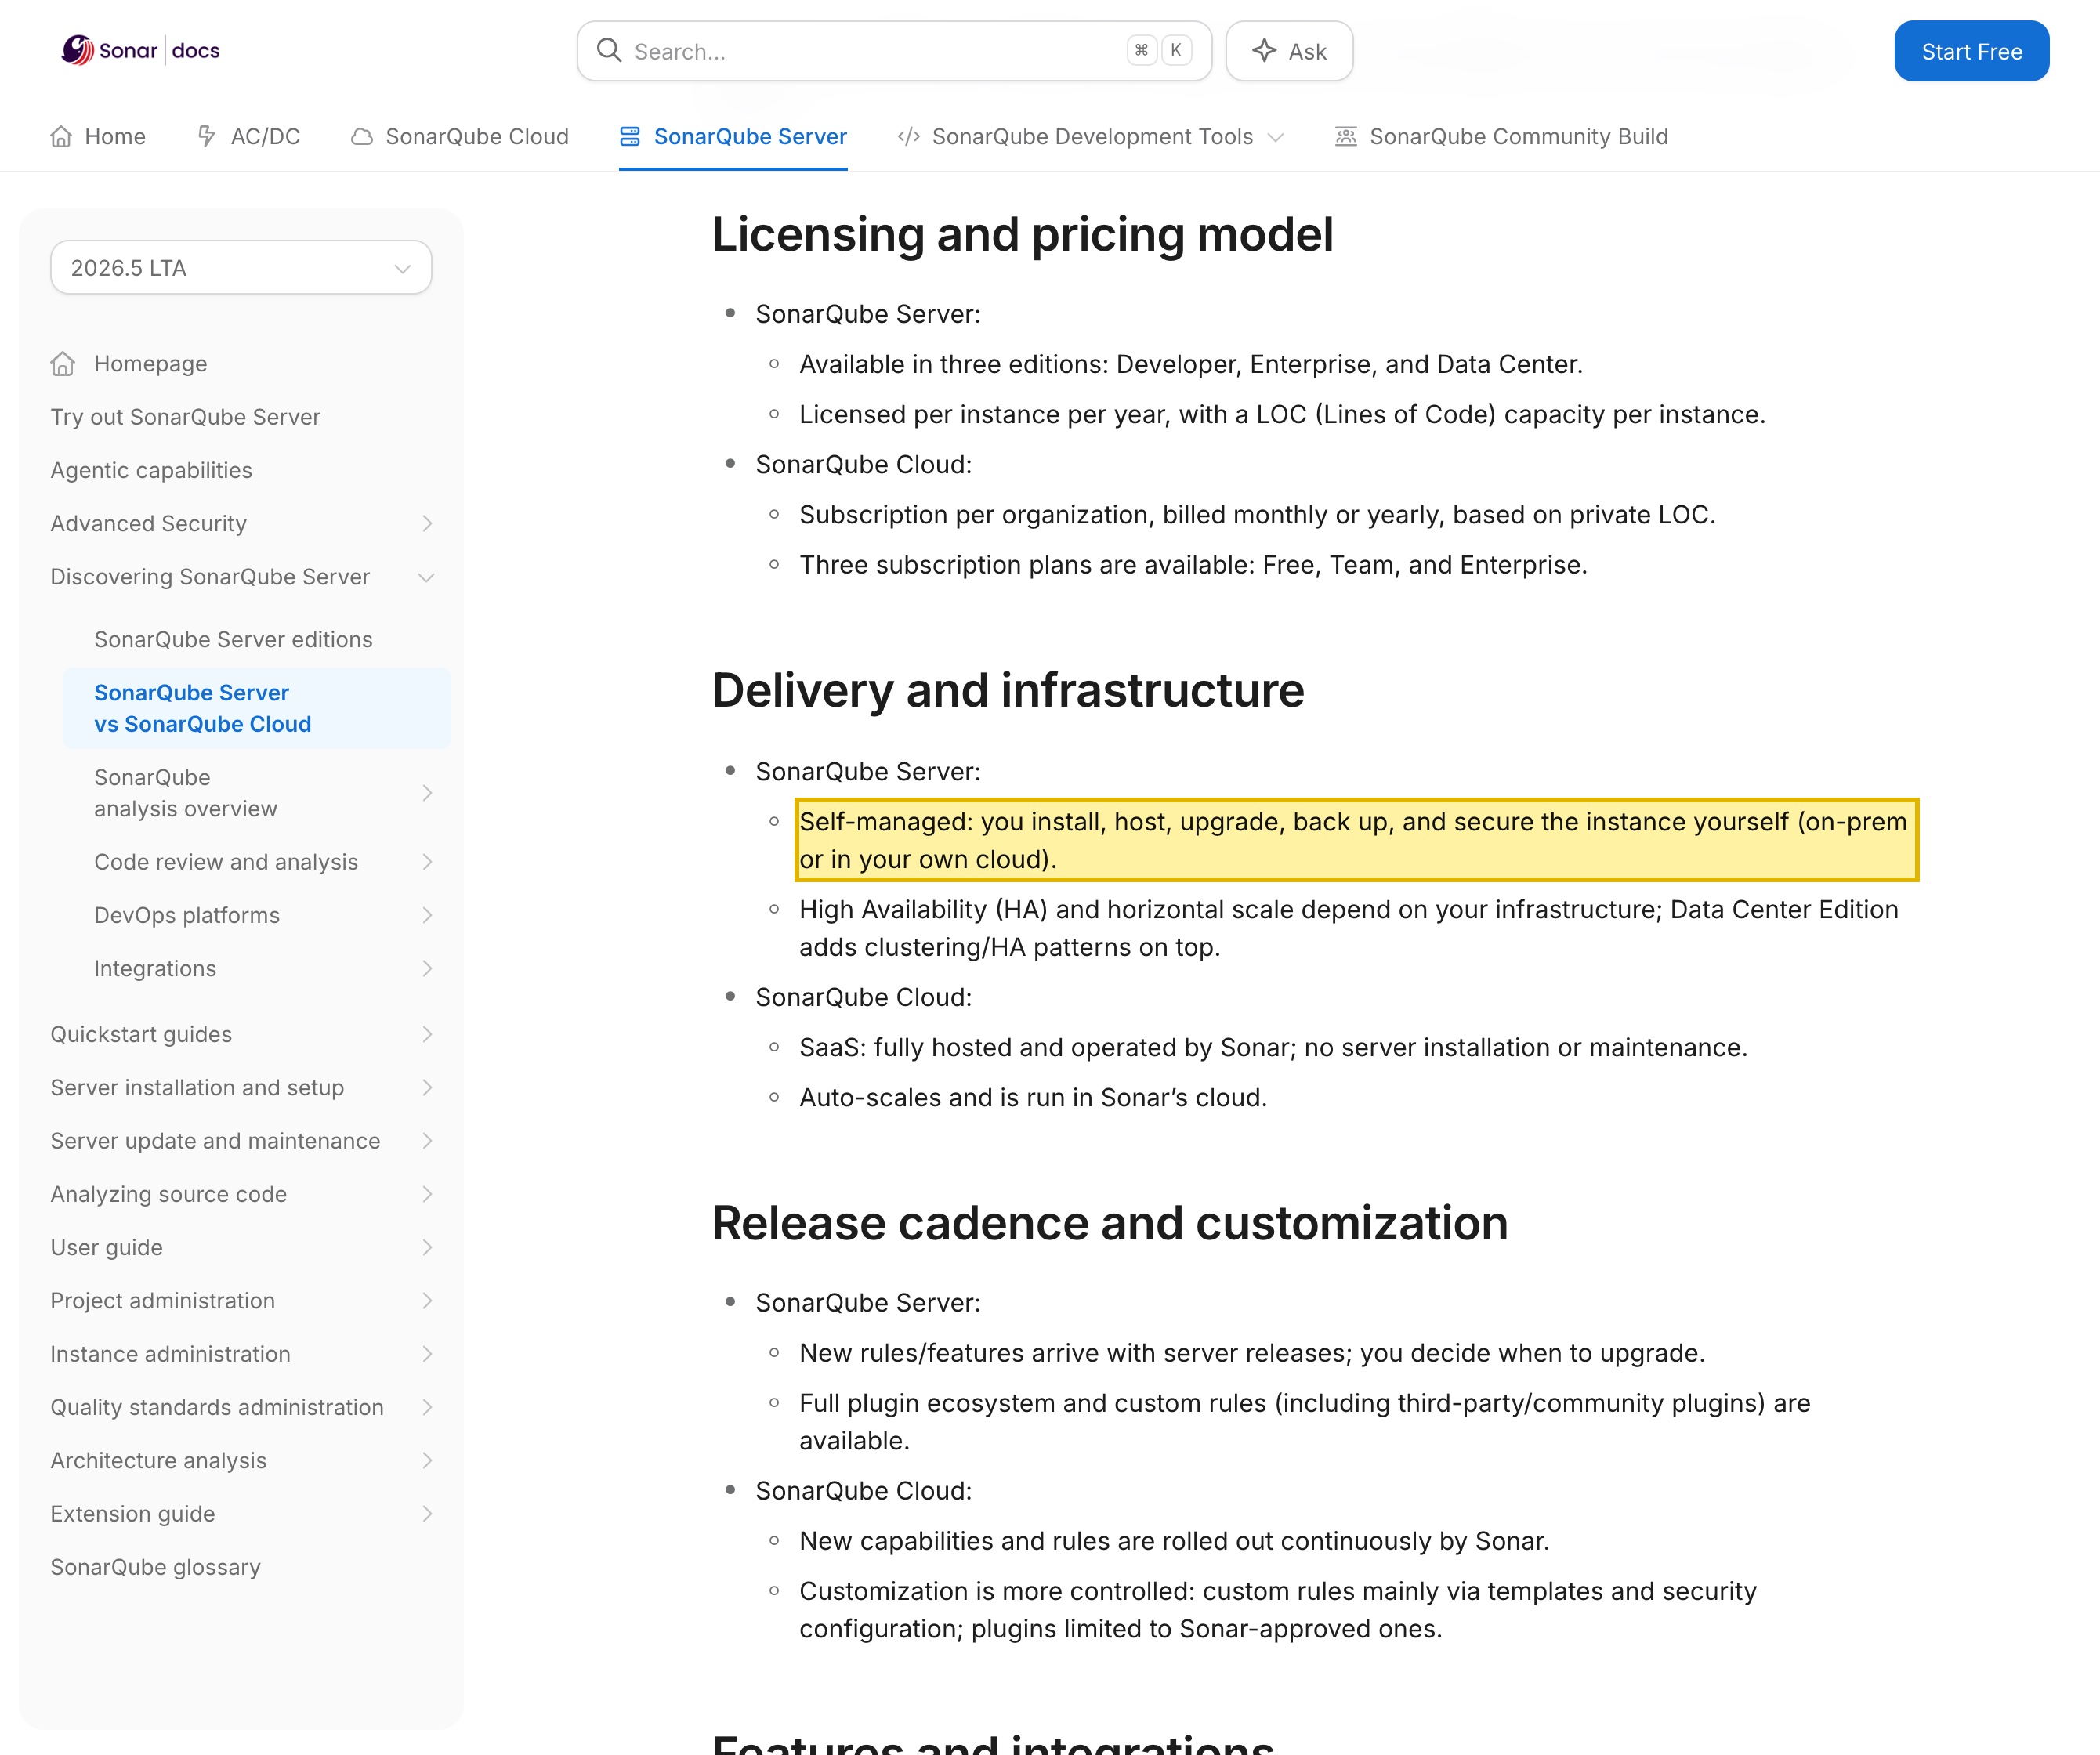
| SonarQube Server est auto-géré — vous choisissez où il tourne et où résident ses données. La propre documentation de Sonar indique : “Self-managed: you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud).” La même page ajoute qu'avec Server “You fully control where data lives and how infrastructure meets your regulatory requirements,” et conseille de choisir SonarQube Server “if you need strict data residency.” | Documentation Sonar, « SonarQube Server vs SonarQube Cloud » (docs.sonarsource.com), consulté le 2026-10-12 |
| SonarQube Cloud est un SaaS, hébergé uniquement dans une région UE et une région US — aucune région en Chine continentale. Sonar décrit SonarQube Cloud (anciennement SonarCloud) comme “the SaaS delivery of the SonarQube platform,” et son guide « Choosing your region » ne propose qu'une région européenne (sonarcloud.io, AWS à Francfort) et une région américaine (sonarqube.us, AWS en Virginie du Nord) ; la région est choisie à l'inscription et ne peut pas être changée ensuite. | Sonar, page produit SonarQube Cloud et documentation « Choosing your region » (sonarsource.com / docs.sonarsource.com), consulté le 2026-10-12 |
| Envoyer à un locataire à l'étranger du code et des informations personnelles collectés en Chine est un transfert transfrontalier. Lorsque des commits, des tickets ou des fixtures transportent des noms, des e-mails ou de vrais enregistrements, les exporter hors du continent engage les articles 38 à 40 de la PIPL : information, consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 — synthèse gov-doc 21YunBox, consulté le 2026-10-12 |
| Les opérateurs d'infrastructure d'information critique et les responsables à grand volume doivent stocker les données collectées en Chine sur le territoire. L'article 39 (anciennement l'article 37 — renuméroté par l'amendement de 2025 en vigueur le 1er janvier 2026, substance inchangée) de la loi sur la cybersécurité exige que les informations personnelles et les données importantes générées en Chine soient stockées sur le continent, avec une évaluation de sécurité avant toute exportation ; un locataire SaaS à l'étranger ne peut satisfaire cela. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) — synthèse gov-doc 21YunBox, consulté le 2026-10-12 |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une équipe d’ingénierie en Chine continentale, la première chose à régler au sujet de SonarQube, c’est que la question n’est pas de savoir si le tableau de bord s’affiche vite depuis Shanghai, ni si un analyseur peut atteindre le serveur. SonarQube est une plateforme de qualité de code et d’analyse statique, et ce qu’elle détient est d’une concentration inhabituelle : un instantané complet de votre code source — un secret commercial à part entière, et transportant couramment des identifiants, jetons et données personnelles intégrés dans des configurations, des fixtures et des enregistrements de test — et, calculés à partir de ce code, ses résultats d’analyse. Ces résultats sont la partie distinctive. Un projet SonarQube est, en effet, une carte détaillée des faiblesses de votre propre logiciel : les vulnérabilités, les points chauds de sécurité, les fichiers et lignes exacts où vos défenses sont les plus minces. Exécutés sur un locataire à l’étranger, cette carte de l’endroit où vous êtes exploitable — avec le code dont elle a été calculée et l’identité de chaque contributeur — vient se poser à l’étranger. Où tout cela a le droit de résider est la vraie question, et elle a deux formes : SonarQube Server, le logiciel auto-géré que vous installez sur l’infrastructure de votre choix, et SonarQube Cloud, le SaaS que Sonar héberge dans un ensemble fixe de régions à l’étranger.
SonarQube en Chine en un coup d’œil
| Ce qui tranche | Dans les propres termes de Sonar — et le droit chinois |
|---|---|
| Ce qu'il détient — du code et une carte des vulnérabilités | Un projet SonarQube, c'est votre code source plus les résultats calculés à partir de lui. Le code est un secret commercial et transporte couramment identifiants, jetons et données personnelles dans les configurations, fixtures et enregistrements de test. Les résultats sont l'actif plus tranchant : une carte concentrée des faiblesses de votre propre logiciel — les vulnérabilités, les points chauds de sécurité et les lignes exactes où vous êtes exploitable. Ajoutez l'identité de chaque contributeur et vous avez de la propriété intellectuelle, un jeu de données sensible pour la sécurité et des données personnelles au même endroit. |
| Deux formes de déploiement | SonarQube Server est auto-géré : dans les mots de Sonar, “you install, host, upgrade, back up, and secure the instance yourself (on-prem or in your own cloud),” et “You fully control where data lives.” SonarQube Cloud (anciennement SonarCloud) est un SaaS — “fully hosted and operated by Sonar” — proposé uniquement dans une région européenne (sonarcloud.io, AWS à Francfort) et une région américaine (sonarqube.us, AWS en Virginie du Nord). Aucune région n'est en Chine continentale, et la région ne peut pas être changée ensuite. |
| Les résultats sont la seconde moitié distinctive | La moitié qu'une vérification d'accessibilité ne voit jamais. La sortie de SonarQube n'est pas une brochure — c'est un inventaire de votre surface exploitable, calculé à partir d'un code qui détient lui-même des secrets et des données personnelles. Détenus sur un locataire Cloud à l'étranger, cette carte des vulnérabilités et la source qui la sous-tend reposent à l'étranger chaque jour ouvré. Un test de chargement de page ne peut observer où résident ces données, seulement si un écran s'affiche. |
| Résidence et transfert transfrontalier | Pousser le code d'une équipe chinoise et les informations personnelles contenues dans ses commits vers un locataire à l'étranger est un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL — information, consentement distinct et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité exige que les informations personnelles collectées en Chine soient stockées sur le continent — ce qu'un locataire SaaS à l'étranger ne peut satisfaire. |
| Informations personnelles sensibles et la porte ICP | Lorsque des commits, des tickets ou des fixtures transportent des pièces d'identité officielles, des dossiers financiers ou de santé, ce contenu peut être une information personnelle sensible au titre des articles 28 et 29 de la PIPL — un risque à confirmer au regard de ce que vos dépôts contiennent réellement. Et toute surface publique, tournée vers la Chine, que vous montez devant SonarQube — un portail de développement, un tableau de bord qualité, une documentation — est un service d'information sur Internet portant une obligation de déclaration ICP (备案) liée à un hébergement sur le continent. |
| L'accessibilité n'est pas l'axe | Savoir si le serveur répond depuis le continent est opérationnel, pas la question de conformité. Ce qui tranche, c'est l'endroit où résident le code et les résultats. Parce que SonarQube Server est auto-hébergé, il existe un levier licite : exécuter le Server sur une infrastructure résidente sur le territoire pour que le code et les résultats y restent, et diffuser toute surface de développement tournée vers la Chine en conformité — le 21YunBox Optimizer — devant ce que vous exploitez déjà. |
Ce qu’il détient réellement — votre code et la carte de ses faiblesses
SonarQube n’est pas un site vitrine ; c’est le foyer de travail de deux choses sensibles à la fois. La première est votre code source : un instantané complet aspiré pour l’analyse, lui-même un secret commercial, et transportant couramment des identifiants, clés d’API et jetons intégrés, ainsi que des données personnelles dans les fichiers de configuration, les fixtures et les enregistrements de test. La seconde est ce que SonarQube calcule à partir de ce code — et c’est là qu’il diffère d’un simple dépôt. Son analyse produit une carte concentrée des faiblesses de votre propre logiciel : les bugs, les mauvaises odeurs de code et, surtout, les vulnérabilités et points chauds de sécurité, localisés au fichier et à la ligne exacts. Un projet SonarQube indique à un lecteur précisément où vos défenses sont minces. Entre de mauvaises mains à l’étranger, ce n’est pas simplement de la propriété intellectuelle qui fuit — c’est une liste de cibles toute prête.
Partout où des commits, des tickets ou des fixtures nomment ou dépeignent une personne, ce sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles, et lorsqu’ils incluent des pièces d’identité officielles, des données financières ou de santé, ils peuvent être des informations personnelles sensibles. Savoir si ce magasin combiné de code, de résultats et d’identités de contributeurs réside sur le continent ou à l’étranger est décidé par le SonarQube que vous exploitez et par l’endroit où vous l’exploitez.
Les portes : résidence, transfert transfrontalier, informations personnelles sensibles et ICP
Pointez une équipe chinoise vers un locataire SonarQube Cloud à l’étranger et la première porte s’ouvre. Le code poussé pour analyse, les résultats qui en dérivent et les identités de contributeurs autour d’eux reposent à l’étranger, ce qui en fait un transfert transfrontalier (数据出境). L’obligation retombe sur vous, le responsable de traitement, pas sur Sonar : les articles 13 et 23 de la PIPL exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — avec un consentement distinct pour le transfert à l’étranger.
Pour certains responsables, le stockage n’est pas une question de mécanisme du tout — il doit rester sur le territoire. Si votre organisation exploite une infrastructure d’information critique, ou traite des informations personnelles à grande échelle, l’article 39 (anciennement l’article 37 — l’amendement de 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté la disposition de localisation des données de 37 à 39, sa substance inchangée) de la loi sur la cybersécurité exige que les informations personnelles et les données importantes générées en Chine soient stockées sur le continent, avec une évaluation de sécurité avant toute exportation. Un locataire SaaS à l’étranger, sans région en Chine continentale, ne peut structurellement pas satisfaire cette obligation.
Une porte plus discrète et plus tranchante est la sensibilité des données. Lorsque le code ou ses fixtures transportent de vraies pièces d’identité officielles, des dossiers financiers ou des données de santé, ce contenu peut être une information personnelle sensible au titre des articles 28 et 29 de la PIPL, qui exigent une finalité précise, une nécessité renforcée et un consentement distinct. Et une troisième porte découle de la publication : dès l’instant où vous exposez une surface publique, tournée vers la Chine, devant SonarQube — un portail de développement, un tableau de bord qualité partagé, ou une documentation que vos utilisateurs du continent atteignent — cette surface est un service d’information sur Internet et porte une obligation de déclaration ICP (备案) liée à une ressource d’hébergement sur le continent.
Pourquoi une vérification d’accessibilité manque cela
Une sonde depuis l’intérieur de la Chine peut voir le tableau de bord SonarQube se charger, ou un analyseur soumettre un rapport, et conclure « ça marche ». Cette réponse est à côté de la plaque. L’exposition de conformité n’est pas à l’écran — elle est dans les données au repos et dans leur mouvement : l’instantané de source, les résultats de vulnérabilités calculés à partir de lui, et les identités de contributeurs, tous posés sur un locataire à l’étranger dans une région que Sonar énumère comme l’UE ou les US — jamais la Chine continentale. Un test de chargement de page n’en mesure rien. Il ne peut voir dans quelle région résident les données, si un consentement distinct a été recueilli, si un mécanisme de transfert est en place, ou qu’un tableau de bord tourné vers la Chine a besoin d’une déclaration ICP.
Il y a un second piège propre à ce type de plateforme. Rendre le serveur à l’étranger simplement accessible — même en y pointant un analyseur auto-hébergé ou un runner CI à l’intérieur de la Chine — ne déplace aucune des données réglementées sur le territoire. Un analyseur ne fait que lire votre code et soumettre des résultats ; le projet, l’instantané de source complet, l’historique des problèmes et les résultats de Quality Gate résident toujours là où tourne le Server ou le locataire Cloud. Le plan de contrôle est ce qui détient les données, et un runner n’est pas le plan de contrôle. C’est la seconde moitié de la question que les concurrents ne peuvent formuler — et c’est pourquoi garder le code et les résultats réglementés sur le territoire, pas simplement accessibles, est la réponse.
La voie licite — cartographier, localiser, diffuser
Il existe une façon conforme d’exploiter SonarQube pour une équipe de Chine continentale, et parce que SonarQube Server est auto-hébergé, elle repose sur la plateforme que vous utilisez déjà — sans rien reconstruire, sans migration hors de SonarQube.
D’abord, cartographier : notre équipe conformité Chine inventorie ce que contient votre empreinte SonarQube — les dépôts de source aspirés pour analyse, les résultats de vulnérabilités et de points chauds de sécurité, les secrets et données personnelles qui circulent dans les configurations et fixtures, les identités de contributeurs, et tout tableau de bord ou portail tourné vers la Chine — établit quel SonarQube vous exploitez aujourd’hui et où repose son plan de contrôle (une région Cloud à l’étranger, ou une instance Server), et la base de consentement et de résidence sur laquelle repose chaque flux. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite localiser : exécuter SonarQube Server sur une infrastructure résidente sur le territoire pour que le code, les résultats et les secrets viennent se poser sur le sol du continent, garder le projet et son historique d’analyse résidents plutôt que sur un locataire Cloud à l’étranger, obtenir l’information et le consentement distinct des articles 13/23, traiter toute pièce d’identité officielle ou donnée financière des fixtures comme une information personnelle sensible, et minimiser les données personnelles qui entrent dans la base de code en premier lieu. Localiser signifie monter un SonarQube licite, sur le territoire — jamais une voie qui expédierait malgré tout le code à l’étranger, et jamais aucune forme de contournement.
Ensuite diffuser : toute surface publique, tournée vers la Chine, devant la plateforme — un portail de développement, un tableau de bord qualité, ou une documentation que vos utilisateurs du continent atteignent — est un service d’information sur Internet, elle porte donc une obligation de déclaration ICP et exige une diffusion conforme, résidente en Chine. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, pour qu’elle serve vos utilisateurs en Chine légalement et en conformité. 21YunBox n’utilise ni ne suggère aucune forme de contournement — nous conservons sur le territoire ce que le droit dit devoir rester, diffusons le reste en conformité depuis l’intérieur du continent, et ne faisons jamais franchir la frontière à des informations personnelles ou du code source subrepticement. 21YunBox est une surcouche de conformité et un partenaire du SonarQube que vous exploitez déjà, pas un concurrent de celui-ci.
Rien de cela n’est un verdict selon lequel SonarQube serait « bloqué » ou « illégal » en Chine. C’est une carte de résidence et de consentement, et lesquelles de ces obligations mordent votre cas dépend de votre entité, de votre rôle au titre du droit chinois, de vos volumes de données, et de ce que vos dépôts et résultats contiennent réellement — à régler dans le détail avec un conseil avant que le code de votre équipe chinoise et sa carte de vulnérabilités n’en dépendent.
Obtenir une évaluation de conformité →
Lectures complémentaires :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- La loi chinoise sur la protection des informations personnelles (PIPL)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
SonarQube est-il bloqué en Chine ?
Pas à la manière d'une application grand public. La question de conformité n'est pas de savoir si le tableau de bord se charge depuis le continent — c'est l'endroit où reposent votre code source et ses résultats d'analyse. SonarQube Server est auto-hébergé, vous pouvez donc l'exécuter sur une infrastructure résidente sur le territoire et garder ces données résidentes ; SonarQube Cloud est un SaaS proposé uniquement dans des régions UE et US, un locataire Cloud garde donc votre code et vos résultats à l'étranger. Parce que la voie licite atteint les données directement, il n'y a rien à contourner, et nous n'utilisons ni ne suggérons aucun contournement. Confirmez les détails avec un conseil.
Exécuter un analyseur SonarQube auto-hébergé ou un runner CI à l'intérieur de la Chine le rend-il conforme ?
En soi, non. Un analyseur ne fait que lire votre code et soumettre des résultats au serveur SonarQube ; le projet, l'instantané de source complet, l'historique des problèmes et les résultats de Quality Gate résident tous là où tourne ce serveur — le plan de contrôle. Si le serveur est un locataire SonarQube Cloud à l'étranger, y pointer un analyseur ou un runner basé en Chine expédie toujours le code et les résultats à travers la frontière. Ce qui garde les données résidentes, c'est d'exécuter SonarQube Server lui-même sur une infrastructure résidente sur le territoire.
Envoyer notre code source et nos résultats SAST à SonarQube Cloud est-il un problème de résidence des données ?
Cela peut l'être. Votre code peut transporter des secrets et des informations personnelles dans les commits, configurations et fixtures, et les résultats de SonarQube sont une carte concentrée de vos propres vulnérabilités — les deux sont sensibles. Les envoyer à un locataire SonarQube Cloud à l'étranger (UE ou US) est d'abord une question de propriété intellectuelle et de confidentialité, et lorsque les données incluent des informations personnelles, un transfert transfrontalier PIPL (articles 38 à 40). S'il s'agit de « données importantes », ou si vous exploitez une infrastructure d'information critique, l'obligation de stockage sur le territoire de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité s'applique. 21YunBox vous aide à évaluer l'exposition et à exécuter SonarQube Server sur le territoire — confirmez les détails avec un conseil.


