¿Funciona HashiCorp Vault en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
HashiCorp Vault concentra sus claves de API, tokens, certificados y claves de cifrado — las llaves de todo. Vault autogestionado funciona sobre infraestructura de China continental (la palanca legal); HCP Vault, el servicio gestionado, no ofrece región en China continental, así que esos secretos residen en el extranjero — una transferencia transfronteriza según la PIPL. Una mirada, con el cumplimiento por delante, a dónde se permite que residan sus secretos.
¿Funciona HashiCorp Vault en China?
Que HashiCorp Vault funcione en China es una cuestión de residencia de datos sobre dónde se permite que residan sus secretos y claves — no de si se conecta —, y Vault autoalojado es la palanca legal.
Vault es un gestor de secretos que reúne en un solo lugar sus claves de API, tokens, certificados TLS, credenciales de bases de datos y claves de cifrado — las llaves de todo, el almacén de material sensible más concentrado que guardan la mayoría de las organizaciones. Vault autogestionado es un binario que usted ejecuta, también sobre infraestructura de China continental, así que los secretos se quedan en suelo continental; nunca está «bloqueado». HCP Vault, el servicio gestionado en HashiCorp Cloud Platform, funciona solo en regiones de AWS y Azure en el extranjero, sin ninguna región de China continental que seleccionar, así que esos secretos acaban residiendo fuera — una transferencia transfronteriza que regula la PIPL (artículos 38–40) allí donde las claves protegen o desbloquean información personal de China y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un incumplimiento del deber de almacenamiento dentro del país (PIPL artículo 40; Ley de Ciberseguridad artículo 39, antes artículo 37). La exposición es el despliegue gestionado en el extranjero, no el software.
Esto es un mapa de riesgo, no un dictamen — sus obligaciones dependen de su entidad, de sus volúmenes de datos y de quién es la información personal que protegen sus secretos. Nuestro equipo de China puede cartografiar con usted su exposición en HashiCorp Vault →
Instantánea de cumplimiento
- ! Vault reside donde usted lo despliegue; HCP Vault (SaaS) funciona solo en AWS/Azure en el extranjero
- ✕ HCP Vault no ofrece región en China continental — sus secretos y claves residen en el extranjero
- ! Vault concentra sus claves, tokens, certificados y credenciales — las llaves de todo
- ! Las claves que protegen datos personales o importantes de China en el extranjero son una transferencia transfronteriza según la PIPL
- ! Los operadores críticos o de grandes volúmenes deben un almacenamiento dentro del país que HCP no puede cumplir (PIPL 40; CSL 39, antes 37)
- ✓ Vía legal: autoalojar Vault dentro del país, cartografiar la exposición, entrega con registro ICP — sin migración
Lo que la documentación oficial de HashiCorp Vault dice sobre China
| Hecho | Fuente primaria |
|---|---|
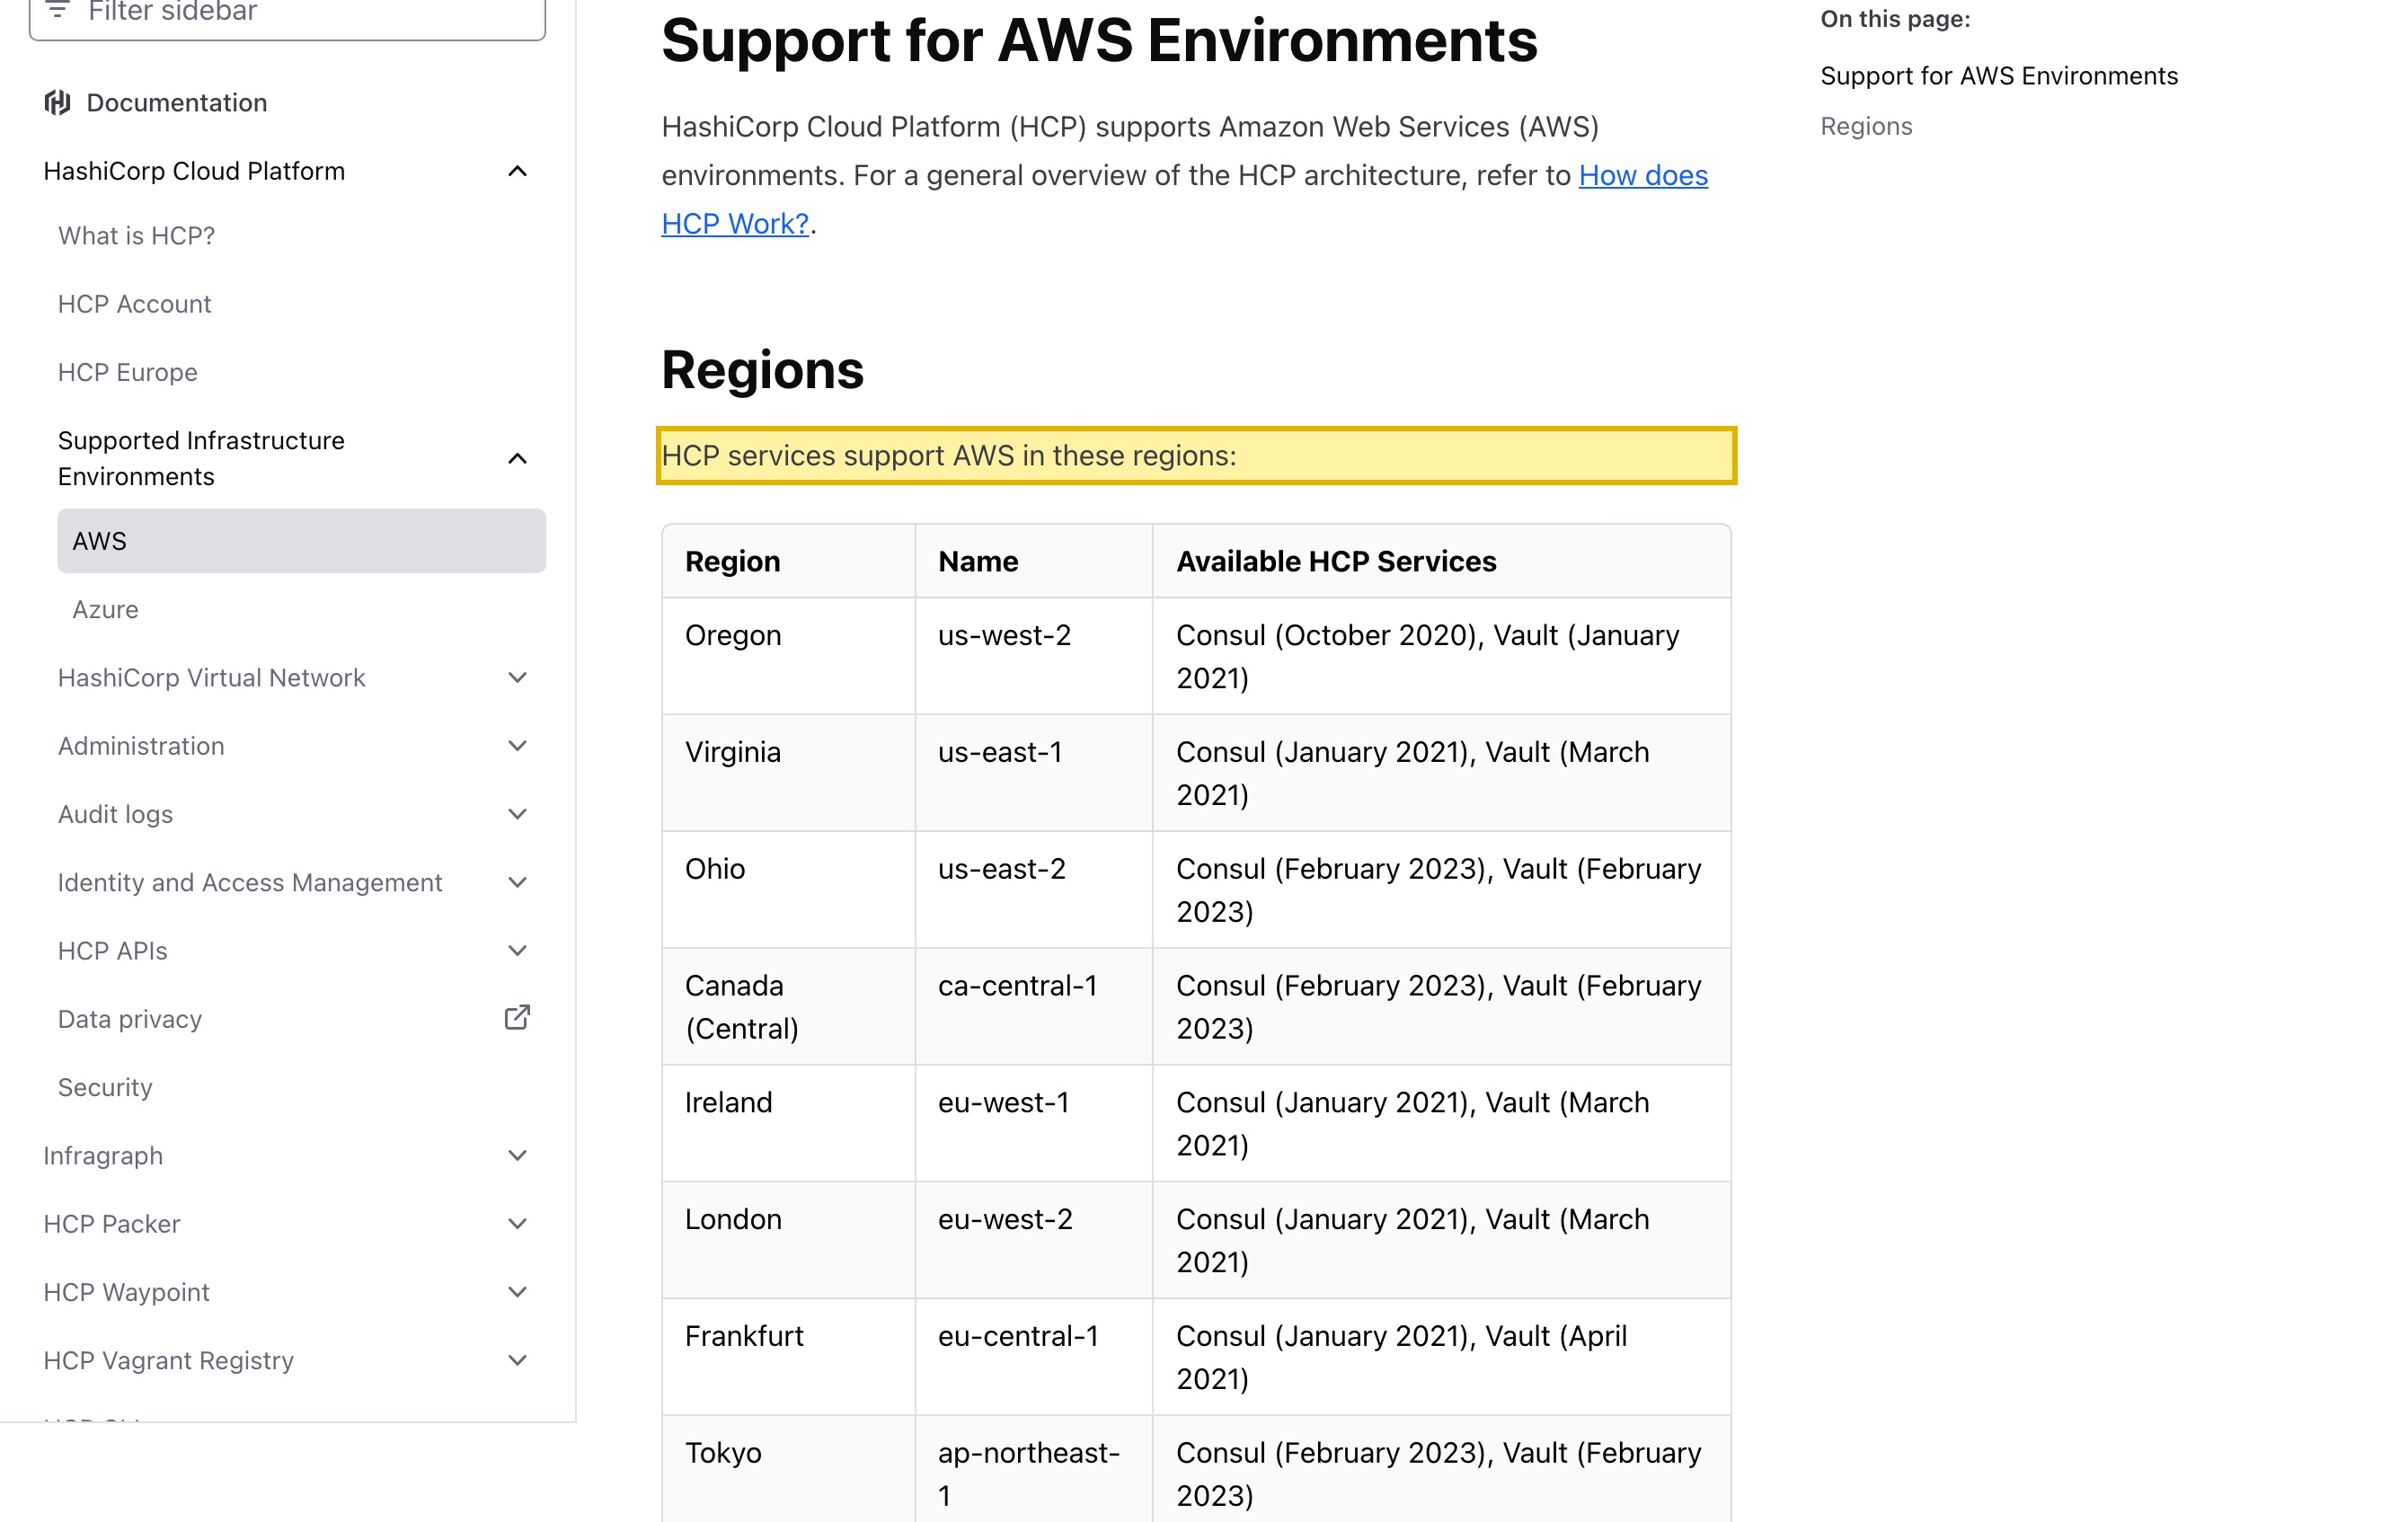
| HCP Vault, el servicio gestionado, no tiene región en China continental. HashiCorp Cloud Platform funciona sobre las particiones globales de AWS y Azure: su propia documentación de entornos admitidos afirma “HCP services support AWS in these regions:” y enumera Oregón, Virginia, Ohio, Canada Central, Irlanda, Londres, Fráncfort, Tokio, Singapur y Sídney (más un conjunto paralelo de regiones de Azure) — ninguna en China continental, y sin opción de residencia de datos en China. Por tanto, los secretos guardados en HCP Vault acaban residiendo en el extranjero. | HashiCorp — entornos de AWS admitidos por HCP, consultado el 2026-10-10 |
| Vault autogestionado es un binario que usted ejecuta en su propia infraestructura — la palanca dentro del país. La documentación de instalación de HashiCorp ofrece Vault como paquete o como binario precompilado — “install the binary manually” — que usted opera, así que puede ejecutar el clúster sobre infraestructura de China continental y mantener los secretos en suelo continental. (HashiCorp cambió la licencia de Vault de la MPL a la Business Source License en agosto de 2023, lo que dio lugar a la bifurcación OpenBao de la Linux Foundation, e IBM adquirió HashiCorp en una operación cerrada en febrero de 2025 — nada de ello cambia dónde residen sus secretos.) | HashiCorp — Install Vault, consultado el 2026-10-10 |
| Los secretos de China guardados en un HCP Vault en el extranjero son una transferencia transfronteriza según la PIPL. Allí donde las claves, certificados y credenciales que guarda Vault protegen o contienen la información personal de personas en China y el servicio está en el extranjero, el responsable del tratamiento — usted, el operador, no HashiCorp ni IBM — debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Los artículos 38–40 de la PIPL rigen esa transferencia, y las medidas de evaluación de seguridad fijan cuándo es obligatoria la evaluación. | Ley de Protección de Información Personal de la RPC, artículos 28 y 38–40 |
| Los operadores de infraestructuras críticas y los tratantes de grandes volúmenes deben un almacenamiento dentro del país que un servicio de secretos en el extranjero no puede cumplir. La información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39, antes artículo 37). La reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Como Vault autogestionado funciona igual dentro del país, autoalojarlo en infraestructura del continente cumple este deber sin migración. | PIPL artículo 40; Ley de Ciberseguridad de la RPC artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que sirve a China continental, la pregunta sobre HashiCorp Vault nunca fue si se instala o si un desarrollador puede llegar a él. Se instala y funciona allí donde usted lo ponga. Vault es un sistema de gestión de secretos: guarda las claves de API, los tokens, los certificados TLS, las credenciales de bases de datos y las claves de cifrado que desbloquean el resto de su stack — reunidos en un solo lugar, el almacén de material sensible más concentrado que guardan la mayoría de las organizaciones. Así que la verdadera pregunta es de residencia: ¿dónde se permite que acaben residiendo esos secretos y claves? La respuesta depende de cómo lo ejecute. Vault autogestionado — el binario que usted descarga y opera — es flexible en cuanto a residencia: ejecute el clúster sobre infraestructura de China continental y los secretos se quedan en suelo continental, la palanca legal. HCP Vault, el servicio gestionado en HashiCorp Cloud Platform, funciona solo en regiones de AWS y Azure en el extranjero, sin ninguna región de China continental que seleccionar, así que las llaves de todo acaban residiendo fuera.
HashiCorp Vault en China de un vistazo
| Qué lo decide | En los propios términos de HashiCorp Vault — y la ley china |
|---|---|
| Dónde residen físicamente los secretos | Vault no tiene región propia; la tiene su despliegue. Vault autogestionado es un binario que usted ejecuta en su propia infraestructura, también en suelo de China continental, así que mantiene los secretos dentro del país. HCP Vault, el servicio gestionado en HashiCorp Cloud Platform, funciona solo donde funciona HCP: su propia documentación dice “HCP services support AWS in these regions:” y enumera Oregón, Virginia, Irlanda, Fráncfort, Tokio, Singapur y Sídney, más un conjunto comparable de regiones de Azure — ninguna en China continental. |
| Qué contiene, y por qué importa la residencia | Vault concentra las llaves de todo: claves de API, tokens, certificados TLS, credenciales de bases de datos y de la nube, y las claves de cifrado que protegen datos en otros lugares. Allí donde esas claves cifran o desbloquean la información personal de personas en China — incluidos datos sensibles del artículo 28, como campos financieros, de documentos oficiales de identidad o de salud — y allí donde los secretos KV, los sujetos de los certificados PKI o los logs de auditoría de Vault llevan nombres, correos u otros identificadores, la información personal entra directamente en juego, no solo por referencia. |
| Sus secretos del continente en el almacén | Los secretos, certificados y claves generados o usados en China y guardados en un HCP Vault en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40). El responsable obligado es usted, el operador — no HashiCorp, ni IBM, que ahora es su propietaria. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe un almacenamiento dentro del país que un servicio de secretos en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben quedarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — el software funciona sin problemas dentro del país. La palanca legal es ejecutar Vault dentro del país (autoalojado en infraestructura del continente, o una opción soberana con licencia), y cualquier superficie orientada a China por delante de él — la interfaz de administración, el extremo de API, un portal de informes — necesita un registro ICP ligado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente los secretos
Vault no tiene una región; la tiene su despliegue. El motor es el mismo código tanto si funciona en Fráncfort como en Singapur o en Shanghái, así que la cuestión de la residencia depende por entero del host en el que lo ponga — y aquí las dos formas de despliegue se separan.
Vault autogestionado se distribuye como software que usted mismo ejecuta. La propia documentación de instalación de HashiCorp lo ofrece como paquete o como binario precompilado — “install the binary manually” (instale el binario manualmente) — que usted opera después en sus propios servidores: un clúster que puede poner en marcha sobre infraestructura de China continental con la misma facilidad que en cualquier otro lugar. Ejecútelo allí y los secretos nunca salen del continente. (Para que conste: HashiCorp cambió la licencia de Vault de la MPL a la Business Source License en agosto de 2023 — lo que dio lugar a la bifurcación OpenBao, hoy un proyecto de la Linux Foundation —, e IBM adquirió HashiCorp en una operación cerrada en febrero de 2025; nada de ello cambia dónde acaban residiendo sus secretos, que sigue dependiendo de dónde despliegue.)
HCP Vault es la otra forma: el servicio totalmente gestionado que HashiCorp opera por usted en HashiCorp Cloud Platform. HCP funciona a su vez sobre las particiones globales de AWS y Azure, y la propia documentación de HashiCorp enumera exactamente qué regiones — “HCP services support AWS in these regions,” y después Oregón, Virginia, Ohio, Canada Central, Irlanda, Londres, Fráncfort, Tokio, Singapur y Sídney, con un conjunto paralelo de regiones de Azure. No hay ninguna región de China continental en esa lista, ni ninguna opción de residencia de datos en China que activar. Apunte el motor de secretos de su organización a HCP y el almacén de material sensible más concentrado que guarda acabará residiendo en el extranjero; según la Ley de Protección de Información Personal, sacar del país la información personal de China que esos secretos protegen o contienen es una transferencia transfronteriza, y el responsable es usted.
Lo que contiene son las llaves de todo — y a menudo información personal
Vault merece este escrutinio por lo que almacena. La mayoría de las herramientas tocan una parte de sus datos; Vault guarda las credenciales de todas ellas — las contraseñas de bases de datos, las claves de acceso a la nube, los certificados de firma y las claves de cifrado que, en conjunto, son las llaves de toda su infraestructura. Concentrar ese material en el extranjero ya es una preocupación de secretos comerciales y de seguridad. Se convierte en una cuestión de protección de datos en el momento en que esos secretos se cruzan con información personal de China: las claves de cifrado que protegen los registros de sus clientes chinos, las credenciales que usa un servicio del continente para leerlos, los certificados que identifican sus sistemas en China y, directamente, cualquier nombre, correo o token escrito en un secreto KV o capturado en una entrada del log de auditoría. Cada uno de ellos es información personal según la PIPL en cuanto describe a una persona identificable, y parte de ello es información personal sensible del artículo 28 — datos financieros, de documentos oficiales de identidad, biométricos o de salud —, que exige un listón más alto de propósito específico, necesidad estricta y consentimiento separado.
Por eso la residencia no es aquí una mera buena práctica. Para un operador de infraestructuras de información críticas, y para un responsable cuyos volúmenes superen los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Un servicio de secretos en el extranjero no puede, por su propia estructura, satisfacer ese deber — el material está, por definición, en el país equivocado. Y allí donde una exportación esté permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad para la exportación de datos dirigida por la CAC antes de que nada de ello pueda salir legalmente.
Ejecutarlo en HCP Vault no cumple el deber de residencia — y qué lo cumple
El resumen honesto es concreto e importante: nada de HashiCorp Vault está «bloqueado», y no necesita abandonarlo. La exposición no es el software; es un despliegue gestionado que deja los secretos más sensibles del continente fuera del continente. Corrija el despliegue y la exposición se cierra.
La palanca legal es ejecutar el mismo Vault dentro del país. Autoalojado en infraestructura del continente — o, si quiere una experiencia gestionada, en un equivalente con licencia dentro del país o en una nube soberana —, Vault se comporta exactamente igual que en el extranjero: los mismos motores KV y PKI, las mismas políticas, la misma automatización, de modo que los secretos que China exige mantener dentro del país se quedan dentro, sin reescribir nada y sin un segundo almacén de secretos. Apuntar un agente de Vault del continente al endpoint de HCP en el extranjero no es localizar y no cumple el deber de almacenamiento; poner en marcha un Vault legal dentro del país sí. Allí donde un subconjunto de secretos pueda cruzar legalmente la frontera, esa transferencia se mantiene minimizada, con consentimiento y respaldada por un mecanismo de transferencia, mientras que cualquier superficie orientada a China por delante de Vault requiere su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuánto de lo que protegen sus secretos es personal o sensible y de quiénes son sus usuarios — y conviene concretarlo con asesoría legal antes de decidir dónde vive una sola clave del continente.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar HashiCorp Vault para utilizarlo legalmente en China continental. 21YunBox es una capa conforme, no una migración — y, para una herramienta que ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Son tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China contrasta sus obligaciones transfronterizas según la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) con su entidad real, sus volúmenes de datos y de quién es la información personal que protegen sus secretos y registran sus logs de auditoría — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen los secretos, ejecutamos Vault dentro del país — autoalojado en infraestructura del continente, o en una opción con licencia dentro del país o en una nube soberana —, de modo que las claves y credenciales que China exige mantener en suelo continental se quedan allí. Localizar significa un despliegue legal del mismo Vault dentro del país, nunca una vía oculta de vuelta a un endpoint en el extranjero; solo cruza la frontera el subconjunto minimizado que puede transferirse legalmente.
Entregar. Para cualquier superficie orientada a China por delante de Vault — la interfaz de administración, el extremo de API, el portal de informes al que acceden sus usuarios y operadores del continente —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin un segundo código base. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una ruta legal, registrada y dentro del país.
El objetivo es sencillo: que su despliegue de HashiCorp Vault funcione de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Está bloqueado HashiCorp Vault en China?
No. Vault autogestionado es un binario que usted ejecuta en sus propios servidores, y funciona sin problemas sobre infraestructura dentro de China continental — nunca está bloqueado. La cuestión de cumplimiento no es si funciona, sino dónde se permite que residan los secretos y las claves que guarda: autoalojado dentro del país los mantiene en suelo continental, mientras que HCP Vault, el servicio gestionado sin región en China continental, los deja en el extranjero — lo que la PIPL trata como una transferencia transfronteriza allí donde esos secretos protegen información personal de China.
¿Tiene HCP Vault una región en China continental?
No. HashiCorp Cloud Platform funciona sobre las particiones globales de AWS y Azure — su propia documentación enumera regiones como Oregón, Irlanda, Fráncfort, Tokio y Singapur —, ninguna en China continental y sin opción de residencia de datos en China. La palanca dentro del país es Vault autogestionado, que usted ejecuta en infraestructura del continente (o un equivalente con licencia en una nube soberana), manteniendo los secretos en suelo continental.
¿Tenemos que migrar fuera de HashiCorp Vault para ser conformes en China?
No. Como Vault autogestionado funciona igual dentro del país, la vía legal es ejecutar el mismo Vault dentro del país — autoalojado en infraestructura del continente, o en una opción con licencia en una nube soberana —, de modo que las claves y credenciales que China exige mantener dentro del país se quedan dentro. Es un cambio de despliegue, no una reescritura. Trate esto como un mapa de riesgo y concrete los detalles con asesoría legal frente a su propia entidad y sus volúmenes de datos.


