HashiCorp Vaultは中国本土で使えるか:データの国内保存・ローカライゼーション・PIPLの越境移転
HashiCorp Vaultは、貴社のAPIキー・トークン・証明書・暗号鍵——すべての鍵——を集中させます。自社運用のVaultは中国本土のインフラで動かせます(合法な打ち手)。マネージドサービスのHCP Vaultには中国本土のリージョンがなく、その機密情報はオフショアに置かれます——PIPL上の越境移転です。機密情報をどこに置くことが許されるかを、コンプライアンス起点で読み解きます。
HashiCorp Vaultは中国本土で使えるか
HashiCorp Vaultが中国で使えるかは、機密情報と鍵をどこに置くことが許されるかというデータの国内保存の問い——接続できるかではなく——であり、自社運用のVaultが合法な打ち手です。
Vaultは、APIキー・トークン・TLS証明書・データベース認証情報・暗号鍵を一か所に集める機密情報マネージャーです——すべての鍵であり、多くの組織が保持するなかで最も集中した機微な材料のストアです。自社運用のVaultは自分で動かすバイナリで、中国本土のインフラ上を含め、機密情報を本土の地に保てます。決して「遮断」されません。マネージドサービスのHCP Vault(HashiCorp Cloud Platform上)は、選べる中国本土のリージョンを持たないオフショアのAWSとAzureのリージョンでのみ動くので、その機密情報は国外に置かれます——鍵が中国の個人情報を保護または解錠するところではどこでもPIPLが規律する越境移転(第38〜40条)であり、重要情報インフラ運営者や大量取扱者には中国国内保存の義務(英語)(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条)の不履行です。リスクはソフトウェアではなく、オフショアのマネージドのデプロイです。
これは判定ではなく見取り図です——義務は貴社の法人、取扱データ量、機密情報が保護するのが誰の個人情報かによって変わります。当社の中国チームがHashiCorp Vaultのリスクを一緒に整理します →
コンプライアンス・スナップショット
- ! Vaultはデプロイした場所に置かれる。HCP Vault(SaaS)はオフショアのAWS/Azureでのみ動く
- ✕ HCP Vaultには中国本土のリージョンがない——機密情報と鍵はオフショアに置かれる
- ! Vaultは鍵・トークン・証明書・認証情報を集中させる——すべての鍵
- ! 中国の個人/重要データを保護する鍵がオフショアにあることはPIPL上の越境移転
- ! CIIO/大量取扱者はHCPが満たせない中国国内保存を負う(PIPL第40条、CSL第39条、旧第37条)
- ✓ 法令に沿った道:Vaultを中国国内で自社運用し、リスクを整理し、ICP備案済みで配信——移行なし
HashiCorp Vaultの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
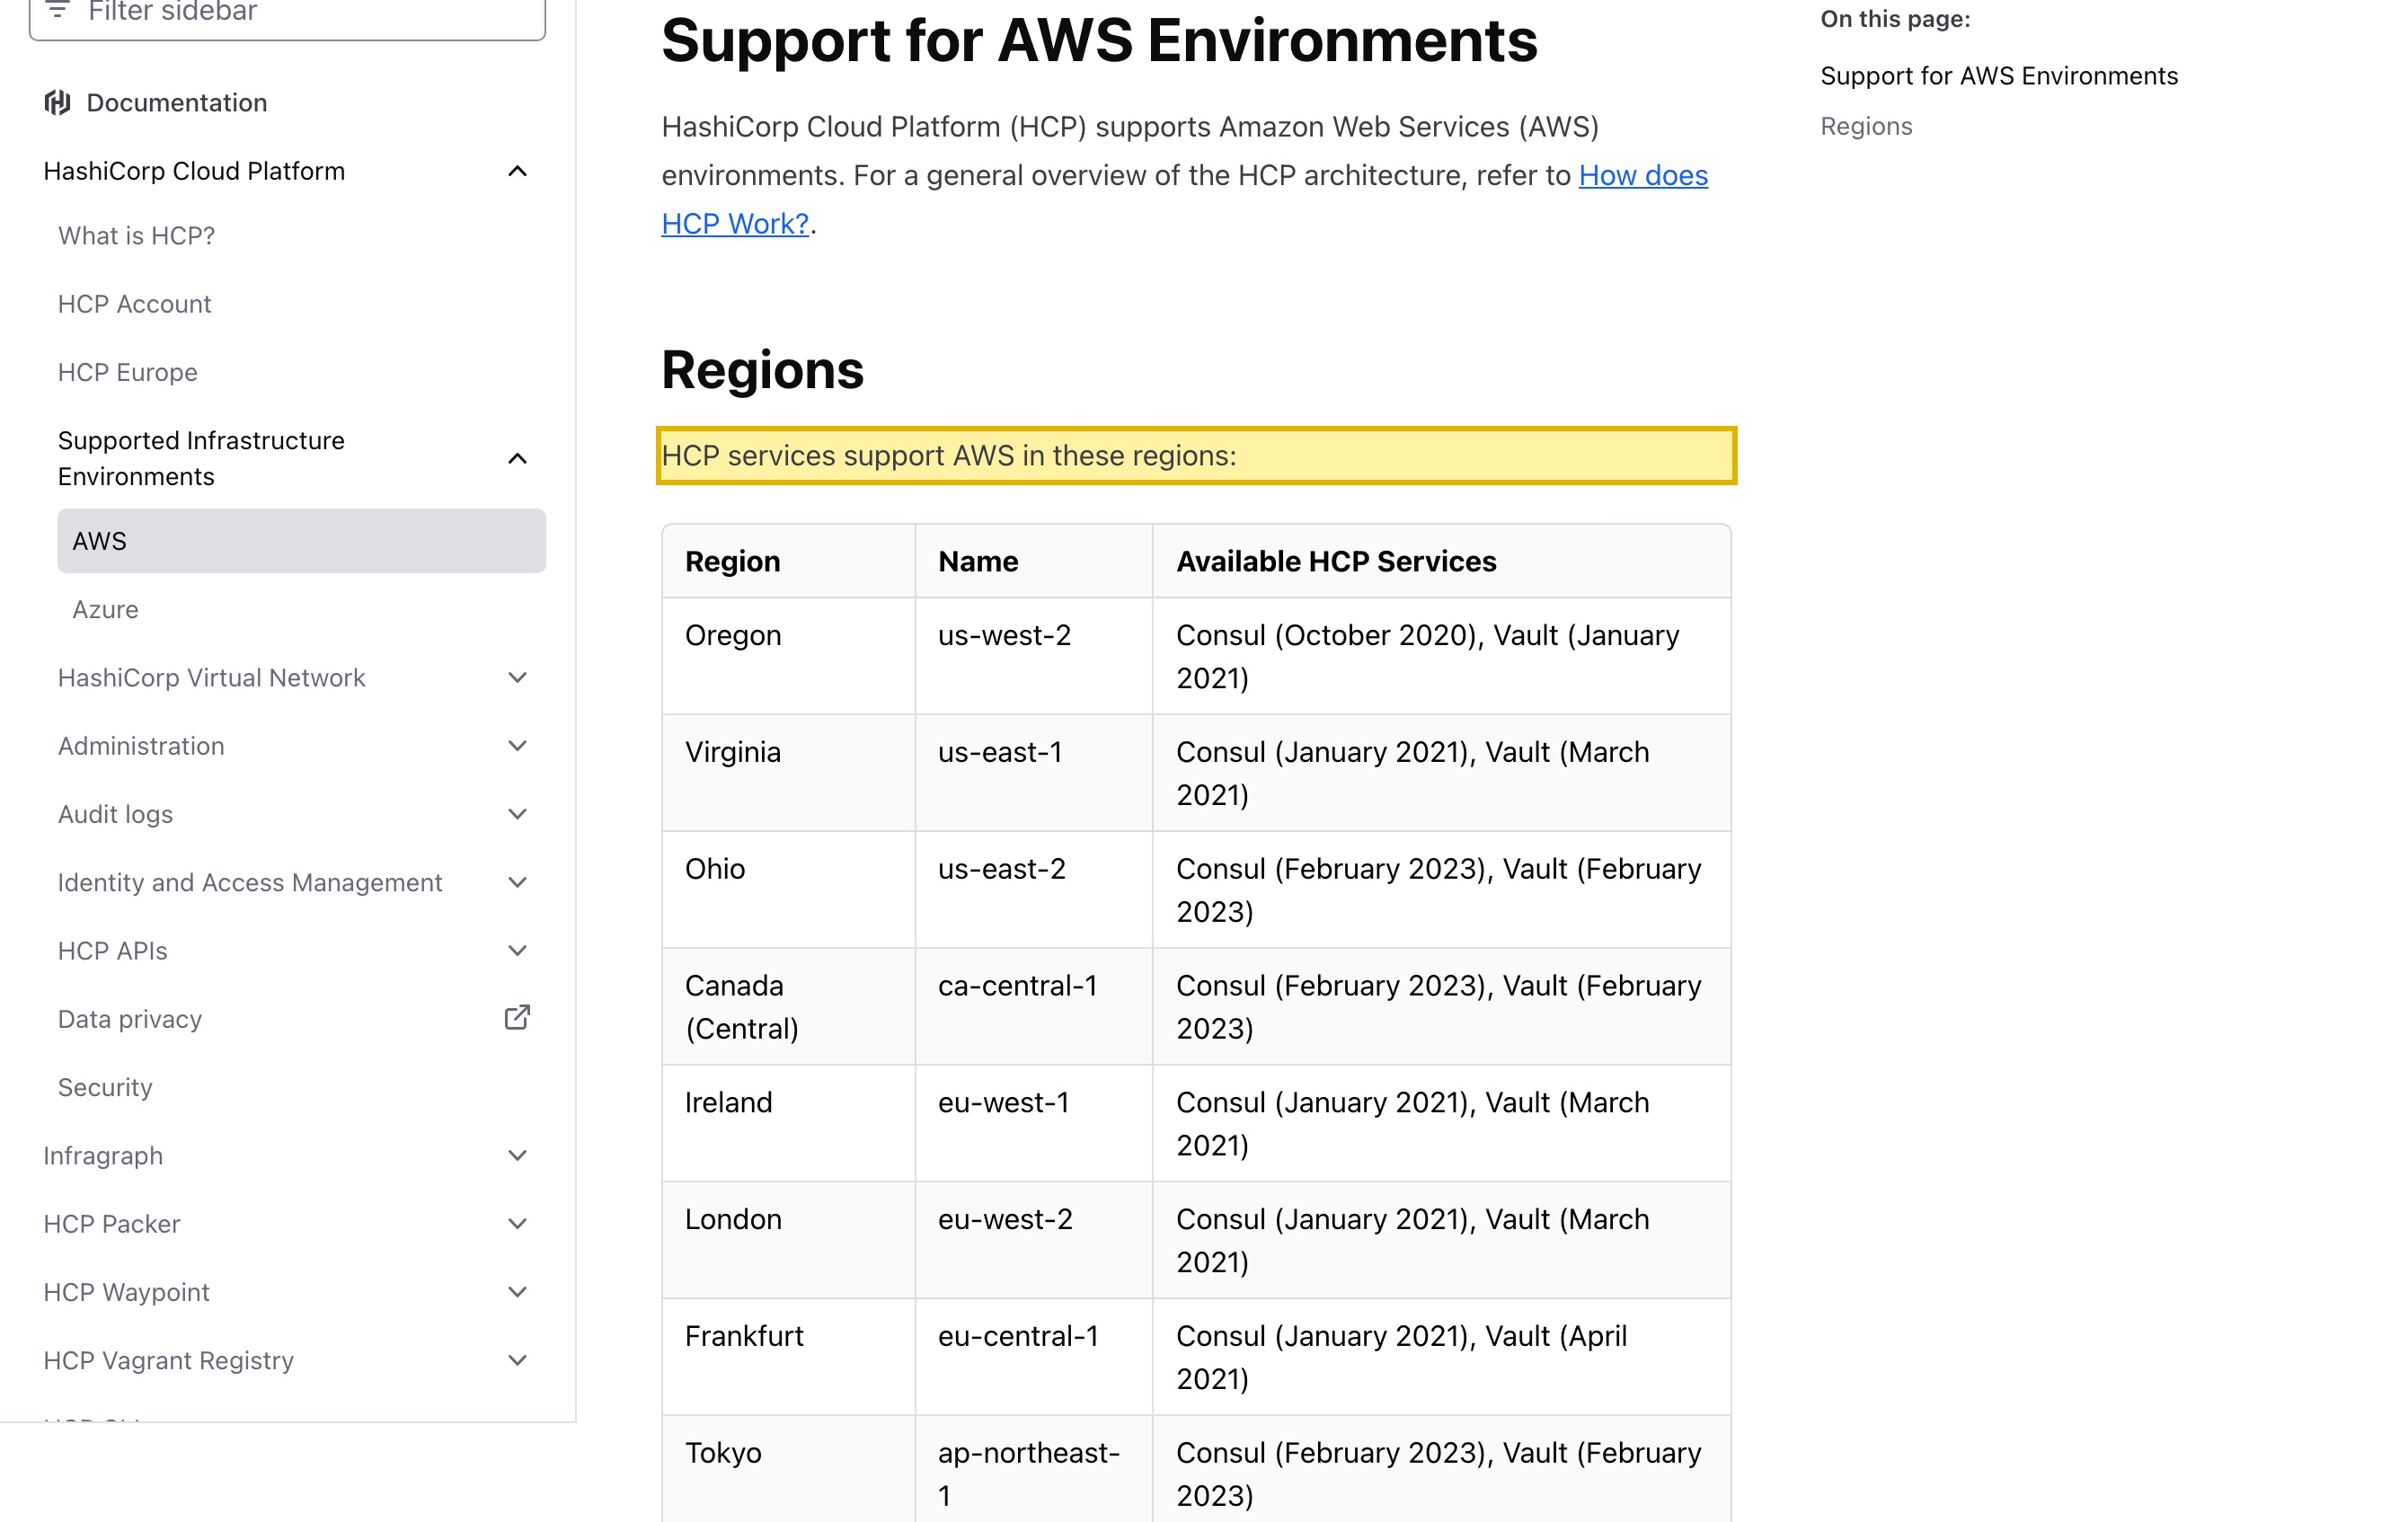
| マネージドサービスのHCP Vaultには中国本土のリージョンがありません。HashiCorp Cloud PlatformはグローバルのAWSとAzureのパーティションで動きます。自社のサポート環境のドキュメントは“HCP services support AWS in these regions:”(HCPのサービスは以下のリージョンでAWSをサポートする)とし、オレゴン・バージニア・オハイオ・カナダ中部・アイルランド・ロンドン・フランクフルト・東京・シンガポール・シドニー(と並行するAzureのリージョン群)を列挙します——どれも中国本土になく、中国のデータレジデンシーの選択肢もありません。ので、HCP Vaultに保持される機密情報はオフショアに置かれます。 | HashiCorp — HCP supported AWS environments、2026-10-10 取得 |
| 自社運用のVaultは自分のインフラで動かすバイナリ——中国国内の打ち手です。HashiCorpのインストールのドキュメントは、Vaultをパッケージか、“install the binary manually”(バイナリを手動でインストールする)プリコンパイルのバイナリとして提供し、自分で運用します。ので、クラスターを中国本土のインフラで動かし、機密情報を本土の地に保てます。(HashiCorpは2023年8月にVaultをMPLからBusiness Source Licenseへ再ライセンスし、Linux FoundationのOpenBaoのフォークを促し、HashiCorpは2025年2月完了の取引でIBMに買収されました——どちらも機密情報がどこに置かれるかを変えません。) | HashiCorp — Install Vault、2026-10-10 取得 |
| オフショアのHCP Vaultに保持される中国の機密情報は、PIPLの下での越境移転です。Vaultが保持する鍵・証明書・認証情報が中国の人々の個人情報を保護または含み、サービスがオフショアに座るところでは、取扱者——HashiCorpやIBMではなく、運営者である貴社——が通知を行い、個別の同意を取得し、移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を満たさなければなりません。PIPL第38〜40条がその移転を規律し、安全評価弁法(英語)が評価が必須になる場合を定めます。 | Personal Information Protection Law of the PRC, Articles 28 and 38-40 |
| CIIOと大量取扱者は、オフショアの機密情報サービスが満たせない中国国内保存の義務を負います。本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条、旧第37条(英語))。2026年1月1日施行の2025年改正で、データ国内保存の条文を第37条から第39条へ振り直し、実質は不変。自社運用のVaultは中国国内でも同一に動くため、本土のインフラでの自社運用は移行なしにこの義務を満たします。 | PIPL Article 40;PRC Cybersecurity Law Article 39 (formerly Article 37) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土に向けて提供するチームにとって、HashiCorp Vaultについての問いは、それがインストールできるかや開発者が到達できるかではありませんでした。置いた場所ならどこでもインストールされ動きます。Vaultは機密情報管理のシステムです。スタックの残りを解錠するAPIキー・トークン・TLS証明書・データベース認証情報・暗号鍵を一か所に集め——多くの組織が保持するなかで最も集中した機微な材料のストアです。ので、本当の問いはデータの国内保存の問いです。その機密情報と鍵をどこに置くことが許されるか。答えは、どう運用するかで分かれます。自社運用のVault——ダウンロードして自分で運用するバイナリ——はデータの国内保存に柔軟で、クラスターを中国本土のインフラで動かせば機密情報は本土の地に留まる合法な打ち手です。マネージドサービスのHCP Vault(HashiCorp Cloud Platform上)は、選べる中国本土のリージョンを持たないオフショアのAWSとAzureのリージョンでのみ動くので、すべての鍵が国外に置かれます。
中国でのHashiCorp Vault:ひと目で
| 決め手 | HashiCorp Vault自身の言葉で——そして中国の法では |
|---|---|
| 機密情報が物理的にどこに置かれるか | Vault自身にリージョンはなく、貴社のデプロイにあります。自社運用のVaultは自分のインフラ(中国本土の地を含む)で動かすバイナリなので、機密情報を中国国内に保てます。マネージドサービスのHCP Vaultは、HCPが動く場所でのみ動きます。自社のドキュメントは“HCP services support AWS in these regions:”(HCPのサービスは以下のリージョンでAWSをサポートする)とし、オレゴン・バージニア・アイルランド・フランクフルト・東京・シンガポール・シドニーと、同等のAzureのリージョンを列挙します——どれも中国本土にありません。 |
| 何を保持するか、そしてなぜデータの国内保存が効くか | Vaultはすべての鍵を集中させます。APIキー、トークン、TLS証明書、データベースとクラウドの認証情報、そして他所のデータを保護する暗号鍵。それらの鍵が中国の人々の個人情報——金融・政府ID・健康のフィールドなど第28条のセンシティブなデータを含む——を暗号化・解錠するところ、そしてKVの機密情報・PKI証明書のサブジェクト・Vaultの監査ログが氏名・メール等の識別子を運ぶところでは、個人情報は参照だけでなく直接に対象です。 |
| ストアの中の本土の機密情報 | 中国で生成・使用され、オフショアのHCP Vaultに保持される機密情報・証明書・鍵は、PIPLが規律する越境移転です。通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL第38〜40条)。義務を負う取扱者は貴社、すなわち運営者です——HashiCorpでも、いまやそれを所有するIBMでもありません。 |
| 中国国内保存の義務 | 重要情報インフラ運営者または大量取扱者は、オフショアの機密情報サービスが満たせない中国国内保存の義務を負います——本土の個人情報と重要データは本土に留まらなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年改正で、データ国内保存の条文を第37条から第39条へ振り直し、実質は不変。 |
| 到達できるか? | 到達性は配信の半分として扱ってください、問いではなく——ソフトウェアは中国国内で問題なく動きます。合法な打ち手は、Vaultを中国国内で動かすこと(本土のインフラで自社運用、またはライセンスを得たソブリンの選択肢)であり、その前段の中国向けのあらゆる面——管理UI、APIのエッジ、レポートのポータル——は本土のホスティングリソースに結びついたICP備案(国務院令第292号、MIIT令第33号)が必要です。 |
機密情報は実際どこに置かれるか
Vaultにはリージョンがなく、貴社のデプロイにあります。エンジンはフランクフルト・シンガポール・上海のどこで動いても同じコードなので、データの国内保存の問いはそれを置くホストに完全に依存します——そしてここで二つのデプロイの形が分かれます。
自社運用のVaultは、自分で運用するソフトウェアとして配布されます。HashiCorp自身のインストールのドキュメントは、パッケージか、“install the binary manually”(バイナリを手動でインストールする)プリコンパイルのバイナリとして提供し、それを自分のサーバーで運用します——どこでも同じように、中国本土のインフラ上にクラスターを立ち上げられます。そこで動かせば、機密情報は本土を決して離れません。(記録として、HashiCorpは2023年8月にVaultのライセンスをMPLからBusiness Source Licenseへ変更し——いまやLinux FoundationのプロジェクトであるOpenBaoのフォークを促し——HashiCorp自身は2025年2月に完了した取引でIBMに買収されました。そのどれも、機密情報がどこに置かれるかを変えません。それは依然としてどこにデプロイするかで決まります。)
HCP Vaultはもう一つの形です。HashiCorpが貴社のためにHashiCorp Cloud Platform上で運用する、完全マネージドのサービスです。HCPはグローバルのAWSとAzureのパーティションで動き、HashiCorp自身のドキュメントが正確にどのリージョンかを列挙します——“HCP services support AWS in these regions,”(HCPのサービスは以下のリージョンでAWSをサポートする)そしてオレゴン・バージニア・オハイオ・カナダ中部・アイルランド・ロンドン・フランクフルト・東京・シンガポール・シドニー、並行するAzureのリージョン群。そのリストに中国本土のリージョンはなく、切り替えられる中国のデータレジデンシーの選択肢もありません。組織の機密情報エンジンをHCPに向ければ、貴社が保持する最も集中した機微な材料のストアが国外に置かれます。個人情報保護法(PIPL)の下では、それらの機密情報が保護または含む中国の個人情報を国外へ移すことは越境移転であり、責任を負う取扱者は貴社です。
保持するのはすべての鍵——そしてしばしば個人情報
Vaultがこの精査に値するのは、それが何を保存するかによります。大半のツールはデータの一片に触れます。Vaultはそのすべての認証情報を保持します——データベースのパスワード、クラウドのアクセスキー、署名証明書、暗号鍵。合わせると、それは貴社の全資産への鍵です。その材料をオフショアに集中させることは、すでに営業秘密とセキュリティの懸念です。それが中国の個人情報に出会った瞬間、データ保護の懸念になります。中国の顧客記録を保護する暗号鍵、本土のサービスがそれを読むために使う認証情報、中国のシステムを識別する証明書、そして直接には、KVの機密情報に書き込まれたりや監査ログの項目に捕捉されたりするあらゆる氏名・メール・トークンです。そのそれぞれが、識別可能な人を描写した時点でPIPLの下での個人情報であり、一部は第28条のセンシティブな個人情報——金融・政府ID・生体・健康のデータ——で、特定された目的・厳格な必要性・個別の同意という高いハードルを伴います。
だからこそ、ここでデータの国内保存は単なるベストプラクティスではありません。重要情報インフラ運営者、そして取扱量が規制当局の閾値を越える取扱者にとって、本土で収集した個人情報と重要データは本土に保存しなければなりません(PIPL第40条、サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアの機密情報サービスは、その義務を構造的に満たせません——材料は定義上、間違った国にあるからです。そして輸出がそもそも許されるところでも、量やセンシティブさの閾値を越えると、それが合法に出ていく前にCAC主導のデータ越境安全評価(英語)を発動させうます。
HCP Vaultで動かしてもデータの国内保存の義務は満たせない——では何が満たすか
正直な要約は狭く、重要です。HashiCorp Vaultについて「遮断されている」ものは何もなく、それを手放す必要もありません。リスクはソフトウェアではなく——本土の最も機微な機密情報を本土の外に駐車するマネージドのデプロイです。デプロイを直せば、リスクは閉じます。
合法な打ち手は、同じVaultを中国国内で動かすことです。本土のインフラで自社運用——あるいはマネージドの体験が欲しければ、ライセンスを得た中国国内またはソブリンクラウドの同等物で——動かせば、Vaultは国外とまったく同じように振る舞います。同じKVとPKIのエンジン、同じポリシー、同じ自動化。ので、中国が国内に留めよと求める機密情報は留まり、書き換えも二つ目の機密情報ストアもありません。本土のVaultエージェントをオフショアのHCPエンドポイントに向け直すことは国内化ではなく、保存義務を満たしません。合法な中国国内のVaultを立ち上げることが満たします。機密情報の一部が合法に国境を越えてよいところでは、その移転を最小化し、同意を得て、移転メカニズムで裏づけ、一方でVaultの前段の中国向けのあらゆる面は、それ自身のICP備案を得ます。
これは判定ではなくリスクの見取り図です。中国国内保存、移転メカニズム、個別の同意、ICP備案、あるいはそれらの組み合わせのどれを負うかは、貴社の法人、取扱データ量、機密情報が保護するもののどれだけが個人情報かセンシティブか、そしてユーザーが誰かによって変わります——本土の鍵を一つどこに置くか決める前に、専門家と確定させる価値があります。
法令に沿った経路——把握し、国内化し、届ける
中国本土向けに合法に運用するためにHashiCorp Vaultを捨てる必要はありません。21YunBoxは移行ではなく法令適合のオーバーレイであり——すでに運用中のツールについては、スタックの傍らに座るパートナーで、競合ではありません。三つの動きがあり、それらは組み合わさります。
把握(Map)。 当社の中国コンプライアンスチームが、貴社のPIPLの越境・データの国内保存・データローカライゼーション(CII)の義務を、実際の法人・取扱データ量・機密情報が保護する個人情報と監査ログが記録するのが誰かに照らして読み解きます——ので、何かを動かす前にリスクが書き出されます。
国内化(Localize)。 リスクは機密情報がどこに置かれるかなので、Vaultを中国国内で動かします——本土のインフラで自社運用、またはライセンスを得た中国国内やソブリンクラウドの選択肢で——ので、中国が本土の地に留めよと求める鍵と認証情報は留まります。国内化とは、同じVaultの合法な中国国内のデプロイであって、オフショアのエンドポイントへ送り返す仕組みでは決してありません。越えるのは、最小化され合法に移転可能な部分集合だけです。
配信(Deliver)。 Vaultの前段の中国向けのあらゆる面——管理UI、APIのエッジ、本土のユーザーと運用者が叩くレポートのポータル——について、21YunBox OptimizerがICP備案済みの中国国内からの配信を、すでに運用中のスタックの前段に提供します。作り直しも、二つ目のコードベースもありません。21YunBoxは、いかなる種類の不正な手段も用いず、推奨もしません。要点のすべては、合法で、備案済みで、中国国内の経路です。
目標は明快です。貴社のHashiCorp Vaultのデプロイが、中国の利用者に向けて合法かつ法令適合で動くことです。
関連する読み物:
よくあるご質問
HashiCorp Vaultは中国で遮断されていますか?
いいえ。自社運用のVaultは自分のサーバーで動かすバイナリで、中国本土のインフラ上で問題なく動きます——決して遮断されません。コンプライアンスの問いは動くかではなく、保持する機密情報と鍵をどこに置くことが許されるかです。中国国内で自社運用すれば本土の地に保たれ、一方で中国本土のリージョンを持たないマネージドサービスのHCP Vaultは、それらをオフショアに残します——PIPLは、それらの機密情報が中国の個人情報を保護するところではどこでも、これを越境移転として扱います。
HCP Vaultには中国本土のリージョンがありますか?
いいえ。HashiCorp Cloud PlatformはグローバルのAWSとAzureのパーティションで動きます——自社のドキュメントはオレゴン・アイルランド・フランクフルト・東京・シンガポールなどのリージョンを列挙します——どれも中国本土になく、中国のデータレジデンシーの選択肢もありません。中国国内の打ち手は自社運用のVaultで、本土のインフラ(またはライセンスを得たソブリンクラウドの同等物)で自分で動かし、機密情報を本土の地に保ちます。
中国で法令適合になるためにHashiCorp Vaultから移行しなければなりませんか?
いいえ。自社運用のVaultは中国国内でも同一に動くため、法令に沿った道は同じVaultを中国国内で動かすこと——本土のインフラで自社運用、またはライセンスを得たソブリンクラウドの選択肢で——であり、中国が国内に留めよと求める鍵と認証情報は留まります。それは書き換えではなくデプロイの変更です。これはリスクの見取り図として扱い、貴社自身の法人と取扱データ量に照らして専門家と具体を確定させてください。


