Funktioniert HashiCorp Vault in China? Data Residency, Lokalisierung & PIPL-Grenztransfer
HashiCorp Vault konzentriert Ihre API-Schlüssel, Tokens, Zertifikate und Verschlüsselungsschlüssel — die Schlüssel zu allem. Selbstverwaltetes Vault läuft auf Festlandchina-Infrastruktur (der rechtmäßige Hebel); HCP Vault, der verwaltete Dienst, bietet keine Festlandchina-Region, diese Geheimnisse ruhen also offshore — ein PIPL-Grenztransfer. Ein Blick zuerst auf die Compliance, darauf, wo Ihre Geheimnisse ruhen dürfen.
Funktioniert HashiCorp Vault in China?
Ob HashiCorp Vault in China funktioniert, ist eine Data-Residency-Frage darüber, wo Ihre Geheimnisse und Schlüssel ruhen dürfen — nicht, ob es sich verbindet —, und selbstgehostetes Vault ist der rechtmäßige Hebel.
Vault ist ein Secrets-Manager, der Ihre API-Schlüssel, Tokens, TLS-Zertifikate, Datenbank-Zugangsdaten und Verschlüsselungsschlüssel an einem Ort sammelt — die Schlüssel zu allem, der am stärksten konzentrierte Speicher sensiblen Materials, den die meisten Organisationen halten. Selbstverwaltetes Vault ist eine Binärdatei, die Sie selbst betreiben, auch auf Festlandchina-Infrastruktur, die Geheimnisse bleiben also auf Festland-Boden; es ist nie „gesperrt“. HCP Vault, der verwaltete Dienst auf der HashiCorp Cloud Platform, läuft nur auf offshore gelegenen AWS- und Azure-Regionen ohne Festlandchina-Region zur Auswahl, diese Geheimnisse kommen also im Ausland zur Ruhe — ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–40), wo immer die Schlüssel China-personenbezogene-Information schützen oder aufschließen, und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ein Verstoß gegen die inländische Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37). Die Exponierung ist die offshore gelegene verwaltete Bereitstellung, nicht die Software.
Dies ist eine Risikokarte, keine Entscheidung — Ihre Pflichten hängen von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wessen personenbezogene Information Ihre Geheimnisse schützen. Unser China-Team kann Ihre HashiCorp-Vault-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Vault ruht, wo Sie es bereitstellen; HCP Vault (SaaS) läuft nur auf offshore gelegenem AWS/Azure
- ✕ HCP Vault bietet keine Festlandchina-Region — Ihre Geheimnisse und Schlüssel ruhen offshore
- ! Vault konzentriert Ihre Schlüssel, Tokens, Zertifikate und Zugangsdaten — die Schlüssel zu allem
- ! Schlüssel, die China-personenbezogene/wichtige Daten offshore schützen, sind ein PIPL-Grenztransfer
- ! CIIO/Handler mit hohem Volumen schulden inländische Speicherung, die HCP nicht erfüllen kann (PIPL 40; CSL 39, war 37)
- ✓ Rechtmäßiger Pfad: Vault im Inland selbsthosten, Exponierung kartieren, ICP-beian-pflichtige Auslieferung — keine Migration
Was die offizielle HashiCorp Vault-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
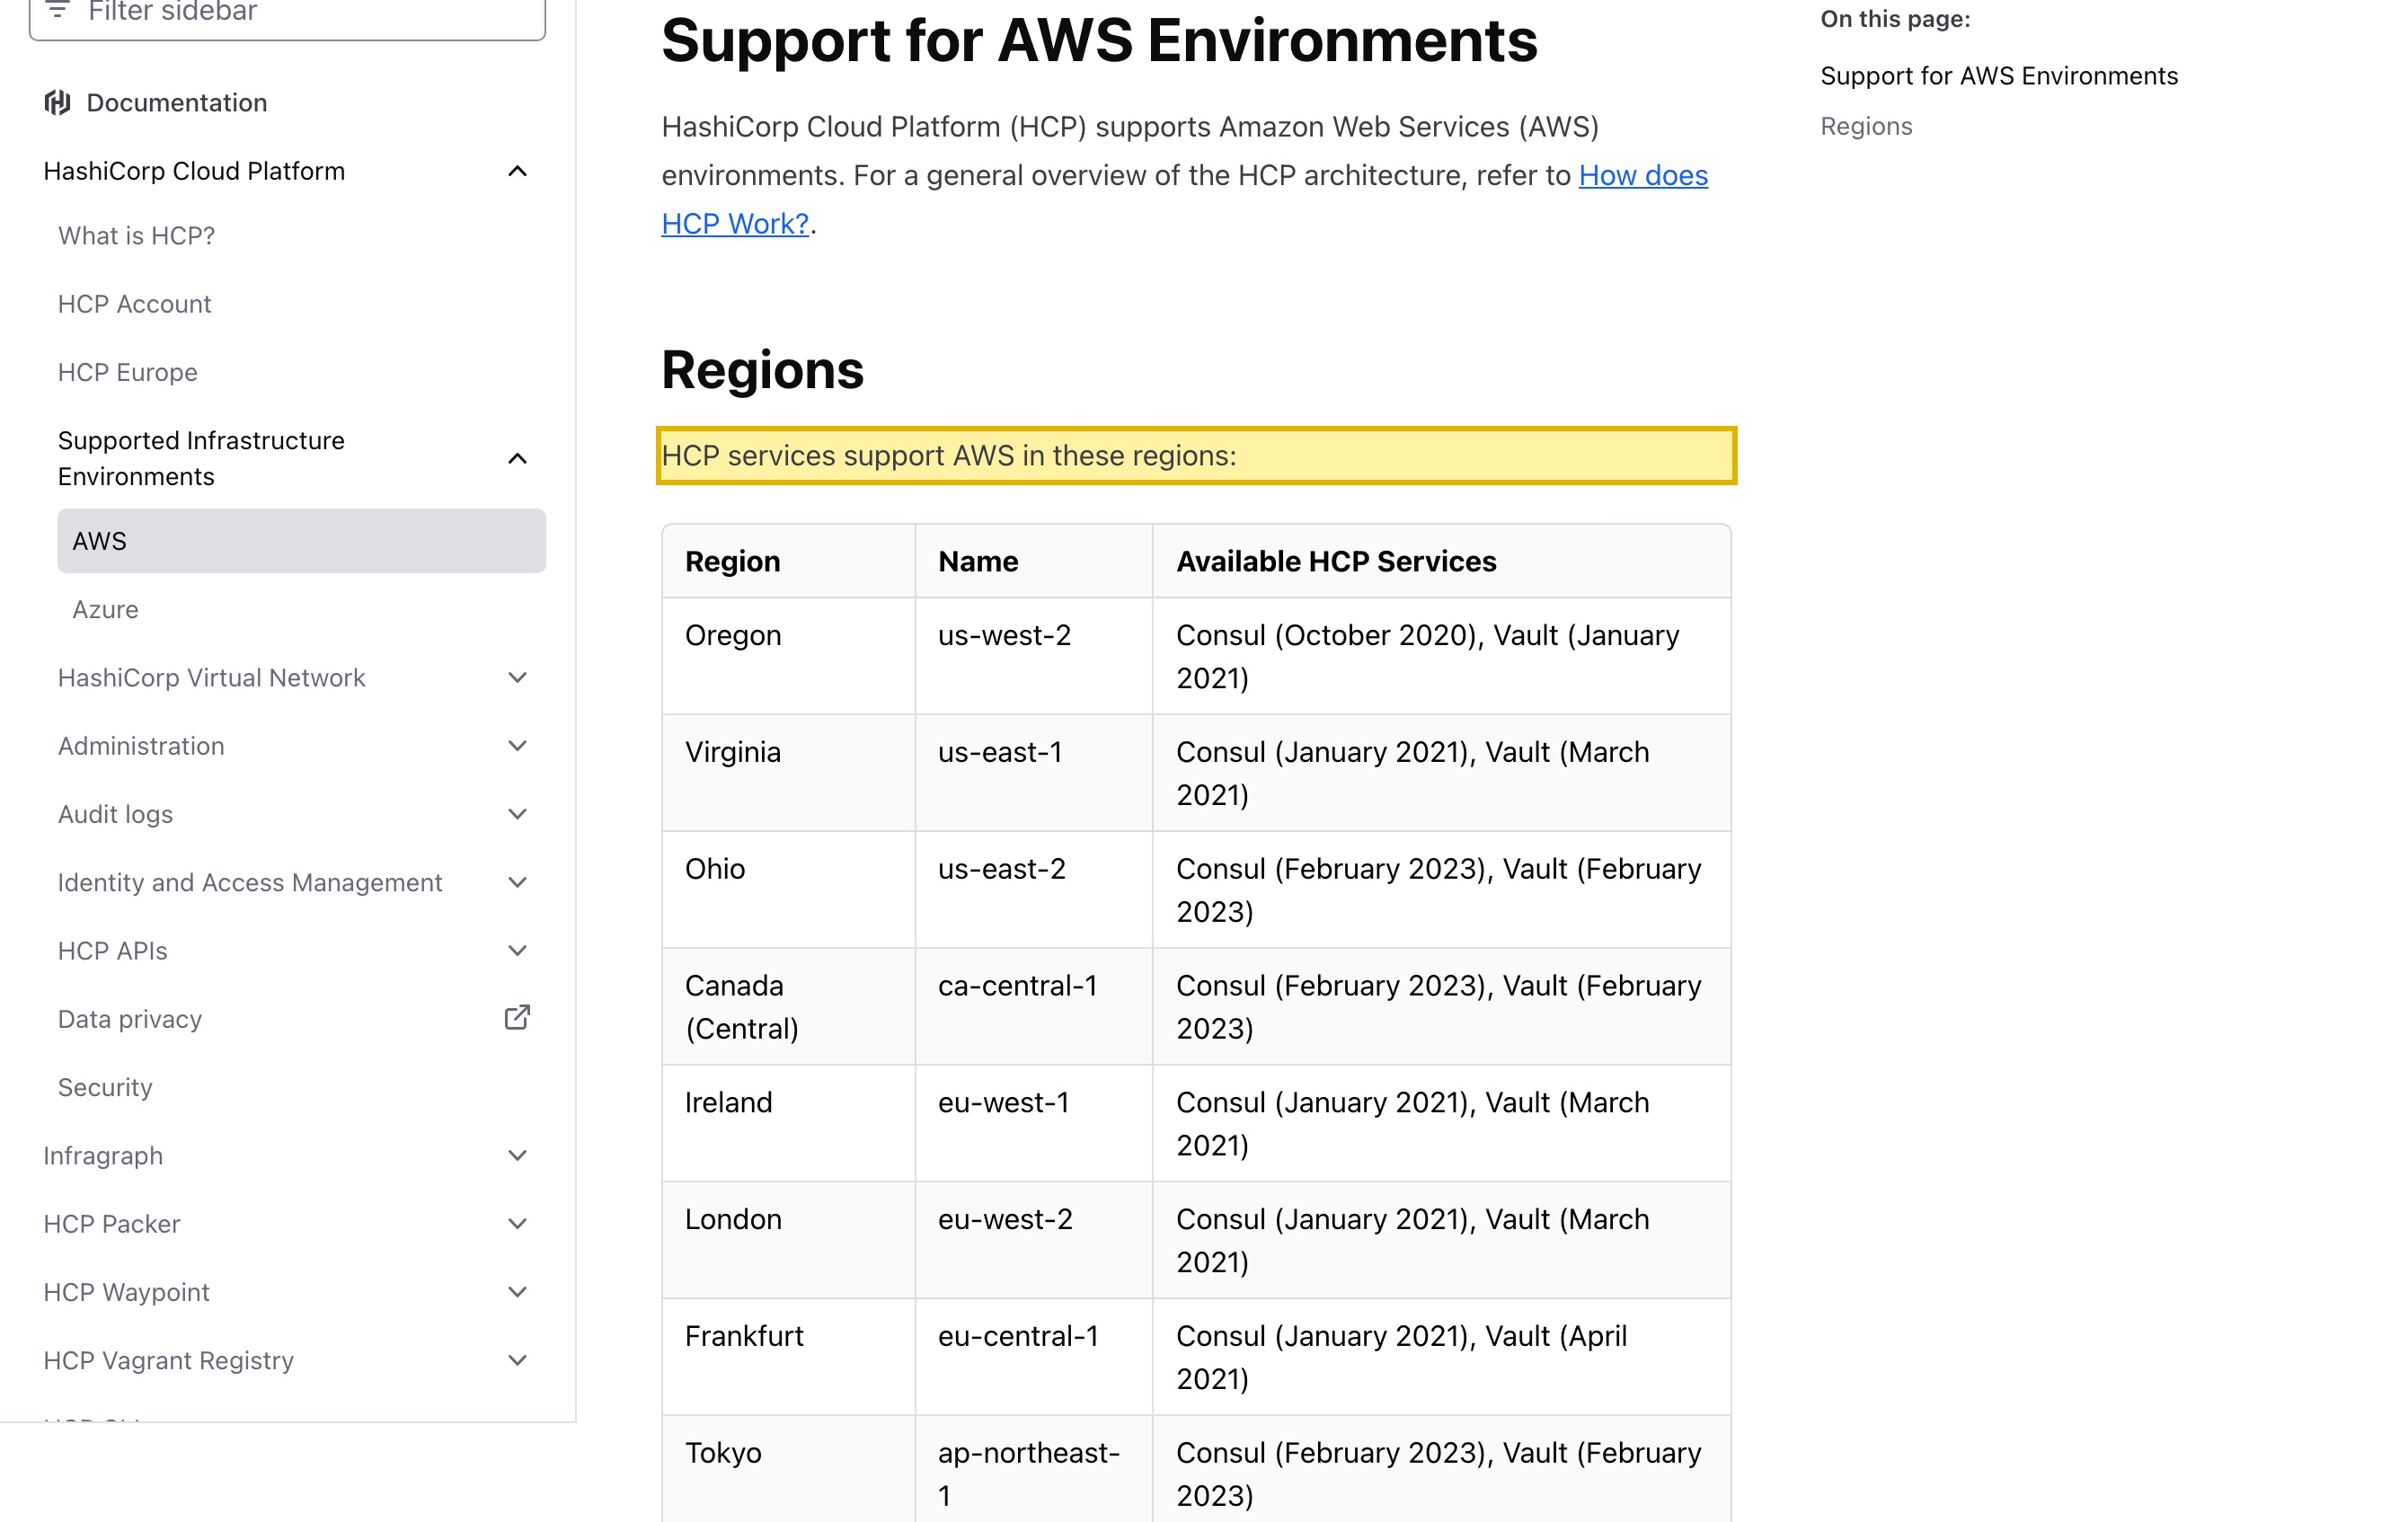
| HCP Vault, der verwaltete Dienst, hat keine Festlandchina-Region. Die HashiCorp Cloud Platform läuft auf den globalen AWS- und Azure-Partitionen: Ihre eigene Dokumentation unterstützter Umgebungen gibt an „HCP services support AWS in these regions:“ und listet Oregon, Virginia, Ohio, Canada Central, Irland, London, Frankfurt, Tokio, Singapur und Sydney (plus eine parallele Menge von Azure-Regionen) — keine in Festlandchina und keine China-Data-Residency-Option. In HCP Vault gehaltene Geheimnisse kommen daher offshore zur Ruhe. | HashiCorp — HCP supported AWS environments, abgerufen 2026-10-10 |
| Selbstverwaltetes Vault ist eine Binärdatei, die Sie auf Ihrer eigenen Infrastruktur betreiben — der inländische Hebel. HashiCorps Installationsdokumentation bietet Vault als Paket oder vorkompilierte Binärdatei an, die Sie „install the binary manually“ und selbst betreiben, Sie können den Cluster also auf Festlandchina-Infrastruktur betreiben und die Geheimnisse auf Festland-Boden halten. (HashiCorp relizenzierte Vault im August 2023 von der MPL zur Business Source License, was den Linux-Foundation-OpenBao-Fork anstieß, und HashiCorp wurde in einem im Februar 2025 abgeschlossenen Deal von IBM übernommen — keines ändert, wo Ihre Geheimnisse ruhen.) | HashiCorp — Install Vault, abgerufen 2026-10-10 |
| China-Geheimnisse, die in einem offshore gelegenen HCP Vault gehalten werden, sind ein grenzüberschreitender Transfer nach PIPL. Wo die Schlüssel, Zertifikate und Zugangsdaten, die Vault hält, die personenbezogene Information von Leuten in China schützen oder enthalten und der Dienst offshore sitzt, muss der Handler — Sie, der Betreiber, nicht HashiCorp oder IBM — Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung. PIPL Artikel 38–40 regeln diesen Transfer, und die Sicherheitsbewertungs-Maßnahmen setzen, wann die Bewertung verpflichtend ist. | Gesetz zum Schutz personenbezogener Daten der VR China, Artikel 28 und 38–40 |
| CIIOs und Handler mit hohem Volumen schulden eine inländische Speicherpflicht, die ein offshore gelegener Secrets-Dienst nicht erfüllen kann. Im Festland erhobene personenbezogene Information und wichtige Daten müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37). Die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. Weil selbstverwaltetes Vault im Inland identisch läuft, erfüllt Selbsthosting auf Festland-Infrastruktur diese Pflicht ohne Migration. | PIPL Artikel 40; Cybersicherheitsgesetz der VR China Artikel 39 (vormals Artikel 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu HashiCorp Vault nie, ob es installiert oder ob ein Entwickler es erreichen kann. Es installiert und läuft überall, wo Sie es hinsetzen. Vault ist ein Secrets-Management-System: Es hält die API-Schlüssel, Tokens, TLS-Zertifikate, Datenbank-Zugangsdaten und Verschlüsselungsschlüssel, die den Rest Ihres Stacks aufschließen — an einem Ort gesammelt, dem einzelnen am stärksten konzentrierten Speicher sensiblen Materials, den die meisten Organisationen halten. Die eigentliche Frage ist also eine Residency-Frage: Wo dürfen diese Geheimnisse und Schlüssel zur Ruhe kommen? Die Antwort teilt sich danach, wie Sie es betreiben. Selbstverwaltetes Vault — die Binärdatei, die Sie herunterladen und selbst betreiben — ist Residency-flexibel: Betreiben Sie den Cluster auf Festlandchina-Infrastruktur, und die Geheimnisse bleiben auf Festland-Boden, der rechtmäßige Hebel. HCP Vault, der verwaltete Dienst auf der HashiCorp Cloud Platform, läuft nur auf offshore gelegenen AWS- und Azure-Regionen ohne Festlandchina-Region zur Auswahl, die Schlüssel zu allem kommen also im Ausland zur Ruhe.
HashiCorp Vault in China auf einen Blick
| Worüber es entscheidet | In HashiCorp Vaults eigenen Worten — und Chinas Recht |
|---|---|
| Wo die Geheimnisse physisch ruhen | Vault hat keine eigene Region; Ihre Bereitstellung schon. Selbstverwaltetes Vault ist eine Binärdatei, die Sie auf Ihrer eigenen Infrastruktur betreiben, Festlandchina-Boden eingeschlossen, Sie halten die Geheimnisse also im Inland. HCP Vault, der verwaltete Dienst auf der HashiCorp Cloud Platform, läuft nur, wo HCP läuft: Seine eigene Doku sagt „HCP services support AWS in these regions:“ und listet Oregon, Virginia, Irland, Frankfurt, Tokio, Singapur und Sydney, plus eine vergleichbare Menge von Azure-Regionen — keine in Festlandchina. |
| Was es hält, und warum Residency greift | Vault konzentriert die Schlüssel zu allem: API-Schlüssel, Tokens, TLS-Zertifikate, Datenbank- und Cloud-Zugangsdaten und die Verschlüsselungsschlüssel, die Daten anderswo schützen. Wo diese Schlüssel die personenbezogene Information von Leuten in China verschlüsseln oder aufschließen — einschließlich sensibler Daten nach Artikel 28 wie Finanz-, Ausweis- oder Gesundheitsfelder — und wo KV-Geheimnisse, PKI-Zertifikatssubjekte oder Vaults Audit-Logs Namen, E-Mails oder andere Identifikatoren tragen, ist personenbezogene Information direkt im Geltungsbereich, nicht bloß durch Verweis. |
| Ihre Festland-Geheimnisse im Speicher | Geheimnisse, Zertifikate und Schlüssel, die in China erzeugt oder genutzt und in einem offshore gelegenen HCP Vault gehalten werden, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Artikel 38–40). Der Handler, der dafür haftet, sind Sie, der Betreiber — nicht HashiCorp und nicht IBM, das es jetzt besitzt. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die ein offshore gelegener Secrets-Dienst nicht erfüllen kann — Festland-personenbezogene-Information und wichtige Daten müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungshälfte, nicht als die Frage — die Software läuft im Inland problemlos. Der rechtmäßige Hebel ist, Vault im Inland zu betreiben (selbstgehostet auf Festland-Infrastruktur oder eine lizenzierte Sovereign-Option), und jede China-gerichtete Oberfläche davor — die Admin-UI, der API-Rand, ein Reporting-Portal — braucht eine ICP-Beian, an eine Festland-Hosting-Ressource gebunden (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo die Geheimnisse tatsächlich ruhen
Vault hat keine Region; Ihre Bereitstellung schon. Die Engine ist derselbe Code, ob sie in Frankfurt, Singapur oder Schanghai läuft, die Residency-Frage dreht sich also ganz um den Host, auf den Sie es setzen — und hier trennen sich die beiden Bereitstellungsformen.
Selbstverwaltetes Vault wird als Software verteilt, die Sie selbst betreiben. HashiCorps eigene Installationsdokumentation bietet es als Paket oder vorkompilierte Binärdatei an, die Sie „install the binary manually“ (die Binärdatei manuell installieren), die Sie dann auf Ihren eigenen Servern betreiben — einen Cluster, den Sie auf Festlandchina-Infrastruktur ebenso bereitwillig aufstellen können wie anderswo. Betreiben Sie es dort, und die Geheimnisse verlassen das Festland nie. (Fürs Protokoll: HashiCorp verschob Vaults Lizenz im August 2023 von der MPL zur Business Source License — was den OpenBao-Fork anstieß, jetzt ein Linux-Foundation-Projekt —, und HashiCorp selbst wurde von IBM in einem im Februar 2025 abgeschlossenen Deal übernommen; nichts davon ändert, wo Ihre Geheimnisse zur Ruhe kommen, was weiterhin dadurch gesetzt ist, wo Sie bereitstellen.)
HCP Vault ist die andere Form: der vollständig verwaltete Dienst, den HashiCorp für Sie auf der HashiCorp Cloud Platform betreibt. HCP wiederum läuft auf den globalen AWS- und Azure-Partitionen, und HashiCorps eigene Dokumentation zählt genau auf, welche Regionen — „HCP services support AWS in these regions“, dann Oregon, Virginia, Ohio, Canada Central, Irland, London, Frankfurt, Tokio, Singapur und Sydney, mit einer parallelen Menge von Azure-Regionen. Es gibt keine Festlandchina-Region auf dieser Liste und keine China-Data-Residency-Option zum Umschalten. Richten Sie die Secrets-Engine Ihrer Organisation auf HCP, und der am stärksten konzentrierte Speicher sensiblen Materials, den Sie halten, kommt im Ausland zur Ruhe; nach dem Gesetz zum Schutz personenbezogener Daten ist es ein grenzüberschreitender Transfer, die China-personenbezogene-Information, die diese Geheimnisse schützen oder enthalten, aus dem Land zu bewegen, und der verantwortliche Handler sind Sie.
Was es hält, sind die Schlüssel zu allem — und oft personenbezogene Information
Vault verdient diese Prüfung wegen dem, was es speichert. Die meisten Werkzeuge berühren eine Scheibe Ihrer Daten; Vault hält die Zugangsdaten zu allen — die Datenbankpasswörter, Cloud-Zugriffsschlüssel, Signatur-Zertifikate und Verschlüsselungsschlüssel, die zusammengenommen die Schlüssel zu Ihrem gesamten Bestand sind. Dieses Material offshore zu konzentrieren, ist bereits ein Geschäftsgeheimnis- und Sicherheitsanliegen. Es wird zu einem Datenschutz-Anliegen in dem Moment, in dem diese Geheimnisse auf China-personenbezogene-Information treffen: die Verschlüsselungsschlüssel, die Ihre China-Kundendatensätze schützen, die Zugangsdaten, die ein Festland-Dienst nutzt, um sie zu lesen, die Zertifikate, die Ihre China-Systeme identifizieren, und, direkt, alle Namen, E-Mails oder Tokens, die in ein KV-Geheimnis geschrieben oder in einem Audit-Log-Eintrag erfasst sind. Jedes davon ist personenbezogene Information nach PIPL, sobald es eine identifizierbare Person beschreibt, und einiges ist sensible personenbezogene Information nach Artikel 28 — Finanz-, Ausweis-, biometrische oder Gesundheitsdaten —, die eine höhere Latte aus konkretem Zweck, strenger Notwendigkeit und gesonderter Einwilligung trägt.
Darum ist Residency hier nicht bloß gute Praxis. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Handler, dessen Volumina die Schwellen der Regulatoren überschreiten, muss im Festland erhobene personenbezogene Information und wichtige Daten im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Ein offshore gelegener Secrets-Dienst kann diese Pflicht strukturell nicht erfüllen — das Material ist per Definition im falschen Land. Und wo eine Ausfuhr überhaupt erlaubt ist, kann das Überschreiten einer Volumen- oder Sensibilitätsschwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig das Land verlässt.
Es auf HCP Vault zu betreiben erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: Nichts an HashiCorp Vault ist „gesperrt“, und Sie müssen es nicht verlassen. Die Exponierung ist nicht die Software; es ist eine verwaltete Bereitstellung, die die sensibelsten Geheimnisse des Festlands außerhalb des Festlands parkt. Reparieren Sie die Bereitstellung, und die Exponierung schließt sich.
Der rechtmäßige Hebel ist, dasselbe Vault im Inland zu betreiben. Selbstgehostet auf Festland-Infrastruktur — oder, wo Sie eine verwaltete Erfahrung wollen, auf einem lizenzierten inländischen oder Sovereign-Cloud-Äquivalent — verhält sich Vault genau wie im Ausland: dieselben KV- und PKI-Engines, dieselben Richtlinien, dieselbe Automatisierung, die Geheimnisse, die China verlangt im Inland zu halten, tun es also, ohne Umschreiben und ohne zweiten Secrets-Speicher. Einen Festland-Vault-Agent auf den offshore gelegenen HCP-Endpunkt zurückzurichten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; ein rechtmäßiges inländisches Vault aufzustellen, tut es. Wo eine Teilmenge der Geheimnisse rechtmäßig die Grenze überschreiten darf, halten Sie diesen Transfer minimiert, eingewilligt und durch einen Transfermechanismus gestützt, während jede China-gerichtete Oberfläche vor Vault ihre eigene ICP-Beian verdient.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination davon schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, wie viel von dem, was Ihre Geheimnisse schützen, personenbezogen oder sensibel ist, und davon ab, wer Ihre Nutzer sind — und es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie entscheiden, wo ein einzelner Festland-Schlüssel lebt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen HashiCorp Vault nicht fallen lassen, um es für Festlandchina rechtmäßig zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für ein Werkzeug, das Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Wettbewerber zu ihm. Es gibt drei Schritte, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und Datenlokalisierungs-(CII)-Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Datenmengen und wessen personenbezogene Information Ihre Geheimnisse schützen und Ihre Audit-Logs aufzeichnen — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas bewegt wird.
Lokalisieren. Weil das Risiko ist, wo die Geheimnisse ruhen, betreiben wir Vault im Inland — selbstgehostet auf Festland-Infrastruktur oder auf einer lizenzierten inländischen oder Sovereign-Cloud-Option —, sodass die Schlüssel und Zugangsdaten, die China verlangt auf Festland-Boden zu halten, es tun. Lokalisieren bedeutet eine rechtmäßige inländische Bereitstellung desselben Vault, niemals ein verstecktes Zurückleiten an einen Offshore-Endpunkt; nur die minimierte, rechtmäßig übertragbare Teilmenge überschreitet jemals.
Ausliefern. Für jede China-gerichtete Oberfläche vor Vault — die Admin-UI, der API-Rand, das Reporting-Portal, auf das Ihre Festland-Nutzer und -Betreiber treffen — stellt der 21YunBox Optimizer ICP-beian-pflichtige, inländische Auslieferung bereit, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist einfach: Ihre HashiCorp-Vault-Bereitstellung läuft für Ihre Nutzer in China legal und rechtskonform.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
Häufige Fragen
Ist HashiCorp Vault in China gesperrt?
Nein. Selbstverwaltetes Vault ist eine Binärdatei, die Sie auf Ihren eigenen Servern betreiben, und es läuft problemlos auf Infrastruktur innerhalb Festlandchinas — es ist nie gesperrt. Die Compliance-Frage ist nicht, ob es läuft, sondern wo die Geheimnisse und Schlüssel, die es hält, ruhen dürfen: Selbstgehostet im Inland hält sie auf Festland-Boden, während HCP Vault, der verwaltete Dienst ohne Festlandchina-Region, sie offshore belässt — was PIPL als grenzüberschreitenden Transfer behandelt, wo immer diese Geheimnisse China-personenbezogene-Information schützen.
Hat HCP Vault eine Festlandchina-Region?
Nein. Die HashiCorp Cloud Platform läuft auf den globalen AWS- und Azure-Partitionen — ihre eigene Doku listet Regionen wie Oregon, Irland, Frankfurt, Tokio und Singapur — mit keiner in Festlandchina und keiner China-Data-Residency-Option. Der inländische Hebel ist selbstverwaltetes Vault, das Sie selbst auf Festland-Infrastruktur (oder einem lizenzierten Sovereign-Cloud-Äquivalent) betreiben und so die Geheimnisse auf Festland-Boden halten.
Müssen wir von HashiCorp Vault migrieren, um in China rechtskonform zu sein?
Nein. Weil selbstverwaltetes Vault im Inland identisch läuft, ist der rechtmäßige Pfad, dasselbe Vault im Inland zu betreiben — selbstgehostet auf Festland-Infrastruktur oder auf einer lizenzierten Sovereign-Cloud-Option —, sodass die Schlüssel und Zugangsdaten, die China verlangt im Inland zu halten, es tun. Das ist eine Bereitstellungsänderung, kein Umschreiben. Behandeln Sie dies als Risikokarte und klären Sie die Einzelheiten mit Rechtsbeistand gegen Ihre eigene Rechtsperson und Datenmengen.


