¿Funciona GitLab en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
GitLab no está bloqueado en China — la verdadera cuestión es dónde pueden reposar su código fuente, sus secretos de CI/CD, sus registros y su estado de infraestructura como código. GitLab.com funciona en Google Cloud y GitLab Dedicated ofrece regiones de AWS sin ninguna opción en China continental, así que una instancia SaaS mantiene esos activos en el extranjero. Una mirada, con el cumplimiento por delante, a la residencia de datos, a los deberes transfronterizos y de localización de la PIPL y a la palanca autogestionada dentro del país.
¿Funciona GitLab en China?
GitLab llega a China sin problemas — pero la accesibilidad nunca fue la cuestión. GitLab.com funciona en Google Cloud y GitLab Dedicated solo se despliega en regiones de AWS sin ninguna opción en China continental, así que el código fuente, los secretos de CI/CD, los registros, los artefactos y el estado de infraestructura como código que usted envía acaban reposando en el extranjero — y allí donde viaje información personal de China en commits, fixtures o tickets, eso es una transferencia transfronteriza según la PIPL, no un detalle de alojamiento.
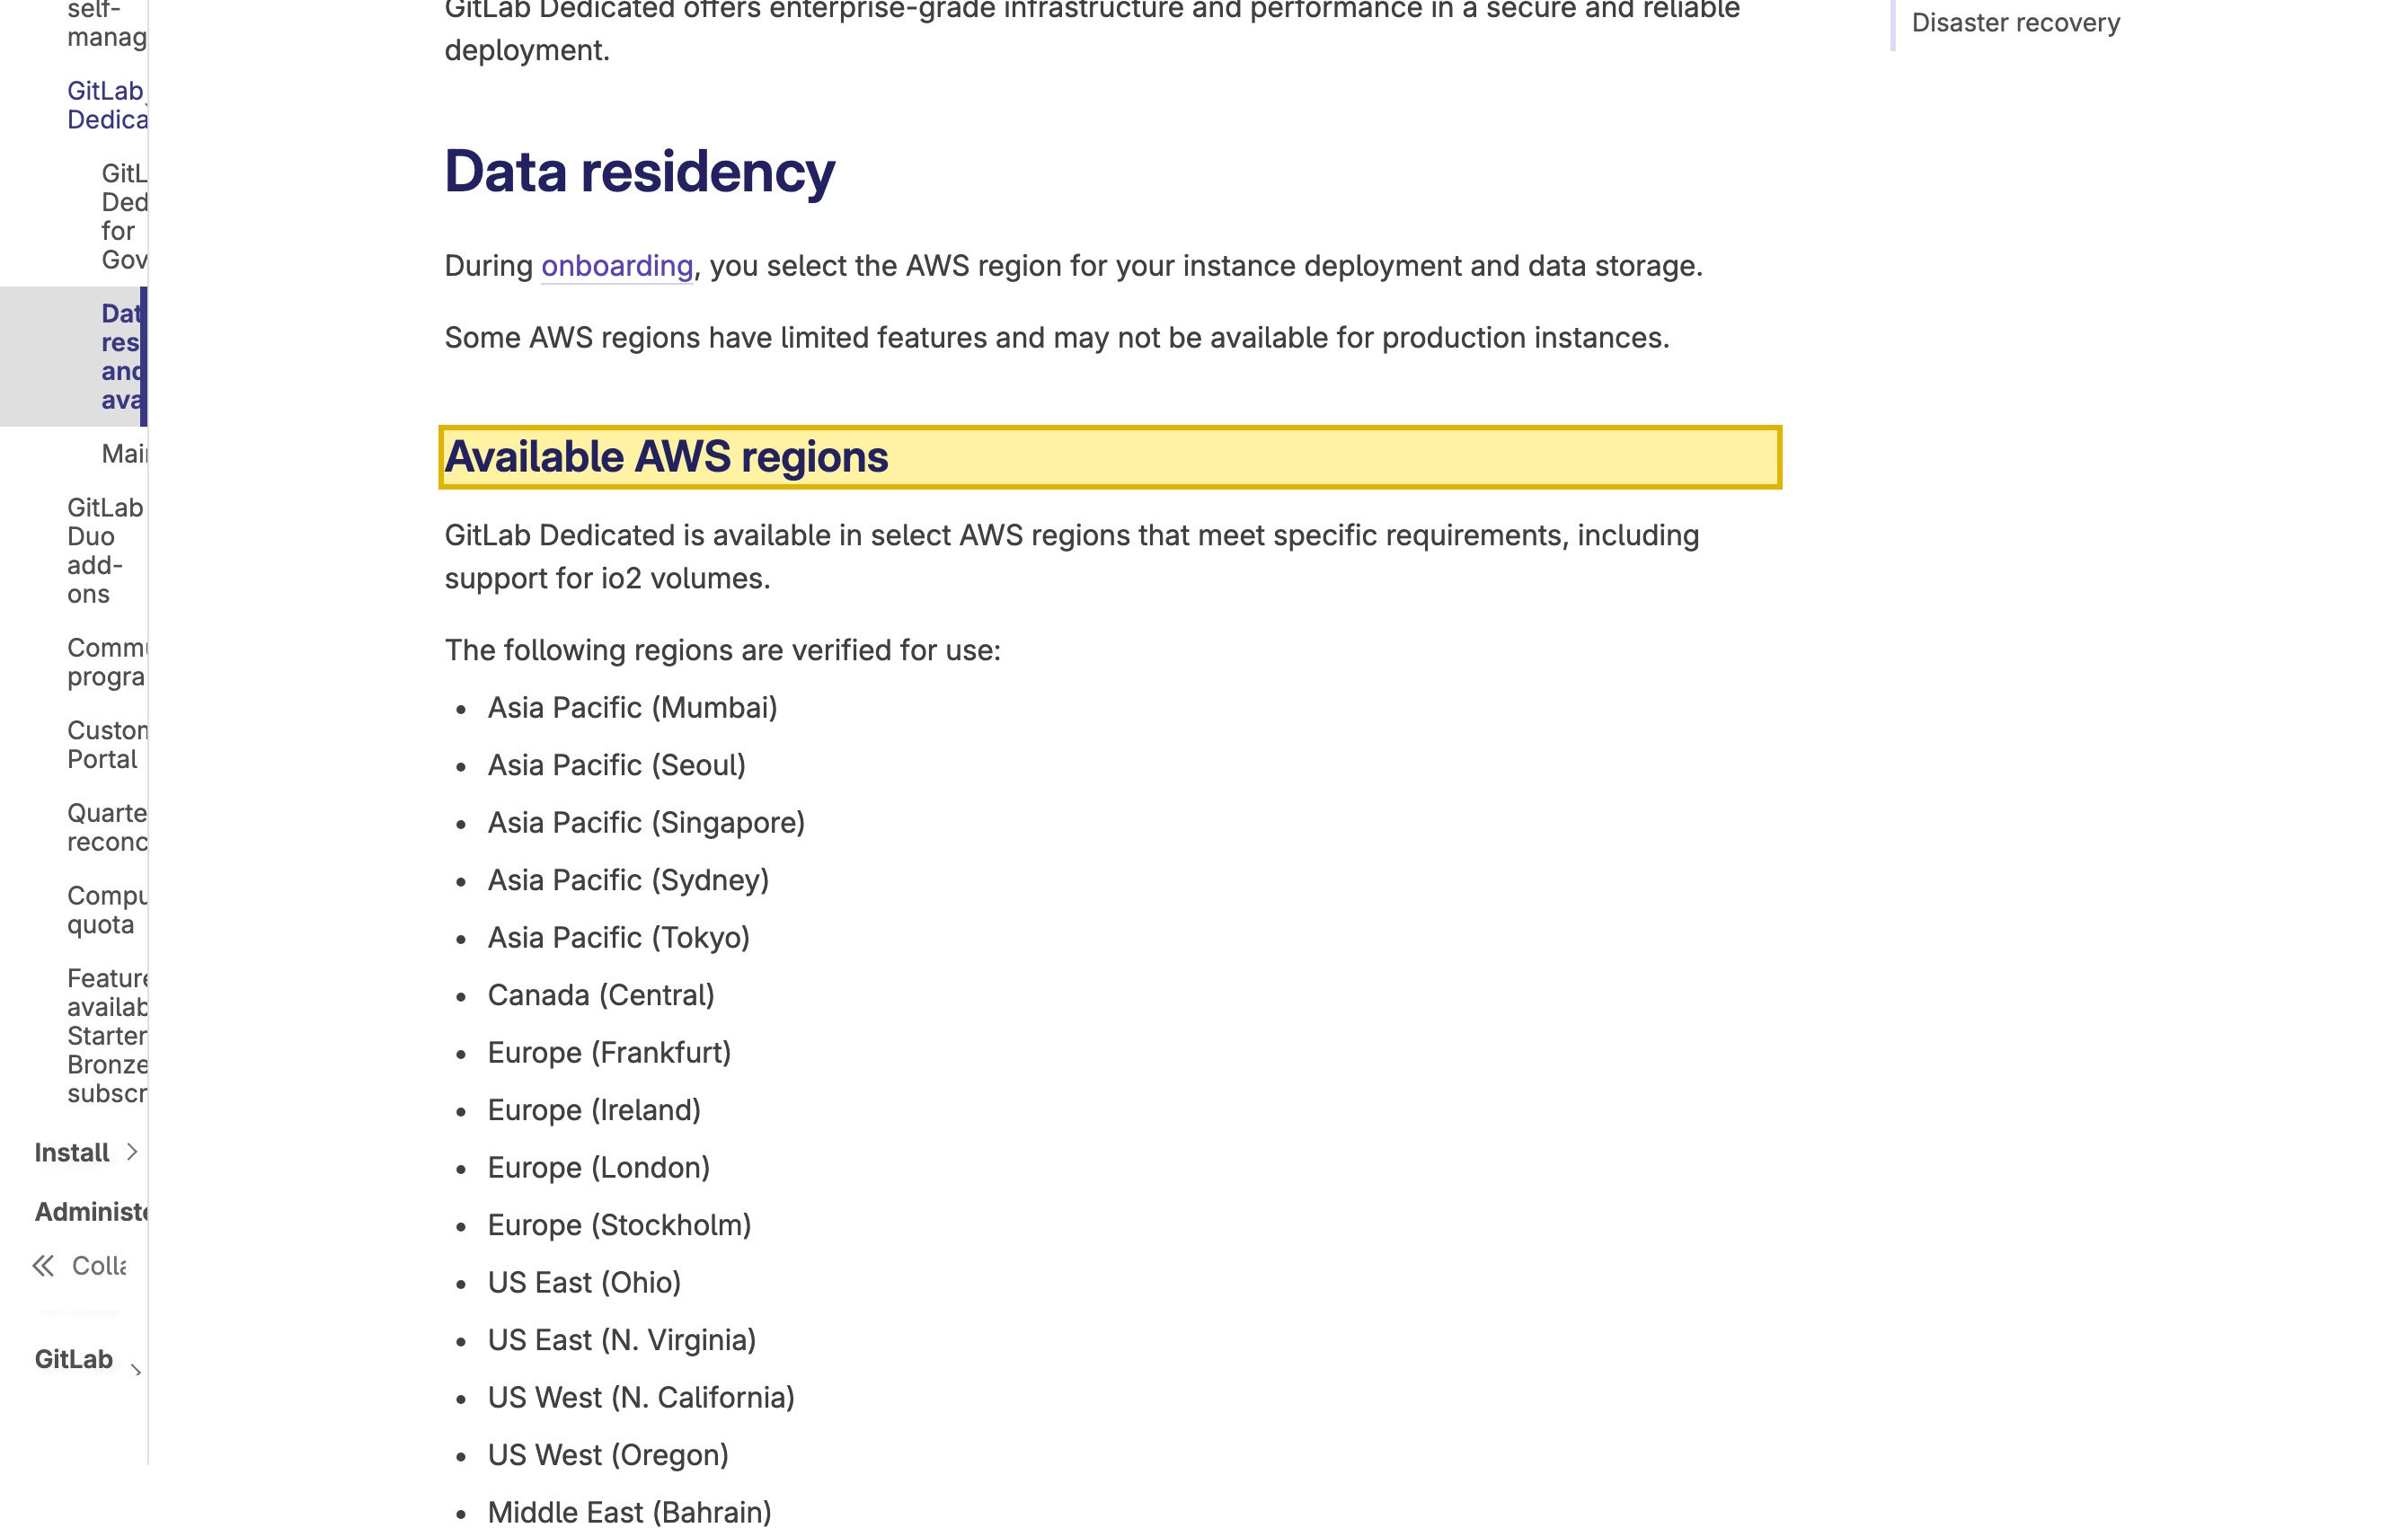
La propia página de residencia de datos de GitLab Dedicated dice “During onboarding, you select the AWS region for your instance deployment and data storage,” y esa lista de regiones va de Singapur y Tokio a Fráncfort y Virginia sin nada en China continental. La palanca legal es que GitLab es open-core: GitLab Self-Managed se instala en infraestructura que usted controla — incluidos servidores en China continental — y, con runners autoalojados, sus repositorios, pipelines y estado permanecen dentro del país. (GitLab también licenció su tecnología a una empresa china independiente, JiHu, que opera GitLab en China por separado — una opción dentro del país, no cumplimiento automático). La residencia en el extranjero es una transferencia transfronteriza según la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el deber de localización de datos exige que el código permanezca en el continente.
Esto es un mapa de riesgo, no un veredicto — si debe almacenamiento dentro del país, un mecanismo de transferencia o ambos depende de su entidad, de sus datos y de quiénes son sus desarrolladores. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ✕ Ninguna región de China continental en GitLab.com ni en GitLab Dedicated
- ! Los repositorios, los registros de CI, los secretos y el estado de IaC acaban reposando en el extranjero
- ! Un desarrollador en China que hace push al extranjero es una transferencia transfronteriza según la PIPL
- ! Los operadores de infraestructuras críticas o tratantes de grandes volúmenes deben un almacenamiento en China que el SaaS no puede cumplir
- ! JiHu es un operador chino con licencia independiente — no es cumplimiento automático
- ✓ Self-Managed en infraestructura del continente mantiene el código y el estado dentro del país
Lo que la documentación oficial de GitLab dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Ninguna región de GitLab Dedicated está en China continental. La página Data residency and high availability de GitLab afirma: “During onboarding, you select the AWS region for your instance deployment and data storage,” y su lista de regiones disponibles abarca Asia-Pacífico (Bombay, Seúl, Singapur, Sídney, Tokio), Europa (Fráncfort, Irlanda, Londres, Estocolmo), EE. UU., Canadá y Baréin — sin ninguna región en Pekín ni en Ningxia. La partición AWS China es una nube separada en la que GitLab Dedicated no se despliega, así que los repositorios, los pipelines y los artefactos de una instancia Dedicated reposan en el extranjero. | GitLab Docs — GitLab Dedicated: Data residency and high availability, consultado el 2026-10-10 |
| GitLab.com funciona en Google Cloud; el software open-core funciona dondequiera que usted lo aloje — incluida China continental. GitLab anunció que “GitLab.com is migrating to Google Cloud Platform,” y el SaaS multiinquilino no tiene ninguna región seleccionable por el cliente. GitLab es open-core, y su página de instalación describe GitLab Self-Managed como una instancia en la que usted puede “install, host GitLab on your own setup” con “full control of your data and infrastructure” — así que puede mantener el código y el estado de CI/CD dentro del país, con runners autoalojados. GitLab también licenció su tecnología a una empresa china independiente (JiHu) que opera GitLab en China por separado — una opción dentro del país, no cumplimiento automático. | GitLab — página de instalación y anuncios «Moving to Google Cloud Platform» / licencia a JiHu, consultado el 2026-10-10 |
| Un desarrollador en China que hace push a una instancia en el extranjero es una transferencia transfronteriza. Cuando el código fuente — y cualquier nombre, correo electrónico o registro de cliente en commits, tickets o fixtures — se envía a una instancia de GitLab alojada fuera del continente, esa información personal sale de China. Según la PIPL, es una transferencia transfronteriza que exige notificación, un consentimiento separado y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación (artículos 38–40). | PIPL artículos 38–40 (cac.gov.cn) |
| Algunos responsables del tratamiento deben un almacenamiento en China que ninguna nube DevOps en el extranjero puede ofrecer. Si usted es un operador de infraestructuras de información críticas, o trata información personal por encima de los umbrales de volumen regulados, la información personal recogida en el continente debe almacenarse en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)). Como GitLab.com y GitLab Dedicated no tienen región en China continental, ninguna configuración SaaS puede satisfacer por sí sola ese deber de localización. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) (cac.gov.cn) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo de ingeniería en China continental, lo primero que hay que aclarar sobre GitLab es que la cuestión no es si se instala, ni si git push llega al servidor. GitLab es una plataforma DevOps completa, y contiene algunos de los activos más sensibles de una empresa: el código fuente (un secreto comercial en sí mismo, que habitualmente lleva credenciales, claves de API e información personal incrustadas en configuraciones, fixtures y datos de prueba), los secretos de los pipelines de CI/CD, los registros y artefactos de build, y el estado de infraestructura como código que describe toda su topología. Dónde puede reposar todo eso es la verdadera cuestión. La postura de GitLab tiene tres formas: GitLab.com, el SaaS multiinquilino, funciona en Google Cloud sin ninguna región seleccionable por el cliente; GitLab Dedicated, el servicio gestionado de inquilino único, solo se despliega en una lista fija de regiones de AWS — ninguna en China continental —; y GitLab Self-Managed, el software open-core, se instala en la infraestructura que usted elija, incluidos servidores en China continental. Ese hecho de residencia, no la accesibilidad, es toda la cuestión.
GitLab en China de un vistazo
| Qué lo decide | En los propios términos de GitLab — y la ley china |
|---|---|
| Dónde reposan físicamente el código y el estado | GitLab.com, el SaaS multiinquilino, funciona en Google Cloud Platform (en palabras de GitLab: “GitLab.com is migrating to Google Cloud Platform”) sin ninguna región seleccionable por el cliente. GitLab Dedicated le permite elegir una región, pero su página de residencia de datos indica “During onboarding, you select the AWS region for your instance deployment and data storage” — y esa lista no tiene ninguna región de China continental. GitLab Self-Managed, el software open-core, se instala donde usted elija, incluida China continental. |
| Qué contiene y por qué es información personal | Una plataforma DevOps es donde acaban reposando las joyas de la corona de su ingeniería: el código fuente (un secreto comercial, que habitualmente lleva credenciales, claves de API e información personal incrustadas en configuraciones, fixtures y datos de prueba), los secretos de los pipelines de CI/CD, los registros y artefactos de build, el historial de incidencias y de merge requests, y el estado de infraestructura como código, que a menudo almacena secretos en texto plano. Cuando los commits, los tickets o los fixtures llevan nombres, correos electrónicos o registros reales de clientes, eso es información personal según la Ley de Protección de Información Personal — información personal sensible según el artículo 28 de la PIPL cuando aparecen documentos de identidad, datos financieros o de salud. |
| Sus desarrolladores en China haciendo push a través de la frontera | Si un desarrollador en China hace push a una instancia de GitLab.com o de GitLab Dedicated alojada en el extranjero, el código, los secretos y cualquier información personal que contenga salen del país. Según la PIPL, eso es una transferencia transfronteriza (数据出境), y los artículos 38–40 le atribuyen el deber a usted: notificación, un consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. |
| El deber de almacenamiento dentro del país | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el almacenamiento no es opcional: el artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exigen que la información personal y los datos importantes recogidos en China se almacenen en China, con una evaluación de seguridad antes de cualquier exportación. Una nube DevOps en el extranjero sin región en China continental no puede cumplir ese deber por su propia estructura. |
| La accesibilidad no es el eje | GitLab.com y GitLab Dedicated son accesibles desde el continente (GitLab.com puede tener la velocidad limitada), así que la velocidad y la accesibilidad no son los factores decisivos — lo es la residencia. Las palancas legales están dentro del país: ejecutar GitLab Self-Managed en infraestructura del continente con runners autoalojados, o usar la opción con licencia dentro del país — GitLab Inc. licenció su tecnología a una empresa china independiente, JiHu, que opera GitLab en China sobre su propia infraestructura. Cualquier superficie orientada a China situada por delante de GitLab sigue teniendo un deber de registro ICP (备案). |
Dónde reposan realmente el código, los secretos y el estado
Empiece por dónde guarda físicamente sus datos un despliegue de GitLab, porque toda la cuestión de China se apoya en eso. GitLab se presenta en tres formas, y dan tres respuestas distintas.
GitLab.com, el SaaS multiinquilino, es una única instancia global. El propio blog de GitLab anunció que “GitLab.com is migrating to Google Cloud Platform,” y no hay ninguna región seleccionable por el cliente: usted no elige dónde residen sus proyectos, y ninguno reside en China continental.
GitLab Dedicated, el servicio gestionado de inquilino único, sí le permite elegir una región — pero solo de una lista fija de regiones de AWS. La página «Data residency and high availability» de GitLab lo dice sin rodeos: “During onboarding, you select the AWS region for your instance deployment and data storage.” Esa lista abarca Asia-Pacífico (Bombay, Seúl, Singapur, Sídney, Tokio), Europa (Fráncfort, Irlanda, Londres, Estocolmo), Estados Unidos, Canadá y Baréin — y no contiene ninguna región de China continental. La partición AWS China (las regiones de Pekín y Ningxia, operadas por Sinnet y NWCD) es una nube totalmente separada en la que GitLab Dedicated no se despliega. Así que los repositorios, los pipelines, los registros y los artefactos de una instancia Dedicated acaban reposando en el extranjero.
GitLab Self-Managed es lo contrario. GitLab es open-core — su Community Edition es de código abierto bajo una licencia MIT — y el software autogestionado se instala en infraestructura que usted controla. La propia página de instalación de GitLab lo describe como una instancia en la que usted puede “install, host GitLab on your own setup” con “full control of your data and infrastructure,” (control total de sus datos y de su infraestructura), con instrucciones para Linux, Kubernetes, Docker y las principales nubes. Puede ejecutarlo en servidores situados físicamente en China continental y, con runners autoalojados, los jobs de CI/CD, los registros y los artefactos también permanecen dentro del país. El software es neutral en cuanto a residencia; dónde lo despliegue decide la residencia.
Existe además una opción distinta dentro del país. En 2021, GitLab Inc. “licensed its technology to an independent Chinese company (JiHu)” — GitLab Information Technology (Hubei) Co., Ltd. —, que GitLab describe como “an independent company with full autonomy over its operation and management” que “will provide GitLab’s DevOps platform as both a self-managed and SaaS offering hosted in China.” Según los propios términos de GitLab, sus servicios GitLab.cn y GitLab.com “share no common infrastructure, networking connectivity, systems, services, data, or resources,” la Enterprise Edition “will only be sold outside China,” y la JiHu Edition “will only be sold in China.” Es un operador real dentro del país — pero es una empresa distinta y un producto distinto, no su tenant de GitLab.com o de GitLab Dedicated, y apoyarse en él no es cumplimiento automático: usted sigue siendo el responsable del tratamiento de la información personal implicada.
Lo que contiene es información personal — y secretos comerciales
Una plataforma DevOps es donde acaban reposando los activos más sensibles de una organización de ingeniería. GitLab contiene su código fuente — en sí mismo un secreto comercial, que habitualmente lleva credenciales, claves de API y tokens incrustados, además de información personal en archivos de configuración, fixtures y datos de prueba —, junto con los secretos de los pipelines de CI/CD, los registros y artefactos de build, el historial de incidencias y de merge requests, y el estado de infraestructura como código que describe toda su topología y que a menudo almacena secretos en texto plano. Allí donde los commits, los tickets o los fixtures llevan nombres, correos electrónicos o registros reales de clientes, ese contenido es información personal según la Ley de Protección de Información Personal, e información personal sensible según el artículo 28 de la PIPL cuando incluye documentos de identidad oficiales, datos financieros o de salud.
En el momento en que un desarrollador en China hace push de ese contenido a una instancia alojada en el extranjero, el código y cualquier información personal que contenga han salido del país. Según la PIPL, eso es una transferencia transfronteriza (数据出境), y los artículos 38–40 le atribuyen el deber a usted, el responsable del tratamiento: notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Cuando los volúmenes o los tipos de datos superan los umbrales, la evaluación de seguridad de la exportación de datos es obligatoria y no opcional.
Y, para algunos responsables del tratamiento, el almacenamiento no es en absoluto una cuestión de mecanismo — debe quedarse dentro del país. Si su organización opera infraestructuras de información críticas, o trata información personal a gran escala, la Ley de Ciberseguridad impone un deber de localización de datos: el artículo 39 (la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39; el fondo no cambia) exige que la información personal y los datos importantes recogidos y generados dentro del país se almacenen dentro del país, con una evaluación de seguridad antes de cualquier exportación. El artículo 40 de la PIPL establece el mismo deber para los operadores de infraestructuras de información críticas y los tratantes de grandes volúmenes. Un SaaS de GitLab en el extranjero sin región en China continental no puede cumplirlo por su propia estructura.
Un SaaS sin región en China no puede cumplir el deber de residencia — y qué sí puede
Junte esos hechos y la conclusión es concreta y práctica. Si su código fuente, los secretos de sus pipelines y su estado deben permanecer dentro del país — porque opera infraestructuras de información críticas, porque la información personal de sus repositorios supera los umbrales de volumen, o simplemente porque decide no asumir la exposición transfronteriza —, entonces una nube DevOps gestionada sin región en China continental no puede ser el sistema de referencia. GitLab.com y GitLab Dedicated son excelentes servicios gestionados; sencillamente no tienen un hogar en suelo continental para los activos que deben reposar allí.
Lo práctico es que no necesita migrar fuera de GitLab para resolverlo, porque la palanca legal es la misma plataforma ejecutada en otro lugar. Ejecute GitLab Self-Managed en infraestructura de China continental y los repositorios, los pipelines y el estado de infraestructura como código nunca salen del país; combínelo con runners autoalojados y los registros y artefactos de build también permanecen dentro del país. O use la opción con licencia dentro del país operada por JiHu. En cualquier caso, usted conserva GitLab — los mismos flujos de Git, el mismo CI/CD, las mismas merge requests — mientras los datos reposan dentro del país. GitLab.com sigue siendo accesible desde el continente para el trabajo que no necesita localizarse (puede tener la velocidad limitada, pero eso es una cuestión de entrega, no la cuestión de residencia). Cualquier superficie orientada a China situada por delante de GitLab — un portal para desarrolladores, un sitio de documentación, GitLab Pages o una review app a la que lleguen sus usuarios del continente — sigue teniendo un deber de registro ICP (备案) y necesita una entrega conforme dentro del país.
Esta página cartografía la exposición; no se pronuncia sobre sus hechos. Si un despliegue concreto activa el deber de almacenamiento dentro del país, qué mecanismo de transferencia se aplica y qué consentimientos y registros necesita son decisiones que debe concretar con su propia asesoría legal, en función de los datos reales que trata y de la entidad que los trata.
La vía legal — cartografiar, localizar, entregar
21YunBox es una capa conforme sobre el stack que usted ya utiliza — no una migración, ni un competidor de GitLab. Nuestro papel son tres pasos.
Primero, cartografiamos la exposición: de quién es la información personal que hay en sus repositorios, incidencias y registros de CI, en qué cantidad, si alguna es sensible o constituye «datos importantes», si su código fuente y su estado conllevan riesgos de secretos comerciales y de gestión de claves, si su entidad es un operador de infraestructuras de información críticas, y cómo encaja todo ello con las normas transfronterizas de la PIPL, el artículo 28, el artículo 40 de la PIPL y la Ley de Ciberseguridad — para que usted y su asesoría legal puedan decidir qué debe quedarse dentro del país.
Segundo, localizamos: ejecutamos GitLab dentro del país para que el código, los secretos y el estado reposen en suelo continental — GitLab Self-Managed en infraestructura del continente con runners autoalojados, o una opción nacional con licencia —, con un almacenamiento consentido dentro del país para lo que deba quedarse. Localizar significa poner en marcha un GitLab legal dentro del país, no volver a conectar con un endpoint SaaS en el extranjero.
Tercero, entregamos: cualquier superficie orientada a China situada por delante de la plataforma — el portal para desarrolladores, la documentación, Pages o las review apps a las que acceden sus usuarios del continente — sobre infraestructura dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya utiliza, sin reconstruir y sin un segundo código base.
El resultado funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Las medidas de evaluación de seguridad de la exportación de datos de China
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Tiene GitLab una región en China continental?
No en los servicios que opera GitLab Inc. GitLab.com, el SaaS multiinquilino, funciona en Google Cloud sin ninguna región seleccionable por el cliente, y las regiones de AWS disponibles en GitLab Dedicated abarcan Asia-Pacífico, Europa, EE. UU., Canadá y Baréin — sin ninguna región en Pekín ni en Ningxia, y la partición AWS China es una nube separada en la que no se despliega. Las opciones dentro del país son otras: ejecutar GitLab Self-Managed en infraestructura del continente, o usar la empresa china con licencia de GitLab y operada por separado (JiHu). La accesibilidad no es lo importante; lo es dónde reposan el código y el estado.
¿Es un problema que nuestros desarrolladores en China hagan push a un GitLab en el extranjero?
Trátelo como un riesgo que evaluar con asesoría legal, no como un sí o un no generalizado. Hay algo que se deduce directamente de que el SaaS no tenga región en el continente: el código fuente — y cualquier información personal en commits, incidencias o fixtures — enviado a una instancia en el extranjero sale de China, algo que la PIPL regula como transferencia transfronteriza (notificación, consentimiento separado y un mecanismo de transferencia). A eso se suma la exposición de su código y de sus claves como secretos comerciales. Si además se aplica un deber de localización de datos, que exija el almacenamiento en el continente, depende de su papel (por ejemplo, operador de infraestructuras de información críticas) y del volumen de información personal que trata.
¿Puede 21YunBox ayudar a operar GitLab de forma conforme en China?
Sí. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos según la PIPL para su entidad, sus repositorios y sus desarrolladores, y luego ayudarle a ejecutar GitLab dentro del país — GitLab Self-Managed en infraestructura del continente con runners autoalojados, o una opción nacional con licencia — y a entregar cualquier superficie para desarrolladores orientada a China sobre infraestructura con registro ICP, por delante del stack que ya utiliza, sin reconstruir y sin abandonar GitLab. Póngase en contacto para revisar sus flujos de datos concretos.


