Funktioniert GitLab in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
GitLab ist in China nicht gesperrt — die eigentliche Frage ist, wo Ihr Quellcode, Ihre CI/CD-Secrets, Logs und Infrastructure-as-Code-Zustände ruhen dürfen. GitLab.com läuft auf Google Cloud und GitLab Dedicated bietet AWS-Regionen ohne Festland-China-Option, sodass eine SaaS-Instanz diese Assets offshore hält. Ein Blick zuerst auf die Compliance: Datenresidenz, die PIPL-Grenztransfer- und Lokalisierungspflichten und der selbst verwaltete Inland-Hebel.
Funktioniert GitLab in China?
GitLab erreicht China problemlos — aber Erreichbarkeit war nie die Frage. GitLab.com läuft auf Google Cloud und GitLab Dedicated wird nur in AWS-Regionen ohne Festland-China-Option bereitgestellt, sodass der Quellcode, die CI/CD-Secrets, Logs, Artefakte und Infrastructure-as-Code-Zustände, die Sie pushen, offshore ruhen — und wo immer personenbezogene China-Daten in Commits, Fixtures oder Tickets mitreisen, ist das ein PIPL-Grenztransfer, kein Hosting-Detail.
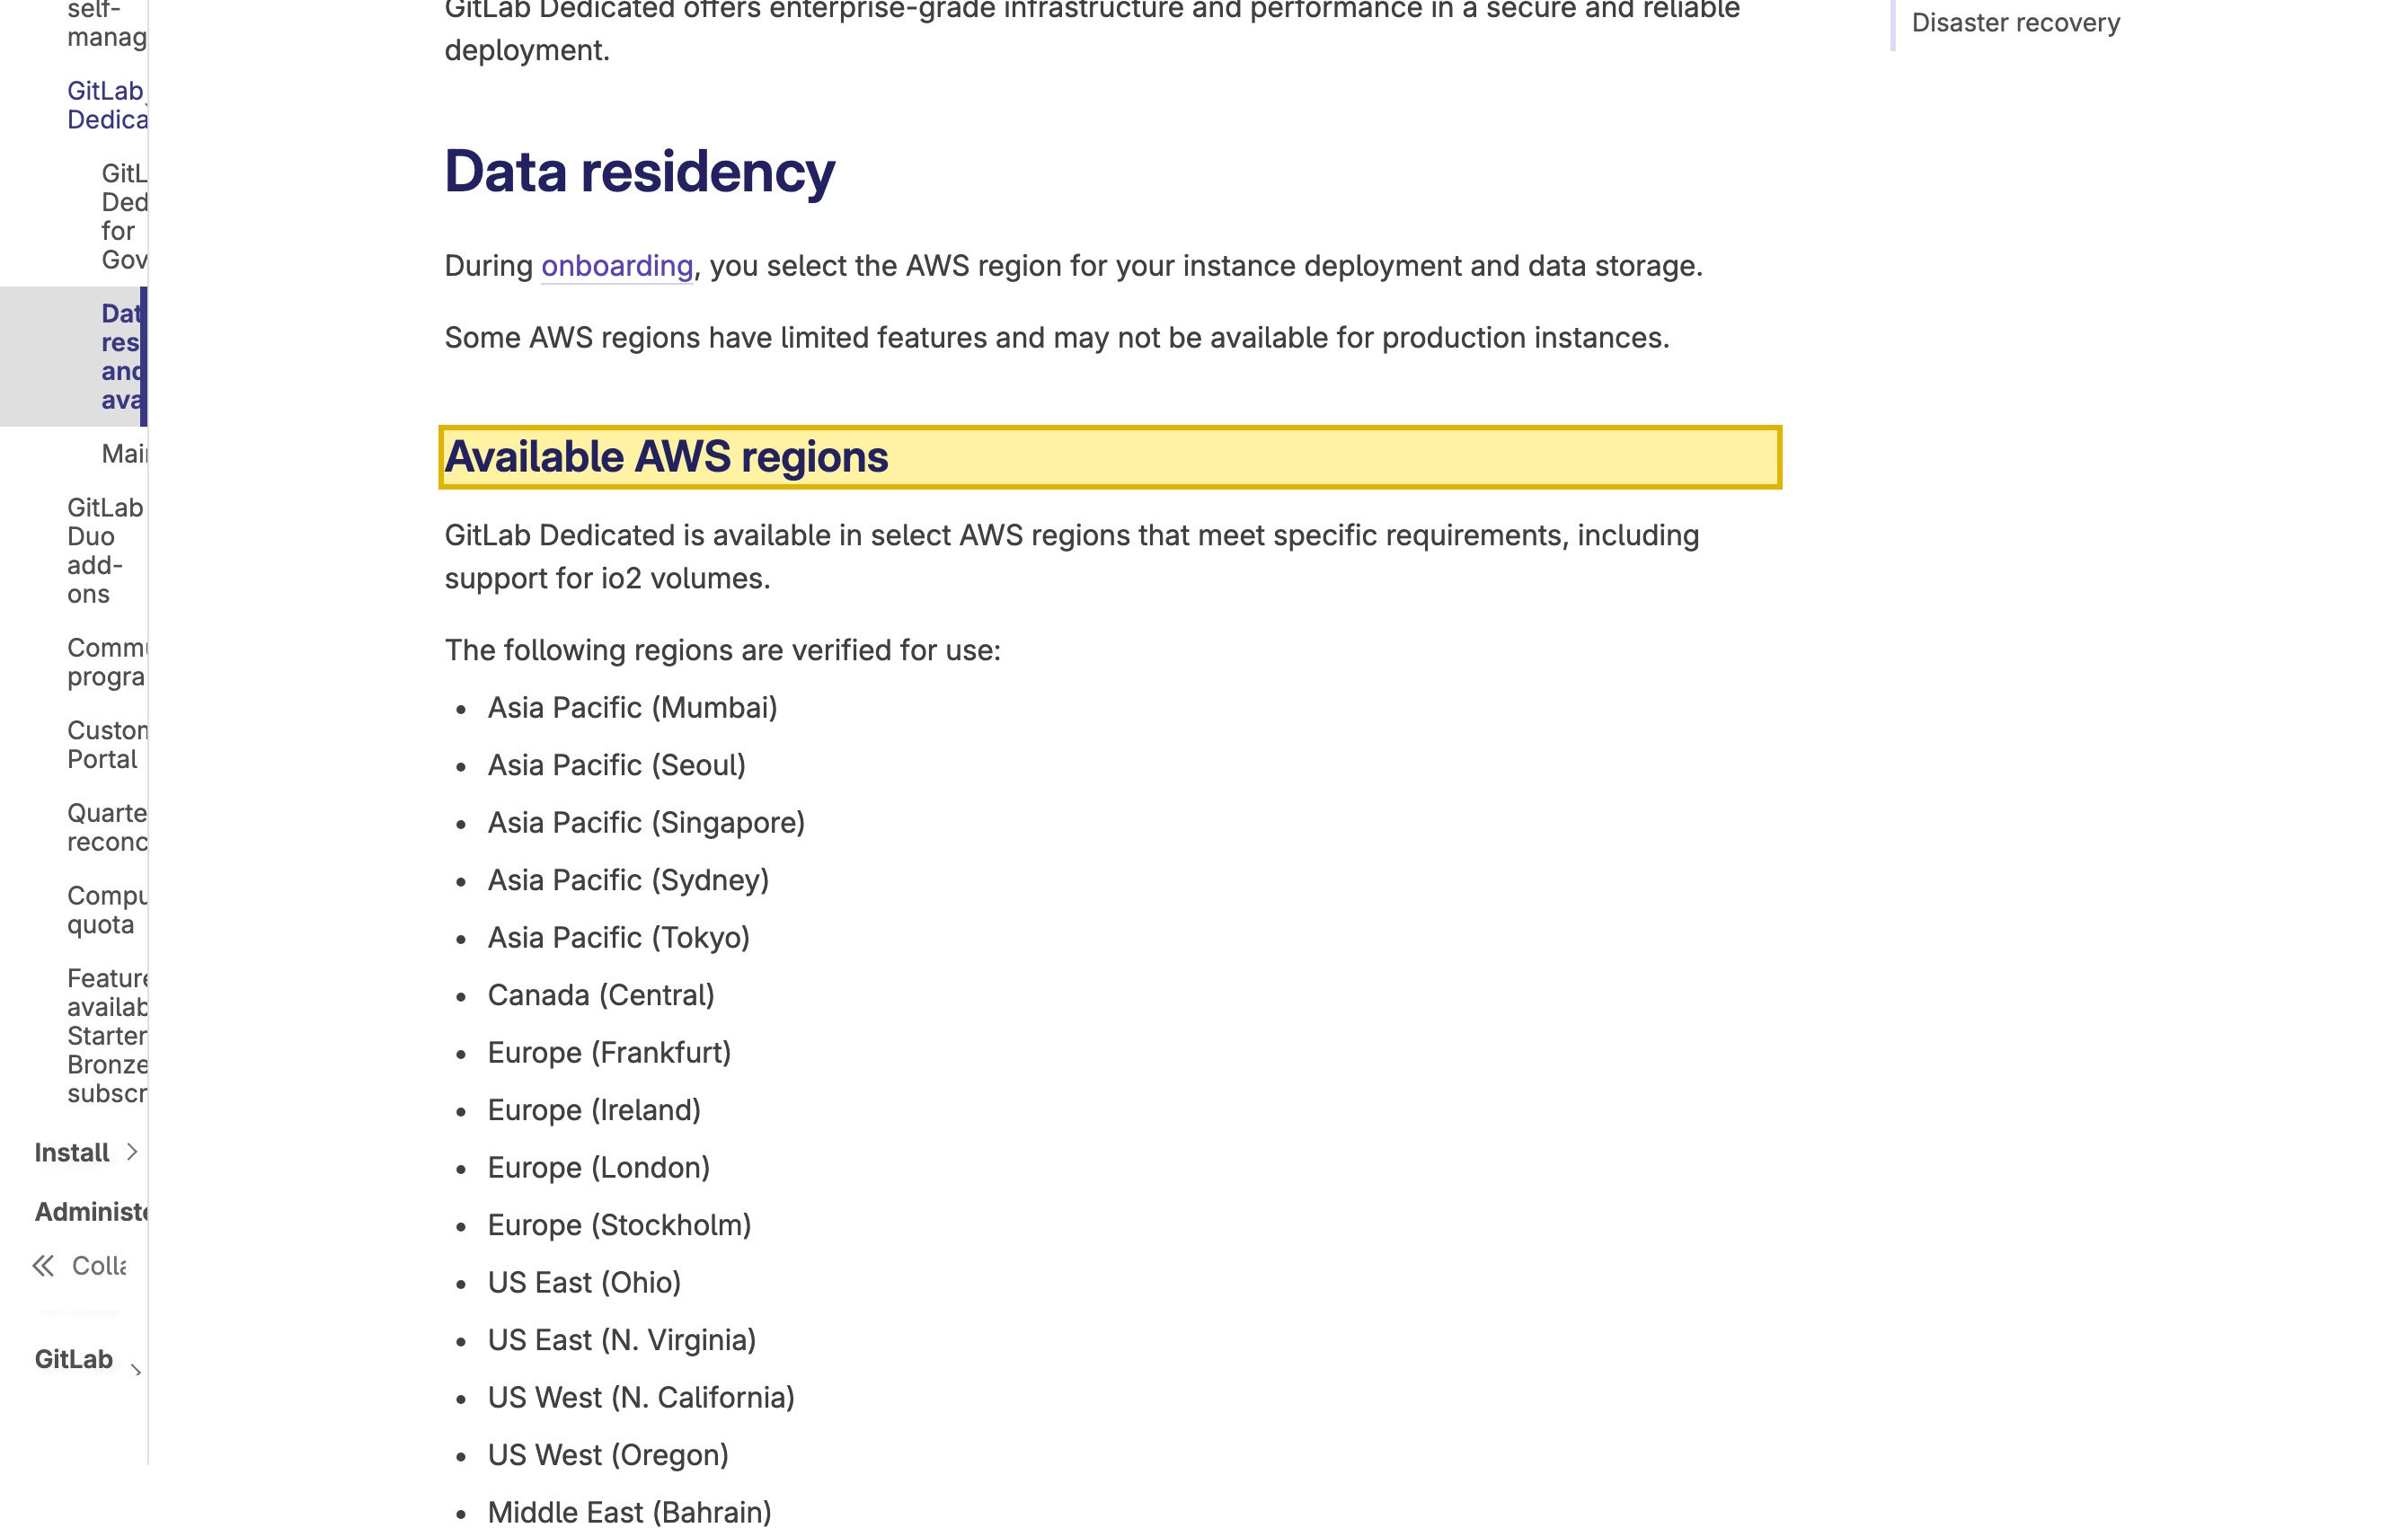
GitLab Dedicateds eigene Datenresidenz-Seite sagt „During onboarding, you select the AWS region for your instance deployment and data storage“ (Beim Onboarding wählen Sie die AWS-Region für die Bereitstellung Ihrer Instanz und die Datenspeicherung), und diese Regionenliste reicht von Singapore und Tokyo bis Frankfurt und Virginia, mit nichts in Festlandchina. Der rechtmäßige Hebel ist, dass GitLab Open Core ist: GitLab Self-Managed installiert sich auf Infrastruktur, die Sie kontrollieren — einschließlich Servern in Festlandchina —, und mit selbst gehosteten Runnern bleiben Ihre Repositories, Pipelines und Zustände im Inland. (GitLab lizenzierte seine Technologie zudem an ein unabhängiges chinesisches Unternehmen, JiHu, das GitLab in China separat betreibt — eine Inland-Option, keine automatische Compliance.) Offshore-Residenz ist ein grenzüberschreitender Transfer nach PIPL, und für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt die Datenlokalisierungspflicht, dass der Code im Festland bleibt.
Dies ist eine Risikokarte, kein Urteil — ob Sie Inland-Speicherung, einen Transfermechanismus oder beides schulden, hängt von Ihrer Rechtsperson, Ihren Daten und davon ab, wer Ihre Entwickler sind. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festland-China-Region auf GitLab.com oder GitLab Dedicated
- ! Repos, CI-Logs, Secrets und IaC-Zustand ruhen offshore
- ! Ein China-Entwickler, der offshore pusht, ist ein PIPL-Grenztransfer
- ! Betreiber kritischer Informationsinfrastruktur oder große Mengen schulden Inland-Speicherung, die das SaaS nicht erfüllen kann
- ! JiHu ist ein separater lizenzierter China-Betreiber — keine automatische Compliance
- ✓ Self-Managed auf Festland-Infrastruktur hält Code & Zustand im Inland
Was die offizielle GitLab-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Keine GitLab-Dedicated-Region sitzt in Festlandchina. GitLabs Seite Data residency and high availability gibt an: „During onboarding, you select the AWS region for your instance deployment and data storage“ (Beim Onboarding wählen Sie die AWS-Region für die Bereitstellung Ihrer Instanz und die Datenspeicherung), und ihre Liste der verfügbaren Regionen erstreckt sich über den asiatisch-pazifischen Raum (Mumbai, Seoul, Singapore, Sydney, Tokyo), Europa (Frankfurt, Irland, London, Stockholm), die USA, Kanada und Bahrain — ohne Region Peking oder Ningxia. Die AWS-China-Partition ist eine separate Cloud, in die GitLab Dedicated nicht bereitstellt, sodass die Repositories, Pipelines und Artefakte einer Dedicated-Instanz offshore ruhen. | GitLab Docs — GitLab Dedicated: Data residency and high availability, abgerufen 2026-10-10 |
| GitLab.com läuft auf Google Cloud; die Open-Core-Software läuft, wo Sie sie hosten — einschließlich Festlandchina. GitLab kündigte an, dass „GitLab.com is migrating to Google Cloud Platform“ (GitLab.com zu Google Cloud Platform migriert), und das mandantenfähige SaaS hat keine kundenwählbare Region. GitLab ist Open Core, und seine Installationsseite beschreibt GitLab Self-Managed als eine Instanz, bei der Sie „install, host GitLab on your own setup“ (GitLab auf Ihrem eigenen Setup installieren und hosten) mit „full control of your data and infrastructure“ (voller Kontrolle über Ihre Daten und Infrastruktur) — Sie können Code und CI/CD-Zustand im Inland halten, mit selbst gehosteten Runnern. GitLab lizenzierte seine Technologie zudem an ein unabhängiges chinesisches Unternehmen (JiHu), das GitLab in China separat betreibt — eine Inland-Option, keine automatische Compliance. | GitLab — Installationsseite und Ankündigungen „Moving to Google Cloud Platform“ / JiHu-Lizenzierung, abgerufen 2026-10-10 |
| Ein China-Entwickler, der an eine Offshore-Instanz pusht, ist ein grenzüberschreitender Transfer. Wenn Quellcode — und alle Namen, E-Mails oder Kundendaten in Commits, Tickets oder Fixtures — an eine außerhalb des Festlands gehostete GitLab-Instanz gepusht wird, verlassen diese personenbezogenen Daten China. Nach PIPL ist das ein grenzüberschreitender Transfer, der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus erfordert: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (Art. 38–40). | PIPL Art. 38–40 (cac.gov.cn) |
| Manche Verarbeiter schulden Inland-Speicherung, die keine Offshore-DevOps-Cloud bieten kann. Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder verarbeiten Sie personenbezogene Daten oberhalb der regulierten Mengenschwellen, müssen im Festland erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Weil GitLab.com und GitLab Dedicated keine Festland-China-Region haben, kann keine SaaS-Konfiguration diese Lokalisierungspflicht von allein erfüllen. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) (cac.gov.cn) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Engineering-Team in Festlandchina ist das Erste, was zu GitLab zu klären ist, dass die Frage nicht ist, ob es sich installiert oder ob git push den Server erreicht. GitLab ist eine vollständige DevOps-Plattform und hält einige der sensibelsten Assets eines Unternehmens: Quellcode (ein Geschäftsgeheimnis für sich und routinemäßig mit eingebetteten Anmeldedaten, API-Schlüsseln und personenbezogenen Daten in Konfigurationen, Fixtures und Testdaten), CI/CD-Pipeline-Secrets, Build-Logs und -Artefakte und den Infrastructure-as-Code-Zustand, der Ihre gesamte Topologie abbildet. Wo all das ruhen darf, ist die eigentliche Frage. GitLabs Aufstellung ist dreigestaltig: GitLab.com, das mandantenfähige SaaS, läuft auf Google Cloud ohne kundenwählbare Region; GitLab Dedicated, der mandantenreine verwaltete Dienst, wird nur in eine feste Liste von AWS-Regionen bereitgestellt — keine in Festlandchina; und GitLab Self-Managed, die Open-Core-Software, installiert sich auf Infrastruktur, die Sie wählen, einschließlich Servern in Festlandchina. Diese Residenz-Tatsache, nicht Erreichbarkeit, ist die ganze Frage.
GitLab in China auf einen Blick
| Worüber es entscheidet | In GitLabs eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo Code und Zustand physisch ruhen | GitLab.com, das mandantenfähige SaaS, läuft auf Google Cloud Platform (GitLabs eigene Worte: „GitLab.com is migrating to Google Cloud Platform“) ohne kundenwählbare Region. GitLab Dedicated lässt Sie eine Region wählen, aber seine Datenresidenz-Seite gibt an: „During onboarding, you select the AWS region for your instance deployment and data storage“ — und diese Liste hat keine Festland-China-Region. GitLab Self-Managed, die Open-Core-Software, installiert sich, wo Sie wählen, einschließlich Festlandchina. |
| Was es hält, und warum es personenbezogene Daten sind | Eine DevOps-Plattform ist der Ort, an dem Ihre Engineering-Kronjuwelen ruhen: Quellcode (ein Geschäftsgeheimnis und routinemäßig mit eingebetteten Anmeldedaten, API-Schlüsseln und personenbezogenen Daten in Konfigurationen, Fixtures und Testdaten), CI/CD-Pipeline-Secrets, Build-Logs und -Artefakte, Issue- und Merge-Request-Historie und Infrastructure-as-Code-Zustand, der Secrets oft im Klartext speichert. Wo Commits, Tickets oder Fixtures Namen, E-Mails oder echte Kundendaten tragen, sind das personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten — sensible personenbezogene Daten nach PIPL Art. 28, wo IDs, Finanz- oder Gesundheitsdaten erscheinen. |
| Ihre China-Entwickler pushen über die Grenze | Lassen Sie einen Entwickler in China an eine offshore gehostete GitLab.com- oder GitLab-Dedicated-Instanz pushen, und der Code, die Secrets und alle personenbezogenen Daten darin verlassen das Land. Nach PIPL ist das ein grenzüberschreitender Transfer (数据出境), und Art. 38–40 legen die Pflicht auf Sie: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. |
| Die Inland-Speicherpflicht | Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen ist Speicherung nicht optional: PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) verlangen, dass in China erhobene personenbezogene Daten und wichtige Daten in China gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. Eine Offshore-DevOps-Cloud ohne Festland-China-Region kann diese Pflicht strukturell nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse | GitLab.com und GitLab Dedicated sind aus dem Festland erreichbar (GitLab.com kann gedrosselt werden), Geschwindigkeit und Erreichbarkeit sind also nicht die entscheidenden Faktoren — Residenz ist es. Die rechtmäßigen Hebel sind inländisch: GitLab Self-Managed auf Festland-Infrastruktur mit selbst gehosteten Runnern betreiben oder die lizenzierte Inland-Option nutzen — GitLab Inc. lizenzierte seine Technologie an ein unabhängiges chinesisches Unternehmen, JiHu, das GitLab in China auf eigener Infrastruktur betreibt. Jede auf China ausgerichtete Oberfläche vor GitLab trägt weiterhin eine ICP-Beian-Pflicht (备案). |
Wo Code, Secrets und Zustand tatsächlich ruhen
Beginnen Sie damit, wo ein GitLab-Deployment Ihre Daten physisch hält, denn darauf ruht die ganze China-Frage. GitLab kommt in drei Gestalten, und sie geben drei verschiedene Antworten.
GitLab.com, das mandantenfähige SaaS, ist eine einzige globale Instanz. GitLabs eigener Blog kündigte an, dass „GitLab.com is migrating to Google Cloud Platform“ (GitLab.com zu Google Cloud Platform migriert), und es gibt keine kundenwählbare Region: Sie wählen nicht, wo Ihre Projekte leben, und keines davon lebt in Festlandchina.
GitLab Dedicated, der mandantenreine verwaltete Dienst, lässt Sie eine Region wählen — aber nur aus einer festen Liste von AWS-Regionen. GitLabs Seite „Data residency and high availability“ sagt es unverblümt: „During onboarding, you select the AWS region for your instance deployment and data storage.“ (Beim Onboarding wählen Sie die AWS-Region für die Bereitstellung Ihrer Instanz und die Datenspeicherung.) Diese Liste erstreckt sich über den asiatisch-pazifischen Raum (Mumbai, Seoul, Singapore, Sydney, Tokyo), Europa (Frankfurt, Irland, London, Stockholm), die Vereinigten Staaten, Kanada und Bahrain — und sie enthält keine Festland-China-Region. Die AWS-China-Partition (die Regionen Peking und Ningxia, betrieben von Sinnet und NWCD) ist eine vollständig eigene Cloud, in die GitLab Dedicated nicht bereitstellt. Die Repositories, Pipelines, Logs und Artefakte einer Dedicated-Instanz ruhen also im Ausland.
GitLab Self-Managed ist das Gegenteil. GitLab ist Open Core — seine Community Edition ist Open Source unter einer MIT-Lizenz —, und die selbst verwaltete Software installiert sich auf Infrastruktur, die Sie kontrollieren. GitLabs eigene Installationsseite beschreibt sie als eine Instanz, bei der Sie „install, host GitLab on your own setup“ (GitLab auf Ihrem eigenen Setup installieren und hosten) mit „full control of your data and infrastructure“ (voller Kontrolle über Ihre Daten und Infrastruktur), mit Anleitungen für Linux, Kubernetes, Docker und die großen Clouds. Sie können sie auf Servern betreiben, die physisch in Festlandchina stehen, und mit selbst gehosteten Runnern bleiben auch die CI/CD-Jobs, Logs und Artefakte im Inland. Die Software ist residenzneutral; wo Sie sie bereitstellen, entscheidet die Residenz.
Es gibt auch eine eigenständige Inland-Option. 2021 hat GitLab Inc. „licensed its technology to an independent Chinese company (JiHu)“ (seine Technologie an ein unabhängiges chinesisches Unternehmen (JiHu) lizenziert) — GitLab Information Technology (Hubei) Co., Ltd. —, das GitLab als „an independent company with full autonomy over its operation and management“ (ein unabhängiges Unternehmen mit voller Autonomie über seinen Betrieb und seine Verwaltung) beschreibt, das „will provide GitLab’s DevOps platform as both a self-managed and SaaS offering hosted in China“ (GitLabs DevOps-Plattform sowohl als selbst verwaltetes als auch als SaaS-Angebot mit Hosting in China bereitstellen wird). Nach GitLabs eigenen Worten teilen seine GitLab.cn- und GitLab.com-Dienste „share no common infrastructure, networking connectivity, systems, services, data, or resources“ (keine gemeinsame Infrastruktur, Netzwerkanbindung, Systeme, Dienste, Daten oder Ressourcen), die Enterprise Edition „will only be sold outside China“ (wird nur außerhalb Chinas verkauft) und die JiHu Edition „will only be sold in China“ (wird nur in China verkauft). Das ist ein echter Inland-Betreiber — aber es ist ein separates Unternehmen und ein separates Produkt, nicht Ihr GitLab.com- oder GitLab-Dedicated-Tenant, und darauf zu stehen ist keine automatische Compliance: Sie bleiben der Verarbeiter der betroffenen personenbezogenen Daten.
Was es hält, sind personenbezogene Daten — und Geschäftsgeheimnisse
Eine DevOps-Plattform ist der Ort, an dem die sensibelsten Assets einer Engineering-Organisation ruhen. GitLab hält Ihren Quellcode — selbst ein Geschäftsgeheimnis und routinemäßig mit eingebetteten Anmeldedaten, API-Schlüsseln und Token sowie personenbezogenen Daten in Konfigurationsdateien, Fixtures und Testdaten — zusammen mit CI/CD-Pipeline-Secrets, Build-Logs und -Artefakten, Issue- und Merge-Request-Historie und dem Infrastructure-as-Code-Zustand, der Ihre gesamte Topologie abbildet und Secrets oft im Klartext speichert. Wo Commits, Tickets oder Fixtures Namen, E-Mails oder echte Kundendaten tragen, sind das personenbezogene Daten nach dem Gesetz zum Schutz personenbezogener Daten und sensible personenbezogene Daten nach PIPL Art. 28, wo behördliche IDs, Finanz- oder Gesundheitsdaten enthalten sind.
In dem Moment, in dem ein Entwickler in China diesen Inhalt an eine offshore gehostete Instanz pusht, haben der Code und alle personenbezogenen Daten darin das Land verlassen. Nach PIPL ist das ein grenzüberschreitender Transfer (数据出境), und Art. 38–40 legen die Pflicht auf Sie, den Verarbeiter: Mitteilung erteilen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Wo Mengen oder Datentypen die Schwellen überschreiten, ist die Datenexport-Sicherheitsbewertung verpflichtend statt optional.
Und für manche Verarbeiter ist Speicherung überhaupt keine Frage des Mechanismus — sie muss im Inland bleiben. Betreibt Ihre Organisation kritische Informationsinfrastruktur oder verarbeitet sie personenbezogene Daten in großem Umfang, erlegt das Cybersicherheitsgesetz eine Datenlokalisierungspflicht auf: Art. 39 (die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert; die Substanz ist unverändert) verlangt, dass im Land erhobene und erzeugte personenbezogene Daten und wichtige Daten im Land gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export. PIPL Art. 40 nennt dieselbe Pflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen. Ein Offshore-GitLab-SaaS ohne Festland-China-Region kann sie strukturell nicht erfüllen.
Ein SaaS ohne China-Region kann die Residenzpflicht nicht erfüllen — und was es kann
Legt man diese Tatsachen zusammen, ist der Schluss eng und praktisch. Wenn Ihr Quellcode, Ihre Pipeline-Secrets und Ihr Zustand im Inland bleiben müssen — weil Sie kritische Informationsinfrastruktur betreiben, weil die personenbezogenen Daten in Ihren Repositories die Mengenschwellen überschreiten oder weil Sie schlicht entscheiden, die grenzüberschreitende Exponierung nicht zu tragen —, dann kann eine verwaltete DevOps-Cloud ohne Festland-China-Region nicht das System of Record sein. GitLab.com und GitLab Dedicated sind ausgezeichnete verwaltete Dienste; sie haben schlicht kein Zuhause auf Festlandboden für die Assets, die dort ruhen müssen.
Der praktische Punkt ist, dass Sie nicht von GitLab wegmigrieren müssen, um das zu beheben, denn der rechtmäßige Hebel ist dieselbe Plattform, an einem anderen Ort betrieben. Betreiben Sie GitLab Self-Managed auf Festland-China-Infrastruktur, und die Repositories, Pipelines und Infrastructure-as-Code-Zustände verlassen das Land nie; kombinieren Sie es mit selbst gehosteten Runnern, und auch die Build-Logs und -Artefakte bleiben im Inland. Oder nutzen Sie die lizenzierte, von JiHu betriebene Inland-Option. So oder so behalten Sie GitLab — dieselben Git-Workflows, dasselbe CI/CD, dieselben Merge Requests —, während die Daten im Inland ruhen. GitLab.com bleibt aus dem Festland erreichbar für die Arbeit, die nicht lokalisiert werden muss (es kann gedrosselt werden, aber das ist eine Auslieferungsfrage, nicht die Residenzfrage). Jede auf China ausgerichtete Oberfläche vor GitLab — ein Entwicklerportal, eine Dokumentationsseite, GitLab Pages oder eine Review-App, die Ihre Festland-Nutzer ansteuern — trägt weiterhin eine ICP-Beian-Pflicht (备案) und braucht rechtskonforme, inländische Auslieferung.
Diese Seite kartiert die Exponierung; sie urteilt nicht über Ihre Sachlage. Ob ein gegebenes Deployment die Inland-Speicherpflicht auslöst, welcher Transfermechanismus gilt und welche Einwilligung und Aufzeichnungen Sie brauchen, sind Entscheidungen, die mit Ihrem eigenen Rechtsbeistand anhand der tatsächlichen Daten, die Sie verarbeiten, und der Rechtsperson, die sie verarbeitet, zu klären sind.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine Compliance-Overlay auf dem Stack, den Sie bereits betreiben — keine Migration und keine Konkurrentin zu GitLab. Unsere Rolle sind drei Züge.
Erstens kartieren wir die Exponierung: wessen personenbezogene Daten in Ihren Repositories, Issues und CI-Logs sitzen, wie viel davon, ob etwas davon sensibel oder „wichtige Daten“ ist, ob Ihr Quellcode und Zustand ein Geschäftsgeheimnis- und Schlüsselverwaltungsrisiko tragen, ob Ihre Rechtsperson ein Betreiber kritischer Informationsinfrastruktur ist und wie all das auf PIPLs Grenztransfer-Regeln, Art. 28, PIPL Art. 40 und das Cybersicherheitsgesetz abbildet — sodass Sie und Ihr Rechtsbeistand entscheiden können, was im Inland bleiben muss.
Zweitens lokalisieren wir: GitLab im Inland betreiben, sodass Code, Secrets und Zustand auf Festlandboden ruhen — GitLab Self-Managed auf Festland-Infrastruktur mit selbst gehosteten Runnern oder eine lizenzierte inländische Option — mit einwilligungsgestützter Inland-Speicherung für das, was bleiben muss. Lokalisieren bedeutet, ein rechtmäßiges, inländisches GitLab aufzubauen, keine Rückverbindung zu einem Offshore-SaaS-Endpunkt.
Drittens liefern wir aus: jede auf China ausgerichtete Oberfläche vor der Plattform — das Entwicklerportal, die Dokumentation, Pages oder Review-Apps, die Ihre Festland-Nutzer ansteuern — über ICP-gemeldete, inländische Infrastruktur (der 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis.
Das Ergebnis läuft für Ihre Nutzer in China rechtmäßig und rechtskonform. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Hat GitLab eine Festland-China-Region?
Nicht auf den Diensten, die GitLab Inc. betreibt. GitLab.com, das mandantenfähige SaaS, läuft auf Google Cloud ohne kundenwählbare Region, und die verfügbaren AWS-Regionen von GitLab Dedicated erstrecken sich über den asiatisch-pazifischen Raum, Europa, die USA, Kanada und Bahrain — ohne Region Peking oder Ningxia, und die AWS-China-Partition ist eine separate Cloud, in die es nicht bereitstellt. Die Inland-Optionen sind andere: GitLab Self-Managed auf Festland-Infrastruktur betreiben oder das separat betriebene, von GitLab lizenzierte chinesische Unternehmen (JiHu) nutzen. Erreichbarkeit ist nicht der Punkt; wo der Code und der Zustand ruhen, ist es.
Ist es ein Problem, dass unsere China-Entwickler an ein Offshore-GitLab pushen?
Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Ja oder Nein. Eines folgt direkt daraus, dass das SaaS keine Festland-Region hat: Quellcode — und alle personenbezogenen Daten in Commits, Issues oder Fixtures —, der an eine Offshore-Instanz gepusht wird, verlässt China, was PIPL als grenzüberschreitenden Transfer regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus). Darüber sitzt die Geschäftsgeheimnis-Exponierung Ihres Codes und Ihrer Schlüssel. Ob zusätzlich eine Datenlokalisierungspflicht gilt, die Inland-Speicherung verlangt, hängt von Ihrer Rolle (etwa als Betreiber kritischer Informationsinfrastruktur) und dem Umfang der personenbezogenen Daten ab, die Sie verarbeiten.
Kann 21YunBox helfen, GitLab rechtskonform in China zu betreiben?
Ja. Unser China-Team kann Ihre PIPL-Grenztransfer- und Datenresidenz-Exponierung für Ihre Rechtsperson, Ihre Repositories und Ihre Entwickler kartieren, Ihnen dann helfen, GitLab im Inland zu betreiben — GitLab Self-Managed auf Festland-Infrastruktur mit selbst gehosteten Runnern oder eine lizenzierte inländische Option — und jede auf China ausgerichtete Entwickleroberfläche auf ICP-gemeldeter Infrastruktur ausliefern, vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne Wechsel weg von GitLab. Nehmen Sie Kontakt auf, um Ihre konkreten Datenflüsse durchzugehen.


