GitLab fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
GitLab n'est pas bloqué en Chine — la vraie question est où votre code source, vos secrets CI/CD, vos journaux et l'état de votre infrastructure-as-code ont le droit de reposer. GitLab.com tourne sur Google Cloud et GitLab Dedicated propose des régions AWS sans option de Chine continentale, de sorte qu'une instance SaaS garde ces actifs à l'étranger. Un regard, priorité à la conformité, sur la résidence des données, les obligations PIPL transfrontalières et de localisation, et le levier auto-géré sur le territoire.
GitLab fonctionne-t-il en Chine ?
GitLab atteint la Chine très bien — mais l'accessibilité n'a jamais été la question. GitLab.com tourne sur Google Cloud et GitLab Dedicated ne se déploie que sur des régions AWS sans option de Chine continentale, de sorte que le code source, les secrets CI/CD, les journaux, les artefacts et l'état d'infrastructure-as-code que vous poussez viennent reposer à l'étranger — et là où une information personnelle chinoise voyage dans des commits, fixtures ou tickets, c'est un transfert transfrontalier PIPL, non un détail d'hébergement.
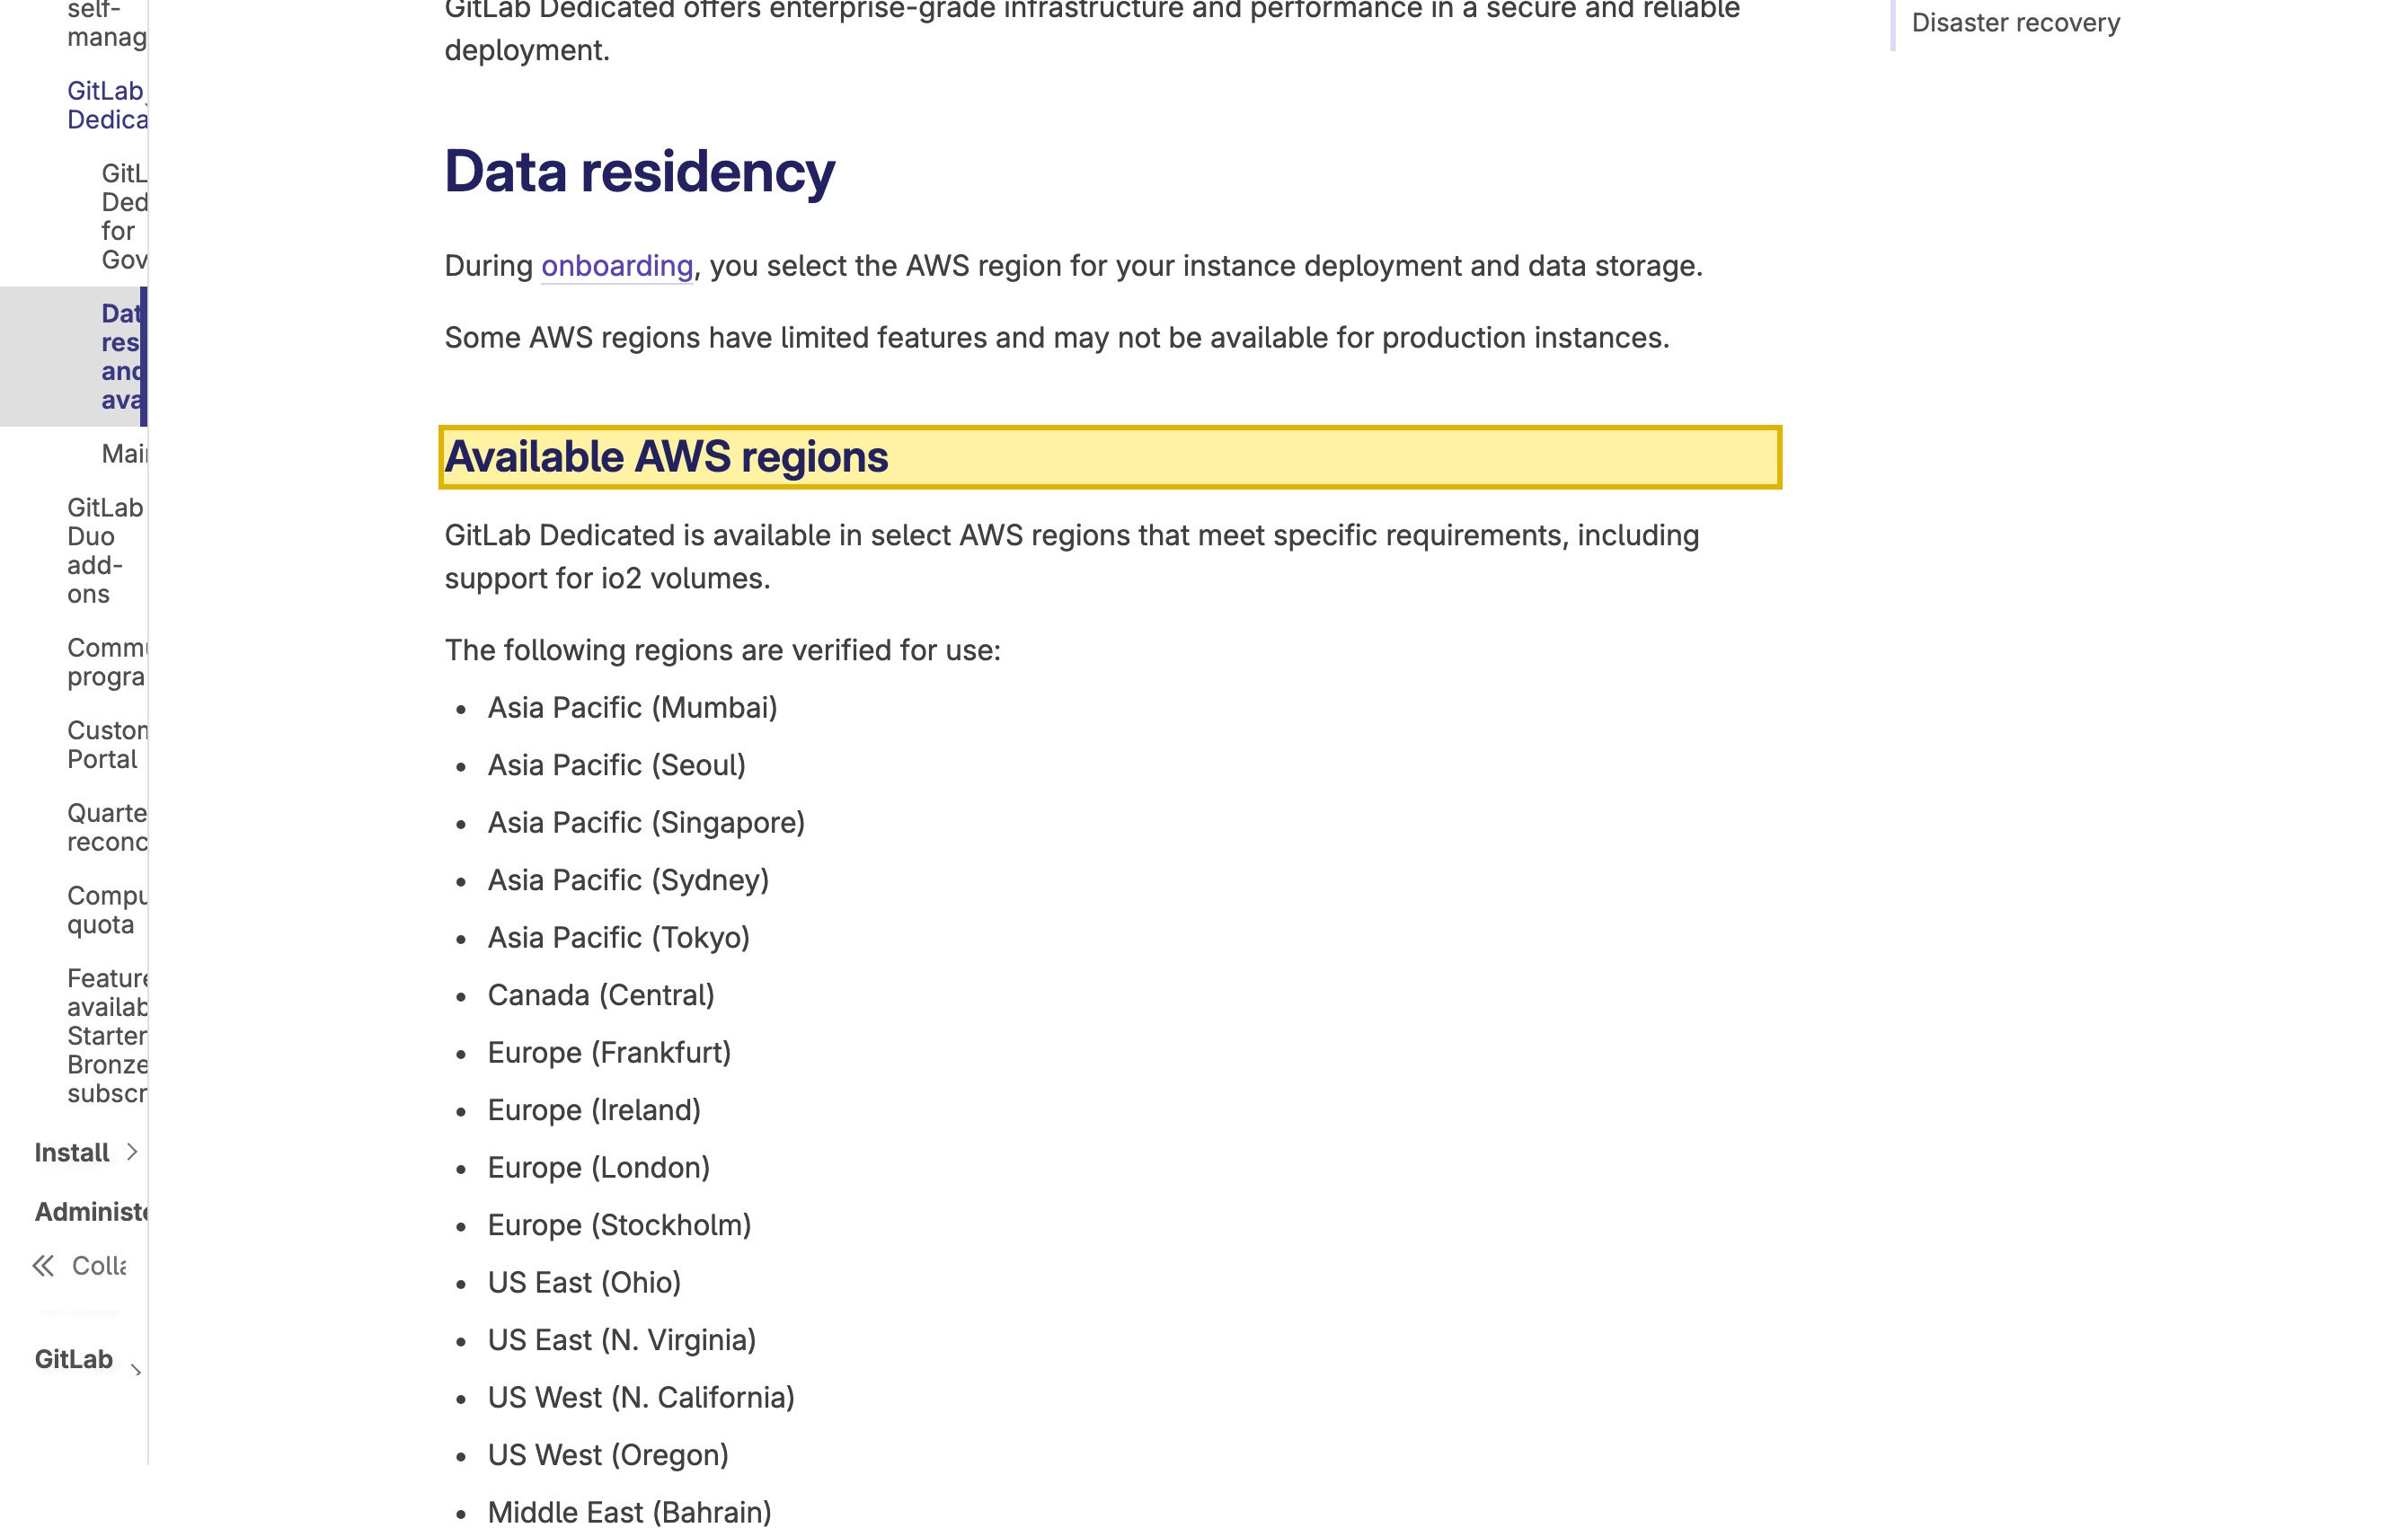
La propre page de résidence des données de GitLab Dedicated indique "During onboarding, you select the AWS region for your instance deployment and data storage," et cette liste de régions va de Singapour et Tokyo à Francfort et la Virginie, sans rien en Chine continentale. Le levier légal est que GitLab est open-core : GitLab Self-Managed s'installe sur une infrastructure que vous contrôlez — y compris des serveurs en Chine continentale — et avec des runners auto-hébergés vos dépôts, pipelines et état restent sur le territoire. (GitLab a aussi concédé sa technologie sous licence à une société chinoise indépendante, JiHu, qui exploite GitLab en Chine séparément — une option sur le territoire, non une conformité automatique.) La résidence à l'étranger est un transfert transfrontalier au titre de la PIPL, et pour un CIIO ou un responsable à grand volume la obligation de localisation des données impose que le code reste sur le continent.
Il s'agit d'une cartographie des risques, non d'un verdict — savoir si vous devez un stockage sur le territoire, un mécanisme de transfert, ou les deux dépend de votre entité, de vos données et de qui sont vos développeurs. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région de Chine continentale sur GitLab.com ou GitLab Dedicated
- ! Dépôts, journaux CI, secrets et état IaC viennent reposer à l'étranger
- ! Un développeur chinois qui pousse à l'étranger est un transfert transfrontalier PIPL
- ! Les CIIO ou responsables à grand volume doivent un stockage en Chine que le SaaS ne peut pas satisfaire
- ! JiHu est un opérateur chinois licencié distinct — non une conformité automatique
- ✓ Self-Managed sur une infra continentale garde le code et l'état sur le territoire
Ce que la documentation officielle de GitLab dit de la Chine
| Fait | Source primaire |
|---|---|
| Aucune région GitLab Dedicated ne se trouve en Chine continentale. La page Data residency and high availability de GitLab indique "During onboarding, you select the AWS region for your instance deployment and data storage," et sa liste de régions disponibles couvre l'Asie-Pacifique (Mumbai, Séoul, Singapour, Sydney, Tokyo), l'Europe (Francfort, Irlande, Londres, Stockholm), les États-Unis, le Canada et le Bahreïn — sans région de Pékin ni du Ningxia. La partition AWS China est un cloud distinct dans lequel GitLab Dedicated ne se déploie pas, de sorte que les dépôts, pipelines et artefacts d'une instance Dedicated reposent à l'étranger. | GitLab Docs — GitLab Dedicated: Data residency and high availability, consulté le 2026-10-10 |
| GitLab.com tourne sur Google Cloud ; le logiciel open-core tourne où vous l'hébergez — y compris en Chine continentale. GitLab a annoncé que "GitLab.com is migrating to Google Cloud Platform," et le SaaS multitenant n'a aucune région sélectionnable par le client. GitLab est open-core, et sa page d'installation décrit GitLab Self-Managed comme une instance où vous "install, host GitLab on your own setup" avec "full control of your data and infrastructure" — vous pouvez donc garder le code et l'état CI/CD sur le territoire, avec des runners auto-hébergés. GitLab a aussi concédé sa technologie sous licence à une société chinoise indépendante (JiHu) qui exploite GitLab en Chine séparément — une option sur le territoire, non une conformité automatique. | GitLab — page Install et annonces « Moving to Google Cloud Platform » / licence JiHu, consulté le 2026-10-10 |
| Un développeur chinois qui pousse vers une instance à l'étranger est un transfert transfrontalier. Lorsque le code source — et tout nom, e-mail ou dossier client dans les commits, tickets ou fixtures — est poussé vers une instance GitLab hébergée hors du continent, ces informations personnelles quittent la Chine. Au titre de la PIPL, c'est un transfert transfrontalier exigeant une information, un consentement distinct et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification (articles 38 à 40). | PIPL articles 38 à 40 (cac.gov.cn) |
| Certains responsables doivent un stockage en Chine qu'aucun cloud DevOps à l'étranger ne peut fournir. Si vous êtes un opérateur d'infrastructure d'information critique, ou si vous traitez des informations personnelles au-delà des seuils de volume réglementés, les informations personnelles collectées sur le continent doivent y être stockées (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37)). Parce que GitLab.com et GitLab Dedicated n'ont aucune région de Chine continentale, aucune configuration SaaS ne peut satisfaire cette obligation de localisation à elle seule. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37) (cac.gov.cn) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe d’ingénierie de Chine continentale, la première chose à régler à propos de GitLab est que la question n’est pas de savoir s’il s’installe, ni si git push atteint le serveur. GitLab est une plateforme DevOps complète, et il détient certains des actifs les plus sensibles d’une entreprise : code source (un secret commercial à part entière, et portant couramment des identifiants intégrés, des clés d’API et des informations personnelles dans des configs, des fixtures et des données de test), secrets de pipeline CI/CD, journaux et artefacts de build, et l’état d’infrastructure-as-code qui cartographie toute votre topologie. Où tout cela a le droit de venir reposer est la vraie question. La posture de GitLab a trois formes : GitLab.com, le SaaS multitenant, tourne sur Google Cloud sans région sélectionnable par le client ; GitLab Dedicated, le service géré mono-tenant, ne se déploie que sur une liste fixe de régions AWS — aucune en Chine continentale ; et GitLab Self-Managed, le logiciel open-core, s’installe sur une infrastructure que vous choisissez, y compris des serveurs en Chine continentale. Ce fait de résidence, non l’accessibilité, est toute la question.
GitLab en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de GitLab — et le droit chinois |
|---|---|
| Où reposent physiquement le code et l'état | GitLab.com, le SaaS multitenant, tourne sur Google Cloud Platform (selon les propres termes de GitLab : "GitLab.com is migrating to Google Cloud Platform") sans région sélectionnable par le client. GitLab Dedicated vous laisse choisir une région, mais sa page de résidence des données indique "During onboarding, you select the AWS region for your instance deployment and data storage" — et cette liste n'a aucune région de Chine continentale. GitLab Self-Managed, le logiciel open-core, s'installe où vous choisissez, y compris la Chine continentale. |
| Ce qu'il détient, et pourquoi c'est une information personnelle | Une plateforme DevOps est l'endroit où viennent reposer les joyaux de la couronne de votre ingénierie : code source (un secret commercial, et portant couramment des identifiants intégrés, des clés d'API et des informations personnelles dans des configs, des fixtures et des données de test), secrets de pipeline CI/CD, journaux et artefacts de build, historique des tickets et des merge requests, et état d'infrastructure-as-code qui stocke souvent les secrets en clair. Là où commits, tickets ou fixtures portent des noms, e-mails ou dossiers clients réels, c'est une information personnelle au titre de la loi sur la protection des informations personnelles — une information personnelle sensible au titre de l'article 28 de la PIPL là où apparaissent des pièces d'identité, des données financières ou de santé. |
| Vos développeurs chinois qui poussent de l'autre côté de la frontière | Faites pousser un développeur en Chine vers une instance GitLab.com ou GitLab Dedicated hébergée à l'étranger, et le code, les secrets et toute information personnelle qu'il contient quittent le pays. Au titre de la PIPL, c'est un transfert transfrontalier (数据出境), et les articles 38 à 40 mettent l'obligation sur vous : information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. |
| L'obligation de stockage sur le territoire | Pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume, le stockage n'est pas facultatif : l'article 40 de la PIPL et la loi sur la cybersécurité article 39 (anciennement article 37) imposent que les informations personnelles et les données importantes collectées en Chine soient stockées en Chine, avec une évaluation de sécurité avant toute exportation. Un cloud DevOps à l'étranger sans région de Chine continentale ne peut structurellement pas satisfaire cette obligation. |
| L'accessibilité n'est pas l'axe | GitLab.com et GitLab Dedicated sont accessibles depuis le continent (GitLab.com peut être ralenti), la vitesse et l'accessibilité ne sont donc pas les facteurs qui décident — la résidence l'est. Les leviers légaux sont sur le territoire : exploiter GitLab Self-Managed sur une infrastructure continentale avec des runners auto-hébergés, ou utiliser l'option licenciée sur le territoire — GitLab Inc. a concédé sa technologie sous licence à une société chinoise indépendante, JiHu, qui exploite GitLab en Chine sur sa propre infrastructure. Toute surface tournée vers la Chine devant GitLab porte toujours une obligation de déclaration ICP (备案). |
Où reposent réellement le code, les secrets et l’état
Commencez par l’endroit où un déploiement GitLab conserve physiquement vos données, car c’est là-dessus que repose toute la question Chine. GitLab se présente en trois formes, et elles donnent trois réponses différentes.
GitLab.com, le SaaS multitenant, est une instance mondiale unique. Le propre blog de GitLab a annoncé que “GitLab.com is migrating to Google Cloud Platform,” et il n’y a aucune région sélectionnable par le client : vous ne choisissez pas où vivent vos projets, et aucun d’eux ne vit en Chine continentale.
GitLab Dedicated, le service géré mono-tenant, vous laisse bien choisir une région — mais seulement dans une liste fixe de régions AWS. La page “Data residency and high availability” de GitLab le dit clairement : “During onboarding, you select the AWS region for your instance deployment and data storage.” Cette liste couvre l’Asie-Pacifique (Mumbai, Séoul, Singapour, Sydney, Tokyo), l’Europe (Francfort, Irlande, Londres, Stockholm), les États-Unis, le Canada et le Bahreïn — et elle ne contient aucune région de Chine continentale. La partition AWS China (les régions de Pékin et du Ningxia, exploitées par Sinnet et NWCD) est un cloud entièrement distinct dans lequel GitLab Dedicated ne se déploie pas. Les dépôts, pipelines, journaux et artefacts d’une instance Dedicated viennent donc reposer à l’étranger.
GitLab Self-Managed est l’inverse. GitLab est open-core — son Community Edition est open source sous licence MIT — et le logiciel autogéré s’installe sur une infrastructure que vous contrôlez. La propre page d’installation de GitLab le décrit comme une instance où vous “install, host GitLab on your own setup” avec “full control of your data and infrastructure,” avec des instructions pour Linux, Kubernetes, Docker et les grands clouds. Vous pouvez l’exploiter sur des serveurs physiquement en Chine continentale, et avec des runners auto-hébergés les jobs CI/CD, les journaux et les artefacts restent eux aussi sur le territoire. Le logiciel est neutre en matière de résidence ; où vous le déployez décide de la résidence.
Il existe aussi une option distincte sur le territoire. En 2021, GitLab Inc. a “licensed its technology to an independent Chinese company (JiHu)” — GitLab Information Technology (Hubei) Co., Ltd. — que GitLab décrit comme “an independent company with full autonomy over its operation and management” qui “will provide GitLab’s DevOps platform as both a self-managed and SaaS offering hosted in China.” Selon les propres termes de GitLab, ses services GitLab.cn et GitLab.com “share no common infrastructure, networking connectivity, systems, services, data, or resources,” l’Enterprise Edition “will only be sold outside China,” et la JiHu Edition “will only be sold in China.” C’est un véritable opérateur sur le territoire — mais c’est une société distincte et un produit distinct, non votre tenant GitLab.com ou GitLab Dedicated, et s’y appuyer n’est pas une conformité automatique : vous restez le responsable de traitement des informations personnelles concernées.
Ce qu’il détient est une information personnelle — et des secrets commerciaux
Une plateforme DevOps est l’endroit où viennent reposer les actifs les plus sensibles d’une organisation d’ingénierie. GitLab détient votre code source — lui-même un secret commercial, et portant couramment des identifiants, clés d’API et jetons intégrés, plus des informations personnelles dans des fichiers de configuration, des fixtures et des données de test — ainsi que les secrets de pipeline CI/CD, les journaux et artefacts de build, l’historique des tickets et des merge requests, et l’état d’infrastructure-as-code qui cartographie toute votre topologie et stocke souvent les secrets en clair. Partout où commits, tickets ou fixtures portent des noms, e-mails ou dossiers clients réels, ce contenu est une information personnelle au titre de la loi sur la protection des informations personnelles, et une information personnelle sensible au titre de l’article 28 de la PIPL là où il inclut des pièces d’identité officielles, des données financières ou de santé.
Dès l’instant où un développeur en Chine pousse ce contenu vers une instance hébergée à l’étranger, le code et toute information personnelle qu’il contient ont quitté le pays. Au titre de la PIPL, c’est un transfert transfrontalier (数据出境), et les articles 38 à 40 mettent l’obligation sur vous, le responsable de traitement : informer, obtenir un consentement distinct et satisfaire un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Là où les volumes ou les types de données franchissent les seuils, l’évaluation de sécurité pour l’exportation de données est obligatoire plutôt que facultative.
Et pour certains responsables, le stockage n’est pas du tout une affaire de mécanisme — il doit rester sur le territoire. Si votre organisation exploite une infrastructure d’information critique, ou traite des informations personnelles à grande échelle, la loi sur la cybersécurité impose une obligation de localisation des données : l’article 39 (l’amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39 ; la substance est inchangée) exige que les informations personnelles et les données importantes collectées et générées sur le territoire soient stockées sur le territoire, avec une évaluation de sécurité avant toute exportation. L’article 40 de la PIPL énonce la même obligation pour les opérateurs d’infrastructure d’information critique et les responsables à grand volume. Un SaaS GitLab à l’étranger sans région de Chine continentale ne peut structurellement pas la satisfaire.
Un SaaS sans région Chine ne peut pas satisfaire l’obligation de résidence — et ce qui le peut
Mettez ces faits ensemble et la conclusion est étroite et pratique. Si votre code source, vos secrets de pipeline et votre état doivent rester sur le territoire — parce que vous exploitez une infrastructure d’information critique, parce que les informations personnelles dans vos dépôts franchissent les seuils de volume, ou parce que vous décidez simplement de ne pas porter l’exposition transfrontalière — alors un cloud DevOps géré sans région de Chine continentale ne peut pas être le système de référence. GitLab.com et GitLab Dedicated sont d’excellents services gérés ; ils n’ont simplement aucun foyer sur le sol continental pour les actifs qui doivent y reposer.
Le point pratique est que vous n’avez pas besoin de migrer hors de GitLab pour corriger cela, car le levier légal est la même plateforme exploitée ailleurs. Exploitez GitLab Self-Managed sur une infrastructure de Chine continentale et les dépôts, pipelines et état d’infrastructure-as-code ne quittent jamais le pays ; associez-le à des runners auto-hébergés et les journaux et artefacts de build restent eux aussi sur le territoire. Ou utilisez l’option licenciée sur le territoire exploitée par JiHu. Dans un cas comme dans l’autre, vous gardez GitLab — les mêmes workflows Git, le même CI/CD, les mêmes merge requests — tandis que les données viennent reposer sur le territoire. GitLab.com reste accessible depuis le continent pour le travail qui n’a pas besoin d’être localisé (il peut être ralenti, mais c’est une affaire de diffusion, non la question de résidence). Toute surface tournée vers la Chine devant GitLab — un portail développeur, un site de documentation, GitLab Pages ou une review app que vos utilisateurs du continent atteignent — porte toujours une obligation de déclaration ICP (备案) et nécessite une diffusion conforme, sur le territoire.
Cette page cartographie l’exposition ; elle ne tranche pas sur vos faits. Savoir si un déploiement donné déclenche l’obligation de stockage sur le territoire, quel mécanisme de transfert s’applique, et quels consentements et dossiers vous devez tenir sont des décisions à régler avec votre propre conseil, au regard des données réelles que vous traitez et de l’entité qui les traite.
La voie légale — cartographier, localiser, diffuser
21YunBox est une couche de conformité sur le stack que vous exploitez déjà — non une migration, et non un concurrent de GitLab. Notre rôle, trois gestes.
D’abord, nous cartographions l’exposition : qui a ses informations personnelles dans vos dépôts, tickets et journaux CI, en quelle quantité, si l’une est sensible ou constitue des « données importantes », si votre code source et votre état portent un risque de secret commercial et de gestion des clés, si votre entité est un opérateur d’infrastructure d’information critique, et comment tout cela se rattache aux règles transfrontalières de la PIPL, à l’article 28, à l’article 40 de la PIPL et à la loi sur la cybersécurité — pour que vous et votre conseil puissiez décider ce qui doit rester sur le territoire.
Ensuite, nous localisons : exploiter GitLab sur le territoire pour que le code, les secrets et l’état reposent sur le sol continental — GitLab Self-Managed sur une infrastructure continentale avec des runners auto-hébergés, ou une option domestique licenciée — avec un stockage consenti, sur le territoire, pour ce qui doit rester. Localiser signifie mettre en place un GitLab légal sur le territoire, non un renvoi vers un point d’accès SaaS à l’étranger.
Enfin, nous diffusons : toute surface tournée vers la Chine devant la plateforme — le portail développeur, la documentation, Pages ou les review apps que vos utilisateurs du continent atteignent — sur une infrastructure sur le territoire déclarée ICP (le 21YunBox Optimizer), devant le stack que vous exploitez déjà, sans reconstruction et sans second code.
Le résultat tourne légalement et en conformité pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Les mesures d’évaluation de sécurité pour l’exportation de données de la Chine
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
GitLab a-t-il une région de Chine continentale ?
Pas sur les services exploités par GitLab Inc. GitLab.com, le SaaS multitenant, tourne sur Google Cloud sans région sélectionnable par le client, et les régions AWS disponibles de GitLab Dedicated couvrent l'Asie-Pacifique, l'Europe, les États-Unis, le Canada et le Bahreïn — sans région de Pékin ni du Ningxia, et la partition AWS China est un cloud distinct dans lequel il ne se déploie pas. Les options sur le territoire sont différentes : exploiter GitLab Self-Managed sur une infrastructure continentale, ou utiliser la société chinoise sous licence GitLab exploitée séparément (JiHu). L'accessibilité n'est pas le point ; où reposent le code et l'état l'est.
Est-ce un problème que nos développeurs chinois poussent vers un GitLab à l'étranger ?
Traitez-le comme un risque à évaluer avec un conseil, non comme un oui ou un non général. Une chose découle directement du fait que le SaaS n'a aucune région continentale : le code source — et toute information personnelle dans les commits, tickets ou fixtures — poussé vers une instance à l'étranger quitte la Chine, ce que la PIPL encadre comme un transfert transfrontalier (information, consentement distinct, et un mécanisme de transfert). Par-dessus se tient l'exposition de secret commercial de votre code et de vos clés. Savoir si une obligation de localisation des données s'applique aussi, exigeant un stockage sur le continent, dépend de votre rôle (par exemple un opérateur d'infrastructure d'information critique) et du volume d'informations personnelles que vous traitez.
21YunBox peut-il aider à exploiter GitLab en conformité en Chine ?
Oui. Notre équipe Chine peut cartographier votre exposition PIPL transfrontalière et de résidence des données pour votre entité, vos dépôts et vos développeurs, puis vous aider à exploiter GitLab sur le territoire — GitLab Self-Managed sur une infrastructure continentale avec des runners auto-hébergés, ou une option domestique licenciée — et diffuser toute surface développeur tournée vers la Chine sur une infrastructure déclarée ICP, devant le stack que vous exploitez déjà, sans reconstruction et sans quitter GitLab. Contactez-nous pour traiter vos flux de données précis.


