GitLabは中国本土で使えるか:データレジデンシー、ローカライゼーション、PIPLの越境移転
GitLabは中国で遮断されていません——本当の問いは、ソースコード、CI/CDのシークレット、ログ、Infrastructure as Codeのステートを、どこに置くことが許されるか、です。GitLab.comはGoogle Cloud上で動き、GitLab DedicatedのAWSリージョンに中国本土の選択肢はないため、SaaSのインスタンスはそれらのアセットをオフショアに留めます。データレジデンシー、PIPLの越境とローカライゼーションの義務、そして自己管理という国内保存の梃子を、コンプライアンス起点で読み解きます。
GitLabは中国で使えるか
GitLabは中国に問題なく到達します——しかし到達性はもともと問いではありませんでした。GitLab.comはGoogle Cloud上で動き、GitLab Dedicatedは中国本土の選択肢のないAWSリージョンにのみデプロイするので、貴社がpushするソースコード・CI/CDのシークレット・ログ・アーティファクト・Infrastructure as Codeのステートはオフショアに落ち着きます——そしてコミット・フィクスチャ・チケットに中国の個人情報が紛れ込むところでは、それはホスティングの細目ではなく、PIPLの越境移転です。
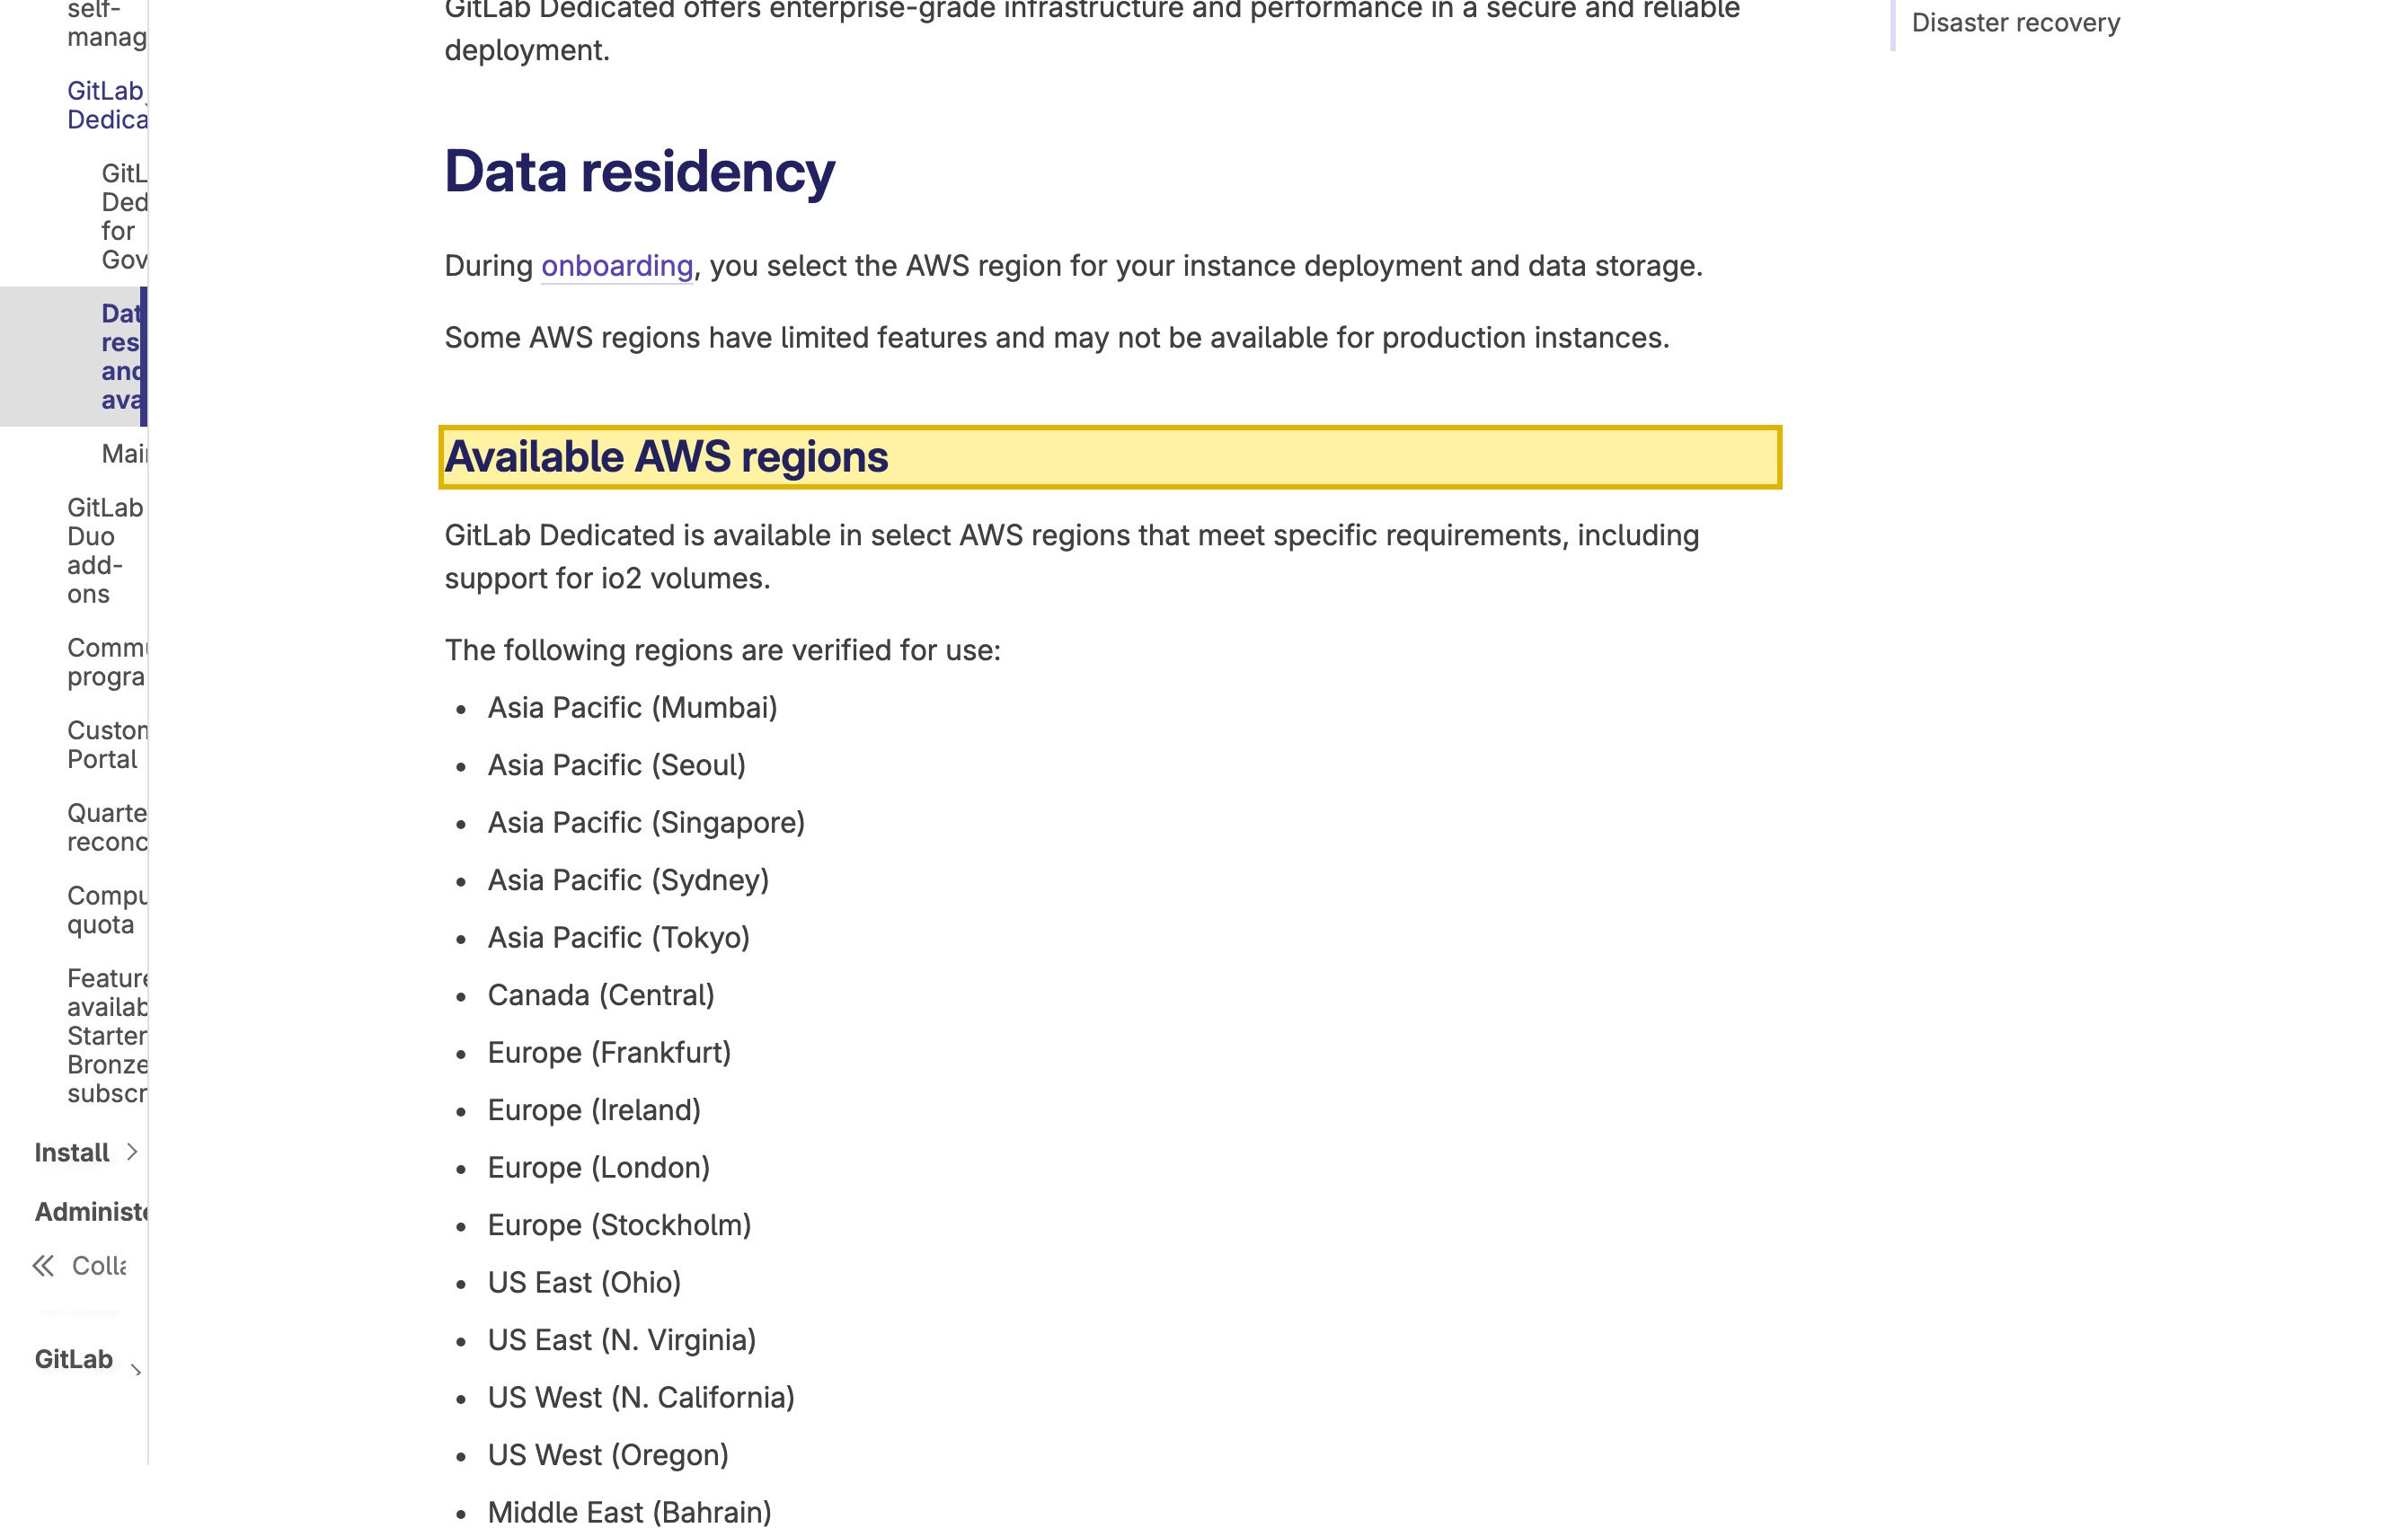
GitLab Dedicated自身のデータレジデンシーのページは「オンボーディング時に、インスタンスのデプロイとデータ保存のAWSリージョンを選ぶ」とし、そのリージョンのリストはシンガポールや東京からフランクフルトやバージニアにわたり、中国本土には何もありません。法令に沿った梃子は、GitLabがオープンコアだということです:GitLab Self-Managedは貴社が管理するインフラ(中国本土のサーバーを含む)にインストールでき、自己ホスト型ランナーと組み合わせれば、リポジトリ・パイプライン・ステートが国内に留まります。(GitLabは自社技術を独立した中国企業のJiHuにもライセンスし、同社が中国のGitLabを別個に運営しています——国内の選択肢であって、自動的な法令適合ではありません。)オフショアのレジデンシーはPIPLの下での越境移転(英語)であり、CIIOや大量取扱者にはデータ国内保存義務(英語)がコードの本土保存を求めます。
これはリスクの見取り図であって判定ではありません——国内保存、移転メカニズム、あるいはその両方を負うかは、貴社の法人、データ、開発者が誰かで変わります。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ✕ GitLab.comにもGitLab Dedicatedにも中国本土のリージョンはない
- ! リポジトリ・CIログ・シークレット・IaCのステートがオフショアに落ち着く
- ! 中国の開発者のオフショアへのpushはPIPLの越境移転
- ! CIIOや大量取扱者は、SaaSには満たせない中国国内保存の義務を負う
- ! JiHuは別個の許可を得た中国運営者——自動的な法令適合ではない
- ✓ 本土インフラ上の自己管理なら、コードとステートを国内に留める
GitLabの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| GitLab Dedicatedのリージョンに中国本土のものはない。GitLabのData residency and high availabilityのページは「オンボーディング時に、インスタンスのデプロイとデータ保存のAWSリージョンを選ぶ」とし、利用できるリージョンのリストはアジア太平洋(ムンバイ、ソウル、シンガポール、シドニー、東京)、ヨーロッパ(フランクフルト、アイルランド、ロンドン、ストックホルム)、米国、カナダ、バーレーンにわたる——北京も寧夏もない。AWSの中国パーティションはGitLab Dedicatedがデプロイしない別個のクラウドなので、Dedicatedのインスタンスのリポジトリ・パイプライン・アーティファクトはオフショアに置かれる。 | GitLab Docs — GitLab Dedicated: Data residency and high availability(2026-10-10 取得) |
| GitLab.comはGoogle Cloud上で動き、オープンコアのソフトウェアは貴社がホストする場所で——中国本土を含めて——動く。GitLabは「GitLab.comはGoogle Cloud Platformへ移行中」と告知しており、マルチテナントSaaSに顧客が選べるリージョンはない。GitLabはオープンコアで、インストールのページはGitLab Self-Managedを「貴社自身のセットアップにGitLabをインストール・ホスト」し「データとインフラの完全な管理」を持つインスタンスと説明する——だからコードとCI/CDのステートを、自己ホスト型ランナーとともに国内に留められる。GitLabはまた自社技術を独立した中国企業のJiHuにライセンスし、同社が中国のGitLabを別個に運営する——国内の選択肢であって、自動的な法令適合ではない。 | GitLab — インストールのページおよび「Moving to Google Cloud Platform」/JiHuライセンスの告知(2026-10-10 取得) |
| 中国の開発者がオフショアのインスタンスにpushすることは、越境移転である。ソースコード——そしてコミット・チケット・フィクスチャ内の氏名・メールアドレス・顧客レコード——が本土の外でホストされるGitLabのインスタンスにpushされると、その個人情報は中国を離れる。PIPLの下でそれは、通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を要する越境移転(英語)である(第38〜40条)。 | PIPL 第38〜40条(cac.gov.cn) |
| 一部の取扱者は、オフショアのDevOpsクラウドでは提供できない中国国内保存の義務を負う。貴社が重要情報インフラ運営者であるか、規制された量のしきい値を超えて個人情報を扱うなら、本土で収集した個人情報は本土に保存しなければならない(PIPL 第40条(英語);サイバーセキュリティ法 第39条(旧第37条)(英語))。GitLab.comとGitLab Dedicatedには中国本土のリージョンがないので、いかなるSaaSの構成も単体でこの国内保存義務を満たせない。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(cac.gov.cn) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土のエンジニアリングチームにとって、GitLabについてまず定めるべきは、問いがインストールできるかでも、git pushがサーバーに届くかでもない、ということです。GitLabは完全なDevOpsプラットフォームであり、企業の最も機微なアセットのいくつかを保持します:ソースコード(それ自体が営業秘密であり、設定・フィクスチャ・テストデータの中に認証情報・APIキー・個人情報を日常的に抱えます)、CI/CDパイプラインのシークレット、ビルドログとアーティファクト、そして貴社のトポロジー全体を写すInfrastructure as Codeのステートです。そのすべてをどこに置くことが許されるか——それが本当の問いです。GitLabの構えは三つの形をとります:マルチテナントSaaSのGitLab.comは、顧客が選べるリージョンなしでGoogle Cloud上で動きます。シングルテナントのマネージドサービスのGitLab Dedicatedは、固定のAWSリージョンのリストにのみデプロイされ——中国本土には一つもありません。そしてオープンコアのソフトウェアのGitLab Self-Managedは、中国本土のサーバーを含め、貴社が選ぶインフラにインストールできます。そのレジデンシーの事実こそ、到達性ではなく、問い全体です。
中国でのGitLab:ひと目で
| 決め手 | GitLab自身の言葉で——そして中国の法で |
|---|---|
| コードとステートが物理的に置かれる場所 | マルチテナントSaaSのGitLab.comは、Google Cloud Platform上で動きます(GitLab自身の言葉:"GitLab.com is migrating to Google Cloud Platform"(GitLab.comはGoogle Cloud Platformへ移行中))、顧客が選べるリージョンはありません。GitLab Dedicatedはリージョンを選べますが、そのデータレジデンシーのページは"During onboarding, you select the AWS region for your instance deployment and data storage"(オンボーディング時に、インスタンスのデプロイとデータ保存のAWSリージョンを選ぶ)とし——そのリストに中国本土のリージョンはありません。オープンコアのソフトウェアのGitLab Self-Managedは、中国本土を含め、貴社が選ぶ場所にインストールできます。 |
| 何を保持するか、そしてなぜ個人情報か | DevOpsプラットフォームは、エンジニアリングの至宝が置かれる場所です:ソースコード(営業秘密であり、設定・フィクスチャ・テストデータの中に認証情報・APIキー・個人情報を日常的に抱えます)、CI/CDパイプラインのシークレット、ビルドログとアーティファクト、Issueとマージリクエストの履歴、そしてしばしば平文でシークレットを保存するInfrastructure as Codeのステート。コミット・チケット・フィクスチャが氏名・メールアドレス・実顧客レコードを抱えるところは、個人情報保護法上の個人情報であり——ID・金融・健康データが現れるところは、PIPL 第28条の機微な個人情報です。 |
| 国境を越えてpushする中国の開発者 | 中国の開発者が、オフショアでホストされるGitLab.comまたはGitLab Dedicatedのインスタンスにpushすると、コード・シークレット・その中の個人情報が国外へ出ます。PIPLの下でそれは越境移転(数据出境)であり、第38〜40条が義務を貴社に課します:通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。 |
| データの国内保存義務 | 重要情報インフラ運営者または大量取扱者にとって、保存は任意ではありません:PIPL 第40条とサイバーセキュリティ法 第39条(旧第37条)が、中国で収集した個人情報と重要データを中国に保存し、国外へ出す前に安全評価を経ることを求めます。中国本土のリージョンを持たないオフショアのDevOpsクラウドは、構造上この義務を満たせません。 |
| 到達性は軸ではない | GitLab.comとGitLab Dedicatedは本土から到達できる(GitLab.comは絞られることがあります)ので、速度と到達性は決定要因ではなく——レジデンシーがそうです。法令に沿った梃子は国内にあります:中国本土のインフラ上で自己ホスト型ランナー付きのGitLab Self-Managedを動かす、あるいは許可を得た国内の選択肢を使う——GitLab Inc.は自社技術を独立した中国企業のJiHuにライセンスし、同社が自社インフラ上で中国のGitLabを運営しています。GitLab前段の中国向けの表面は、依然としてICP備案の義務を担います。 |
コード・シークレット・ステートが実際に置かれる場所
GitLabのデプロイが物理的にデータをどこに保持するかから始めましょう。中国の問い全体がそこに乗っているからです。GitLabには三つの形があり、三つの異なる答えを返します。
GitLab.com はマルチテナントSaaSで、単一のグローバルインスタンスです。GitLab自身のブログは”GitLab.com is migrating to Google Cloud Platform”(GitLab.comはGoogle Cloud Platformへ移行中)と告知しており、顧客が選べるリージョンはありません:プロジェクトの置き場所を選べず、そのいずれも中国本土にはありません。
GitLab Dedicated はシングルテナントのマネージドサービスで、リージョンを選べます——ただし固定のAWSリージョンのリストからのみです。GitLabの「Data residency and high availability」のページははっきり述べます:“During onboarding, you select the AWS region for your instance deployment and data storage.”(オンボーディング時に、インスタンスのデプロイとデータ保存のAWSリージョンを選ぶ)。そのリストはアジア太平洋(ムンバイ、ソウル、シンガポール、シドニー、東京)、ヨーロッパ(フランクフルト、アイルランド、ロンドン、ストックホルム)、米国、カナダ、バーレーンにわたりますが——中国本土のリージョンは含みません。AWSの中国パーティション(北京・寧夏のリージョン、Sinnet・NWCDが運営)は、GitLab Dedicatedがデプロイしない、まったく別のクラウドです。だからDedicatedのインスタンスのリポジトリ・パイプライン・ログ・アーティファクトはオフショアに落ち着きます。
GitLab Self-Managed はその逆です。GitLabはオープンコアで——Community EditionはMITライセンスのオープンソース——自己管理のソフトウェアは貴社が管理するインフラにインストールします。GitLab自身のインストールのページは、それを”install, host GitLab on your own setup”(貴社自身のセットアップにGitLabをインストール・ホスト)し”full control of your data and infrastructure”(データとインフラの完全な管理)を持つインスタンスと説明し、Linux・Kubernetes・Docker・主要クラウド向けの手順を示します。物理的に中国本土にあるサーバー上で動かすことができ、自己ホスト型ランナーと組み合わせれば、CI/CDのジョブ・ログ・アーティファクトも国内に留まります。ソフトウェアはレジデンシー中立で、どこにデプロイするかがレジデンシーを決めます。
はっきりと別個の国内の選択肢もあります。2021年、GitLab Inc.は”licensed its technology to an independent Chinese company (JiHu)“(自社技術を独立した中国企業のJiHuにライセンス)しました——GitLab Information Technology (Hubei) Co., Ltd.——で、GitLabはこれを”an independent company with full autonomy over its operation and management”(運営と管理に完全な自律性を持つ独立企業)とし、“will provide GitLab’s DevOps platform as both a self-managed and SaaS offering hosted in China”(GitLabのDevOpsプラットフォームを、中国でホストされる自己管理版とSaaSの両方として提供する)と述べます。GitLab自身の言葉では、そのGitLab.cnとGitLab.comのサービスは”share no common infrastructure, networking connectivity, systems, services, data, or resources”(共通のインフラ・ネットワーク接続・システム・サービス・データ・リソースを一切共有しない)とされ、Enterprise Editionは”will only be sold outside China”(中国の外でのみ販売)、JiHu Editionは”will only be sold in China”(中国でのみ販売)とされます。これは本物の国内運営者です——ただし別個の企業かつ別個の製品であって、貴社のGitLab.comやGitLab Dedicatedのテナントではなく、そこに乗ることが自動的な法令適合ではありません:関わる個人情報の取扱者は、依然として貴社です。
GitLabが保持するものは個人情報であり——そして営業秘密である
DevOpsプラットフォームは、エンジニアリング組織の最も機微なアセットが置かれる場所です。GitLabは貴社のソースコード——それ自体が営業秘密であり、設定ファイル・フィクスチャ・テストデータの中に認証情報・APIキー・トークン、加えて個人情報を日常的に抱えます——に加え、CI/CDパイプラインのシークレット、ビルドログとアーティファクト、Issueとマージリクエストの履歴、そして貴社のトポロジー全体を写し、しばしば平文でシークレットを保存するInfrastructure as Codeのステートを保持します。コミット・チケット・フィクスチャが氏名・メールアドレス・実顧客レコードを抱えるところは、個人情報保護法上の個人情報であり、政府発行ID・金融・健康データを含むところは、PIPL 第28条の機微な個人情報です。
中国の開発者がその中身をオフショアでホストされるインスタンスにpushした瞬間、コードとその中の個人情報は国外へ出ています。PIPLの下でそれは越境移転(数据出境)であり、第38〜40条が義務を取扱者である貴社に課します:通知し、個別の同意を取得し、移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を満たす。量やデータ種別がしきい値を超えるところでは、データ越境安全評価(英語)が任意ではなく必須になります。
そして一部の取扱者にとって、保存はメカニズムの問題ですらありません——国内に留めなければなりません。貴社が重要情報インフラを運営するか、大量の個人情報を扱うなら、サイバーセキュリティ法(英語)はデータ国内保存義務を課します:第39条(2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データの国内保存の条項を第37条から第39条へ繰り下げましたが、実質は変わりません)は、国内で収集・生成した個人情報と重要データを国内に保存し、国外へ出す前に安全評価を経ることを求めます。PIPL 第40条も、重要情報インフラ運営者と大量取扱者について同じ義務を述べます。中国本土のリージョンを持たないオフショアのGitLab SaaSは、構造上これを満たせません。
中国リージョンのないSaaSは国内保存義務を満たせない——では何が満たすか
これらの事実を合わせると、結論は狭く実践的です。ソースコード・パイプラインのシークレット・ステートを国内に留める義務があるなら——重要情報インフラを運営するから、リポジトリ内の個人情報が量のしきい値を超えるから、あるいは越境のリスクを抱えないと単に決めたから——中国本土のリージョンを持たないマネージドDevOpsクラウドは、記録のシステムにはなれません。GitLab.comとGitLab Dedicatedは優れたマネージドサービスですが、本土に留めるべきアセットのための本土の在処を単に持たないのです。
実践的な要点は、これを直すのにGitLabから移行する必要はない、ということです。法令に沿った梃子は、同じプラットフォームを別の場所で動かすことだからです。GitLab Self-Managedを中国本土のインフラ上で動かせば、リポジトリ・パイプライン・Infrastructure as Codeのステートは決して国外へ出ません。自己ホスト型ランナーと組み合わせれば、ビルドログとアーティファクトも国内に留まります。あるいはJiHuが運営する、許可を得た国内の選択肢を使います。いずれにせよ、GitLab——同じGitワークフロー、同じCI/CD、同じマージリクエスト——を保ったまま、データが国内に落ち着きます。GitLab.comは、ローカライズを要しない作業のために本土から到達できるままです(絞られることはありますが、それは配信の問題であってレジデンシーの問いではありません)。GitLab前段の中国向けの表面——開発者ポータル、ドキュメントサイト、GitLab Pages、本土のユーザーが開くレビューアプリ——は、依然としてICP備案の義務を担い、法令に沿った国内からの配信を必要とします。
このページはリスクの見取り図を描くもので、貴社の事実を裁定するものではありません。あるデプロイが国内保存義務を引き起こすか、どの移転メカニズムが適用されるか、どんな同意と記録が要るかは、貴社が実際に扱うデータと、それを扱う法人に照らして、貴社自身の専門家と詰めるべき判断です。
法令に沿った経路——map・localize・deliver
21YunBoxは、すでに運用中のスタックへの法令適合のオーバーレイであって——移行ではなく、GitLabへの競合でもありません。当社の役割は三つの動きです。
まず、リスクを map(整理) します:誰の個人情報がリポジトリ・Issue・CIログにあるか、その量、機微や「重要データ」があるか、ソースコードとステートが営業秘密と鍵管理のリスクを抱えるか、貴社の法人が重要情報インフラ運営者か、そしてそのすべてがPIPLの越境ルール・第28条・PIPL 第40条・サイバーセキュリティ法にどう当たるか——貴社と専門家が、何を国内に留めるべきかを判断できるように。
次に、localize(国内化) します:GitLabを国内で動かし、コード・シークレット・ステートを本土の地に留めます——中国本土のインフラ上の自己ホスト型ランナー付きGitLab Self-Managed、または許可を得た国内の選択肢——そして留まるべきものには同意に基づく国内保存を確保します。ローカライズとは、法令に沿った国内のGitLabを立ち上げることであって、オフショアのSaaSエンドポイントへ戻ることではありません。
次に、deliver(配信) します:プラットフォーム前段の中国向けの表面——開発者ポータル、ドキュメント、Pages、本土のユーザーが開くレビューアプリ——を、すでに運用中のスタックの前段で、ICP備案済み・国内のインフラ(21YunBox Optimizer)上で動かします——作り直しも、二つ目のコードベースもなく。
その結果は、中国のユーザーに対して合法かつ法令適合に稼働します。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。
関連する読み物:
よくあるご質問
GitLabに中国本土のリージョンはありますか?
GitLab Inc.が運営するサービスにはありません。マルチテナントSaaSのGitLab.comはGoogle Cloud上で動き、顧客が選べるリージョンはなく、GitLab Dedicatedの利用できるAWSリージョンはアジア太平洋・ヨーロッパ・米国・カナダ・バーレーンにわたります——北京も寧夏もなく、AWSの中国パーティションはデプロイ先でない別個のクラウドです。国内の選択肢は別です:中国本土のインフラ上でGitLab Self-Managedを動かす、あるいは別個に運営される、GitLabがライセンスした中国企業(JiHu)を使う。到達性は要点ではなく、コードとステートがどこにあるかが要点です。
中国の開発者がオフショアのGitLabにpushするのは問題ですか?
一律のイエス・ノーではなく、専門家と評価すべきリスクとして扱ってください。SaaSに本土のリージョンがないことから直接に一つ従います:ソースコード——およびコミット・Issue・フィクスチャ内の個人情報——をオフショアのインスタンスにpushすると中国を離れ、PIPLはこれを越境移転として規律します(通知、個別の同意、移転メカニズム)。その上にコードと鍵の営業秘密リスクが乗ります。データ国内保存の義務も適用されて本土保存が必要になるかは、役割(例えば重要情報インフラ運営者か)と扱う個人情報の量によります。
21YunBoxは中国でGitLabを法令適合に運用する手助けができますか?
はい。当社の中国チームが、貴社の法人・リポジトリ・開発者に照らしてPIPLの越境とデータレジデンシーのリスクを整理し、GitLabの国内運用を支援します——中国本土のインフラ上の自己ホスト型ランナー付きGitLab Self-Managed、または許可を得た国内の選択肢——そして中国向けの開発者の表面を、すでに運用中のスタックの前段のICP備案済みインフラで配信します。作り直しも、GitLabからの移行もありません。お問い合わせいただければ、個別のデータフローを整理します。


