¿Funciona GitHub en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
GitHub (control de código fuente, CI de Actions y Packages, propiedad de Microsoft) almacena por defecto los datos de GitHub.com en EE. UU., y las regiones de residencia de datos de GitHub Enterprise Cloud son la UE, Australia, EE. UU. y Japón — ninguna en China continental —, así que los repositorios, los registros de CI y los secretos reposan en el extranjero. Una mirada, con el cumplimiento por delante, a la residencia de datos de GitHub, la localización y la transferencia transfronteriza según la PIPL.
¿Funciona GitHub en China?
Que GitHub «funcione» en China es una cuestión de residencia de datos sobre su código fuente, sus registros de CI y sus secretos — no de si git push conecta.
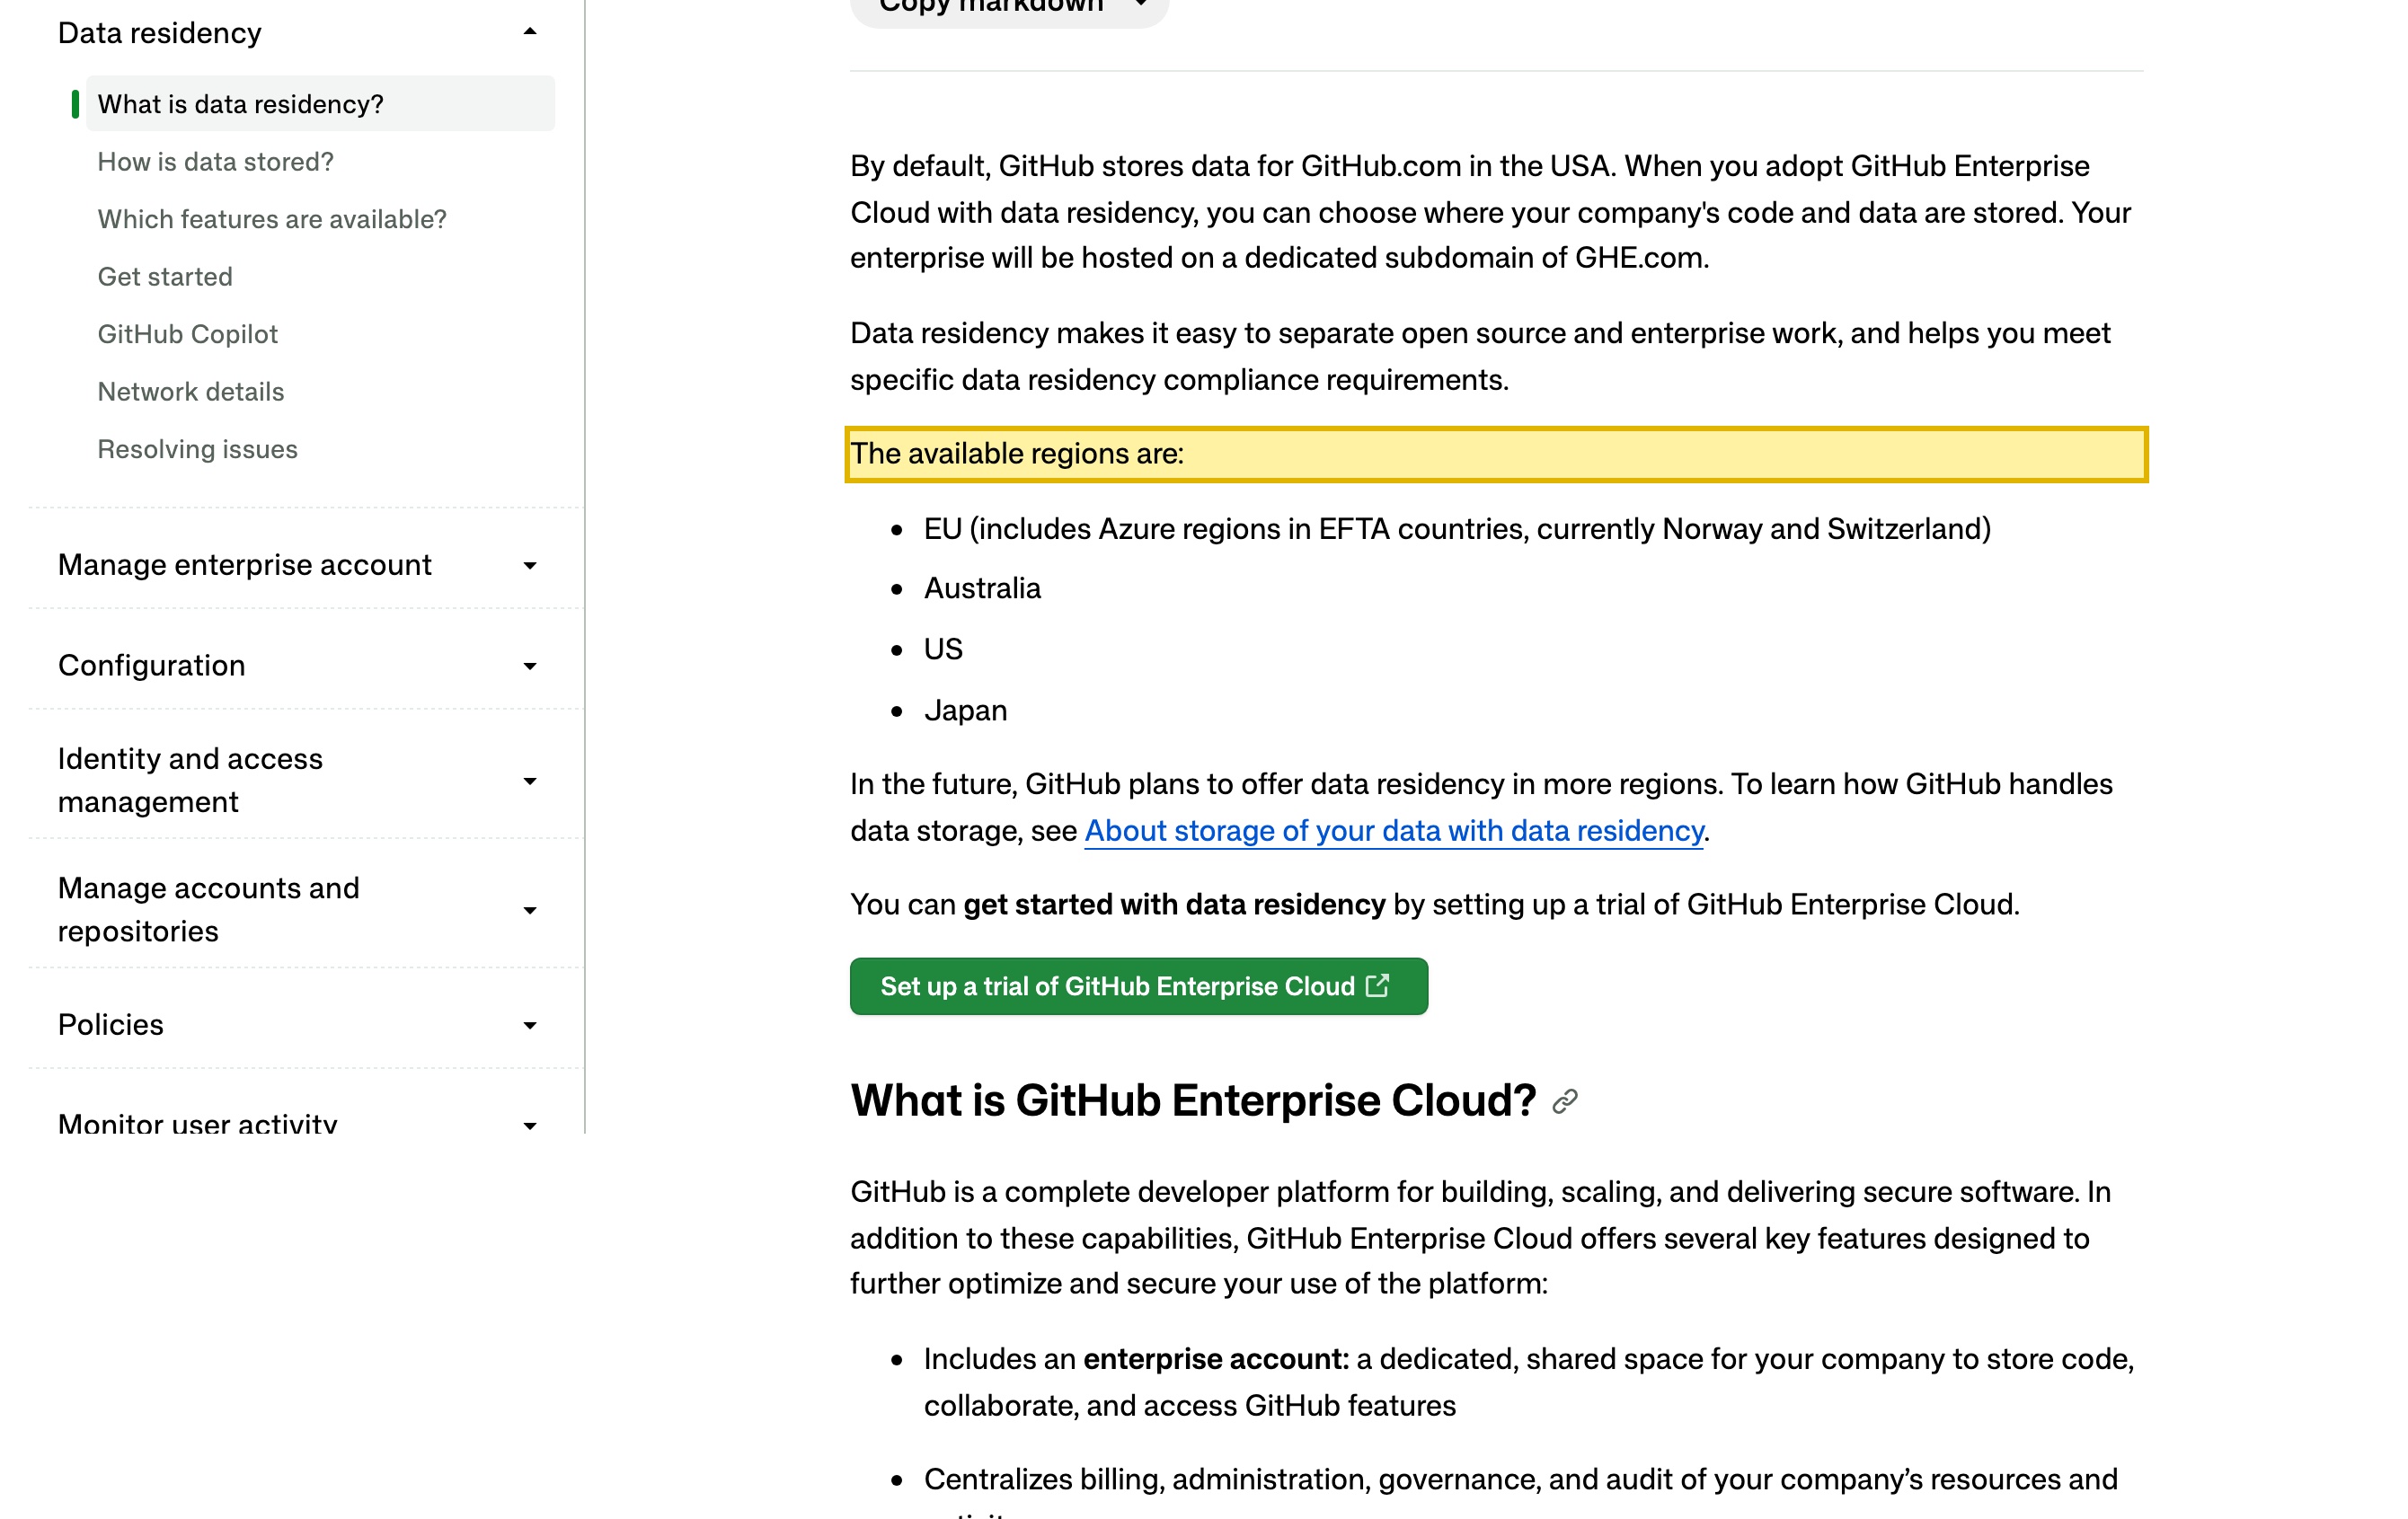
GitHub.com almacena por defecto los repositorios, los registros de GitHub Actions y los secretos cifrados en EE. UU., y el producto de residencia de datos de GitHub Enterprise Cloud (GHE.com) añade regiones en la UE, Australia, EE. UU. y Japón — pero no existe ninguna región en China continental que seleccionar. Así, su código fuente — un secreto comercial esencial que habitualmente lleva credenciales incrustadas y la información personal de commits, incidencias y fixtures de prueba — acaba reposando en el extranjero: una transferencia transfronteriza según la PIPL allí donde haya información personal de China en juego, y un deber de localización de datos que un operador de infraestructuras críticas o un tratante de grandes volúmenes no puede cumplir en una nube en el extranjero. La palanca legal es GitHub Enterprise Server, la edición autoalojada de GitHub, que funciona en su propia infraestructura — incluso en suelo de China continental —, de modo que el código, los secretos y los registros permanecen dentro del país.
Esto cartografía la exposición; no es una resolución jurídica — sus deberes dependen de su entidad, de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar su exposición →
Instantánea de cumplimiento
- ! GitHub.com almacena por defecto los repositorios, los registros de Actions y los secretos en EE. UU.
- ! El código fuente es un secreto comercial; los commits, las incidencias y los datos de prueba llevan datos personales
- ! El código de origen chino enviado al extranjero es una transferencia transfronteriza según la PIPL (art. 38–40)
- ✕ Residencia de datos de GHE.com: UE, Australia, EE. UU. y Japón — ninguna región en China continental
- ! GitHub Enterprise Server se autoaloja en su infraestructura — la palanca dentro del país
- ✓ Vía legal: ejecutar GHES en suelo continental con una entrega con registro ICP, sin migración
Lo que la documentación oficial de GitHub dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Las regiones de residencia de datos de GitHub Enterprise Cloud son la UE, Australia, EE. UU. y Japón — ninguna en China continental. La documentación de GitHub afirma que “By default, GitHub stores data for GitHub.com in the USA,” y que su producto de residencia de datos, alojado en un subdominio dedicado de GHE.com, le permite elegir entre esas cuatro regiones, con más regiones prometidas pero ninguna anunciada para el continente. Así que los repositorios, los registros de GitHub Actions y los secretos reposan fuera de China tanto en GitHub.com como en GitHub Enterprise Cloud. | GitHub Docs — About GitHub Enterprise Cloud with data residency, consultado el 2026-10-10 |
| La palanca legal de GitHub dentro del país es GitHub Enterprise Server (GHES), su edición autoalojada. La documentación de GitHub describe GHES como “a self-hosted version of the GitHub platform” que “runs on your infrastructure and is governed by access and security controls that you define,” distribuido como un appliance virtual autocontenido que puede desplegar en su propio centro de datos o en una nube pública. Como funciona donde usted lo aprovisiona, puede situarlo en infraestructura de China continental para que el código, los registros y los secretos permanezcan dentro del país — GitHub lo posiciona para “enterprises that are subject to regulatory compliance.” | GitHub Docs — About GitHub Enterprise Server, consultado el 2026-10-10 |
| Enviar código o información personal de origen chino a un tenant de GitHub en el extranjero es una transferencia transfronteriza según la PIPL. Cuando los repositorios, el historial de commits, las incidencias o los fixtures de prueba llevan información personal de personas en China, los artículos 38–40 de la PIPL exigen notificación, consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, además de la exposición del propio código fuente como secreto comercial. | PIPL artículos 38–40 (Ley de Protección de Información Personal) |
| Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe mantener en el continente la información personal de China. El artículo 40 de la PIPL y el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) imponen el almacenamiento dentro del país — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 (sin cambios de fondo). Un tenant de GitHub en el extranjero sin región en China continental no puede satisfacer ese deber por su propia estructura; una instancia autoalojada dentro de China sí. | PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que atiende a China continental, la pregunta decisiva sobre GitHub no es si git push conecta o si github.com carga — ambas cosas son rutinarias, y github.com es accesible desde el continente, aunque a veces con la velocidad limitada. Es dónde pueden reposar los activos que guarda GitHub. GitHub — el control de código fuente, el CI de GitHub Actions y Packages, propiedad de Microsoft — almacena sus repositorios, registros de build, artefactos y secretos cifrados allí donde los aloje su plan. Ese contenido está entre los más sensibles de una empresa: el código fuente es un secreto comercial esencial y habitualmente lleva credenciales y claves incrustadas, además de la información personal que acaba en el historial de commits, las incidencias y los fixtures de prueba. En GitHub.com esos datos reposan por defecto en EE. UU.; el producto de residencia de datos de GitHub Enterprise Cloud añade regiones en la UE, Australia, EE. UU. y Japón — pero ninguna dentro de China continental. El GitHub Enterprise Server autoalojado es la palanca dentro del país a la que volvemos más abajo.
GitHub en China de un vistazo
| Qué lo decide | En los propios términos de GitHub — y la ley china |
|---|---|
| Dónde reposan físicamente el código, los registros y los secretos (la realidad de las regiones) | La propia documentación de GitHub: “By default, GitHub stores data for GitHub.com in the USA.” GitHub Enterprise Cloud con residencia de datos (GHE.com) le permite elegir una región, pero las regiones disponibles son la UE, Australia, EE. UU. y Japón — ninguna en China continental. Así que los repositorios, los registros de GitHub Actions y los secretos de cualquiera de los dos productos acaban reposando en el extranjero. |
| Qué guarda GitHub, y por qué es información personal | Repositorios (su código fuente — un secreto comercial), registros y artefactos de build de GitHub Actions, y secretos cifrados. El código fuente incrusta habitualmente credenciales y claves, y el historial de commits, las incidencias, las pull requests y los fixtures de prueba llevan nombres, correos electrónicos y, a veces, datos reales de clientes — información personal según la PIPL. Dónde reposa es una cuestión jurídica, no de rendimiento. |
| Los push de sus desarrolladores en China cuando el tenant está en el extranjero | Cuando el código, o la información personal que contiene, procede de personas en China y reposa en un tenant de GitHub en el extranjero, usted está haciendo una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, consentimiento separado y un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar o una certificación. |
| El deber de almacenamiento dentro del país (operador de infraestructuras críticas / tratante de grandes volúmenes) | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe mantener en el continente la información personal de China (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo). Un tenant de GitHub en el extranjero sin región en China continental no puede cumplirlo por su propia estructura. |
| La accesibilidad no es el eje (y la superficie orientada a China) | Que github.com cargue desde China es una cuestión de entrega, no la prueba jurídica; lo es la residencia de los datos en reposo. Las palancas legales son ejecutar GitHub Enterprise Server — la edición autoalojada de GitHub — en infraestructura del continente, y situar cualquier superficie orientada a China (portales de revisión de código, GitHub Pages, sitios internos para desarrolladores) sobre una entrega con registro ICP. |
Dónde reposan realmente los datos
GitHub se presenta en tres formas, y cada una responde de manera distinta a la cuestión de la residencia. GitHub.com es el servicio multiinquilino que usa la mayoría de los equipos; la documentación de GitHub afirma sin rodeos que “By default, GitHub stores data for GitHub.com in the USA.” GitHub Enterprise Cloud con residencia de datos — alojado en un subdominio dedicado de GHE.com — le permite elegir dónde se almacenan “your company’s code and data” (el código y los datos de su empresa), pero la propia lista de regiones disponibles de GitHub es la UE, Australia, EE. UU. y Japón, con más regiones prometidas y ninguna anunciada para el continente. Para un equipo cuya obligación es que los datos de China permanezcan en China, ninguna de las dos opciones ofrece una región que la satisfaga: los repositorios, los registros de Actions, los artefactos y los secretos reposan en el extranjero.
La tercera forma cambia el panorama. GitHub Enterprise Server (GHES) es, en palabras de GitHub, “a self-hosted version of the GitHub platform” que “runs on your infrastructure and is governed by access and security controls that you define.” (funciona en su infraestructura y se rige por los controles de acceso y seguridad que usted defina). GitHub lo distribuye como un appliance virtual autocontenido que usted mismo aprovisiona — en un hipervisor de su propio centro de datos o en una nube pública (GitHub menciona AWS, Google Cloud y Microsoft Azure) —, lo que significa que puede situarlo en infraestructura de China continental. El software no está bloqueado en ningún lugar; funciona donde usted lo despliegue. Esa es la palanca dentro del país.
Lo que guarda es información personal — y secretos comerciales
Una plataforma de control de código fuente y de CI concentra las joyas de la corona de una empresa. Los repositorios guardan su código fuente — un secreto comercial esencial —, y ese código lleva habitualmente credenciales, claves de API y cadenas de conexión incrustadas, ya sea en la configuración, en los fixtures o en el historial. GitHub Actions añade registros y artefactos de build y los secretos cifrados que usan sus pipelines. Y la capa de colaboración — la autoría de los commits, las incidencias, las pull requests y los datos de prueba incluidos en un repositorio — contiene habitualmente nombres, correos electrónicos y, cuando se usan conjuntos de datos reales en los fixtures, registros reales de clientes. Gran parte de ello es información personal según la PIPL, y parte es sensible.
Por eso la prueba es la residencia, no la accesibilidad. Cuando el código, o la información personal que contiene, procede de personas en China y acaba reposando en un tenant de GitHub en el extranjero, usted está haciendo una transferencia transfronteriza, y la regulan los artículos 38–40 de la PIPL: notificación, consentimiento separado y un mecanismo de transferencia legal — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Las medidas de evaluación de seguridad establecen cuándo esa evaluación es obligatoria y no opcional.
Por encima de las normas de transferencia hay un deber más estricto. Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes debe almacenar dentro del continente la información personal de China — el artículo 40 de la PIPL y la norma de localización de datos del artículo 39 de la Ley de Ciberseguridad (antes artículo 37). Un tenant de GitHub en el extranjero, por definición, mantiene esos datos fuera del país, así que no puede satisfacer el deber.
Ejecutarlo en una nube sin región en China no cumple el deber de residencia — y qué sí lo cumple
La solución no es hacer que un endpoint de GitHub en el extranjero sea accesible desde China. La accesibilidad nunca fue el problema; la residencia sí. Si sus obligaciones exigen que el código de origen chino, o la información personal que hay en sus repositorios y pipelines, permanezca en el continente, la palanca legal es ejecutar la plataforma dentro del país.
Eso es exactamente lo que permite GitHub Enterprise Server. Como GHES funciona en infraestructura que usted controla, puede desplegarlo en suelo de China continental — un hipervisor en un centro de datos dentro del país, o una región de nube con licencia dentro del país —, de modo que los repositorios, los registros de Actions, los artefactos y los secretos permanezcan dentro de la frontera. La propia GitHub posiciona GHES para “enterprises that are subject to regulatory compliance.” (empresas sujetas a cumplimiento normativo). No es un proyecto de cambio de plataforma: usted conserva los flujos de trabajo de GitHub que sus desarrolladores ya conocen y sitúa la instancia donde deben residir los datos, y luego sitúa cualquier superficie orientada a China — los portales de revisión de código y para desarrolladores, la documentación interna o los sitios de GitHub Pages que abren sus usuarios del continente — sobre una entrega dentro del país con registro ICP, por delante. Localizar significa un despliegue dentro del país, no un conducto de vuelta a un endpoint en el extranjero.
Esta página cartografía la exposición; no es una resolución jurídica. Sus deberes reales dependen de su entidad, de cómo clasifique los datos, de sus volúmenes de transferencia y de si es un operador de infraestructuras de información críticas — así que concrete esos detalles con asesoría legal cualificada en China antes de apoyarse en una sola vía.
La vía legal — cartografiar, localizar, entregar
21YunBox es una capa conforme, no una migración — y un socio de GitHub y de su equipo de plataforma, no un competidor.
- Cartografiar. Contrastamos las obligaciones transfronterizas, de residencia de datos, de localización de datos (infraestructuras críticas) y de ICP según la PIPL con su entidad, sus volúmenes de datos y de quién es la información personal que realmente acaba en sus repositorios, incidencias y pipelines — para que sepa qué deberes le alcanzan antes de mover nada.
- Localizar. Ejecutamos la plataforma dentro del país para que el código, los secretos y los registros permanezcan en suelo continental — un despliegue autoalojado de GitHub Enterprise Server en infraestructura de China continental, o un equivalente con licencia dentro del país — y mantenemos un almacenamiento consentido dentro del país para lo que deba quedarse. Para GitHub.com o GHE.com, que no ofrecen región en China continental, localizar significa poner en marcha esa instancia legal dentro del país, no un conducto hacia el endpoint en el extranjero.
- Entregar. Cualquier superficie orientada a China situada por delante de la plataforma — los portales para desarrolladores y de revisión de código, la documentación interna y los sitios de GitHub Pages a los que acceden sus usuarios del continente — funciona sobre una entrega dentro del país con registro ICP (el 21YunBox Optimizer), por delante del stack que ya utiliza. Sin reconstruir, sin un segundo código base.
El resultado es una plataforma de control de código fuente y de CI que funciona de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad de la exportación de datos de China
- Cómo obtener una licencia ICP para un sitio web en China
Preguntas frecuentes
¿Almacena GitHub nuestro código fuente en China?
No. La documentación de GitHub afirma que los datos de GitHub.com se almacenan por defecto en EE. UU., y las regiones de residencia de datos de GitHub Enterprise Cloud son la UE, Australia, EE. UU. y Japón — ninguna en China continental. Así que sus repositorios, sus registros de GitHub Actions y sus secretos reposan en el extranjero, salvo que ejecute una instancia autoalojada de GitHub Enterprise Server en infraestructura del continente.
¿Es ilegal usar GitHub en China?
No de por sí, y github.com es accesible desde el continente (aunque a veces con la velocidad limitada) — la accesibilidad no es la prueba. El riesgo de cumplimiento es que su código fuente es un secreto comercial y que los repositorios, los registros de CI y los datos de prueba con información personal conservados en el extranjero crean una transferencia transfronteriza según la PIPL, con un deber de almacenamiento dentro del país para los operadores de infraestructuras críticas y los tratantes de grandes volúmenes. Trátelo como un riesgo que evaluar con asesoría legal, no como una prohibición general.
¿Podemos mantener nuestro código y nuestro CI dentro de China sin dejar de usar GitHub?
Sí. GitHub Enterprise Server es autoalojado, así que puede funcionar en infraestructura de China continental y mantener dentro del país los repositorios, los registros de Actions y los secretos. Nuestro equipo de China puede cartografiar su exposición transfronteriza y de residencia de datos, poner en marcha ese despliegue dentro del país y situar cualquier superficie para desarrolladores o de revisión de código orientada a China sobre una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Póngase en contacto para revisar su caso.


