GitHub fonctionne-t-il en Chine ? Résidence des données, localisation et transfert transfrontalier PIPL
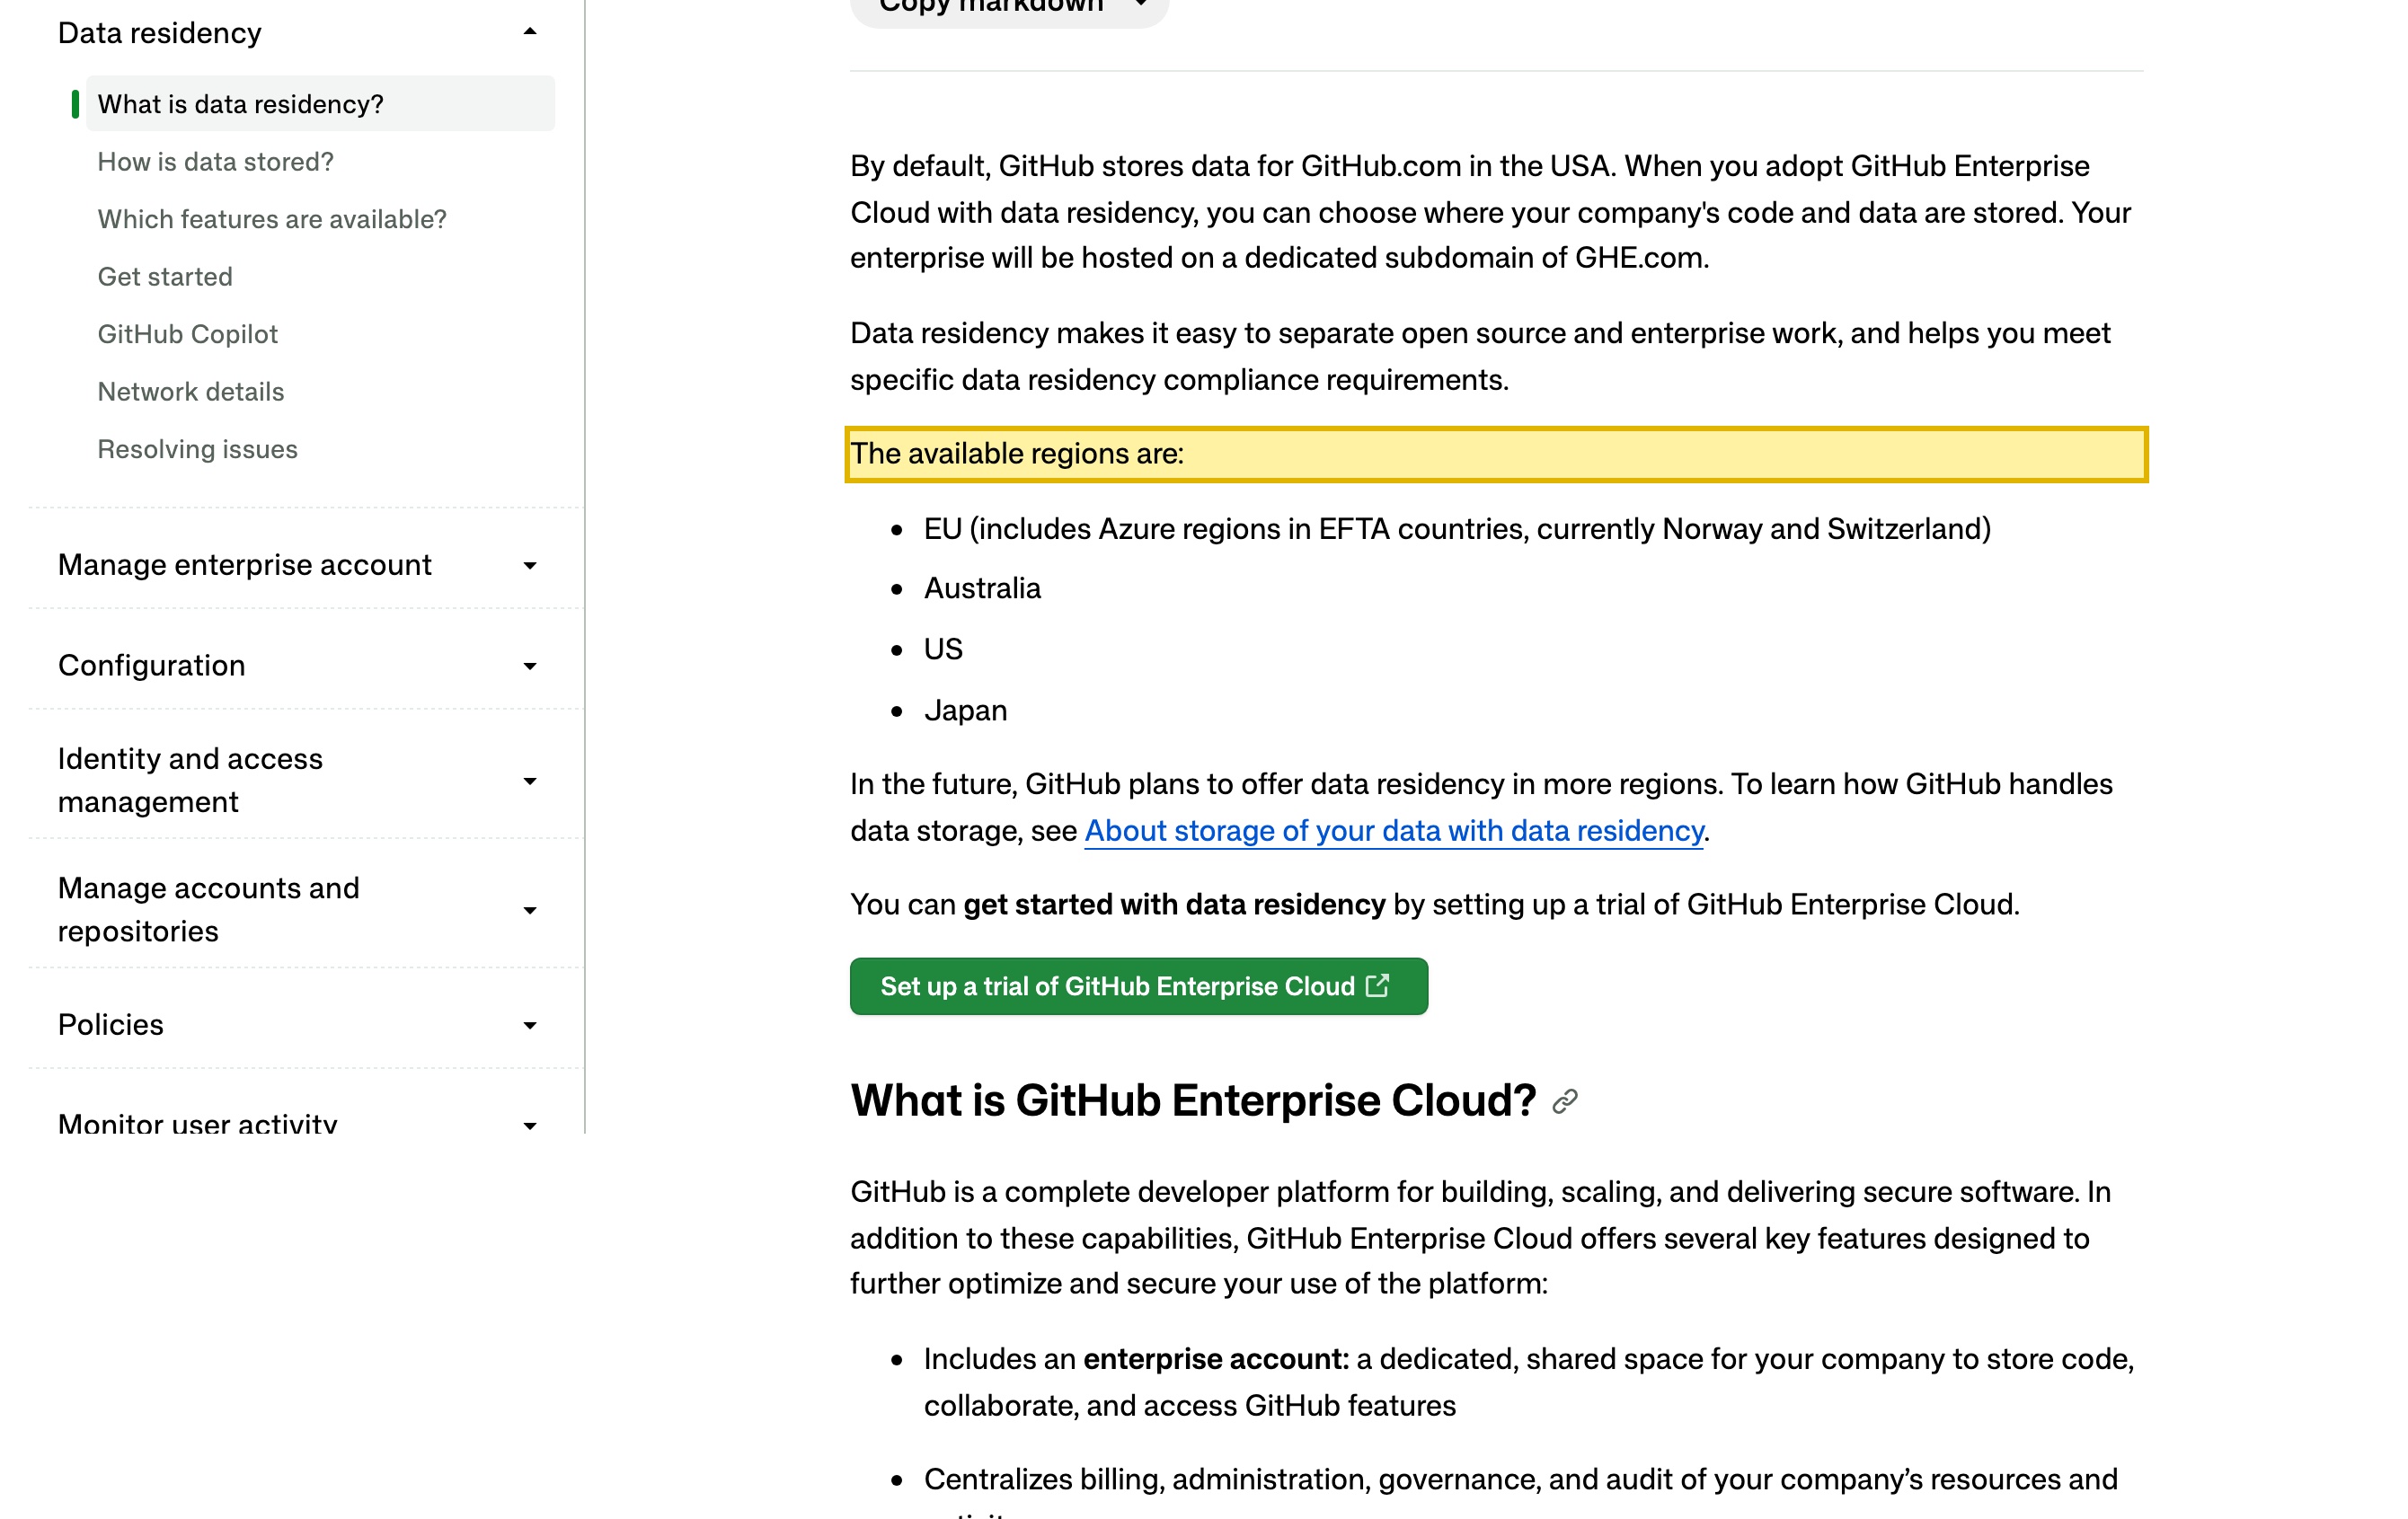
GitHub (contrôle de source détenu par Microsoft, CI Actions et Packages) stocke par défaut les données de GitHub.com aux États-Unis, et les régions de résidence des données de GitHub Enterprise Cloud sont l'UE, l'Australie, les États-Unis et le Japon — aucune en Chine continentale — de sorte que dépôts, journaux CI et secrets reposent à l'étranger. Un regard, priorité à la conformité, sur la résidence des données GitHub, la localisation et le transfert transfrontalier PIPL.
GitHub fonctionne-t-il en Chine ?
Savoir si GitHub « fonctionne » en Chine est une question de résidence des données portant sur votre code source, vos journaux CI et vos secrets — non de savoir si git push se connecte.
GitHub.com stocke par défaut aux États-Unis les dépôts, les journaux GitHub Actions et les secrets chiffrés, et le produit de résidence des données de GitHub Enterprise Cloud (GHE.com) ajoute des régions UE, Australie, États-Unis et Japon — mais aucune région de Chine continentale n'existe à sélectionner. Votre code source — un secret commercial central qui porte couramment des identifiants intégrés et les informations personnelles dans les commits, tickets et fixtures de test — vient donc reposer à l'étranger : un transfert transfrontalier PIPL partout où des informations personnelles chinoises sont en jeu, et une obligation de localisation des données qu'un opérateur CII ou un responsable à grand volume ne peut pas satisfaire sur un cloud à l'étranger. Le levier légal est GitHub Enterprise Server, l'édition auto-hébergée de GitHub, qui tourne sur votre propre infrastructure — y compris sur le sol de Chine continentale — pour que le code, les secrets et les journaux restent sur le territoire.
Ceci cartographie l'exposition ; ce n'est pas une décision juridique — vos obligations dépendent de votre entité, de vos volumes de données et de votre rôle. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ! GitHub.com stocke par défaut les dépôts, journaux Actions et secrets aux États-Unis
- ! Le code source est un secret commercial ; commits, tickets et données de test portent des données personnelles
- ! Le code d'origine chinoise poussé à l'étranger est un transfert transfrontalier PIPL (art. 38 à 40)
- ✕ Résidence des données GHE.com : UE, Australie, États-Unis, Japon — aucune région de Chine continentale
- ! GitHub Enterprise Server s'auto-héberge sur votre infrastructure — le levier sur le territoire
- ✓ Voie légale : exploiter GHES sur le sol continental avec une diffusion déclarée ICP, sans migration
Ce que la documentation officielle de GitHub dit de la Chine
| Fait | Source primaire |
|---|---|
| Les régions de résidence des données de GitHub Enterprise Cloud sont l'UE, l'Australie, les États-Unis et le Japon — aucune en Chine continentale. La documentation de GitHub indique que "By default, GitHub stores data for GitHub.com in the USA," et que son produit de résidence des données, hébergé sur un sous-domaine dédié de GHE.com, vous laisse choisir parmi ces quatre régions, avec d'autres régions promises mais aucune annoncée pour le continent. Les dépôts, les journaux GitHub Actions et les secrets reposent donc à l'étranger de la Chine, sur GitHub.com comme sur GitHub Enterprise Cloud. | GitHub Docs — About GitHub Enterprise Cloud with data residency, consulté le 2026-10-10 |
| Le levier légal sur le territoire de GitHub est GitHub Enterprise Server (GHES), son édition auto-hébergée. La documentation de GitHub décrit GHES comme "a self-hosted version of the GitHub platform" qui "runs on your infrastructure and is governed by access and security controls that you define," distribué comme une appliance virtuelle autonome que vous pouvez déployer dans votre propre centre de données ou sur un cloud public. Parce qu'il tourne là où vous le provisionnez, vous pouvez le placer sur une infrastructure de Chine continentale pour que le code, les journaux et les secrets restent sur le territoire — GitHub le positionne pour les "enterprises that are subject to regulatory compliance." | GitHub Docs — About GitHub Enterprise Server, consulté le 2026-10-10 |
| Pousser du code d'origine chinoise ou des informations personnelles vers un tenant GitHub à l'étranger est un transfert transfrontalier au titre de la PIPL. Là où les dépôts, l'historique des commits, les tickets ou les fixtures de test portent les informations personnelles de personnes en Chine, les articles 38 à 40 de la PIPL exigent une information, un consentement distinct et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — par-dessus l'exposition de secret commercial du code source lui-même. | PIPL articles 38 à 40 (loi sur la protection des informations personnelles) |
| Un opérateur CII ou un responsable à grand volume doit garder les informations personnelles chinoises sur le continent. L'article 40 de la PIPL et la loi sur la cybersécurité article 39 (anciennement article 37) imposent un stockage sur le territoire — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39 (substance inchangée). Un tenant GitHub à l'étranger sans région de Chine continentale ne peut structurellement pas satisfaire cette obligation ; une instance auto-hébergée à l'intérieur de la Chine le peut. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour une équipe servant la Chine continentale, la question qui tranche à propos de GitHub n’est pas de savoir si git push se connecte ou si github.com se charge — les deux sont routiniers, et github.com est accessible depuis le continent, quoique parfois ralenti. C’est de savoir où les actifs que GitHub détient ont le droit de venir reposer. GitHub — contrôle de source détenu par Microsoft, CI GitHub Actions et Packages — stocke vos dépôts, journaux de build, artefacts et secrets chiffrés là où votre offre les héberge. Ce contenu compte parmi les plus sensibles d’une entreprise : le code source est un secret commercial central, et il porte couramment des identifiants et des clés intégrés, plus les informations personnelles qui atterrissent dans l’historique des commits, les tickets et les fixtures de test. Sur GitHub.com, ces données reposent par défaut aux États-Unis ; le produit de résidence des données de GitHub Enterprise Cloud ajoute des régions UE, Australie, États-Unis et Japon — mais aucune à l’intérieur de la Chine continentale. Le GitHub Enterprise Server auto-hébergé est le levier sur le territoire sur lequel nous revenons plus bas.
GitHub en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de GitHub — et le droit chinois |
|---|---|
| Où reposent physiquement le code, les journaux et les secrets (la réalité des régions) | Les propres docs de GitHub : "By default, GitHub stores data for GitHub.com in the USA." GitHub Enterprise Cloud avec résidence des données (GHE.com) vous laisse choisir une région, mais les régions disponibles sont l'UE, l'Australie, les États-Unis et le Japon — aucune en Chine continentale. Les dépôts, les journaux GitHub Actions et les secrets de l'un ou l'autre produit viennent donc reposer à l'étranger. |
| Ce que détient GitHub, et pourquoi c'est une information personnelle | Dépôts (votre code source — un secret commercial), journaux et artefacts de build GitHub Actions, et secrets chiffrés. Le code source intègre couramment des identifiants et des clés, et l'historique des commits, les tickets, les pull requests et les fixtures de test portent des noms, e-mails et parfois des données clients réelles — une information personnelle au titre de la PIPL. Où cela repose est une question juridique, non de performance. |
| Les pushes de vos développeurs chinois quand le tenant est à l'étranger | Quand le code ou les informations personnelles qu'il contient proviennent de personnes en Chine et reposent dans un tenant GitHub à l'étranger, vous faites un transfert transfrontalier au titre de la PIPL (articles 38 à 40) : information, consentement distinct, et un mécanisme de transfert — une évaluation de sécurité de la CAC, le contrat type, ou une certification. |
| L'obligation de stockage sur le territoire (CIIO / responsable à grand volume) | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit garder les informations personnelles chinoises sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée). Un tenant GitHub à l'étranger sans région de Chine continentale ne peut structurellement pas le satisfaire. |
| L'accessibilité n'est pas l'axe (et la surface tournée vers la Chine) | Que github.com se charge depuis la Chine est une affaire de diffusion, non le test juridique ; la résidence des données au repos l'est. Les leviers légaux sont d'exploiter GitHub Enterprise Server — l'édition auto-hébergée de GitHub — sur une infrastructure continentale, et de placer toute surface tournée vers la Chine (portails de revue de code, GitHub Pages, sites développeurs internes) sur une diffusion déclarée ICP. |
Où reposent réellement les données
GitHub se présente en trois formes, et elles répondent différemment à la question de résidence. GitHub.com est le service multitenant que la plupart des équipes utilisent ; la documentation de GitHub indique clairement que “By default, GitHub stores data for GitHub.com in the USA.” GitHub Enterprise Cloud avec résidence des données — hébergé sur un sous-domaine dédié de GHE.com — vous laisse choisir où “your company’s code and data are stored”, mais la propre liste des régions disponibles de GitHub est l’UE, l’Australie, les États-Unis et le Japon, avec d’autres régions promises et aucune annoncée pour le continent. Pour une équipe dont l’obligation est que les données chinoises restent en Chine, aucune option n’offre une région qui la satisfait : les dépôts, les journaux Actions, les artefacts et les secrets reposent à l’étranger.
La troisième forme change le tableau. GitHub Enterprise Server (GHES) est, selon les termes de GitHub, “a self-hosted version of the GitHub platform” qui “runs on your infrastructure and is governed by access and security controls that you define.” GitHub le distribue comme une appliance virtuelle autonome que vous provisionnez vous-même — sur un hyperviseur dans votre propre centre de données, ou sur un cloud public (GitHub cite AWS, Google Cloud et Microsoft Azure) — ce qui signifie que vous pouvez le placer sur une infrastructure de Chine continentale. Le logiciel n’est bloqué nulle part ; il tourne là où vous le déployez. C’est le levier sur le territoire.
Ce qu’il détient est une information personnelle — et des secrets commerciaux
Une plateforme de contrôle de source et de CI concentre les joyaux de la couronne d’une entreprise. Les dépôts détiennent votre code source — un secret commercial central — et ce code porte couramment des identifiants, clés d’API et chaînes de connexion intégrés, que ce soit dans la configuration, les fixtures ou l’historique. GitHub Actions ajoute des journaux et artefacts de build et les secrets chiffrés que vos pipelines utilisent. Et la couche de collaboration — paternité des commits, tickets, pull requests, et les données de test versionnées dans un dépôt — contient couramment des noms, e-mails et, là où de vrais jeux de données servent de fixtures, de véritables dossiers clients. Une grande partie de cela est une information personnelle au titre de la PIPL, une partie en est sensible.
C’est pourquoi la résidence, non l’accessibilité, est le test. Quand le code ou les informations personnelles qu’il contient proviennent de personnes en Chine et viennent reposer dans un tenant GitHub à l’étranger, vous faites un transfert transfrontalier, et les articles 38 à 40 de la PIPL l’encadrent : information, consentement distinct, et un mécanisme de transfert légal — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Les mesures d’évaluation de sécurité fixent quand cette évaluation est obligatoire plutôt que facultative.
Par-dessus les règles de transfert s’ajoute une obligation plus dure. Un opérateur d’infrastructure d’information critique ou un responsable à grand volume doit stocker les informations personnelles chinoises à l’intérieur du continent — l’article 40 de la PIPL et la règle de localisation des données de la loi sur la cybersécurité article 39 (anciennement article 37). Un tenant GitHub à l’étranger, par définition, garde ces données hors du pays, il ne peut donc pas satisfaire l’obligation.
L’exploiter sur un cloud sans région Chine ne satisfait pas l’obligation de résidence — et ce qui la satisfait
La solution n’est pas de rendre un point d’accès GitHub à l’étranger accessible depuis la Chine. L’accessibilité n’a jamais été le problème ; la résidence l’est. Si vos obligations exigent que le code d’origine chinoise, ou les informations personnelles à l’intérieur de vos dépôts et pipelines, restent sur le continent, le levier légal est d’exploiter la plateforme sur le territoire.
C’est exactement ce que permet GitHub Enterprise Server. Parce que GHES tourne sur une infrastructure que vous contrôlez, vous pouvez le déployer sur le sol de Chine continentale — un hyperviseur dans un centre de données sur le territoire, ou une région de cloud licenciée sur le territoire — pour que les dépôts, les journaux Actions, les artefacts et les secrets restent à l’intérieur de la frontière. GitHub lui-même positionne GHES pour les “enterprises that are subject to regulatory compliance.” Ce n’est pas un projet de replateformisation : vous gardez les workflows GitHub que vos développeurs connaissent déjà et placez l’instance là où les données doivent vivre, puis mettez toute surface tournée vers la Chine — les portails de revue de code et développeurs, la documentation interne, ou les sites GitHub Pages que vos utilisateurs du continent ouvrent — sur une diffusion sur le territoire, déclarée ICP, devant elle. Localiser signifie un déploiement sur le territoire, non un simple renvoi vers un point d’accès à l’étranger.
Cette page cartographie l’exposition ; ce n’est pas une décision juridique. Vos obligations réelles dépendent de votre entité, de la façon dont vous classez les données, de vos volumes de transfert et de savoir si vous êtes un opérateur d’infrastructure d’information critique — réglez donc ces détails avec un conseil chinois qualifié avant de vous reposer sur une voie unique.
La voie légale — cartographier, localiser, diffuser
21YunBox est une couche de conformité, non une migration — et un partenaire de GitHub et de votre équipe plateforme, non un concurrent pour eux.
- Cartographier. Nous lisons les obligations PIPL transfrontalières, de résidence des données, de localisation des données (CII) et d’ICP au regard de votre entité, de vos volumes de données et de qui a réellement ses informations personnelles dans vos dépôts, tickets et pipelines — pour que vous sachiez quelles obligations mordent avant de déplacer quoi que ce soit.
- Localiser. Nous exploitons la plateforme sur le territoire pour que le code, les secrets et les journaux restent sur le sol continental — un déploiement GitHub Enterprise Server auto-hébergé sur une infrastructure de Chine continentale, ou un équivalent licencié sur le territoire — et gardons un stockage consenti, sur le territoire, pour ce qui doit rester. Pour GitHub.com ou GHE.com, qui n’offrent aucune région de Chine continentale, localiser signifie mettre en place cette instance légale sur le territoire, non un simple renvoi vers le point d’accès à l’étranger.
- Diffuser. Toute surface tournée vers la Chine devant la plateforme — les portails développeurs et de revue de code, la documentation interne, et les sites GitHub Pages que vos utilisateurs du continent atteignent — tourne sur une diffusion sur le territoire, déclarée ICP (le 21YunBox Optimizer), devant le stack que vous exploitez déjà. Sans reconstruction, sans second code.
Le résultat est une plateforme de contrôle de source et de CI qui tourne légalement et en conformité pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les mesures d’évaluation de sécurité pour l’exportation de données de la Chine
- Comment obtenir une licence ICP pour un site web en Chine
Questions fréquentes
GitHub stocke-t-il notre code source en Chine ?
Non. La documentation de GitHub indique que les données de GitHub.com sont stockées par défaut aux États-Unis, et les régions de résidence des données de GitHub Enterprise Cloud sont l'UE, l'Australie, les États-Unis et le Japon — aucune en Chine continentale. Vos dépôts, journaux GitHub Actions et secrets reposent donc à l'étranger, à moins que vous n'exploitiez une instance GitHub Enterprise Server auto-hébergée sur une infrastructure continentale.
Est-il illégal d'utiliser GitHub en Chine ?
Pas intrinsèquement, et github.com est accessible depuis le continent (quoique parfois ralenti) — l'accessibilité n'est pas le test. Le risque de conformité est que votre code source est un secret commercial et que des dépôts, journaux CI et données de test à l'étranger portant des informations personnelles créent un transfert transfrontalier PIPL, avec une obligation de stockage sur le territoire pour les CIIO et les responsables à grand volume. Traitez cela comme un risque à évaluer avec un conseil, non comme une interdiction générale.
Pouvons-nous garder notre code et notre CI à l'intérieur de la Chine tout en utilisant GitHub ?
Oui. GitHub Enterprise Server est auto-hébergé, il peut donc tourner sur une infrastructure de Chine continentale et garder les dépôts, les journaux Actions et les secrets sur le territoire. Notre équipe Chine peut cartographier votre exposition transfrontalière et de résidence des données, mettre en place ce déploiement sur le territoire, et placer toute surface développeur ou de revue de code tournée vers la Chine sur une diffusion sur le territoire, déclarée ICP, devant le stack que vous exploitez déjà. Contactez-nous pour traiter votre cas.


