GitHubは中国本土で使えるか:データの国内保存、ローカライゼーション、PIPLの越境移転
GitHub(Microsoft傘下のソース管理、Actions CI、Packages)は、GitHub.comのデータをデフォルトで米国に保存し、GitHub Enterprise Cloudのデータレジデンシーの対象リージョンはEU・オーストラリア・米国・日本——中国本土には一つもありません。そのためリポジトリ、CIログ、シークレットはオフショアに置かれます。GitHubのデータレジデンシー、ローカライゼーション、PIPLの越境移転をコンプライアンス起点で読み解きます。
GitHubは中国で使えるか
GitHubが中国で「使える」かは、ソースコード・CIログ・シークレットのデータレジデンシーの問いであって、git pushがつながるかではありません。
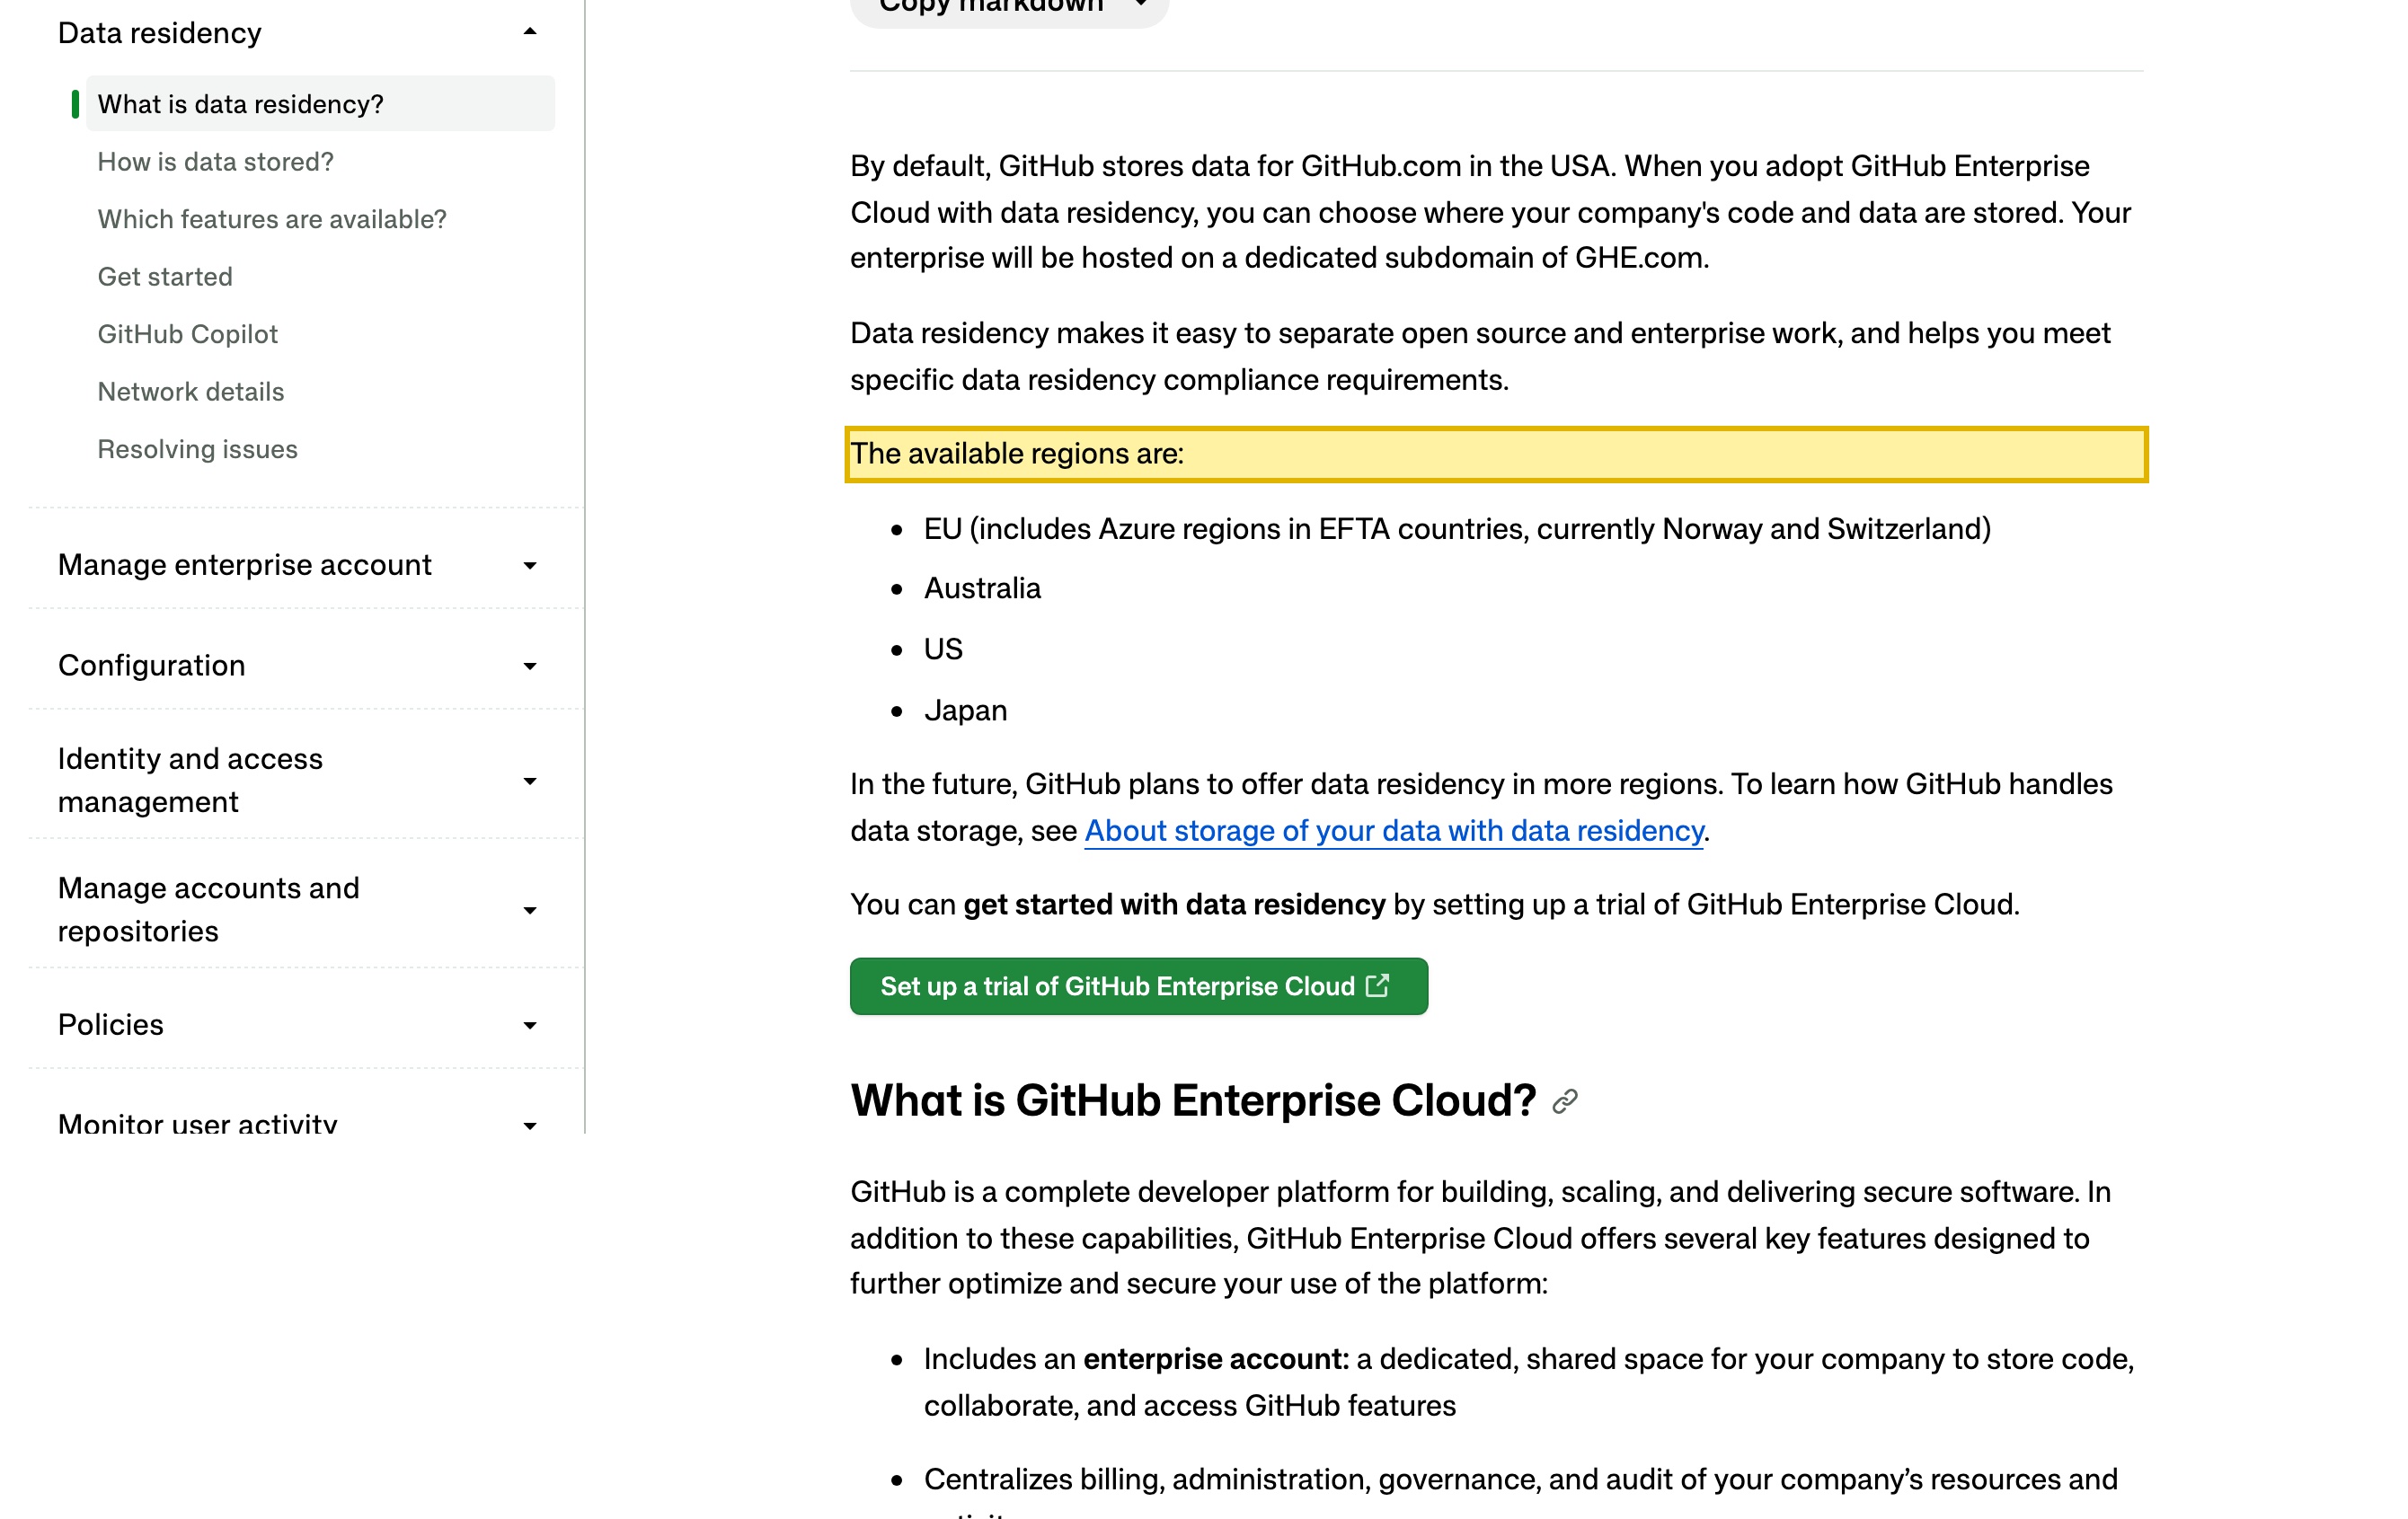
GitHub.comはデフォルトでリポジトリ、GitHub Actionsのログ、暗号化されたシークレットを米国に保存し、GitHub Enterprise Cloudのデータレジデンシー製品(GHE.com)はEU・オーストラリア・米国・日本のリージョンを足しますが、中国本土のリージョンは選べません。そのため貴社のソースコード——認証情報を日常的に埋め込み、コミット・Issue・テストフィクスチャに個人情報を抱える中核の営業秘密——はオフショアに置かれます:中国の個人情報が関わるところではPIPLの越境移転(英語)であり、CIIOや大量取扱者にとってはオフショアのクラウドでは満たせないデータの国内保存義務(英語)です。法令に沿った梃子はGitHub Enterprise Server——GitHubの自社運用版——で、貴社自身のインフラ(中国本土の地を含む)で動くため、コード・シークレット・ログが国内に留まります。
これはリスクの見取り図であって法的判断ではありません——義務は貴社の法人、データ量、役割で変わります。当社の中国チームがリスクを整理します →
コンプライアンス・スナップショット
- ! GitHub.comはデフォルトでリポジトリ、Actionsのログ、シークレットを米国に保存する
- ! ソースコードは営業秘密であり、コミット・Issue・テストデータは個人情報を含む
- ! 中国由来のコードをオフショアにpushするのはPIPLの越境移転(第38〜40条)
- ✕ GHE.comのデータレジデンシーはEU・オーストラリア・米国・日本——中国本土のリージョンはない
- ! GitHub Enterprise Serverは貴社のインフラで自社運用できる——国内保存の梃子
- ✓ 法令に沿った経路:GHESを本土で運用しICP備案済みで配信、移行は不要
GitHubの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| GitHub Enterprise Cloudのデータレジデンシー対象リージョンはEU・オーストラリア・米国・日本——中国本土には一つもない。GitHubのドキュメントは「GitHubはデフォルトでGitHub.comのデータを米国に保存する」とし、GHE.comの専用サブドメインでホストされるデータレジデンシー製品ではその四つのリージョンから選べるとする。今後の追加は約束されているが、本土向けは何も発表されていない。したがってリポジトリ、GitHub Actionsのログ、シークレットは、GitHub.comでもGitHub Enterprise Cloudでも中国の外に置かれる。 | GitHub Docs — About GitHub Enterprise Cloud with data residency(2026-10-10 取得) |
| GitHubの法令に沿った国内保存の梃子は、自社運用版のGitHub Enterprise Server(GHES)である。GitHubのドキュメントはGHESを「GitHubプラットフォームの自社運用版」で「貴社のインフラ上で動き、貴社が定めるアクセスとセキュリティの管理に従う」ものと述べ、自社データセンターにもパブリッククラウドにもデプロイできる自己完結型の仮想アプライアンスとして配布する。プロビジョニングした場所で動くため、中国本土のインフラに置けばコード・ログ・シークレットが国内に留まる——GitHub自身、これを「規制遵守の対象となる企業」向けと位置づける。 | GitHub Docs — About GitHub Enterprise Server(2026-10-10 取得) |
| 中国由来のコードや個人情報をオフショアのGitHubテナントにpushすることは、PIPLの下での越境移転である。リポジトリ、コミット履歴、Issue、テストフィクスチャが中国の人々の個人情報を抱えるところでは、PIPL 第38〜40条(英語)が、通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求める。これはソースコード自体の営業秘密リスクに上乗せされる。 | PIPL 第38〜40条(中国個人情報保護法) |
| CIIOまたは大量取扱者は、中国の個人情報を本土に留めなければならない。PIPL 第40条とサイバーセキュリティ法 第39条(旧第37条)(英語)が国内保存を課す——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データの国内保存の条項を第37条から第39条へ繰り下げた(実質は変わらず)。中国本土のリージョンを持たないオフショアのGitHubテナントは構造上この義務を満たせないが、中国国内の自社運用インスタンスなら満たせる。 | PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土を相手にするチームにとって、GitHubをめぐる決め手は、git pushがつながるかでも、github.comが開くかでもありません——どちらもごく当たり前のことで、github.comは本土からも(ときに絞られることはあっても)到達できます。決め手は、GitHubが保持するアセットを、どこに置くことが許されるかです。GitHub——Microsoft傘下のソース管理、GitHub Actions CI、Packages——は、リポジトリ、ビルドログ、アーティファクト、暗号化されたシークレットを、プランがホストする場所に保存します。その中身は企業にとって最も機微なものの一つです。ソースコードは中核の営業秘密であり、認証情報や鍵が埋め込まれていることも日常茶飯事で、コミット履歴・Issue・テストフィクスチャには個人情報が入り込みます。GitHub.comではそのデータはデフォルトで米国に置かれ、GitHub Enterprise Cloudのデータレジデンシー製品はEU・オーストラリア・米国・日本のリージョンを足しますが、中国本土には一つもありません。自社運用のGitHub Enterprise Serverこそが、後述する国内保存のための梃子です。
中国でのGitHub:ひと目で
| 決め手 | GitHub自身の言葉で——そして中国の法で |
|---|---|
| コード・ログ・シークレットが物理的に置かれる場所(リージョンの現実) | GitHub自身のドキュメント:"By default, GitHub stores data for GitHub.com in the USA."(GitHubはデフォルトでGitHub.comのデータを米国に保存する)。データレジデンシー対応のGitHub Enterprise Cloud(GHE.com)ではリージョンを選べますが、選択肢はEU・オーストラリア・米国・日本——中国本土には一つもありません。したがって、どちらの製品でもリポジトリ、GitHub Actionsのログ、シークレットはオフショアに落ち着きます。 |
| GitHubが保持するもの、そしてそれがなぜ個人情報か | リポジトリ(貴社のソースコード——営業秘密)、GitHub Actionsのビルドログとアーティファクト、暗号化されたシークレット。ソースコードには認証情報や鍵が日常的に埋め込まれ、コミット履歴・Issue・プルリクエスト・テストフィクスチャには氏名・メールアドレス・ときに実顧客データ——PIPL上の個人情報——が入り込みます。それがどこに置かれるかは、パフォーマンスではなく法律の問いです。 |
| テナントがオフショアのときの、中国の開発者のpush | コード、またはその中の個人情報が中国の人々に由来し、オフショアのGitHubテナントに置かれるとき、それはPIPLの下での越境移転(第38〜40条)(英語)です:通知、個別の同意、そして移転メカニズムのいずれか一つ——CACの安全評価、標準契約、または認証。 |
| データの国内保存義務(CIIO/大量取扱者) | 重要情報インフラ運営者(CIIO)または大量取扱者は、中国の個人情報を本土に保存しなければなりません(PIPL 第40条、サイバーセキュリティ法 第39条(旧第37条)(英語)——2025年のサイバーセキュリティ法改正は2026年1月1日に施行され、データの国内保存の条項を第37条から第39条へ繰り下げましたが、実質は変わりません)。中国本土のリージョンを持たないオフショアのGitHubテナントは、構造上これを満たせません。 |
| 到達性は軸ではない(そして中国向けの表面) | github.comが中国から開くことは配信の問題であって法的なテストではなく、データの保存場所こそが問いです。法令に沿った梃子は、GitHub Enterprise Server——GitHubの自社運用版——を中国本土のインフラ上で運用すること、そして中国向けの表面(コードレビューのポータル、GitHub Pages、社内の開発者サイト)をICP備案済みの配信に載せることです。 |
データが実際に置かれる場所
GitHubには三つの形があり、レジデンシーの問いにそれぞれ違う答えを返します。GitHub.com はほとんどのチームが使うマルチテナントのサービスで、GitHubのドキュメントは”By default, GitHub stores data for GitHub.com in the USA.”(GitHubはデフォルトでGitHub.comのデータを米国に保存する)と明記します。データレジデンシー対応のGitHub Enterprise Cloud——GHE.comの専用サブドメインでホストされる——では「貴社のコードとデータの保存場所」を選べますが、GitHub自身が挙げる対象リージョンはEU・オーストラリア・米国・日本で、今後の追加は約束されているものの、本土向けは何も発表されていません。中国のデータを中国に留める義務を負うチームにとって、どちらの選択肢もそれを満たすリージョンを提供しません。リポジトリ、Actionsのログ、アーティファクト、シークレットはオフショアに置かれます。
三つ目の形が絵柄を変えます。GitHub Enterprise Server(GHES) は、GitHubの言葉では”a self-hosted version of the GitHub platform”(GitHubプラットフォームの自社運用版)で、“runs on your infrastructure and is governed by access and security controls that you define”(貴社のインフラ上で動き、貴社が定めるアクセスとセキュリティの管理に従う)ものです。GitHubはこれを、貴社自身がプロビジョニングする自己完結型の仮想アプライアンスとして配布します——自社データセンターのハイパーバイザー上でも、パブリッククラウド(GitHubはAWS・Google Cloud・Microsoft Azureを挙げます)上でも——つまり中国本土のインフラに置くことができます。ソフトウェア自体はどこでも遮断されておらず、デプロイした場所で動きます。これが国内保存の梃子です。
GitHubが保持するものは個人情報であり——そして営業秘密である
ソース管理とCIのプラットフォームは、企業の最重要資産を凝縮します。リポジトリには ソースコード——中核の営業秘密——が収められ、そのコードには、設定・フィクスチャ・履歴を問わず、認証情報・APIキー・接続文字列が日常的に紛れ込みます。GitHub Actionsはそこに ビルドログとアーティファクト、そしてパイプラインが使う 暗号化されたシークレット を加えます。さらに協働のレイヤー——コミットの作成者、Issue、プルリクエスト、リポジトリにチェックインされたテストデータ——には、氏名・メールアドレスが、そして実データセットがフィクスチャに使われていれば実顧客レコードが日常的に含まれます。その多くはPIPL上の個人情報であり、一部は機微なものです。
だからこそ、到達性ではなくレジデンシーがテストなのです。コード、またはその中の個人情報が中国の人々に由来し、オフショアのGitHubテナントに置かれるとき、それは越境移転であり、PIPL 第38〜40条がこれを規律します:通知、個別の同意、そして法令に沿った移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証。その評価がいつ任意ではなく必須になるかは、安全評価の弁法(英語)が定めます。
移転ルールの上には、より重い義務が乗ります。重要情報インフラ運営者または大量取扱者は、中国の個人情報を本土内に保存しなければなりません——PIPL 第40条と、サイバーセキュリティ法 第39条(旧第37条)(英語)のデータ国内保存ルールです。オフショアのGitHubテナントは、定義上そのデータを国外に留めるので、この義務を満たせません。
中国リージョンのないクラウド上での運用は国内保存義務を満たさない——では何が満たすか
対処とは、オフショアのGitHubエンドポイントを中国から到達可能にすることではありません。問題はもともと到達性ではなくレジデンシーだったからです。中国由来のコード、またはリポジトリとパイプラインの中の個人情報を本土に留める義務があるなら、法令に沿った梃子はプラットフォームを国内で運用することです。
それこそGitHub Enterprise Serverが可能にするものです。GHESは貴社が管理するインフラ上で動くので、中国本土の地——国内データセンターのハイパーバイザー、あるいは許可を得た国内クラウドのリージョン——に置くことができ、リポジトリ、Actionsのログ、アーティファクト、シークレットが国境の内側に留まります。GitHub自身、GHESを”enterprises that are subject to regulatory compliance”(規制遵守の対象となる企業)向けと位置づけています。これは再プラットフォーム化のプロジェクトではありません。開発者がすでに知っているGitHubのワークフローをそのまま使い、データが置かれるべき場所にインスタンスを置き、そのうえで中国向けの表面——コードレビューと開発者のポータル、社内ドキュメント、本土のユーザーが開くGitHub Pagesのサイト——を、その前段のICP備案済み・国内からの配信に載せます。ローカライズとは国内でのデプロイを意味し、オフショアのエンドポイントへ戻すための遠隔接続ではありません。
このページはリスクの見取り図を描くものであって、法的判断ではありません。実際の義務は、貴社の法人、データの分類、移転量、そして貴社が重要情報インフラ運営者かどうかで変わります——どの経路に頼るにせよ、その前に中国法に精通した専門家と具体を詰めてください。
法令に沿った経路——map・localize・deliver
21YunBoxは移行ではなく法令適合のオーバーレイであり——GitHubと貴社のプラットフォームチームへの競合ではなく、パートナーです。
- Map(整理)。 PIPLの越境、データレジデンシー、データ国内保存(CII)、ICPの義務を、貴社の法人、データ量、そして誰の個人情報が実際にリポジトリ・Issue・パイプラインに入り込むかに照らして読み解きます——何かを動かす前に、どの義務が効くかが分かるように。
- Localize(国内化)。 プラットフォームを国内で運用し、コード・シークレット・ログを本土の地に留めます——中国本土のインフラ上に自社運用のGitHub Enterprise Serverを立てる、あるいは許可を得た国内の同等物——そして留まるべきものには同意に基づく国内保存を確保します。中国本土のリージョンを持たないGitHub.comやGHE.comにとって、ローカライズとは、その法令に沿った国内インスタンスを立ち上げることであって、オフショアのエンドポイントへの接続ではありません。
- Deliver(配信)。 プラットフォーム前段の中国向けの表面——開発者とコードレビューのポータル、社内ドキュメント、本土のユーザーが開くGitHub Pagesのサイト——は、すでに運用中のスタックの前段で、ICP備案済み・国内からの配信(21YunBox Optimizer)として動かします。作り直しも、二つ目のコードベースもありません。
その結果は、中国のユーザーに対して合法かつ法令適合に稼働するソース管理とCIのプラットフォームです。21YunBoxはいかなる種類の不正な手段も用いず、また推奨しません。
関連する読み物:
よくあるご質問
GitHubは当社のソースコードを中国に保存しますか?
いいえ。GitHubのドキュメントによれば、GitHub.comのデータはデフォルトで米国に保存され、GitHub Enterprise Cloudのデータレジデンシー対象リージョンはEU・オーストラリア・米国・日本——中国本土には一つもありません。したがって、中国本土のインフラ上で自社運用のGitHub Enterprise Serverを動かさない限り、リポジトリ、GitHub Actionsのログ、シークレットはオフショアに置かれます。
中国でGitHubを使うのは違法ですか?
本質的に違法ではなく、github.comは本土からも(ときに絞られることはあっても)到達できます——到達性はテストではありません。コンプライアンス上のリスクは、ソースコードが営業秘密であること、そしてオフショアのリポジトリ・CIログ・個人情報を抱えるテストデータがPIPLの越境移転を生じさせ、CIIOや大量取扱者にはデータの国内保存義務が加わることです。一律の禁止ではなく、専門家と評価すべきリスクとして扱ってください。
GitHubを使い続けながら、コードとCIを中国国内に留められますか?
はい。GitHub Enterprise Serverは自社運用なので、中国本土のインフラ上で動かし、リポジトリ、Actionsのログ、シークレットを国内に留められます。当社の中国チームが越境とデータレジデンシーのリスクを整理し、その国内デプロイを立ち上げ、中国向けの開発者・コードレビューの表面をすでに運用中のスタックの前段のICP備案済み・国内からの配信に載せます。お問い合わせいただければ、個別のケースを一緒に整理します。


