Funktioniert GitHub in China? Datenresidenz, Lokalisierung und PIPL-Grenztransfer
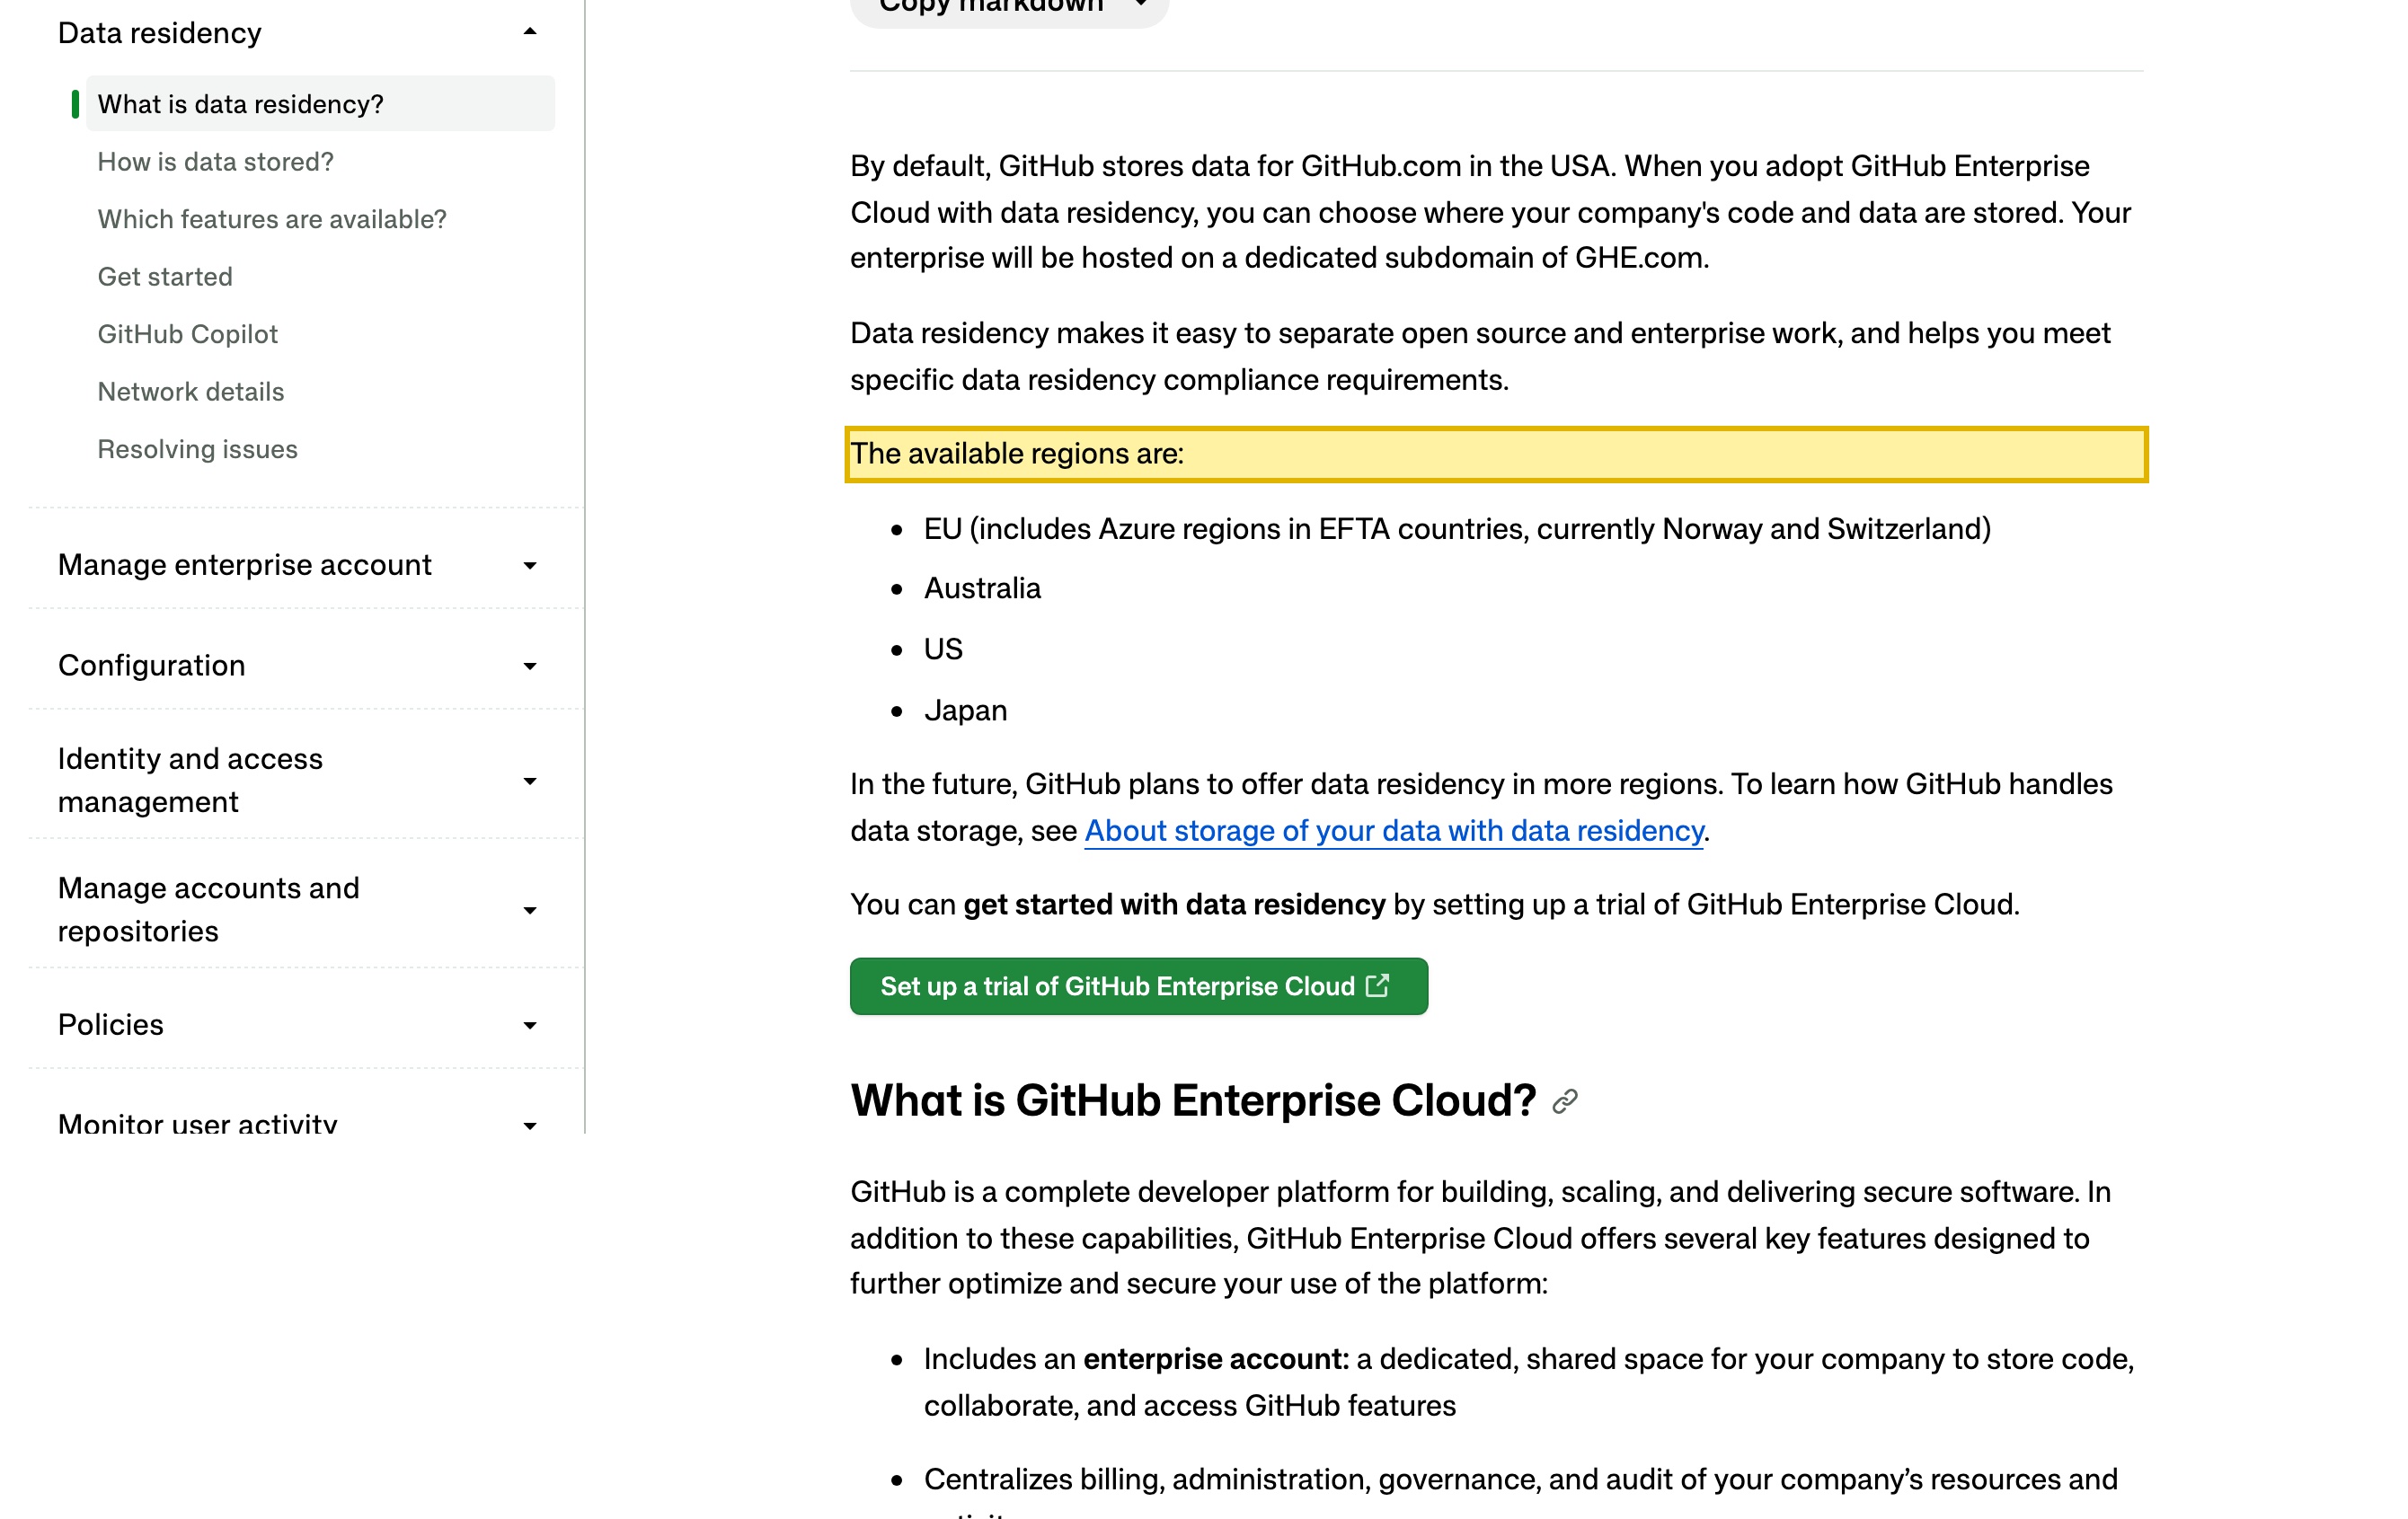
GitHub (Microsoft-eigene Quellcodeverwaltung, Actions CI und Packages) speichert GitHub.com-Daten standardmäßig in den USA, und die Datenresidenz-Regionen von GitHub Enterprise Cloud sind EU, Australien, USA und Japan — keine in Festlandchina —, sodass Repositories, CI-Logs und Secrets im Ausland ruhen. Ein Blick zuerst auf die Compliance: GitHub-Datenresidenz, Lokalisierung und PIPL-Grenztransfer.
Funktioniert GitHub in China?
Ob GitHub in China „funktioniert“, ist eine Datenresidenz-Frage zu Ihrem Quellcode, Ihren CI-Logs und Secrets — nicht, ob git push eine Verbindung aufbaut.
GitHub.com speichert Repositories, GitHub-Actions-Logs und verschlüsselte Secrets standardmäßig in den USA, und das Datenresidenz-Produkt von GitHub Enterprise Cloud (GHE.com) fügt die Regionen EU, Australien, USA und Japan hinzu — aber keine Festland-China-Region existiert zur Auswahl. Ihr Quellcode — ein zentrales Geschäftsgeheimnis, das routinemäßig eingebettete Anmeldedaten und die personenbezogenen Daten in Commits, Issues und Test-Fixtures trägt — ruht also im Ausland: ein PIPL-Grenztransfer, wo immer personenbezogene China-Daten in Scope sind, und eine Datenlokalisierungspflicht, die ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen auf einer Offshore-Cloud nicht erfüllen kann. Der rechtmäßige Hebel ist GitHub Enterprise Server, GitHubs selbst gehostete Edition, die auf Ihrer eigenen Infrastruktur läuft — auch auf Festland-China-Boden —, sodass der Code, die Secrets und Logs im Inland bleiben.
Dies kartiert die Exponierung; es ist keine rechtliche Entscheidung — Ihre Pflichten hängen von Ihrer Rechtsperson, Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ! GitHub.com speichert Repos, Actions-Logs und Secrets standardmäßig in den USA
- ! Quellcode ist ein Geschäftsgeheimnis; Commits, Issues und Testdaten tragen personenbezogene Daten
- ! Aus China stammender, offshore gepushter Code ist ein PIPL-Grenztransfer (Art. 38–40)
- ✕ GHE.com-Datenresidenz: EU, Australien, USA, Japan — keine Festland-China-Region
- ! GitHub Enterprise Server hostet selbst auf Ihrer Infrastruktur — der Inland-Hebel
- ✓ Rechtmäßiger Weg: GHES auf Festlandboden mit ICP-gemeldeter Auslieferung betreiben, keine Migration
Was die offizielle GitHub-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Die Datenresidenz-Regionen von GitHub Enterprise Cloud sind EU, Australien, USA und Japan — keine in Festlandchina. GitHubs Dokumentation gibt an, dass „By default, GitHub stores data for GitHub.com in the USA“ (standardmäßig speichert GitHub die Daten für GitHub.com in den USA), und dass sein Datenresidenz-Produkt, gehostet auf einer dedizierten Subdomain von GHE.com, Sie unter diesen vier Regionen wählen lässt, mit weiteren versprochenen Regionen, aber keiner angekündigten für das Festland. Repositories, GitHub-Actions-Logs und Secrets ruhen auf GitHub.com wie auf GitHub Enterprise Cloud also außerhalb Chinas. | GitHub Docs — About GitHub Enterprise Cloud with data residency, abgerufen 2026-10-10 |
| GitHubs rechtmäßiger Inland-Hebel ist GitHub Enterprise Server (GHES), seine selbst gehostete Edition. GitHubs Dokumentation beschreibt GHES als „a self-hosted version of the GitHub platform“ (eine selbst gehostete Version der GitHub-Plattform), die „runs on your infrastructure and is governed by access and security controls that you define“ (auf Ihrer Infrastruktur läuft und den von Ihnen festgelegten Zugriffs- und Sicherheitskontrollen unterliegt), verteilt als eigenständige virtuelle Appliance, die Sie im eigenen Rechenzentrum oder auf einer Public Cloud bereitstellen können. Weil sie dort läuft, wo Sie sie bereitstellen, können Sie sie auf Festland-China-Infrastruktur platzieren, sodass der Code, die Logs und Secrets im Inland bleiben — GitHub positioniert sie für „enterprises that are subject to regulatory compliance“ (Unternehmen, die der regulatorischen Compliance unterliegen). | GitHub Docs — About GitHub Enterprise Server, abgerufen 2026-10-10 |
| Aus China stammenden Code oder personenbezogene Daten an einen Offshore-GitHub-Tenant zu pushen, ist ein grenzüberschreitender Transfer nach PIPL. Wo Repositories, Commit-Historie, Issues oder Test-Fixtures die personenbezogenen Daten von Menschen in China tragen, verlangen PIPL Art. 38–40 Mitteilung, gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — zusätzlich zur Geschäftsgeheimnis-Exponierung des Quellcodes selbst. | PIPL Art. 38–40 (Gesetz zum Schutz personenbezogener Daten) |
| Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss die personenbezogenen Daten Chinas im Festland halten. PIPL Art. 40 und Cybersicherheitsgesetz Art. 39 (vormals Art. 37) erlegen Inland-Speicherung auf — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert (inhaltlich unverändert). Ein Offshore-GitHub-Tenant ohne Festland-China-Region kann diese Pflicht strukturell nicht erfüllen; eine selbst gehostete Instanz in China kann es. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, ist die entscheidende Frage zu GitHub nicht, ob git push eine Verbindung aufbaut oder ob github.com lädt — beides ist Routine, und github.com ist aus dem Festland erreichbar, wenn auch mitunter gedrosselt. Entscheidend ist, wo die Assets, die GitHub hält, ruhen dürfen. GitHub — Microsoft-eigene Quellcodeverwaltung, GitHub Actions CI und Packages — speichert Ihre Repositories, Build-Logs, Artefakte und verschlüsselten Secrets dort, wo Ihr Tarif sie hostet. Dieser Inhalt gehört zum Sensibelsten, was ein Unternehmen hat: Quellcode ist ein zentrales Geschäftsgeheimnis und trägt routinemäßig eingebettete Anmeldedaten und Schlüssel sowie die personenbezogenen Daten, die in der Commit-Historie, in Issues und in Test-Fixtures landen. Auf GitHub.com ruhen diese Daten standardmäßig in den USA; das Datenresidenz-Produkt von GitHub Enterprise Cloud fügt die Regionen EU, Australien, USA und Japan hinzu — aber keine in Festlandchina. Der selbst gehostete GitHub Enterprise Server ist der Inland-Hebel, auf den wir unten zurückkommen.
GitHub in China auf einen Blick
| Worüber es entscheidet | In GitHubs eigenen Worten — und nach chinesischem Recht |
|---|---|
| Wo Code, Logs und Secrets physisch ruhen (die Regionen-Realität) | GitHubs eigene Dokumentation: „By default, GitHub stores data for GitHub.com in the USA.“ (Standardmäßig speichert GitHub die Daten für GitHub.com in den USA.) GitHub Enterprise Cloud mit Datenresidenz (GHE.com) lässt Sie eine Region wählen, aber die verfügbaren Regionen sind EU, Australien, USA und Japan — keine in Festlandchina. Repositories, GitHub-Actions-Logs und Secrets ruhen auf beiden Produkten also im Ausland. |
| Was GitHub hält, und warum es personenbezogene Daten sind | Repositories (Ihr Quellcode — ein Geschäftsgeheimnis), GitHub-Actions-Build-Logs und -Artefakte sowie verschlüsselte Secrets. Quellcode bettet routinemäßig Anmeldedaten und Schlüssel ein, und Commit-Historie, Issues, Pull Requests und Test-Fixtures tragen Namen, E-Mails und mitunter echte Kundendaten — personenbezogene Daten nach PIPL. Wo er ruht, ist eine Rechtsfrage, keine der Performance. |
| Die Pushes Ihrer China-Entwickler bei einem Offshore-Tenant | Wenn Code oder die personenbezogenen Daten darin von Menschen in China stammen und in einem Offshore-GitHub-Tenant ruhen, nehmen Sie einen grenzüberschreitenden Transfer nach PIPL (Art. 38–40) vor: Mitteilung, gesonderte Einwilligung und ein Transfermechanismus — eine CAC-Sicherheitsbewertung, der Standardvertrag oder eine Zertifizierung. |
| Die Inland-Speicherpflicht (Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen) | Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss die personenbezogenen Daten Chinas im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert, inhaltlich unverändert). Ein Offshore-GitHub-Tenant ohne Festland-China-Region kann das strukturell nicht erfüllen. |
| Erreichbarkeit ist nicht die Achse (und die auf China ausgerichtete Oberfläche) | Dass github.com aus China lädt, ist eine Auslieferungsfrage, nicht der rechtliche Test; die Residenz der ruhenden Daten ist es. Die rechtmäßigen Hebel sind, GitHub Enterprise Server — GitHubs selbst gehostete Edition — auf Festland-Infrastruktur zu betreiben und jede auf China ausgerichtete Oberfläche (Code-Review-Portale, GitHub Pages, interne Entwicklerseiten) auf ICP-gemeldete Auslieferung zu stellen. |
Wo die Daten tatsächlich ruhen
GitHub kommt in drei Gestalten, und sie beantworten die Residenzfrage unterschiedlich. GitHub.com ist der mandantenfähige Dienst, den die meisten Teams nutzen; GitHubs Dokumentation sagt klar: „By default, GitHub stores data for GitHub.com in the USA.“ (Standardmäßig speichert GitHub die Daten für GitHub.com in den USA.) GitHub Enterprise Cloud mit Datenresidenz — gehostet auf einer dedizierten Subdomain von GHE.com — lässt Sie wählen, wo „your company’s code and data are stored“ (der Code und die Daten Ihres Unternehmens gespeichert werden), aber GitHubs eigene Liste der verfügbaren Regionen umfasst EU, Australien, USA und Japan, mit weiteren versprochenen Regionen und keiner angekündigten für das Festland. Für ein Team, dessen Pflicht ist, dass China-Daten in China bleiben, bietet keine der Optionen eine Region, die das erfüllt: Die Repositories, Actions-Logs, Artefakte und Secrets ruhen im Ausland.
Die dritte Gestalt ändert das Bild. GitHub Enterprise Server (GHES) ist in GitHubs Worten „a self-hosted version of the GitHub platform“ (eine selbst gehostete Version der GitHub-Plattform), die „runs on your infrastructure and is governed by access and security controls that you define“ (auf Ihrer Infrastruktur läuft und den von Ihnen festgelegten Zugriffs- und Sicherheitskontrollen unterliegt). GitHub verteilt sie als eigenständige virtuelle Appliance, die Sie selbst bereitstellen — auf einem Hypervisor im eigenen Rechenzentrum oder auf einer Public Cloud (GitHub nennt AWS, Google Cloud und Microsoft Azure) —, was bedeutet, dass Sie sie auf Festland-China-Infrastruktur platzieren können. Die Software ist nirgends gesperrt; sie läuft dort, wo Sie sie bereitstellen. Das ist der Inland-Hebel.
Was sie hält, sind personenbezogene Daten — und Geschäftsgeheimnisse
Eine Quellcode- und CI-Plattform konzentriert die Kronjuwelen eines Unternehmens. Die Repositories halten Ihren Quellcode — ein zentrales Geschäftsgeheimnis —, und dieser Code trägt routinemäßig eingebettete Anmeldedaten, API-Schlüssel und Verbindungszeichenfolgen, ob in Konfiguration, Fixtures oder Historie. GitHub Actions fügt Build-Logs und -Artefakte und die verschlüsselten Secrets hinzu, die Ihre Pipelines nutzen. Und die Kollaborationsschicht — Commit-Autorschaft, Issues, Pull Requests und die in ein Repo eingecheckten Testdaten — enthält routinemäßig Namen, E-Mails und, wo echte Datensätze in Fixtures verwendet werden, tatsächliche Kundendaten. Vieles davon sind personenbezogene Daten nach PIPL, ein Teil davon sensibel.
Deshalb ist Residenz, nicht Erreichbarkeit, der Test. Wenn Code oder die personenbezogenen Daten darin von Menschen in China stammen und in einem Offshore-GitHub-Tenant ruhen, nehmen Sie einen grenzüberschreitenden Transfer vor, und PIPL Art. 38–40 regeln ihn: Mitteilung, gesonderte Einwilligung und ein rechtmäßiger Transfermechanismus — eine CAC-Sicherheitsbewertung, der CAC-Standardvertrag oder eine Zertifizierung. Die Maßnahmen zur Sicherheitsbewertung legen fest, wann diese Bewertung verpflichtend statt optional ist.
Über den Transferregeln liegt eine schwerere Pflicht. Ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen muss die personenbezogenen Daten Chinas im Festland speichern — PIPL Art. 40 und die Datenlokalisierungsregel in Cybersicherheitsgesetz Art. 39 (vormals Art. 37). Ein Offshore-GitHub-Tenant hält diese Daten per Definition außer Landes und kann die Pflicht daher nicht erfüllen.
Ein Betrieb auf einer Cloud ohne China-Region erfüllt die Residenzpflicht nicht — und was sie erfüllt
Die Lösung besteht nicht darin, einen Offshore-GitHub-Endpunkt aus China erreichbar zu machen. Erreichbarkeit war nie das Problem; Residenz ist es. Wenn Ihre Pflichten verlangen, dass aus China stammender Code oder die personenbezogenen Daten in Ihren Repositories und Pipelines im Festland bleiben, ist der rechtmäßige Hebel, die Plattform im Inland zu betreiben.
Genau das erlaubt GitHub Enterprise Server. Weil GHES auf Infrastruktur läuft, die Sie kontrollieren, können Sie es auf Festland-China-Boden bereitstellen — einem Hypervisor in einem inländischen Rechenzentrum oder einer lizenzierten inländischen Cloud-Region —, sodass die Repositories, Actions-Logs, Artefakte und Secrets innerhalb der Grenze bleiben. GitHub selbst positioniert GHES für „enterprises that are subject to regulatory compliance“ (Unternehmen, die der regulatorischen Compliance unterliegen). Das ist kein Re-Platforming-Projekt: Sie behalten die GitHub-Workflows, die Ihre Entwickler bereits kennen, und platzieren die Instanz dort, wo die Daten liegen müssen, und stellen dann jede auf China ausgerichtete Oberfläche — die Code-Review- und Entwicklerportale, interne Dokumentation oder GitHub-Pages-Seiten, die Ihre Festland-Nutzer öffnen — auf ICP-gemeldete, inländische Auslieferung davor. Lokalisieren bedeutet ein Inland-Deployment, keine Rückverbindung zu einem Offshore-Endpunkt.
Diese Seite kartiert die Exponierung; sie ist keine rechtliche Entscheidung. Ihre tatsächlichen Pflichten hängen von Ihrer Rechtsperson, der Klassifizierung der Daten, Ihren Transfermengen und davon ab, ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — klären Sie diese Einzelheiten mit qualifiziertem China-Rechtsbeistand, bevor Sie sich auf einen einzelnen Weg verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
21YunBox ist eine Compliance-Overlay, keine Migration — und eine Partnerin von GitHub und Ihres Plattform-Teams, keine Konkurrentin.
- Kartieren. Wir lesen die PIPL-Grenztransfer-, Datenresidenz-, Datenlokalisierungs- (CII) und ICP-Pflichten anhand Ihrer Rechtsperson, Ihrer Datenmengen und dessen, wessen personenbezogene Daten tatsächlich in Ihren Repositories, Issues und Pipelines landen — damit Sie wissen, welche Pflichten greifen, bevor Sie etwas bewegen.
- Lokalisieren. Wir betreiben die Plattform im Inland, sodass Code, Secrets und Logs auf Festlandboden bleiben — ein selbst gehostetes GitHub-Enterprise-Server-Deployment auf Festland-China-Infrastruktur oder ein lizenziertes Inland-Äquivalent — und halten einwilligungsgestützte Inland-Speicherung für das, was bleiben muss. Für GitHub.com oder GHE.com, die keine Festland-China-Region bieten, bedeutet Lokalisieren, diese rechtmäßige Inland-Instanz aufzubauen, keine Rückverbindung zum Offshore-Endpunkt.
- Ausliefern. Jede auf China ausgerichtete Oberfläche vor der Plattform — die Entwickler- und Code-Review-Portale, interne Dokumentation und GitHub-Pages-Seiten, die Ihre Festland-Nutzer ansteuern — läuft über ICP-gemeldete, inländische Auslieferung (der 21YunBox Optimizer), vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis.
Das Ergebnis ist eine Quellcode- und CI-Plattform, die für Ihre Nutzer in China rechtmäßig und rechtskonform läuft. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Maßnahmen zur Datenexport-Sicherheitsbewertung
- So erhalten Sie eine ICP-Beian für eine Website in China
Häufige Fragen
Speichert GitHub unseren Quellcode in China?
Nein. GitHubs Dokumentation gibt an, dass GitHub.com-Daten standardmäßig in den USA gespeichert werden, und die Datenresidenz-Regionen von GitHub Enterprise Cloud sind EU, Australien, USA und Japan — keine in Festlandchina. Ihre Repositories, GitHub-Actions-Logs und Secrets ruhen also im Ausland, sofern Sie nicht eine selbst gehostete GitHub-Enterprise-Server-Instanz auf Festland-Infrastruktur betreiben.
Ist es rechtswidrig, GitHub in China zu nutzen?
Nicht grundsätzlich, und github.com ist aus dem Festland erreichbar (wenn auch mitunter gedrosselt) — Erreichbarkeit ist nicht der Test. Das Compliance-Risiko ist, dass Ihr Quellcode ein Geschäftsgeheimnis ist und dass Offshore-Repositories, CI-Logs und Testdaten, die personenbezogene Daten tragen, einen PIPL-Grenztransfer erzeugen, mit einer Inland-Speicherpflicht für Betreiber kritischer Informationsinfrastruktur und Verarbeiter großer Mengen. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, nicht als pauschales Verbot.
Können wir unseren Code und unsere CI in China halten und trotzdem GitHub nutzen?
Ja. GitHub Enterprise Server ist selbst gehostet, kann also auf Festland-China-Infrastruktur laufen und die Repositories, Actions-Logs und Secrets im Inland halten. Unser China-Team kann Ihre Grenztransfer- und Datenresidenz-Exponierung kartieren, dieses Inland-Deployment aufbauen und jede auf China ausgerichtete Entwickler- oder Code-Review-Oberfläche auf ICP-gemeldete, inländische Auslieferung vor dem Stack stellen, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.


