¿Funciona dbt en China? Residencia de datos, ICP y normas de transferencia transfronteriza
dbt es la capa de transformación — ejecuta SQL dentro de su almacén de datos, así que la cuestión en China es dónde se encuentran ese almacén y la ejecución de dbt, no si abre desde Shanghái. El motor de dbt es de código abierto y autoalojable (manténgalo dentro del país); dbt Cloud es el SaaS, sin ninguna región en China continental — una cuestión de transferencia transfronteriza y de residencia de datos según la PIPL, no de accesibilidad.
¿Funciona dbt en China?
Sí — dbt se ejecuta desde China continental, pero esa no es la cuestión. dbt es la capa de transformación: ejecuta SQL dentro de su almacén de datos, así que el eje del cumplimiento es dónde se encuentran ese almacén — y la ejecución de dbt contra él —, no si la herramienta abre desde Shanghái.
El motor de dbt es de código abierto y autoalojable (la versión con licencia Apache-2.0), y esa es la palanca: ejecútelo dentro del país contra un almacén dentro del país y sus datos de origen chino y su transformación mantendrán la residencia. dbt Cloud, el SaaS alojado, no enumera ninguna región en China continental y conserva en el extranjero su proyecto, sus logs de ejecución, sus artefactos y sus metadatos — metadatos que cartografían la estructura de sus datos. Llevar al extranjero datos personales de origen chino, o almacenarlos allí siendo un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, es una cuestión de transferencia transfronteriza y de residencia de datos según la PIPL (artículos 38–40) y el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad — no de accesibilidad.
Esto es un mapa de riesgo, no un veredicto — qué deberes se aplican depende de su entidad, de su papel, de sus volúmenes de datos y de lo que contienen realmente su almacén y sus modelos. Nuestro equipo de China puede cartografiar su exposición con usted →
Instantánea de cumplimiento
- ! dbt transforma los datos dentro de su almacén — la residencia la decide dónde se encuentra el almacén
- ! dbt Cloud (SaaS) enumera 11 regiones — ninguna en China continental
- ! dbt Cloud almacena en el extranjero su proyecto, sus logs de ejecución y sus metadatos
- ! Los datos de origen chino que llegan al extranjero son una transferencia transfronteriza según la PIPL
- ! Operador de infraestructuras críticas o tratante de grandes volúmenes: almacenamiento dentro del país — Ley de Ciberseguridad, art. 39 (antes 37)
- ✓ Ejecute el motor autoalojado de dbt dentro del país contra un almacén dentro del país
Lo que la documentación oficial de dbt dice sobre China
| Hecho | Fuente primaria |
|---|---|
El motor de dbt es de código abierto y autoalojado — usted lo instala y lo ejecuta en su propio entorno. El propio repositorio dbt-core de dbt Labs afirma que “The source code in this repository is available to everyone under the standard Apache 2.0 license,” (el código fuente de este repositorio está disponible para todos bajo la licencia estándar Apache 2.0), y la documentación de dbt le indica que instale usted mismo la versión de código abierto (python -m pip install dbt-oss) y la ejecute desde su propia línea de comandos contra su propio almacén de datos. Como el motor se ejecuta donde usted lo sitúe, puede ejecutarlo en infraestructura dentro del país contra un almacén dentro del país y mantener sus datos de origen chino y su transformación con residencia en el país, en lugar de que crucen la frontera. | dbt Labs — repositorio dbt-core (github.com/dbt-labs/dbt-core) y documentación de dbt «Install dbt» (docs.getdbt.com), consultado el 2026-10-12 |
| dbt Cloud, el SaaS alojado, enumera 11 regiones alojadas — ninguna en China continental. La documentación «Regions & IP addresses» de dbt enumera regiones alojadas en Norteamérica (EE. UU.), EMEA (Fráncfort, Londres, Irlanda), Australia (Sídney, Australia East) y Japón (Tokio) sobre AWS, GCP y Azure, con cada cuenta de dbt vinculada a una sola región; ninguna región está en China continental. Si trabaja en dbt Cloud, su proyecto, los metadatos de ejecución, los logs y los artefactos residen en una de esas regiones en el extranjero — de modo que, para los datos de origen chino, el tenant alojado no puede cumplir un deber de almacenamiento dentro del país. | Documentación de dbt — «Regions & IP addresses» (docs.getdbt.com), consultado el 2026-10-12 |
| Trasladar al extranjero información personal de origen chino es una transferencia transfronteriza según la PIPL. Llevar información personal recogida en China continental a un almacén en el extranjero — o conservar en un tenant en el extranjero el proyecto, los logs y los metadatos que la describen — es una transferencia transfronteriza (数据出境) regulada por los artículos 38 a 40 de la PIPL: exige notificación, un mecanismo de transferencia legal (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, para la información personal sensible (documentos de identidad oficiales, datos financieros o de salud en sus tablas o fixtures), un consentimiento separado conforme a los artículos 28 y 29 de la PIPL. | Ley de Protección de Información Personal (PIPL), artículos 38–40 y 28–29 — traducción de 21YunBox, consultado el 2026-10-12 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos recogidos en China deben almacenarse dentro del país. Conforme al artículo 39 (antes artículo 37) de la Ley de Ciberseguridad — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39 sin cambios de fondo —, un operador de infraestructuras de información críticas (y, con el artículo 40 de la PIPL, un tratante de grandes volúmenes) debe almacenar dentro del continente la información personal y los datos importantes generados en China, con una evaluación de seguridad antes de cualquier exportación. Un tenant de dbt Cloud en el extranjero sin región en China continental no puede cumplir ese deber por su propia estructura; una ejecución de dbt autoalojada contra un almacén dentro del país, sí. | Ley de Ciberseguridad de la RPC, artículo 39 (antes artículo 37) — traducción de 21YunBox, consultado el 2026-10-12 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
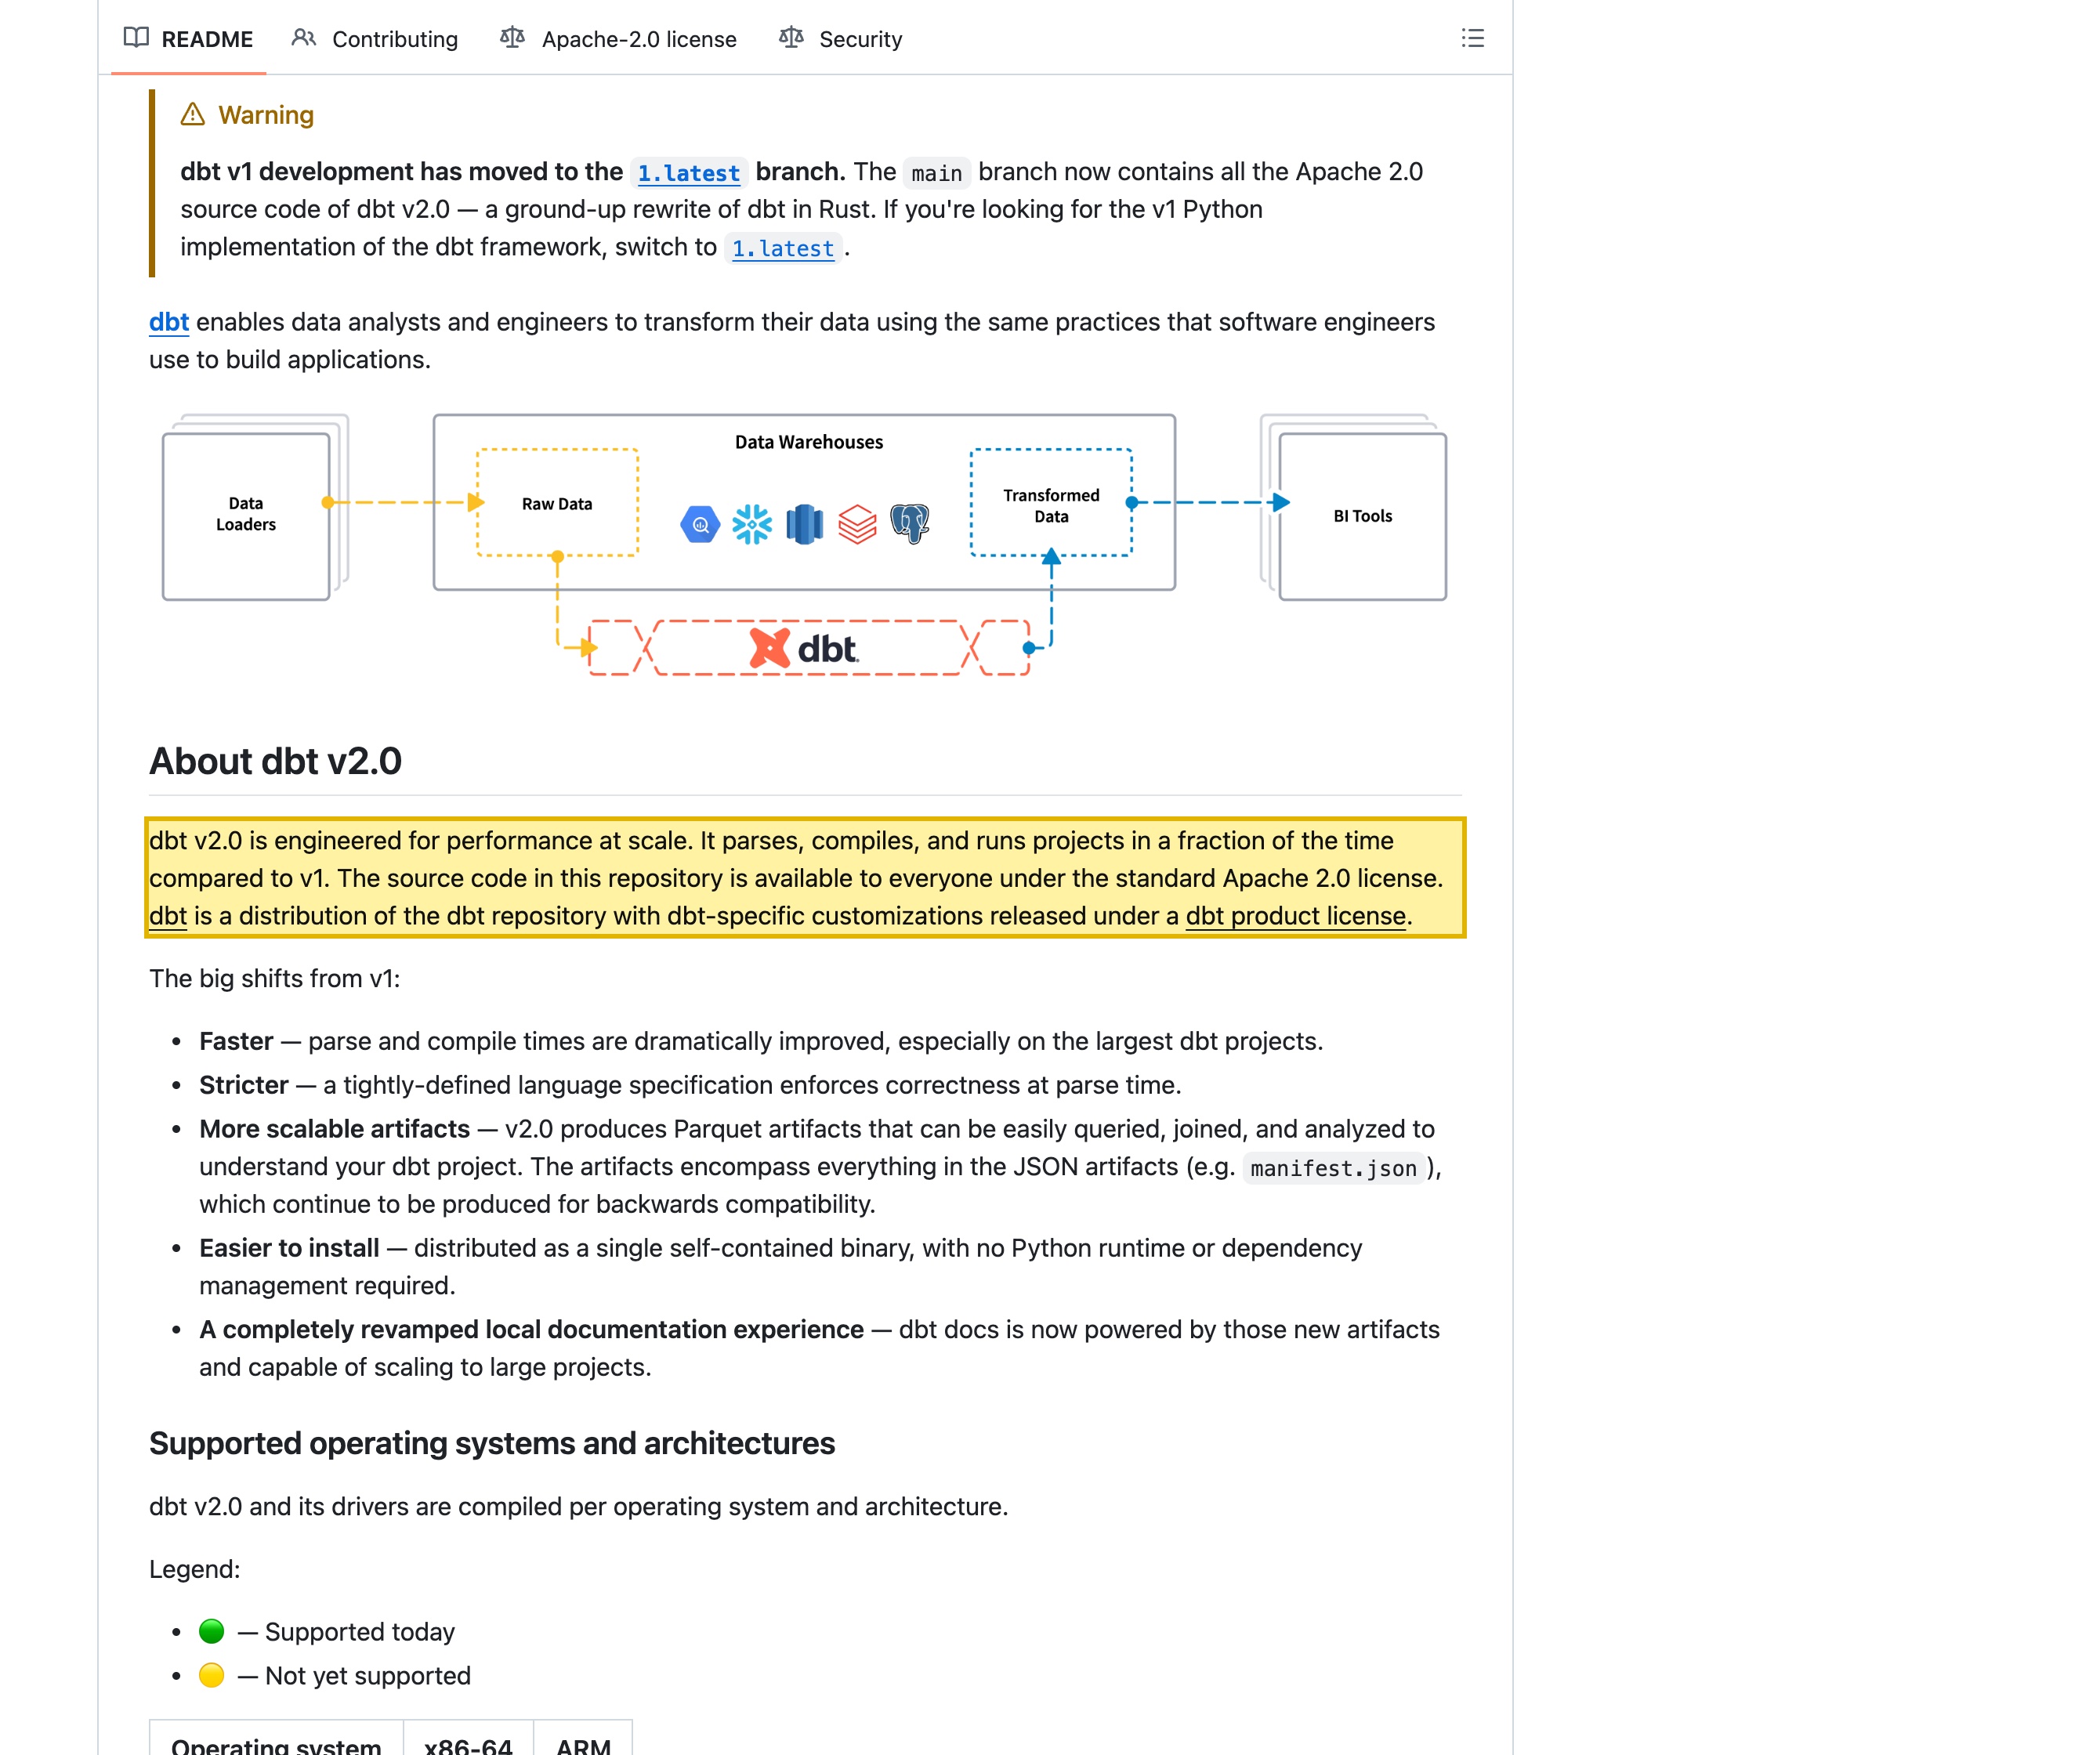
Para un equipo de datos que da servicio a China continental, lo primero que hay que tener claro sobre dbt es que la cuestión no es si el comando dbt se ejecuta desde Shanghái, ni si un panel construido sobre los modelos de dbt se dibuja con rapidez. dbt es la capa de transformación de su stack — la «T» de ELT. No aloja sus datos; compila y ejecuta transformaciones SQL dentro del almacén de datos donde ya residen sus datos, delegando el cómputo en el almacén. Ese solo hecho replantea la cuestión china. Como el trabajo se realiza en el almacén, el eje del cumplimiento es dónde se encuentran ese almacén y la ejecución de dbt contra él, y qué describen sobre sus datos los propios subproductos de dbt (sus logs de ejecución, artefactos y metadatos). dbt existe en dos formas que sitúan esos subproductos de manera muy distinta: dbt Core, el motor de código abierto que usted instala y ejecuta en su propio entorno, y dbt Cloud, el SaaS que dbt Labs aloja en un conjunto fijo de regiones en el extranjero.
dbt en China de un vistazo
| Qué lo decide | En los propios términos de dbt — y la ley china |
|---|---|
| Qué es dbt — la capa de transformación («T») | dbt compila y ejecuta transformaciones SQL dentro del almacén de datos donde ya se encuentran sus datos; delega el cómputo en el almacén en lugar de alojar los datos por sí mismo. Existe en dos formas: dbt Core — el motor de código abierto que usted instala y ejecuta en su propio entorno (la versión de código abierto actual de dbt se distribuye como dbt OSS bajo la licencia Apache-2.0) — y dbt Cloud, el SaaS que aloja dbt Labs. |
| La residencia sigue al almacén — y al plano de control | Como las transformaciones se ejecutan en el almacén, el lugar donde se encuentra ese almacén decide dónde se tratan y almacenan sus datos. dbt no necesita sacar las filas para transformarlas. Pero en dbt Cloud el plano de control está en el extranjero: su proyecto, los metadatos de ejecución, los logs y los artefactos residen en la región alojada de dbt — y dbt no enumera ninguna región en China continental. |
| La segunda mitad distintiva — metadatos y logs | La mitad que una comprobación de accesibilidad nunca llega a ver. Los artefactos de dbt — el manifest, el catalog, los run results y los logs — son un mapa estructural de sus datos: esquemas, nombres de tablas y columnas, SQL compilado, linaje y (según su configuración de tests y de logging) filas de muestra de los tests que fallan. Conservado en un tenant de dbt Cloud en el extranjero, ese mapa de sus datos — y todo lo que quede en los logs junto a él — permanece fuera del país en cada ejecución. |
| Residencia y transferencia transfronteriza | Llevar información personal recogida en China a un almacén en el extranjero, o conservar en un tenant en el extranjero el proyecto y los metadatos que la describen, es una transferencia transfronteriza (数据出境) según los artículos 38 a 40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). Cuando las tablas o los fixtures de test contienen documentos de identidad oficiales, datos financieros o de salud, ese contenido puede ser información personal sensible según los artículos 28 y 29 de la PIPL. |
| Localización y la puerta del ICP | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que la información personal recogida en China se almacene en el continente — algo que un tenant de dbt Cloud en el extranjero no puede cumplir. Y cualquier superficie pública orientada a China que construya sobre los resultados de dbt — un panel, una aplicación de datos o documentación — es un servicio de información de internet sujeto a un deber de registro ICP (备案) vinculado a un alojamiento en el continente. |
| La accesibilidad no es el eje | Que el comando `dbt` responda desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que decide es dónde residen el almacén, la ejecución de dbt y sus metadatos. Como el motor de dbt es autoalojado, existe una palanca legal: ejecutar dbt dentro del país contra un almacén dentro del país para que los datos y su transformación mantengan la residencia, y entregar de forma conforme cualquier superficie orientada a China — el 21YunBox Optimizer — por delante de lo que ya utiliza. |
Qué es realmente dbt — la capa de transformación, y lo que exponen sus metadatos
dbt no es un almacén de datos ni un sitio web; es el motor de trabajo que convierte tablas en bruto en los modelos de los que depende su analítica. Lee su SQL, lo compila y lo ejecuta dentro de su almacén de datos — Snowflake, BigQuery, Databricks, Redshift, Postgres u otro destino —, de modo que el trabajo pesado se realiza donde ya residen los datos. El motor de código abierto de dbt se conoce desde hace tiempo como dbt Core; la versión de código abierto actual de dbt se distribuye como dbt OSS bajo la misma licencia Apache-2.0. En cualquier caso, es software que usted instala y ejecuta por su cuenta, desde su propio entorno, contra un almacén que usted elige.
Ese diseño es precisamente la razón por la que la cuestión china es una cuestión de residencia. dbt no tiene que copiar sus filas fuera del almacén para transformarlas, así que el hecho más importante es dónde se encuentra el almacén. Pero dbt produce también un segundo activo, más discreto, que viaja: sus metadatos. Cada ejecución emite artefactos — un manifest de su proyecto, un catalog de esquemas y columnas, los run results y los logs — que juntos forman un mapa estructural preciso de sus datos: qué tablas existen, cómo se llaman y cómo se combinan, el SQL compilado que les da forma y, según cómo estén configurados sus tests y su logging, valores de muestra de las filas que no superan un test. En dbt Core, ese mapa permanece allí donde usted lo ejecute. En dbt Cloud, reside en la región alojada de dbt, junto a su proyecto y su historial de ejecuciones — y dbt no enumera ninguna región dentro de China continental.
Allí donde sus modelos tocan tablas de clientes, usuarios o empleados, los datos que transforman son información personal según la Ley de Protección de Información Personal de China, y cuando incluyen documentos de identidad oficiales o datos financieros o de salud pueden ser información personal sensible. Que esos datos — y los metadatos que los describen — residan en el continente o en el extranjero lo decide qué dbt ejecuta usted y dónde lo ejecuta.
Las puertas: residencia, transferencia transfronteriza, información personal sensible e ICP
Apunte dbt a un almacén en el extranjero, o ejecútelo en un tenant de dbt Cloud en el extranjero, y se abre la primera puerta. La información personal recogida en China que llega a ese destino en el extranjero — y el proyecto, los logs y los metadatos que dbt conserva sobre ella — queda fuera del país, lo que la convierte en una transferencia transfronteriza (数据出境). El deber recae sobre usted, el responsable del tratamiento, no sobre dbt Labs: los artículos 13 y 23 de la PIPL exigen notificación y una base para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con un consentimiento separado para la transferencia al extranjero.
Para algunos responsables del tratamiento, el almacenamiento no es en absoluto una cuestión de mecanismo — los datos deben permanecer dentro del país. Si su organización opera infraestructuras de información críticas, o trata información personal a gran escala, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de 2025 de la Ley de Ciberseguridad, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal y los datos importantes generados en China se almacenen en el continente, con una evaluación de seguridad antes de cualquier exportación. Un almacén en el extranjero, o un tenant de dbt Cloud en el extranjero sin región en China continental, no puede cumplir ese deber por su propia estructura.
Una puerta más discreta, pero más afilada, es la sensibilidad de los datos por los que pasan sus modelos. Cuando las tablas, los seeds o los fixtures de test contienen documentos de identidad oficiales reales, datos financieros o de salud, ese contenido puede ser información personal sensible según los artículos 28 y 29 de la PIPL, que exigen un propósito específico, una necesidad reforzada y un consentimiento separado. Y una tercera puerta se deriva de la publicación: en el momento en que expone una superficie pública orientada a China construida sobre los resultados de dbt — un panel de BI, una aplicación de datos o el sitio alojado de documentación de dbt al que acceden sus usuarios del continente —, esa superficie es un servicio de información de internet y conlleva un deber de registro ICP (备案) vinculado a un recurso de alojamiento en el continente.
Por qué una comprobación de accesibilidad no lo detecta
Una sonda desde dentro de China puede ver cargar un panel alimentado por dbt, o confirmar que dbt run termina desde una máquina en el continente, y concluir que «funciona». Esa respuesta no viene al caso. La exposición de cumplimiento no está en la pantalla — está en dónde residen los datos y su descripción y en cómo se mueven: el almacén que guarda las filas de origen chino, y el proyecto, los logs, los artefactos y los metadatos que dbt conserva sobre ellas, que en dbt Cloud se encuentran en una región que dbt sitúa en Norteamérica, Europa, Australia o Japón — nunca en China continental. Una prueba de carga de página no mide nada de eso. No puede ver en qué región está el almacén, dónde residen los metadatos de dbt, si se obtuvo el consentimiento separado, si existe un mecanismo de transferencia, ni que un panel orientado a China necesita un registro ICP.
Hay una segunda trampa propia de una herramienta de transformación. Conseguir que el plano de control de dbt Cloud en el extranjero sea simplemente accesible — incluso ejecutar un comando de dbt desde dentro de China — no traslada al país ninguno de los datos regulados. El cómputo de dbt se ejecuta en el almacén, así que, si el almacén está en el extranjero, los datos permanecen en el extranjero; y el proyecto, el historial de ejecuciones y los metadatos siguen residiendo allí donde funcione el tenant de Cloud. Lo que retiene los datos es el lugar donde se encuentran el almacén y el plano de control, y un comando lanzado desde un terminal en el continente no es ni lo uno ni lo otro. Esa es la segunda mitad de la cuestión, la que ninguna prueba de carga alcanza — y es la razón por la que la respuesta consiste en mantener dentro del país el almacén, la ejecución de dbt y sus metadatos, no en hacerlos simplemente accesibles.
La vía legal — cartografiar, localizar, entregar
Existe una forma conforme de ejecutar dbt para un equipo de datos en China continental y, como el motor de dbt es de código abierto y autoalojado, se asienta sobre el stack que ya utiliza — sin reconstruir nada ni abandonar dbt.
Primero, cartografiar: nuestro equipo de cumplimiento para China inventaría lo que transporta su implantación de dbt — qué orígenes y destinos leen y escriben sus modelos, si hay información personal en las tablas que transforma dbt, dónde reside el almacén, dónde se ejecuta dbt y dónde residen su proyecto, sus logs, sus artefactos y sus metadatos (una región de dbt Cloud en el extranjero o una instancia autoalojada). Establecemos la base de consentimiento y de residencia en la que se apoya cada flujo y construimos el panorama técnico; las conclusiones jurídicas se fijan con asesoría legal.
Después, localizar: ejecute el motor autoalojado de dbt dentro del país contra un almacén dentro del país para que los datos y su transformación queden en suelo continental, mantenga con residencia en el país el proyecto, el historial de ejecuciones y los metadatos en lugar de dejarlos en un tenant de Cloud en el extranjero, obtenga la notificación de los artículos 13 y 23 y el consentimiento separado, trate como información personal sensible cualquier documento de identidad oficial o dato financiero presente en tablas o fixtures, y utilice un mecanismo transfronterizo legal (una evaluación de seguridad de la CAC, el contrato estándar o una certificación) solo cuando una transferencia sea realmente necesaria. Localizar significa poner en marcha un dbt legal y dentro del país — nunca una vía que, de todos modos, envíe los datos al extranjero, y nunca ninguna forma de elusión.
Por último, entregar: cualquier superficie pública orientada a China construida sobre los resultados de dbt — un panel de BI, una aplicación de datos o documentación alojada a la que acceden sus usuarios del continente — es un servicio de información de internet, por lo que conlleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, para que dé servicio a sus usuarios en China de forma legal y conforme. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley dice que debe quedarse, entregamos el resto de forma conforme desde dentro del continente y nunca trasladamos información personal a través de la frontera subrepticiamente. 21YunBox es una capa de cumplimiento y un socio del dbt que ya utiliza, no un competidor.
Nada de esto es un veredicto de que dbt esté «bloqueado» o sea «ilegal» en China. Es un mapa de residencia y consentimiento, y qué deberes se aplican a su caso depende de su entidad, de su papel según la legislación china, de sus volúmenes de datos y de lo que contienen realmente su almacén y sus modelos — conviene concretar los detalles con asesoría legal antes de que los datos de su equipo en China y su mapa estructural dependan de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- La Ley de Protección de Información Personal de China (PIPL)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está dbt bloqueado en China? ¿Tenemos que hacer que «funcione» allí?
La accesibilidad no es el problema. dbt Core es de código abierto y autoalojado, así que funciona perfectamente en infraestructura dentro del país, y dbt Cloud también es accesible. La verdadera cuestión es la residencia: dbt ejecuta sus transformaciones SQL dentro de su almacén de datos, así que el lugar donde se encuentra ese almacén — y, en dbt Cloud, el lugar donde residen su proyecto, sus logs y sus metadatos — decide su exposición en China. Si datos personales de origen chino llegan al extranjero o se almacenan allí, se trata de una cuestión de transferencia transfronteriza y de residencia de datos según la PIPL, no de conectividad.
¿Basta con cambiar dbt Cloud a su región más cercana para cumplir en China?
No. Las regiones documentadas de dbt Cloud están en Norteamérica, Europa, Australia y Japón — no hay ninguna región en China continental, y cada cuenta de dbt está vinculada a una sola región. La región más cercana (Tokio o Sídney) sigue estando fuera del continente, así que los datos de un usuario chino tratados o descritos allí siguen constituyendo una transferencia transfronteriza, y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes el deber de localización de datos (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad, antes artículo 37) sigue sin cumplirse. La palanca no es una región más cercana — es ejecutar el motor autoalojado de dbt dentro del país contra un almacén dentro del país.
¿Puede 21YunBox ayudarnos a que nuestra configuración de dbt funcione en China?
Sí — dbt permanece en su stack. Nuestro equipo de China cartografía lo que transforman realmente sus modelos, dónde residen su almacén y sus ejecuciones de dbt, y dónde residen el proyecto, los logs, los artefactos y los metadatos de dbt; después evalúa su exposición transfronteriza y de residencia de datos según la PIPL para su entidad y sus volúmenes de datos. A partir de ahí, le ayudamos a ejecutar dbt dentro del país contra un almacén dentro del país para que sus datos y su mapa estructural mantengan la residencia, y ponemos en marcha la entrega dentro del país, con registro ICP, que necesita cualquier panel o aplicación de datos orientados a China — por delante de lo que ya utiliza, sin reconstruir nada y sin una segunda base de código. Póngase en contacto con nosotros para estudiar su caso concreto.


