Funktioniert Microsoft Intune in China? Die 21Vianet-Sovereign-Umgebung, Gerätedaten-Residency & Grenztransfer
Microsoft Intune ist in Festlandchina verfügbar — aber über eine separate, physisch getrennte Umgebung, Intune operated by 21Vianet (世纪互联), im Land auf eigenen Rechenzentren betrieben, mit einem schmaleren Funktionsumfang als der globale Dienst. Die eigentliche Entscheidung für eine China-Geräteflotte ist nicht Geschwindigkeit — es ist Data Residency: China-Geräte in einen globalen Intune-Tenant zu enrollen hält das Geräte-Inventar, die Kennungen, die Identität des registrierten Nutzers und Verwaltungsdaten in Microsoft-Geografien außerhalb Chinas (Nordamerika, Europa, Asien-Pazifik), ein PIPL-Grenztransfer, während der daten-residente rechtmäßige Pfad die von 21Vianet betriebene China-Umgebung ist. Ein Compliance-zuerst-Blick auf die zwei Dienste, die Grenztransfer- und Residency-Fragen, Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) und den rechtmäßigen inländischen Pfad.
Funktioniert Microsoft Intune in China?
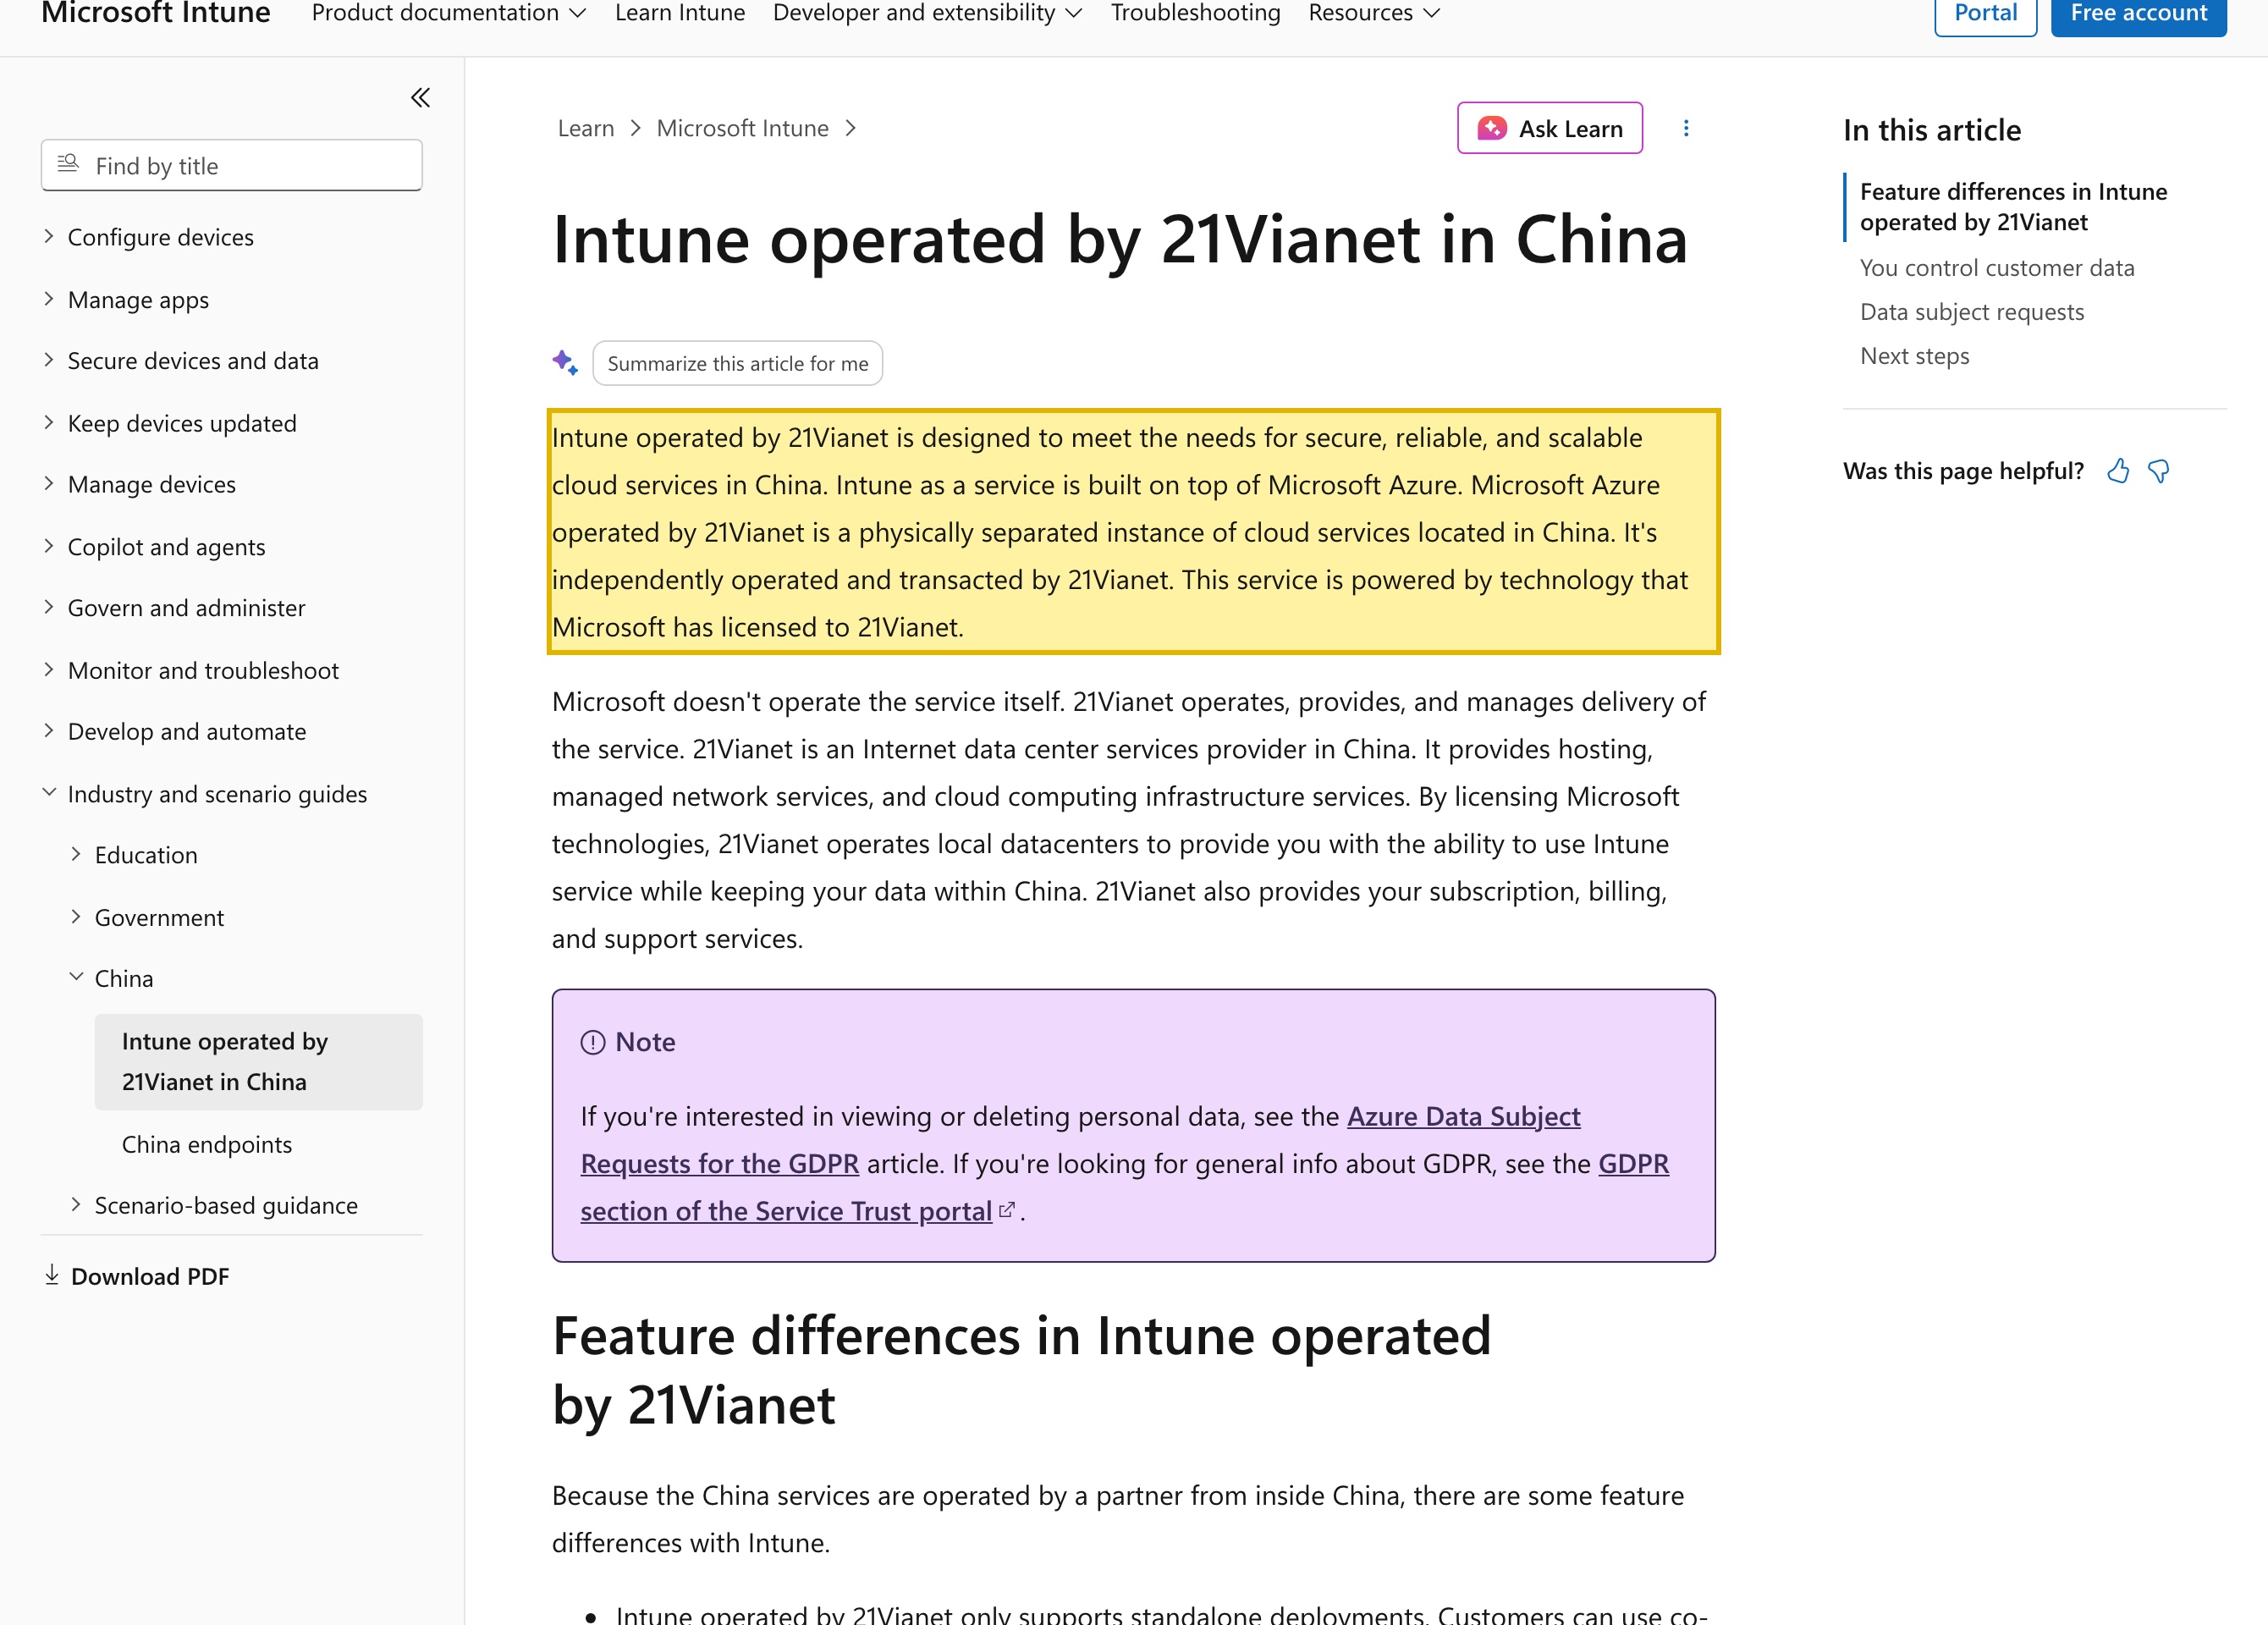
Ja — Microsoft Intune ist im Festland China verfügbar, aber über eine separate, physisch getrennte Umgebung: „Intune operated by 21Vianet" (世纪互联), nicht den globalen Dienst, bei dem sich die meisten Tenants anmelden. Microsoft dokumentiert sie als eine physisch getrennte Instanz, die sich in China befindet, von 21Vianet aus lokalen Rechenzentren betrieben, die Ihre Daten innerhalb Chinas halten — mit einem engeren Funktionsumfang als globales Intune.
Weil eine rechtmäßige inländische Umgebung existiert, ist die eigentliche Entscheidung Data Residency, nicht Geschwindigkeit. Intune hält ein Register Ihrer Geräte und der Menschen, die sie tragen — Hardware- und OS-Inventar, Geräte-Identifier, die Identität des enrollten Nutzers, Listen installierter Apps und Compliance-Status, fast alles davon personenbezogene Daten nach chinesischem Recht. Enrollen Sie China-Geräte in einen globalen Tenant, und Microsoft dokumentiert nur drei Geografien — Nordamerika, Europa und Asien-Pazifik, keine davon Festland China — dieser Datensatz ruht also offshore, ein PIPL-Grenztransfer (und, für einen CII-Betreiber, ein Residency-Problem nach Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)); größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. Die Geografie eines Tenants wird festgelegt, wenn sein Microsoft-Entra-Verzeichnis erstellt wird, und kann später nicht geändert werden, der Umzug auf die daten-residente 21Vianet-Umgebung ist also eine Migration, kein Umschalter — und ihre Feature-Parität ist etwas, das Sie mit Microsoft und 21Vianet bestätigen.
21YunBox kartiert die Umgebungs-Wahl, lokalisiert Ihr Endpoint-Management auf den daten-residenten China-Pfad und liefert die China-gerichteten Apps und Portale, die Ihre verwalteten Geräte erreichen, im Inland auf ICP-eingereichter Infrastruktur aus — damit es legal im Festland läuft, ohne Umgehung jeglicher Art. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Microsoft Intune ist verfügbar im Festland China — aber über eine separate, physisch getrennte Sovereign-Umgebung, Intune operated by 21Vianet (世纪互联), das Microsoft dokumentiert als „a physically separated instance of cloud services located in China", von 21Vianet betrieben, Ihre Daten innerhalb Chinas haltend.
- ! Auf einem globalen Intune-Tenant dokumentiert Microsoft nur drei Geografien — Nordamerika, Europa und Asien-Pazifik, keine im Festland China — das Geräte-Inventar, die Identifier, der enrollte Nutzer und die Management-Daten für Ihre China-Geräte ruhen also offshore: ein PIPL-Grenztransfer (Artikel 38–43).
- ✓ Der daten-residente rechtmäßige Pfad ist die 21Vianet-betriebene China-Umgebung, wo Microsoft sagt, Daten würden im Inland gehalten. Es ist eine separate eigenständige Bereitstellung mit einem engeren Funktionsumfang (Tenant Attach und Derived Credentials nicht unterstützt, Migration ist manuell, Autopilot auf Device Preparation beschränkt) — bestätigen Sie die Parität mit Microsoft und 21Vianet.
- ! Die Geografie eines Tenants wird festgelegt, wenn sein Microsoft-Entra-Verzeichnis erstellt wird, und „can't be modified later", ein bestehender globaler Tenant kann also nicht einfach auf eine China-Region umschalten — der Umzug auf die daten-residente Umgebung ist eine Migration, kein Umschalter.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangen Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) und PIPL Artikel 40 inländische Speicherung; größere oder sensible Grenztransfers fügen eine CAC-Datenausfuhr-Sicherheitsbewertung hinzu.
- ✓ Die China-gerichteten Apps, Portale und Intranets, die Ihre verwalteten Geräte erreichen, sind selbst Festland-Dienste — sie brauchen eine ICP-Beian und inländische Auslieferung; 21YunBox kartiert die Umgebungs-Wahl, lokalisiert auf den daten-residenten Pfad und liefert sie im Inland aus.
Was die offizielle Microsoft Intune-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Intune läuft in China über eine China-spezifische Umgebung, die von 21Vianet betrieben wird. Microsofts Dokumentation gibt an, dass „21Vianet operates, provides, and manages delivery of the service" und dass „by licensing Microsoft technologies, 21Vianet operates local datacenters to provide you with the ability to use Intune service while keeping your data within China". Es ist eine eigenständige China-Umgebung, nicht der globale Dienst. | Microsoft Learn — Intune operated by 21Vianet in China (learn.microsoft.com), aktualisiert 2025-10-16, abgerufen 2026-10-09 |
| Die China-Umgebung ist eine physisch getrennte Instanz mit einem engeren Funktionsumfang. Microsoft gibt an, es sei „a physically separated instance of cloud services located in China", und dass „because the China services are operated by a partner from inside China, there are some feature differences with Intune" — es „only supports standalone deployments", die „tenant attach"-Funktion und „Derived Credentials aren't supported", und „Migrations from public clouds to sovereign clouds aren't supported", die Parität muss also pro Workload bestätigt werden. | Microsoft Learn — Intune operated by 21Vianet in China (learn.microsoft.com), aktualisiert 2025-10-16, abgerufen 2026-10-09 |
| Auf dem globalen Dienst schließen Intunes Daten-Geografien das Festland China nicht ein. Microsoft gibt an, es „offers and operates Intune services in three major geographic regions" — Nordamerika, Europa und Asien-Pazifik — ohne Festlandchina-Geografie, und dass die Customer Data eines Tenants „is hosted in the geography that best aligns with the country/region value in its Microsoft Entra directory", ein Wert, der „can't be modified later". Die China-Gerätedaten eines globalen Tenants ruhen also offshore. | Microsoft Learn — Intune Data Storage and Processing Overview (learn.microsoft.com), aktualisiert 2026-05-05, abgerufen 2026-10-09 |
| Einen offshore gelegenen Tenant für China-Gerätedaten zu nutzen ist ein Grenztransfer. Das Geräte-Inventar, die Identifier und die Identität des enrollten Nutzers von China-Geräten an einen außerhalb des Festlands gehosteten Intune-Tenant zu senden löst PIPL Kapitel III (Artikel 38–43) aus: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung — mit inländischer Speicherung nach Artikel 40 (und Cybersicherheitsgesetz Artikel 39, vormals Artikel 37) für CII-Betreiber. | Personal Information Protection Law of the PRC, Chapter III, Articles 38–43 (cac.gov.cn), abgerufen 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für eine Organisation, die die Telefone, Laptops und Tablets verwaltet, die ihre Leute in Festlandchina tragen, ist die erste Frage zu Microsoft Intune nicht, ob die Admin-Konsole lädt oder wie schnell eine Richtlinie ein Gerät erreicht — es ist, welches Intune Sie betreiben. Microsoft betreibt zwei separate Dinge, die hier von Bedeutung sind: den globalen Intune-Dienst, bei dem sich die meisten Tenants anmelden, und eine eigenständige, physisch getrennte China-Umgebung — Intune operated by 21Vianet (世纪互联) — innerhalb des Festlands von einem lizenzierten lokalen Betreiber betrieben, auf eigenen Rechenzentren, mit im Inland gehaltenen Verwaltungsdaten. Die ehrliche Antwort auf „Funktioniert Microsoft Intune in China?” ist also ja — aber über eine bestimmte Umgebung, auf einem bestimmten rechtlichen Fundament, und mit einem Funktionsumfang, den Sie gegen das, was Sie tatsächlich nutzen, prüfen müssen.
Weil eine rechtmäßige inländische Option bereits existiert, bewegt sich die Entscheidung von der Geschwindigkeitsachse auf eine Datenachse. Intune hält ein Register der Geräte einer Organisation und der Personen, die sie halten — Hardware- und OS-Inventar, Seriennummern und Geräte-Kennungen, die Identität des registrierten Nutzers, Listen installierter Apps, Compliance-Status und in manchen Konfigurationen den Gerätestandort — und nahezu alles davon ist personenbezogene Daten nach chinesischem Recht. Enrollen Sie China-Geräte in einen globalen Intune-Tenant, und dieser Datensatz ruht in Microsofts Rechenzentren außerhalb des Festlands, was ein grenzüberschreitender Transfer nach PIPL ist; betreiben Sie sie in der von 21Vianet betriebenen China-Umgebung, und Microsofts eigene Dokumentation sagt, dass die Daten innerhalb Chinas gehalten werden. Welche Umgebung Sie deployen, und wie Sie die Apps und Portale ausliefern, die Ihre verwalteten Geräte tatsächlich erreichen, ist die Compliance-Frage — nicht die Synchronisierungs-Geschwindigkeit.
Microsoft Intune in China auf einen Blick
| Was darüber entscheidet | In Microsofts eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | Microsoft Intune — Cloud-Mobilgeräte- und App-Verwaltung (MDM/MAM): es enrollt Telefone, Laptops und Tablets, pusht Konfiguration, Compliance-Richtlinie und Apps und hält ein Inventar jedes Geräts und des Nutzers dahinter. Zwei separate Dienste sind für China von Bedeutung: der globale Intune-Dienst und eine eigenständige China-Umgebung, Intune operated by 21Vianet (世纪互联), innerhalb des Festlands betrieben. |
| Ist es im Festland verfügbar? | Ja — über die separate, physisch getrennte China-Umgebung. Microsoft dokumentiert „Intune operated by 21Vianet" als physisch getrennte Instanz in China, betrieben von 21Vianet, mit eigenem Standalone-Deployment und eigener Anmeldung. Der globale Dienst ist ein anderes Deployment und ist nicht mit ihm verbunden. |
| Wo die Verwaltungsdaten leben | Auf der von 21Vianet betriebenen China-Umgebung sagt Microsoft, dass Ihre Daten innerhalb Chinas gehalten werden. Auf dem globalen Dienst dokumentiert Microsoft nur drei Geografien — Nordamerika, Europa und Asien-Pazifik — keine davon Festlandchina (Hongkong SAR ist aufgeführt, aber es ist nicht das Festland), Geräte-Inventar, Kennungen, der registrierte Nutzer und Verwaltungsdaten für Ihre China-Geräte sitzen also offshore. |
| Grenztransfer & Residency | China-Geräte in einen offshore gelegenen Tenant zu enrollen ist ein grenzüberschreitender Transfer nach PIPL (Artikel 38–43: Mitteilung, eine gesonderte Einwilligung, ein Transfermechanismus). Für einen Betreiber kritischer Informationsinfrastruktur ist inländische Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) erforderlich; Transfers mit größerem Volumen oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung hinzufügen. |
| Der rechtmäßige Pfad | Deployen Sie in der von 21Vianet betriebenen China-Umgebung (oder halten Sie Verwaltungsdaten anderweitig im Inland), und liefern Sie die China-gerichteten Apps, Portale und Intranets, die Ihre verwalteten Geräte erreichen, auf ICP-eingereichter, inländischer Infrastruktur aus. 21YunBox kartiert die Umgebungswahl, lokalisiert Ihre Endpunkt-Verwaltung auf den daten-residenten Pfad und liefert sie im Inland aus — vorbehaltlich der Verfügbarkeit und Feature-Parität der China-Umgebung, die Sie mit Microsoft und 21Vianet bestätigen. |
Verfügbarkeit: eine eigenständige China-Umgebung, betrieben von 21Vianet
Intunes Präsenz im Festland ist in Microsofts eigener Dokumentation festgelegt, nicht durch einen Ladezeit-Test der Admin-Konsole. Die Seite für Intune operated by 21Vianet gibt an, dass es „a physically separated instance of cloud services located in China” ist, dass „Microsoft doesn’t operate the service itself” — „21Vianet operates, provides, and manages delivery of the service” — und dass „by licensing Microsoft technologies, 21Vianet operates local datacenters to provide you with the ability to use Intune service while keeping your data within China”. Das ist eine Sovereign Cloud: innerhalb des Festlands von einem lizenzierten lokalen Betreiber betrieben, physisch getrennt vom globalen Dienst, mit im Inland gehaltenen Verwaltungsdaten.
Aber Microsoft ist ebenso deutlich, dass die Umgebung kein Spiegel des globalen Intune ist. „Because the China services are operated by a partner from inside China, there are some feature differences with Intune”, sagt dieselbe Seite — und die Liste ist umfangreich. Intune operated by 21Vianet „only supports standalone deployments”; die „tenant attach”-Funktion und „Derived Credentials aren’t supported”; „Migrations from public clouds to sovereign clouds aren’t supported”, ein Wechsel von der globalen Cloud wird also von Hand gemacht; Windows Autopilot ist auf Device Preparation begrenzt; Endpoint Analytics und Log Analytics sind derzeit nicht verfügbar; und weil Google Mobile Services in China nicht verfügbar ist, sind Android-Fähigkeiten, die davon abhängen — das Verwalten von Apps aus dem Google Play Store, Play Protect, Android Enterprise — nicht verfügbar, mit einigen verzögerten Aufgaben. Welche Workloads und Steuerungen, von denen Sie abhängen, in der China-Umgebung angeboten werden, ist also etwas, das direkt mit Microsoft und 21Vianet zu bestätigen ist, bevor Sie sich festlegen. Aus diesem Grund veröffentlicht diese Seite keine eigene China-Latenzzahl für Intune: eine rechtmäßige inländische Umgebung existiert bereits, Geschwindigkeit ist also nicht die Achse, um die sich die Entscheidung dreht.
Die Grenztransfer-Daten-Geschichte: Geräte-Inventar, Kennungen und der registrierte Nutzer sind personenbezogene Daten
Das Tor, das ein Intune-Deployment für China tatsächlich entscheidet, sind die Daten, nicht das Dashboard. Geräte-Inventar ist eine Liste, wer in Ihrer Organisation welche Hardware trägt; die registrierte Identität bindet jedes Gerät an einen namentlichen Mitarbeiter; Listen installierter Apps, Compliance-Status und, in manchen Konfigurationen, der Gerätestandort runden ein detailliertes Bild von Personen und ihrer Ausrüstung ab. Fast alles davon ist personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten, und einiges davon — präziser Standort zum Beispiel — kann sensibel sein. Von einem globalen Intune-Tenant bedient, ruht dieser Datensatz in Microsofts Rechenzentren außerhalb des Festlands, und ihn dorthin zu legen ist ein grenzüberschreitender Transfer. PIPL legt die Pflicht auf den Handler — Sie, nicht Microsoft: Kapitel III (Artikel 38–43) verlangt Mitteilung, eine gesonderte Einwilligung, getrennt von der Zustimmung des Mitarbeiters, ein Gerät zu enrollen, und einen Transfermechanismus — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung.
Zwei strukturelle Tatsachen machen das schwer abzutun. Erstens dokumentiert Microsoft nur drei Intune-Geografien — Nordamerika, Europa und Asien-Pazifik — und keine ist Festlandchina; die Geografie eines Tenants „is set as part of the Microsoft Entra directory creation process and can’t be modified later”, ein bestehender globaler Tenant kann also nicht einfach eine China-Region einschalten. Zweitens greift Residency unter dem Transfer: ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen muss in China gesammelte personenbezogene Daten innerhalb des Festlands speichern — PIPL Artikel 40, zusammen mit Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37), der Datenlokalisierungsvorschrift, umnummeriert durch die Novelle von 2025, die am 1. Januar 2026 in Kraft trat, ihre Substanz unverändert — eine Pflicht, die ein offshore gelegener Tenant strukturell nicht erfüllen kann. Und wo Datenmengen oder Sensibilität die Schwellen überschreiten, kann der Transfer selbst eine CAC-Datenausfuhr-Sicherheitsbewertung verlangen, bevor er fortfahren darf. Wie schwer jede davon ist, skaliert mit Ihren Daten und Ihrer Rolle, behandeln Sie es also als ein Risiko, das mit Rechtsbeistand gegen das, was Sie tatsächlich enrollen, zu bestätigen ist — keine Standardannahme.
Der daten-residente Pfad: die von 21Vianet betriebene China-Umgebung
Das rechtmäßige, inländische Fundament ist das, das Microsoft bereits dokumentiert: die von 21Vianet betriebene China-Umgebung, wo — in Microsofts Worten — Ihre Daten innerhalb Chinas gehalten werden. Auf diesem Pfad stellt sich die Grenztransfer-Frage nicht auf dieselbe Weise, weil die Verwaltungsdaten das Festland nicht verlassen. Die Arbeit besteht darin, das Deployment darauf zu planen. Weil die China-Umgebung eine separate, eigenständige Anmeldung statt einer Region eines globalen Tenants ist — und weil „Migrations from public clouds to sovereign clouds aren’t supported” — gibt es kein Umschalt-Flag; Geräte, Richtlinien und Identitäten werden dort aufgestellt und frisch enrollt oder von Hand migriert. Und weil Microsoft konkrete Feature-Lücken nennt, ist der erste Schritt eine Verfügbarkeits- und Paritätsprüfung: zu bestätigen, dass die Fähigkeiten, auf die sich Ihre Flotte verlässt — die Enrollment-Methoden, der Autopilot-Pfad, Derived Credentials, Tenant Attach, das Android-Verwaltungsmodell, Mobile-Threat-Defense-Connectoren und jede Jamf-Integration — in der China-Umgebung angeboten werden, wie Sie sie brauchen. Diese Prüfung ist keine Formalität; sie ist das, was Ihnen sagt, ob der daten-residente Pfad Ihr Deployment wie vorliegend trägt oder ein Redesign braucht.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, eine China-Geräteflotte mit Intune zu verwalten, und seine Gestalt ist klar: die Verwaltungsdaten bleiben im Inland in der von 21Vianet betriebenen Umgebung, und die China-gerichteten Apps und Portale, bei denen sich Ihre verwalteten Geräte anmelden, werden selbst rechtskonform innerhalb des Festlands ausgeliefert. Diese zweite Hälfte wird leicht übersehen. Eine Geschäftsanwendung, die auf enrollte Telefone gepusht wird, ein Mitarbeiter-Intranet oder ein Kundenportal, das Ihre verwalteten Geräte erreichen, ist ein öffentlich zugewandter Dienst in China, trägt also eine ICP-Beian (备案)-Pflicht und braucht rechtskonforme inländische Auslieferung wie jede andere Festland-Property — eine Flotte, deren Richtlinien perfekt resident sind, deren Apps aber an einem nicht eingereichten, offshore gelegenen Front-End hängen, hat nur die Hälfte des Problems gelöst.
Das ist das Fundament, das 21YunBox besitzt, und es ist mehr als Beratung. Unser China-Team erledigt drei Aufgaben darauf. Wir kartieren, welches Intune Sie betreiben sollten, und die PIPL-, Residency- und Lizenzierungs-Exponierung, die an die Geräte- und Identitätsdaten anknüpft, die Sie sammeln, sodass die Pflichten sichtbar sind, bevor Sie bauen. Wir lokalisieren Ihre Endpunkt-Verwaltung auf den daten-residenten Pfad — stellen die von 21Vianet betriebene China-Umgebung auf und integrieren sie, oder halten die Verwaltungsdaten anderweitig im Inland, an die Stelle eines offshore gelegenen Tenants, der die Residency-Pflicht nicht erfüllen kann. Und wir liefern die China-gerichteten Apps und Portale, die Ihre verwalteten Geräte erreichen, im Inland auf ICP-eingereichter Infrastruktur aus — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist ein Intune-Deployment, das legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nicht tun, ist, irgendjemanden um irgendjemandes Bedingungen oder um Chinas Netzwerk-Kontrollen herumzuleiten: dies ist ein rechtmäßiges inländisches Deployment, aufgebaut auf der Umgebung, die Microsoft und 21Vianet bereits bereitstellen, und wir nutzen oder empfehlen keine Umgehung jeglicher Art.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz — Artikel 39 (vormals Artikel 37) und Datenlokalisierung
- Chinas Maßnahmen zur Sicherheitsbewertung der Datenausfuhr
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Ist Microsoft Intune im Festland China verfügbar?
Ja. Intune ist im Festland über eine separate, physisch getrennte Umgebung verfügbar — „Intune operated by 21Vianet" (世纪互联) — das Microsoft als in China befindlich dokumentiert, von 21Vianet aus lokalen Rechenzentren betrieben, die Ihre Daten innerhalb Chinas halten, mit eigener eigenständiger Bereitstellung und Anmeldung. Das ist ein anderer Dienst als globales Intune, und die zwei sind nicht verbunden. Microsoft dokumentiert auch einen materiell engeren Funktionsumfang (nur eigenständig, kein Tenant Attach, keine Derived Credentials, manuelle Migration, Autopilot auf Device Preparation beschränkt und von Google Mobile Services abhängige Android-Funktionen nicht verfügbar), bestätigen Sie die Einzelheiten also mit Microsoft und 21Vianet.
Können wir unsere China-Geräte einfach in unseren bestehenden (globalen) Intune-Tenant enrollen?
Sie können ihn erreichen, aber das ist die Compliance-Frage, nicht eine Geschwindigkeits-Frage. Microsoft dokumentiert nur drei Intune-Geografien — Nordamerika, Europa und Asien-Pazifik — keine im Festland China, das Geräte-Inventar, die Identifier, die Identität des enrollten Nutzers und die Management-Daten für Ihre China-Geräte würden also offshore ruhen, was das zu einem Grenztransfer nach PIPL macht (Artikel 38–43: Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus). Für einen Betreiber kritischer Informationsinfrastruktur ist inländische Speicherung nach PIPL Artikel 40 und Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37) erforderlich, und größere oder sensible Transfers können eine CAC-Datenausfuhr-Sicherheitsbewertung brauchen. Die Geografie eines Tenants wird auch festgelegt, wenn sein Microsoft-Entra-Verzeichnis erstellt wird, und kann später nicht geändert werden, Sie können also nicht einfach auf eine China-Region umschalten. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Was ist der daten-residente, rechtskonforme Pfad für Intune in China?
Stellen Sie in der 21Vianet-betriebenen China-Umgebung bereit (oder halten Sie die Management-Daten anderweitig im Inland), die Geräte-, Richtlinien- und Identitätsdaten innerhalb des Festlands hält, und liefern Sie die China-gerichteten Apps, Portale und Intranets, die Ihre verwalteten Geräte erreichen, auf ICP-eingereichter, inländischer Infrastruktur aus. Weil die China-Umgebung eine separate eigenständige Anmeldung mit einem engeren Funktionsumfang und ohne automatische Migration ist, beginnen Sie mit einer Verfügbarkeits- und Paritäts-Prüfung für die Fähigkeiten, auf die Sie sich verlassen — Enrollment-Methoden, Autopilot, Derived Credentials, Tenant Attach, das Android-Management-Modell, Mobile Threat Defense und jede Jamf-Integration. 21YunBox kartiert die Umgebungs-Wahl und Ihre PIPL- und Residency-Exponierung, lokalisiert Ihr Endpoint-Management auf den daten-residenten Pfad und stellt die inländische Auslieferung bereit — kein Neuaufbau und kein Re-Platforming, und keine Umgehung jeglicher Art.






















