Funktioniert Dropbox Sign (HelloSign) in China? PIPL, Grenzdaten & ICP
Dropbox Sign — der Dienst, der früher HelloSign hieß — läuft auf offshore gelegenem AWS ohne Festlandchina-Region, die Namen, IP-Adressen und signierten Dokumente Ihrer chinesischen Unterzeichner verlassen das Land also als PIPL-Grenztransfer, und wo sein Signier-Widget eingebettet ist, sitzt die ICP-Beian auf Ihrer Site. Ein Blick zuerst auf die Compliance, auf die Türen.
Ist Ihr Dropbox-Sign-Setup für Festlandchina rechtskonform?
Dropbox Sign läuft auf offshore gelegenem AWS ohne Festlandchina-Region, die personenbezogenen Daten und signierten Dokumente Ihrer chinesischen Unterzeichner überschreiten also die Grenze nach PIPL — und wo sein Signier-Fluss eingebettet ist, sitzt die ICP-Beian auf Ihrer Site, nicht auf Dropbox. Unser China-Compliance-Team kann Ihre Grenztransfer- und Data-Residency-Exponierung einschätzen und die ICP-beian-pflichtige, inländische Auslieferung aufstellen, die eine rechtmäßige China-Präsenz erfordert.
Compliance-Einschätzung anfordernSagen Sie uns Ihren Signier-Fluss — wir kartieren den PIPL- und ICP-Pfad, während Ihr Dropbox-Sign-Setup genau dort bleibt, wo es ist.
Für ein Festlandchina-Publikum ist die entscheidende Frage zu Dropbox Sign — dem E-Signatur-Dienst, der HelloSign hieß, bis Dropbox ihn umbenannte — nicht, wie schnell die Signier-Seite paint. Es ist, ob die personenbezogenen Daten, die es erhebt, das Land verlassen dürfen, und ob die Site, die den Signier-Fluss trägt, überhaupt freigegeben ist, in China zu operieren. Dropbox beantwortet die erste Hälfte in seiner eigenen Dokumentation: Dropbox Sign speichert und verarbeitet signierte Dokumente auf offshore gelegenem AWS, ohne Region innerhalb des Festlands. Ein China-gerichteter Signier-Fluss ist also erreichbar, aber jeder Name, jede E-Mail, jede IP-Adresse und jede signierte Vereinbarung, die es erfasst, landet außerhalb Chinas — und das, nicht Latenz, ist die Exponierung.
Dropbox Sign in China auf einen Blick
| Worüber es entscheidet | In Dropbox Signs eigenen Worten |
|---|---|
| Wo es läuft | „Data infrastructure for document storage in the US, Australia, the EU, Japan, Canada, and the UK“, mit „The default region for all plans is US“ — alles auf offshore gelegenem AWS, keine innerhalb Festlandchinas. |
| Was es hält | Ihre „email address and a password, your phone number, your address and an electronic image of your signature“, „IP addresses“ und die Dokumente, die Sie „for review or signature“ hochladen — hochsensible personenbezogene Daten. |
| Über die Grenze | Bei der Bedienung chinesischer Unterzeichner „consent to have your information transferred to us and our facilities in the United States or elsewhere“ — ein grenzüberschreitender Transfer personenbezogener Information, den PIPL regelt. |
| Wer die Pflicht trägt | Dropbox' Richtlinie: „you are the data controller“, wobei „Dropbox International Unlimited Company act[ing] as a processor“ für die meisten Nicht-US-Kunden — die PIPL-Pflichten sind also Ihre, nicht Dropbox'. |
| Die Öffentlichkeit bedienen | Eine öffentliche, Festland-gerichtete Site, die das Signier-Widget einbettet oder seine Links sendet, braucht eine ICP-Beian auf dieser Site; Dropbox Sign hat keine Festland-Region, wogegen einzureichen wäre. |
Keine Festland-Region, die Daten Ihrer Unterzeichner leben also offshore
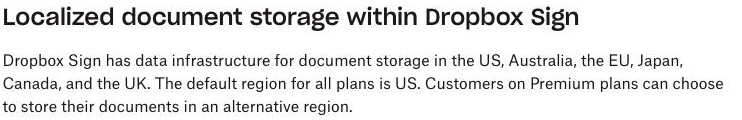
Dropbox Sign speichert signierte Dokumente an einem von sechs Orten, und in Dropbox’ eigenen Worten ist diese Liste „the US, Australia, the EU, Japan, Canada, and the UK“. Dieselbe Seite gibt an „The default region for all plans is US“ und dass At-Rest-Dateien „stored in our AWS data infrastructures in the selected region“ werden. Keine dieser Regionen ist in Festlandchina, und eine nähere zu wählen ändert die Rechnung für einen chinesischen Unterzeichner nicht: Die Daten haben das Land dennoch verlassen. Residency steuert, wo die fertige Datei zur Ruhe kommt — sie hält die Daten nicht innerhalb Chinas.
Eine Nicht-US-Region zu wählen hält nicht einmal das Live-Dokument von US-Infrastruktur fern. Dropbox’ Residency-Seite ist ausdrücklich, dass, während ein Dokument bearbeitet, gesendet oder signiert wird, „a temporary copy of the document is moved to our US servers where processing is performed“. Das EU- oder Japan-Setting bewegt also, wo die fertige Datei ruht, nicht, wo das Dokument Ihres chinesischen Unterzeichners in dem Moment gehandhabt wird, in dem es am meisten zählt. Die Geografie ist so oder so offshore.
Hochsensible personenbezogene Daten, die per Design die Grenze überschreiten
Ein E-Signatur-Dienst erhebt einige der sensibelsten Daten, die ein Formular je berührt, und Dropbox Signs Datenschutzrichtlinie sagt es klar: Ihre „email address and a password, your phone number, your address and an electronic image of your signature“, Netzwerk-Identifikatoren einschließlich „IP addresses“ und die Dokumente, die Sie „for review or signature“ hochladen — die Vereinbarungen selbst. Für einen chinesischen Unterzeichner ist es, all das an offshore gelegenes AWS zu senden, ein grenzüberschreitender Transfer personenbezogener Information nach Chinas Gesetz zum Schutz personenbezogener Daten: Der Handler muss Mitteilung geben, gesonderte Einwilligung einholen und einen Transfermechanismus absolvieren — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung (Artikel 38–43). Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Handler mit großem Volumen sind, muss in China erhobene personenbezogene Information im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residency-Pflicht, die ein nur-offshore-Dienst nicht erfüllen kann.
Und die Pflicht ist Ihre, nicht Dropbox’. Seine Richtlinie gibt an „you are the data controller“, wobei „Dropbox International Unlimited Company act[ing] as a processor“ für die meisten Kunden außerhalb der USA. In PIPL-Begriffen sind Sie der Handler personenbezogener Information: Die Einwilligung, die Mitteilung und der Transfermechanismus sind Pflichten, die das Gesetz Ihnen auferlegt, dem Betreiber, der die Unterzeichner erhoben hat, nicht der Plattform, die die Dateien speichert.
Die ICP-Tür sitzt auf Ihrer Site, nicht auf Dropbox Sign
Dropbox Sign wird gewöhnlich über ein in Ihre eigenen Seiten eingebettetes Widget oder einen von Ihrer eigenen Site gesendeten Signier-Link erreicht. Diese Platzierung ist es, die die zweite Tür hereinzieht. Eine öffentlich zugängliche Website, die Festland-Besuchern aus China heraus bedient wird, hängt an einer ICP-Beian (ICP 备案) nach Staatsrat-Erlass Nr. 292 und MIIT-Erlass Nr. 33, und diese Einreichung haftet an der Site des Betreibers — der, die den Embed trägt oder den Link sendet —, nicht am SaaS dahinter. Dropbox Sign hat keine Festland-Region, es gibt also nichts auf Dropbox, wogegen einzureichen wäre; die Pflicht landet stattdessen auf Ihrer Site. „Wir legen bloß das Signier-Widget ein“ verschiebt diese Pflicht nirgendwohin.
Dies ist eine Risikokarte, kein Urteil: Ob Sie Mitteilung und gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine ICP-Beian oder mehrere davon zugleich schulden, hängt davon ab, was Sie signieren, wie viele personenbezogene Daten Sie halten und wer Ihre Unterzeichner sind — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie es ausrollen.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie nutzen Dropbox Sign weiter. Wir fügen das Stück hinzu, das ein offshore gelegener E-Signatur-Dienst nicht kann: rechtskonforme, ICP-beian-pflichtige Auslieferung aus dem Festland heraus, vor die öffentliche Site gesetzt, die Ihren Signier-Fluss trägt — ohne Neuaufbau, ohne zweite Codebasis und ohne Wegzug von Dropbox Sign. Weil die Unterzeichnerdaten weiterhin auf Dropbox’ offshore gelegenem AWS landen, kartiert unser China-Team Ihre PIPL-Grenztransfer- und Data-Residency-Exponierung gegen Ihre Rechtsperson, Ihre Unterzeichnervolumina und die Einwilligung und den Transfermechanismus, die jeder Fluss tatsächlich braucht — sodass die Unterlagen dem entsprechen, was die Grenze überschreitet, und die Site, die Ihre Unterzeichner erhebt, freigegeben ist, dort zu operieren, wo sie sind.
Compliance-Einschätzung anfordern →
Weiterführend:





















