Funktioniert Cookiebot in China? Einwilligungs-Datensätze, PIPL-Grenztransfer & Datenresidenz
Cookiebot ist eine Cookie-Einwilligungs-Plattform — jetzt eine Marke von Usercentrics A/S, deren eigene Datenschutzrichtlinie Einwilligungs-Datensätze auf EU-Servern (Dänemark und Irland) hält, mit keiner Festlandchina-Region. Für China macht das den Einwilligungs-Datensatz jedes chinesischen Besuchers und die dahinterstehende IP zu einem Grenztransfer unter PIPL — und ein Banner im GDPR-Stil ist nicht die gesonderte, spezifische Einwilligung, die PIPL verlangt. Ein Compliance-zuerst-Blick auf die Datenresidenz-, Einwilligungsregime- und ICP-Exponierung — und den rechtmäßigen inländischen Weg.
Funktioniert Cookiebot in China?
Die Ironie ist die Antwort: Cookiebot ist eine Einwilligungs-Management-Plattform, die, wie sie ist für Festlandchina genutzt, zu einer eigenen Compliance-Exponierung werden kann. Es zu erreichen ist nicht das Problem — wo es die Einwilligungs-Datensätze Ihrer chinesischen Nutzer bewahrt und ob ein GDPR-Banner die Einwilligung ist, die China verlangt, ist es.
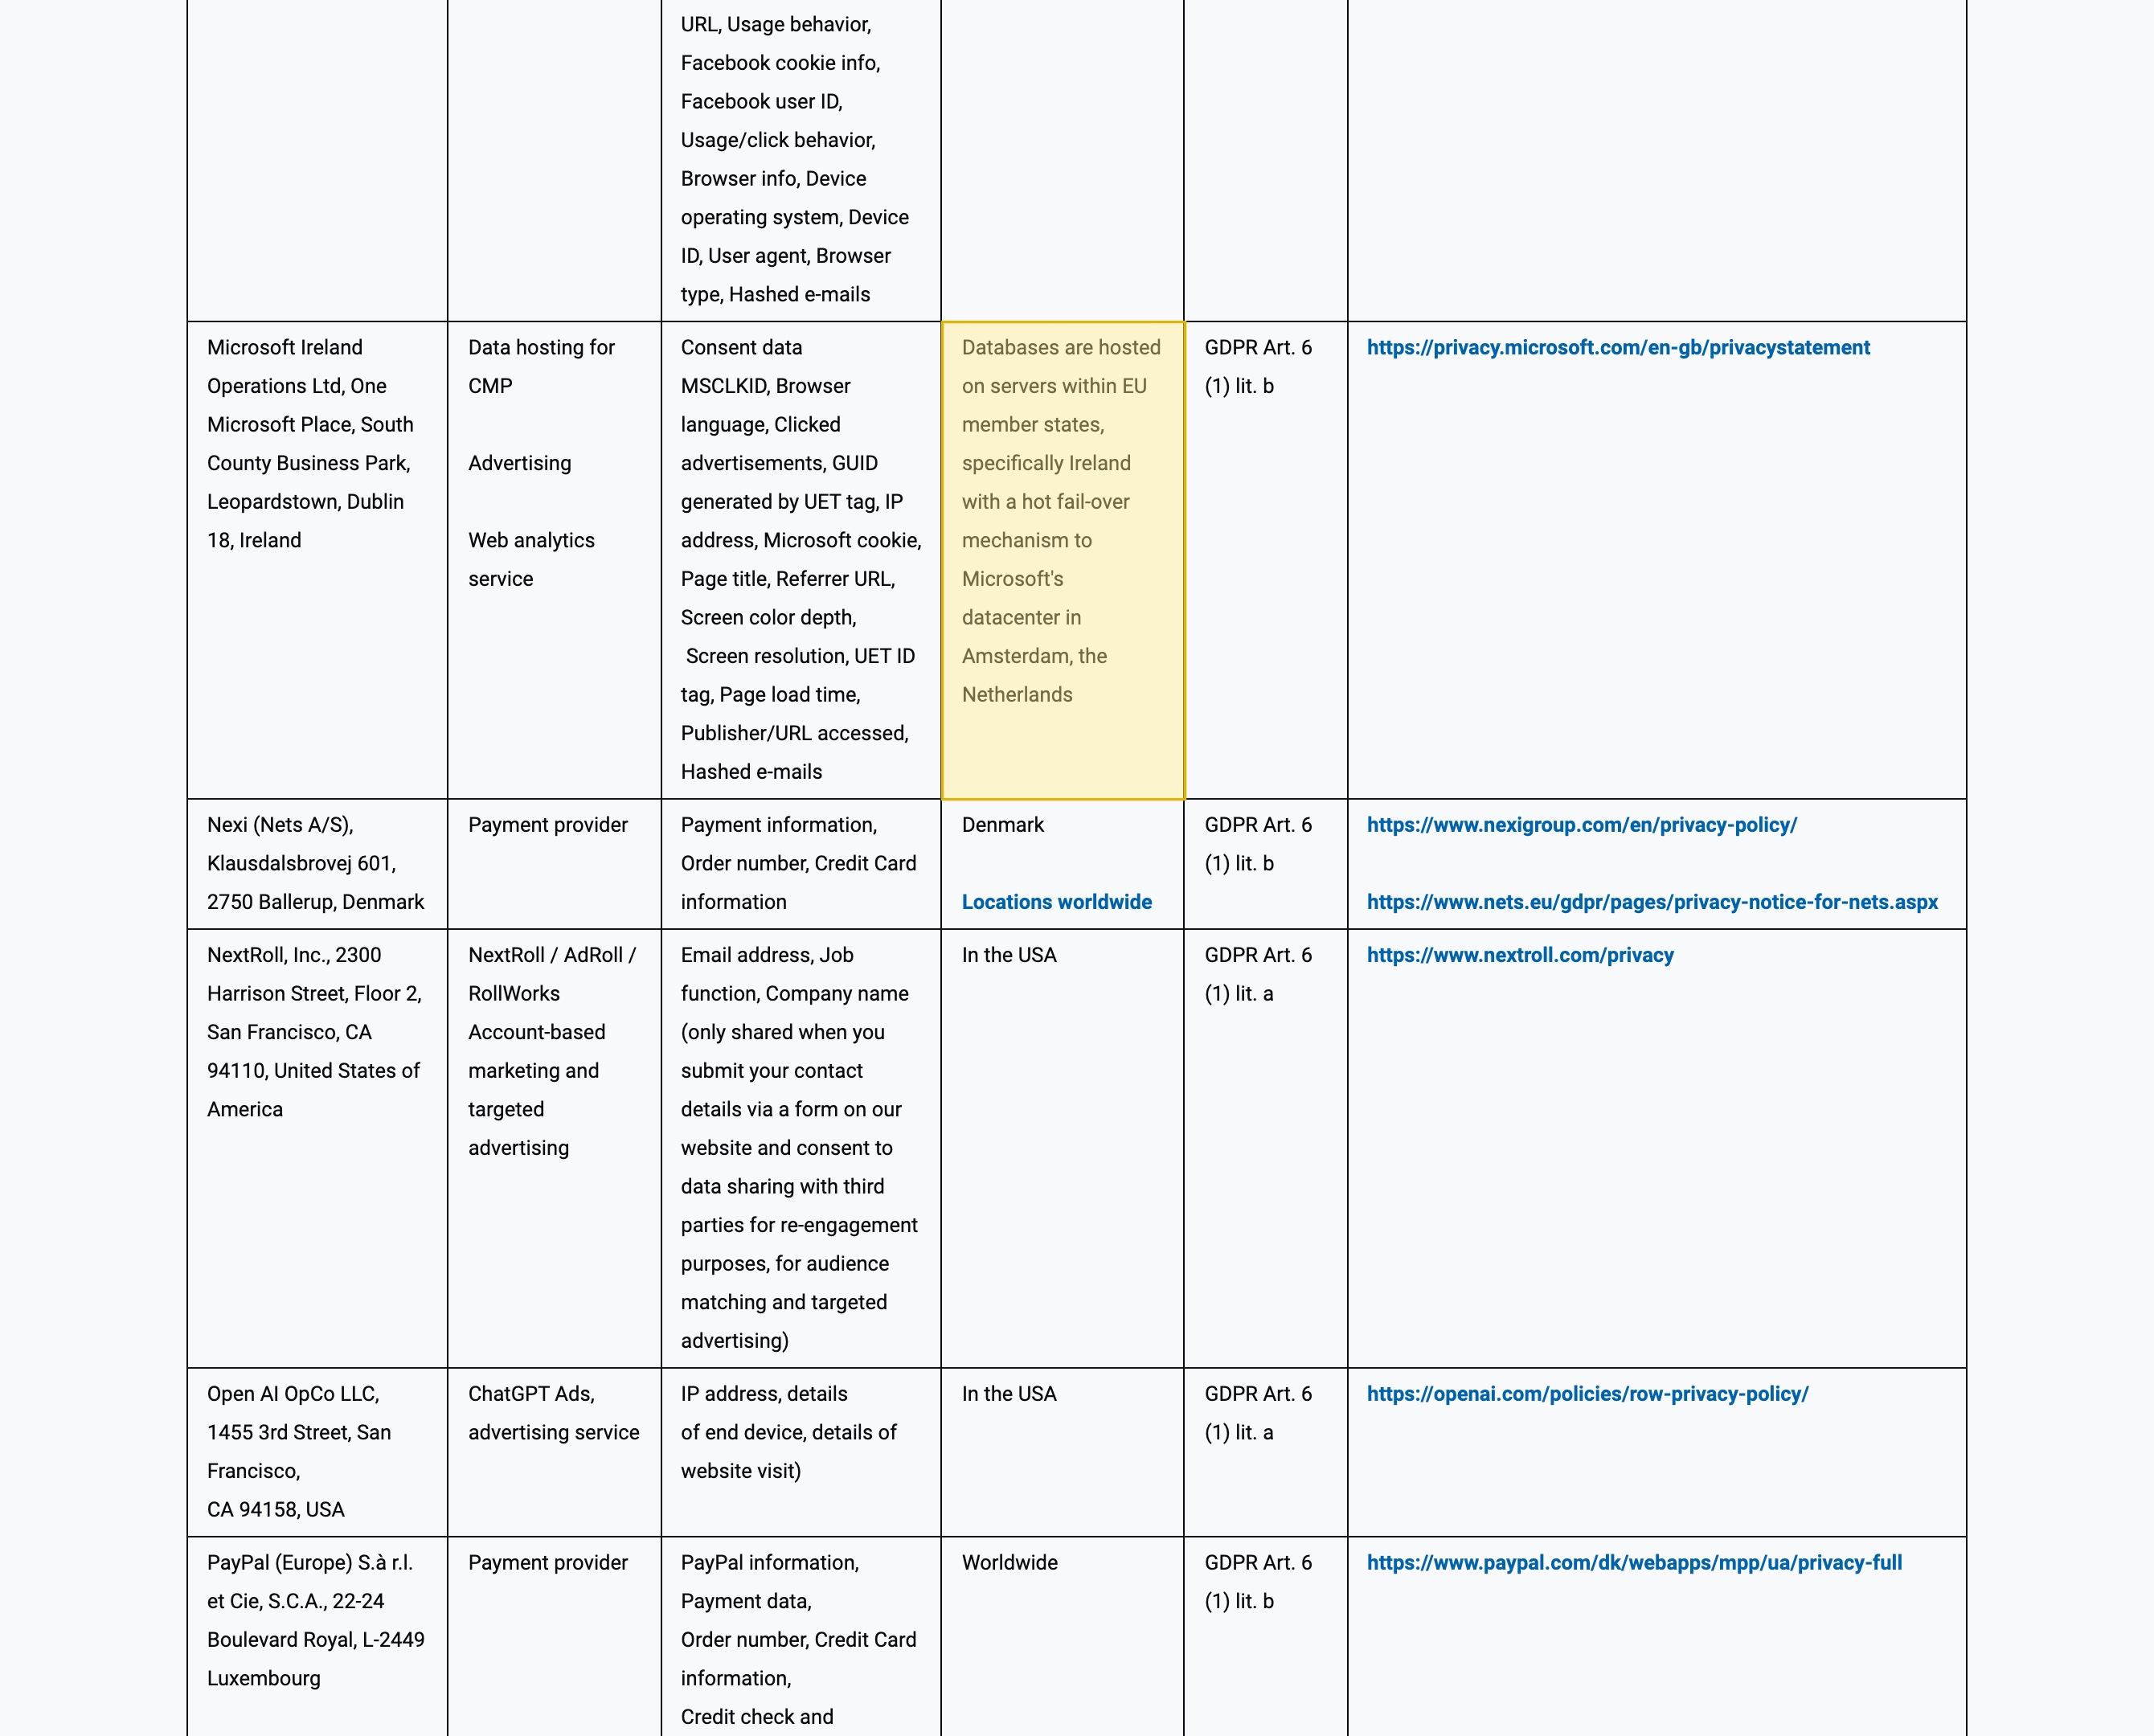
Cookiebot ist „a trademark of Usercentrics A/S“, ein Kopenhagener Unternehmen, und seine eigene Datenschutzrichtlinie listet das Einwilligungs-Daten-Hosting der CMP auf Datenbanken „within EU member states, specifically Ireland“, Usercentrics' „Consent Data“ in „Denmark“ und die Geo-IP-Abfrage durch eine US-Datenbank — keine Festlandchina-Region irgendwo. Jede Einwilligungs-Entscheidung und die dahinterstehende IP, die Cookiebot von einem chinesischen Besucher loggt, ist also offshore gehaltene personenbezogene Information: ein Grenztransfer, den PIPL regelt (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40), mit einer inländischen Speicherpflicht für einen Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Darüber hinaus ist ein für GDPR gebautes Banner nicht automatisch PIPLs gesonderte, spezifische Einwilligung — noch die weitere Einwilligung, die PIPL will, bevor Daten China verlassen (Artikel 39). Und das Banner selbst wird aus dem Ausland geholt, aus China heraus kann es also langsam laden oder versagen — und ein Einwilligungs-Gate, das nicht laden kann, kann die Seite aufhalten, die es bewacht.
Dies ist eine Risikokarte, kein Urteil — was Sie schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind, und es lohnt, es mit Rechtsbeistand zu klären. Unser China-Team kann Ihre Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Einwilligungs-Datensätze werden auf EU-Servern (Dänemark, Irland) gespeichert, nicht im Festland
- ! Diese Datensätze — und die dahinterstehende Besucher-IP — sind personenbezogene Daten chinesischer Nutzer, die die Grenze unter PIPL überqueren
- ! Ein Banner im GDPR-Stil erfüllt womöglich nicht PIPLs gesonderte, spezifische und Grenzübertritts-Einwilligung
- ✕ Cookiebot (Usercentrics A/S) nennt keine Festlandchina-Hosting-Region
- ! Das Banner und seine Geo-IP-Abfrage werden aus dem Ausland bedient, das Gate kann also stocken oder versagen
- ! Betreiber kritischer Informationsinfrastruktur / Verarbeiter großer Mengen schulden inländische Speicherung, die Cookiebot nicht bereitstellen kann
Was die offizielle Cookiebot-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Cookiebot ist ein Produkt von Usercentrics A/S, und seine Einwilligungs-Datensätze sitzen in der EU — nicht in China. Cookiebots eigene Datenschutzrichtlinie erklärt, es sei „a trademark of Usercentrics A/S“ (Kopenhagen), nennt Usercentrics A/S als den Verantwortlichen und legt in seiner Verarbeiter-Liste das Einwilligungs-Daten-Hosting der CMP auf Datenbanken „within EU member states, specifically Ireland“ und Usercentrics' eigene „Consent Data“ in „Denmark“. Für eine Einwilligungs-Plattform ist das der Punkt in umgekehrter Richtung: Der Datensatz, der beweist, dass ein chinesischer Nutzer einwilligte, ist selbst offshore gehaltene personenbezogene Information — ein Grenztransfer personenbezogener Daten unter PIPL (Mitteilung, gesonderte Einwilligung und ein Transfermechanismus, Artikel 38–40). | Cookiebot (Usercentrics A/S) — Privacy Policy, abgerufen 2026-10-09; PIPL Artikel 38–40 |
| Cookiebot veröffentlicht keine Festlandchina-Hosting-Region, und seine Geo-IP-Abfrage läuft durch eine US-Datenbank. Die in Cookiebots Datenschutzrichtlinie genannten Standorte erstrecken sich über Dänemark, EU-Mitgliedstaaten (Irland, die Niederlande), die Vereinigten Staaten und Singapur — keiner innerhalb Festlandchinas — und sie listet die Geolokalisierung, die das richtige Banner wählt, durch Akamais „Database in the USA“. Ohne eine angebotene inländische Region gibt es keine Festland-Hosting-Ressource, auf der Einwilligungs-Datensätze leben könnten, und keine, an die eine ICP-Beian zu heften wäre. | Cookiebot (Usercentrics A/S) — Privacy Policy, abgerufen 2026-10-09 |
| Ein GDPR-Cookie-Banner ist nicht automatisch PIPL-Einwilligung. Cookiebots Einwilligungs-Ablauf ist um das europäische Opt-in-Modell gebaut. PIPL läuft auf seiner eigenen Logik: Einwilligung muss spezifisch und, in definierten Fällen, gesondert sein — ein eigenständiger, für sich stehender Akt statt einer gebündelten Annahme (PIPL Artikel 13–14) — und personenbezogene Daten außerhalb Chinas zu senden verlangt eine weitere, gesonderte Einwilligung plus individuelle Mitteilung über den ausländischen Empfänger (PIPL Artikel 39). Ein unter GDPR gültiges Banner kann hinter diesen China-spezifischen Einwilligungen zurückbleiben; ob Ihres die Latte überspringt, ist eine Feststellung für Rechtsbeistand. | PIPL Artikel 13–14 und 39; Cookiebot (Usercentrics A/S) — Privacy Policy, abgerufen 2026-10-09 |
| Für manche Verarbeiter müssen die Datensätze in China bleiben — und aus dem Festland heraus zu bedienen löst eine ICP-Beian aus. Wo der Verarbeiter ein Betreiber kritischer Informationsinfrastruktur ist oder personenbezogene Daten in großen Mengen bewegt, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — was ein EU-Einwilligungs-Speicher nicht erfüllen kann. Und jede öffentliche Website, die tatsächlich aus China heraus bedient wird, muss eine ICP-Beian tragen (Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33), gebunden an eine Festland-Hosting-Ressource, die Cookiebot nicht bereitstellt. | PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37); Staatsratserlass Nr. 292; MIIT-Erlass Nr. 33 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Publikum in Festlandchina trägt Cookiebot eine Frage mit einem eingebauten Haken. Cookiebot ist eine Einwilligungs-Management-Plattform — das Werkzeug, das ein Unternehmen installiert, um Datenschutzrecht zu handhaben: Es scannt die Website, zeigt ein Cookie-Einwilligungs-Banner und loggt die Einwilligungs-Entscheidung jedes Besuchers zusammen mit der IP-Adresse und den technischen Signalen, die genutzt werden, um sie zu erzeugen und zu belegen. Auf China gerichtet, wie es ausgeliefert wird, ist genau diese Datenführung, wo die Exponierung beginnt. Die Frage ist nicht, ob das Banner lädt — es erreicht China. Es ist, dass die Einwilligungs-Datensätze, die Cookiebot für Ihre chinesischen Nutzer hält, auf Servern außerhalb des Festlands zur Ruhe kommen, dass die IP-basierte Abfrage, die entscheidet, welches Banner zu zeigen ist, durch eine Offshore-Datenbank läuft, und dass ein Banner, gebaut für Europas Einwilligungs-Regeln, nicht die Einwilligung ist, die Chinas Recht verlangt. Die ersten beiden sind Datenresidenz- und Grenzübertritts-Fragen nach chinesischem Recht; die dritte ist eine Einwilligungsregime-Frage. Alle drei sitzen vor der Leistung — und Cookiebots eigene Datenschutzrichtlinie entscheidet, wo die Daten leben.
Cookiebot in China auf einen Blick
| Worüber es entscheidet | In Cookiebots eigenen Worten — und Chinas Recht |
|---|---|
| Wer es betreibt, und von wo | Cookiebots Datenschutzrichtlinie erklärt, es sei „a trademark of Usercentrics A/S“, ein Kopenhagener Unternehmen, und nennt Usercentrics A/S (Dänemark) als den Verantwortlichen. Die Plattform und die Einwilligungs-Datensätze, die sie hält, sitzen in der EU, nicht im Festland. |
| Was Cookiebot erfasst | Es scannt Ihre Website und loggt die Einwilligungs-Entscheidung jedes Besuchers — die gewählten Kategorien, den Zeitstempel, den Einwilligungs-Schlüssel und die dahinterstehende IP-Adresse. Jedes Element davon ist personenbezogene Information. |
| Wo die Datensätze leben | Seine Datenschutzrichtlinie listet Einwilligungs-Daten-Hosting auf Datenbanken „within EU member states, specifically Ireland“, Usercentrics' eigene „Consent Data“ in „Denmark“ und die Geo-IP-Abfrage durch Akamais „Database in the USA“. Keines ist innerhalb Festlandchinas. |
| Die Datensätze Ihrer China-Nutzer | Einwilligungs-Entscheidungen und die dahinterstehende IP, von Menschen in China erhoben und in der EU oder den USA gehalten, sind ein Grenztransfer personenbezogener Daten, den PIPL regelt (Artikel 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Ein GDPR-Banner vs PIPL-Einwilligung | Cookiebots Ablauf ist um GDPR-Einwilligung gebaut. PIPL verlangt seine eigene gesonderte, spezifische Einwilligung — und eine weitere, eigene Einwilligung, bevor personenbezogene Daten China verlassen — die ein europäisches Banner nicht automatisch erzeugt. |
| Residenz & die Öffentlichkeit bedienen | Ein Betreiber kritischer Informationsinfrastruktur oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Daten im Festland halten (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 (vormals Art. 37)). Eine aus China heraus bediente Website braucht auch eine ICP-Beian, gebunden an eine Festland-Hosting-Ressource, die Cookiebot nicht bereitstellt. |
Der Datensatz der Einwilligung ist selbst personenbezogene Information — und er wird in der EU gehalten
Der heikle Teil hier ist strukturell, kein Detail. Cookiebots ganzer Zweck ist, Beweis zu erzeugen und zu halten, dass Sie personenbezogene Daten ordnungsgemäß gehandhabt haben — die Einwilligung, die ein Besucher gab, die Kategorien, die er akzeptierte, der Datensatz dahinter. Aber Cookiebots eigene Datenschutzrichtlinie zeigt diesen Beweis offshore zur Ruhe kommend: Die Plattform ist „a trademark of Usercentrics A/S“, ein Kopenhagener Unternehmen; seine Verarbeiter-Liste legt das Einwilligungs-Daten-Hosting der CMP auf Datenbanken „within EU member states, specifically Ireland“ und Usercentrics’ eigene „Consent Data“ in „Denmark“. Der Datensatz, der beweist, dass ein chinesischer Nutzer einwilligte, wird also in Europa gehalten — was bedeutet, dass das Datenschutz-Werkzeug still genau den Grenztransfer erzeugt hat, den zu dokumentieren es existiert.
Nach Chinas Gesetz zum Schutz personenbezogener Daten ist das ein Grenztransfer, und die Pflicht fällt auf den Verarbeiter personenbezogener Daten — Sie, nicht Cookiebot. Sie schulden Mitteilung, eine gesonderte Einwilligung für den Auslands-Transfer und einen freigegebenen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung (PIPL Artikel 38–40). Die Plattform, die die Einwilligung sammelt, absorbiert nicht die Pflicht, die sich daran heftet, wo diese Einwilligung dann lebt.
Ein GDPR-Cookie-Banner ist für sich allein keine PIPL-Einwilligung
Es gibt eine zweite Hälfte, die die Residenz-Frage zu verbergen neigt, und für ein Einwilligungs-Werkzeug ist sie die schärfere. Cookiebots Einwilligungs-Ablauf ist um das europäische Modell entworfen — informiertes Opt-in, Kategorien, ein gespeicherter Datensatz der Wahl. Chinas PIPL läuft auf seiner eigenen Einwilligungs-Logik, und die zwei bilden sich nicht eins-zu-eins aufeinander ab. PIPL erwartet eine Einwilligung, die spezifisch und, in definierten Situationen, gesondert ist — ein eigenständiger, für sich stehender Akt statt einer einzelnen gebündelten Annahme (PIPL Artikel 13–14). Wo personenbezogene Daten außerhalb Chinas gesendet werden sollen, erwartet es eine weitere, gesonderte Einwilligung für diesen Transfer, zusätzlich zur individuellen Mitteilung über den ausländischen Empfänger (PIPL Artikel 39). Ein Banner, abgestimmt, per Geo-IP das richtige Erlebnis zu wählen — und GDPR zu erfüllen — erzeugt diese China-spezifischen Einwilligungen nicht automatisch.
Das Werkzeug, das Sie installierten, um Einwilligung zu sammeln, sammelt also womöglich die falsche Art für China: gültig unter GDPR, doch unterhalb von PIPLs Gesonderte-Einwilligungs- und Grenzübertritts-Einwilligungs-Erwartungen. Ob Ihre Konfiguration diese Latte überspringt, ist eine Feststellung für Rechtsbeistand — aber es ist ein weiterer Grund, dass „wir betreiben schon eine Einwilligungs-Plattform“ für sich allein nicht über die Grenze trägt.
Keine Festland-Region, also keine inländische Speicherung und kein ICP-Standbein
Cookiebot, durch Usercentrics A/S, nennt EU-Hosting für seine Einwilligungs-Daten und eine US-Geolokalisierungs-Datenbank; es veröffentlicht keine Festlandchina-Region. Diese Geografie beantwortet zwei weitere Fragen, bevor Geschwindigkeit je im Bild ist.
Erstens, Residenz. Wenn Sie ein Betreiber kritischer Informationsinfrastruktur oder ein Verarbeiter großer Mengen sind, müssen in China erhobene personenbezogene Daten im Festland gespeichert werden (PIPL Art. 40; Cybersicherheitsgesetz Art. 39 — die Datenlokalisierungs-Bestimmung, von Art. 37 durch die Cybersicherheitsgesetz-Änderung von 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, mit unveränderter Substanz). Ein EU-ansässiger Einwilligungs-Speicher kann diese Pflicht nicht erfüllen, wie auch immer er konfiguriert ist, und oberhalb bestimmter Mengenschwellen — oder wo die Datensätze als wichtige Daten gelten — kann der Transfer selbst Chinas Datenexport-Sicherheitsbewertung erfordern, bevor irgendetwas geht. Zweitens, Lizenzierung. Eine öffentlich zugängliche Website, die tatsächlich aus China heraus an Festland-Besucher bedient wird, löst eine ICP-Beian (ICP 备案) nach Staatsratserlass Nr. 292 und MIIT-Erlass Nr. 33 aus, und diese Beian muss sich an eine physisch im Festland gelegene Hosting-Ressource heften. Cookiebot bietet keine, es gibt also nichts bei Cookiebot, wogegen zu melden wäre. „Wir betreiben schon Cookiebot für Einwilligung“ reist nicht über die Grenze; die saubere Datenhandhabungs-Geschichte, die die Plattform Ihnen geben soll, ist genau das, was sie in China offen lässt.
Ein offshore bediente Einwilligungs-Gate kann die Seite aufhalten
Die Erreichbarkeits-Hälfte ist auch real, und für ein Einwilligungs-Banner beißt sie härter als für ein gewöhnliches Asset. Cookiebots Banner ist ein clientseitiges Skript, das der Browser holt, bevor die Seite sich setzt, und seine Datenschutzrichtlinie erfasst die Geolokalisierung, die das richtige Banner wählt, durch Akamais „Database in the USA“. Sowohl das Skript als auch diese Abfrage stammen von außerhalb des Festlands — derselbe grenzüberschreitende Sprung, den jedes Offshore-Asset macht, um einen Nutzer in China zu erreichen.
Wenn also ein offshore bediente Einwilligungs-Gate aus China heraus langsam lädt oder versagt, versagt es nicht leise abseits — es kann genau den Inhalt blockieren, den zu schützen es gedacht ist. Das ist ein Auslieferungsproblem, kein rechtliches, aber auf einer auf China ausgerichteten Website verstärken sich die zwei: Das Gate, das am schwersten auszuliefern ist, ist auch das, das die Grenzübertritts- und Einwilligungs-Exponierung trägt. Wir veröffentlichen hier keine erstanbieterische China-Latenzzahl für Cookiebot, weil Geschwindigkeit nicht die Achse ist, um die sich diese Entscheidung dreht, und eine Zahl ohne Methode, Stichprobe und Datum nur in die Irre führen würde. Und eine Sache, die 21YunBox niemals tut — und die kein rechtmäßiger Anbieter anbieten kann — ist, Chinas Datenexport-Regeln oder irgendeine Netzbeschränkung zu umgehen: Wir verwenden oder empfehlen niemals eine Umgehung welcher Art auch immer.
Dies ist eine Risikokarte, kein Urteil. Ob Sie eine gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenexport-Bewertung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wer Ihre Nutzer sind — es lohnt, es mit Rechtsbeistand zu klären, bevor Sie darauf vertrauen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Einwilligungs-Management für ein auf China ausgerichtetes Publikum zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet die PIPL-Grenzübertritts-, Einwilligungsregime- und Datenresidenz-Pflichten durch, die sich an die Einwilligungs-Entscheidungen und IP-Daten heften, die Cookiebot erfasst — gegen Ihre Gesellschaft, Ihre Datenmengen und wer Ihre Nutzer sind — und markiert, wo eine gesonderte Grenzübertritts-Einwilligung, eine Datenexport-Bewertung oder eine Speicherpflicht nach Art. 39 greift. Die rechtlichen Entscheidungen werden mit Rechtsbeistand getroffen; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Für die Datensätze, die im Land bleiben müssen, stellen wir einen China-ansässigen Einwilligungs-Speicher und einen Einwilligungs-Ablauf auf und integrieren sie, der auf einem ICP-gemeldeten, inländischen Standbein läuft — das rechtmäßige inländische Muster aus eingewilligter, inländischer Verarbeitung und Speicherung, geformt nach PIPLs Gesonderte-Einwilligungs-Erwartungen — sodass das, was das Festland nicht rechtmäßig verlassen darf, es nicht länger tut, während Sie Cookiebot für die Märkte behalten, wo es Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete Website oder App, die das Einwilligungs-Gate präsentiert, ist selbst ein öffentlicher Dienst im Festland, trägt also eine ICP-Melde-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor das gesetzt, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Plattformierung. Das Ergebnis ist ein Einwilligungs- und Datenschutz-Setup, das legal und rechtskonform für Ihre Nutzer in China läuft.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Artikel 39)
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Cookiebot die Einwilligungs-Daten chinesischer Nutzer in China?
Nein. Cookiebots eigene Datenschutzrichtlinie listet sein Einwilligungs-Daten-Hosting auf Datenbanken „within EU member states, specifically Ireland“ und seinen Anbieter, Usercentrics A/S, in „Denmark“, mit der Geo-IP-Abfrage durch eine US-Datenbank — keine Festlandchina-Region. Die Einwilligungs-Entscheidungen und IP-Daten, die es von chinesischen Besuchern loggt, werden offshore gehalten, was sie zu einem Grenztransfer personenbezogener Daten unter PIPL macht: Der Verarbeiter (Sie, nicht Cookiebot) schuldet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus.
Wenn Cookiebot ein Datenschutz-Werkzeug ist, wie kann es in China ein Compliance-Risiko sein?
Weil Compliance in China davon abhängt, wo die Daten leben und welche Einwilligung Sie tatsächlich halten — nicht davon, wofür das Werkzeug da ist. Eine Einwilligungs-Plattform existiert, um zu beweisen, dass Sie personenbezogene Daten rechtmäßig gehandhabt haben, aber wenn der Beweis in der EU gespeichert ist, haben Sie den Grenztransfer erzeugt, den PIPL reguliert; und ein für GDPR gebautes Banner liefert womöglich nicht PIPLs gesonderte, spezifische Einwilligung oder die weitere Einwilligung, die es will, bevor Daten China verlassen. Behandeln Sie beides als mit Rechtsbeistand durchzuarbeitende Risiken — ein Datenschutz-Werkzeug zu nutzen befreit die personenbezogenen Daten, die es sammelt, nicht von Chinas Transfer-, Residenz- und Einwilligungs-Regeln.
Kann 21YunBox helfen, unser Cookiebot-Setup in China zum Funktionieren zu bringen?
Ja. Unser China-Team kann Ihre Exponierung kartieren — die PIPL-Grenzübertritts-, Einwilligungsregime- und Datenresidenz-Pflichten, die sich an die Einwilligungs- und IP-Daten heften, die Cookiebot sammelt, für Ihre Gesellschaft, Datenmengen und Nutzer — und die ICP-gemeldete, inländische Auslieferung und Speicherung aufstellen, die eine rechtskonforme China-Präsenz erfordert, vor dem Cookiebot-Stack, den Sie bereits betreiben. Nehmen Sie Kontakt auf, um Ihren konkreten Fall durchzugehen.






















