Gitea fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Gitea est un logiciel Git open source et auto-hébergé que vous pouvez exploiter sur une infrastructure de Chine continentale — le levier légal. La question n'est pas de savoir s'il se charge mais où reposent les dépôts, les secrets et l'état de build qu'il détient : hébergé à l'étranger, votre code source et toute donnée personnelle chinoise reposent à l'étranger, un transfert transfrontalier au titre de la PIPL.
Gitea fonctionne-t-il en Chine ?
Oui — Gitea tourne en Chine ; la question de conformité est où les dépôts, les secrets et l'état de build qu'il détient ont le droit de reposer, non de savoir s'il se charge.
Gitea est un logiciel Git open source et auto-hébergé, il est donc neutre en matière de résidence : hébergé à l'étranger — y compris sur son cloud géré par le fournisseur — votre code source (un secret commercial), vos secrets CI et toute donnée personnelle chinoise dans les commits, tickets ou fixtures reposent à l'étranger, un transfert transfrontalier PIPL (articles 38 à 40). Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit aussi un stockage sur le territoire qu'un hébergeur à l'étranger ne peut pas satisfaire (loi sur la cybersécurité article 39 (anciennement article 37)). Parce que Gitea est auto-hébergé par conception, le levier légal est d'exploiter l'instance identique sur une infrastructure continentale, où code et secrets restent résidents ; toute surface tournée vers la Chine devant elle a toujours besoin d'une déclaration ICP.
Aperçu de conformité
- ! Gitea est neutre en matière de résidence ; où reposent votre code et vos secrets est fixé par l'endroit où vous l'hébergez
- ! Gitea Cloud est géré par le fournisseur ; vos dépôts reposent sur une infrastructure que vous ne contrôlez pas
- ! Dépôts, secrets CI et artefacts de build détiennent le code source (un secret commercial) et souvent des données personnelles chinoises
- ! L'hébergement à l'étranger fait de toute donnée personnelle chinoise un transfert transfrontalier PIPL (art. 38 à 40)
- ! Un CIIO ou un responsable à grand volume doit un stockage sur le territoire qu'un hébergeur à l'étranger ne peut pas satisfaire
- ✓ Open source, auto-hébergé par conception : exploitez Gitea sur le territoire, le code et les secrets restent résidents
Ce que la documentation officielle de Gitea dit de la Chine
| Fait | Source primaire |
|---|---|
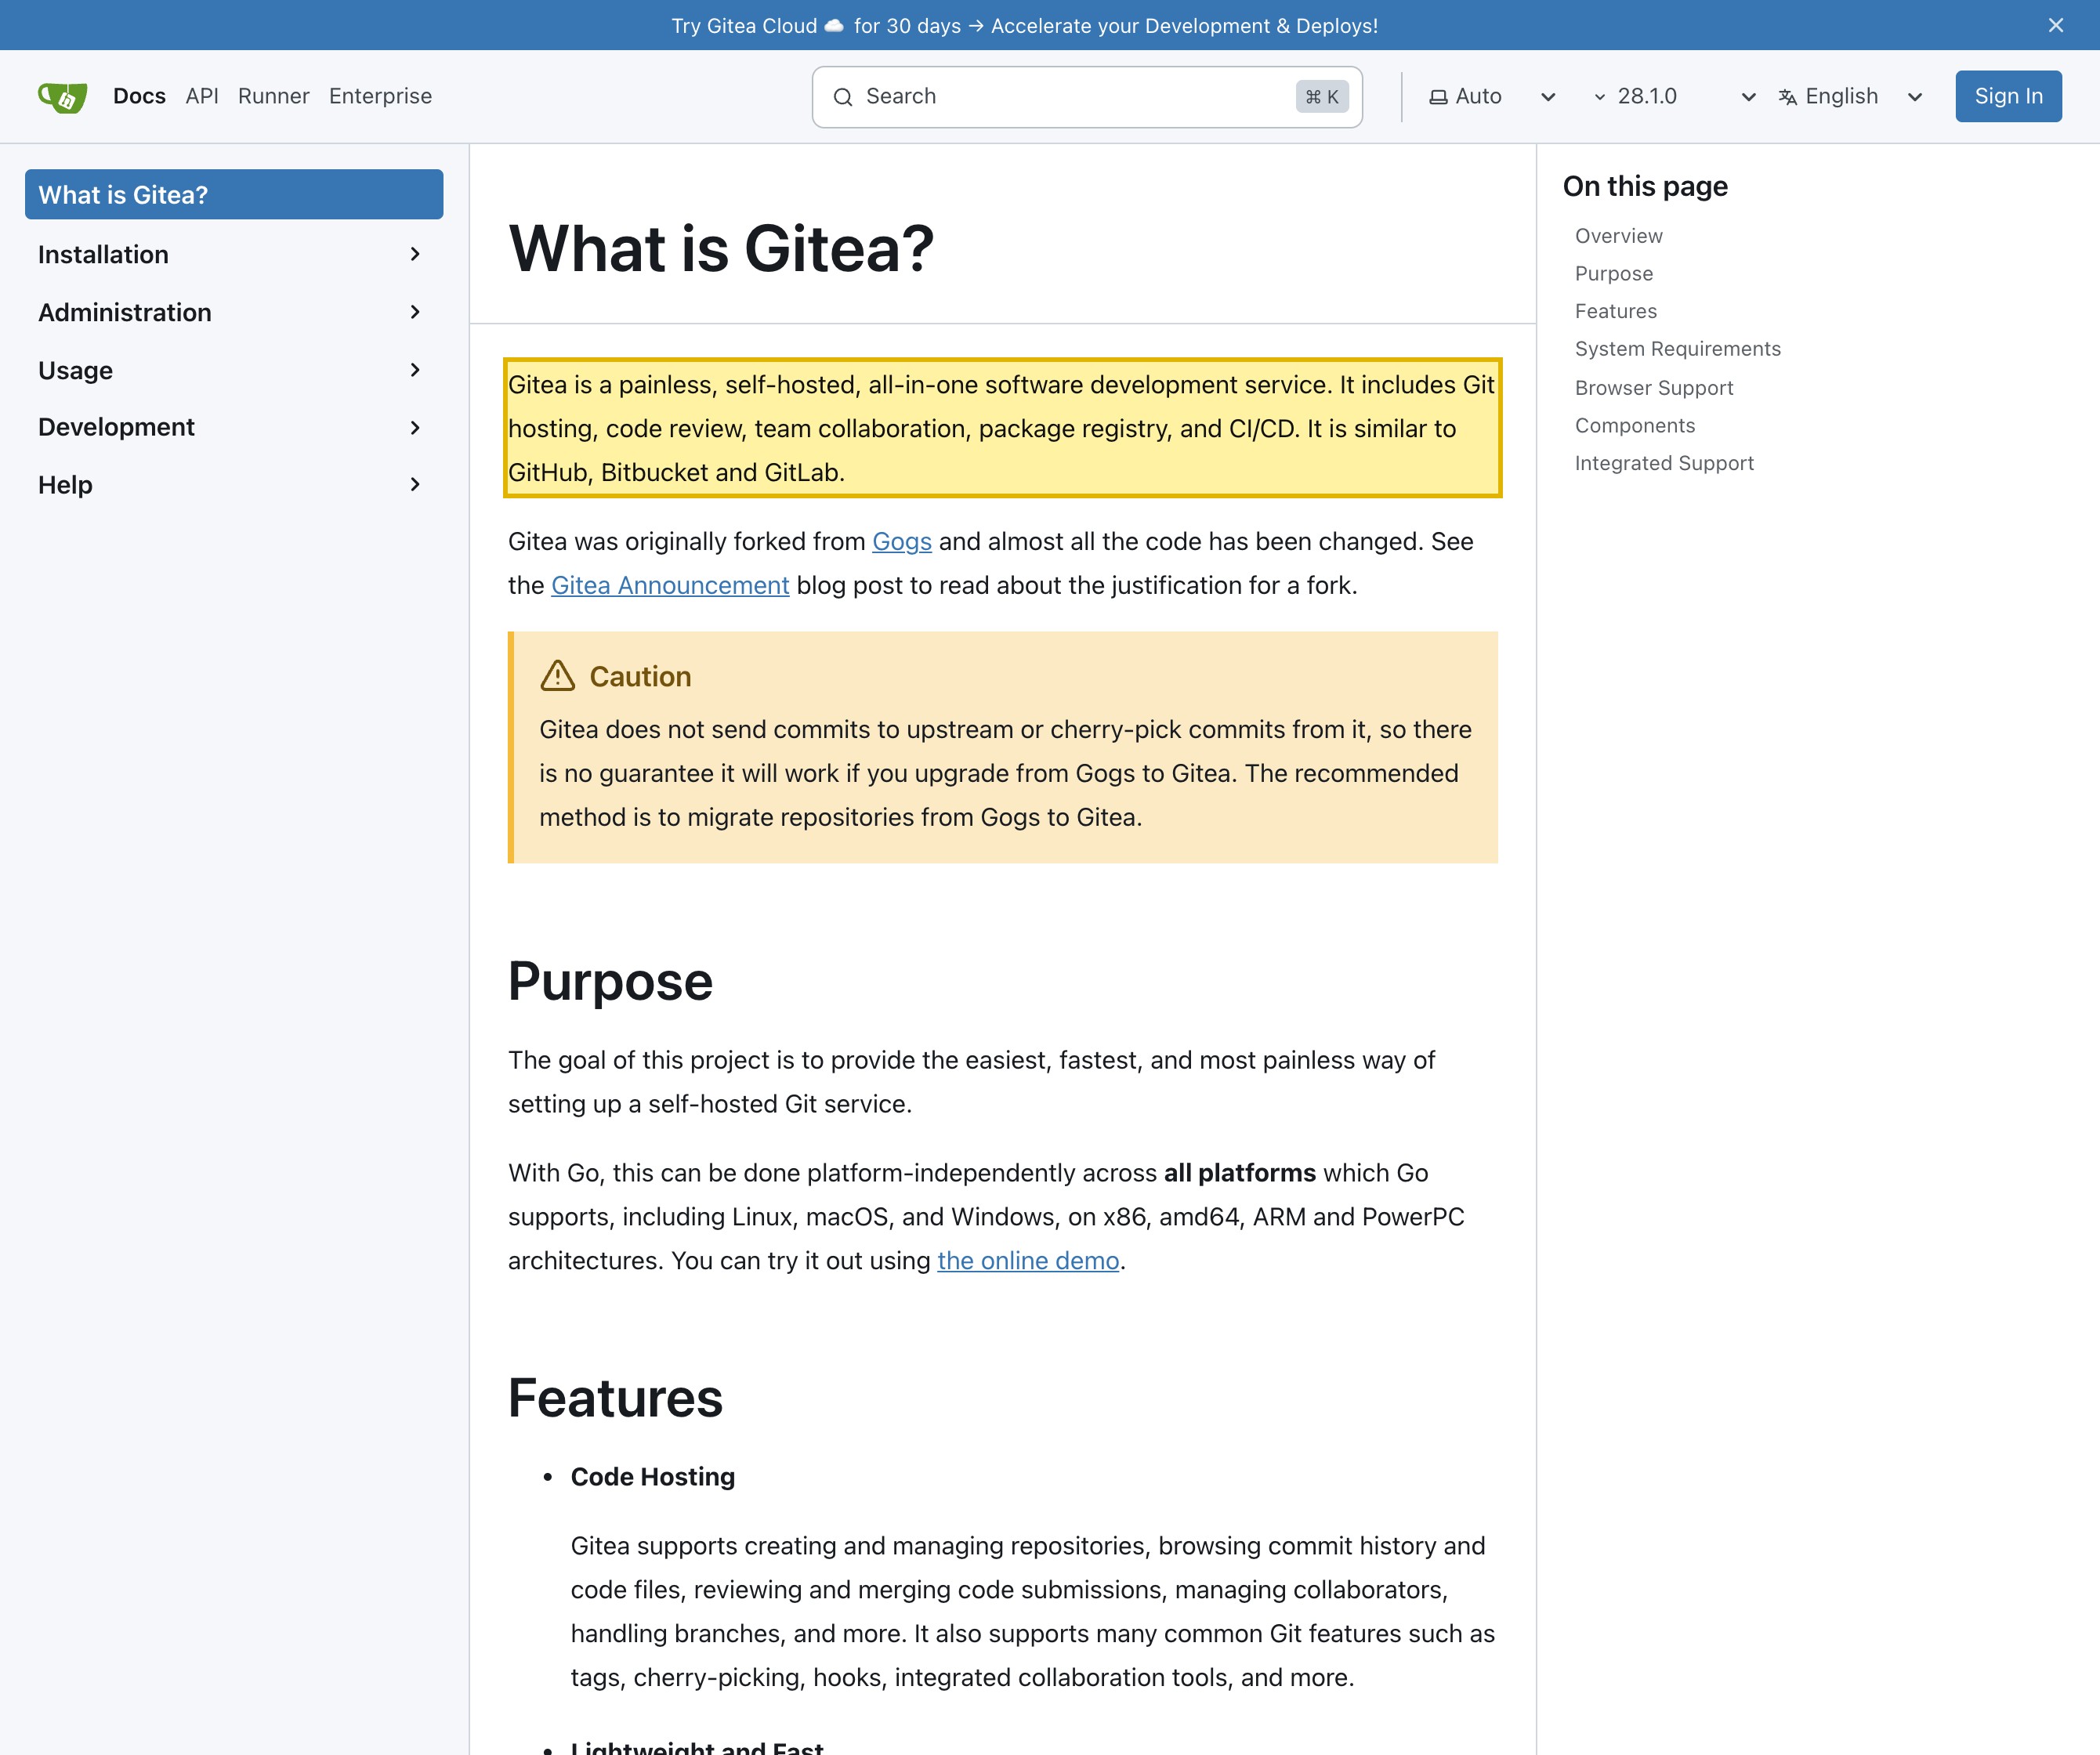
| La documentation de Gitea le décrit comme "a painless, self-hosted, all-in-one software development service" — le logiciel n'a pas de région propre, de sorte que où repose votre code est fixé par l'endroit où vous hébergez l'instance. | Gitea Documentation, « What is Gitea? » (consulté le 2026-10-14) |
| La même documentation indique que Gitea est "an open-source project based on the MIT license," de sorte que le logiciel identique peut être auto-hébergé sur une infrastructure de Chine continentale sans aucun tenant fournisseur ni cloud géré. | Gitea Documentation, « What is Gitea? » (consulté le 2026-10-14) |
| Le code source, les secrets CI et toute donnée personnelle chinoise dans les commits, tickets ou fixtures détenus sur une instance Gitea à l'étranger sont un transfert transfrontalier — exigeant une information, un consentement distinct et un mécanisme de transfert (articles 38 à 40). | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (consulté le 2026-10-14) |
| Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit stocker sur le territoire les informations personnelles et les données importantes continentales — une obligation qu'un hébergeur de code à l'étranger ne peut structurellement pas satisfaire (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37)). | Loi sur la cybersécurité de la RPC, article 39 (anciennement article 37) (consulté le 2026-10-14) |
Sources vérifiées par Équipe Conformité 21YunBox le 14 octobre 2026.
Pour une équipe servant la Chine continentale, la question utile à propos de Gitea n’a jamais été de savoir s’il s’installe ou atteint le réseau. Il le fait : Gitea est, selon sa propre documentation, “a painless, self-hosted, all-in-one software development service” — un service Git léger écrit pour tourner sur votre propre serveur, aussi aisément à Shanghai qu’à Francfort. Ce qui fait de Gitea une question de conformité n’est pas l’accessibilité mais ce qu’il concentre et où cela vient reposer : votre code source — lui-même un secret commercial, et couramment l’endroit où identifiants, clés et données réelles finissent intégrés dans des configs, des fixtures et des tests — les secrets et jetons CI que l’instance stocke, les journaux et artefacts de build que chaque exécution produit, et les données de dépôt qui portent les noms et e-mails des contributeurs. Gitea lui-même est neutre en matière de résidence. C’est un logiciel open source, non un emplacement d’hébergement ; où tout cela repose est décidé entièrement par l’endroit où vous exploitez l’instance — auto-hébergé sur le territoire, cela reste sur le sol continental ; sur un hébergeur à l’étranger, y compris le propre cloud géré de Gitea, cela repose à l’étranger.
Gitea en Chine en un coup d’œil
| Ce qui le détermine | Dans les propres termes de Gitea — et le droit chinois |
|---|---|
| Où reposent physiquement le code, les secrets et l'état | Gitea est neutre en matière de résidence : sa propre documentation l'appelle "a painless, self-hosted, all-in-one software development service" et "an open-source project based on the MIT license." Le logiciel n'a pas de région propre — où reposent vos dépôts, vos secrets CI et votre état de build est fixé par l'endroit où vous exploitez l'instance : auto-hébergé sur une infrastructure continentale, ou à l'étranger. Le cloud géré par le fournisseur de Gitea est la variante à l'étranger du même produit ; là, vos dépôts reposent sur une infrastructure que le fournisseur exploite avec le prestataire et la région que vous choisissez, non un déploiement que vous contrôlez sur le territoire. |
| Ce qu'il détient, et pourquoi c'est une information personnelle | Un hébergeur de code source concentre les actifs les plus sensibles d'une entreprise : code source (un secret commercial), les secrets CI, jetons d'API et clés de déploiement que l'instance stocke, journaux et artefacts de build, et les données de dépôt qu'une exécution produit. Là où commits, tickets, fixtures de test ou journaux CI portent des noms, e-mails ou données clients, c'est une information personnelle au titre de la PIPL — et une seule fixture ou un seul journal peut contenir des informations personnelles sensibles au titre de l'article 28 (champs financiers, pièce d'identité officielle, localisation précise ou santé). |
| Vos données continentales dans le système | Le code source, les secrets et toute donnée personnelle chinoise collectés sur le continent et détenus sur une instance Gitea à l'étranger sont un transfert transfrontalier que la PIPL encadre : information, un consentement distinct et un mécanisme de transfert (PIPL articles 38 à 40). Le responsable de traitement sur la sellette est vous, l'opérateur — non le projet open source. |
| Obligation de stockage sur le territoire | Un opérateur d'infrastructure d'information critique ou un responsable à grand volume doit un stockage sur le territoire qu'un hébergeur à l'étranger ne peut pas satisfaire — les informations personnelles et les données importantes continentales doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37)) — l'amendement 2025 de la loi sur la cybersécurité, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, substance inchangée. |
| Est-il accessible ? | Traitez l'accessibilité comme la moitié diffusion, non la question — le serveur tourne très bien sur le territoire ; seul tirer le binaire, l'image de conteneur ou toute dépendance CI à l'étranger est une affaire de diffusion. Le levier légal est d'exploiter l'instance sur le territoire (auto-hébergée, ou une option licenciée/souveraine), et toute surface tournée vers la Chine devant elle — un tableau de bord développeur, une application déployée — a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale (décret n° 292 du Conseil des affaires de l'État ; décret n° 33 du MIIT). |
Où reposent réellement le code, les secrets et l’état
Gitea n’a pas de région ; votre instance en a une. Le logiciel est les mêmes bits qu’il tourne à Francfort, Singapour ou Shanghai, de sorte que la question de résidence porte entièrement sur l’hébergeur sur lequel vous placez l’instance.
Sur un hébergeur à l’étranger — un serveur que vous exploitez sur un cloud à l’étranger, ou le cloud géré par le fournisseur de Gitea exploité sur une infrastructure hors du continent — cet hébergeur est à l’étranger. Pointez vos dépôts là et votre code source, les secrets que l’instance stocke, vos journaux de build et vos artefacts viennent tous reposer à l’étranger ; partout où quoi que ce soit en est une donnée personnelle chinoise, la loi sur la protection des informations personnelles traite cela comme un transfert transfrontalier, et le responsable sur la sellette est vous. Un cloud géré vous laisse « choisir votre prestataire et votre région », mais choisir une région n’est pas la même chose qu’un déploiement légal sur le territoire que vous contrôlez — à moins que l’instance ne repose véritablement sur une infrastructure continentale conforme, l’exposition de résidence à l’étranger s’applique toujours.
Des options sur le territoire existent véritablement, et elles sont le levier légal. Parce que Gitea est open source et auto-hébergé par conception, vous pouvez exploiter l’instance identique sur une infrastructure continentale, où elle se comporte exactement comme à l’étranger. Et les grands clouds étrangers n’atteignent la Chine qu’au travers de partitions souveraines distinctes — AWS China (la région de Pékin exploitée par Sinnet et la région du Ningxia exploitée par NWCD) et Azure China (exploité par 21Vianet) sont des clouds distincts avec leurs propres comptes, leur propre ICP, et leurs propres lacunes de fonctionnalités et de disponibilité — sur lesquelles vous pouvez mettre en place l’instance sur le territoire. Un hébergeur sur le territoire n’est pas une conformité automatique ; c’est le point de départ pour elle.
Ce qu’il détient est une information personnelle — et des secrets commerciaux
Un hébergeur de code source mérite cette attention à cause de ce qu’il concentre. Contrairement à un outil qui touche une seule tranche de vos données, une instance Gitea est l’endroit où plusieurs de vos actifs les plus sensibles se tiennent ensemble : votre code source — lui-même un secret commercial, et couramment l’endroit où identifiants, clés d’API et données réelles finissent intégrés dans la configuration, les fixtures et les données de test — et les secrets CI, jetons et clés de déploiement que l’instance stocke. Ajoutez les journaux et artefacts de build qu’une exécution produit et les métadonnées de dépôt de chaque contributeur, et l’instance devient un seul endroit où code, secrets et identités convergent.
Une grande partie de cela est une information personnelle au titre de la PIPL dès l’instant où elle identifie une personne — les noms et e-mails dans les métadonnées de commit, les tickets et les pull requests, les lignes clients qui se retrouvent dans les fixtures de test et les journaux CI — et une partie est une information personnelle sensible au titre de l’article 28 (dossiers financiers, pièces d’identité officielles, localisation précise, données biométriques ou de santé), qui porte un seuil plus élevé de finalité précise, de stricte nécessité et de consentement distinct.
C’est pourquoi la résidence n’est pas ici une simple bonne hygiène. Pour un opérateur d’infrastructure d’information critique, et pour un responsable dont les volumes franchissent les seuils des régulateurs, les informations personnelles et les données importantes collectées sur le continent doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement article 37)). Une instance à l’étranger ne peut structurellement pas satisfaire cette obligation — le code, les journaux et les secrets sont, par définition, dans le mauvais pays. Et là où une exportation est permise tout court, franchir un seuil de volume ou de sensibilité peut déclencher une évaluation de sécurité pour l’exportation de données menée par la CAC avant que quoi que ce soit n’en parte légalement.
Pourquoi un test d’accessibilité passe à côté
Un test de connectivité répond à une question différente de celle qui compte. Pointez une sonde sur votre instance Gitea et elle vous dira que la page se charge et qu’un clone aboutit — et elle ne vous dira rien sur l’endroit où votre code source, vos secrets CI et vos données de dépôt ont le droit de reposer, ce qui est la seule question que pose ici le droit chinois des données. Un test que Gitea est accessible ne peut pas voir que les dépôts reposent sur un hébergeur à l’étranger, que commits et fixtures portent des données personnelles chinoises, ou qu’un opérateur d’infrastructure d’information critique doit un stockage sur le territoire. L’accessibilité est la moitié diffusion ; la résidence est la moitié juridique. Cet écart — entre « ça charge » et « les données ont légalement le droit de vivre ici » — est exactement ce qu’un cadrage de vitesse ou de disponibilité manque, et exactement là où se situe l’exposition.
La voie légale — cartographier, localiser, diffuser
Vous n’avez pas à abandonner Gitea pour l’exploiter légalement vers la Chine continentale. 21YunBox est une couche de conformité, non une migration — et, pour un service Git open source que vous exploitez déjà, un partenaire qui se place aux côtés de votre stack, non un concurrent. Il y a trois gestes, et ils s’articulent ensemble.
Cartographier. Notre équipe conformité Chine lit vos obligations PIPL transfrontalières, de résidence des données et de localisation des données (CII) au regard de votre entité réelle, de vos volumes de données, et de qui a ses informations personnelles dans vos dépôts, journaux et magasin de secrets — pour que l’exposition soit écrite avant que quoi que ce soit ne bouge.
Localiser. Parce que le risque est l’endroit où reposent le code, les secrets et l’état, nous exploitons l’instance sur le territoire — auto-hébergée sur une infrastructure continentale, ou sur un hébergeur domestique licencié ou en cloud souverain — pour que le code source, les secrets CI et l’état de build que la Chine exige de garder sur le sol continental y restent. Localiser signifie un déploiement légal sur le territoire du même Gitea, jamais un retour vers une instance à l’étranger ; seul le sous-ensemble minimisé et légalement transférable franchit jamais la frontière.
Diffuser. Pour toute surface tournée vers la Chine devant le système — le tableau de bord développeur que vos équipes sur le territoire atteignent, l’application que votre pipeline livre aux utilisateurs du continent — le 21YunBox Optimizer fournit une diffusion sur le territoire, déclarée ICP, devant le stack que vous exploitez déjà. Sans reconstruction, sans second code. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte ; tout l’enjeu est une voie légale, déclarée, sur le territoire.
L’objectif est clair : vos dépôts et pipelines Gitea tournent légalement et en conformité pour vos utilisateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la cybersécurité et la localisation des données
- Les Mesures d’évaluation de sécurité pour l’exportation de données de la Chine
Questions fréquentes
Gitea est-il bloqué en Chine ?
C'est le mauvais axe. Gitea est un logiciel open source que vous hébergez vous-même, et il tourne de la même manière sur un serveur à Shanghai que partout ailleurs. La vraie question est la conformité, non l'accessibilité : où les dépôts, les secrets CI et l'état de build qu'il détient ont le droit de reposer. Hébergé à l'étranger, votre code source et toute donnée personnelle chinoise reposent à l'étranger — un transfert transfrontalier PIPL, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume une obligation de localisation qu'un hébergeur à l'étranger ne peut pas satisfaire.
Gitea Cloud garde-t-il mon code source en Chine ?
Gitea Cloud est un service géré par le fournisseur : vos dépôts reposent sur une infrastructure que le fournisseur exploite avec le prestataire et la région que vous choisissez, non sur un déploiement que vous contrôlez sur le territoire. À moins qu'il ne s'agisse d'un déploiement continental légal, la même exposition de résidence à l'étranger s'applique. Parce que Gitea est open source et auto-hébergé par conception, le levier propre est d'exploiter l'instance identique sur une infrastructure continentale pour que code et secrets restent résidents.
Comment exploiter Gitea en conformité pour des utilisateurs de Chine continentale ?
Exploitez l'instance Gitea sur le territoire — auto-hébergée sur une infrastructure continentale, ou sur un hébergeur domestique licencié ou en cloud souverain — pour que le code source, les secrets CI et l'état de build que la Chine exige de garder sur le territoire y restent, sans réécriture. Toute surface tournée vers la Chine devant elle (un tableau de bord développeur, une application déployée) a besoin d'une déclaration ICP liée à une ressource d'hébergement continentale. 21YunBox cartographie l'exposition PIPL et de localisation et met en place cette voie légale sur le territoire.


