Giteaは中国本土で使えるか:データの国内保存、ICP、越境ルール
Giteaは、中国本土のインフラで動かせる、オープンソースでセルフホストのGitソフトウェアです——それが合法的なレバーです。問いは、読み込めるかではなく、それが保持するリポジトリ・シークレット・ビルド状態がどこに置かれるか、です。オフショアにホストすれば、ソースコードとあらゆる中国の個人情報は国外に置かれ、PIPLの越境移転となります。
Giteaは中国本土で使えるか
はい——Giteaは中国で動きます。コンプライアンスの問いは、読み込めるかではなく、それが保持するリポジトリ・シークレット・ビルド状態をどこに置くことが許されるか、です。
GiteaはオープンソースでセルフホストのGitソフトウェアなので、データ所在に中立です。オフショアに——ベンダー管理のクラウドを含めて——ホストすれば、ソースコード(営業秘密)、CIシークレット、そしてコミット・イシュー・フィクスチャの中のあらゆる中国の個人情報は国外に置かれます。PIPLの越境移転(英語)(第38〜40条)です。重要情報インフラ運営者または大量取扱者はまた、オフショアのホストでは満たせない国内保存の義務を負います(サイバーセキュリティ法 第39条(旧第37条)(英語))。Giteaは設計上セルフホストなので、合法的なレバーは、同一のインスタンスを本土のインフラで動かすこと——そこではコードとシークレットが国内に留まります。その前段にある中国向けのあらゆる面は、依然としてICP備案を必要とします。
コンプライアンス・スナップショット
- ! Giteaはデータ所在に中立——コードとシークレットがどこに置かれるかは、どこでホストするかで決まる
- ! Gitea Cloudはベンダー管理——リポジトリは、貴社が管理しないインフラに置かれる
- ! リポジトリ・CIシークレット・ビルドアーティファクトは、ソース(営業秘密)と、しばしば中国の個人情報を保持する
- ! オフショアのホスティングは、あらゆる中国の個人データをPIPLの越境移転にする(第38〜40条)
- ! CIIOまたは大量取扱者は、オフショアのホストでは満たせない国内保存の義務を負う
- ✓ 設計上オープンソースでセルフホスト:Giteaを国内で動かせば、ソースとシークレットは国内に留まる
Giteaの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
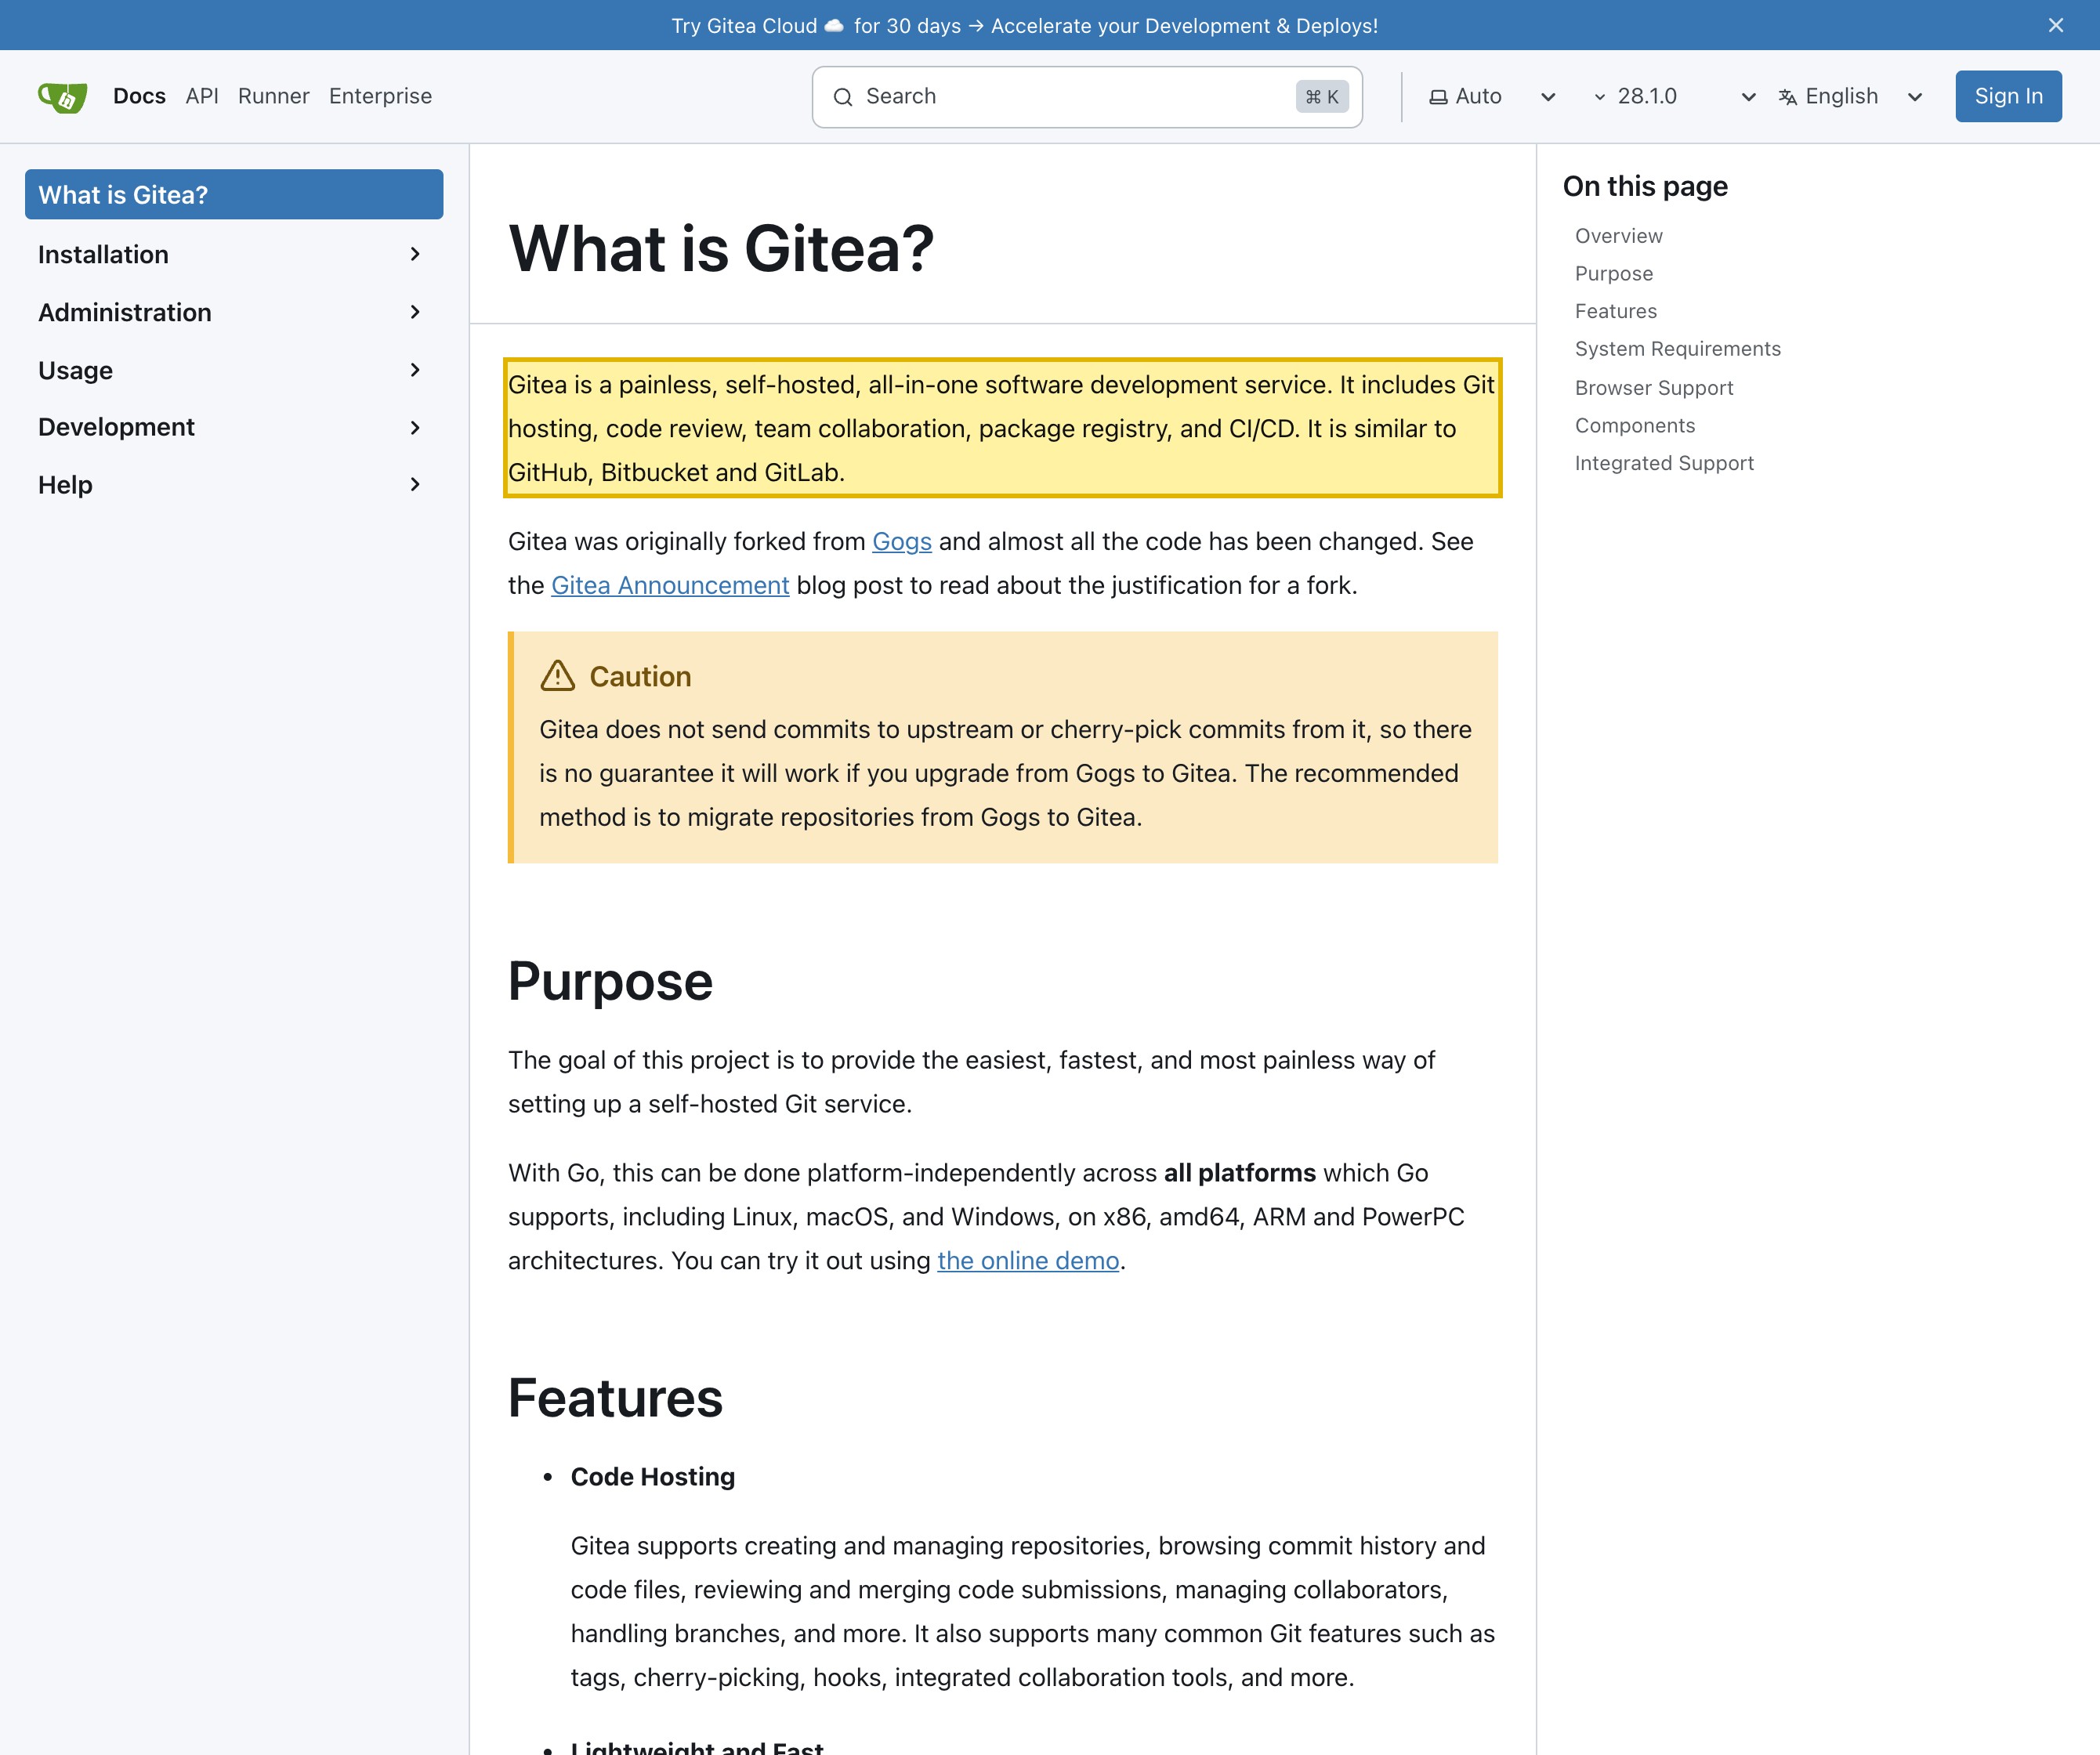
| Giteaの文書はそれを「手間のかからない、セルフホストの、オールインワンのソフトウェア開発サービス」と説明します——ソフトウェアはそれ自体のリージョンを持たないので、コードがどこに置かれるかは、インスタンスをどこでホストするかで決まります。 | Gitea Documentation「What is Gitea?」(2026-10-14 取得) |
| 同じ文書は、Giteaが「MITライセンスに基づくオープンソースプロジェクト」であると述べます。だから、同一のソフトウェアを、ベンダーのテナントやマネージドクラウドなしに、中国本土のインフラでセルフホストできます。 | Gitea Documentation「What is Gitea?」(2026-10-14 取得) |
| オフショアのGiteaインスタンスに保持される、ソースコード・CIシークレット・コミット/イシュー/フィクスチャの中のあらゆる中国の個人情報は、越境移転です——通知、個別の同意、そして移転メカニズムのいずれか一つ(第38〜40条)を要します。 | 中華人民共和国個人情報保護法 第38〜40条(2026-10-14 取得) |
| 重要情報インフラ運営者または大量取扱者は、本土の個人情報と重要データを国内に保存しなければなりません——オフショアのコードホストが構造的に満たせない義務です(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条))。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)(2026-10-14 取得) |
情報源は21YunBox コンプライアンスチームが2026年10月14日に確認しました。
中国本土にサービスを提供するチームにとって、Giteaについて意味のある問いは、インストールできるか、ネットワークに到達できるか、ではありませんでした。できます。Giteaは、自社の文書によれば”a painless, self-hosted, all-in-one software development service”(手間のかからない、セルフホストの、オールインワンのソフトウェア開発サービス)——フランクフルトと同じくらい手軽に上海でも、自社のサーバーで動くように書かれた軽量のGitサービスです。Giteaをコンプライアンスの問いに変えるのは、到達性ではなく、それが何を凝縮し、それがどこに置き留められるか、です。ソースコード——それ自体が営業秘密であり、認証情報・鍵・実データが構成・フィクスチャ・テストに埋め込まれて行き着く常の場所——インスタンスが保存するCIシークレットとトークン、各実行が生成するビルドログとアーティファクト、そしてコントリビューターの氏名とメールアドレスを帯びるリポジトリデータ。Gitea自体はデータ所在に中立です。ホスティングの場所ではなく、オープンソースソフトウェアです。そのすべてがどこに置かれるかは、インスタンスをどこで動かすかによって完全に決まります——国内でセルフホストすれば本土の地に留まり、オフショアのホスト——Gitea自身のマネージドクラウドを含む——では国外に置かれます。
中国でのGitea:ひと目で
| 決め手 | Gitea自身の言葉と、中国の法では |
|---|---|
| コード・シークレット・状態が物理的にどこに置かれるか | Giteaはデータ所在に中立です。自社の文書はそれを"a painless, self-hosted, all-in-one software development service"(手間のかからない、セルフホストの、オールインワンのソフトウェア開発サービス)、"an open-source project based on the MIT license."(MITライセンスに基づくオープンソースプロジェクト)と呼びます。ソフトウェアはそれ自体のリージョンを持たず——リポジトリ・CIシークレット・ビルド状態がどこに置かれるかは、インスタンスをどこで動かすかで決まります。本土のインフラでセルフホストするか、オフショアか、です。Giteaのベンダー管理のクラウドは、同じ製品のオフショア版です。そこでは、リポジトリは、貴社が選んだプロバイダーとリージョンでベンダーが運用するインフラに置かれ、貴社が国内で管理するデプロイではありません。 |
| 何を保持するか、そしてなぜ個人情報か | ソースコードのホストは、企業の最も機微な資産を凝縮します。ソースコード(営業秘密)、インスタンスが保存するCIシークレット・APIトークン・デプロイ鍵、ビルドログとアーティファクト、そして実行が生成するリポジトリデータ。コミット・イシュー・テストフィクスチャ・CIログが氏名・メールアドレス・顧客データを帯びる場合、それはPIPLの下での個人情報です——そして一つのフィクスチャやログが、第28条の機微個人情報(金融、政府発行ID、精密な位置情報、健康のフィールド)を含みうるのです。 |
| システム内の貴社の本土データ | ソースコード、シークレット、そして本土で収集されオフショアのGiteaインスタンスに保持されるあらゆる中国の個人情報は、PIPLが規律する越境移転です。通知、個別の同意、そして移転メカニズムのいずれか一つ(PIPL(英語)第38〜40条)。責任を負う取扱者は、運営者である貴社であって——オープンソースプロジェクトではありません。 |
| 国内保存の義務 | 重要情報インフラ運営者または大量取扱者は、オフショアのホストでは満たせない国内保存の義務を負います——本土の個人情報と重要データは本土内に留まらなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語))——2026年1月1日施行の2025年サイバーセキュリティ法改正が、データ国内保存の条文を第37条から第39条へと繰り下げました(実質は不変)。 |
| 到達できるか? | 到達性は、問いではなく配信の半分として捉えてください——サーバーは国内で問題なく動きます。バイナリ、コンテナイメージ、あるいはオフショアのCI依存を取得することだけが配信の事柄です。合法的なレバーは、インスタンスを国内で動かすこと(セルフホスト、または許可された/ソブリンの選択肢)であり、その前段にある中国向けのあらゆる面——開発者ダッシュボード、デプロイされたアプリ——は、本土のホスティングリソースに紐付いたICP備案を必要とします(国務院令第292号;工業・情報化部令第33号)。 |
コード・シークレット・状態は実際どこに置かれるか
Giteaはリージョンを持ちません。持つのは貴社のインスタンスです。ソフトウェアは、フランクフルト・シンガポール・上海のどこで動こうと同じビットであり、だからデータ所在の問いは、インスタンスを置くホストに完全にかかっています。
オフショアのホスト——オフショアのクラウドで動かすサーバー、または本土の外のインフラで運用されるGiteaのベンダー管理のクラウド——では、そのホストは国外です。リポジトリをそこに向ければ、ソースコード、インスタンスが保存するシークレット、ビルドログ、アーティファクトはすべてオフショアに置き留められます。そのいずれかが中国の個人情報である場合、個人情報保護法(PIPL)はそれを越境移転として扱い、責任を負う取扱者は貴社です。マネージドクラウドは「プロバイダーとリージョンを選ぶ」ことを可能にしますが、リージョンを選ぶことは、貴社が管理する合法的な国内のデプロイと同じではありません——インスタンスが本当に法令に適合した本土のインフラに置かれているのでない限り、オフショアのデータ所在の露出は依然として適用されます。
国内の選択肢は本当に存在し、それが合法的なレバーです。Giteaは設計上オープンソースでセルフホストなので、同一のインスタンスを本土のインフラで動かすことができ、そこでは国外とまったく同じように振る舞います。そして大手の外国クラウドは、別個のソブリンパーティションを通じてのみ中国に届きます——AWS China(Sinnetが運用する北京リージョンと、NWCDが運用する寧夏リージョン)とAzure China(21Vianetが運用)は、独自のアカウント、独自のICP、そして独自の機能と可用性の差を持つ別個のクラウドです——その上で、インスタンスを国内に立ち上げられます。国内のホストは自動的なコンプライアンスではありません。そのための出発点です。
保持するのは個人情報——そして営業秘密
ソースコードのホストがこの精査に値するのは、それが凝縮するものゆえです。データの一片に触れるツールと違い、Giteaのインスタンスは、最も機微な複数の資産が一緒に置かれる場所です。ソースコード——それ自体が営業秘密であり、認証情報・APIキー・実データが構成・フィクスチャ・テストデータに埋め込まれて行き着く常の場所——そして、インスタンスが保存するCIシークレット・トークン・デプロイ鍵。そこに、実行が生成するビルドログとアーティファクト、そしてすべてのコントリビューターのリポジトリメタデータを加えれば、インスタンスは、コード・シークレット・識別情報が一点に集まる場所になります。
その多くは、人を識別した瞬間にPIPLの下での個人情報です——コミットメタデータ・イシュー・プルリクエストの氏名とメールアドレス、テストフィクスチャやCIログに紛れ込む顧客の行。そしてその一部は、第28条の機微個人情報(金融記録、政府発行ID、精密な位置情報、生体または健康のデータ)であり、特定の目的・厳格な必要性・個別の同意という、より高い基準が課されます。
だからこそ、ここでデータの国内保存は、単なる良い衛生習慣ではありません。重要情報インフラ運営者、そして量が規制当局のしきい値を超える取扱者にとって、本土で収集した個人情報と重要データは本土内に保存しなければなりません(PIPL 第40条;サイバーセキュリティ法 第39条(旧第37条)(英語))。オフショアのインスタンスは、構造的にその義務を満たせません——コード・ログ・シークレットは、定義上、間違った国にあるのです。そして、そもそもエクスポートが許される場合でも、量や機微性のしきい値を超えると、そのいずれかが合法的に出る前にCAC主導のデータ越境安全評価(英語)を発動させうるのです。
なぜ到達性チェックはこれを見落とすのか
接続性テストは、肝心の問いとは別の問いに答えます。Giteaのインスタンスに探針を向ければ、ページが読み込まれ、クローンが完了すると教えてくれます——しかし、ソースコード・CIシークレット・リポジトリデータをどこに置くことが許されるかについては、何も教えてくれません。そして、ここで中国のデータ法が問うのはそれだけです。Giteaが到達できるというチェックは、リポジトリがオフショアのホストに置かれていること、コミットとフィクスチャが中国の個人情報を帯びていること、あるいは重要情報インフラ運営者が国内保存の義務を負うことを、見ることができません。到達性は配信の半分であり、データの国内保存は法的な半分です。その隙間——「読み込める」と「データがここに合法的に置ける」の間——こそ、速度や稼働率の枠組みが見落とすものであり、まさに露出が存在する場所です。
合法的な経路——map・localize・deliver
中国本土向けに合法的に運用するために、Giteaをやめる必要はありません。21YunBoxは移行ではなく、法令に適合したオーバーレイであり——すでに運用中のオープンソースのGitサービスにとっては、スタックの傍らに座るパートナーであって、競合ではありません。三つの動きがあり、それらは噛み合います。
Map(整理)。 当社の中国コンプライアンスチームが、PIPLの越境・データ国内保存・データ国内化(CII)の義務を、貴社の実際の法人、データ量、そしてリポジトリ・ログ・シークレットストアに誰の個人情報が置かれているかに照らして読み解きます——何かが動く前に、露出を書き出します。
Localize(国内化)。 リスクはコード・シークレット・状態がどこに置かれるかにあるので、当社はインスタンスを国内で動かします——本土のインフラでセルフホストするか、許可された国内またはソブリンクラウドのホストで——そうすれば、中国が本土の地に留めることを求めるソースコード・CIシークレット・ビルド状態は、そうなります。localizeとは、同じGiteaの合法的な国内のデプロイを意味し、オフショアのインスタンスへ手を伸ばし戻すことでは決してありません。国境を越えるのは、最小化され合法的に移転可能な部分集合だけです。
Deliver(配信)。 システムの前段にある中国向けのあらゆる面——国内のチームがアクセスする開発者ダッシュボード、パイプラインが本土のユーザーに出荷するアプリケーション——については、21YunBox Optimizerが、すでに運用中のスタックの前段で、ICP備案済みの国内からの配信を提供します。作り直しも、二つ目のコードベースもありません。21YunBoxは、いかなる種類の不正な手段も用いず、また推奨しません。要点はまさに、合法的で、備案済みの、国内の経路です。
目標は明快です。貴社のGiteaのリポジトリとパイプラインが、中国のユーザーに対して合法かつ法令適合に稼働することです。
関連する読み物:
よくあるご質問
Giteaは中国で遮断されていますか?
それは誤った軸です。Giteaは自分でホストするオープンソースソフトウェアで、上海のサーバーでも他のどこでも同じように動きます。本当の問いは、到達性ではなくコンプライアンスです。それが保持するリポジトリ・CIシークレット・ビルド状態をどこに置くことが許されるか、です。オフショアにホストすれば、ソースコードとあらゆる中国の個人情報は国外に置かれます——PIPLの越境移転であり、重要情報インフラ運営者または大量取扱者にとっては、オフショアのホストでは満たせない国内化の義務です。
Gitea Cloudはソースコードを中国に保ちますか?
Gitea Cloudはベンダー管理のサービスです。リポジトリは、貴社が選んだプロバイダーとリージョンでベンダーが運用するインフラに置かれ、貴社が国内で管理するデプロイではありません。それが合法的な本土のデプロイでない限り、同じオフショアのデータ所在の露出が適用されます。Giteaは設計上オープンソースでセルフホストなので、きれいなレバーは、同一のインスタンスを本土のインフラで動かし、コードとシークレットを国内に留めることです。
中国本土のユーザー向けにGiteaを法令適合に運用するには?
Giteaのインスタンスを国内で動かします——本土のインフラでセルフホストするか、許可された国内またはソブリンクラウドのホストで——そうすれば、中国が国内に留めることを求めるソースコード・CIシークレット・ビルド状態は、書き換えなしにそうなります。その前段にある中国向けのあらゆる面(開発者ダッシュボード、デプロイされたアプリ)は、本土のホスティングリソースに紐付いたICP備案を必要とします。21YunBoxが、PIPLと国内化のリスクを整理し、その合法的な国内経路を立ち上げます。


