Cohere fonctionne-t-il en Chine ? Prompts, corpus RAG, dépôt réglementaire pour l'IA générative et données transfrontalières
Cohere est accessible depuis la Chine continentale, mais n'exploite aucune région sur le territoire — son inférence managée réside sur la propre infrastructure à l'étranger de Cohere au Canada, de sorte que chaque prompt, document RAG et jeu de fine-tuning d'un utilisateur du continent est un transfert transfrontalier au titre de la PIPL, et une fonctionnalité d'IA publique déclenche un dépôt auprès de la CAC. Un regard, d'abord sous l'angle de la conformité, sur Cohere et la voie légale de l'IA en Chine.
Cohere fonctionne-t-il en Chine ?
Cohere est accessible depuis le continent, mais il n'exploite aucune région en Chine continentale — la question n'est donc pas de savoir si l'API répond, mais si vos données peuvent légalement quitter le pays et si votre fonctionnalité publique a besoin d'un dépôt.
L'inférence managée de Cohere s'exécute sur sa propre infrastructure à l'étranger (la société est basée à Toronto, au Canada), de sorte que chaque prompt, document RAG récupéré, jeu de fine-tuning et sortie générée envoyé depuis un utilisateur du continent est un transfert transfrontalier PIPL d'informations personnelles — et souvent de secrets commerciaux. Sur sa plateforme SaaS, ces prompts et générations sont utilisés pour entraîner les modèles de Cohere tant que vous ne vous désinscrivez pas. Séparément, toute fonctionnalité d'IA générative tournée vers le public que vous proposez à des utilisateurs du continent déclenche le dépôt des Mesures provisoires de la CAC, que le fournisseur en amont ne détient pas pour vous ; la voie VPC privé/sur site de Cohere réduit l'endroit où s'exécute l'inférence mais n'est pas une conformité automatique.
Il s'agit d'une image des risques, pas d'un avis — réglez les détails avec un conseil. Notre équipe Chine peut cartographier votre exposition →
Aperçu de conformité
- ✕ Aucune région en Chine continentale : le SaaS managé s'exécute sur la propre infrastructure à l'étranger de Cohere
- ! Prompts, corpus RAG, données de fine-tuning et sorties vers un modèle à l'étranger = transfrontalier PIPL
- ! Sur le SaaS, les prompts et générations entraînent les modèles de Cohere par défaut tant que vous ne vous désinscrivez pas
- ! Une fonctionnalité d'IA générative publique sur le continent a besoin de son propre dépôt CAC — que le fournisseur ne détient pas
- ! VPC/sur site réduit l'endroit où s'exécute l'inférence — ce n'est pas une conformité China automatique
- ✓ 21YunBox cartographie l'exposition, localise un modèle domestique déclaré CAC et le diffuse sur le territoire
Ce que la documentation officielle de Cohere dit de la Chine
| Fait | Source primaire |
|---|---|
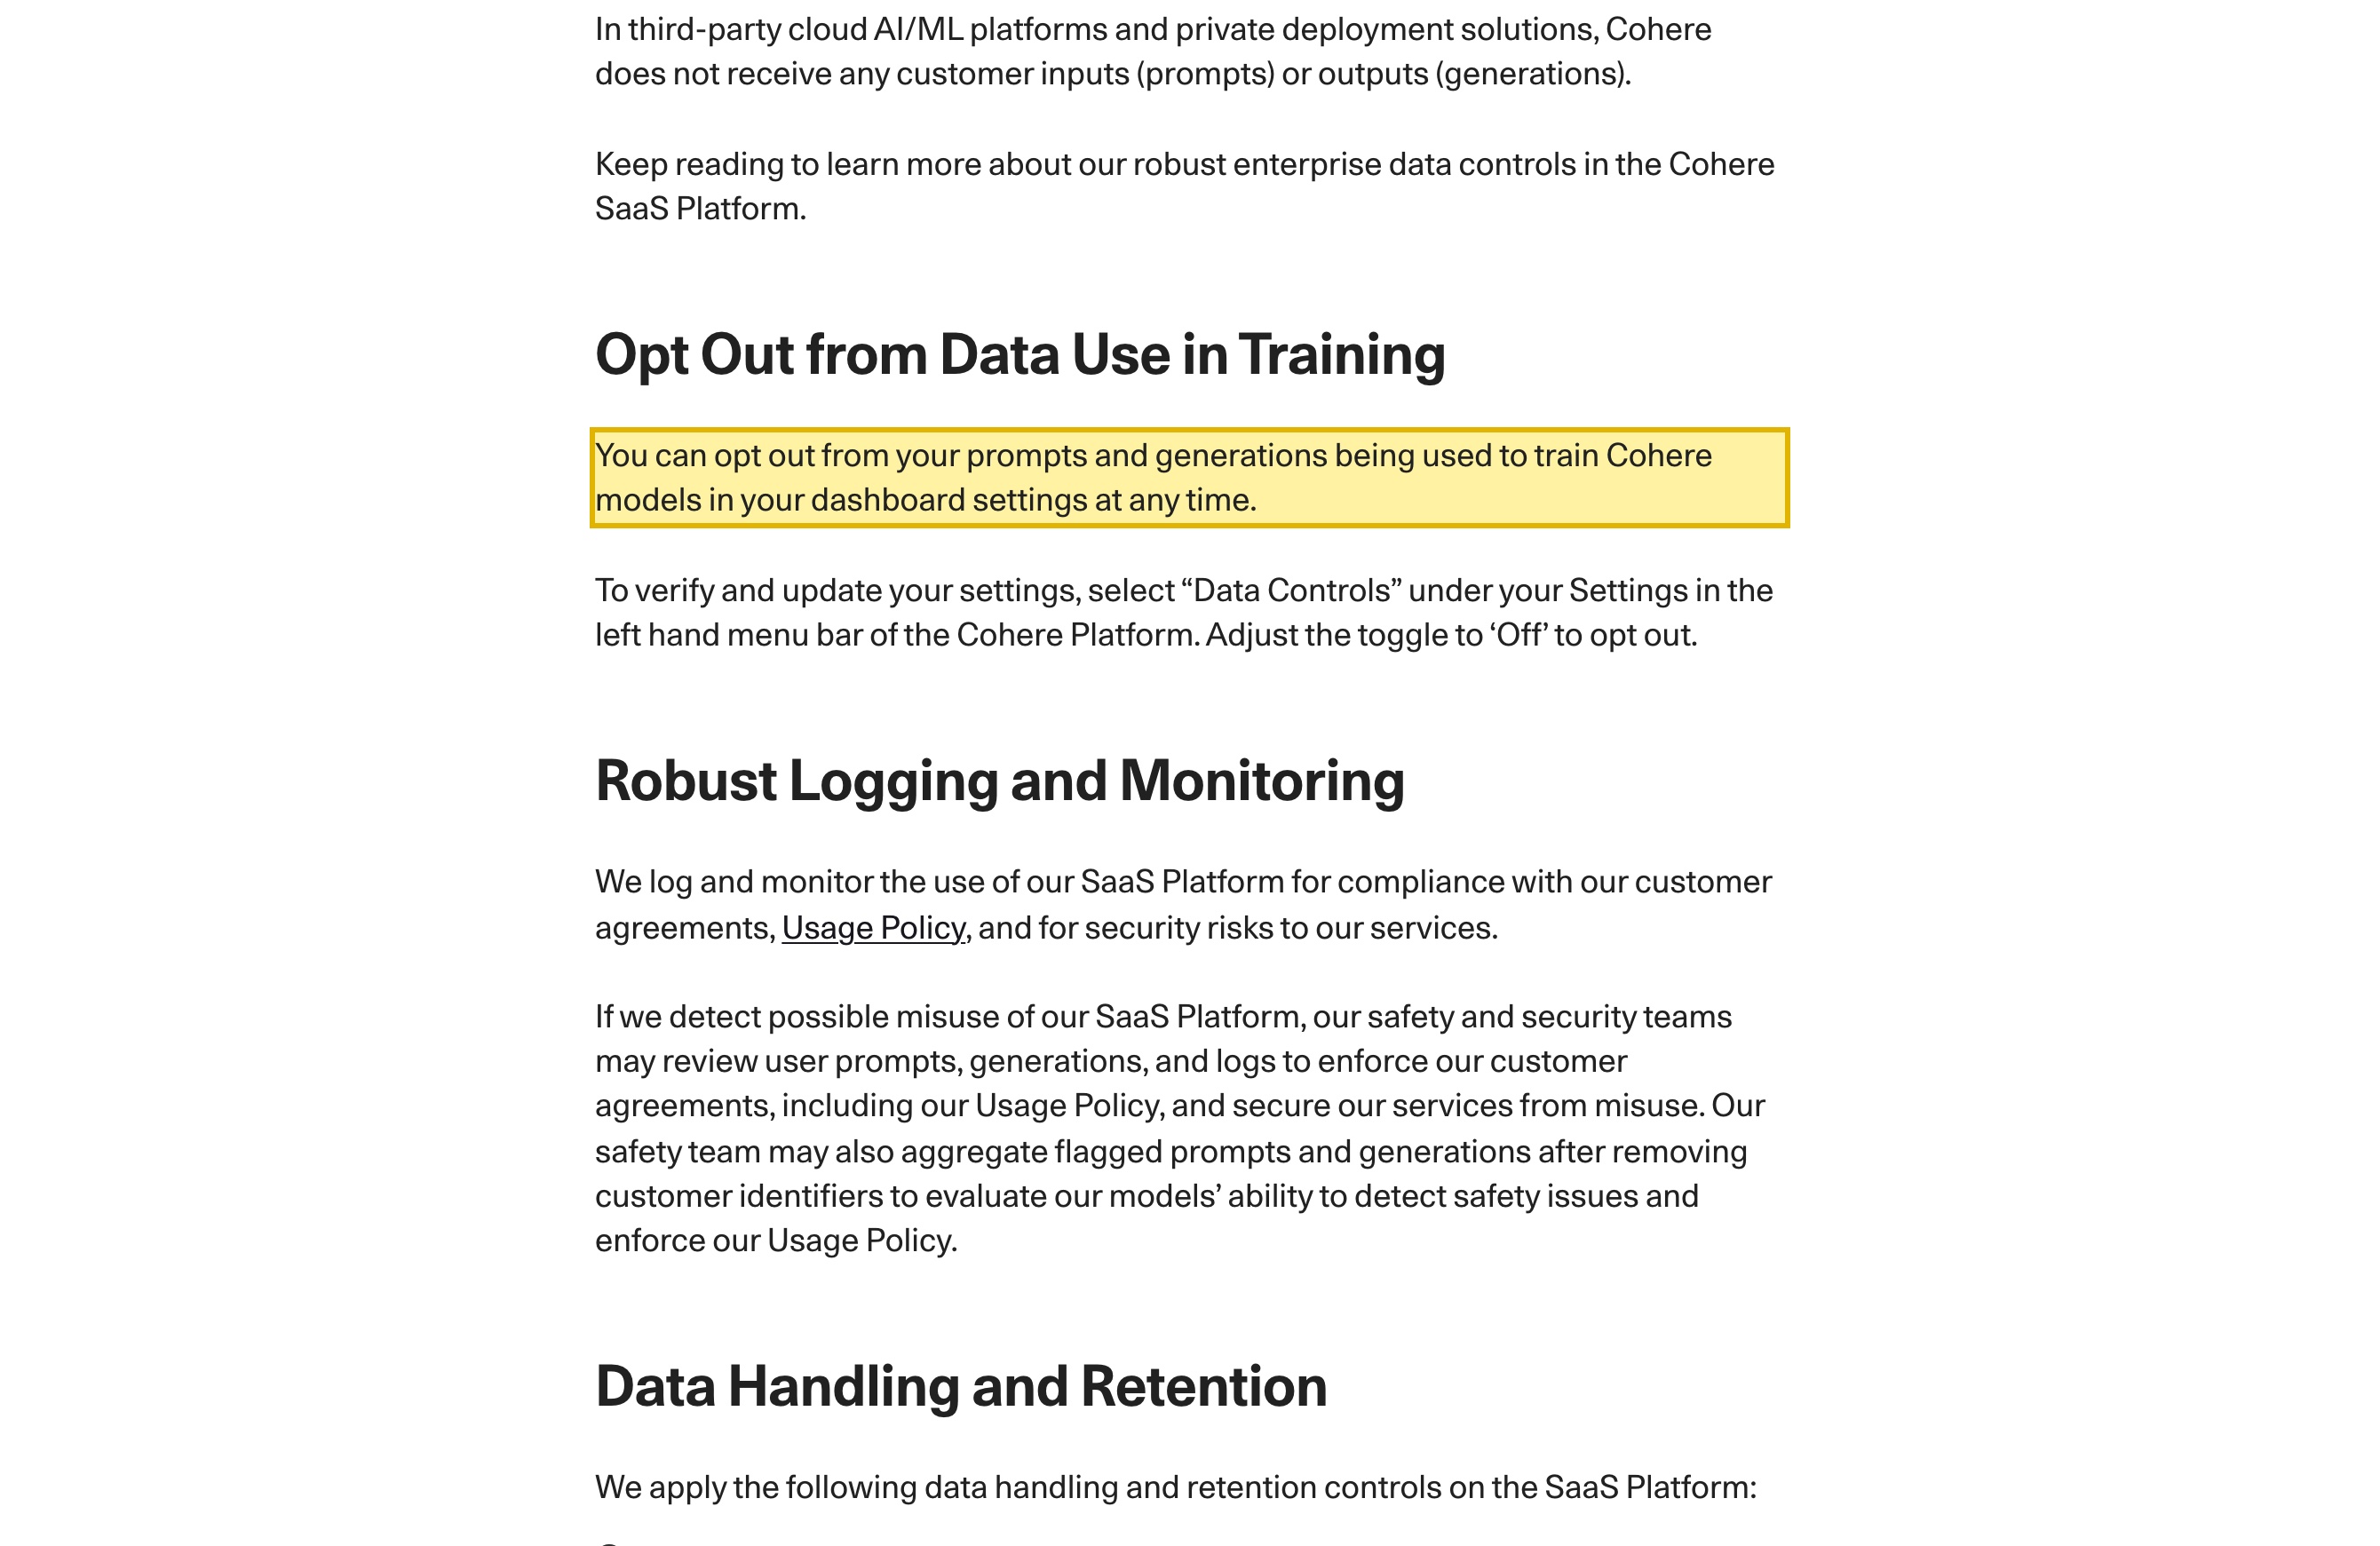
| Sur la plateforme SaaS managée de Cohere, vos prompts et générations sont utilisés pour entraîner les modèles de Cohere tant que vous ne vous désinscrivez pas. Les Enterprise Data Commitments de Cohere indiquent : “You can opt out from your prompts and generations being used to train Cohere models in your dashboard settings at any time,” et que les prompts et générations SaaS sont “logged and automatically deleted after 30 days” ; le no-logging ne s'applique qu'aux comptes approuvés pour une rétention de données nulle. Pour un utilisateur du continent, ce comportement par défaut est à la fois un transfert transfrontalier PIPL et un usage d'entraînement de ses données. | Cohere — Enterprise Data Commitments (consulté le 2026-10-10) |
| Cohere n'exploite aucune région en Chine continentale : l'inférence managée est hébergée sur la propre infrastructure de Cohere, et la voie VPC privé/sur site est un levier de résidence, non une conformité automatique. La documentation de déploiement de Cohere indique : “The models are hosted on Cohere infrastructure and available on our public SaaS platform,” et que dans les déploiements privés et tiers “Cohere does not receive any customer inputs (prompts) or outputs (generations)” — tout en notant qu'il “may also receive certain usage data” comme des “aggregate counts of input prompt tokens.” Aucune de ces options n'est une région en Chine continentale, et le modèle et son contrôle restent chez un fournisseur à l'étranger (Toronto, Canada). | Cohere — Deployment Options Overview & Enterprise Data Commitments (consulté le 2026-10-10) |
| Envoyer les prompts, documents RAG ou données de fine-tuning d'un utilisateur du continent à l'inférence à l'étranger de Cohere est un transfert transfrontalier d'informations personnelles au titre de la PIPL. Les articles 38 à 40 de la PIPL exigent une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) ; là où un prompt ou un document contient des numéros d'identité, des données financières, de santé, biométriques ou de mineurs, l'article 28 de la PIPL ajoute des obligations d'informations personnelles sensibles. L'obligation retombe sur vous, l'exploitant de la fonctionnalité — non sur le fournisseur du modèle en amont. | Loi sur la protection des informations personnelles (PIPL), articles 28 et 38 à 40 |
| Une fonctionnalité d'IA générative tournée vers le public proposée à des utilisateurs du continent déclenche les Mesures provisoires de la CAC — un dépôt que le fournisseur d'API en amont ne détient pas pour vous. Les Mesures provisoires pour la gestion des services d'IA générative (生成式人工智能服务管理暂行办法, CAC, en vigueur le 15 août 2023) exigent un dépôt/enregistrement, des contrôles de sécurité du contenu, et l'étiquetage du contenu généré par IA pour les services proposés au public sur le continent. Choisir une rétention nulle ou un déploiement privé réduit ce qui franchit la frontière, mais cela ne supprime pas l'obligation de dépôt. | Mesures provisoires pour la gestion des services d'IA générative (CAC, en vigueur le 2023-08-15) |
Sources vérifiées par Équipe Conformité 21YunBox le 10 octobre 2026.
Pour un produit visant la Chine continentale, la première chose à régler à propos de Cohere n’est pas la rapidité de réponse de son API — elle le sera généralement — mais de savoir si les données derrière chaque appel peuvent légalement quitter le pays. Cohere est une plateforme LLM d’entreprise : ses modèles de génération Command et Command R/R+, Embed, Rerank, et l’espace de travail de récupération et d’agents North sont proposés à la fois comme API managée et pour un déploiement privé. La société est basée à Toronto, au Canada ; son inférence managée s’exécute sur sa propre infrastructure à l’étranger ; et elle ne publie aucune région en Chine continentale. Ce que vous lui fournissez est rarement anodin — prompts, documents internes que vous intégrez et récupérez comme corpus RAG, jeux de fine-tuning, et les sorties générées — et ce contenu transporte couramment des informations personnelles et souvent des secrets commerciaux. La décision est donc de conformité, et elle dépend de deux portes : savoir si ces données peuvent franchir la frontière, et savoir si une fonctionnalité d’IA publique nécessite un dépôt.
Cohere en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Cohere — et au regard du droit chinois |
|---|---|
| Où s'exécute l'inférence ? | Cohere est une société de Toronto, au Canada. Ses services managés Command, Embed, Rerank et North sont, selon les termes de Cohere, “hosted on Cohere infrastructure and available on our public SaaS platform” ; les options cloud (Amazon Bedrock et SageMaker, Azure AI Foundry, OCI) s'exécutent sur la propre infrastructure du fournisseur. Aucune n'est une région en Chine continentale, de sorte qu'atteindre Cohere depuis le continent envoie les données à l'étranger. |
| Ce que vous lui envoyez — et pourquoi ce sont des informations personnelles | Prompts, documents que vous intégrez et récupérez comme corpus RAG (souvent vos fichiers internes les plus sensibles), données de fine-tuning, et les sorties du modèle. Ceux-ci transportent des noms, contacts, fiches clients et employés, code source et secrets commerciaux — des informations personnelles au titre de la PIPL, et des informations personnelles sensibles au titre de l'article 28 là où figurent des numéros d'identité, des données financières, de santé, biométriques ou de mineurs. |
| Les prompts de vos utilisateurs = un transfert transfrontalier | D'un utilisateur en Chine vers l'inférence à l'étranger de Cohere, chaque prompt, document récupéré et jeu de fine-tuning est un transfert transfrontalier d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Sur la plateforme SaaS managée, les prompts et générations sont aussi utilisés pour entraîner les modèles de Cohere tant que vous ne vous désinscrivez pas, et sont journalisés et supprimés après 30 jours. |
| La porte du dépôt IA générative | Proposer une fonctionnalité d'IA générative tournée vers le public à des utilisateurs du continent déclenche les Mesures provisoires de la CAC pour la gestion des services d'IA générative (生成式人工智能服务管理暂行办法, en vigueur le 15 août 2023) — un dépôt/enregistrement, des contrôles de sécurité du contenu, et l'étiquetage du contenu généré par IA. Le fournisseur d'API en amont ne détient pas ce dépôt pour vous. |
| L'accessibilité n'est pas l'axe — la voie légale | Un point de terminaison qui répond ne change rien : les données ont tout de même quitté le pays, et une fonctionnalité publique a tout de même besoin de son dépôt. Toute surface tournée vers la Chine porte aussi une obligation de déclaration ICP (备案). 21YunBox cartographie l'exposition, localise sur un modèle domestique déclaré auprès de la CAC ou un modèle de cloud souverain en Chine, et le diffuse sur le territoire — non une voie vers le modèle à l'étranger de Cohere. |
Aucune région en Chine continentale, vos prompts et documents quittent donc le pays
La position de Cohere est fixée par l’endroit où il s’exécute, non par un test de temps de chargement. Sa propre documentation de déploiement indique que les modèles managés sont “hosted on Cohere infrastructure and available on our public SaaS platform,” et que les options cloud s’exécutent sur la propre infrastructure du fournisseur ; Cohere se décrit comme cloud-agnostique, déployable “through any cloud provider.” Ce qu’aucune de ces options n’est, c’est une région en Chine continentale. Cohere est une société de Toronto, et son inférence managée réside à l’étranger.
Cela fait du familier « est-ce que ça se charge depuis Shanghai ? » la mauvaise question. Qu’une requête aboutisse un jour donné ne change rien au fait que le prompt, le document récupéré et le fichier de fine-tuning ont tous dû quitter le continent pour atteindre le modèle — c’est pourquoi cette page ne publie aucun chiffre de latence first-party en Chine pour Cohere ; la vitesse n’est pas l’axe pour un service exploité depuis une autre juridiction. Cohere offre bien un véritable levier de résidence — un déploiement VPC privé ou sur site, y compris des installations air-gapped — et nous le pesons honnêtement ci-dessous. Mais un déploiement sur le territoire n’est pas la même chose que la conformité, et ce n’est pas un moyen d’atteindre le modèle à l’étranger depuis l’intérieur de la Chine.
Ce que vous lui envoyez, ce sont des informations personnelles — prompts, votre corpus RAG et données de fine-tuning
Un prompt est rarement une simple question. Avec Cohere précisément, les entrées vont plus loin que le chat : Embed et Rerank sont conçus pour prendre vos propres documents — bases de connaissances, contrats, tickets de support, code source, fiches clients — les transformer en vecteurs et les classer, et North les assemble en réponses augmentées par la récupération et en actions d’agent. Ce corpus RAG est fréquemment le matériel le plus sensible qu’une société détienne, et les données de fine-tuning le sont davantage encore. Envoyées à l’inférence à l’étranger de Cohere, toutes sont des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles partout où elles nomment ou identifient des personnes, et ce sont des informations personnelles sensibles au titre de l’article 28 de la PIPL là où elles contiennent des numéros d’identité, des données financières, de santé, biométriques ou de mineurs — chacune relevant le seuil à un consentement spécifique et distinct et à un test de nécessité. Ce sont aussi, très souvent, des secrets commerciaux.
La façon dont ces données sont utilisées compte aussi. Sur la plateforme SaaS managée de Cohere, l’entraînement sur vos entrées est le comportement par défaut : ses Enterprise Data Commitments vous indiquent que vous “can opt out from your prompts and generations being used to train Cohere models,” ce qui signifie que, tant que vous ne le faites pas, elles sont concernées ; les prompts et générations SaaS sont “logged and automatically deleted after 30 days,” et le no-logging ne s’applique qu’aux comptes approuvés pour une rétention de données nulle. Les déploiements privés et tiers de Cohere sont meilleurs sur ce point — là, Cohere indique qu’il “does not receive any customer inputs (prompts) or outputs (generations)” — mais même alors il note qu’il “may also receive certain usage data” comme des “aggregate counts of input prompt tokens.” Le levier de résidence réduit ce qui franchit la frontière ; il ne fait pas disparaître le franchissement.
La porte du dépôt — et pourquoi réduire la rétention ne ferme pas la porte
Supposons que vous vouliez tout de même l’assistant, la barre de recherche ou le bouton « résumer ceci » dans un produit visant des utilisateurs du continent. La première porte n’est pas de savoir quel modèle se trouve derrière — c’est de savoir si vous pouvez proposer un service d’IA générative tourné vers le public en Chine tout court. Les Mesures provisoires de la Chine pour la gestion des services d’IA générative (生成式人工智能服务管理暂行办法, Administration du cyberespace de Chine, en vigueur depuis le 15 août 2023) sont écrites pour exactement cela : elles visent l’usage de l’IA générative “to provide services for generating text, images, audio, video, and other content to the public within the territory of the People’s Republic of China” (article 2), et elles portent des obligations sur les données d’entraînement, le traitement des informations personnelles, un dépôt/enregistrement pour les services capables de façonner l’opinion publique, et — au titre des règles d’étiquetage 2025 — des étiquettes visibles sur le contenu généré par IA. Là où votre fonctionnalité classe ou recommande du contenu aux utilisateurs, le dépôt au titre des Dispositions sur la recommandation algorithmique peut aussi s’appliquer. Le fournisseur d’API en amont ne détient aucun de ceux-ci pour vous.
Voici la partie qui fait trébucher les équipes : resserrer la façon dont Cohere traite vos données ne franchit pas cette porte. Activer la rétention de données nulle, choisir un cloud particulier, ou monter le modèle dans votre propre VPC changent tous ce qui franchit la frontière ou l’endroit où s’exécute l’inférence — ils ne changent pas qu’une fonctionnalité d’IA générative publique proposée sur le continent a besoin de son propre dépôt, ni que les données d’utilisateur ont encore besoin d’une base légale au titre de la PIPL pour quitter le pays en premier lieu. Et si votre corpus RAG inclut des données qu’un opérateur d’infrastructure d’information critique doit garder sur le territoire, la loi sur la cybersécurité article 39 (anciennement l’article 37) — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, substance inchangée — peut interdire le transfert purement et simplement. Rien de cela n’est un verdict sur votre fonctionnalité précise : c’est une carte de l’endroit où se situe l’exposition, et les détails — quels dépôts, quels consentements, si un transfert est légal tout court — reviennent à votre conseil de régler au regard de ce que vous diffusez réellement.
La voie légale — cartographier, localiser, diffuser
Il existe des manières légales de mettre de l’IA générative devant des utilisateurs en Chine, et elles partagent une forme : le modèle est servi depuis l’intérieur de la Chine par un opérateur qui détient les dépôts, et les données d’utilisateur restent sur une base conforme. Deux schémas reviennent. L’un est un modèle domestique déclaré auprès de la CAC qui porte déjà le dépôt IA générative — Baidu Ernie (文心一言) ou Alibaba Qwen (通义千问) parmi eux. L’autre est un modèle de cloud souverain exploité sur le continent par un opérateur local agréé, soumis à la disponibilité et à la conformité propres à cet opérateur, que vous confirmez directement avec lui. Le propre déploiement VPC privé ou sur site de Cohere peut réduire l’endroit où s’exécute l’inférence et garder vos entrées hors des mains de Cohere — une étape de résidence utile — mais il n’acquitte pas à lui seul l’obligation de dépôt, il repose encore sur le modèle et le contrôle d’un fournisseur à l’étranger, et il n’est pas un substitut à l’analyse juridique ci-dessus.
Sous l’un ou l’autre choix se trouve la partie que 21YunBox détient, et c’est plus que du conseil. La surface tournée vers la Chine qui porte l’IA — le panneau de chat, la barre de recherche, le point d’API que vos utilisateurs du continent atteignent — est elle-même un service public sur le continent, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire, comme toute autre propriété tournée vers la Chine. Notre équipe Chine travaille en trois mouvements. Nous cartographions votre exposition transfrontalière PIPL, aux données sensibles, au dépôt IA générative et à la résidence, au regard de votre entité, de vos données et de qui sont vos utilisateurs. Nous localisons la fonctionnalité sur une base légale — en mettant en place et en intégrant un modèle domestique déclaré auprès de la CAC ou un modèle de cloud souverain en Chine à la place de l’appel qui ne peut être légalement servi à l’étranger, et en conservant un traitement consenti, sur le territoire, pour ce qui doit rester sur le sol du continent. Et nous diffusons la surface sur le territoire sur une infrastructure déclarée (ICP) — le 21YunBox Optimizer — devant le stack que vous exploitez déjà, sans reconstruction et sans second code. Le résultat est une fonctionnalité d’IA générative qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. C’est une couche de conformité, pas une migration — et un partenaire de votre fournisseur d’IA, non un concurrent. Ce que nous ne faisons pas — et que nul ne peut légalement faire — c’est transformer un modèle à l’étranger en un modèle du continent ; nous mettons en place et diffusons un équivalent légal. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte.
Obtenir une évaluation de conformité →
À lire également :
- Les Mesures provisoires de la Chine pour la gestion des services d’IA générative
- Les transferts transfrontaliers de données au titre de la PIPL
- Comment obtenir une déclaration ICP pour la Chine
- La loi chinoise sur la cybersécurité et la localisation des données
Questions fréquentes
Cohere est-il disponible en Chine continentale ?
L'API publique de Cohere est généralement accessible, mais il n'y a aucune région en Chine continentale : son inférence managée s'exécute sur sa propre infrastructure (la société est basée à Toronto, au Canada), et les options cloud et de déploiement privé résident hors du continent elles aussi. L'accessibilité n'est donc pas la question — chaque appel d'un utilisateur en Chine transporte des prompts et des données hors du pays, ce qui est un transfert transfrontalier PIPL, et toute fonctionnalité d'IA publique que vous bâtissez dessus a besoin de son propre dépôt CAC.
Le déploiement privé, VPC ou sur site de Cohere le rend-il conforme en Chine ?
Cela aide, mais ce n'est pas une conformité automatique. Le déploiement privé est un véritable levier de résidence — Cohere indique qu'il « does not receive any customer inputs (prompts) or outputs (generations) » dans ce mode — mais Cohere peut tout de même recevoir des métadonnées d'usage, le modèle et son contrôle restent chez un fournisseur à l'étranger, et exécuter l'inférence sur le territoire n'acquitte pas à lui seul le dépôt IA générative de la CAC ni les obligations de consentement et de résidence de la PIPL pour une fonctionnalité publique du continent. Traitez cela comme une réduction de l'exposition, puis confirmez les détails avec un conseil.
Quelle est la manière légale de diffuser une fonctionnalité d'IA de type Cohere à des utilisateurs en Chine ?
Cartographiez votre exposition transfrontalière, aux données sensibles et au dépôt IA générative au titre de la PIPL au regard de votre entité et de vos utilisateurs ; localisez la fonctionnalité sur une option légale en Chine — un modèle domestique déclaré auprès de la CAC ou un modèle de cloud souverain en Chine — plutôt que de l'acheminer vers l'inférence à l'étranger de Cohere ; et diffusez la surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox le fait comme une couche de conformité devant le stack que vous exploitez déjà, et n'utilise ni ne suggère jamais de contournement d'aucune sorte.


