Cohereは中国本土で使えるか:プロンプト、RAGコーパス、生成AIの届出、越境データ
Cohereは中国本土から到達できますが、中国国内のリージョンは運用しておらず——マネージド推論はカナダにあるCohere自身のオフショアのインフラで動くため、本土ユーザーからのあらゆるプロンプト、RAGドキュメント、ファインチューニングのセットはPIPLの越境移転であり、公開の生成AI機能はCACの届出を発動させます。Cohereと、法令に沿った中国AIの経路を、コンプライアンス起点で読み解きます。
Cohereは中国本土で使えるか
Cohereは本土から到達できますが、中国本土のリージョンを運用していません——だから問いはAPIが答えるかではなく、データが合法的に国を離れてよいか、そして公開機能に届出が要るか、です。
Cohereのマネージド推論は自社のオフショアのインフラで動く(本社はカナダ・トロント)ため、本土ユーザーから送られるあらゆるプロンプト、取得したRAGドキュメント、ファインチューニングのセット、生成された出力は、個人情報——そしてしばしば企業秘密——のPIPLの越境移転です。そのSaaSプラットフォームでは、プロンプトと生成はオプトアウトしない限りCohereのモデル学習に使われます。別途、本土ユーザーに提供する公開向けの生成AI機能は、CAC生成AIサービス管理暫定弁法(英語)の届出を発動させ、これは上流のベンダーが貴社に代わって保有しません。CohereのプライベートVPC/オンプレの経路は推論の場所を絞りますが、自動的なコンプライアンスではありません。
これは判定ではなくリスクの見取り図です——具体は専門家と確認してください。当社の中国チームが一緒にリスクを整理します →
コンプライアンス・スナップショット
- ✕ 中国本土のリージョンなし:マネージドSaaSはCohere自身のオフショアのインフラで動く
- ! プロンプト、RAGコーパス、ファインチューニングデータ、出力をオフショアのモデルへ=PIPLの越境
- ! SaaSではプロンプトと生成がデフォルトでCohereのモデルを学習——オプトアウトしない限り
- ! 本土の公開生成AI機能には独自のCAC届出が必要——ベンダーが保有するものではない
- ! VPC/オンプレは推論の場所を絞る——自動的な中国コンプライアンスではない
- ✓ 21YunBoxがリスクを整理し、CAC届出済みの国内モデルにローカライズし、中国国内から配信
Cohereの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
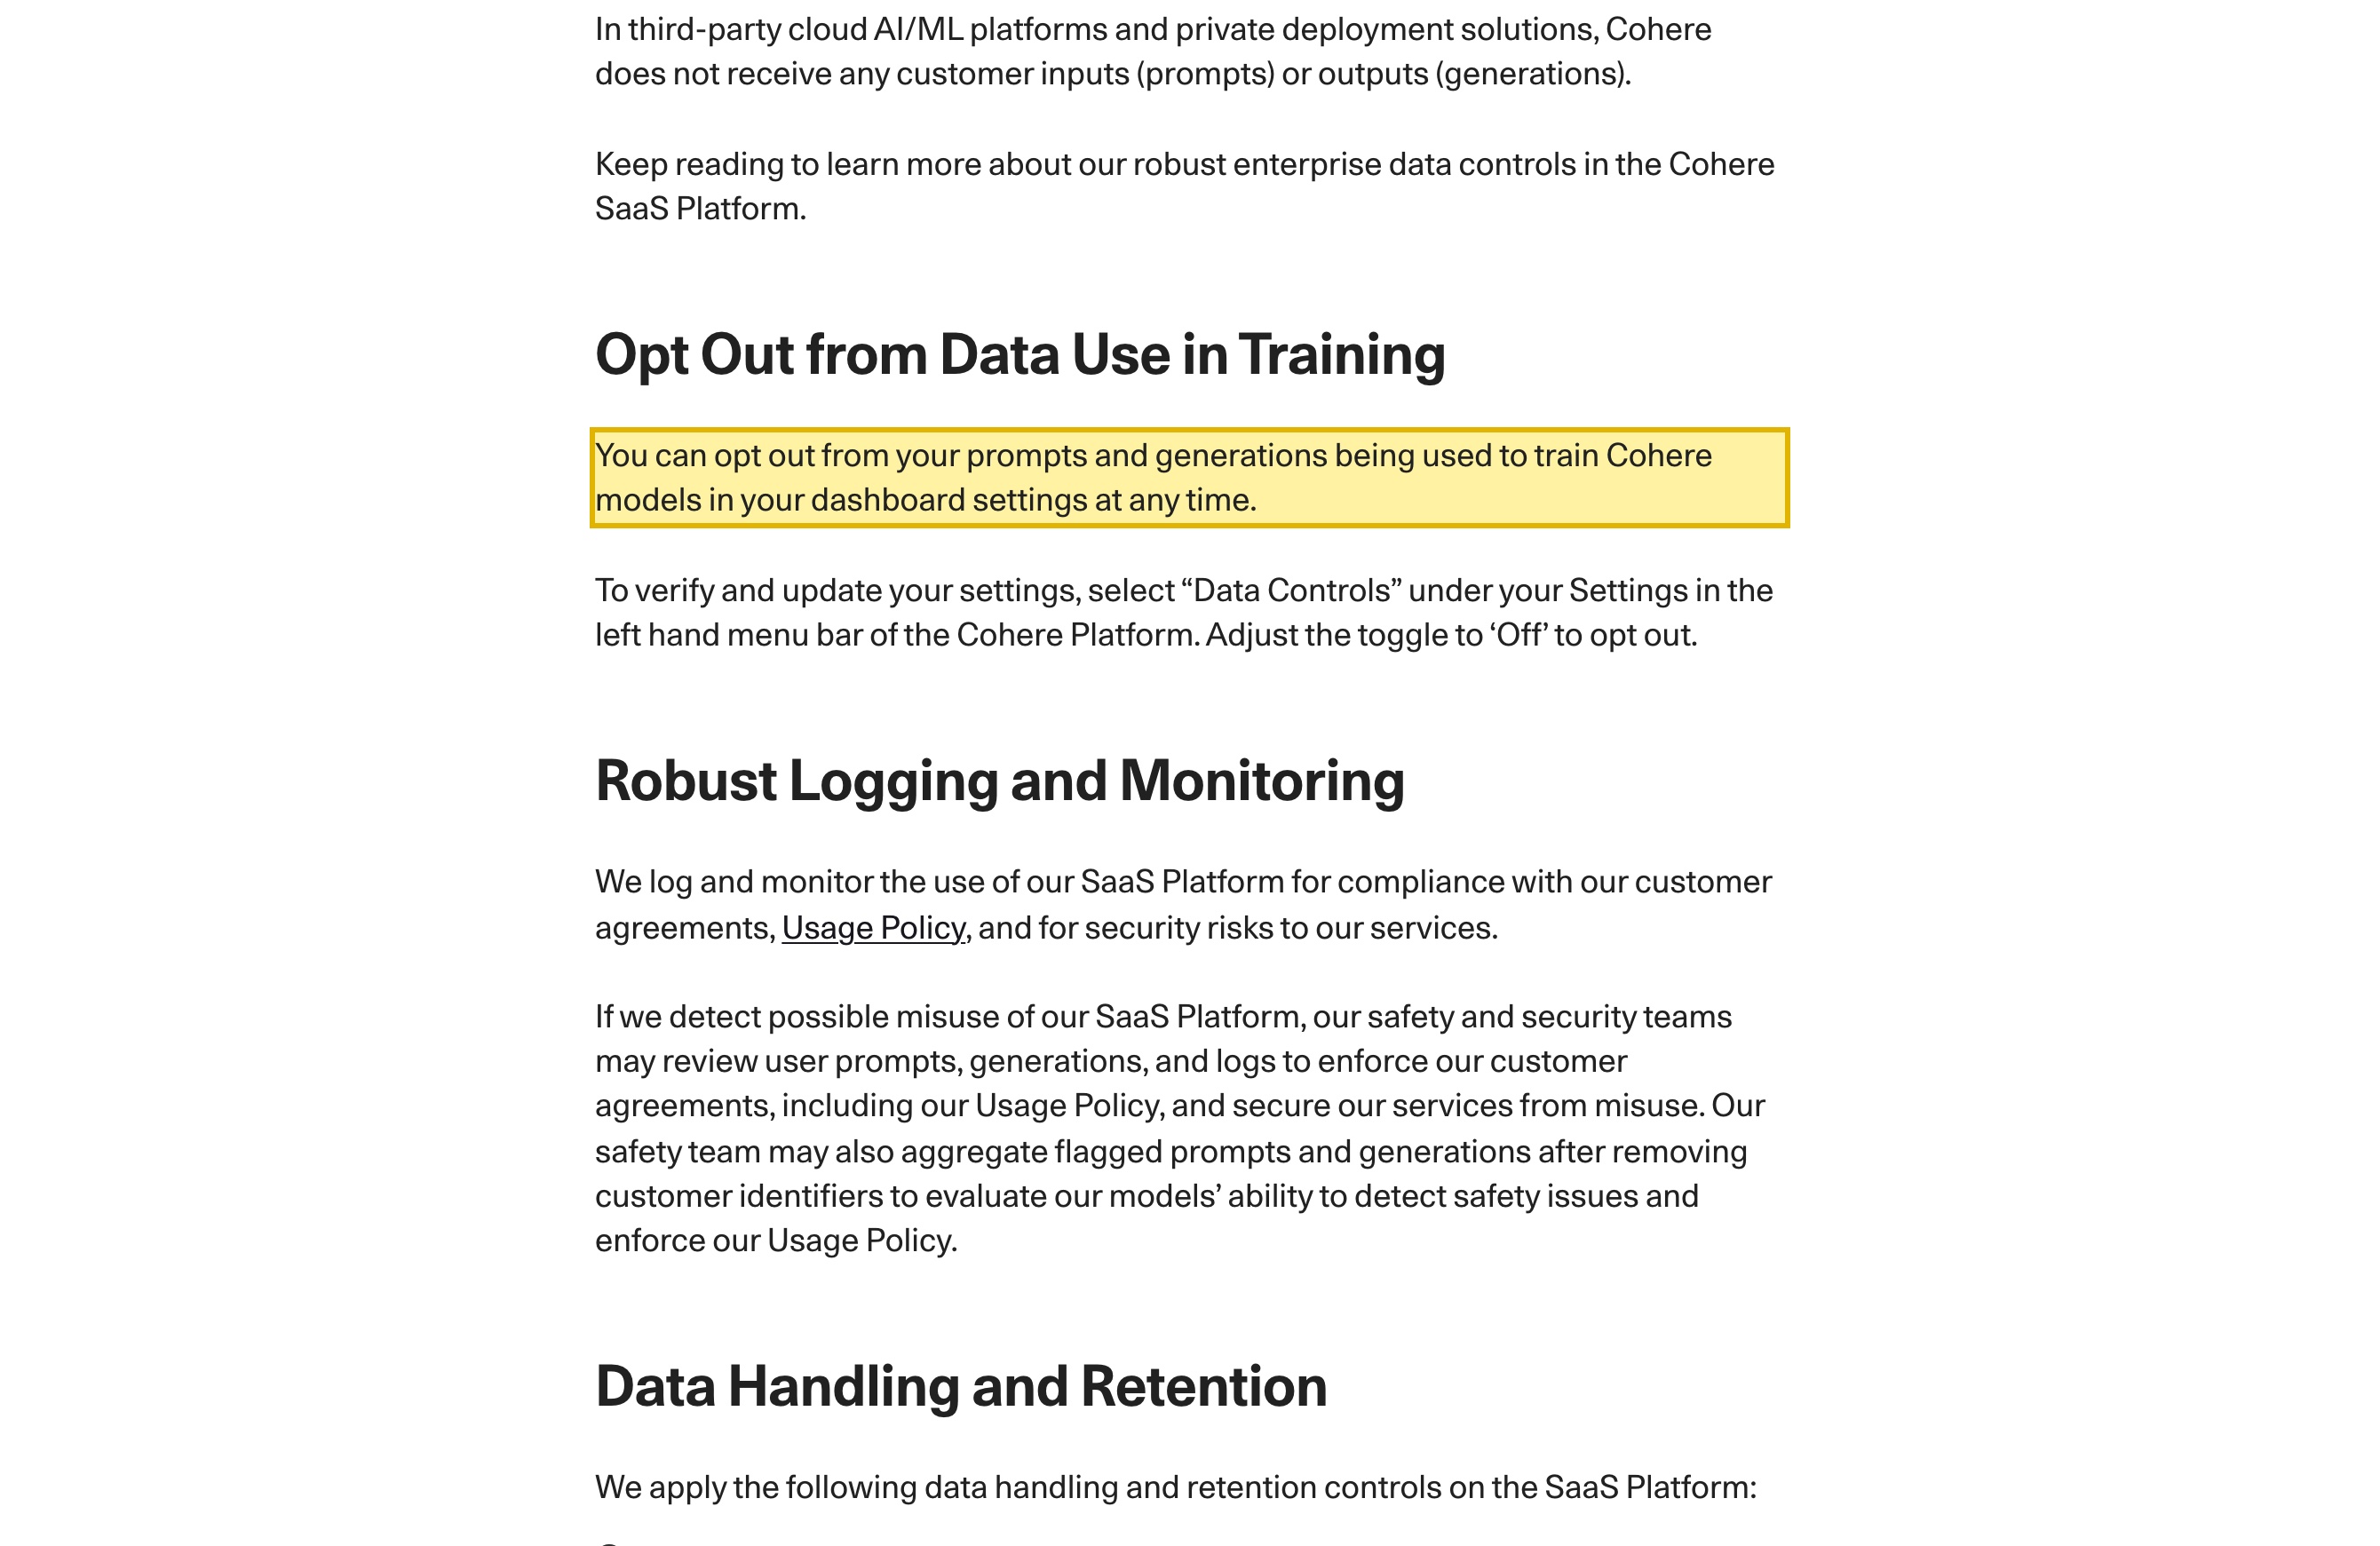
| CohereのマネージドSaaSプラットフォームでは、プロンプトと生成はオプトアウトしない限りCohereのモデル学習に使われる。 CohereのEnterprise Data Commitmentsは「ダッシュボード設定でいつでも、プロンプトと生成がCohereのモデル学習に使われるのをオプトアウトできる」と述べ、SaaSのプロンプトと生成は「ログされ30日後に自動削除」されるとする。ログなしはゼロデータ保持を承認されたアカウントにのみ適用される。本土ユーザーにとって、そのデフォルトはPIPLの越境移転であると同時に、そのデータの学習利用でもある。 | Cohere — Enterprise Data Commitments(2026-10-10取得) |
| Cohereは中国本土のリージョンを運用していない:マネージド推論はCohere自身のインフラでホストされ、プライベートVPC/オンプレの経路は国内保存のレバーであって自動的なコンプライアンスではない。 Cohereのデプロイのドキュメントは「モデルはCohereのインフラでホストされ、公開SaaSプラットフォームで利用可能」とし、プライベートおよびサードパーティクラウドのデプロイでは「Cohereは顧客の入力(プロンプト)や出力(生成)を受け取らない」とする一方、「入力プロンプトのトークンの集計数」のような「一定の利用データを受け取る場合がある」と注記する。いずれも中国本土のリージョンではなく、モデルとその制御は依然としてオフショア(カナダ・トロント)のベンダーにある。 | Cohere — Deployment Options Overview & Enterprise Data Commitments(2026-10-10取得) |
| 本土ユーザーのプロンプト、RAGドキュメント、ファインチューニングデータをCohereのオフショアの推論へ送ることは、PIPLの下での個人情報の越境移転である。 PIPL 第38〜40条は、通知、個別の同意、移転メカニズムの一つ(CACの安全評価、CAC標準契約、または認証)を求める。プロンプトやドキュメントにID番号、財務、健康、生体、未成年のデータが含まれる場合、PIPL 第28条がセンシティブ個人情報の義務を加える。義務は上流のモデルベンダーではなく、機能の運営者である貴社に課される。 | 中国個人情報保護法(PIPL)第28条、第38〜40条 |
| 本土ユーザーに提供する公開向けの生成AI機能は、中国のCAC暫定弁法を発動させる——上流のAPIベンダーが貴社に代わって保有しない届出である。 生成AIサービス管理暫定弁法(英語)(Interim Measures for the Management of Generative AI Services、CAC、2023年8月15日施行)は、本土で公衆に提供されるサービスに、届出・登録、コンテンツ安全の管理、AI生成コンテンツのラベリングを求める。ゼロ保持やプライベートデプロイを選ぶことは越えるものを絞るが、届出の義務を取り除かない。 | 生成AIサービス管理暫定弁法(CAC、2023-08-15施行) |
情報源は21YunBox コンプライアンスチームが2026年10月10日に確認しました。
中国本土を狙う製品にとって、Cohereについてまず確定すべきは「APIがどれだけ速く答えるか」——たいていは速く答えます——ではなく、各呼び出しの背後のデータが合法的に国を離れてよいかです。Cohereはエンタープライズ向けLLMプラットフォームで、CommandおよびCommand R/R+系のモデル、Embed、Rerank、そして検索・エージェントのワークスペースNorthを、マネージドAPIとしても、プライベートデプロイ向けにも提供します。本社はカナダのトロントにあり、マネージド推論は自社のオフショアのインフラで動き、中国本土のリージョンは公表していません。そこに送るものが些細であることは稀です——プロンプト、RAGコーパスとして埋め込み・取得する社内ドキュメント、ファインチューニングのセット、そして生成された出力——そしてそのコンテンツは日常的に個人情報を、しばしば企業秘密を含みます。だから決定はコンプライアンスのものであり、2つの扉にかかっています——そのデータが国境を越えてよいか、そして公開のAI機能に届出が要るか、です。
中国でのCohere:ひと目で
| 決め手 | Cohere自身の言葉で——そして中国の法で |
|---|---|
| 推論はどこで動くか | Cohereはカナダ・トロントの企業です。マネージドのCommand、Embed、Rerank、Northは、Cohereの言葉で“hosted on Cohere infrastructure and available on our public SaaS platform”(Cohereのインフラでホストされ、公開SaaSプラットフォームで利用可能)。クラウドの選択肢(Amazon BedrockとSageMaker、Azure AI Foundry、OCI)はそのプロバイダー自身のインフラで動きます。いずれも中国本土のリージョンではないので、本土からCohereに到達するとデータはオフショアへ送られます。 |
| 何を送るか——そしてなぜ個人情報か | プロンプト、RAGコーパスとして埋め込み・取得するドキュメント(しばしば最もセンシティブな社内ファイル)、ファインチューニングデータ、モデルの出力。これらは氏名、連絡先、顧客・従業員の記録、ソースコード、企業秘密を運びます——PIPLの下で個人情報であり、ID番号・財務・健康・生体・未成年のデータが現れる場合は第28条の下でのセンシティブ個人情報です。 |
| ユーザーのプロンプト=越境移転 | 中国のユーザーからCohereのオフショアの推論へ、あらゆるプロンプト、取得したドキュメント、ファインチューニングのセットは、PIPLの下での個人情報の越境移転です(第38〜40条):通知、個別の同意、移転メカニズムの一つ。マネージドSaaSプラットフォームでは、プロンプトと生成はオプトアウトしない限りCohereのモデル学習にも使われ、ログされ30日後に削除されます。 |
| 生成AIの届出の関門 | 本土ユーザーに公開向けの生成AI機能を提供すると、CACの生成AIサービス管理暫定弁法(生成式人工智能服务管理暂行办法、2023年8月15日施行)を発動させます——届出・登録、コンテンツ安全の管理、AI生成コンテンツのラベリング。上流のAPIベンダーはその届出を貴社に代わって保有しません。 |
| 到達性は軸ではない——法令に沿った経路 | 応答するエンドポイントは何も変えません——データは依然として国を離れており、公開機能には依然として届出が要ります。あらゆる中国向けの面はICP備案(备案)の義務も負います。21YunBoxがリスクを整理し、CAC届出済みの国内モデルまたは中国内のソブリンクラウドのモデルにローカライズし、それを中国国内から配信します——Cohereのオフショアのモデルへの経路ではありません。 |
中国本土のリージョンがないので、プロンプトとドキュメントは国を離れる
Cohereの立ち位置は、読み込み時のテストではなく、どこで動くかによって定まります。自社のデプロイのドキュメントは、マネージドモデルが*「Cohereのインフラでホストされ、公開SaaSプラットフォームで利用可能」であり、クラウドの選択肢はそのプロバイダー自身のインフラで動くと述べ、Cohereは自らをクラウド非依存で「任意のクラウドプロバイダーを通じて」*デプロイ可能だと説明します。そのいずれも、中国本土のリージョンではありません。Cohereはトロントの企業で、マネージド推論はオフショアにあります。
それが、おなじみの「上海から読み込まれるか」というテストを誤った問いにします。ある日にリクエストが完了するかどうかは、プロンプトも取得したドキュメントもファインチューニングのファイルも、モデルに到達するために本土を離れねばならなかったという事実を変えません——だからこのページはCohereについて中国の一次(ファーストパーティ)遅延の数字を公表しません。別の法域から運用されるサービスにとって、速度は軸ではないのです。Cohereは本物の国内保存のレバー——プライベートVPCまたはオンプレミスのデプロイ、エアギャップのインストールを含む——を提供しており、下でそれを正直に評価します。しかし中国国内のデプロイはコンプライアンスと同じではなく、中国の内側からオフショアのモデルに到達する方法でもありません。
そこに送るものは個人情報である——プロンプト、RAGコーパス、ファインチューニングデータ
プロンプトが単なる質問であることは稀です。Cohereに限って言えば、入力はチャットを超えます——EmbedとRerankは、貴社自身のドキュメント——ナレッジベース、契約書、サポートチケット、ソースコード、顧客記録——を取り込み、ベクトル化し、ランク付けするために作られ、Northはそれらを検索拡張の回答とエージェントのアクションに組み立てます。そのRAGコーパスはしばしば企業が保持する最もセンシティブな素材であり、ファインチューニングデータはさらにセンシティブです。Cohereのオフショアの推論に送られると、そのすべては、人を名指しまたは識別する限り、中国の個人情報保護法(PIPL)の下での個人情報であり、ID番号・財務・健康・生体・未成年のデータを含む場合は、PIPL 第28条の下でのセンシティブ個人情報です——それぞれが、特定の個別の同意と必要性のテストへとハードルを上げます。そしてそれは、きわめて多くの場合、企業秘密でもあります。
そのデータがどう使われるかも重要です。CohereのマネージドSaaSプラットフォームでは、入力での学習がデフォルトです——Enterprise Data Commitmentsは*「プロンプトと生成がCohereのモデル学習に使われるのをオプトアウトできる」と伝え、つまりオプトアウトするまでそれらは範囲内です。SaaSのプロンプトと生成は「ログされ30日後に自動削除」され、ログなしはゼロデータ保持を承認されたアカウントにのみ適用されます。Cohereのプライベートおよびサードパーティクラウドのデプロイはこの点でより良く——そこではCohereは「顧客の入力(プロンプト)や出力(生成)を受け取らない」とします——が、それでも「入力プロンプトのトークンの集計数」のような「一定の利用データを受け取る場合がある」*と注記します。国内保存のレバーは越えるものを絞りますが、越えること自体を消しはしません。
届出の関門——そしてなぜ保持を切り詰めても扉は閉じないか
それでも、本土ユーザー向けの製品にアシスタント、検索ボックス、「これを要約」ボタンを置きたいとしましょう。最初の関門は、その背後にどのモデルが座るかではなく——そもそも中国で公開向けの生成AIサービスを提供してよいか、です。中国の生成AIサービス管理暫定弁法(英語)(生成式人工智能服务管理暂行办法、国家インターネット情報弁公室、2023年8月15日施行)はまさにこのために書かれています——それは生成AIを*「中華人民共和国の領域内で公衆に対しテキスト、画像、音声、動画その他のコンテンツを生成するサービスを提供する」*用途に及び(第2条)、学習データ、個人情報の取り扱い、世論を形成しうるサービスの届出・登録、そして2025年のラベリング規則の下でのAI生成コンテンツへの目立つラベルの義務を課します。機能がユーザーにコンテンツをランク付けまたは推薦する場合、アルゴリズム推薦規定(英語)の届出も適用されうる。上流のAPIベンダーは、これらのどれも貴社に代わって保有しません。
ここがチームを躓かせる点です——Cohereがデータをどう扱うかを引き締めても、この関門はクリアできません。ゼロデータ保持をオンにする、特定のクラウドを選ぶ、自社のVPCにモデルを立てる——これらはすべて、何が国境を越えるか、どこで推論が動くかを変えます——が、本土で提供される公開の生成AI機能には独自の届出が要るという事実も、ユーザーデータがそもそも国を離れるにはPIPLの下での合法的な根拠が要るという事実も、変えません。そしてRAGコーパスに、重要情報インフラ運営者が国内に留めねばならないデータが含まれる場合、サイバーセキュリティ法 第39条(旧第37条)(英語)——2025年のサイバーセキュリティ法改正は2026年1月1日施行、データ国内保存の条番号を37から39へ変更、実質不変——が移転を端的に禁じうる。どれも貴社の特定の機能への判定ではありません——リスクがどこにあるかの見取り図であり、具体——どの届出か、どの同意か、そもそも移転が合法か——は、実際にリリースするものに照らして貴社の専門家が詰めるべきものです。
法令に沿った経路——整理し、ローカライズし、配信する
中国のユーザーの前に生成AIを置く合法的な方法はあり、それらは一つの形を共有します——モデルは届出を保有する事業者によって中国の内側から配信され、ユーザーデータは法令に沿った土台にとどまります。2つのパターンが繰り返されます。一つは、すでに生成AIの届出を備えたCAC届出済みの国内モデルで——Baidu Ernie(文心一言)やAlibaba Qwen(通义千问)などです。もう一つは、ライセンスを受けた現地事業者が本土で運用する中国内のソブリンクラウドのモデルで、その事業者自身の提供可否とコンプライアンスに従い、それは直接確認します。Cohere自身のプライベートVPCやオンプレミスのデプロイは、推論の場所を絞り、入力をCohereの手の外に保てます——有用な国内保存の一歩——が、それ自体で届出の義務を果たすわけではなく、依然としてオフショアのベンダーのモデルと制御に依拠し、上記の法的分析の代わりにはなりません。
どちらの選択の下にも、21YunBoxが担う部分が座り、それは助言以上のものです。AIを運ぶ中国向けの面——チャットパネル、検索ボックス、本土ユーザーが当たるAPIの端——は、それ自体が本土での公開サービスなので、ほかのあらゆる中国向けプロパティと同様にICP備案(备案)の義務を負い、法令に沿った中国国内からの配信を必要とします。当社の中国チームは3つの動きで働きます。貴社のPIPLの越境、センシティブデータ、生成AIの届出、データ国内保存のリスクを、貴社の法人、データ、ユーザーが誰かに照らして**整理(map)します。機能を法令に沿った土台にローカライズ(localize)します——オフショアで合法的に配信できない呼び出しの代わりに、CAC届出済みの国内モデルまたは中国内のソブリンクラウドのモデルを立ち上げ・統合し、本土の地に留めるべきものには同意済みの中国国内の処理を保ちます。そして面を、すでに運用中のスタックの前段で、ICP備案済みのインフラ——21YunBox Optimizer——上で中国国内から配信(deliver)**します。再設計も、二つ目のコードベースもありません。結果は、中国のユーザー向けに合法的かつ法令適合で動く生成AI機能です。これは移行ではなく法令適合のオーバーレイであり——貴社のAIベンダーにとって競合ではなくパートナーです。当社がしないこと——そして誰も合法的にはできないこと——は、オフショアのモデルを本土のモデルに変えることです。当社は法令に沿った同等物を立ち上げ、配信します。21YunBoxはいかなる不正な手段も用いず、推奨もしません。
関連する読み物:
よくあるご質問
Cohereは中国本土で利用できますか?
Cohereの公開APIは概して到達可能ですが、中国本土のリージョンはありません:マネージド推論はCohere自身のインフラ(本社はカナダ・トロント)で動き、クラウドおよびプライベートデプロイの選択肢も本土の外にあります。だから到達性は問いではありません——中国ユーザーからのあらゆる呼び出しはプロンプトとデータを国外へ運び、これはPIPLの越境移転であり、その上に構築する公開のAI機能には独自のCAC届出が要ります。
CohereのプライベートやVPC、オンプレのデプロイで中国適法になりますか?
役立ちますが、自動的なコンプライアンスではありません。プライベートデプロイは本物の国内保存のレバーです——Cohereはそのモードで「顧客の入力(プロンプト)や出力(生成)を受け取らない」とします——が、それでもCohereは利用メタデータを受け取る場合があり、モデルとその制御はオフショアのベンダーにとどまり、推論を中国国内で動かすこと自体が、公開の本土機能についてCACの生成AI届出やPIPLの同意・データ国内保存の義務を果たすわけではありません。リスクを絞るものとして扱い、具体は専門家と確認してください。
Cohere的なAI機能を中国のユーザーに合法的にリリースするには?
PIPLの越境、センシティブデータ、生成AIの届出のリスクを、貴社の法人とユーザーに照らして整理し、機能を法令に沿った中国適法の選択肢——CAC届出済みの国内モデルまたは中国内のソブリンクラウドのモデル——にローカライズし(Cohereのオフショアの推論へ回すのではなく)、中国向けの面をICP備案済みのインフラ上で中国国内から配信します。21YunBoxはこれを、すでに運用中のスタックの前段で、法令適合のオーバーレイとして行い、いかなる不正な手段も用いず、推奨もしません。


