Funktioniert Cohere in China? Prompts, RAG-Korpora, die Generative-KI-Meldung & grenzüberschreitende Daten
Cohere ist aus Festlandchina erreichbar, betreibt aber keine inländische Region — seine verwaltete Inferenz sitzt auf Coheres eigener Offshore-Infrastruktur in Kanada, jeder Prompt, jedes RAG-Dokument und jeder Fine-Tuning-Satz von einem Festland-Nutzer ist also ein PIPL-Grenztransfer, und ein öffentliches KI-Feature schaltet eine CAC-Meldung ein. Ein Compliance-zuerst-Blick auf Cohere und den rechtmäßigen China-KI-Weg.
Funktioniert Cohere in China?
Cohere ist vom Festland aus erreichbar, aber es betreibt keine Festlandchina-Region — die Frage ist also nicht, ob die API antwortet, sondern ob Ihre Daten das Land rechtmäßig verlassen dürfen und ob Ihr öffentliches Feature eine Meldung braucht.
Coheres verwaltete Inferenz läuft auf seiner eigenen Offshore-Infrastruktur (das Unternehmen sitzt in Toronto, Kanada), jeder Prompt, jedes abgerufene RAG-Dokument, jeder Fine-Tuning-Satz und jede generierte Ausgabe, die von einem Festland-Nutzer gesendet wird, ist also ein PIPL-Grenztransfer personenbezogener Daten — und oft von Geschäftsgeheimnissen. Auf seiner SaaS-Plattform werden diese Prompts und Generierungen genutzt, um Coheres Modelle zu trainieren, sofern Sie sich nicht abmelden. Davon getrennt löst jedes öffentlich zugängliche generative KI-Feature, das Sie Festland-Nutzern anbieten, die Meldung nach den CAC-Übergangsmaßnahmen aus, die der vorgelagerte Anbieter nicht für Sie hält; Coheres privater VPC/on-premises-Weg verengt, wo die Inferenz läuft, ist aber keine automatische Compliance.
Dies ist eine Risikokarte, kein Urteil — klären Sie die Einzelheiten mit Rechtsbeistand. Unser China-Team kann Ihre Exponierung kartieren →
Compliance-Momentaufnahme
- ✕ Keine Festlandchina-Region: Die verwaltete SaaS läuft auf Coheres eigener Offshore-Infrastruktur
- ! Prompts, RAG-Korpora, Fine-Tuning-Daten & Ausgaben an ein Offshore-Modell = PIPL-Grenztransfer
- ! Auf der SaaS trainieren Prompts & Generierungen Coheres Modelle standardmäßig, sofern Sie sich nicht abmelden
- ! Ein öffentliches Festland-Gen-KI-Feature braucht seine eigene CAC-Meldung — nicht die des Anbieters
- ! VPC/on-premises verengt, wo die Inferenz läuft — es ist keine automatische China-Compliance
- ✓ 21YunBox kartiert die Exponierung, lokalisiert ein CAC-gemeldetes inländisches Modell & liefert es im Inland aus
Was die offizielle Cohere-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
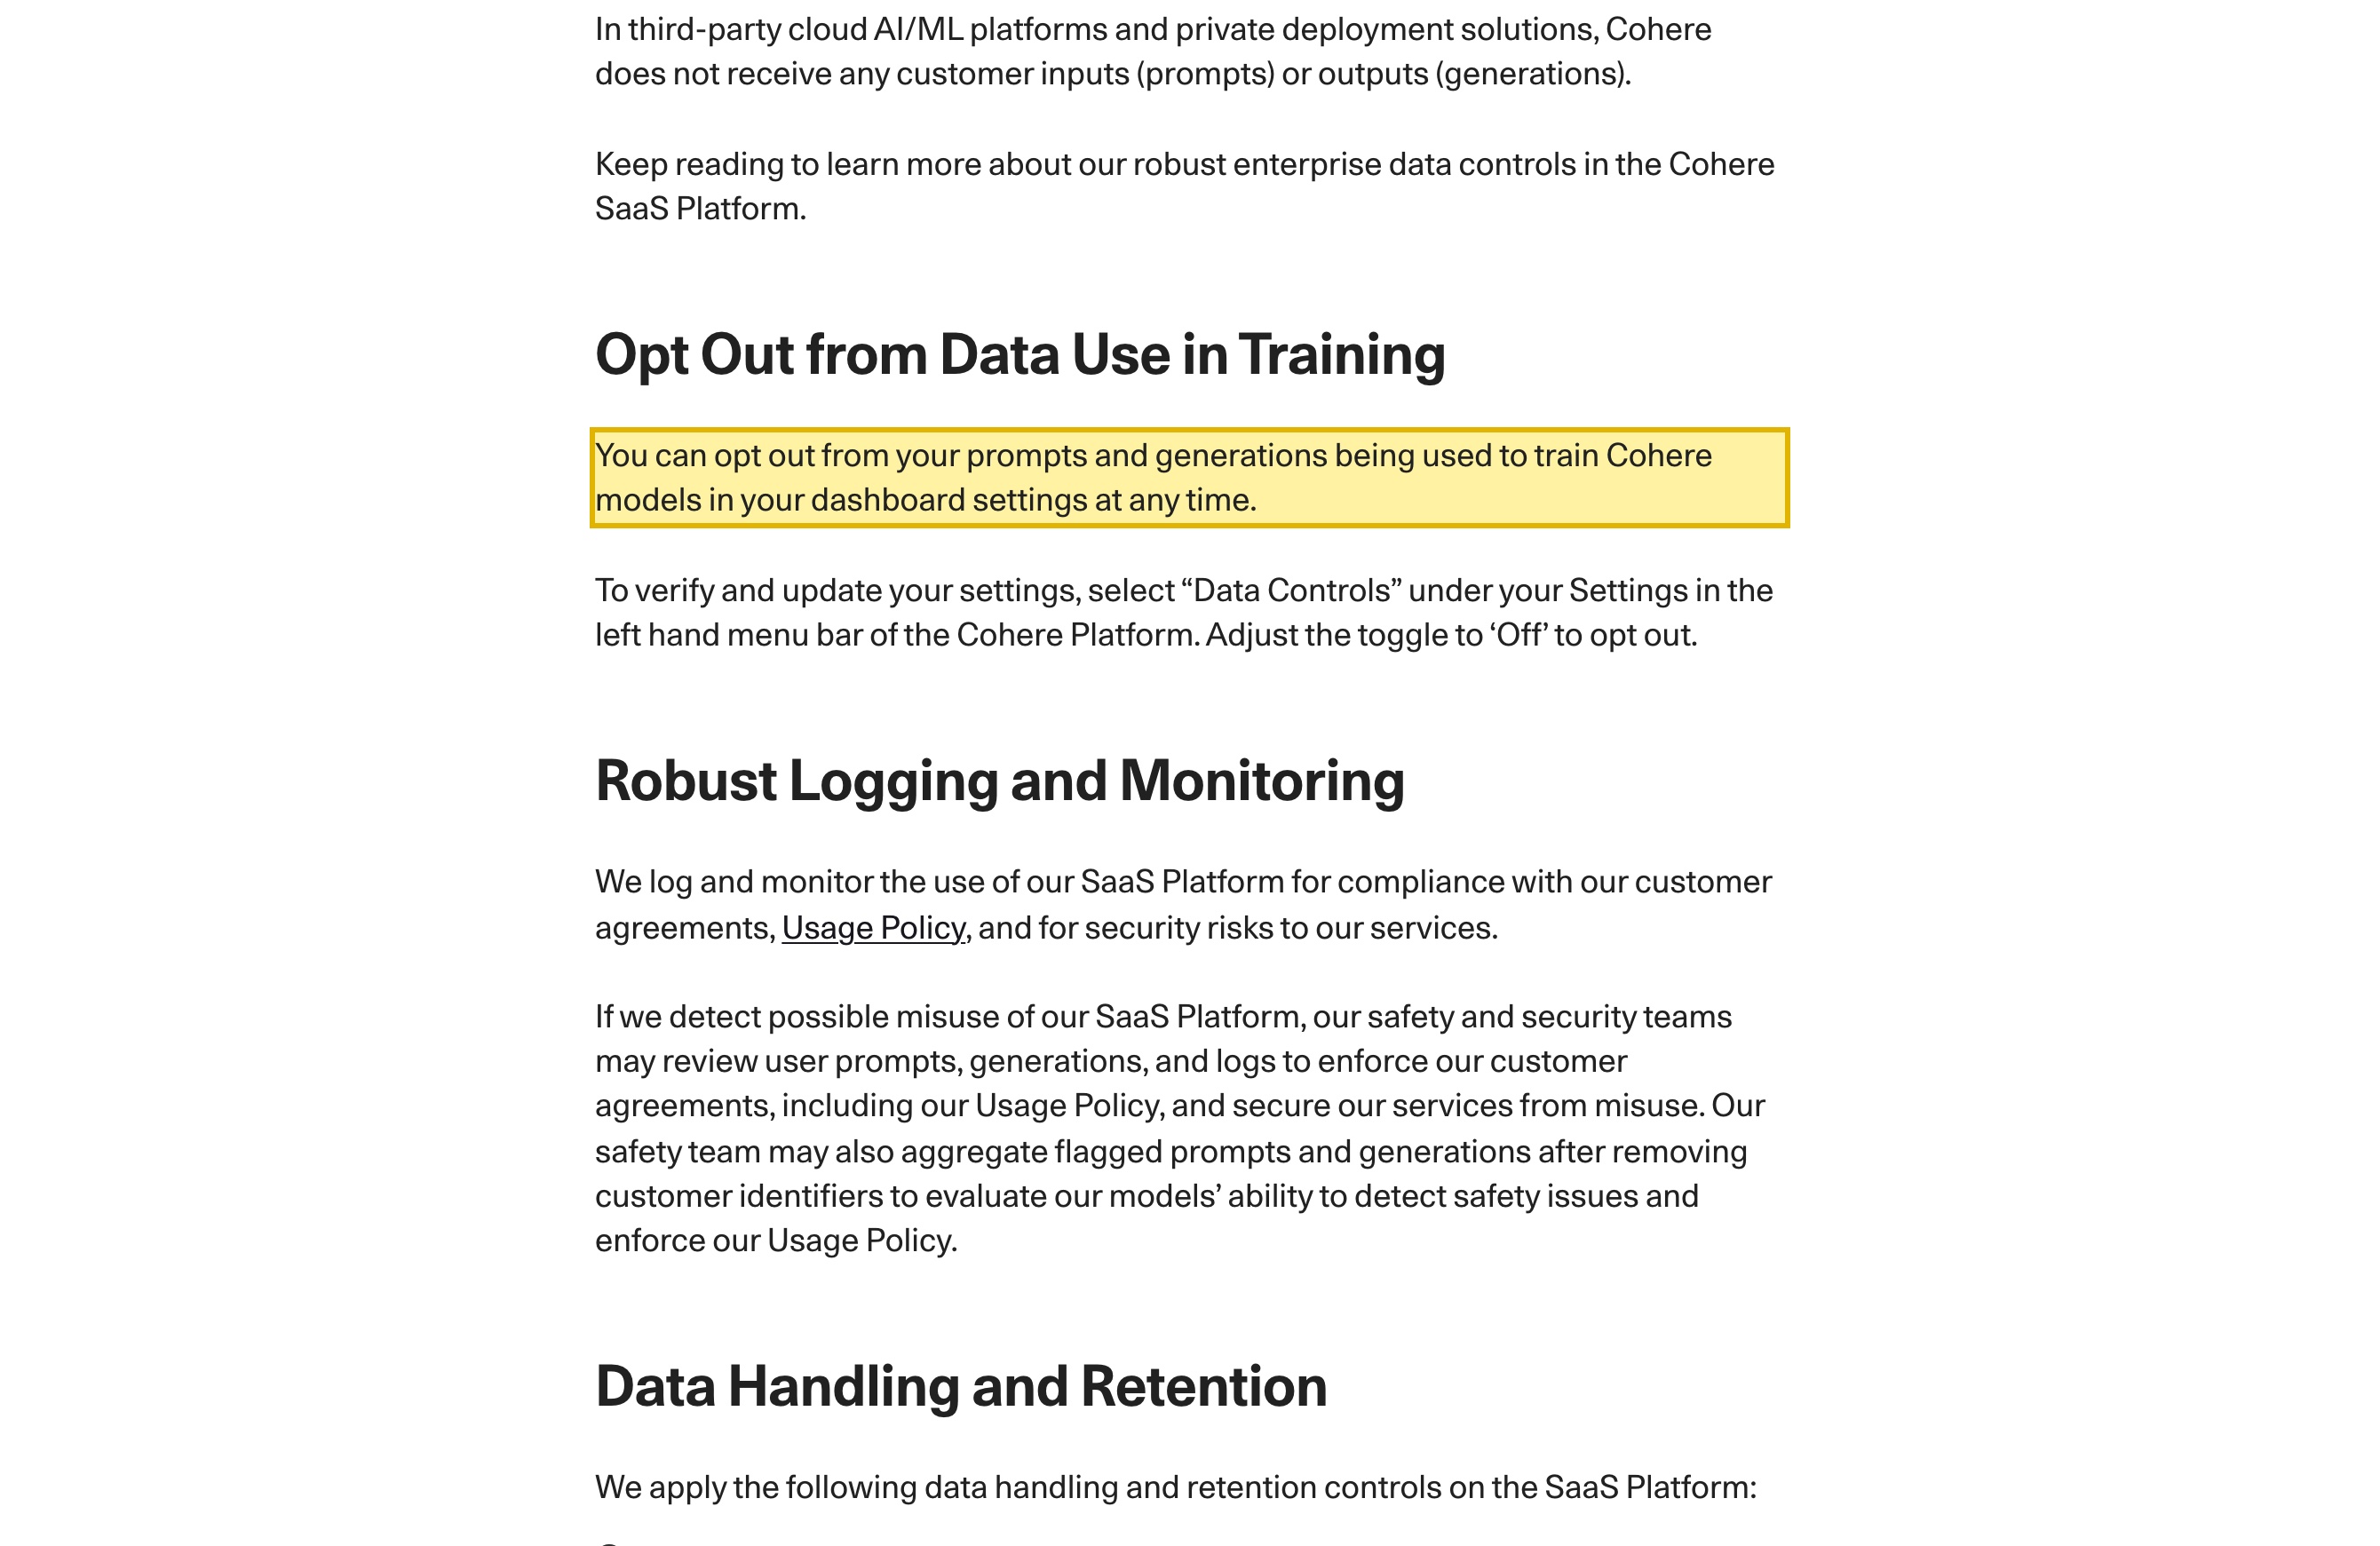
| Auf Coheres verwalteter SaaS-Plattform werden Ihre Prompts und Generierungen genutzt, um Coheres Modelle zu trainieren, sofern Sie sich nicht abmelden. Coheres Enterprise Data Commitments geben an: „You can opt out from your prompts and generations being used to train Cohere models in your dashboard settings at any time,“ und dass SaaS-Prompts und -Generierungen „logged and automatically deleted after 30 days“ werden; No-Logging gilt nur für Konten, die für Null-Datenaufbewahrung freigegeben sind. Für einen Festland-Nutzer ist diese Voreinstellung sowohl ein PIPL-Grenztransfer als auch eine Trainingsnutzung seiner Daten. | Cohere — Enterprise Data Commitments (abgerufen 2026-10-10) |
| Cohere betreibt keine Festlandchina-Region: Die verwaltete Inferenz wird auf Coheres eigener Infrastruktur gehostet, und der private VPC/on-premises-Weg ist ein Residenz-Hebel, keine automatische Compliance. Coheres Deployment-Dokumentation gibt an: „The models are hosted on Cohere infrastructure and available on our public SaaS platform,“ und dass in privaten und Drittanbieter-Cloud-Deployments „Cohere does not receive any customer inputs (prompts) or outputs (generations)“ — wobei es anmerkt, es „may also receive certain usage data“ wie „aggregate counts of input prompt tokens“. Keines davon ist eine Festlandchina-Region, und das Modell und seine Kontrolle sitzen weiterhin bei einem Offshore-Anbieter (Toronto, Kanada). | Cohere — Deployment Options Overview & Enterprise Data Commitments (abgerufen 2026-10-10) |
| Die Prompts, RAG-Dokumente oder Fine-Tuning-Daten eines Festland-Nutzers an Coheres Offshore-Inferenz zu senden ist ein Grenztransfer personenbezogener Daten nach PIPL. PIPL Artikel 38–40 verlangen Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung); wo ein Prompt oder Dokument ID-Nummern, Finanz-, Gesundheits-, biometrische oder Minderjährigen-Daten enthält, fügt PIPL Artikel 28 Pflichten für sensible personenbezogene Daten hinzu. Die Pflicht fällt auf Sie, den Feature-Betreiber — nicht auf den vorgelagerten Modell-Anbieter. | Gesetz zum Schutz personenbezogener Daten (PIPL), Artikel 28 und 38–40 |
| Ein öffentlich zugängliches generatives KI-Feature, das Festland-Nutzern angeboten wird, löst Chinas CAC-Übergangsmaßnahmen aus — eine Meldung, die der vorgelagerte API-Anbieter nicht für Sie hält. Die Übergangsmaßnahmen für die Verwaltung generativer KI-Dienste (生成式人工智能服务管理暂行办法, CAC, in Kraft am 15. August 2023) verlangen eine Meldung/Registrierung, Inhalts-Sicherheitskontrollen und die Kennzeichnung KI-generierter Inhalte für Dienste, die der Öffentlichkeit im Festland angeboten werden. Null-Aufbewahrung oder ein privates Deployment zu wählen verengt, was die Grenze überquert, aber es beseitigt die Melde-Pflicht nicht. | Übergangsmaßnahmen für die Verwaltung generativer KI-Dienste (CAC, wirksam 2023-08-15) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein auf Festlandchina gerichtetes Produkt ist das Erste, was zu Cohere zu klären ist, nicht, wie schnell seine API antwortet — das wird sie meist —, sondern ob die Daten hinter jedem Aufruf das Land rechtmäßig verlassen dürfen. Cohere ist eine Enterprise-LLM-Plattform: Seine Generationsmodelle Command und Command R/R+, Embed, Rerank und der North-Retrieval-und-Agent-Workspace werden sowohl als verwaltete API als auch für Private Deployment angeboten. Die Firma sitzt in Toronto, Kanada; ihre verwaltete Inferenz läuft auf ihrer eigenen Offshore-Infrastruktur; und sie veröffentlicht keine Festlandchina-Region. Was Sie ihr füttern, ist selten trivial — Prompts, die internen Dokumente, die Sie als RAG-Korpus einbetten und abrufen, Fine-Tuning-Sätze und die generierten Ausgaben —, und dieser Inhalt trägt routinemäßig personenbezogene Daten und oft Geschäftsgeheimnisse. Die Entscheidung ist also eine Compliance-Entscheidung, und sie hängt an zwei Türen: ob diese Daten die Grenze überqueren dürfen und ob ein öffentliches KI-Feature eine Meldung braucht.
Cohere in China auf einen Blick
| Worüber es entscheidet | In Coheres eigenen Worten — und Chinas Recht |
|---|---|
| Wo läuft die Inferenz? | Cohere ist eine Toronto-(Kanada-)Firma. Seine verwalteten Command-, Embed-, Rerank- und North-Dienste sind, in Coheres Worten, „hosted on Cohere infrastructure and available on our public SaaS platform“; die Cloud-Optionen (Amazon Bedrock und SageMaker, Azure AI Foundry, OCI) laufen auf der eigenen Infrastruktur des Anbieters. Keine ist eine Festlandchina-Region, Cohere aus dem Festland zu erreichen, sendet also Daten offshore. |
| Was Sie ihm senden — und warum es personenbezogene Daten sind | Prompts, die Dokumente, die Sie als RAG-Korpus einbetten und abrufen (oft Ihre sensibelsten internen Dateien), Fine-Tuning-Daten und die Ausgaben des Modells. Diese tragen Namen, Kontakte, Kunden- und Mitarbeiter-Datensätze, Quellcode und Geschäftsgeheimnisse — personenbezogene Daten nach PIPL und sensible personenbezogene Daten nach Art. 28, wo ID-Nummern, Finanz-, Gesundheits-, biometrische oder Minderjährigen-Daten erscheinen. |
| Die Prompts Ihrer Nutzer = ein Grenztransfer | Von einem Nutzer in China zu Coheres Offshore-Inferenz ist jeder Prompt, jedes abgerufene Dokument und jeder Fine-Tuning-Satz ein Grenztransfer personenbezogener Daten nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Auf der verwalteten SaaS-Plattform werden Prompts und Generierungen auch zum Training von Coheres Modellen genutzt, sofern Sie nicht ablehnen, und werden protokolliert und nach 30 Tagen gelöscht. |
| Die Generative-KI-Melde-Schranke | Ein öffentlichkeitsgerichtetes Generative-KI-Feature Festland-Nutzern anzubieten, schaltet die CAC-Interim-Measures-for-the-Management-of-Generative-AI-Services (生成式人工智能服务管理暂行办法, in Kraft 15. Aug. 2023) ein — eine Meldung/Registrierung, Inhalts-Sicherheits-Kontrollen und Kennzeichnung KI-generierten Inhalts. Der vorgelagerte API-Anbieter hält diese Meldung nicht für Sie. |
| Erreichbarkeit ist nicht die Achse — der rechtmäßige Weg | Ein antwortender Endpunkt ändert nichts: Die Daten verließen weiterhin das Land, und ein öffentliches Feature braucht weiterhin seine Meldung. Jede auf China ausgerichtete Oberfläche trägt auch eine ICP-Beian- (备案-)Pflicht. 21YunBox kartiert die Exponierung, lokalisiert auf ein CAC-gemeldetes inländisches oder In-China-Souverän-Cloud-Modell und liefert es im Inland aus — keine Route zu Coheres Offshore-Modell. |
Keine Festlandchina-Region, Ihre Prompts und Dokumente verlassen also das Land
Coheres Position wird davon gesetzt, wo es läuft, nicht von einem Ladezeit-Test. Seine eigene Deployment-Dokumentation sagt, die verwalteten Modelle seien „hosted on Cohere infrastructure and available on our public SaaS platform“, und dass die Cloud-Optionen auf der eigenen Infrastruktur des Anbieters laufen; Cohere beschreibt sich als cloud-agnostisch, deploybar „through any cloud provider“. Was keine davon ist, ist eine Festlandchina-Region. Cohere ist eine Toronto-Firma, und seine verwaltete Inferenz sitzt offshore.
Das macht den vertrauten „lädt es aus Shanghai?“-Test zur falschen Frage. Ob eine Anfrage an einem gegebenen Tag abschließt, ändert nicht die Tatsache, dass der Prompt, das abgerufene Dokument und die Fine-Tuning-Datei alle das Festland verlassen mussten, um das Modell zu erreichen — weshalb diese Seite keine eigene China-Latenzzahl für Cohere veröffentlicht; Geschwindigkeit ist nicht die Achse für einen Dienst, der von einer anderen Jurisdiktion betrieben wird. Cohere bietet tatsächlich einen echten Residenz-Hebel — ein privates VPC- oder On-Premises-Deployment, einschließlich Air-Gapped-Installationen — und wir wägen ihn unten ehrlich. Aber inländisches Deployment ist nicht dasselbe wie Compliance, und es ist kein Weg, das Offshore-Modell aus China heraus zu erreichen.
Was Sie ihm senden, sind personenbezogene Daten — Prompts, Ihr RAG-Korpus und Fine-Tuning-Daten
Ein Prompt ist selten nur eine Frage. Mit Cohere speziell gehen die Eingaben weiter als Chat: Embed und Rerank sind gebaut, um Ihre eigenen Dokumente zu nehmen — Wissensbasen, Verträge, Support-Tickets, Quellcode, Kunden-Datensätze —, sie in Vektoren zu verwandeln und sie zu ranken, und North setzt sie zu Retrieval-augmentierten Antworten und Agent-Aktionen zusammen. Dieser RAG-Korpus ist häufig das sensibelste Material, das ein Unternehmen hält, und Fine-Tuning-Daten sind noch sensibler. An Coheres Offshore-Inferenz gesendet, sind sie alle personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten, wo immer sie Personen nennen oder identifizieren, und sie sind sensible personenbezogene Daten nach PIPL Art. 28, wo sie ID-Nummern, Finanz-, Gesundheits-, biometrische oder Minderjährigen-Daten enthalten — von denen jede die Schwelle auf eine spezifische, gesonderte Einwilligung und einen Notwendigkeitstest hebt. Sie sind auch sehr oft Geschäftsgeheimnisse.
Wie diese Daten genutzt werden, zählt ebenfalls. Auf Coheres verwalteter SaaS-Plattform ist das Training mit Ihren Eingaben der Standard: Seine Enterprise Data Commitments sagen Ihnen, dass Sie „can opt out from your prompts and generations being used to train Cohere models“, was bedeutet, dass sie, bis Sie es tun, im Geltungsbereich sind; SaaS-Prompts und -Generierungen sind „logged and automatically deleted after 30 days“, und No-Logging gilt nur für Konten, die für Zero Data Retention genehmigt sind. Coheres Private- und Drittanbieter-Cloud-Deployments sind an diesem Punkt besser — dort sagt Cohere, es „does not receive any customer inputs (prompts) or outputs (generations)“ —, aber selbst dann merkt es an, es „may also receive certain usage data“ wie „aggregate counts of input prompt tokens“. Der Residenz-Hebel verengt, was überquert; er lässt die Überquerung nicht verschwinden.
Die Melde-Schranke — und warum das Trimmen der Aufbewahrung die Tür nicht schließt
Angenommen, Sie wollen den Assistenten, die Suchbox oder den „Fass das zusammen“-Button in einem Produkt, das auf Festland-Nutzer gerichtet ist, trotzdem. Die erste Schranke ist nicht, welches Modell dahintersitzt — sie ist, ob Sie überhaupt einen öffentlichkeitsgerichteten Generative-KI-Dienst in China anbieten dürfen. Chinas Interim Measures for the Management of Generative AI Services (生成式人工智能服务管理暂行办法, Cyberspace Administration of China, in Kraft seit 15. August 2023) sind genau dafür geschrieben: Sie reichen an die Nutzung generativer KI, „to provide services for generating text, images, audio, video, and other content to the public within the territory of the People’s Republic of China“ (Art. 2), und sie tragen Pflichten zu Trainingsdaten, Handhabung personenbezogener Daten, eine Meldung/Registrierung für Dienste, die öffentliche Meinung formen können, und — nach den Kennzeichnungs-Regeln von 2025 — auffällige Kennzeichen auf KI-generiertem Inhalt. Wo Ihr Feature Inhalt an Nutzer rankt oder empfiehlt, kann auch die Algorithm Recommendation Provisions-Meldung gelten. Der vorgelagerte API-Anbieter hält keine davon für Sie.
Hier ist der Teil, der Teams stolpern lässt: Zu verschärfen, wie Cohere Ihre Daten handhabt, klärt diese Schranke nicht. Zero Data Retention anzuschalten, eine bestimmte Cloud zu wählen oder das Modell in Ihrem eigenen VPC aufzustellen, ändert alle, was die Grenze überquert oder wo Inferenz läuft — sie ändern nicht, dass ein öffentliches Generative-KI-Feature, das im Festland angeboten wird, seine eigene Meldung braucht, noch dass die Nutzerdaten überhaupt erst eine Rechtsgrundlage nach PIPL brauchen, um das Land zu verlassen. Und wenn Ihr RAG-Korpus Daten einschließt, die ein Betreiber kritischer Informationsinfrastruktur onshore halten muss, kann Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Cybersicherheitsgesetz-Änderung von 2025, in Kraft am 1. Januar 2026, nummerierte den Datenlokalisierungs-Artikel von 37 auf 39 um, substanziell unverändert — den Transfer gänzlich sperren. Nichts davon ist ein Urteil über Ihr konkretes Feature: Es ist eine Karte, wo die Exponierung sitzt, und die Einzelheiten — welche Meldungen, welche Einwilligungen, ob ein Transfer überhaupt rechtmäßig ist — sind für Ihren Rechtsbeistand, gegen das zu klären, was Sie tatsächlich ausliefern.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt rechtmäßige Wege, generative KI vor Nutzer in China zu stellen, und sie teilen eine Form: Das Modell wird von innerhalb Chinas von einem Betreiber bedient, der die Meldungen hält, und die Nutzerdaten bleiben auf einer rechtskonformen Grundlage. Zwei Muster wiederholen sich. Eines ist ein CAC-gemeldetes inländisches Modell, das die Generative-KI-Meldung bereits trägt — Baidu Ernie (文心一言) oder Alibaba Qwen (通义千问) darunter. Das andere ist ein In-China-Souverän-Cloud-Modell, das im Festland von einem lizenzierten lokalen Betreiber betrieben wird, vorbehaltlich der eigenen Verfügbarkeit und Compliance dieses Betreibers, die Sie direkt mit ihm bestätigen. Coheres eigenes privates VPC- oder On-Prem-Deployment kann reduzieren, wo Inferenz läuft, und Ihre Eingaben aus Coheres Händen halten — ein nützlicher Residenz-Schritt —, aber es erfüllt für sich allein nicht die Melde-Pflicht, es verlässt sich weiterhin auf das Modell und die Kontrolle eines Offshore-Anbieters, und es ist kein Ersatz für die Rechtsanalyse oben.
Unter jeder Wahl sitzt der Teil, den 21YunBox besitzt, und er ist mehr als Beratung. Die auf China ausgerichtete Oberfläche, die die KI trägt — das Chat-Panel, die Suchbox, der API-Edge, den Ihre Festland-Nutzer treffen —, ist selbst ein öffentlicher Dienst im Festland, sie trägt also eine ICP-Beian- (备案-)Pflicht und braucht rechtskonforme, inländische Auslieferung wie jede andere auf China ausgerichtete Property. Unser China-Team arbeitet in drei Zügen. Wir kartieren Ihre PIPL-Grenzübertritts-, Sensible-Daten-, Generative-KI-Melde- und Residenz-Exponierung gegen Ihre Gesellschaft, Ihre Daten und wer Ihre Nutzer sind. Wir lokalisieren das Feature auf eine rechtmäßige Grundlage — stellen ein CAC-gemeldetes inländisches Modell oder ein In-China-Souverän-Cloud-Modell anstelle des Aufrufs auf und integrieren es, der nicht rechtmäßig offshore bedient werden kann, und halten eingewilligte, inländische Verarbeitung für das, was auf Festland-Boden bleiben muss. Und wir liefern die Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus — den 21YunBox Optimizer — vor dem Stack, den Sie bereits betreiben, ohne Neuaufbau und ohne zweite Codebasis. Das Ergebnis ist ein Generative-KI-Feature, das legal und rechtskonform für Ihre Nutzer in China läuft. Dies ist eine rechtskonforme Overlay, keine Migration — und ein Partner Ihres KI-Anbieters, kein Konkurrent. Was wir nicht tun — und was niemand rechtmäßig kann — ist, ein Offshore-Modell in ein Festland-Modell zu verwandeln; wir stellen ein rechtmäßiges Äquivalent auf und liefern es aus. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Chinas Interim Measures for the Management of Generative AI Services
- Grenzüberschreitende Datentransfers nach PIPL
- So erhalten Sie eine ICP-Beian für China
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
Häufige Fragen
Ist Cohere in Festlandchina verfügbar?
Coheres öffentliche API ist im Allgemeinen erreichbar, aber es gibt keine Festlandchina-Region: Seine verwaltete Inferenz läuft auf Coheres eigener Infrastruktur (das Unternehmen sitzt in Toronto, Kanada), und die Cloud- und Privat-Deployment-Optionen sitzen ebenfalls außerhalb des Festlands. Erreichbarkeit ist also nicht die Frage — jeder Aufruf von einem China-Nutzer trägt Prompts und Daten aus dem Land, was ein PIPL-Grenztransfer ist, und jedes öffentliche KI-Feature, das Sie darauf bauen, braucht seine eigene CAC-Meldung.
Macht Coheres privates, VPC- oder on-premises-Deployment es China-konform?
Es hilft, aber es ist keine automatische Compliance. Privat-Deployment ist ein echter Residenz-Hebel — Cohere sagt, es „does not receive any customer inputs (prompts) or outputs (generations)“ in diesem Modus — doch Cohere kann weiterhin Nutzungs-Metadaten erhalten, das Modell und seine Kontrolle bleiben bei einem Offshore-Anbieter, und Inferenz im Inland zu betreiben erledigt für sich allein weder die CAC-Gen-KI-Meldung noch PIPLs Einwilligungs- und Residenz-Pflichten für ein öffentliches Festland-Feature. Behandeln Sie es als Verengung der Exponierung, dann klären Sie die Einzelheiten mit Rechtsbeistand.
Was ist der rechtmäßige Weg, ein KI-Feature im Cohere-Stil an Nutzer in China auszuliefern?
Kartieren Sie Ihre PIPL-Grenzübertritts-, Sensible-Daten- und Gen-KI-Melde-Exponierung gegen Ihre Gesellschaft und Ihre Nutzer; lokalisieren Sie das Feature auf eine rechtmäßige, China-legale Option — ein CAC-gemeldetes inländisches Modell oder ein In-China-Souverän-Cloud-Modell — statt zu Coheres Offshore-Inferenz zu leiten; und liefern Sie die auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox tut dies als rechtskonforme Overlay vor dem Stack, den Sie bereits betreiben, und verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.


