¿Funciona Zapier en China? Datos transfronterizos, residencia y una herramienta solo en la nube
Zapier es una capa de automatización solo en la nube alojada en servidores de AWS en Estados Unidos, sin región en China continental y sin opción de residencia de datos — de modo que los datos personales que sus Zaps sacan de China son una transferencia transfronteriza conforme a la PIPL, y el deber es suyo, no de Zapier. Un análisis que antepone el cumplimiento.
¿Funciona Zapier en China?
Si puede usar Zapier en China es, ante todo, una cuestión de datos transfronterizos y de residencia, no de velocidad. Zapier es una capa de automatización solo en la nube — no puede autoalojarlo —, así que dónde acaban reposando los datos personales que mueven sus Zaps está fijado, y eso es a lo que responde la ley china.
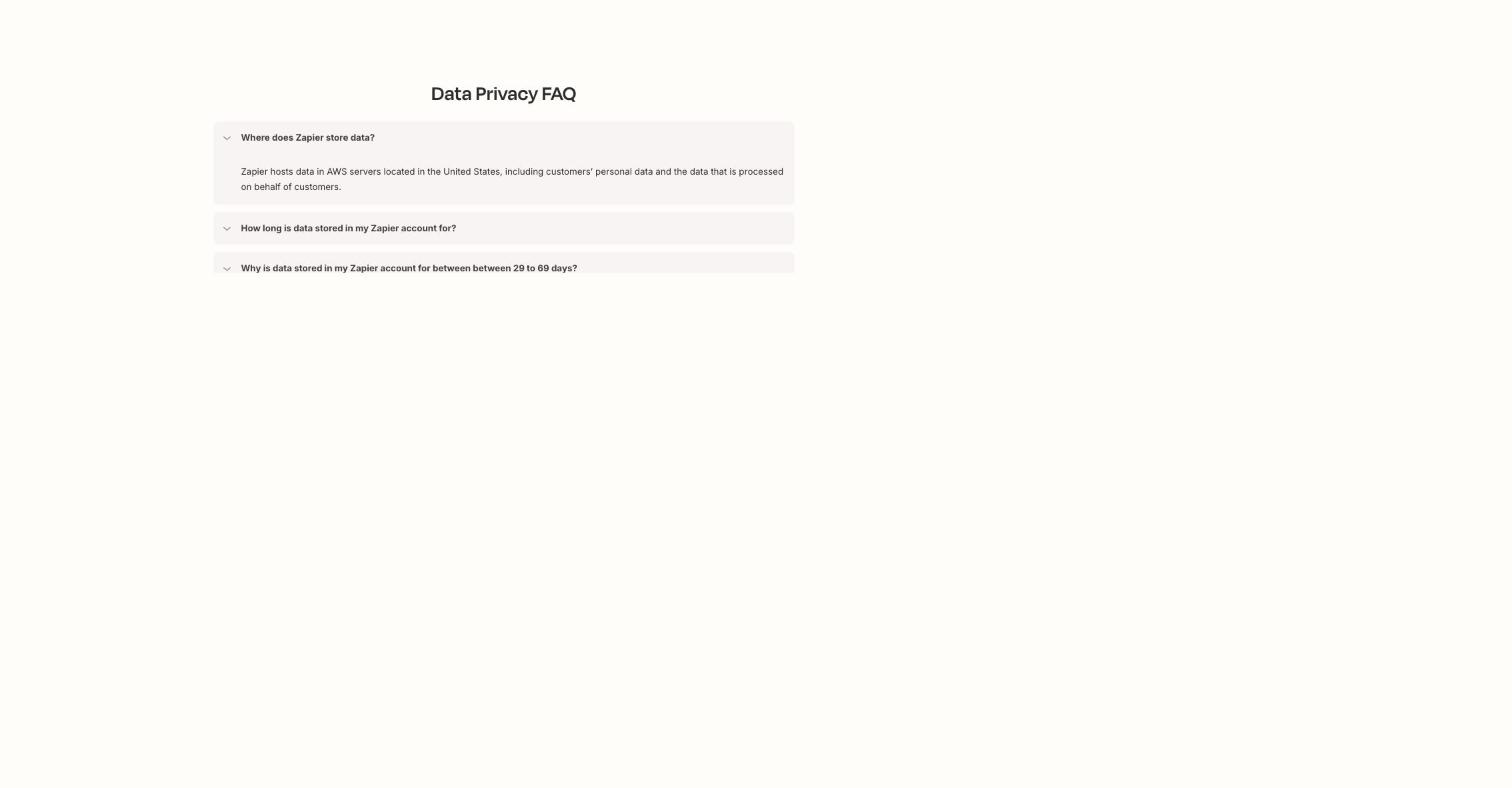
Según la propia documentación de privacidad de datos de Zapier, “Zapier hosts data in AWS servers located in the United States, including customers' personal data and the data that is processed on behalf of customers,” (Zapier aloja los datos en servidores de AWS en Estados Unidos, incluidos los datos personales de los clientes), y preguntado si los datos pueden mantenerse dentro de una región responde sin rodeos que “Zapier does not support this option” (Zapier no admite esta opción) — así que no hay región en China continental ni ningún control de residencia de datos. Zapier también le designa a usted, el cliente, “data controller” (responsable del tratamiento) y a sí mismo “data processor,” (encargado del tratamiento), lo que conforme a la Ley de Protección de Información Personal de China hace que justificar la transferencia transfronteriza le corresponda a usted: los datos personales que sus Zaps extraen de personas en China acaban en servidores de EE. UU., y requieren notificación, consentimiento separado y un mecanismo de transferencia. La tabla de abajo recoge la propia redacción de Zapier y las normas que activa.
Esto es un panorama de riesgo, no un veredicto — sus obligaciones dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede trazar con usted su exposición en Zapier →
Instantánea de cumplimiento
- ✕ Solo en la nube y alojado en servidores de AWS en Estados Unidos — sin región en China continental, y no puede autoalojarlo dentro del país
- ✕ Ninguna opción de residencia de datos — Zapier ni siquiera fija los datos en la UE
- ! Zapier le designa a usted responsable del tratamiento: los datos personales de China que sus Zaps envían a EE. UU. son su transferencia transfronteriza conforme a la PIPL
- ! Un CIIO o un tratante de grandes volúmenes debe mantener los datos personales de China dentro del país — un alojamiento solo en EE. UU. no puede
- ✓ Existe una vía conforme: evaluar la exposición y dar a los datos un hogar lícito dentro del país — sin reconstruir, y usted sigue automatizando en Zapier
Lo que la documentación oficial de Zapier dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En las propias palabras de Zapier: “Zapier hosts data in AWS servers located in the United States, including customers' personal data and the data that is processed on behalf of customers.” (Zapier aloja los datos en servidores de AWS ubicados en Estados Unidos, incluidos los datos personales de los clientes y los datos tratados en su nombre). Preguntado si los datos pueden mantenerse dentro de una sola región, Zapier responde que “does not support this option” (no admite esta opción) — así que no hay región en China continental, ni ningún control de residencia de datos. Zapier funciona solo en la nube, de modo que tampoco puede autoalojarlo dentro del continente para localizar esos datos. | Zapier — Data Privacy Overview, consultado el 2026-10-07 |
| Zapier designa a usted como responsable del tratamiento, no a sí mismo: para el contenido de cliente (Customer Content), “you, the customer, are considered the 'data controller'” y “Zapier is the 'data processor.'” (usted, el cliente, es el responsable del tratamiento, y Zapier es el encargado). Así que, cuando sus Zaps sacan datos personales de China hacia esos servidores de EE. UU., la PIPL le impone a usted el deber transfronterizo — notificación, consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). | Zapier — Data Privacy Overview (responsable/encargado del tratamiento); PIPL capítulo III, artículos 38–43 |
| El peso de ese deber crece con el volumen y el papel, no con el uso de la herramienta. Conforme al Reglamento de la CAC para Promover y Regular los Flujos Transfronterizos de Datos de marzo de 2024, un tratante que no sea CIIO y que transfiera la información personal no sensible de menos de 100.000 personas en un año natural está exento de la evaluación de seguridad, del contrato estándar y de la certificación. Pero un CIIO o un tratante de grandes volúmenes debe mantener la información personal recogida en China dentro del continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que el alojamiento de Zapier, solo en EE. UU. y solo en la nube, no puede cumplir. | CAC — Reglamento para Promover y Regular los Flujos Transfronterizos de Datos, marzo de 2024; PIPL artículo 40; CSL artículo 39 (antes artículo 37) |
| Zapier puede exponer endpoints públicos — webhooks alojados, catch hooks e interfaces — y responden desde esa misma infraestructura estadounidense en el extranjero. Un endpoint público servido a visitantes de China continental desde dentro de China depende de un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, que debe vincularse a un recurso de alojamiento dentro del continente. Zapier no publica ninguna región en el continente, así que un endpoint alojado en Zapier no tiene una vía propia de registro ICP — llegar a él desde el extranjero no es lo mismo que estar habilitado para operar desde dentro de China. | Reglamento de Telecomunicaciones de la RPC (Orden n.º 292 del Consejo de Estado); Medidas Administrativas para el Registro de Servicios de Información de Internet No Comerciales (Orden n.º 33 del MIIT) |
| La propia postura transfronteriza de Zapier está construida en torno a Occidente, no a China: afirma que “has certified our compliance with the EU-US Data Privacy Framework (DPF), the UK Extension, and the Swiss-US DPF as set forth by the US Department of Commerce.” (ha certificado su cumplimiento del Marco de Privacidad de Datos UE-EE. UU., la Extensión del Reino Unido y el DPF Suiza-EE. UU., según lo establecido por el Departamento de Comercio de EE. UU.). No ofrece ningún mecanismo equivalente para los datos personales que salen de China continental — esa brecha le corresponde cerrarla al cliente conforme a la PIPL, no a Zapier. | Zapier — Data Privacy Overview, consultado el 2026-10-07 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 7 de octubre de 2026.
Para un público de China continental, la pregunta decisiva sobre Zapier no es lo rápido que funciona — es dónde se permite que residan los datos personales que mueven sus Zaps. Zapier es una capa de automatización solo en la nube: funciona sobre la propia infraestructura de Zapier, y en su propia documentación esa infraestructura son “AWS servers located in the United States.” (servidores de AWS ubicados en Estados Unidos). No puede autoalojarlo dentro del continente como haría con una herramienta autoalojable, y Zapier no ofrece ninguna opción de residencia regional de datos — así que cada contacto, cada entrada de formulario y cada registro que sus flujos de trabajo sacan de China se procesa y almacena en el extranjero. Llegar a los disparadores y webhooks de Zapier rara vez es el problema; el problema es dónde acaban reposando los datos que mueven, y bajo el deber legal de quién.
Zapier en China de un vistazo
| Qué lo decide | En los propios términos de Zapier |
|---|---|
| Dónde funciona | Zapier funciona solo en la nube y, en sus propias palabras, “hosts data in AWS servers located in the United States.” (aloja los datos en servidores de AWS ubicados en Estados Unidos). Funciona sobre la propia infraestructura de Zapier; no hay región en China continental ni opción de ejecutar su propia instancia dentro del continente. |
| Opción de residencia de datos | Preguntado si los datos pueden mantenerse dentro de una sola región, Zapier dice que “does not support this option.” (no admite esta opción). Si ni siquiera fija los datos en la UE, desde luego no hay un ajuste de residencia en China continental. |
| Quién es el responsable del tratamiento | Zapier le designa a usted “the data controller” (el responsable del tratamiento) de su contenido de cliente (Customer Content) y a sí mismo “the data processor” (el encargado del tratamiento). Conforme a la PIPL, justificar la transferencia transfronteriza es deber del cliente, no de Zapier. |
| Los datos de sus usuarios en China | Los datos personales que sus Zaps extraen de personas en China se procesan y almacenan en AWS en EE. UU. — una transferencia transfronteriza que regula la PIPL. Un CIIO o un tratante de grandes volúmenes debe mantenerlos dentro del país, algo que un alojamiento solo en EE. UU. no puede hacer. |
| Dar servicio con un endpoint público | Un webhook o una interfaz alojados en Zapier y expuestos a visitantes del continente responden desde infraestructura estadounidense en el extranjero, sin ningún recurso en el continente que sostenga el registro ICP que necesita un servicio público dentro del país. |
Los datos de sus Zaps residen en Estados Unidos — y Zapier no los traslada
En su propia documentación de privacidad de datos, Zapier afirma que “hosts data in AWS servers located in the United States, including customers’ personal data and the data that is processed on behalf of customers.” (aloja los datos en servidores de AWS ubicados en Estados Unidos, incluidos los datos personales de los clientes y los datos tratados en su nombre). Esa es toda la superficie de la herramienta: los Zaps existen para mover datos entre las aplicaciones que usted conecta — contactos de un CRM, envíos de un formulario, tiques de un servicio de asistencia —, y todo lo que toca una ejecución pasa por esa infraestructura estadounidense y se conserva en ella. Zapier no ofrece forma de fijar esos datos a una región: preguntado si pueden mantenerse dentro de la UE, responde que “does not support this option,” (no admite esta opción), así que desde luego no hay un ajuste de residencia en China continental. Y como Zapier es un servicio gestionado y solo en la nube, no puede poner en marcha su propia instancia dentro del continente como haría con una herramienta autoalojable. Dónde reposan los datos está fijado, y es en el extranjero.
Usted es el responsable del tratamiento, así que la transferencia transfronteriza es suya
Zapier es explícito sobre quién asume el deber legal. Respecto del contenido de cliente (Customer Content), dice que “you, the customer, are considered the ‘data controller’” (a usted, el cliente, se le considera el responsable del tratamiento) y que “Zapier is the ‘data processor.’” (Zapier es el encargado del tratamiento). La Ley de Protección de Información Personal de China traza la misma línea: el responsable del tratamiento de la información personal — usted, el cliente de Zapier, no Zapier — responde cuando los datos personales salen del país. Así que cada vez que un Zap introduce información personal de alguien en China en esa canalización alojada en EE. UU., usted está realizando una transferencia transfronteriza, y la PIPL le exige notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación.
Lo pesado que resulte depende del volumen y del papel. Conforme al Reglamento de la CAC para Promover y Regular los Flujos Transfronterizos de Datos de marzo de 2024, un tratante que no sea CIIO y que transfiera la información personal no sensible de menos de 100.000 personas en un año natural está exento de la evaluación, del contrato estándar y de la certificación. En el otro extremo, un CIIO o un tratante de grandes volúmenes debe mantener la información personal recogida en China dentro del continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber de residencia que el alojamiento de Zapier, solo en EE. UU. y solo en la nube, sencillamente no puede cumplir, porque no existe un Zapier dentro del país en el que guardarla.
Llegar a los disparadores y webhooks de Zapier es la mitad de la entrega, no la cuestión de cumplimiento
Zapier también opera endpoints públicos — webhooks alojados, catch hooks e interfaces — y responden desde esa misma infraestructura estadounidense en el extranjero. De ello se derivan dos cosas. Primero, si expone uno de esos endpoints a visitantes del continente como parte de un servicio público, servirlo desde dentro de China dependería de un registro ICP (ICP 备案) conforme a la Orden n.º 292 del Consejo de Estado y la Orden n.º 33 del MIIT, vinculado a un recurso de alojamiento en el continente — y Zapier, sin región en el continente, no ofrece ninguna base para ello. Segundo, si esos endpoints en el extranjero responden con rapidez y fiabilidad desde dentro de China es una cuestión de entrega real, pero viene después de la de cumplimiento, y esta página se basa únicamente en lo que Zapier documenta sobre dónde residen los datos, no en una medición de rendimiento desde China. La accesibilidad, rápida o lenta, no dice nada sobre si los datos personales de sus Zaps pueden estar donde Zapier los guarda.
Esto es un mapa de riesgo, no un veredicto: que usted deba notificación y consentimiento, un mecanismo de transferencia completo o el almacenamiento de los propios datos dentro del país depende de cuánta información personal transportan sus flujos de trabajo y de si su papel le sitúa en el nivel de CIIO o de grandes volúmenes — conviene resolverlo con su asesoría legal antes de construir.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted sigue automatizando en Zapier exactamente como ahora. Lo que añadimos es la pieza que una herramienta solo en EE. UU. y solo en la nube no puede darse a sí misma: un hogar lícito en el continente para los datos personales de China que tocan sus flujos de trabajo. Nuestro equipo de China traza primero sus obligaciones de transferencia transfronteriza y residencia de datos conforme a la PIPL frente a su entidad y a los datos que sus Zaps transportan realmente. Después, allí donde la ley exige que esos datos permanezcan en suelo chino, ponemos en marcha entrega y almacenamiento con registro ICP, dentro del país — situados delante de los sistemas que alimentan a Zapier, sin reconstruir y sin una segunda base de código —, de modo que los datos personales tengan un hogar conforme dentro del país y solo lo que es lícito transferir cruce la frontera hacia Zapier.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
Preguntas frecuentes
¿Dónde almacena Zapier mis datos — hay alguno en China?
No. En las propias palabras de Zapier, «Zapier aloja los datos en servidores de AWS ubicados en Estados Unidos, incluidos los datos personales de los clientes y los datos que se tratan en nombre de los clientes», y ante la petición de mantener los datos dentro de una sola región dice que «no admite esta opción». No hay región en China continental ni opción de residencia de datos, así que los datos personales que sus Zaps sacan de China se procesan y almacenan en el extranjero, en EE. UU.
¿Puedo autoalojar Zapier dentro de China para mantener los datos dentro del país?
No. A diferencia de una herramienta de automatización autoalojable, Zapier funciona solo en la nube — se ejecuta sobre la propia infraestructura de Zapier en EE. UU., y no existe la opción de ejecutar su propia instancia dentro del continente. Así que, allí donde se aplica un deber de localización de datos, la solución no es trasladar Zapier; es dar a los datos personales de China un hogar lícito dentro del país y una vía de transferencia lícita solo para lo que todavía tenga que llegar a Zapier.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Zapier sea conforme en China?
Sí. Nuestro equipo de China puede evaluar la exposición transfronteriza y de residencia de datos de los datos personales que transportan sus Zaps, según sus volúmenes de datos y su papel, y poner en marcha la entrega y el almacenamiento conformes, con registro ICP, dentro del país, que una herramienta solo en EE. UU. y solo en la nube no puede ofrecer — para que los datos de sus usuarios en China tengan un hogar lícito mientras usted sigue automatizando en Zapier. Póngase en contacto para analizar su configuración concreta.