Funktioniert Zapier in China? Grenzüberschreitende Daten, Residenz & ein reines Cloud-Tool
Zapier ist eine reine Cloud-Automatisierungsschicht, gehostet auf AWS-Servern in den Vereinigten Staaten, ohne Festland-China-Region und ohne Datenresidenz-Option — die personenbezogenen Daten, die Ihre Zaps aus China bewegen, sind also ein grenzüberschreitender Transfer unter PIPL, und die Pflicht ist Ihre, nicht Zapiers. Ein Compliance-orientierter Blick.
Funktioniert Zapier in China?
Ob Sie Zapier in China nutzen können, ist zuerst eine Grenzdaten- und Residenz-Frage, keine Geschwindigkeitsfrage. Zapier ist eine reine Cloud-Automatisierungsschicht — Sie können es nicht selbst hosten — wo die personenbezogenen Daten, die Ihre Zaps bewegen, zur Ruhe kommen, ist also fest, und darauf reagiert Chinas Recht.
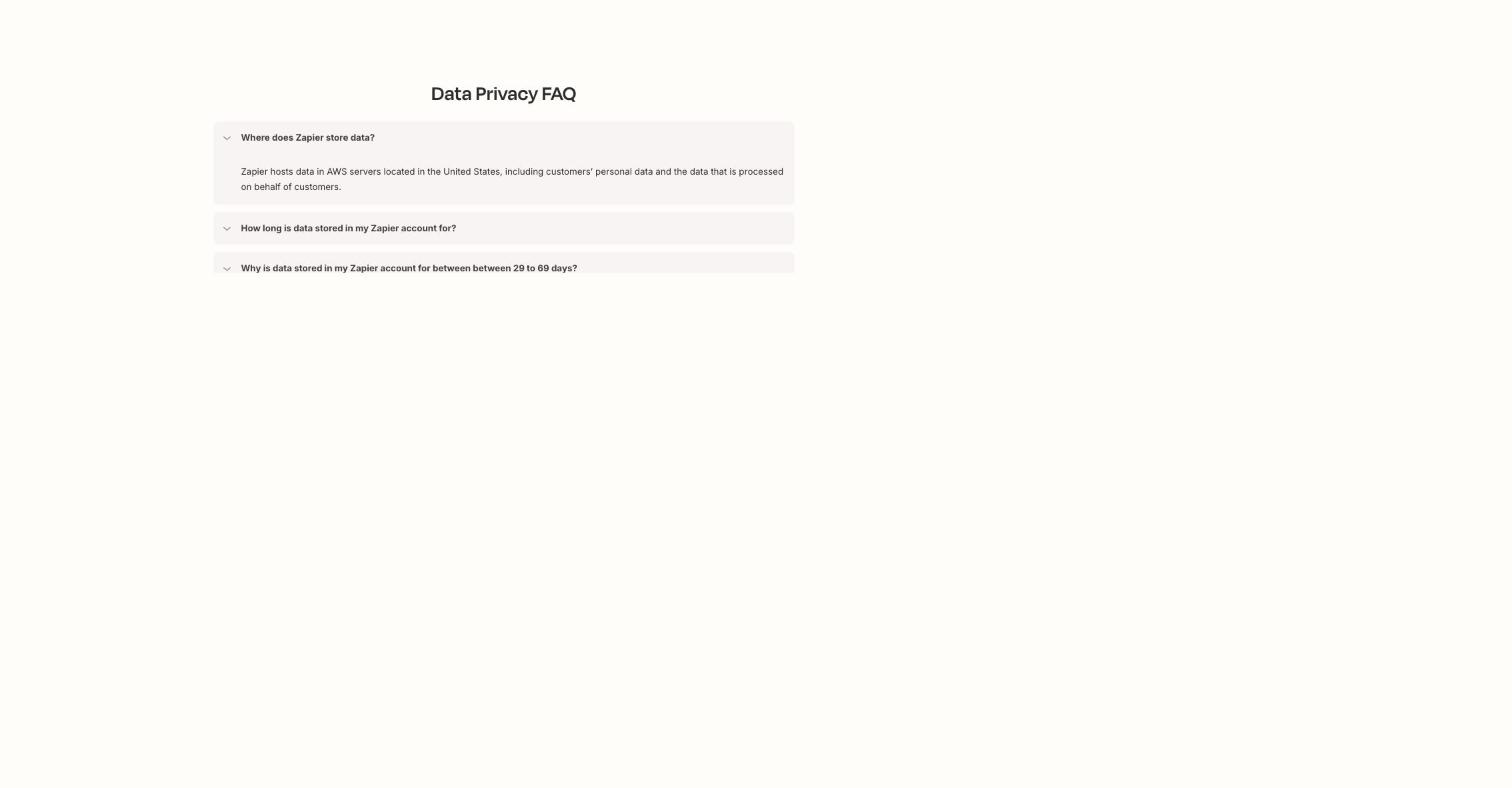
Nach Zapiers eigener Datenschutz-Dokumentation „Zapier hosts data in AWS servers located in the United States, including customers' personal data and the data that is processed on behalf of customers,“ und gefragt, ob Daten innerhalb einer Region gehalten werden können, antwortet es klar, dass „Zapier does not support this option“ — es gibt also keine Festland-China-Region und überhaupt keine Datenresidenz-Steuerung. Zapier nennt auch Sie, den Kunden, den „data controller“ und sich selbst den „data processor,“ was unter Chinas Gesetz zum Schutz personenbezogener Informationen den grenzüberschreitenden Transfer zu Ihrem zu rechtfertigenden macht: Die personenbezogenen Daten, die Ihre Zaps von Menschen in China ziehen, landen auf US-Servern und brauchen Mitteilung, gesonderte Einwilligung und einen Transfermechanismus. Die Tabelle unten ist Zapiers eigener Wortlaut und die Regeln, die er auslöst.
Dies ist ein Risiko-Bild, kein Urteil — Ihre Pflichten hängen von Ihren Datenvolumina und Ihrer Rolle ab. Unser China-Team kann Ihre Zapier-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ✕ Reine Cloud und gehostet auf AWS-Servern in den Vereinigten Staaten — keine Festland-China-Region, und Sie können es nicht im Land selbst hosten
- ✕ Überhaupt keine Datenresidenz-Option — Zapier bindet Daten nicht einmal an die EU
- ! Zapier nennt Sie den Data Controller: Personenbezogene China-Daten, die Ihre Zaps in die USA bewegen, sind Ihr grenzüberschreitender Transfer unter PIPL
- ! Ein CIIO oder Verarbeiter großer Mengen muss personenbezogene China-Daten im Land halten — reines US-Hosting kann das nicht
- ✓ Ein rechtskonformer Weg existiert: die Exponierung einschätzen und den Daten ein rechtmäßiges inländisches Zuhause geben — ohne Neuaufbau, weiter in Zapier automatisieren
Was die offizielle Zapier-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Zapiers eigenen Worten: „Zapier hosts data in AWS servers located in the United States, including customers' personal data and the data that is processed on behalf of customers.“ Gefragt, ob Daten innerhalb einer einzigen Region gehalten werden können, antwortet Zapier, dass es „does not support this option“ — es gibt also keine Festland-China-Region und überhaupt keine Datenresidenz-Steuerung. Zapier ist reine Cloud, Sie können es also auch nicht innerhalb des Festlands selbst hosten, um diese Daten zu lokalisieren. | Zapier — Data Privacy Overview, retrieved 2026-10-07 |
| Zapier nennt Sie den Verarbeiter, nicht sich selbst: Für Customer Content „you, the customer, are considered the 'data controller'“ und „Zapier is the 'data processor.'“ Wenn Ihre Zaps also personenbezogene Daten aus China auf diese US-Server tragen, legt PIPL die Grenzpflicht auf Sie — Mitteilung, gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung). | Zapier — Data Privacy Overview (controller/processor); PIPL Chapter III, Articles 38–43 |
| Das Gewicht dieser Pflicht skaliert mit Volumen und Rolle, nicht mit der Nutzung des Tools. Unter den März-2024-Vorschriften der CAC zur Förderung und Regulierung grenzüberschreitender Datenflüsse ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensible personenbezogene Information von weniger als 100.000 Personen bewegt, von der Sicherheitsbewertung, dem Standardvertrag und der Zertifizierung befreit. Aber ein CIIO oder Verarbeiter großer Mengen muss in China erhobene personenbezogene Information innerhalb des Festlands halten (PIPL-Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residenzpflicht, die Zapiers reines US-, reines Cloud-Hosting nicht erfüllen kann. | CAC — Regulations on Promoting and Regulating Cross-border Data Flows, March 2024; PIPL Article 40; CSL Article 39 (formerly Article 37) |
| Zapier kann öffentliche Endpunkte aussetzen — gehostete Webhooks, Catch Hooks und Oberflächen — und sie antworten von derselben Offshore-US-Infrastruktur. Ein öffentlicher Endpunkt, der von innerhalb Chinas an Festland-China-Besucher bedient wird, löst eine ICP-Beian (ICP 备案) unter Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 aus, die sich an eine Hosting-Ressource innerhalb des Festlands heften muss. Zapier veröffentlicht keine Festland-Region, ein Zapier-gehosteter Endpunkt hat also keinen eigenen ICP-Meldeweg — ihn von offshore zu erreichen, ist nicht dasselbe wie zum Betrieb von innerhalb Chinas freigegeben zu sein. | PRC Regulations on Telecommunications (State Council Order No. 292); Administrative Measures for the Filing of Non-operational Internet Information Services (MIIT Order No. 33) |
| Zapiers eigene grenzüberschreitende Haltung ist um den Westen gebaut, nicht um China: Es gibt an, es „has certified our compliance with the EU-US Data Privacy Framework (DPF), the UK Extension, and the Swiss-US DPF as set forth by the US Department of Commerce.“ Es gibt keinen gleichwertigen Mechanismus, den es für personenbezogene Daten bereitstellt, die Festlandchina verlassen — diese Lücke ist die des Kunden zu schließen unter PIPL, nicht Zapiers. | Zapier — Data Privacy Overview, retrieved 2026-10-07 |
Quellen vom 21YunBox Compliance-Team am 7. Oktober 2026 geprüft.
Für ein Festland-China-Publikum ist die entscheidende Frage nach Zapier nicht, wie schnell es läuft — sie ist, wo die personenbezogenen Daten, die Ihre Zaps bewegen, leben dürfen. Zapier ist eine reine Cloud-Automatisierungsschicht: Es läuft auf Zapiers eigener Infrastruktur, und in seiner eigenen Dokumentation ist diese Infrastruktur „AWS servers located in the United States.“ Sie können es nicht innerhalb des Festlands selbst hosten, wie Sie es mit einem selbst-hostbaren Tool könnten, und Zapier bietet keine regionale Datenresidenz-Option — jeder Kontakt, jede Formulareingabe und jeder Datensatz, den Ihre Workflows aus China heraustragen, wird also offshore verarbeitet und gespeichert. Zapiers Trigger und Webhooks zu erreichen, ist selten das Problem; wo die Daten, die sie bewegen, zur Ruhe kommen, und unter wessen rechtlicher Pflicht, ist es.
Zapier in China auf einen Blick
| Was es entscheidet | In Zapiers eigenen Worten |
|---|---|
| Wo es läuft | Zapier ist reine Cloud und, in seinen eigenen Worten, „hosts data in AWS servers located in the United States.“ Es läuft auf Zapiers eigener Infrastruktur; es gibt keine Festland-China-Region und keine Option, Ihre eigene Instanz innerhalb des Festlands zu betreiben. |
| Datenresidenz-Option | Gefragt, ob Daten innerhalb einer einzigen Region gehalten werden können, sagt Zapier, es „does not support this option.“ Wenn es Daten nicht einmal an die EU binden will, gibt es gewiss keine Festland-China-Residenz-Einstellung. |
| Wer ist der Verarbeiter | Zapier nennt Sie „the data controller“ Ihres Customer Content und sich selbst „the data processor.“ Unter PIPL ist der grenzüberschreitende Transfer die Pflicht des Kunden zu rechtfertigen, nicht Zapiers. |
| Die Daten Ihrer China-Nutzer | Personenbezogene Daten, die Ihre Zaps von Menschen in China ziehen, werden auf US-AWS verarbeitet und gespeichert — ein grenzüberschreitender Transfer, den PIPL regelt. Ein CIIO oder Verarbeiter großer Mengen muss sie im Land halten, was reines US-Hosting nicht kann. |
| Einen öffentlichen Endpunkt bedienen | Ein Zapier-gehosteter Webhook oder eine Oberfläche, die Festland-Besuchern ausgesetzt wird, antwortet von Offshore-US-Infrastruktur, ohne Festland-Ressource, um die ICP-Beian zu tragen, die ein öffentlicher inländischer Dienst braucht. |
Die Daten in Ihren Zaps leben in den Vereinigten Staaten — und Zapier wird sie nicht bewegen
In seiner eigenen Datenschutz-Dokumentation gibt Zapier an, dass es „hosts data in AWS servers located in the United States, including customers’ personal data and the data that is processed on behalf of customers.“ Das ist die gesamte Angriffsfläche des Tools: Zaps existieren, um Daten zwischen den Apps zu bewegen, die Sie verbinden — Kontakte aus einem CRM, Einreichungen aus einem Formular, Tickets aus einem Helpdesk — und was ein Lauf auch berührt, läuft durch diese US-Infrastruktur und wird auf ihr aufbewahrt. Zapier bietet keinen Weg, diese Daten an eine Region zu binden: Gefragt, ob sie innerhalb der EU gehalten werden können, antwortet es, es „does not support this option,“ es gibt also gewiss keine Festland-China-Residenz-Einstellung. Und weil Zapier ein gemanagter, reiner Cloud-Dienst ist, können Sie Ihre eigene Instanz nicht innerhalb des Festlands aufstellen, wie Sie es mit einem selbst-hostbaren Tool könnten. Wo die Daten ruhen, ist fest, und es ist offshore.
Sie sind der Verarbeiter, der grenzüberschreitende Transfer ist also Ihrer
Zapier ist ausdrücklich darüber, wer die rechtliche Pflicht trägt. Für Customer Content sagt es, „you, the customer, are considered the ‘data controller’“ und „Zapier is the ‘data processor.’“ Chinas Gesetz zum Schutz personenbezogener Informationen zieht dieselbe Linie: Der Verarbeiter personenbezogener Information — Sie, der Zapier-Kunde, nicht Zapier — ist verantwortlich, wenn personenbezogene Daten das Land verlassen. Jedes Mal also, wenn ein Zap personenbezogene Information von jemandem in China in diese US-gehostete Pipeline zieht, machen Sie einen grenzüberschreitenden Transfer, und PIPL verlangt von Ihnen, Mitteilung zu geben, gesonderte Einwilligung einzuholen und einen Transfermechanismus zu erfüllen: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder Zertifizierung.
Wie schwer das ist, hängt von Volumen und Rolle ab. Unter den März-2024-Vorschriften der CAC zur Förderung und Regulierung grenzüberschreitender Datenflüsse ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht-sensible personenbezogene Information von weniger als 100.000 Personen bewegt, von der Bewertung, dem Standardvertrag und der Zertifizierung befreit. Am anderen Ende muss ein CIIO oder Verarbeiter großer Mengen in China erhobene personenbezogene Information innerhalb des Festlands halten (PIPL-Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — eine Residenzpflicht, die Zapiers reines US-, reines Cloud-Hosting schlicht nicht erfüllen kann, weil es kein inländisches Zapier gibt, auf dem sie zu halten wäre.
Zapiers Trigger und Webhooks zu erreichen, ist die Auslieferungs-Hälfte, nicht die Compliance-Frage
Zapier betreibt auch öffentliche Endpunkte — gehostete Webhooks, Catch Hooks und Oberflächen — und sie antworten von derselben Offshore-US-Infrastruktur. Zwei Dinge folgen. Erstens: Wenn Sie einen solchen Endpunkt Festland-Besuchern als Teil eines öffentlichen Dienstes aussetzen, würde es, ihn von innerhalb Chinas zu bedienen, eine ICP-Beian (ICP 备案) unter Erlass Nr. 292 des Staatsrats und MIIT-Erlass Nr. 33 auslösen, die an eine Festland-Hosting-Ressource gebunden ist — und Zapier, ohne Festland-Region, bietet kein Fundament für eine. Zweitens: Ob diese Offshore-Endpunkte schnell und zuverlässig von innerhalb Chinas antworten, ist eine echte Auslieferungsfrage, aber sie ist der Compliance-Frage nachgelagert, und diese Seite stützt sich nur auf das, was Zapier darüber dokumentiert, wo Daten leben, nicht auf eine China-seitige Leistungsmessung. Erreichbarkeit, schnell oder langsam, sagt nichts darüber, ob die personenbezogenen Daten in Ihren Zaps dort sitzen dürfen, wo Zapier sie hält.
Dies ist eine Risiko-Karte, kein Urteil: Ob Sie Mitteilung und Einwilligung, einen vollen Transfermechanismus oder inländische Speicherung der Daten selbst schulden, hängt davon ab, wie viel personenbezogene Information Ihre Workflows tragen und ob Ihre Rolle Sie in die CIIO- oder Großmengen-Stufe zieht — es lohnt sich, das mit Rechtsbeistand zu klären, bevor Sie bauen.
Wo 21YunBox hineinpasst — ein rechtskonformes Overlay, keine Migration
Sie automatisieren weiter in Zapier, genau wie Sie es jetzt tun. Was wir hinzufügen, ist das Stück, das ein reines US-, reines Cloud-Tool sich nicht selbst geben kann: ein rechtmäßiges Zuhause im Festland für die personenbezogenen China-Daten, die Ihre Workflows berühren. Unser China-Team kartiert zuerst Ihre PIPL-Grenz- und Datenresidenz-Pflichten gegen Ihre Gesellschaft und die Daten, die Ihre Zaps tatsächlich tragen. Dann, wo das Recht verlangt, dass diese Daten auf chinesischem Boden bleiben, stellen wir ICP-gemeldete, inländische Auslieferung und Speicherung auf — gesetzt vor die Systeme, die Zapier speisen, ohne Neuaufbau und ohne zweite Codebasis —, sodass die personenbezogenen Daten ein rechtskonformes inländisches Zuhause haben und nur das, was rechtmäßig zu transferieren ist, je die Grenze zu Zapier überquert.
Compliance-Einschätzung anfordern →
Weiterführende Lektüre:
Häufige Fragen
Wo speichert Zapier meine Daten — ist etwas davon in China?
Nein. In Zapiers eigenen Worten, „Zapier hosts data in AWS servers located in the United States, including customers' personal data and the data that is processed on behalf of customers,“ und gefragt, Daten innerhalb einer einzigen Region zu halten, sagt es, es „does not support this option.“ Es gibt keine Festland-China-Region und keine Datenresidenz-Option, die personenbezogenen Daten, die Ihre Zaps aus China tragen, werden also offshore in den USA verarbeitet und gespeichert.
Kann ich Zapier innerhalb Chinas selbst hosten, um die Daten im Land zu halten?
Nein. Anders als ein selbst-hostbares Automatisierungs-Tool ist Zapier reine Cloud — es läuft auf Zapiers eigener US-Infrastruktur, und es gibt keine Option, Ihre eigene Instanz innerhalb des Festlands zu betreiben. Wo also eine Datenlokalisierungspflicht gilt, ist der Fix nicht, Zapier zu verlagern; er ist, den personenbezogenen China-Daten ein rechtmäßiges inländisches Zuhause zu geben und einen rechtmäßigen Transferpfad nur für das, was Zapier noch erreichen muss.
Kann 21YunBox helfen, unser Zapier-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann die Grenz- und Datenresidenz-Exponierung der personenbezogenen Daten, die Ihre Zaps tragen, für Ihre Datenvolumina und Rolle einschätzen und die rechtskonforme, ICP-gemeldete inländische Auslieferung und Speicherung aufstellen, die ein reines US-, reines Cloud-Tool nicht kann — sodass die Daten Ihrer China-Nutzer ein rechtmäßiges Zuhause haben, während Sie weiter in Zapier automatisieren. Nehmen Sie Kontakt auf, um Ihr konkretes Setup durchzuarbeiten.