¿Funciona SailPoint en China? Residencia de los datos de gobernanza de identidades, transferencia transfronteriza según la PIPL y la vía con datos residentes
SailPoint Identity Security Cloud (antes IdentityNow) es accesible desde China continental, así que la pregunta decisiva no es la velocidad — es la residencia de datos y la transferencia transfronteriza de datos personales. La propia página de subencargados de SailPoint indica que el alojamiento del SaaS se realiza en la región que elige el cliente, y las regiones de AWS que ofrece (EE. UU., Canadá, Reino Unido, Alemania, Australia, Japón, Singapur, Bombay, Corea del Sur y Brasil) no incluyen ninguna en China continental — de modo que las identidades de la plantilla, los inventarios de derechos de acceso y los registros de revisión de accesos que guarda de sus empleados en China residen en el extranjero: una transferencia transfronteriza según la PIPL, con un deber de residencia del artículo 39 de la Ley de Ciberseguridad (antes artículo 37) para los operadores de infraestructuras críticas. La vía con datos residentes es un despliegue autogestionado de IdentityIQ, o un IGA nacional para la entidad en China, sobre infraestructura residente en China.
¿Funciona SailPoint en China?
Sí — SailPoint Identity Security Cloud (antes IdentityNow) es accesible desde China continental, así que la respuesta honesta es que la accesibilidad no es el problema. Lo que decide la cuestión de China para una plataforma de gobernanza de identidades es la residencia de datos y la transferencia transfronteriza de datos personales.
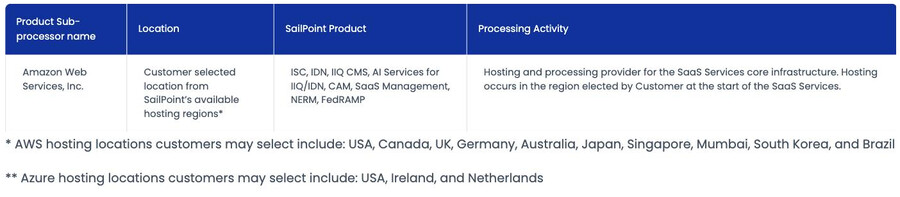
SailPoint no ofrece ninguna región de alojamiento en China continental. Su propia página «Sub-processors» indica que el alojamiento del SaaS “Hosting occurs in the region elected by Customer,” (se realiza en la región elegida por el cliente) y las regiones de AWS que enumera — EE. UU., Canadá, Reino Unido, Alemania, Australia, Japón, Singapur, Bombay, Corea del Sur y Brasil — no incluyen ninguna en el continente. Así que las identidades de la plantilla, los inventarios de derechos de acceso y los registros de revisión de accesos que guarda de sus empleados en China residen en el extranjero, lo que convierte su recogida en una transferencia transfronteriza (数据出境) según la PIPL — que requiere notificación, un consentimiento separado y un mecanismo de transferencia — y puede activar la evaluación de seguridad para la exportación de datos de China. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que esos datos se almacenen en China, algo que ninguna región de SailPoint en el extranjero puede satisfacer.
21YunBox cartografía su exposición transfronteriza y de residencia, localiza los datos de gobernanza de identidades residentes en China sobre una base dentro del país — un despliegue autogestionado de IdentityIQ o un IGA nacional — y entrega dentro del país cualquier superficie orientada a China sobre infraestructura con registro ICP, sin reconstruir. Nunca recurre a ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
Instantánea de cumplimiento
- ✓ La accesibilidad no es el problema. SailPoint Identity Security Cloud (antes IdentityNow) es invocable desde China continental y no está bloqueado en la frontera. La accesibilidad no es la cuestión de China.
- ✕ El SaaS alojado de SailPoint no ofrece ninguna región en China continental. Su propia página de subencargados enumera las regiones de alojamiento de AWS que un cliente puede elegir — EE. UU., Canadá, Reino Unido, Alemania, Australia, Japón, Singapur, Bombay, Corea del Sur y Brasil —, ninguna en China continental.
- ! Por tanto, las identidades de la plantilla, los inventarios de derechos de acceso y los registros de revisión de accesos que guarda de sus empleados en China residen en el extranjero — una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia.
- ! Esa transferencia puede requerir la evaluación de seguridad para la exportación de datos de China (数据出境安全评估), según los datos, el volumen y si usted es un operador de infraestructuras de información críticas — y los datos de revisión de accesos, un mapa de quién puede acceder a qué, son operativamente sensibles.
- ! Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales recogidos en China se almacenen en China — un deber que una región SaaS en el extranjero no puede cumplir. Cambiar entre las regiones que ofrece SailPoint desplaza la transferencia; no la termina.
- ✓ La vía con datos residentes: mantener dentro del país los datos de gobernanza de identidades residentes en China — un despliegue autogestionado de IdentityIQ sobre infraestructura residente en China, o un IGA nacional para la entidad en China — y entregar dentro del país cualquier superficie orientada a China sobre infraestructura con registro ICP. Nunca elusión.
Lo que la documentación oficial de SailPoint dice sobre China
| Hecho | Fuente primaria |
|---|---|
| SailPoint aloja su SaaS en la región que elige el cliente — y la lista de regiones no incluye ninguna en China continental. La página «Sub-processors» de SailPoint indica, para su infraestructura central de SaaS en AWS, que “Hosting occurs in the region elected by Customer at the start of the SaaS Services,” (el alojamiento se realiza en la región elegida por el cliente al inicio de los servicios SaaS) y una nota al pie enumera las opciones: “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” | SailPoint, «Sub-processors» (sailpoint.com/legal/sub-processors), consultado el 2026-10-09 |
| El propio anuncio de región de SailPoint confirma nueve puntos de presencia globales — y los datos se quedan en su región, no en el continente. El comunicado de SailPoint del 27 de noviembre de 2024 sobre la región de Bombay la describe como su “ninth point of presence globally,” (noveno punto de presencia global), junto a Fráncfort, Londres, Tokio, Singapur, Sídney, Montreal y las regiones US-West y East, y afirma que un inquilino está “completely isolated” (completamente aislado) de modo que “no data will be replicated, backed up, or stored in any other AWS Region.” (ningún dato se replicará, respaldará ni almacenará en ninguna otra región de AWS). Ninguno de los nueve está en China continental. | Comunicado de prensa de SailPoint, «SailPoint now runs on AWS through the AWS Asia Pacific (Mumbai) Region», 27 de noviembre de 2024 (consultado el 2026-10-09) |
| Los datos de gobernanza de identidades son datos personales, así que un inquilino de SailPoint en el extranjero es una transferencia transfronteriza según la PIPL. Las identidades de la plantilla, los inventarios de cuentas y derechos de acceso y los registros de revisión y certificación de accesos que SailPoint guarda de sus empleados en China son datos personales; trasladarlos a un inquilino alojado fuera del continente activa los artículos 38–40 de la PIPL — notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación). El deber recae sobre usted, el responsable del tratamiento, no sobre SailPoint como encargado. | Ley de Protección de Información Personal de la República Popular China, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
| Para un operador de infraestructuras de información críticas, los datos de identidad recogidos en China deben almacenarse en China. El artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — renumerado por la reforma de 2025 en vigor desde el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales generados en China se almacenen en el continente — un deber de almacenamiento dentro del país que una región de SailPoint en el extranjero no puede cumplir. El IdentityIQ autogestionado de SailPoint, en cambio, lo aloja el cliente, así que un despliegue dentro del país es una base legal y con datos residentes. | Ley de Ciberseguridad de la República Popular China, artículo 39 (antes artículo 37), reforma de 2025 en vigor desde el 2026-01-01 (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una empresa que utiliza SailPoint para gobernar quién dentro de la organización puede acceder a qué sistemas, la cuestión de China continental rara vez depende de si la consola carga. SailPoint Identity Security Cloud — el SaaS antes llamado IdentityNow — es invocable desde dentro de China, así que la accesibilidad no es donde se toma la decisión. Lo que la resuelve es la residencia y la transferencia transfronteriza. Una plataforma de gobernanza de identidades existe para guardar un registro preciso y continuo de su plantilla: quién es cada persona, qué cuentas y derechos de acceso tiene, quién aprobó ese acceso y cuándo se certificó por última vez. Para sus empleados en China, ese registro son datos personales — y dónde lo guarda SailPoint, y si era legal trasladarlo allí, es una pregunta que la ley china responde antes de que el rendimiento entre siquiera en escena. SailPoint resuelve la primera mitad de esa pregunta en su propia documentación.
SailPoint en China de un vistazo
| Qué lo decide | En los propios términos de SailPoint — y la ley china |
|---|---|
| Qué es | SailPoint es una plataforma de gobernanza y administración de identidades (IGA). Identity Security Cloud (el SaaS, antes IdentityNow) y el IdentityIQ autogestionado guardan las identidades de su plantilla, los inventarios de cuentas y derechos de acceso, y los registros de revisión y certificación de accesos que documentan quién puede acceder a qué sistemas — un registro continuo e identificable de sus empleados. |
| ¿Es accesible desde el continente? | Sí. Identity Security Cloud es invocable desde dentro de China y no es un servicio bloqueado en la frontera, así que la accesibilidad no es la cuestión de China. (El tráfico transfronterizo hacia un inquilino en el extranjero puede ser irregular — una cuestión operativa, no la decisión, y nunca un motivo para recurrir a un atajo de red.) |
| ¿Dónde residen los datos de gobernanza de identidades? | En el extranjero. La propia página de subencargados de SailPoint indica que el alojamiento del SaaS “Hosting occurs in the region elected by Customer,” (se realiza en la región elegida por el cliente) y enumera las regiones de AWS que un cliente puede seleccionar — EE. UU., Canadá, Reino Unido, Alemania, Australia, Japón, Singapur, Bombay, Corea del Sur y Brasil. Ninguna está en China continental, y SailPoint afirma que “no data will be replicated, backed up, or stored in any other AWS Region.” (ningún dato se replicará, respaldará ni almacenará en ninguna otra región de AWS). |
| Recoger en él datos de la plantilla de China | Las identidades, los inventarios de derechos de acceso y los registros de revisión de accesos son datos personales. Guardarlos en un inquilino en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un consentimiento separado y un mecanismo de transferencia. Por encima de ciertos umbrales puede aplicarse una evaluación de seguridad para la exportación de datos, y los datos de revisión de accesos — un mapa de quién puede acceder a qué — son operativamente sensibles. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) fija un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. |
| La vía con datos residentes | Mantener dentro del país los datos de gobernanza de identidades residentes en China — un despliegue autogestionado de IdentityIQ sobre infraestructura residente en China, o un IGA nacional para la entidad en China — con tratamiento y almacenamiento dentro del país y con consentimiento, y entregar dentro del país cualquier superficie orientada a China sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni sugiere ninguna forma de elusión. |
Accesible — pero ¿dónde residen los datos de gobernanza de identidades?
La posición de SailPoint la fija su propia documentación, no una prueba de tiempo de carga. Su página «Sub-processors» describe la infraestructura central del SaaS funcionando en AWS, donde “Hosting occurs in the region elected by Customer at the start of the SaaS Services,” (el alojamiento se realiza en la región elegida por el cliente al inicio de los servicios SaaS) y una nota al pie nombra las opciones: “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” En esa lista no hay ninguna opción en China continental — las selecciones más cercanas, en Japón, Singapur y Corea del Sur, están todas fuera del continente. El anuncio de SailPoint de noviembre de 2024 sobre su región de Bombay cuenta la misma historia desde el otro lado: presentó Bombay como su “ninth point of presence globally,” (noveno punto de presencia global), junto a Fráncfort, Londres, Tokio, Singapur, Sídney, Montreal y dos regiones de Estados Unidos, y afirmó que los datos de cada inquilino están “completely isolated” (completamente aislados) de modo que “no data will be replicated, backed up, or stored in any other AWS Region.”
Así que «¿se puede acceder al inquilino de SailPoint desde Shanghái?» es la prueba equivocada. Se puede acceder. La verdadera pregunta es dónde acaban residiendo los datos de gobernanza de identidades recogidos en China, y si era legal trasladarlos allí. Por eso esta página no publica ninguna cifra propia de latencia ni de accesibilidad en China para SailPoint: la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento. Una nota operativa que merece mencionarse: el tráfico transfronterizo desde el continente hacia un inquilino en el extranjero puede ser irregular, y la tentación es forzarlo mediante un atajo de red. 21YunBox no utiliza ni sugiere ninguna elusión de ese tipo; es a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. La pregunta productiva es cómo mantener los datos de identidad de China sobre una base legal.
Un registro de gobernanza de identidades son datos personales de la plantilla — guardados en el extranjero
Este es el punto estructural. Toda la función de SailPoint es guardar un registro preciso y continuo de su plantilla y de sus accesos — las cuentas que tiene cada empleado, los derechos de acceso que hay detrás, las aprobaciones y las certificaciones periódicas que demuestran que el acceso se revisó. Para sus empleados en China continental, cada campo de ese registro son datos personales, y buena parte es operativamente sensible: una exportación de revisión de accesos es, en la práctica, un mapa de quién dentro de su organización puede acceder a qué sistemas. En el momento en que ese registro reside en un inquilino de SailPoint alojado en EE. UU., en la UE o en cualquiera de las demás regiones en el extranjero que ofrece SailPoint, usted ha realizado una transferencia transfronteriza de datos personales conforme a la Ley de Protección de Información Personal de China.
La PIPL impone el deber al responsable del tratamiento — usted, el empleador, no SailPoint como encargado. Los artículos 38 a 40 exigen notificación, un consentimiento separado distinto de cualquier acuerdo general de empleo o de uso de sistemas, y un mecanismo de transferencia: una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Por encima de ciertos umbrales, o cuando los datos cuentan como «datos importantes», esa transferencia puede exigir además la evaluación de seguridad para la exportación de datos (数据出境安全评估) de China antes de que nada salga. Y si su organización es un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos fue renumerada por la reforma de 2025 que entró en vigor el 1 de enero de 2026, sin cambios de fondo) exige que los datos personales generados en China se almacenen en China — un deber de almacenamiento dentro del país que una región de SailPoint en el extranjero no puede satisfacer. Nada de esto depende de lo rápido que se dibuje una campaña de certificación; depende de si los datos tenían una base legal para estar donde están. Cuáles de estos deberes afectan a su despliegue concreto es un riesgo que debe confirmar con asesoría legal frente a lo que realmente gobierna y almacena.
Por qué cambiar de región en SailPoint no es la solución
El movimiento obvio es elegir otra región y mantener los datos en ella — pero las únicas regiones que SailPoint ofrece para su SaaS son las diez que enumera su página de subencargados, y ninguna está en China continental. Mover los datos de gobernanza de identidades de una plantilla de China de un inquilino en EE. UU. a uno en Singapur o Tokio solo desplaza la transferencia transfronteriza; no la termina, y ninguna de esas regiones resuelve un deber de residencia en China. Mantener dentro del país los datos de identidad recogidos en China significa montar para ellos una base residente en China: el IdentityIQ autogestionado de SailPoint, desplegado sobre infraestructura residente en China que usted o un operador local controle, o un IGA nacional adoptado para la entidad en China — conservando el SaaS para los mercados en los que ya le sirve. Esa división — lo que debe quedarse en China y lo que puede salir legalmente — es el núcleo del trabajo, y es una cuestión jurídica antes que técnica.
Esto es un mapa de riesgo, no un veredicto: si usted debe consentimiento separado, un mecanismo de transferencia, almacenamiento dentro del país, una evaluación de exportación de datos o una combinación de ellos depende de sus volúmenes de datos, de su papel como responsable del tratamiento y de las identidades que gobierne — conviene concretarlo con asesoría legal antes de apoyarse en ello.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de llevar la gobernanza de identidades para una presencia en China, y tiene una forma concreta. Primero, cartografiar: nuestro equipo de China analiza su exposición a la PIPL para los datos de identidad de la plantilla que guarda SailPoint — qué identidades, inventarios de derechos de acceso y registros de revisión de accesos recogidos en China deben quedarse en el país, qué puede salir legalmente, dónde se aplica una evaluación de seguridad para la exportación de datos o un deber de almacenamiento del artículo 39, y qué debe cubrir su flujo de consentimiento y notificación. Las conclusiones jurídicas se resuelven con asesoría legal; nosotros construimos la imagen técnica que las alimenta.
Luego, localizar: montamos e integramos una base residente en China para los datos de gobernanza de identidades de China — un despliegue autogestionado de IdentityIQ sobre infraestructura residente en China, o un IGA nacional para la entidad en China —, de modo que la gobernanza de la que depende siga funcionando mientras esos datos dejan de salir del país por defecto, y usted conserva Identity Security Cloud para las regiones en las que ya le sirve.
Luego, entregar: la superficie orientada a China que se autentica contra ella — el portal de solicitud de accesos y de autoservicio que sus empleados abren realmente — es en sí misma un servicio al que se accede dentro del continente, así que conlleva una consideración de registro ICP (备案) y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir y sin cambiar de plataforma. El resultado es una gobernanza de identidades que funciona de forma legal y conforme para sus usuarios en China. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una vía para rodear las normas chinas de exportación de datos o cualquier restricción de red. Localizamos lo que debe quedarse y entregamos dentro del país, y nunca sacamos datos personales de China a escondidas.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de China para la exportación de datos
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible SailPoint en China continental?
SailPoint Identity Security Cloud (antes IdentityNow) es invocable desde el continente — no es un servicio que China bloquee en la frontera —, así que la disponibilidad no es el obstáculo. La verdadera cuestión para una presencia en China es la residencia de datos: SailPoint no ofrece ninguna región de alojamiento en China continental, de modo que los datos de identidad, derechos de acceso y revisión de accesos que guarda de sus empleados en China residen en el extranjero. El tráfico transfronterizo desde el continente hacia un inquilino en el extranjero puede ser irregular, pero eso es una cuestión operativa, no la decisión — y la respuesta nunca es un atajo de red. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Enviar a SailPoint los datos de identidad de nuestros empleados en China es una transferencia transfronteriza?
Si su inquilino de SailPoint está alojado fuera del continente — y SailPoint no ofrece ninguna región en China continental —, las identidades, los inventarios de derechos de acceso y los registros de revisión y certificación de accesos que guarda de sus empleados en China se almacenan en el extranjero: una transferencia transfronteriza (数据出境) según la PIPL. Eso significa notificación, un consentimiento separado y un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación), y puede estar sujeto a la evaluación de seguridad para la exportación de datos de China — más aún porque los datos de revisión de accesos describen quién puede acceder a qué sistemas. Para un operador de infraestructuras de información críticas, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
¿Podemos mantener en China la gobernanza de identidades de SailPoint?
La vía con datos residentes es mantener dentro del país los datos de gobernanza de identidades recogidos en China, en lugar de trasladarlos entre regiones en el extranjero. En la práctica, eso significa un despliegue autogestionado de IdentityIQ sobre infraestructura residente en China, o un IGA nacional adoptado para la entidad en China, con tratamiento y almacenamiento dentro del país y con consentimiento — mientras conserva Identity Security Cloud para sus demás regiones. La superficie orientada a China que se autentica contra él se entrega entonces dentro del país sobre infraestructura con registro ICP. 21YunBox cartografía esa división, localiza los datos dentro del país y entrega la superficie orientada a China; nunca es una vía para rodear las normas chinas de exportación de datos ni ninguna restricción de red.


