Funktioniert SailPoint in China? Identity-Governance-Datenresidenz, PIPL-Grenztransfer und der datenresidente Weg
SailPoint Identity Security Cloud (vormals IdentityNow) ist aus Festlandchina erreichbar, die entscheidende Frage ist also nicht Geschwindigkeit — es ist Datenresidenz und grenzüberschreitende personenbezogene Information. SailPoints eigene Subprozessor-Seite sagt, SaaS-Hosting erfolge in der vom Kunden gewählten Region, und die AWS-Regionen, die es anbietet (USA, Kanada, UK, Deutschland, Australien, Japan, Singapur, Mumbai, Südkorea, Brasilien), umfassen keine in Festlandchina — sodass die Belegschaftsidentitäten, Berechtigungsinventare und Zugriffsprüfungsdatensätze, die es für Ihre China-Mitarbeiter hält, im Ausland ruhen: ein PIPL-Grenztransfer, mit einer Cybersicherheitsgesetz-Art.-39- (vormals Art. 37) Residenzpflicht für CII-Betreiber. Der datenresidente Weg ist ein selbstverwaltetes IdentityIQ-Deployment oder ein inländisches IGA für die China-Gesellschaft, auf China-ansässiger Infrastruktur.
Funktioniert SailPoint in China?
Ja — SailPoint Identity Security Cloud (vormals IdentityNow) ist aus Festlandchina erreichbar, die ehrliche Antwort ist also, dass Erreichbarkeit nicht das Problem ist. Was die China-Frage für eine Identity-Governance-Plattform entscheidet, ist Datenresidenz und grenzüberschreitende personenbezogene Information.
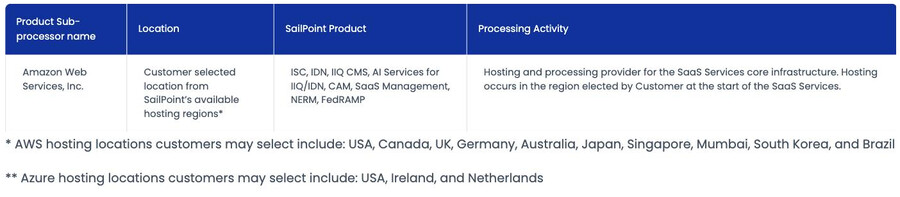
SailPoint bietet keine Festland-China-Hosting-Region. Seine eigene Sub-processors-Seite gibt an, SaaS-„Hosting occurs in the region elected by Customer“, und die AWS-Regionen, die es listet — USA, Kanada, UK, Deutschland, Australien, Japan, Singapur, Mumbai, Südkorea und Brasilien — umfassen keine im Festland. Die Belegschaftsidentitäten, Berechtigungsinventare und Zugriffsprüfungsdatensätze, die es für Ihre China-Mitarbeiter hält, ruhen also im Ausland, was ihre Erhebung zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL macht — der Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus verlangt — und er kann Chinas Datenexport-Sicherheitsbewertung auslösen. Für einen Betreiber kritischer Informationsinfrastruktur verlangt die Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass solche Daten in China gespeichert werden, was keine Offshore-SailPoint-Region erfüllen kann.
21YunBox kartiert Ihre Grenz- und Residenz-Exponierung, lokalisiert die China-ansässigen Identity-Governance-Daten auf ein inländisches Fundament — ein selbstverwaltetes IdentityIQ-Deployment oder ein inländisches IGA — und liefert jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus, ohne Neuaufbau und niemals irgendeine Form von Umgehung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Compliance-Momentaufnahme
- ✓ Erreichbarkeit ist nicht das Problem. SailPoint Identity Security Cloud (vormals IdentityNow) ist aus Festlandchina aufrufbar und nicht an der Grenze gesperrt. Erreichbarkeit ist nicht die China-Frage.
- ✕ SailPoints gehostete SaaS bietet keine Festland-China-Region. Seine eigene Subprozessor-Seite listet die AWS-Hosting-Regionen, die ein Kunde wählen kann — USA, Kanada, UK, Deutschland, Australien, Japan, Singapur, Mumbai, Südkorea und Brasilien — keine in Festlandchina.
- ! Die Belegschaftsidentitäten, Berechtigungsinventare und Zugriffsprüfungsdatensätze, die es für Ihre China-Mitarbeiter hält, ruhen daher im Ausland — ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus.
- ! Dieser Transfer kann Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, je nach Daten, Menge und ob Sie ein Betreiber kritischer Informationsinfrastruktur sind — und Zugriffsprüfungsdaten, eine Karte, wer was erreichen kann, sind operativ sensibel.
- ! Für einen Betreiber kritischer Informationsinfrastruktur verlangt die Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37), dass in China erhobene personenbezogene Information in China gespeichert wird — eine Pflicht, die eine Offshore-SaaS-Region nicht erfüllen kann. Das Wechseln zwischen SailPoints angebotenen Regionen verlagert den Transfer; es beendet ihn nicht.
- ✓ Der datenresidente Weg: China-ansässige Identity-Governance-Daten im Inland halten — ein selbstverwaltetes IdentityIQ-Deployment auf China-ansässiger Infrastruktur oder ein inländisches IGA für die China-Gesellschaft — und jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur ausliefern. Niemals Umgehung.
Was die offizielle SailPoint-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| SailPoint hostet seine SaaS in der vom Kunden gewählten Region — und die Liste der Regionen umfasst keine in Festlandchina. SailPoints Sub-processors-Seite gibt für seine SaaS-Core-Infrastruktur auf AWS an, dass „Hosting occurs in the region elected by Customer at the start of the SaaS Services“, und eine Fußnote listet die Optionen: „AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil“. | SailPoint, “Sub-processors” (sailpoint.com/legal/sub-processors), retrieved 2026-10-09 |
| SailPoints eigene Regions-Ankündigung bestätigt neun globale Points of Presence — und Daten bleiben in ihrer Region, nicht im Festland. SailPoints Mumbai-Region-Release vom 27. November 2024 beschreibt Mumbai als seinen „ninth point of presence globally“, neben Frankfurt, London, Tokio, Singapur, Sydney, Montreal und beiden US-West- und -East-Regionen, und gibt an, dass ein Tenant „completely isolated“ ist, sodass „no data will be replicated, backed up, or stored in any other AWS Region“. Keine der neun ist in Festlandchina. | SailPoint press release, “SailPoint now runs on AWS through the AWS Asia Pacific (Mumbai) Region,” November 27, 2024 (retrieved 2026-10-09) |
| Identity-Governance-Daten sind personenbezogene Information, ein Offshore-SailPoint-Tenant ist also ein PIPL-Grenztransfer. Die Belegschaftsidentitäten, Konten- und Berechtigungsinventare und Zugriffsprüfungs- und Zertifizierungsdatensätze, die SailPoint für Ihre China-Mitarbeiter hält, sind personenbezogene Information; sie in einen außerhalb des Festlands gehosteten Tenant zu bewegen, löst PIPL Art. 38–40 aus — Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung). Die Pflicht sitzt bei Ihnen, dem Verarbeiter, nicht SailPoint dem Auftragsverarbeiter. | Personal Information Protection Law of the PRC, Articles 38–40 (cac.gov.cn), retrieved 2026-10-09 |
| Für einen Betreiber kritischer Informationsinfrastruktur müssen in China erhobene Identitätsdaten in China gespeichert werden. Die Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — umnummeriert durch die Novelle 2025, in Kraft seit 1. Januar 2026, inhaltlich unverändert) verlangt, dass in China erzeugte personenbezogene Information im Festland gespeichert wird — eine inländische Speicherpflicht, die eine Offshore-SailPoint-Region nicht erfüllen kann. SailPoints selbstverwaltetes IdentityIQ hingegen ist kundengehostet, ein inländisches Deployment ist also ein rechtmäßiges, datenresidentes Fundament. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37), 2025 amendment in force 2026-01-01 (cac.gov.cn), retrieved 2026-10-09 |
Quellen vom 21YunBox Compliance-Team am 9. Oktober 2026 geprüft.
Für ein Unternehmen, das SailPoint betreibt, um zu regeln, wer innerhalb der Organisation welche Systeme erreichen darf, dreht sich die Festlandchina-Frage selten darum, ob die Konsole lädt. SailPoint Identity Security Cloud — die SaaS, vormals IdentityNow genannt — ist von innerhalb Chinas aufrufbar, Erreichbarkeit ist also nicht, wo die Entscheidung gefällt wird. Was sie klärt, ist Residenz und grenzüberschreitender Transfer. Eine Identity-Governance-Plattform existiert, um einen präzisen, fortlaufenden Datensatz Ihrer Belegschaft zu halten: wer jede Person ist, welche Konten und Berechtigungen sie hält, wer diesen Zugang genehmigte und wann er zuletzt zertifiziert wurde. Für Ihre in China ansässigen Mitarbeiter ist dieser Datensatz personenbezogene Information — und wo SailPoint ihn hält und ob es rechtmäßig war, ihn dorthin zu bewegen, ist eine Frage, die Chinas Recht beantwortet, bevor Performance je in den Rahmen tritt. SailPoint klärt die erste Hälfte dieser Frage in seiner eigenen Dokumentation.
SailPoint in China auf einen Blick
| Worüber es entscheidet | In SailPoints eigenen Worten — und Chinas Recht |
|---|---|
| Was es ist | SailPoint ist eine Identity-Governance-and-Administration- (IGA) Plattform. Identity Security Cloud (die SaaS, vormals IdentityNow) und das selbstverwaltete IdentityIQ halten Ihre Belegschaftsidentitäten, Konten- und Berechtigungsinventare und die Zugriffsprüfungs- und Zertifizierungsdatensätze, die dokumentieren, wer welche Systeme erreichen darf — ein fortlaufender, identifizierbarer Datensatz Ihrer Mitarbeiter. |
| Ist es vom Festland aus erreichbar? | Ja. Identity Security Cloud ist von innerhalb Chinas aufrufbar und kein an der Grenze gesperrter Dienst, Erreichbarkeit ist also nicht die China-Frage. (Grenzüberschreitender Traffic zu einem Offshore-Tenant kann uneinheitlich sein — eine betriebliche Angelegenheit, nicht die Entscheidung, und nie ein Grund für eine Netz-Behelfslösung.) |
| Wo sitzen die Identity-Governance-Daten? | Im Ausland. SailPoints eigene Subprozessor-Seite gibt an, SaaS-„Hosting occurs in the region elected by Customer“, und listet die AWS-Regionen, die ein Kunde wählen kann — USA, Kanada, UK, Deutschland, Australien, Japan, Singapur, Mumbai, Südkorea und Brasilien. Keine ist in Festlandchina, und SailPoint gibt an, dass „no data will be replicated, backed up, or stored in any other AWS Region“. |
| China-Belegschaftsdaten hineinzuerheben | Die Identitäten, Berechtigungsinventare und Zugriffsprüfungsdatensätze sind personenbezogene Information. Sie in einem Offshore-Tenant zu halten, ist ein grenzüberschreitender Transfer (数据出境) nach PIPL (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. Eine Datenexport-Sicherheitsbewertung kann oberhalb von Schwellen gelten, und Zugriffsprüfungsdaten — eine Karte, wer was erreichen kann — sind operativ sensibel. Für einen Betreiber kritischer Informationsinfrastruktur setzt Cybersicherheitsgesetz Art. 39 (vormals Art. 37) eine inländische Speicherpflicht, die eine Offshore-Region nicht erfüllen kann. |
| Der datenresidente Weg | Halten Sie China-ansässige Identity-Governance-Daten im Inland — ein selbstverwaltetes IdentityIQ-Deployment auf China-ansässiger Infrastruktur oder ein inländisches IGA für die China-Gesellschaft — mit mit Einwilligung versehener inländischer Verarbeitung und Speicherung, und liefern Sie jede auf China ausgerichtete Oberfläche im Inland auf ICP-gemeldeter Infrastruktur aus. 21YunBox kartiert, lokalisiert und liefert aus; es verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. |
Erreichbar — aber wo leben die Identity-Governance-Daten?
SailPoints Position ist in seiner eigenen Dokumentation gesetzt, nicht durch einen Ladezeit-Test. Seine Sub-processors-Seite beschreibt die SaaS-Core-Infrastruktur, die auf AWS läuft, wo „Hosting occurs in the region elected by Customer at the start of the SaaS Services“, und eine Fußnote nennt die Optionen: „AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil“. Es gibt keine Festland-China-Option auf dieser Liste — die nächsten Auswahlen, in Japan, Singapur und Südkorea, sind alle außerhalb des Festlands. SailPoints Ankündigung seiner Mumbai-Region vom November 2024 erzählt dieselbe Geschichte von der anderen Seite: Es zählte Mumbai als seinen „ninth point of presence globally“, neben Frankfurt, London, Tokio, Singapur, Sydney, Montreal und zwei US-Regionen, und gab an, dass die Daten jedes Tenants „completely isolated“ sind, sodass „no data will be replicated, backed up, or stored in any other AWS Region“.
„Kann der SailPoint-Tenant aus Shanghai erreicht werden?“ ist also der falsche Test. Er kann erreicht werden. Die eigentliche Frage ist, wo Ihre in China erhobenen Identity-Governance-Daten zur Ruhe kommen und ob es überhaupt rechtmäßig war, sie dorthin zu bewegen. Aus diesem Grund veröffentlicht diese Seite keine erstanbieterliche China-Latenz- oder Erreichbarkeitszahl für SailPoint: Geschwindigkeit ist nicht die Achse für eine Entscheidung, die sich um Residenz und Einwilligung dreht. Eine betriebliche Anmerkung, die zu nennen ist — grenzüberschreitender Traffic vom Festland zu einem Offshore-Tenant kann uneinheitlich sein, und die Versuchung ist, ihn durch eine Netz-Behelfslösung zu erzwingen. 21YunBox verwendet weder eine solche Umgehung, noch empfiehlt es sie; sie ist sowohl ein Compliance-Risiko als auch nebensächlich. Die produktive Frage ist, wie man die China-Identitätsdaten auf rechtmäßigem Fundament hält.
Ein Identity-Governance-Datensatz ist Belegschafts-Personendaten — im Ausland gehalten
Hier ist der strukturelle Punkt. SailPoints ganze Aufgabe ist es, einen präzisen, fortlaufenden Datensatz Ihrer Belegschaft und ihres Zugangs zu halten — die Konten, die jeder Mitarbeiter hält, die Berechtigungen dahinter, die Genehmigungen und die periodischen Zertifizierungen, die belegen, dass der Zugang geprüft wurde. Für Ihre Mitarbeiter in Festlandchina ist jedes Feld dieses Datensatzes personenbezogene Information, und vieles davon ist operativ sensibel: Ein Zugriffsprüfungs-Export ist faktisch eine Karte, wer innerhalb Ihrer Organisation welche Systeme erreichen kann. In dem Moment, in dem dieser Datensatz in einem SailPoint-Tenant lebt, der in den USA, der EU oder einer der anderen Offshore-Regionen gehostet wird, die SailPoint anbietet, haben Sie einen grenzüberschreitenden Transfer personenbezogener Daten nach Chinas Gesetz zum Schutz personenbezogener Daten vollzogen.
PIPL legt die Pflicht auf den Verarbeiter — Sie, den Arbeitgeber, nicht SailPoint den Auftragsverarbeiter. Art. 38–40 verlangen Mitteilung, eine gesonderte Einwilligung, getrennt von jedem allgemeinen Arbeits- oder System-Nutzungs-Abkommen, und einen Transfermechanismus: eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Oberhalb bestimmter Schwellen oder wo die Daten als „wichtige Daten“ zählen, kann dieser Transfer zudem Chinas Datenexport-Sicherheitsbewertung (数据出境安全评估) verlangen, bevor irgendetwas geht. Und ist Ihre Organisation ein Betreiber kritischer Informationsinfrastruktur, verlangt die Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Datenlokalisierungsvorschrift wurde durch die Novelle 2025 umnummeriert, die am 1. Januar 2026 in Kraft trat, inhaltlich unverändert), dass in China erzeugte personenbezogene Information in China gespeichert wird — eine inländische Speicherpflicht, die eine Offshore-SailPoint-Region nicht erfüllen kann. Nichts davon dreht sich darum, wie schnell eine Zertifizierungskampagne rendert; es dreht sich darum, ob die Daten eine rechtmäßige Grundlage hatten, dort zu sein, wo sie sind. Welche davon Ihr spezifisches Deployment treffen, ist ein mit Rechtsbeistand zu bestätigendes Risiko gegen das, was Sie tatsächlich regeln und speichern.
Warum das Wechseln von SailPoint-Regionen nicht die Lösung ist
Der naheliegende Zug ist, eine andere Region zu wählen und die Daten in-Region zu halten — aber die einzigen Regionen, die SailPoint seiner SaaS anbietet, sind die zehn, die seine Subprozessor-Seite listet, und nicht eine davon ist in Festlandchina. Die Identity-Governance-Daten einer China-Belegschaft von einem US-Tenant zu einem Singapur- oder Tokio-Tenant zu bewegen, verlagert bloß den grenzüberschreitenden Transfer; es beendet ihn nicht, und keine dieser Regionen löst eine China-Residenzpflicht. In China erhobene Identitätsdaten im Inland zu halten, heißt, ein China-ansässiges Fundament dafür aufzustellen: SailPoints selbstverwaltetes IdentityIQ, deployt auf China-ansässiger Infrastruktur, die Sie oder ein lokaler Betreiber kontrollieren, oder ein inländisches IGA, angenommen für die China-Gesellschaft — mit der SaaS behalten für die Märkte, wo sie Ihnen bereits dient. Diese Aufteilung — was in China bleiben muss, was rechtmäßig gehen darf — ist das Herz der Arbeit, und sie ist eine rechtliche Frage, bevor sie eine technische ist.
Dies ist eine Risikokarte, kein Urteil: Ob Sie gesonderte Einwilligung, einen Transfermechanismus, inländische Speicherung, eine Datenexport-Bewertung oder eine Kombination schulden, hängt von Ihren Datenmengen, Ihrer Rolle als Verarbeiter und davon ab, wessen Identitäten Sie regeln — mit Rechtsbeistand zu klären, bevor Sie sich darauf verlassen.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtmäßigen Weg, Identity Governance für eine China-Präsenz zu betreiben, und er hat eine Form. Zuerst kartieren: Unser China-Team arbeitet Ihre PIPL-Exponierung für die Belegschaftsidentitätsdaten durch, die SailPoint hält — welche Identitäten, Berechtigungsinventare und Zugriffsprüfungsdatensätze, die in China erhoben werden, im Land bleiben müssen, was rechtmäßig gehen darf, wo eine Datenexport-Sicherheitsbewertung oder eine Art.-39-Speicherpflicht greift und was Ihr Einwilligungs- und Mitteilungsfluss abdecken muss. Die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt; wir bauen das technische Bild, das sie speist.
Dann lokalisieren: Wir stellen ein China-ansässiges Fundament für die China-Identity-Governance-Daten auf und integrieren es — ein selbstverwaltetes IdentityIQ-Deployment auf China-ansässiger Infrastruktur oder ein inländisches IGA für die China-Gesellschaft — sodass die Governance, von der Sie abhängen, weiter funktioniert, während diese Daten aufhören, das Land standardmäßig zu verlassen, und Sie Identity Security Cloud für die Regionen behalten, wo sie Ihnen bereits dient.
Dann ausliefern: Die auf China ausgerichtete Oberfläche, die sich dagegen authentifiziert — das Zugriffsanfrage- und Self-Service-Portal, das Ihre Mitarbeiter tatsächlich öffnen — ist selbst ein Dienst, der innerhalb des Festlands erreicht wird, sie trägt also eine ICP-Beian (备案)-Erwägung und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — den 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau und ohne Re-Platforming. Das Ergebnis ist Identity Governance, die legal und rechtskonform für Ihre Nutzer in China läuft. Was wir nie tun — und was niemand rechtmäßig kann — ist, Ihnen einen Weg um Chinas Datenexportregeln herum oder um irgendeine Netzbeschränkung herum zu reichen: Wir lokalisieren, was bleiben muss, und liefern im Inland aus, und wir bewegen personenbezogene Information niemals heimlich aus China hinaus.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Datenexport-Sicherheitsbewertung
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
- Wie Sie eine ICP-Beian für China erhalten
Häufige Fragen
Ist SailPoint in Festlandchina verfügbar?
SailPoint Identity Security Cloud (vormals IdentityNow) ist vom Festland aus aufrufbar — es ist kein Dienst, den China an der Grenze sperrt — Verfügbarkeit ist also nicht das Hindernis. Die eigentliche Frage für eine China-Präsenz ist Datenresidenz: SailPoint bietet keine Festland-China-Hosting-Region, die Identitäts-, Berechtigungs- und Zugriffsprüfungsdaten, die es für Ihre China-Mitarbeiter hält, ruhen also im Ausland. Grenzüberschreitender Traffic vom Festland zu einem Offshore-Tenant kann uneinheitlich sein, aber das ist eine betriebliche Angelegenheit, nicht die Entscheidung — und die Antwort ist nie eine Netz-Behelfslösung. Behandeln Sie die Einzelheiten als ein mit Rechtsbeistand zu bestätigendes Risiko.
Ist das Senden der Identitätsdaten unserer China-Mitarbeiter an SailPoint ein grenzüberschreitender Transfer?
Wenn Ihr SailPoint-Tenant außerhalb des Festlands gehostet ist — und SailPoint bietet keine Festland-China-Region — dann werden die Identitäten, Berechtigungsinventare und Zugriffsprüfungs- und Zertifizierungsdatensätze, die es für Ihre China-Mitarbeiter hält, im Ausland gespeichert, ein grenzüberschreitender Transfer (数据出境) nach PIPL. Das bedeutet Mitteilung, eine gesonderte Einwilligung und einen Transfermechanismus (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung), und es kann Chinas Datenexport-Sicherheitsbewertung unterliegen — umso mehr, weil Zugriffsprüfungsdaten abbilden, wer welche Systeme erreichen kann. Für einen Betreiber kritischer Informationsinfrastruktur fügt die Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37) eine inländische Speicherpflicht hinzu, die eine Offshore-Region nicht erfüllen kann. Bestätigen Sie Ihre genauen Pflichten mit Rechtsbeistand.
Können wir SailPoints Identity Governance in China halten?
Der datenresidente Weg ist, die in China erhobenen Identity-Governance-Daten im Inland zu halten, statt sie zwischen Offshore-Regionen zu verlagern. In der Praxis heißt das ein selbstverwaltetes IdentityIQ-Deployment auf China-ansässiger Infrastruktur oder ein inländisches IGA, angenommen für die China-Gesellschaft, mit mit Einwilligung versehener inländischer Verarbeitung und Speicherung — während Sie Identity Security Cloud für Ihre anderen Regionen behalten. Die auf China ausgerichtete Oberfläche, die sich dagegen authentifiziert, wird dann im Inland auf ICP-gemeldeter Infrastruktur ausgeliefert. 21YunBox kartiert diese Aufteilung, lokalisiert die inländischen Daten und liefert die auf China ausgerichtete Oberfläche aus; es ist nie ein Weg um Chinas Datenexportregeln herum oder um irgendeine Netzbeschränkung herum.


