SailPointは中国で使えるか:アイデンティティ・ガバナンスのデータレジデンシー、PIPLの越境、データレジデントの経路
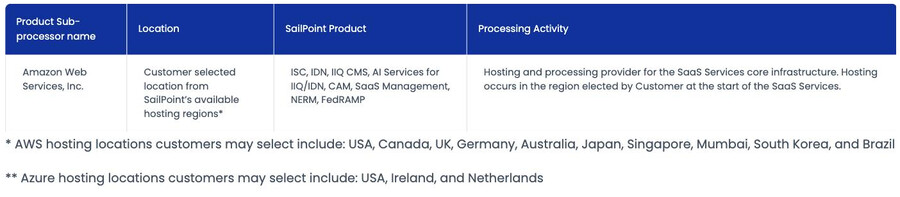
SailPoint Identity Security Cloud(旧IdentityNow)は中国本土から到達可能なので、決め手となる問いは速度ではなく、データレジデンシーと越境する個人情報です。SailPoint自身のサブプロセッサーのページは、SaaSのホスティングが顧客の選んだリージョンで行われるとし、提供するAWSリージョン(米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジル)に中国本土のものは含まれません——だから中国の従業員について保持する従業員のアイデンティティ、エンタイトルメントのインベントリ、アクセスレビューの記録はオフショアに落ち着きます:PIPLの越境移転で、CII運営者にはサイバーセキュリティ法 第39条(旧第37条)のレジデンシー義務です。データレジデントの経路は、自己管理のIdentityIQのデプロイ、または中国法人のための国内のIGAを、中国レジデントのインフラ上で動かすことです。
Does SailPoint work in China?
はい——SailPoint Identity Security Cloud(旧IdentityNow)は中国本土から到達可能なので、正直な答えは、到達性が問題ではない、です。アイデンティティ・ガバナンスのプラットフォームにとって中国の問いを決めるのは、データレジデンシーと越境する個人情報です。
SailPointは中国本土のホスティングリージョンを提供しません。自社のSub-processorsページは、SaaSの「ホスティングは顧客の選んだリージョンで行われる」とし、列挙するAWSリージョン——米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジル——に本土のものは含まれません。だから中国の従業員について保持する従業員のアイデンティティ、エンタイトルメントのインベントリ、アクセスレビューの記録はオフショアに落ち着き、その収集はPIPLの下での越境移転(数据出境)になり——通知、個別の同意、移転メカニズムを要し——中国のデータ越境安全評価を発動させえます。重要情報インフラ運営者について、サイバーセキュリティ法の第39条(旧第37条)は、そのようなデータを中国に保存することを求め、どのオフショアのSailPointのリージョンもそれを満たせません。
21YunBoxは、越境とレジデンシーのエクスポージャーを整理し、中国レジデントのアイデンティティ・ガバナンスのデータを国内の足場——自己管理のIdentityIQのデプロイ、または国内のIGA——に国内化し、あらゆる中国向けの面をICP備案済みのインフラ上で国内から、作り直しなく、いかなる形の不正な手段もなく配信します。具体は専門家と確認すべきリスクとして扱ってください。
コンプライアンス・スナップショット
- ✓ 到達性は問題ではありません。SailPoint Identity Security Cloud(旧IdentityNow)は中国本土から呼び出せ、国境でブロックされません。到達性は中国の問いではありません。
- ✕ SailPointのホスト型SaaSは中国本土のリージョンを提供しません。自社のサブプロセッサーのページは顧客が選べるAWSホスティングのリージョン——米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジル——を列挙し、どれも中国本土にありません。
- ! だから中国の従業員について保持する従業員のアイデンティティ、エンタイトルメントのインベントリ、アクセスレビューの記録はオフショアに落ち着きます——PIPLの下での越境移転(数据出境)です(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ。
- ! その移転は、データ、量、そして貴社が重要情報インフラ運営者かどうかによって、中国のデータ越境安全評価を要しえ——アクセスレビューのデータ、誰が何に到達できるかの地図は、運用上機微です。
- ! 重要情報インフラ運営者について、サイバーセキュリティ法の第39条(旧第37条)は、中国で収集した個人情報を中国に保存することを求めます——オフショアのSaaSのリージョンが満たせない義務です。SailPointの提供するリージョン間で切り替えることは移転を移動させるだけで、終わらせません。
- ✓ データレジデントの経路:中国レジデントのアイデンティティ・ガバナンスのデータを国内に保ちます——中国レジデントのインフラ上の自己管理のIdentityIQのデプロイ、または中国法人のための国内のIGA——で、あらゆる中国向けの面をICP備案済みのインフラ上で国内から配信します。不正な手段は決してなく。
SailPointの公式ドキュメントが中国について述べていること
| 事実 | 一次情報源 |
|---|---|
| SailPointはそのSaaSを顧客の選んだリージョンでホストし——そのリージョンのリストに中国本土のものは含まれない。SailPointのSub-processorsページは、AWS上のSaaSコアインフラについて「ホスティングはSaaSサービスの開始時に顧客が選んだリージョンで行われる」とし、脚注が選択肢を列挙する:「顧客が選べるAWSホスティングの場所には、米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジルが含まれる」。 | SailPoint、「Sub-processors」(sailpoint.com/legal/sub-processors)、2026-10-09 取得 |
| SailPoint自身のリージョンの発表は、九つのグローバルなポイント・オブ・プレゼンスを確認する——そしてデータはそのリージョン内に留まり、本土にはない。SailPointの2024年11月27日のムンバイリージョンのリリースは、ムンバイを「グローバルで九番目のポイント・オブ・プレゼンス」と記述し、フランクフルト、ロンドン、東京、シンガポール、シドニー、モントリオール、米国西部・東部の両リージョンと並べ、テナントが「完全に分離」され「いかなる他のAWSリージョンにもデータは複製・バックアップ・保存されない」とする。九つのどれも中国本土にない。 | SailPoint プレスリリース、「SailPoint now runs on AWS through the AWS Asia Pacific (Mumbai) Region」、2024年11月27日(2026-10-09 取得) |
| アイデンティティ・ガバナンスのデータは個人情報であり、だからオフショアのSailPointのテナントはPIPLの越境移転である。SailPointが中国の従業員について保持する従業員のアイデンティティ、アカウントとエンタイトルメントのインベントリ、アクセスレビューと認証の記録は個人情報である。それらを本土の外でホストされるテナントに移すことはPIPL 第38〜40条——通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)——を発動させる。義務はプロセッサーのSailPointではなく、取扱者である貴社にある。 | 中華人民共和国個人情報保護法 第38〜40条(cac.gov.cn)、2026-10-09 取得 |
| 重要情報インフラ運営者について、中国で収集したアイデンティティのデータは中国に保存しなければならない。サイバーセキュリティ法の第39条(旧第37条——2026年1月1日施行の2025年改正によって繰り下げ、実質は不変)は、中国で生成された個人情報を本土に保存することを求める——オフショアのSailPointのリージョンが満たせない国内保存の義務である。対照的に、SailPointの自己管理のIdentityIQは顧客ホストなので、国内のデプロイは合法的な、データレジデントの足場である。 | 中華人民共和国サイバーセキュリティ法 第39条(旧第37条)、2025年改正 2026-01-01 施行(cac.gov.cn)、2026-10-09 取得 |
情報源は21YunBox コンプライアンスチームが2026年10月9日に確認しました。
組織の内側で誰がどのシステムに到達してよいかを統治するためにSailPointを動かす企業にとって、中国本土の問いがコンソールが読み込まれるかに掛かることはめったにありません。SailPoint Identity Security Cloud——かつてIdentityNowと呼ばれたSaaS——は中国の内側から呼び出せるので、到達性は決定がなされる場所ではありません。それを片づけるのはレジデンシーと越境移転です。アイデンティティ・ガバナンスのプラットフォームは、貴社の従業員の正確で連続した記録を保持するために存在します:各人が誰か、どのアカウントとエンタイトルメントを持つか、誰がそのアクセスを承認し、いつ最後に認証されたか。貴社の中国を拠点とする従業員にとって、その記録は個人情報です——そしてSailPointがそれをどこに保つか、そしてそこに移すことが合法だったかは、パフォーマンスが枠に入るより前に中国の法が答える問いです。SailPointはその問いの前半を自社のドキュメントで片づけます。
中国でのSailPoint:ひと目で
| 決め手 | SailPoint自身の言葉で——そして中国の法で |
|---|---|
| それは何か | SailPointはアイデンティティ・ガバナンスと管理(IGA)のプラットフォームです。Identity Security Cloud(SaaS、旧IdentityNow)と自己管理のIdentityIQは、貴社の従業員のアイデンティティ、アカウントとエンタイトルメントのインベントリ、そして誰がどのシステムに到達してよいかを文書化するアクセスレビューと認証の記録——従業員の連続した、識別可能な記録——を保持します。 |
| 本土から到達可能か? | はい。Identity Security Cloudは中国の内側から呼び出せ、国境でブロックされるサービスではないので、到達性は中国の問いではありません。(オフショアのテナントへの越境トラフィックは不安定になりえます——運用上の事柄であって決定ではなく、ネットワークの回避策の理由では決してありません。) |
| アイデンティティ・ガバナンスのデータはどこに座るか? | オフショアです。SailPoint自身のサブプロセッサーのページは、SaaSの「ホスティングは顧客の選んだリージョンで行われる」とし、顧客が選べるAWSリージョンを列挙します——米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジル。どれも中国本土になく、SailPointは「いかなる他のAWSリージョンにもデータは複製・バックアップ・保存されない」とします。 |
| 中国の従業員データをそこに収集すること | アイデンティティ、エンタイトルメントのインベントリ、アクセスレビューの記録は個人情報です。それらをオフショアのテナントに保持することは、PIPLの下での越境移転(数据出境)です(第38〜40条):通知、個別の同意、そして移転メカニズムのいずれか一つ。しきい値を超えるとデータ越境安全評価が適用されえ、アクセスレビューのデータ——誰が何に到達できるかの地図——は運用上機微です。重要情報インフラ運営者について、サイバーセキュリティ法 第39条(旧第37条)は、オフショアのリージョンが満たせない国内保存の義務を定めます。 |
| データレジデントの経路 | 中国レジデントのアイデンティティ・ガバナンスのデータを国内に保ちます——中国レジデントのインフラ上の自己管理のIdentityIQのデプロイ、または中国法人のための国内のIGA——で、同意に基づく国内の処理と保存を伴い、あらゆる中国向けの面をICP備案済みのインフラ上で国内から配信します。21YunBoxはmap・localize・deliverを行い、いかなる種類の不正な手段も用いず、また推奨しません。 |
到達可能——しかしアイデンティティ・ガバナンスのデータはどこに存在するか?
SailPointの立ち位置は、ロード時テストではなく、自社のドキュメントで設定されます。そのSub-processorsページは、AWS上で動くSaaSコアインフラを記述し、そこでは 「ホスティングはSaaSサービスの開始時に顧客が選んだリージョンで行われる」 とし、脚注が選択肢を名指します:「顧客が選べるAWSホスティングの場所には、米国、カナダ、英国、ドイツ、オーストラリア、日本、シンガポール、ムンバイ、韓国、ブラジルが含まれる」。そのリストに中国本土の選択肢はありません——最も近い選択肢である日本、シンガポール、韓国は、すべて本土の外です。SailPointの2024年11月のムンバイリージョンの発表は、同じ話を反対側から語ります:それはムンバイを 「グローバルで九番目のポイント・オブ・プレゼンス」 と数え、フランクフルト、ロンドン、東京、シンガポール、シドニー、モントリオール、二つの米国リージョンと並べ、各テナントのデータが 「完全に分離」 され 「いかなる他のAWSリージョンにもデータは複製・バックアップ・保存されない」 とします。
だから「SailPointのテナントは上海から到達できるか?」は誤ったテストです。到達はできます。本当の問いは、貴社の中国で収集したアイデンティティ・ガバナンスのデータがどこに落ち着くか、そしてそこに移すことがそもそも合法だったか、です。その理由から、このページはSailPointについて中国の一次レイテンシや到達性の数値を公表しません:レジデンシーと同意に掛かる決定にとって、速度は軸ではありません。名指しに値する運用上の注記が一つ——本土からオフショアのテナントへの越境トラフィックは不安定になりえ、それをネットワークの回避策を通じて強行する誘惑があります。21YunBoxはそのようないかなる不正な手段も用いず、また推奨しません。それはコンプライアンスのリスクであり、かつ的外れです。有用な問いは、中国のアイデンティティのデータをどう合法的な足場に保つか、です。
アイデンティティ・ガバナンスの記録は従業員の個人情報である——オフショアに保持される
ここが構造的な点です。SailPointの仕事のすべては、貴社の従業員とそのアクセスの正確で連続した記録——各従業員が持つアカウント、その背後のエンタイトルメント、承認、そしてアクセスがレビューされたことを証明する定期的な認証——を保持することです。貴社の中国本土の従業員にとって、その記録のあらゆるフィールドは個人情報であり、その多くは運用上機微です:アクセスレビューのエクスポートは、事実上、組織の内側で誰がどのシステムに到達できるかの地図です。その記録が米国、EU、またはSailPointが提供する他のオフショアのリージョンでホストされるテナントに存在する瞬間、貴社は中国の個人情報保護法の下での個人情報の越境移転を行ったことになります。
PIPLは義務を取扱者——SailPointプロセッサーではなく、雇用主である貴社——に課します。第38〜40条は、通知、あらゆる一般的な雇用やシステム利用の合意とは区別された 個別の 同意、そして移転メカニズムのいずれか一つ——CACの安全評価、CAC標準契約、または認証——を求めます。一定のしきい値を超える、またはデータが「重要データ」に当たるところでは、その移転は何かが離れる前に中国のデータ越境安全評価も要しえます。そして貴社の組織が重要情報インフラ運営者であれば、サイバーセキュリティ法の第39条(旧第37条——データ国内保存の規定は2026年1月1日に施行された2025年改正によって繰り下げられ、実質は不変)は、中国で生成された個人情報を中国に保存することを求めます——オフショアのSailPointのリージョンが満たせない国内保存の義務です。このいずれも、認証キャンペーンがどれだけ速く描画されるかには掛かっていません。データがそこにある適法な根拠を持っていたかに掛かっています。このどれが貴社の具体的なデプロイを噛むかは、実際に統治・保存するものに照らして専門家と確認すべきリスクです。
なぜSailPointのリージョンを切り替えても直らないのか
明白な動きは別のリージョンを選んでデータをリージョン内に保つことです——しかしSailPointがそのSaaSに提供するリージョンは、そのサブプロセッサーのページが列挙する十個だけで、そのどれも中国本土にありません。中国の従業員のアイデンティティ・ガバナンスのデータを米国テナントからシンガポールや東京のテナントに移すことは、越境移転を単に移動させるだけで、それを終わらせず、それらのリージョンのどれも中国のレジデンシー義務を解決しません。中国で収集したアイデンティティのデータを国内に保つことは、それのための中国レジデントの足場を立ち上げることを意味します:SailPointの自己管理のIdentityIQを、貴社または現地の運営者が管理する中国レジデントのインフラにデプロイするか、中国法人のために国内のIGAを採用する——そしてSaaSは、すでにサービスする市場のために保ちます。その分割——何が中国に留まらねばならないか、何が合法的に離れてよいか——が仕事の核心であり、それは技術的である前に法的な問いです。
これは判定ではなくリスクの見取り図です:個別の同意、移転メカニズム、国内保存、データ越境評価、あるいはその組み合わせを負うかは、貴社のデータ量、取扱者としての役割、そして誰のアイデンティティを統治するかによります——頼る前に専門家と固める価値があります。
合法的な経路——map・localize・deliver
中国拠点向けにアイデンティティ・ガバナンスを運用する合法的な方法があり、それには形があります。まず、map(整理):当社の中国チームが、SailPointが保持する従業員のアイデンティティのデータについて貴社のPIPLエクスポージャーを洗い出します——中国で収集したどのアイデンティティ、エンタイトルメントのインベントリ、アクセスレビューの記録が国に留まらねばならないか、何が合法的に離れてよいか、どこでデータ越境安全評価や第39条の保存義務が噛むか、そして貴社の同意と通知のフローが何をカバーしなければならないか。法的な結論は専門家と固め、当社はそれに供給する技術的な像を構築します。
次に localize(国内化):中国のアイデンティティ・ガバナンスのデータのための中国レジデントの足場を立ち上げて統合します——中国レジデントのインフラ上の自己管理のIdentityIQのデプロイ、または中国法人のための国内のIGA——で、依存するガバナンスが動き続けつつ、そのデータが既定で国を離れるのをやめ、そしてSaaSは、すでにサービスするリージョンのために保ちます。
次に deliver(配信):それに対して認証する中国向けの面——従業員が実際に開くアクセス要求とセルフサービスのポータル——は、それ自体が本土の内側で到達されるサービスなので、ICP備案の考慮を負い、法令適合の国内からの配信を必要とします。21YunBoxはそれを国内で配信します——21YunBox Optimizer——すでに運用中のものの前段で、作り直しも再プラットフォーム化もなく。結果は、中国のユーザーに対して合法的かつ法令適合に稼働するアイデンティティ・ガバナンスです。当社が決してしないこと——そして誰も合法的にはできないこと——は、中国のデータ越境ルールやあらゆるネットワークの制限の周りを回る経路を貴社に手渡すことです:当社は留まらねばならないものを国内化し、国内で配信し、個人情報をひそかに中国の外へ移すことは決してありません。
関連する読み物:
よくあるご質問
SailPointは中国本土で利用できますか?
SailPoint Identity Security Cloud(旧IdentityNow)は本土から呼び出せ——中国が国境でブロックするサービスではなく——だから利用可能性は障害ではありません。中国拠点の本当の問いはデータレジデンシーです:SailPointは中国本土のホスティングリージョンを提供しないので、中国の従業員について保持するアイデンティティ、エンタイトルメント、アクセスレビューのデータはオフショアに落ち着きます。本土からオフショアのテナントへの越境トラフィックは不安定になりえますが、それは運用上の事柄であって決定ではなく——答えはネットワークの回避策では決してありません。具体は専門家と確認すべきリスクとして扱ってください。
私たちの中国の従業員のアイデンティティのデータをSailPointに送ることは越境移転ですか?
SailPointのテナントが本土の外でホストされるなら——そしてSailPointは中国本土のリージョンを提供しません——中国の従業員について保持するアイデンティティ、エンタイトルメントのインベントリ、アクセスレビューと認証の記録はオフショアに保存され、PIPLの下での越境移転(数据出境)です。それは通知、個別の同意、そして移転メカニズムのいずれか一つ(CACの安全評価、CAC標準契約、または認証)を意味し、中国のデータ越境安全評価の対象になりえます——アクセスレビューのデータが誰がどのシステムに到達できるかを地図化するため、なおさらです。重要情報インフラ運営者について、サイバーセキュリティ法の第39条(旧第37条)は、オフショアのリージョンが満たせない国内保存の義務を加えます。正確な義務は専門家と確認してください。
SailPointのアイデンティティ・ガバナンスを中国に保てますか?
データレジデントの経路は、中国で収集したアイデンティティ・ガバナンスのデータを、オフショアのリージョン間で移すのではなく、国内に保つことです。実際には、それは中国レジデントのインフラ上の自己管理のIdentityIQのデプロイ、または中国法人のために採用する国内のIGAを意味し、同意に基づく国内の処理と保存を伴います——一方で他のリージョンのためにはIdentity Security Cloudを保ちます。それに対して認証する中国向けの面は、それからICP備案済みのインフラ上で国内から配信されます。21YunBoxはその分割を整理し、国内のデータを国内化し、中国向けの面を配信します——中国のデータ越境ルールやあらゆるネットワークの制限の周りを回る経路では決してありません。


