SailPoint fonctionne-t-il en Chine ? Résidence des données de gouvernance des identités, transfert transfrontalier PIPL et la voie résidente sur le territoire
SailPoint Identity Security Cloud (anciennement IdentityNow) est accessible depuis la Chine continentale ; la question décisive n'est donc pas la vitesse — c'est la résidence des données et les informations personnelles transfrontalières. La propre page de sous-traitants de SailPoint indique que l'hébergement SaaS a lieu dans la région élue par le client, et les régions AWS qu'il propose (États-Unis, Canada, Royaume-Uni, Allemagne, Australie, Japon, Singapour, Mumbai, Corée du Sud, Brésil) n'en comptent aucune en Chine continentale — de sorte que les identités du personnel, les inventaires d'habilitations et les enregistrements de revue d'accès qu'il détient pour vos employés en Chine résident à l'étranger : un transfert transfrontalier au titre de la PIPL, avec une obligation de résidence de l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité pour les opérateurs d'infrastructure d'information critique. La voie résidente en données est un déploiement IdentityIQ auto-géré, ou une IGA domestique pour l'entité en Chine, sur une infrastructure résidente en Chine.
SailPoint fonctionne-t-il en Chine ?
Oui — SailPoint Identity Security Cloud (anciennement IdentityNow) est accessible depuis la Chine continentale, la réponse honnête est donc que l'accessibilité n'est pas le problème. Ce qui décide de la question chinoise pour une plateforme de gouvernance des identités, c'est la résidence des données et les informations personnelles transfrontalières.
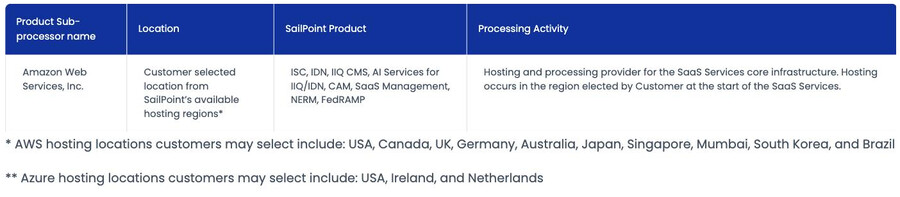
SailPoint n'offre aucune région d'hébergement en Chine continentale. Sa propre page Sous-traitants indique que l'hébergement SaaS “occurs in the region elected by Customer,” et les régions AWS qu'elle énumère — États-Unis, Canada, Royaume-Uni, Allemagne, Australie, Japon, Singapour, Mumbai, Corée du Sud et Brésil — n'en comptent aucune sur le continent. Ainsi, les identités du personnel, les inventaires d'habilitations et les enregistrements de revue d'accès qu'il détient pour vos employés en Chine résident à l'étranger, ce qui fait de leur collecte un transfert transfrontalier (数据出境) au titre de la PIPL — exigeant une information, un consentement distinct et un mécanisme de transfert — et cela peut déclencher l'évaluation de sécurité pour l'exportation de données de Chine. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que ces données soient stockées en Chine, ce qu'aucune région SailPoint à l'étranger ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière et de résidence, localise les données de gouvernance des identités résidentes en Chine sur une assise sur le territoire — un déploiement IdentityIQ auto-géré ou une IGA domestique — et diffuse toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP), sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas le problème. SailPoint Identity Security Cloud (anciennement IdentityNow) est appelable depuis la Chine continentale et n'est pas bloqué à la frontière. L'accessibilité n'est pas la question chinoise.
- ✕ Le SaaS hébergé de SailPoint n'offre aucune région en Chine continentale. Sa propre page de sous-traitants énumère les régions d'hébergement AWS qu'un client peut élire — États-Unis, Canada, Royaume-Uni, Allemagne, Australie, Japon, Singapour, Mumbai, Corée du Sud et Brésil — aucune en Chine continentale.
- ! Les identités du personnel, les inventaires d'habilitations et les enregistrements de revue d'accès qu'il détient pour vos employés en Chine résident donc à l'étranger — un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert.
- ! Ce transfert peut exiger l'évaluation de sécurité pour l'exportation de données de Chine (数据出境安全评估), selon les données, le volume, et selon que vous êtes ou non un opérateur d'infrastructure d'information critique — et les données de revue d'accès, une carte de qui peut atteindre quoi, sont opérationnellement sensibles.
- ! Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose que les informations personnelles collectées en Chine soient stockées en Chine — une obligation qu'une région SaaS à l'étranger ne peut satisfaire. Passer d'une région proposée par SailPoint à une autre relocalise le transfert ; il ne le supprime pas.
- ✓ La voie résidente en données : garder les données de gouvernance des identités résidentes en Chine sur le territoire — un déploiement IdentityIQ auto-géré sur une infrastructure résidente en Chine, ou une IGA domestique pour l'entité en Chine — et diffuser toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). Jamais de contournement.
Ce que la documentation officielle de SailPoint dit de la Chine
| Fait | Source primaire |
|---|---|
| SailPoint héberge son SaaS dans la région que le client élit — et la liste de régions n'en compte aucune en Chine continentale. La page Sous-traitants de SailPoint indique, pour son infrastructure SaaS principale sur AWS, que “Hosting occurs in the region elected by Customer at the start of the SaaS Services,” et une note de bas de page énumère les choix : “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” | SailPoint, « Sub-processors » (sailpoint.com/legal/sub-processors), consulté le 2026-10-09 |
| La propre annonce de région de SailPoint confirme neuf points de présence mondiaux — et les données restent dans leur région, non sur le continent. Le communiqué du 27 novembre 2024 de SailPoint sur la région de Mumbai décrit Mumbai comme son “ninth point of presence globally,” aux côtés de Francfort, Londres, Tokyo, Singapour, Sydney, Montréal et des régions US-West et US-East, et indique qu'un locataire est “completely isolated” de sorte qu'“no data will be replicated, backed up, or stored in any other AWS Region.” Aucun des neuf n'est en Chine continentale. | Communiqué SailPoint, « SailPoint now runs on AWS through the AWS Asia Pacific (Mumbai) Region », 27 novembre 2024 (consulté le 2026-10-09) |
| Les données de gouvernance des identités sont des informations personnelles, de sorte qu'un locataire SailPoint à l'étranger est un transfert transfrontalier au titre de la PIPL. Les identités du personnel, les inventaires de comptes et d'habilitations, et les enregistrements de revue et de certification d'accès que SailPoint détient pour vos employés en Chine sont des informations personnelles ; les déplacer dans un locataire hébergé hors du continent déclenche les articles 38 à 40 de la PIPL — information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification). L'obligation incombe à vous, le responsable de traitement, non à SailPoint le sous-traitant. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
| Pour un opérateur d'infrastructure d'information critique, les données d'identité collectées en Chine doivent être stockées en Chine. L'article 39 (anciennement l'article 37 — renuméroté par l'amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées sur le continent — une obligation de stockage sur le territoire qu'une région SailPoint à l'étranger ne peut satisfaire. L'IdentityIQ auto-géré de SailPoint, en revanche, est hébergé par le client, de sorte qu'un déploiement sur le territoire est une assise légale et résidente en données. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37), amendement 2025 en vigueur le 2026-01-01 (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une société qui exploite SailPoint afin de gouverner qui, dans l’organisation, peut atteindre quels systèmes, la question chinoise se résume rarement à savoir si la console se charge. SailPoint Identity Security Cloud — le SaaS autrefois appelé IdentityNow — est appelable depuis l’intérieur de la Chine ; l’accessibilité n’est donc pas là que se prend la décision. Ce qui la règle, c’est la résidence et le transfert transfrontalier. Une plateforme de gouvernance des identités existe pour détenir un enregistrement précis et continu de votre personnel : qui est chaque personne, quels comptes et habilitations elle détient, qui a approuvé cet accès et quand il a été certifié pour la dernière fois. Pour vos employés basés en Chine, cet enregistrement est une information personnelle — et l’endroit où SailPoint le conserve, et s’il était légal de l’y déplacer, est une question à laquelle le droit chinois répond avant que la performance n’entre dans le cadre. SailPoint règle la première moitié de cette question dans sa propre documentation.
SailPoint en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de SailPoint — et au regard du droit chinois |
|---|---|
| Ce que c'est | SailPoint est une plateforme de gouvernance et d'administration des identités (IGA). Identity Security Cloud (le SaaS, anciennement IdentityNow) et l'IdentityIQ auto-géré détiennent les identités de votre personnel, les inventaires de comptes et d'habilitations, et les enregistrements de revue et de certification d'accès qui documentent qui peut atteindre quels systèmes — un enregistrement continu et identifiable de vos employés. |
| Est-ce accessible depuis le continent ? | Oui. Identity Security Cloud est appelable depuis l'intérieur de la Chine et n'est pas un service bloqué à la frontière, l'accessibilité n'est donc pas la question chinoise. (Le trafic transfrontalier vers un locataire à l'étranger peut être irrégulier — une affaire opérationnelle, non la décision, et jamais une raison pour une solution de contournement réseau.) |
| Où résident les données de gouvernance des identités ? | À l'étranger. La propre page de sous-traitants de SailPoint indique que l'hébergement SaaS “occurs in the region elected by Customer,” et énumère les régions AWS qu'un client peut sélectionner — États-Unis, Canada, Royaume-Uni, Allemagne, Australie, Japon, Singapour, Mumbai, Corée du Sud et Brésil. Aucune n'est en Chine continentale, et SailPoint indique qu'“no data will be replicated, backed up, or stored in any other AWS Region.” |
| Collecter les données du personnel de Chine dans la plateforme | Les identités, inventaires d'habilitations et enregistrements de revue d'accès sont des informations personnelles. Les détenir dans un locataire à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un consentement distinct, et un mécanisme de transfert. Une évaluation de sécurité pour l'exportation de données peut s'appliquer au-delà des seuils, et les données de revue d'accès — une carte de qui peut atteindre quoi — sont opérationnellement sensibles. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité fixe une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. |
| La voie résidente en données | Gardez les données de gouvernance des identités résidentes en Chine sur le territoire — un déploiement IdentityIQ auto-géré sur une infrastructure résidente en Chine, ou une IGA domestique pour l'entité en Chine — avec un traitement et un stockage sur le territoire et consentis, et diffusez toute surface tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Accessible — mais où résident les données de gouvernance des identités ?
La position de SailPoint est fixée dans sa propre documentation, non par un test de temps de chargement. Sa page Sous-traitants décrit l’infrastructure SaaS principale fonctionnant sur AWS, où “Hosting occurs in the region elected by Customer at the start of the SaaS Services,” et une note de bas de page nomme les choix : “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” Il n’y a aucune option en Chine continentale sur cette liste — les sélections les plus proches, au Japon, à Singapour et en Corée du Sud, sont toutes hors du continent. L’annonce par SailPoint de sa région de Mumbai, en novembre 2024, raconte la même histoire de l’autre côté : elle comptait Mumbai comme son “ninth point of presence globally,” aux côtés de Francfort, Londres, Tokyo, Singapour, Sydney, Montréal et deux régions aux États-Unis, et indiquait que les données de chaque locataire sont “completely isolated” de sorte qu’“no data will be replicated, backed up, or stored in any other AWS Region.”
Ainsi, « le locataire SailPoint peut-il être atteint depuis Shanghai ? » est le mauvais test. Il peut être atteint. La vraie question est de savoir où viennent reposer vos données de gouvernance des identités collectées en Chine, et s’il était légal de les y déplacer tout court. Pour cette raison, cette page ne publie aucun chiffre de latence ou d’accessibilité first-party en Chine pour SailPoint : la vitesse n’est pas l’axe pour une décision qui repose sur la résidence et le consentement. Une note opérationnelle mérite d’être nommée — le trafic transfrontalier du continent vers un locataire à l’étranger peut être irrégulier, et la tentation est de le forcer par une solution de contournement réseau. 21YunBox n’utilise ni ne suggère aucune forme de contournement de ce type ; c’est à la fois un risque de conformité et hors sujet. La question productive est de savoir comment garder les données d’identité de Chine sur une assise légale.
Un enregistrement de gouvernance des identités est une information personnelle du personnel — conservée à l’étranger
Voici le point structurel. Tout le travail de SailPoint est de détenir un enregistrement précis et continu de votre personnel et de ses accès — les comptes que chaque employé détient, les habilitations qui les sous-tendent, les approbations et les certifications périodiques qui prouvent que l’accès a été revu. Pour vos employés en Chine continentale, chaque champ de cet enregistrement est une information personnelle, et une grande partie est opérationnellement sensible : un export de revue d’accès est, en effet, une carte de qui, dans votre organisation, peut atteindre quels systèmes. Dès l’instant où cet enregistrement réside dans un locataire SailPoint hébergé aux États-Unis, dans l’UE ou dans l’une des autres régions à l’étranger que SailPoint propose, vous avez effectué un transfert transfrontalier d’informations personnelles au titre de la loi chinoise sur la protection des informations personnelles.
La PIPL fait peser l’obligation sur le responsable de traitement — vous, l’employeur, non SailPoint le sous-traitant. Les articles 38 à 40 imposent une information, un consentement distinct de tout accord général d’emploi ou d’utilisation des systèmes, et un mécanisme de transfert : une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification. Au-delà de certains seuils, ou lorsque les données comptent comme des « données importantes », ce transfert peut aussi exiger l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant que quoi que ce soit ne parte. Et si votre organisation est un opérateur d’infrastructure d’information critique, l’article 39 (anciennement l’article 37 — la disposition de localisation des données a été renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sans en changer la substance) de la loi sur la cybersécurité impose que les informations personnelles générées en Chine soient stockées en Chine — une obligation de stockage sur le territoire qu’une région SailPoint à l’étranger ne peut satisfaire. Rien de cela ne dépend de la vitesse de rendu d’une campagne de certification ; cela dépend de la question de savoir si les données avaient une base légale pour être là où elles sont. Lesquelles de ces règles frappent votre déploiement précis est un risque à confirmer avec un conseil au regard de ce que vous gouvernez et stockez réellement.
Pourquoi changer de région SailPoint n’est pas le correctif
Le mouvement évident est de choisir une région différente et de garder les données en région — mais les seules régions que SailPoint propose pour son SaaS sont les dix que sa page de sous-traitants énumère, et aucune n’est en Chine continentale. Déplacer les données de gouvernance des identités d’un personnel chinois d’un locataire américain vers un locataire à Singapour ou à Tokyo ne fait que relocaliser le transfert transfrontalier ; il ne le supprime pas, et aucune de ces régions ne résout une obligation de résidence chinoise. Garder les données d’identité collectées en Chine sur le territoire signifie mettre en place une assise résidente en Chine : l’IdentityIQ auto-géré de SailPoint, déployé sur une infrastructure résidente en Chine que vous ou un opérateur local contrôlez, ou une IGA domestique adoptée pour l’entité en Chine — le SaaS étant gardé pour les marchés où il vous sert déjà. Ce partage — ce qui doit rester en Chine, ce qui peut légalement partir — est le cœur du travail, et c’est une question juridique avant d’être technique.
Il s’agit d’une image des risques, pas d’un verdict : devoir un consentement distinct, un mécanisme de transfert, un stockage sur le territoire, une évaluation d’exportation de données, ou une combinaison, dépend de vos volumes de données, de votre rôle de responsable de traitement et de qui sont les identités que vous gouvernez — à régler avec un conseil avant de vous y fier.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter la gouvernance des identités pour une présence en Chine, et elle a une forme. D’abord, cartographier : notre équipe Chine examine votre exposition PIPL pour les données d’identité du personnel que SailPoint détient — quelles identités, quels inventaires d’habilitations et quels enregistrements de revue d’accès collectés en Chine doivent rester dans le pays, ce qui peut légalement partir, où une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 mord, et ce que votre flux de consentement et d’information doit couvrir. Les conclusions juridiques se règlent avec un conseil ; nous construisons l’image technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise résidente en Chine pour les données de gouvernance des identités de Chine — un déploiement IdentityIQ auto-géré sur une infrastructure résidente en Chine, ou une IGA domestique pour l’entité en Chine — de sorte que la gouvernance dont vous dépendez continue de fonctionner pendant que ces données cessent de quitter le pays par défaut, et vous gardez Identity Security Cloud pour les régions où il vous sert déjà.
Enfin, diffuser : la surface tournée vers la Chine qui s’authentifie auprès d’elle — le portail de demande d’accès et de libre-service que vos employés ouvrent réellement — est elle-même un service atteint à l’intérieur du continent, elle porte donc une considération de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant ce que vous exploitez déjà, sans reconstruction ni re-plateformage. Le résultat est une gouvernance des identités qui s’exécute de manière légale et conforme pour vos utilisateurs en Chine. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre une voie pour échapper aux règles d’exportation de données de la Chine ou à une quelconque restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, et nous ne déplaçons jamais d’informations personnelles hors de Chine par furtivité.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
SailPoint est-il disponible en Chine continentale ?
SailPoint Identity Security Cloud (anciennement IdentityNow) est appelable depuis le continent — ce n'est pas un service que la Chine bloque à la frontière — l'accessibilité n'est donc pas l'obstacle. La vraie question pour une présence en Chine est la résidence des données : SailPoint n'offre aucune région d'hébergement en Chine continentale, de sorte que les données d'identité, d'habilitations et de revue d'accès qu'il détient pour vos employés en Chine résident à l'étranger. Le trafic transfrontalier du continent vers un locataire à l'étranger peut être irrégulier, mais c'est une affaire opérationnelle, non la décision — et la réponse n'est jamais une solution de contournement réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Envoyer les données d'identité de nos employés en Chine à SailPoint est-il un transfert transfrontalier ?
Si votre locataire SailPoint est hébergé hors du continent — et SailPoint n'offre aucune région en Chine continentale — alors les identités, inventaires d'habilitations et enregistrements de revue et de certification d'accès qu'il détient pour vos employés en Chine sont stockés à l'étranger, un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un consentement distinct, et un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et cela peut être soumis à l'évaluation de sécurité pour l'exportation de données de Chine — d'autant plus que les données de revue d'accès cartographient qui peut atteindre quels systèmes. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations précises avec un conseil.
Pouvons-nous garder la gouvernance des identités de SailPoint en Chine ?
La voie résidente en données consiste à garder les données de gouvernance des identités collectées en Chine sur le territoire plutôt que de les relocaliser entre régions à l'étranger. En pratique, cela signifie un déploiement IdentityIQ auto-géré sur une infrastructure résidente en Chine, ou une IGA domestique adoptée pour l'entité en Chine, avec un traitement et un stockage sur le territoire et consentis — pendant que vous gardez Identity Security Cloud pour vos autres régions. La surface tournée vers la Chine qui s'authentifie auprès d'elle est ensuite diffusée sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie ce partage, localise les données sur le territoire, et diffuse la surface tournée vers la Chine ; ce n'est jamais une voie pour se soustraire aux règles d'exportation de données de la Chine ou à une quelconque restriction réseau.


