SailPoint는 중국에서 작동하나요? 아이덴티티 거버넌스 데이터 레지던시, PIPL 국경 간, 데이터 거주 경로
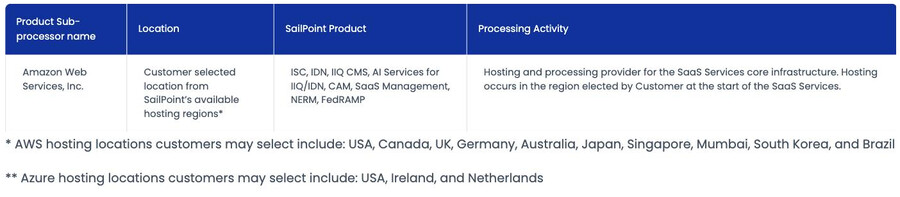
SailPoint Identity Security Cloud(구 IdentityNow)는 중국 본토에서 도달 가능하므로, 결정적 질문은 속도가 아니라 — 데이터 레지던시와 국경 간 개인정보입니다. SailPoint 자체 하위 처리자 페이지는 SaaS 호스팅이 고객이 고른 리전에서 일어난다고 하고, 그것이 제공하는 AWS 리전(미국·캐나다·영국·독일·호주·일본·싱가포르·뭄바이·한국·브라질)에는 중국 본토의 것이 없습니다 — 그래서 그것이 귀사 중국 직원을 위해 보유하는 인력 신원·엔타이틀먼트 인벤토리·접근 검토 기록이 해외에 쉽니다: 사이버보안법 제39조(구 제37조) 레지던시 의무가 CII 운영자에게 붙는 PIPL 국경 간 이전. 데이터 거주 경로는 중국 거주 인프라의 자체 관리 IdentityIQ 배포, 또는 중국 법인을 위한 국내 IGA입니다.
SailPoint는 중국에서 작동하나요?
네 — SailPoint Identity Security Cloud(구 IdentityNow)는 중국 본토에서 도달 가능하므로, 솔직한 답은 도달 가능성이 문제가 아니라는 것입니다. 아이덴티티 거버넌스 플랫폼에게 중국 질문을 결정하는 것은 데이터 레지던시와 국경 간 개인정보입니다.
SailPoint는 중국 본토 호스팅 리전을 제공하지 않습니다. 자체 하위 처리자 페이지는 SaaS “Hosting occurs in the region elected by Customer”(호스팅은 고객이 고른 리전에서 일어난다)이라 하고, 그것이 열거하는 AWS 리전 — 미국·캐나다·영국·독일·호주·일본·싱가포르·뭄바이·한국·브라질 — 에는 본토의 것이 없습니다. 그래서 그것이 귀사 중국 직원을 위해 보유하는 인력 신원·엔타이틀먼트 인벤토리·접근 검토 기록이 해외에 쉬고, 그 수집을 PIPL상 국경 간 이전(数据出境) — 고지·별도 동의·이전 메커니즘을 요구 — 으로 만들며, 중국 데이터 국외 이전 안전성 평가를 촉발할 수 있습니다. 핵심정보인프라 운영자의 경우, 사이버보안법 제39조(구 제37조)는 그런 데이터를 중국에 저장하도록 요구하며, 어느 해외 SailPoint 리전도 충족할 수 없습니다.
21YunBox는 귀사의 국경 간·레지던시 노출을 지도화하고, 중국 거주 아이덴티티 거버넌스 데이터를 국내 기반 — 자체 관리 IdentityIQ 배포나 국내 IGA — 으로 현지화하며, 모든 중국을 향한 표면을 ICP 비안 인프라에서 국내로 전송합니다, 재구축 없이, 그리고 결코 어떤 형태의 우회도 없이. 구체적인 사항은 법률 자문과 확인할 리스크로 다루세요.
컴플라이언스 스냅샷
- ✓ 도달 가능성은 문제가 아닙니다. SailPoint Identity Security Cloud(구 IdentityNow)는 중국 본토에서 호출 가능하고 국경에서 차단되지 않습니다. 도달 가능성은 중국 질문이 아닙니다.
- ✕ SailPoint의 호스팅 SaaS는 중국 본토 리전을 제공하지 않습니다. 자체 하위 처리자 페이지는 고객이 고를 수 있는 AWS 호스팅 리전 — 미국·캐나다·영국·독일·호주·일본·싱가포르·뭄바이·한국·브라질 — 을 열거하는데, 어느 것도 중국 본토에 없습니다.
- ! 그래서 그것이 귀사 중국 직원을 위해 보유하는 인력 신원·엔타이틀먼트 인벤토리·접근 검토 기록이 해외에 쉽니다 — PIPL(제38~40조)상 국경 간 이전(数据出境): 고지, 별도 동의, 하나의 이전 메커니즘.
- ! 그 이전은 데이터·규모·귀사가 핵심정보인프라 운영자인지에 따라 중국 데이터 국외 이전 안전성 평가(数据出境安全评估)를 요구할 수 있고 — 접근 검토 데이터, 누가 무엇에 닿을 수 있는지의 지도는 운영상 민감합니다.
- ! 핵심정보인프라 운영자의 경우, 사이버보안법 제39조(구 제37조)는 중국에서 수집된 개인정보를 중국에 저장하도록 요구합니다 — 해외 SaaS 리전이 충족할 수 없는 의무. SailPoint가 제공하는 리전들 사이에서 전환하는 것은 이전을 재배치할 뿐; 끝내지 않습니다.
- ✓ 데이터 거주 경로: 중국 거주 아이덴티티 거버넌스 데이터를 국내에 두세요 — 중국 거주 인프라의 자체 관리 IdentityIQ 배포, 또는 중국 법인을 위한 국내 IGA — 그리고 모든 중국을 향한 표면을 ICP 비안 인프라에서 국내로 전송하세요. 결코 우회가 아니라.
SailPoint 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| SailPoint는 그 SaaS를 고객이 고른 리전에 호스팅합니다 — 그리고 리전 목록에는 중국 본토의 것이 없습니다. SailPoint의 하위 처리자 페이지는 AWS상 SaaS 코어 인프라에 대해 “Hosting occurs in the region elected by Customer at the start of the SaaS Services,”(호스팅은 SaaS 서비스 시작 시 고객이 고른 리전에서 일어난다)이라 밝히고, 각주가 선택지를 열거합니다: “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” | SailPoint, “Sub-processors” (sailpoint.com/legal/sub-processors), 2026-10-09 열람 |
| SailPoint 자체 리전 발표는 전 세계 아홉 개 거점을 확인합니다 — 그리고 데이터는 본토가 아니라 그 리전 안에 머뭅니다. SailPoint의 2024년 11월 27일 뭄바이 리전 릴리스는 뭄바이를 프랑크푸르트·런던·도쿄·싱가포르·시드니·몬트리올과 US-West·East 리전 둘과 나란히 “ninth point of presence globally”(전 세계 아홉 번째 거점)로 기술하고, 테넌트가 “completely isolated”(완전히 격리)되어 “no data will be replicated, backed up, or stored in any other AWS Region”(어떤 데이터도 다른 AWS 리전에 복제·백업·저장되지 않는다)이라 밝힙니다. 그 아홉 중 어느 것도 중국 본토에 없습니다. | SailPoint press release, “SailPoint now runs on AWS through the AWS Asia Pacific (Mumbai) Region,” 2024-11-27 (2026-10-09 열람) |
| 아이덴티티 거버넌스 데이터는 개인정보이므로, 해외 SailPoint 테넌트는 PIPL 국경 간 이전입니다. SailPoint가 귀사 중국 직원을 위해 보유하는 인력 신원·계정과 엔타이틀먼트 인벤토리·접근 검토와 인증 기록은 개인정보입니다; 그것을 본토 밖에 호스팅된 테넌트로 옮기는 것은 PIPL 제38~40조를 촉발합니다 — 고지, 별도 동의, 하나의 이전 메커니즘(CAC 안전성 평가, CAC 표준계약, 또는 인증). 의무는 처리자인 SailPoint가 아니라 처리자인 귀사에 있습니다. | 중화인민공화국 개인정보 보호법, 제38~40조 (cac.gov.cn), 2026-10-09 열람 |
| 핵심정보인프라 운영자의 경우, 중국에서 수집된 아이덴티티 데이터는 중국에 저장되어야 합니다. 사이버보안법 제39조(구 제37조 — 2026년 1월 1일 발효한 2025년 개정으로 재번호, 실질 내용 불변)는 중국에서 생성된 개인정보를 본토에 저장하도록 요구합니다 — 해외 SailPoint 리전이 충족할 수 없는 국내 저장 의무. 대조적으로 SailPoint의 자체 관리 IdentityIQ는 고객 호스팅이므로, 국내 배포가 합법적 데이터 거주 기반입니다. | 중화인민공화국 사이버보안법, 제39조(구 제37조), 2025년 개정 2026-01-01 발효 (cac.gov.cn), 2026-10-09 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 9일에 출처를 확인했습니다.
조직 안에서 누가 어느 시스템에 닿을 수 있는지를 거버넌스하기 위해 SailPoint를 돌리는 회사에게, 중국 본토 질문은 좀처럼 콘솔이 로드되느냐에 달려 있지 않습니다. SailPoint Identity Security Cloud — 전에 IdentityNow라 불린 SaaS — 는 중국 안에서 호출 가능하므로, 도달 가능성은 결정이 내려지는 곳이 아닙니다. 그것을 정하는 것은 레지던시와 국경 간 이전입니다. 아이덴티티 거버넌스 플랫폼은 귀사 인력의 정밀하고 연속적인 기록을 보유하려 존재합니다: 각 사람이 누구인지, 어느 계정과 엔타이틀먼트를 보유하는지, 누가 그 접근을 승인했고 언제 마지막으로 인증했는지. 귀사 중국 소재 직원에게, 그 기록은 개인정보입니다 — 그리고 SailPoint가 그것을 어디 보관하는지, 그리고 그것을 거기 옮긴 것이 합법이었는지는 성능이 틀에 들어오기 전에 중국 법이 답하는 질문입니다. SailPoint는 그 질문의 첫 절반을 자체 문서에서 정합니다.
한눈에 보는 중국에서의 SailPoint
| 무엇이 결정하나 | SailPoint 자신의 표현 — 그리고 중국의 법 |
|---|---|
| 그것이 무엇인가 | SailPoint는 아이덴티티 거버넌스·관리(IGA) 플랫폼입니다. Identity Security Cloud(SaaS, 구 IdentityNow)와 자체 관리 IdentityIQ는 귀사 인력 신원·계정과 엔타이틀먼트 인벤토리, 그리고 누가 어느 시스템에 닿을 수 있는지를 문서화하는 접근 검토·인증 기록 — 귀사 직원의 연속적이고 식별 가능한 기록 — 을 보유합니다. |
| 본토에서 도달 가능한가? | 네. Identity Security Cloud는 중국 안에서 호출 가능하고 국경에서 차단되는 서비스가 아니므로, 도달 가능성은 중국 질문이 아닙니다. (해외 테넌트로의 국경 간 트래픽은 일관되지 않을 수 있습니다 — 결정이 아니라 운영 문제이고, 결코 네트워크 우회의 이유가 아닙니다.) |
| 아이덴티티 거버넌스 데이터는 어디 앉나? | 해외. SailPoint 자체 하위 처리자 페이지는 SaaS “Hosting occurs in the region elected by Customer”(호스팅은 고객이 고른 리전에서 일어난다)이라 하고, 고객이 고를 수 있는 AWS 리전 — 미국·캐나다·영국·독일·호주·일본·싱가포르·뭄바이·한국·브라질 — 을 열거합니다. 어느 것도 중국 본토에 없고, SailPoint는 “no data will be replicated, backed up, or stored in any other AWS Region”(어떤 데이터도 다른 AWS 리전에 복제·백업·저장되지 않는다)이라 밝힙니다. |
| 중국 인력 데이터를 거기 수집하기 | 신원·엔타이틀먼트 인벤토리·접근 검토 기록은 개인정보입니다. 그것을 해외 테넌트에 보유하는 것은 PIPL(제38~40조)상 국경 간 이전(数据出境)입니다: 고지, 별도 동의, 하나의 이전 메커니즘. 데이터 국외 이전 안전성 평가가 임계치 위에서 적용될 수 있고, 접근 검토 데이터 — 누가 무엇에 닿을 수 있는지의 지도 — 는 운영상 민감합니다. 핵심정보인프라 운영자의 경우, 사이버보안법 제39조(구 제37조)가 해외 리전이 충족할 수 없는 국내 저장 의무를 세웁니다. |
| 데이터 거주 경로 | 중국 거주 아이덴티티 거버넌스 데이터를 국내에 두세요 — 중국 거주 인프라의 자체 관리 IdentityIQ 배포, 또는 중국 법인을 위한 국내 IGA — 동의된 국내 처리·저장과 함께, 그리고 모든 중국을 향한 표면을 ICP 비안 인프라에서 국내로 전송하세요. 21YunBox는 진단·현지화·전송합니다; 어떤 형태의 우회도 쓰거나 권하지 않습니다. |
도달 가능하지만 — 아이덴티티 거버넌스 데이터는 어디 사나?
SailPoint의 위치는 로드 시간 시험이 아니라 자체 문서에서 정해집니다. 그 하위 처리자 페이지는 AWS에서 도는 SaaS 코어 인프라를 기술하는데, 거기서 “Hosting occurs in the region elected by Customer at the start of the SaaS Services,”(호스팅은 SaaS 서비스 시작 시 고객이 고른 리전에서 일어난다)이고, 각주가 선택지를 명명합니다: “AWS hosting locations customers may select include: USA, Canada, UK, Germany, Australia, Japan, Singapore, Mumbai, South Korea, and Brazil.” 그 목록에 중국 본토 옵션은 없습니다 — 가장 가까운 선택지인 일본·싱가포르·한국은 모두 본토 밖입니다. SailPoint의 2024년 11월 뭄바이 리전 발표는 다른 쪽에서 같은 이야기를 합니다: 그것은 뭄바이를 프랑크푸르트·런던·도쿄·싱가포르·시드니·몬트리올과 두 미국 리전과 나란히 “ninth point of presence globally”(전 세계 아홉 번째 거점)로 셈했고, 각 테넌트의 데이터가 “completely isolated”(완전히 격리)되어 “no data will be replicated, backed up, or stored in any other AWS Region”(어떤 데이터도 다른 AWS 리전에 복제·백업·저장되지 않는다)이라 밝혔습니다.
그러니 “SailPoint 테넌트에 상하이에서 닿을 수 있나?”는 잘못된 시험입니다. 닿을 수 있습니다. 진짜 질문은 귀사 중국에서 수집된 아이덴티티 거버넌스 데이터가 어디에 와서 쉬는지, 그리고 그것을 애초에 거기 옮긴 것이 합법이었는지입니다. 그 이유로 이 페이지는 SailPoint에 대한 1차 중국 지연이나 도달 가능성 수치를 발표하지 않습니다: 속도는 레지던시와 동의에 달린 결정의 축이 아닙니다. 명명할 가치가 있는 운영 메모 하나 — 본토에서 해외 테넌트로의 국경 간 트래픽은 일관되지 않을 수 있고, 유혹은 그것을 네트워크 우회로 강행하는 것입니다. 21YunBox는 그 어떤 우회도 쓰지도 권하지도 않습니다; 그것은 컴플라이언스 리스크이면서 동시에 요점에서 벗어난 일입니다. 생산적인 질문은 중국 아이덴티티 데이터를 적법한 기반에 두는 법입니다.
아이덴티티 거버넌스 기록은 인력 개인정보다 — 해외에 보관됨
구조적 요점이 여기 있습니다. SailPoint의 일 전체는 귀사 인력과 그 접근의 정밀하고 연속적인 기록 — 각 직원이 보유하는 계정, 그 뒤의 엔타이틀먼트, 접근이 검토되었음을 증명하는 승인과 주기적 인증 — 을 보유하는 것입니다. 중국 본토의 귀사 직원에게, 그 기록의 모든 필드가 개인정보이고, 그 상당 부분이 운영상 민감합니다: 접근 검토 내보내기는 사실상 귀사 조직 안에서 누가 어느 시스템에 닿을 수 있는지의 지도입니다. 그 기록이 미국·EU, 또는 SailPoint가 제공하는 다른 해외 리전 어느 것에든 호스팅된 SailPoint 테넌트에 사는 순간, 귀사는 중국 개인정보 보호법상 개인정보의 국경 간 이전을 한 것입니다.
PIPL은 의무를 처리자 — 처리자인 SailPoint가 아니라 고용주인 귀사 — 에 둡니다. 제38~40조는 고지, 어떤 일반 고용이나 시스템 사용 합의와도 구별되는 별도 동의, 그리고 하나의 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 요구합니다. 특정 임계치 위이거나 데이터가 “중요 데이터”로 셈해지는 곳에서, 그 이전은 무엇이 나가기 전에 중국 데이터 국외 이전 안전성 평가(数据出境安全评估)도 요구할 수 있습니다. 그리고 귀사 조직이 핵심정보인프라 운영자라면, 사이버보안법 제39조(구 제37조 — 2026년 1월 1일 발효한 2025년 개정으로 재번호된 데이터 국내화 조항, 실질 내용 불변)는 중국에서 생성된 개인정보를 중국에 저장하도록 요구합니다 — 해외 SailPoint 리전이 충족할 수 없는 국내 저장 의무. 이 중 어느 것도 인증 캠페인이 얼마나 빨리 렌더링되는지에 달려 있지 않고; 데이터가 있는 곳에 있을 적법 근거를 가졌는지에 달려 있습니다. 이 중 어느 것이 귀사 특정 배포를 무는지는 귀사가 실제로 거버넌스하고 저장하는 것에 비추어 법률 자문과 확인할 리스크입니다.
SailPoint 리전을 전환하는 것이 해결이 아닌 이유
뻔한 수는 다른 리전을 고르고 데이터를 리전 안에 두는 것입니다 — 그러나 SailPoint가 그 SaaS를 제공하는 유일한 리전은 그 하위 처리자 페이지가 열거하는 열 개이고, 그중 어느 것도 중국 본토에 없습니다. 중국 인력의 아이덴티티 거버넌스 데이터를 미국 테넌트에서 싱가포르나 도쿄 테넌트로 옮기는 것은 국경 간 이전을 재배치할 뿐; 그것을 끝내지 않고, 그 리전 중 어느 것도 중국 레지던시 의무를 해소하지 않습니다. 중국에서 수집된 아이덴티티 데이터를 국내에 두는 것은 그것에 중국 거주 기반을 세우는 것을 뜻합니다: 귀사나 현지 운영자가 통제하는 중국 거주 인프라에 배포된 SailPoint의 자체 관리 IdentityIQ, 또는 중국 법인을 위해 채택된 국내 IGA — SaaS는 그것이 이미 귀사를 서비스하는 시장에 계속 두면서. 그 분할 — 무엇이 중국에 머물러야 하고, 무엇이 합법적으로 나갈 수 있는지 — 이 작업의 핵심이고, 기술 질문이기 전에 법적 질문입니다.
이는 판정이 아니라 리스크 지도입니다: 귀사가 별도 동의·이전 메커니즘·국내 저장·데이터 국외 이전 평가, 또는 그 조합을 지는지는 귀사 데이터 규모·처리자로서의 역할·누구의 신원을 거버넌스하는지에 따라 달라집니다 — 그에 기대기 전에 법률 자문과 정할 가치가 있습니다.
합법적 경로 — 진단, 현지화, 전송
중국 존재를 위해 아이덴티티 거버넌스를 돌리는 합법적 길이 있고, 그것은 형태를 갖습니다. 먼저, 진단(map): 저희 중국 팀은 SailPoint가 보유하는 인력 아이덴티티 데이터에 대한 귀사의 PIPL 노출을 짚습니다 — 중국에서 수집된 어느 신원·엔타이틀먼트 인벤토리·접근 검토 기록이 나라에 머물러야 하는지, 무엇이 합법적으로 나갈 수 있는지, 데이터 국외 이전 안전성 평가나 제39조 저장 의무가 어디를 무는지, 그리고 귀사 동의·고지 흐름이 무엇을 다뤄야 하는지. 법적 결론은 법률 자문과 정해집니다; 저희는 그것에 먹이는 기술 그림을 짓습니다.
그다음, 현지화(localize): 저희는 중국 아이덴티티 거버넌스 데이터에 중국 거주 기반 — 중국 거주 인프라의 자체 관리 IdentityIQ 배포, 또는 중국 법인을 위한 국내 IGA — 을 세우고 통합하므로, 귀사가 의존하는 거버넌스가 계속 작동하는 채로 그 데이터가 기본으로 나라를 떠나기를 멈추고, 귀사는 그것이 이미 귀사를 서비스하는 리전에는 Identity Security Cloud를 계속 씁니다.
그다음, 전송(deliver): 그것에 대해 인증하는 중국을 향한 표면 — 귀사 직원이 실제로 여는 접근 요청·셀프서비스 포털 — 은 그 자체가 본토 안에서 닿는 서비스이므로, ICP 비안(备案) 고려를 지고 규정에 맞는 국내 전송이 필요합니다. 21YunBox는 그것을 국내로 — 21YunBox Optimizer — 귀사가 이미 돌리는 것 앞단에, 재구축도 리플랫폼도 없이 전송합니다. 결과는 귀사 중국 사용자를 위해 합법적이고 규정에 맞게 도는 아이덴티티 거버넌스입니다. 저희가 결코 하지 않는 것 — 그리고 누구도 합법적으로 할 수 없는 것 — 은 중국 데이터 국외 이전 규칙이나 어떤 네트워크 제한을 우회하는 경로를 건네는 것입니다: 저희는 머물러야 하는 것을 현지화하고 국내로 전송하며, 결코 개인정보를 몰래 중국 밖으로 옮기지 않습니다.
함께 읽기:
자주 묻는 질문
SailPoint는 중국 본토에서 이용할 수 있나요?
SailPoint Identity Security Cloud(구 IdentityNow)는 본토에서 호출 가능하고 — 중국이 국경에서 차단하는 서비스가 아니므로 — 이용 가능성은 장애물이 아닙니다. 중국 존재에 진짜 질문은 데이터 레지던시입니다: SailPoint는 중국 본토 호스팅 리전을 제공하지 않으므로, 그것이 귀사 중국 직원을 위해 보유하는 신원·엔타이틀먼트·접근 검토 데이터가 해외에 쉽니다. 본토에서 해외 테넌트로의 국경 간 트래픽은 일관되지 않을 수 있지만, 그것은 결정이 아니라 운영 문제이고 — 답은 결코 네트워크 우회가 아닙니다. 구체적인 사항은 법률 자문과 확인할 리스크로 다루세요.
우리 중국 직원의 아이덴티티 데이터를 SailPoint에 보내는 것이 국경 간 이전인가요?
귀사 SailPoint 테넌트가 본토 밖에 호스팅되고 — SailPoint가 중국 본토 리전을 제공하지 않으므로 — 그것이 귀사 중국 직원을 위해 보유하는 신원·엔타이틀먼트 인벤토리·접근 검토와 인증 기록은 해외에 저장되고, PIPL상 국경 간 이전(数据出境)입니다. 그것은 고지, 별도 동의, 하나의 이전 메커니즘(CAC 안전성 평가, CAC 표준계약, 또는 인증)을 뜻하고, 중국 데이터 국외 이전 안전성 평가의 대상이 될 수 있습니다 — 접근 검토 데이터가 누가 어느 시스템에 닿을 수 있는지를 지도화하기에 더욱. 핵심정보인프라 운영자의 경우, 사이버보안법 제39조(구 제37조)가 해외 리전이 충족할 수 없는 국내 저장 의무를 더합니다. 귀사의 정확한 의무는 법률 자문과 확인하세요.
SailPoint의 아이덴티티 거버넌스를 중국에 둘 수 있나요?
데이터 거주 경로는 중국에서 수집된 아이덴티티 거버넌스 데이터를 해외 리전들 사이에서 재배치하기보다 국내에 두는 것입니다. 실무적으로 그것은 중국 거주 인프라의 자체 관리 IdentityIQ 배포, 또는 중국 법인을 위해 채택된 국내 IGA를, 동의된 국내 처리·저장과 함께 뜻합니다 — 귀사는 다른 리전에는 Identity Security Cloud를 계속 두면서. 그것에 대해 인증하는 중국을 향한 표면은 그다음 ICP 비안 인프라에서 국내로 전송됩니다. 21YunBox는 그 분할을 지도화하고, 국내 데이터를 현지화하며, 중국을 향한 표면을 전송합니다; 그것은 결코 중국 데이터 국외 이전 규칙이나 어떤 네트워크 제한을 우회하는 경로가 아닙니다.


