¿Funciona Pulumi en China? Residencia de datos, ICP y reglas transfronterizas
El estado de Pulumi es un mapa completo de su infraestructura y suele incorporar secretos; por defecto reside en el backend de estado alojado de Pulumi Cloud, en el extranjero — una cuestión de residencia de datos y de transferencia transfronteriza según la PIPL, no de accesibilidad. Un backend de estado autogestionado dentro del país mantiene el estado y los secretos residentes.
¿Funciona Pulumi en China?
Que pueda usar Pulumi en China es una cuestión de residencia de datos sobre su estado, no de velocidad. Llegar al backend desde dentro de China es un asunto de conectividad; el riesgo es jurídico, no de rendimiento.
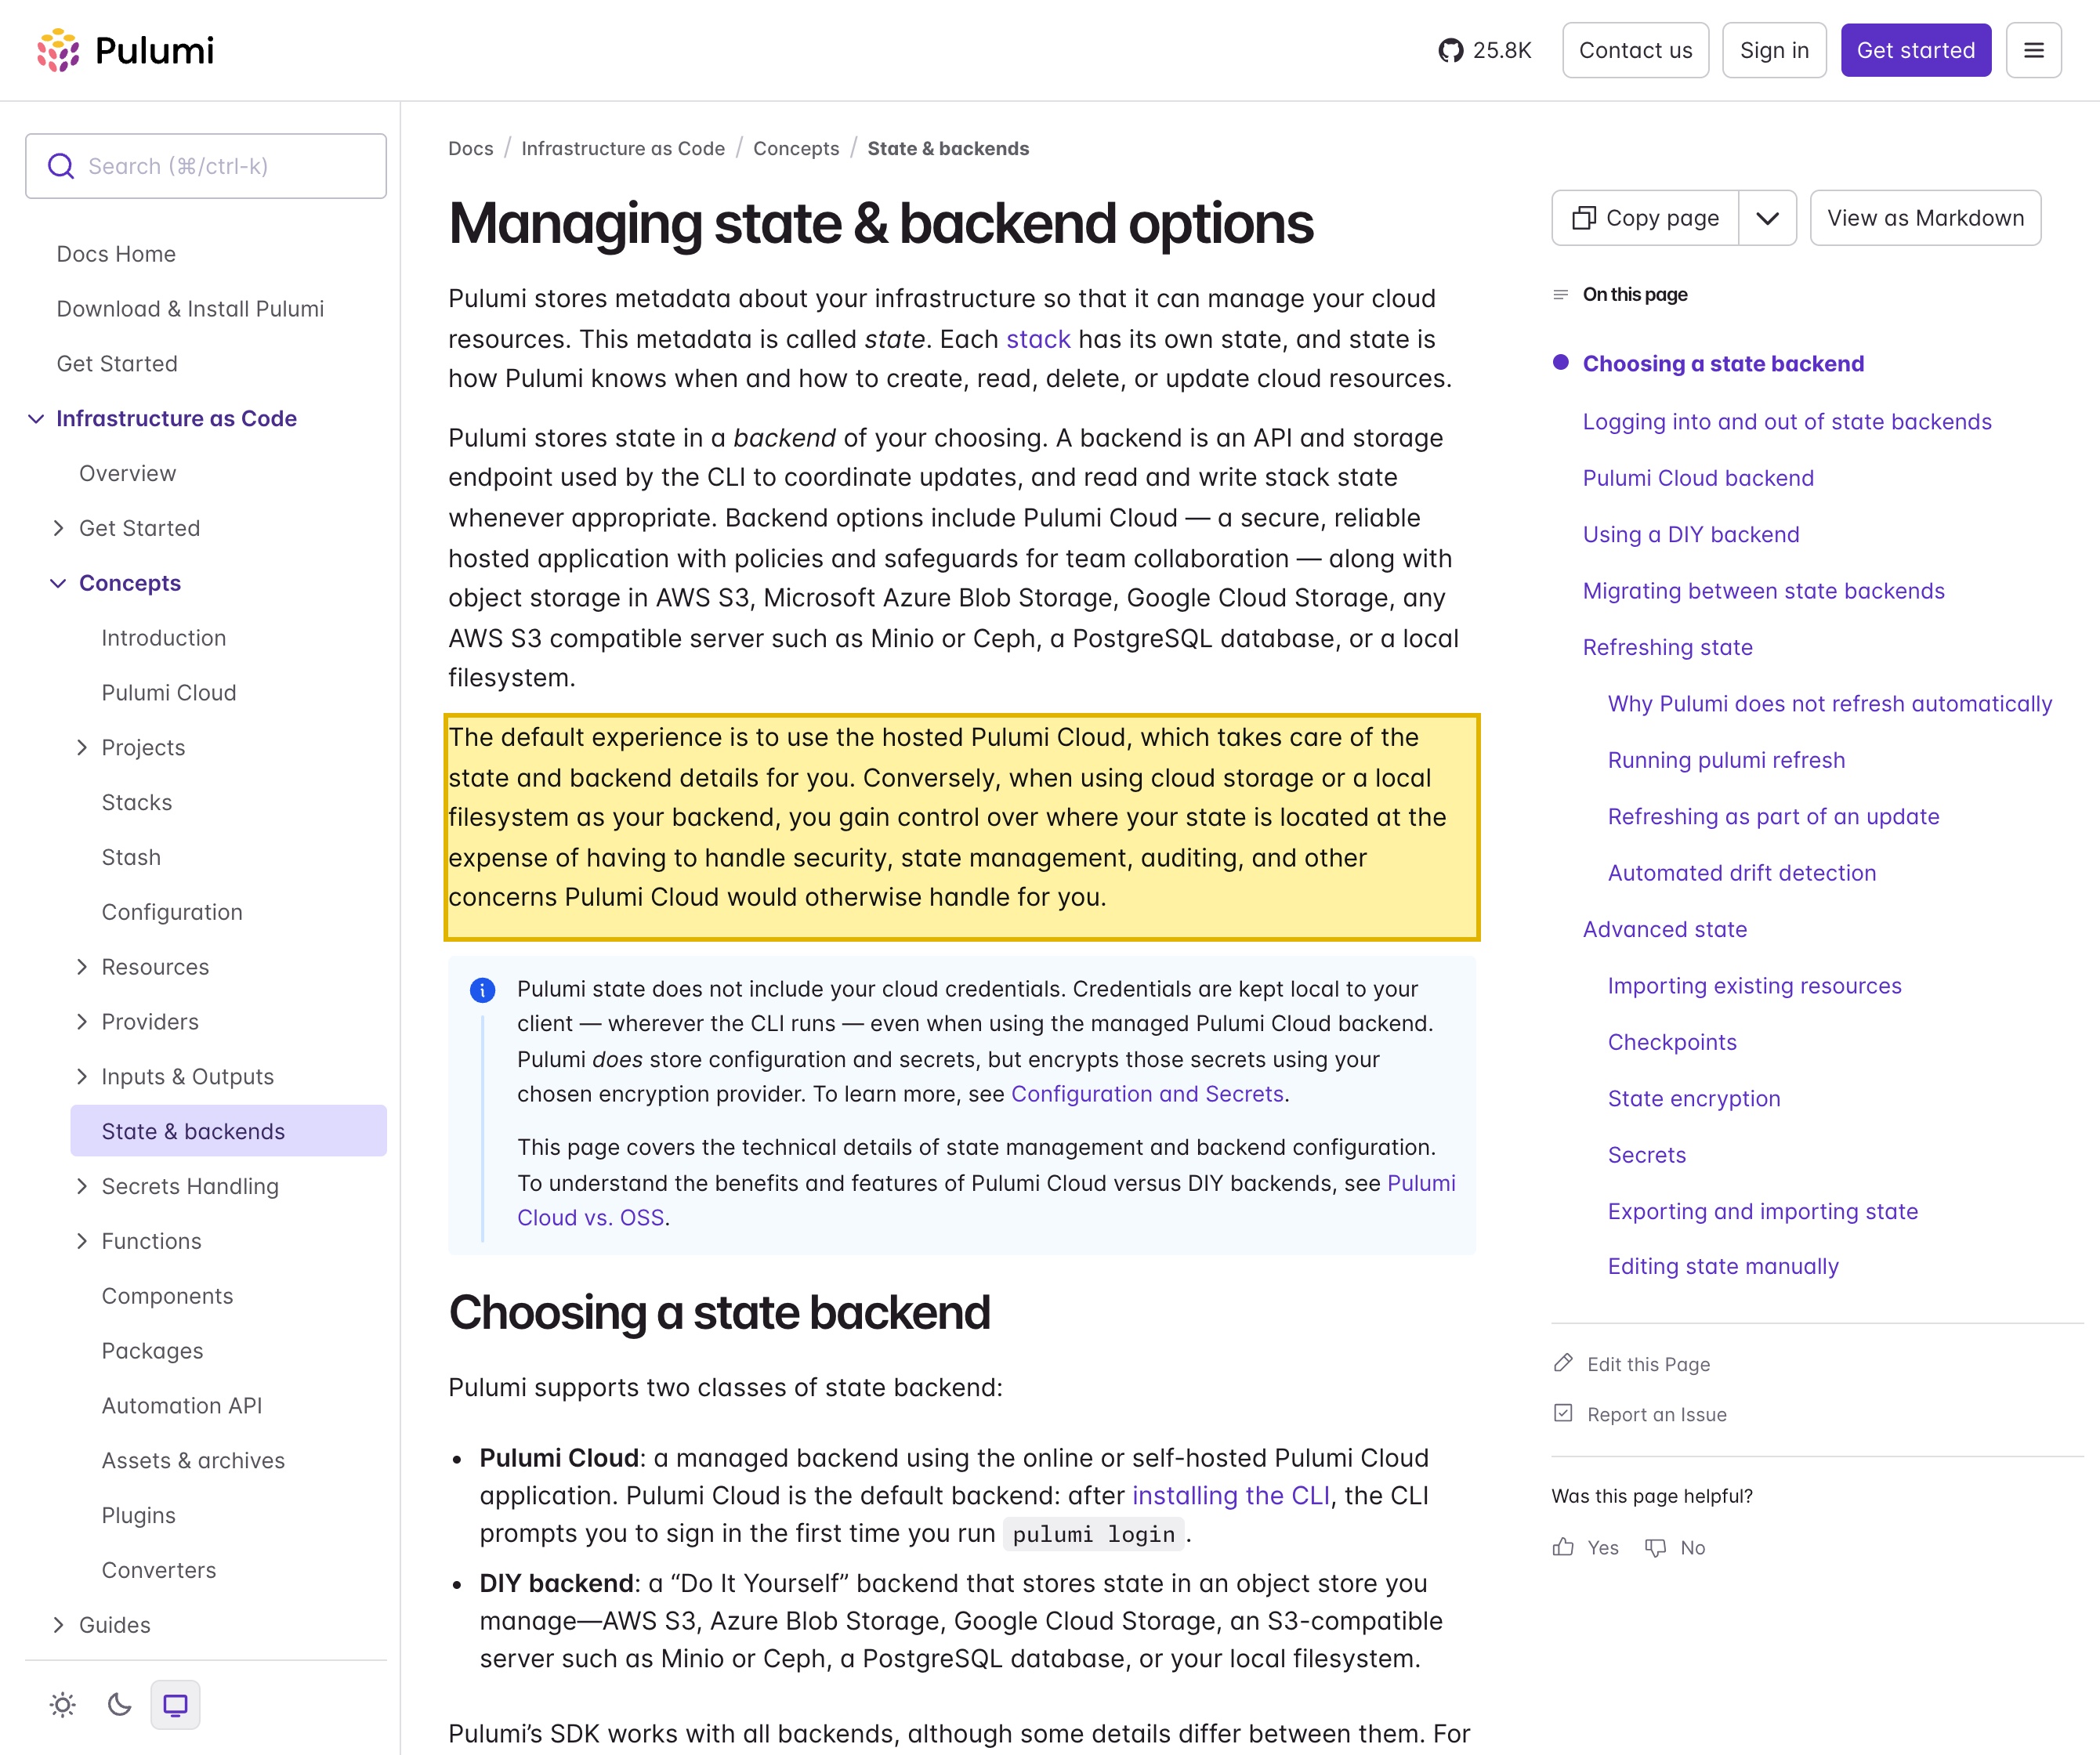
El estado de Pulumi es el mapa autorizado de toda su infraestructura — cada recurso, entrada y salida que gestiona su programa — y suele incorporar secretos como credenciales de nube, contraseñas de bases de datos y claves de firma. Según la propia documentación de Pulumi, “Pulumi Cloud is the default backend” (Pulumi Cloud es el backend por defecto) y “the default experience is to use the hosted Pulumi Cloud” (la experiencia por defecto es usar Pulumi Cloud alojado) — un servicio gestionado que se ejecuta en el extranjero. Así, el mapa de su infraestructura y los secretos que contiene se almacenan fuera del país, y la ruta de aprovisionamiento de su despliegue en China cruza la frontera cada vez que se lee o se escribe el estado: una transferencia transfronteriza de información personal que regula la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, también un deber de localización de datos. La propia documentación de Pulumi apunta a la solución — un backend de estado autogestionado que usted opera dentro del país, de modo que “you gain control over where your state is located.” (usted controla dónde se ubica su estado).
Esto es una imagen de riesgo, no un veredicto — sus obligaciones dependen de sus volúmenes de datos y de su papel. Nuestro equipo de China puede cartografiar con usted la exposición del estado de su Pulumi →
Instantánea de cumplimiento
- ! El estado de Pulumi es un mapa completo de su infraestructura y suele incorporar secretos
- ! Por defecto, ese estado reside en el backend alojado de Pulumi Cloud, que se ejecuta en el extranjero
- ! Los datos personales en un estado en el extranjero son una transferencia transfronteriza según la PIPL (artículos 38–40)
- ! Un operador de infraestructuras críticas o un tratante de grandes volúmenes debe almacenar esos datos en China continental
- ✓ Un backend de estado autogestionado dentro del país mantiene residentes su estado y sus secretos
Lo que la documentación oficial de Pulumi dice sobre China
| Hecho | Fuente primaria |
|---|---|
| En las propias palabras de Pulumi: “Pulumi Cloud is the default backend,” (Pulumi Cloud es el backend por defecto) y “the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you.” (la experiencia por defecto es usar Pulumi Cloud alojado, que se ocupa por usted de los detalles del estado y del backend). Pulumi Cloud es “a managed backend” (un backend gestionado) que se ejecuta en el extranjero, y Pulumi no publica ninguna región en China continental para el backend alojado. Su documentación sobre el estado añade que, con un backend autogestionado, “you gain control over where your state is located” (usted controla dónde se ubica su estado) — la palanca de residencia. | Pulumi Docs — State and Backends, consultado el 2026-10-13 |
| El estado de Pulumi contiene sus secretos. En las propias palabras de Pulumi, “All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice,” (todos los valores de entrada y salida de los recursos se registran como estado de la pila y se almacenan en Pulumi Cloud, en un archivo de estado o en el backend propio que usted elija) y el producto cifra los valores sensibles para que “these values never appear as plain text in your state file.” (estos valores nunca aparezcan como texto plano en su archivo de estado). Cifrados o no, las credenciales de nube, las contraseñas de bases de datos y las claves de API o de firma residen dentro del estado — de modo que dónde se aloja el backend decide dónde residen esos secretos. | Pulumi Docs — Secrets, consultado el 2026-10-13 |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal y los datos importantes recogidos y generados en China continental deben almacenarse dentro del continente, con una evaluación de seguridad antes de cualquier exportación — la norma de localización de datos de la Ley de Ciberseguridad, artículo 39 (antes artículo 37) tras la renumeración de la reforma de 2025, en vigor desde el 2026-01-01. Un backend de estado en el extranjero no tiene ningún punto de apoyo en el continente con el que satisfacerlo. | Ley de Ciberseguridad de China, norma de localización de datos (artículo 39, antes artículo 37); explicación de cumplimiento de 21YunBox, consultado el 2026-10-13 |
| Guardar datos personales — identidades de operadores, metadatos de despliegue y cualquier registro personal capturado en el estado — en un backend fuera del continente es una transferencia transfronteriza según la PIPL (artículos 38–40): el responsable del tratamiento de información personal debe notificar, obtener un consentimiento separado y cumplir un mecanismo de transferencia — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. | PIPL capítulo III, artículos 38–40; explicación transfronteriza de 21YunBox, consultado el 2026-10-13 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 13 de octubre de 2026.
Para un despliegue en China continental, la pregunta decisiva sobre Pulumi no es si una ejecución de pulumi up en Shanghái puede llegar a su backend o llamar a la API de una nube — es dónde reside su estado, qué contiene ese estado y con qué base jurídica llegó allí. Llegar al servicio es un asunto de conectividad; no es la parte que decide si su configuración es defendible. El estado de Pulumi es la descripción autorizada de toda la topología de su infraestructura — cada recurso, entrada y salida que gestiona su programa — y ese estado suele incorporar secretos: credenciales de nube, contraseñas de bases de datos, tokens de API y claves de firma. Según la propia documentación de Pulumi, la experiencia por defecto es Pulumi Cloud alojado, un backend de estado gestionado que se ejecuta en el extranjero. Guardados allí, ese mapa concentrado de su infraestructura y los secretos que contiene residen fuera del país, y la ruta de aprovisionamiento y despliegue de su entorno en China cruza la frontera cada vez que se lee o se escribe el estado. Lo que decide esto es la residencia y la transferencia transfronteriza, no la latencia de las ejecuciones.
¿Funciona Pulumi en China? De un vistazo
| Qué lo decide | Qué significa para China continental |
|---|---|
| Qué contiene su estado | El estado de Pulumi es la descripción autorizada de toda la topología de su infraestructura — cada recurso, entrada y salida — y suele incorporar secretos: credenciales de nube, contraseñas de bases de datos, tokens de API y claves de firma. |
| Dónde se ejecuta el backend | Por defecto, el estado reside en el backend gestionado de Pulumi Cloud alojado, que se ejecuta sobre infraestructura en el extranjero. Pulumi no publica ninguna región en China continental para el backend alojado (confírmelo con Pulumi en su versión actual). |
| Residencia de datos | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal y los datos importantes recogidos en China deben almacenarse en el continente (artículo 39 de la Ley de Ciberseguridad (antes artículo 37)) — un deber que un backend de estado en el extranjero no puede cumplir. |
| Transferencia transfronteriza | Las identidades de los operadores, los metadatos de despliegue y cualquier dato personal capturado en el estado, guardados en el extranjero, constituyen una transferencia transfronteriza según la PIPL (artículos 38–40): notificación, un consentimiento separado y un mecanismo de transferencia. |
| La ruta de aprovisionamiento de su despliegue | Un despliegue en China cuyo estado reside en el extranjero ejecuta su ruta de aprovisionamiento y despliegue a través de la frontera en cada actualización. Afinar la conectividad acelera una ejecución — no traslada al país su estado ni sus secretos. |
| La palanca de residencia | Un backend de estado autogestionado — almacenamiento de objetos que usted controla, o un almacén compatible con S3 como Minio o Ceph que usted mismo aloja — ejecutado dentro del continente mantiene residentes el estado y los secretos que incorpora. |
Primera puerta — su estado es un mapa de su infraestructura, y la residencia sigue a donde se aloja
Empiece por lo que contiene el estado, porque eso es lo que responde ante la ley china. El estado de Pulumi no es una caché desechable: es la descripción autorizada y legible por máquina de su infraestructura — cada recurso que gestiona Pulumi, sus entradas, sus salidas y las dependencias entre ellos. Es una porción concentrada de cómo están construidos y conectados sus sistemas, y para un despliegue en el continente describe infraestructura del continente. Según la propia documentación de Pulumi, “Pulumi Cloud is the default backend” (Pulumi Cloud es el backend por defecto) y “the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you” (la experiencia por defecto es usar Pulumi Cloud alojado, que se ocupa por usted de los detalles del estado y del backend) — un servicio gestionado que se ejecuta en el extranjero, sin región en China continental para el backend alojado (conviene confirmarlo con Pulumi en lugar de suponerlo). Si usted es operador de infraestructuras de información críticas, o trata información personal en gran volumen, la información personal y los datos importantes recogidos y generados en China deben almacenarse en el continente, con una evaluación de seguridad antes de cualquier exportación — la norma de localización de datos de la Ley de Ciberseguridad, artículo 39 (antes artículo 37) tras la renumeración de la reforma de 2025, en vigor desde el 2026-01-01. Un backend de estado en el extranjero que guarda ese mapa de su infraestructura no tiene ningún punto de apoyo en el continente con el que satisfacerlo.
Segunda puerta — secretos incorporados, metadatos de despliegue y su ruta de aprovisionamiento
La segunda puerta es la PIPL y lo que viaja dentro del propio estado. La documentación de Pulumi es explícita en que el estado contiene secretos: “All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice,” (todos los valores de entrada y salida de los recursos se registran como estado de la pila y se almacenan en Pulumi Cloud, en un archivo de estado o en el backend propio que usted elija) y el producto cifra los sensibles para que “these values never appear as plain text in your state file.” (estos valores nunca aparezcan como texto plano en su archivo de estado). Cifrados o no, esos valores — credenciales de nube, contraseñas de bases de datos, cadenas de conexión, claves de API y de firma — están dentro del estado, igual que los identificadores y metadatos de quien ejecutó el despliegue. Conforme a la Ley de Protección de Información Personal, guardar esos datos personales en infraestructura fuera del continente es una transferencia transfronteriza (artículos 38–40): el responsable del tratamiento debe notificar, obtener un consentimiento separado para la transferencia y cumplir un mecanismo — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación. Recortar los secretos y los datos personales que se escriben en el estado forma parte de una buena higiene, pero no traslada el almacén por sí solo. Y como cada pulumi up, preview y refresh de su entorno en China lee y escribe ese estado en el extranjero, la ruta de aprovisionamiento de lo que realmente se ejecuta en el continente también se gobierna a través de la frontera — una exposición que una comprobación de conectividad nunca saca a la luz.
Por qué una comprobación de accesibilidad pasa esto por alto
Una prueba de «¿puede mi ejecución llegar al backend desde Shanghái?» responde a la pregunta equivocada. Afinar la conectividad cambia lo rápido y lo fiable que termina una operación de estado — no cambia dónde residen realmente su estado, los secretos cifrados que contiene y el mapa de su infraestructura. Así, un pipeline puede parecer perfectamente sano desde dentro de China mientras cada byte de estado, cada credencial que contiene y cada registro de quién desplegó siguen en el extranjero. Las cuestiones de residencia y transfronterizas anteriores son invisibles para una sonda de accesibilidad precisamente porque el estado sigue leyéndose y escribiéndose — y por eso el movimiento que importa es trasladar el backend de estado al país, no conseguir que el del extranjero sea simplemente accesible. No publicamos ninguna medición propia de la conectividad de Pulumi Cloud desde dentro de China, así que aquí no damos cifras; es algo que mediríamos sobre su configuración real en lugar de afirmarlo.
Esto es un mapa de riesgo, no un veredicto: que necesite almacenamiento del estado dentro del país, un mecanismo de transferencia, un flujo de consentimiento rehecho, un registro ICP para cualquier consola o portal para desarrolladores de cara al público, o una combinación de todo ello, depende de lo que contenga su estado, en qué cantidad y de quiénes sean sus operadores — conviene resolverlo con asesoría legal antes de construir.
La palanca — cartografiar, localizar, entregar
Como Pulumi admite un backend de estado autogestionado que usted mismo opera, existe una vía real dentro del país. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión.
- Cartografiar — inventariar qué pilas guardan estado que describe infraestructura del continente, qué secretos (credenciales de nube, contraseñas de bases de datos, claves de firma) incorpora ese estado, dónde reside hoy el backend de estado y cuál es su base de residencia.
- Localizar / gobernar — ejecutar un backend de estado autogestionado dentro del país (almacenamiento de objetos que usted controla, o un almacén compatible con S3 como Minio o Ceph que usted mismo aloja), para que el estado y los secretos que contiene permanezcan residentes; mantener dentro del país la ruta de aprovisionamiento de su despliegue en China; y minimizar lo que cruza la frontera.
- Entregar — situar un backend de estado autogestionado, conforme y dentro del país, por delante (o en lugar) del backend gestionado en el extranjero; 21YunBox pone en marcha la capa dentro del país sin reconstruir.
Conseguir que el backend alojado sea simplemente accesible no es la respuesta — su estado y los secretos que contiene siguen en el extranjero, y terminar una ejecución más rápido no cambia eso. Mantener dentro del país el backend de estado y su estado, sí lo es.
Dónde encaja 21YunBox — una capa de cumplimiento, no una migración
Usted sigue usando Pulumi y su flujo de trabajo actual. Nosotros añadimos la pieza que un backend en el extranjero no puede aportar por sí solo: un hogar legal, dentro del país, para un backend de estado autogestionado, de modo que el estado de su infraestructura, los secretos que contiene y su ruta de aprovisionamiento permanezcan residentes donde la ley lo exige, con entrega conforme y con registro ICP para cualquier consola, portal o acceso de desarrolladores de cara al público por delante — situada alrededor de su configuración actual, sin reconstruir, sin una segunda base de código y sin migrar fuera de Pulumi. Como socio de la cadena de herramientas que ya utiliza, nuestro equipo de China cartografía sus obligaciones de transferencia transfronteriza, consentimiento y residencia de datos según la PIPL frente a su entidad y su pipeline, y después pone en marcha el backend de estado y la entrega dentro del país que necesita una presencia defendible en China. Nunca utilizamos ni recomendamos ninguna forma de elusión.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Almacena Pulumi en China el estado de mi infraestructura?
No por defecto. La documentación de Pulumi indica que la experiencia por defecto es Pulumi Cloud alojado, un backend gestionado que se ejecuta en el extranjero, y no publica ninguna región en China continental para ese backend alojado. Así que su estado — y los secretos cifrados que contiene — se almacena fuera del país, salvo que configure Pulumi con un backend autogestionado que usted opere dentro del continente.
¿Es contrario a la ley usar Pulumi en China?
No de por sí. La cuestión es la residencia de su estado y la transferencia transfronteriza de cualquier dato personal que contenga, algo que la PIPL permite si usted notifica, obtiene consentimiento separado y cumple un mecanismo de transferencia. Que además le alcance un deber de localización de datos depende de su papel (por ejemplo, si es operador de infraestructuras de información críticas) y del volumen de información personal que trate. Trátelo como un riesgo que evaluar con asesoría legal, no como una prohibición general.
¿Puede 21YunBox ayudarnos a que nuestra configuración de Pulumi sea conforme en China?
Sí. Nuestro equipo de China puede evaluar su exposición de residencia del estado y transfronteriza según sus volúmenes de datos y su papel, y después poner en marcha un backend de estado autogestionado dentro de China continental — almacenamiento de objetos que usted controla o un backend autoalojado — para que su estado y los secretos que contiene permanezcan residentes, con entrega conforme con registro ICP por delante para cualquier consola de cara al público. Póngase en contacto para estudiar su caso.


