Funktioniert Pulumi in China? Datenresidenz, ICP und grenzüberschreitende Regeln
Pulumis State ist eine vollständige Karte Ihrer Infrastruktur und bettet regelmäßig Secrets ein; standardmäßig lebt er im gehosteten Pulumi-Cloud-State-Backend im Ausland — eine Datenresidenz- und PIPL-Grenzfrage, keine Erreichbarkeitsfrage. Ein selbst verwaltetes State-Backend im Inland hält State und Secrets resident.
Funktioniert Pulumi in China?
Ob Sie Pulumi in China nutzen können, ist eine Datenresidenzfrage zu Ihrem State, keine Geschwindigkeitsfrage. Das Backend aus China zu erreichen, ist ein Konnektivitätsthema; das Risiko ist rechtlich, nicht Performance.
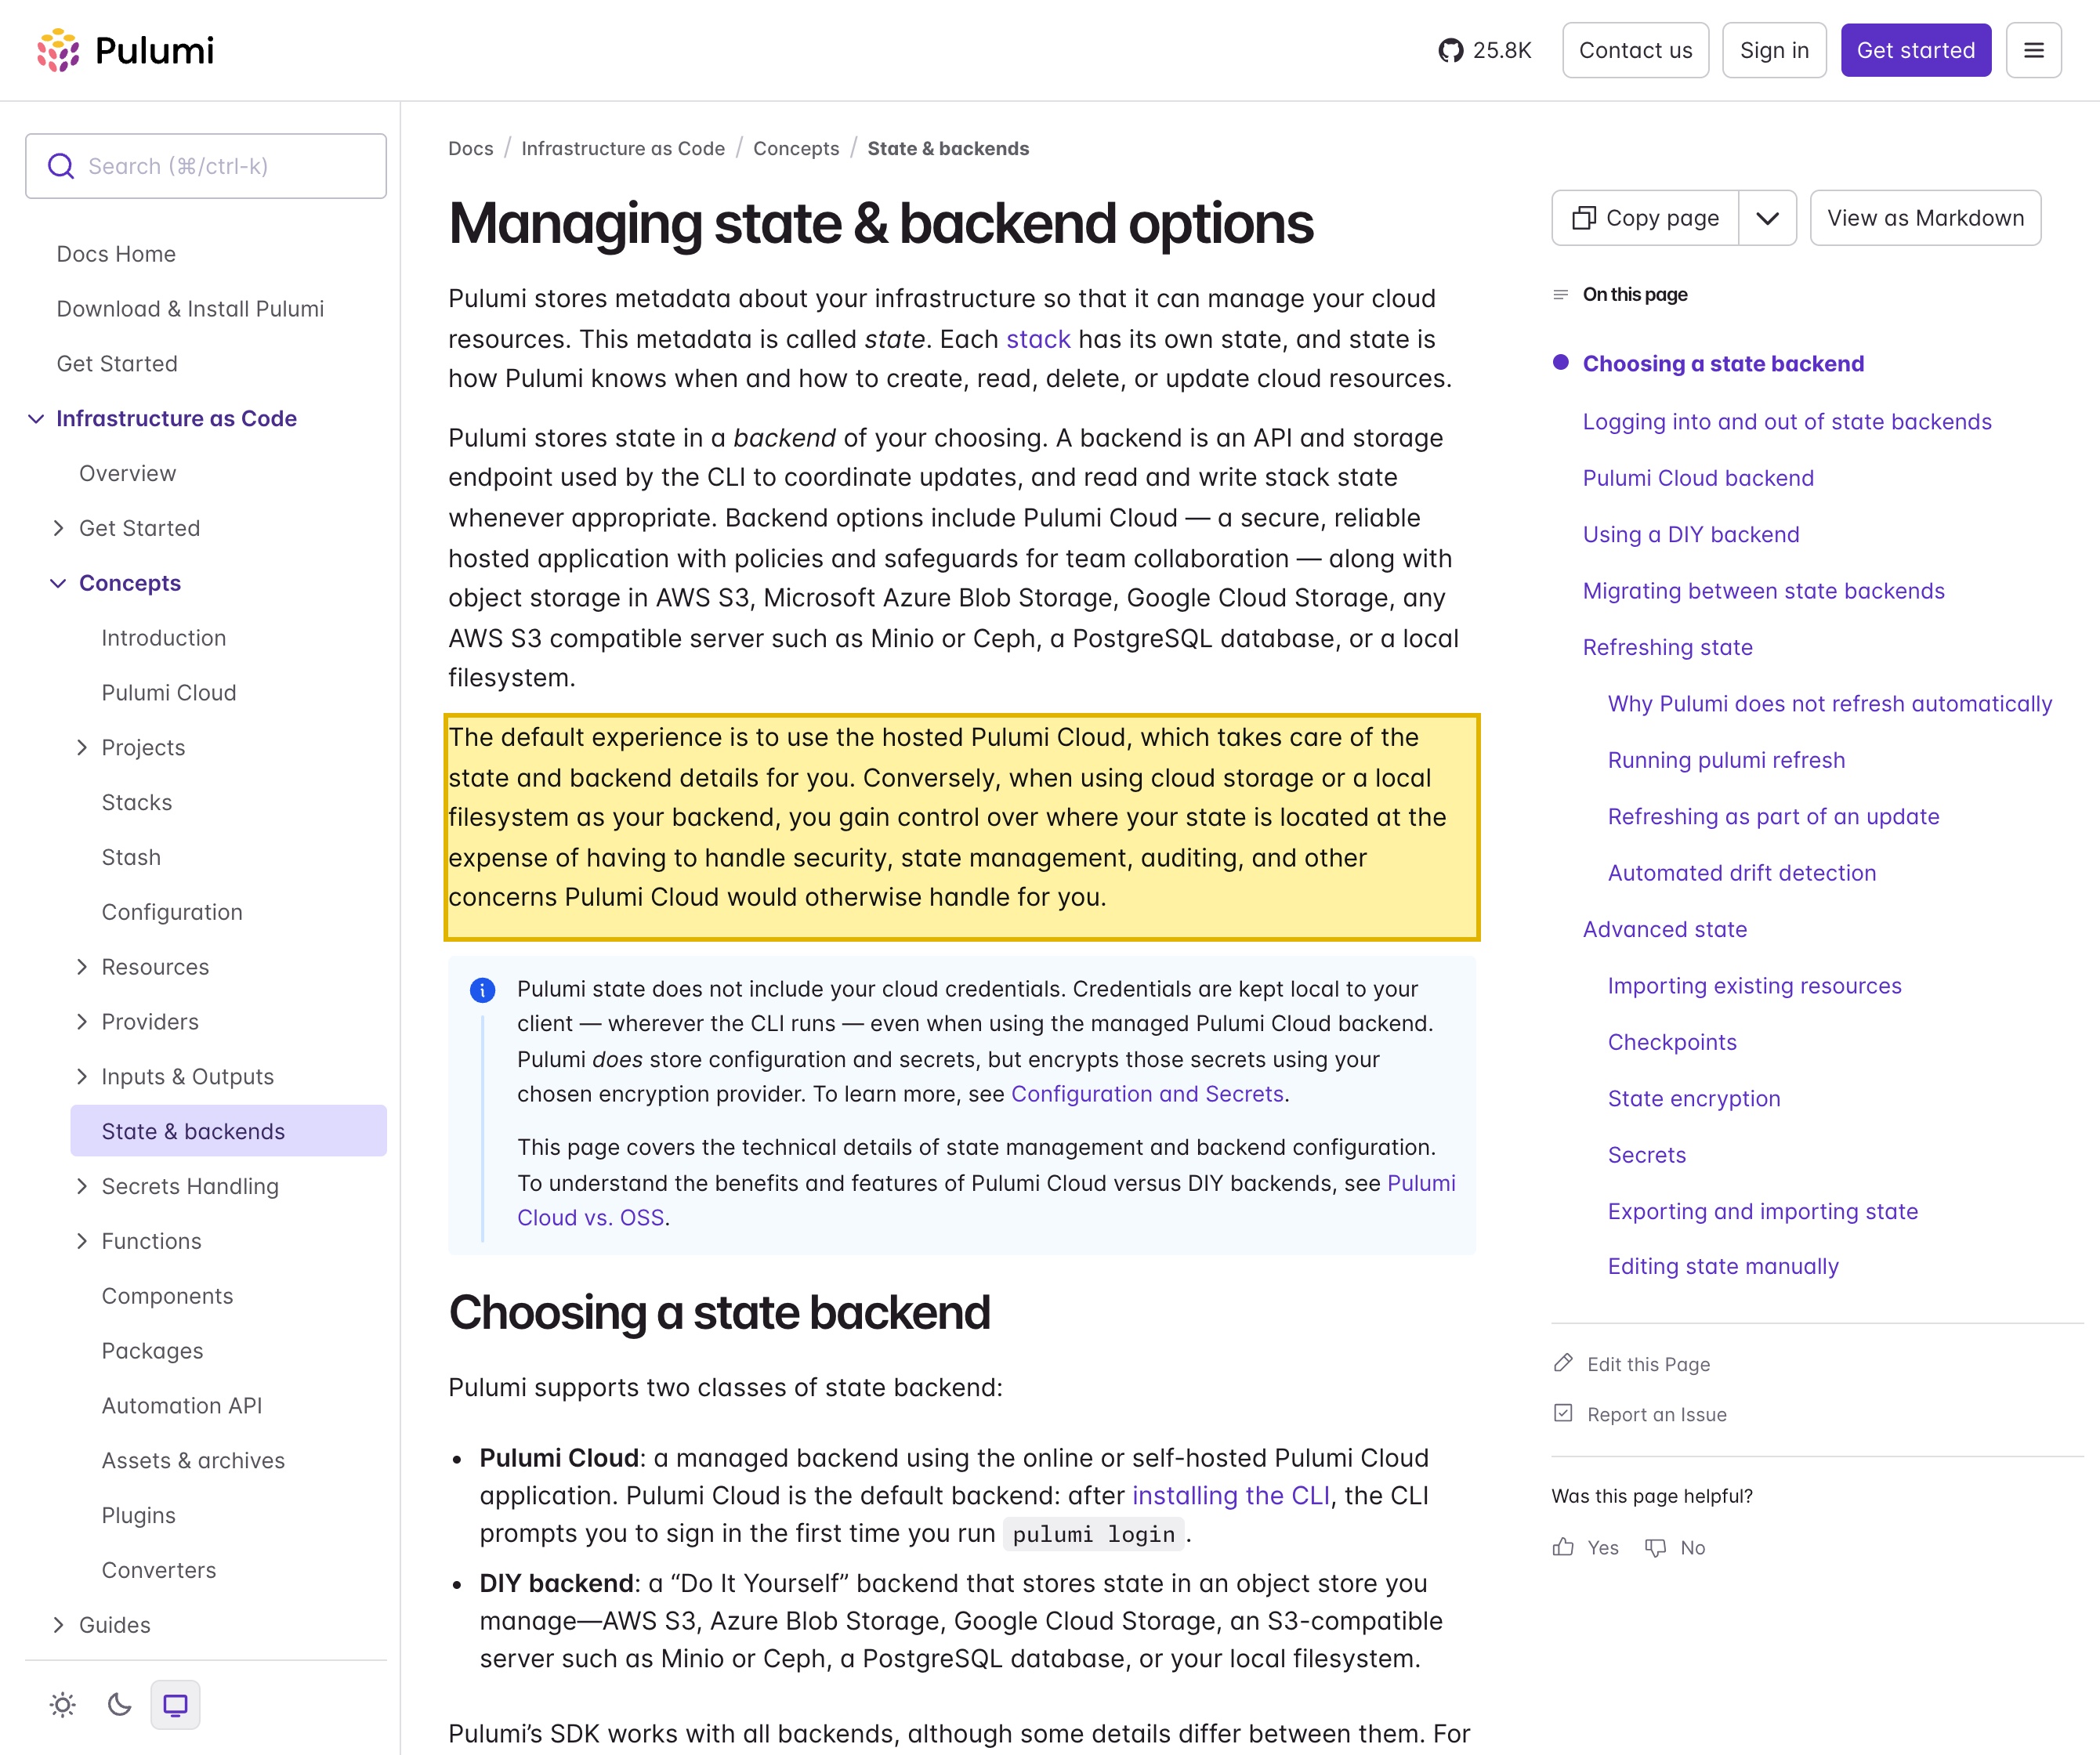
Pulumis State ist die maßgebliche Karte Ihrer gesamten Infrastruktur — jede Ressource, jeder Input und Output, die Ihr Programm verwaltet — und er bettet regelmäßig Secrets wie Cloud-Zugangsdaten, Datenbank-Passwörter und Signaturschlüssel ein. Nach Pulumis eigener Dokumentation ist „Pulumi Cloud is the default backend“ (Pulumi Cloud das Standard-Backend) und „the default experience is to use the hosted Pulumi Cloud“ (die Standarderfahrung die Nutzung der gehosteten Pulumi Cloud) — ein verwalteter Dienst, der im Ausland läuft. Die Karte Ihrer Infrastruktur und die Secrets darin werden also im Ausland gespeichert, und der Provisionierungspfad Ihres China-Deployments überquert die Grenze jedes Mal, wenn State gelesen oder geschrieben wird: ein grenzüberschreitender Transfer personenbezogener Daten, den PIPL regelt, und für einen CIIO oder Verarbeiter großer Mengen auch eine Datenlokalisierungs-Pflicht. Pulumis eigene Docs weisen auf die Lösung — ein selbst verwaltetes State-Backend, das Sie im Inland betreiben, sodass „you gain control over where your state is located“ (Sie die Kontrolle darüber gewinnen, wo Ihr State sich befindet).
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihren Datenmengen und Ihrer Rolle ab. Unser China-Team kann Ihre Pulumi-State-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Pulumis State ist eine vollständige Karte Ihrer Infrastruktur und bettet regelmäßig Secrets ein
- ! Standardmäßig lebt dieser State im gehosteten Pulumi-Cloud-Backend, das im Ausland läuft
- ! Personenbezogene Daten in Offshore-State sind ein PIPL-Grenztransfer (Art. 38–40)
- ! Ein CIIO oder Verarbeiter großer Mengen muss solche Daten innerhalb Festlandchinas speichern
- ✓ Ein selbst verwaltetes State-Backend im Inland hält Ihren State und Ihre Secrets resident
Was die offizielle Pulumi-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| In Pulumis eigenen Worten: „Pulumi Cloud is the default backend“ und „the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you“. Pulumi Cloud ist „a managed backend“ (ein verwaltetes Backend), das im Ausland läuft, und Pulumi veröffentlicht keine Festland-China-Region für das gehostete Backend. Seine State-Docs fügen hinzu, dass Sie mit einem selbst verwalteten Backend „you gain control over where your state is located“ — der Residenz-Hebel. | Pulumi Docs — State and Backends, abgerufen 2026-10-13 |
| Pulumis State trägt Ihre Secrets. In Pulumis eigenen Worten „All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice“, und das Produkt verschlüsselt sensible Werte, sodass „these values never appear as plain text in your state file“. Verschlüsselt oder nicht, Cloud-Zugangsdaten, Datenbank-Passwörter und API- oder Signaturschlüssel leben im State — wo das Backend gehostet ist, entscheidet also, wo diese Secrets residieren. | Pulumi Docs — Secrets, abgerufen 2026-10-13 |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in Festlandchina erhobene und erzeugte personenbezogene Daten und wichtige Daten innerhalb des Festlands gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export — die Datenlokalisierungsregel des Cybersicherheitsgesetzes, Art. 39 (vormals Art. 37) wie durch die Novelle 2025, in Kraft seit 2026-01-01, umnummeriert. Ein Offshore-State-Backend hat dafür keine Festland-Grundlage. | China Cybersecurity Law, data-localization rule (Article 39, formerly Article 37); 21YunBox compliance explainer, abgerufen 2026-10-13 |
| Personenbezogene Daten — Betreiber-Identitäten, Deployment-Metadaten und alle im State erfassten personenbezogenen Datensätze — auf einem Backend außerhalb des Festlands zu halten, ist ein grenzüberschreitender Transfer nach PIPL (Art. 38–40): Der Verarbeiter personenbezogener Daten muss Mitteilung erteilen, eine gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. | PIPL Chapter III, Articles 38–40; 21YunBox cross-border explainer, abgerufen 2026-10-13 |
Quellen vom 21YunBox Compliance-Team am 13. Oktober 2026 geprüft.
Für ein Festlandchina-Deployment ist die entscheidende Frage zu Pulumi nicht, ob ein pulumi up-Lauf in Shanghai sein Backend erreichen oder eine Cloud-API aufrufen kann — es ist, wo Ihr State lebt, was dieser State trägt und auf welcher rechtlichen Grundlage er dorthin gelangt ist. Den Dienst zu erreichen, ist ein Konnektivitätsthema; es ist nicht der Teil, der entscheidet, ob Ihr Setup verteidigbar ist. Pulumis State ist die maßgebliche Beschreibung Ihrer gesamten Infrastruktur-Topologie — jede Ressource, jeder Input und Output, die Ihr Programm verwaltet —, und dieser State bettet regelmäßig Secrets ein: Cloud-Zugangsdaten, Datenbank-Passwörter, API-Token und Signaturschlüssel. Nach Pulumis eigener Dokumentation ist die Standarderfahrung die gehostete Pulumi Cloud, ein verwaltetes State-Backend, das im Ausland läuft. Dort gehalten, sitzen diese konzentrierte Karte Ihrer Infrastruktur und die Secrets darin im Ausland, und der Provisionierungs- und Deploy-Pfad Ihres China-Deployments überquert die Grenze jedes Mal, wenn State gelesen oder geschrieben wird. Residenz und grenzüberschreitender Transfer, nicht die Lauf-Latenz, entscheiden dies.
Funktioniert Pulumi in China? Auf einen Blick
| Worüber es entscheidet | Was es für Festlandchina bedeutet |
|---|---|
| Was Ihr State hält | Pulumis State ist die maßgebliche Beschreibung Ihrer gesamten Infrastruktur-Topologie — jede Ressource, jeder Input und Output — und er bettet regelmäßig Secrets ein: Cloud-Zugangsdaten, Datenbank-Passwörter, API-Token und Signaturschlüssel. |
| Wo das Backend läuft | Standardmäßig lebt State im gehosteten, verwalteten Pulumi-Cloud-Backend, das auf Offshore-Infrastruktur läuft. Pulumi veröffentlicht keine Festland-China-Region für das gehostete Backend (aktuell mit Pulumi bestätigen). |
| Datenresidenz | Für einen CIIO oder Verarbeiter großer Mengen müssen in China erhobene personenbezogene Daten und wichtige Daten im Festland gespeichert werden (Cybersicherheitsgesetz Art. 39 (vormals Art. 37)) — eine Pflicht, die ein Offshore-State-Backend nicht erfüllen kann. |
| Grenzüberschreitender Transfer | Betreiber-Identitäten, Deployment-Metadaten und alle im State erfassten personenbezogenen Daten, im Ausland gehalten, sind ein PIPL-Grenztransfer (Art. 38–40): Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus. |
| Der Provisionierungspfad Ihres Deployments | Ein China-Deployment, dessen State im Ausland lebt, betreibt seinen Provisionierungs- und Deploy-Pfad bei jedem Update über die Grenze hinweg. Konnektivitäts-Tuning beschleunigt einen Lauf — es bewegt Ihren State oder Ihre Secrets nicht ins Inland. |
| Der Residenz-Hebel | Ein selbst verwaltetes State-Backend — Objektspeicher, den Sie kontrollieren, oder ein S3-kompatibler Speicher wie Minio oder Ceph, den Sie selbst hosten —, innerhalb des Festlands betrieben, hält den State und die eingebetteten Secrets resident. |
Tür eins — Ihr State ist eine Karte Ihrer Infrastruktur, und die Residenz folgt, wo er gehostet ist
Beginnen Sie damit, was der State hält, denn darauf antwortet Chinas Recht. Pulumis State ist kein verwerfbarer Cache: Er ist die maßgebliche, maschinenlesbare Beschreibung Ihrer Infrastruktur — jede Ressource, die Pulumi verwaltet, ihre Inputs, ihre Outputs und die Abhängigkeiten dazwischen. Das ist ein konzentrierter Ausschnitt davon, wie Ihre Systeme gebaut und verdrahtet sind, und für ein Festland-Deployment beschreibt er Festland-Infrastruktur. Nach Pulumis eigener Dokumentation ist „Pulumi Cloud is the default backend“ (Pulumi Cloud das Standard-Backend) und „the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you“ (die Standarderfahrung die Nutzung der gehosteten Pulumi Cloud, die sich um die State- und Backend-Details für Sie kümmert) — ein verwalteter Dienst, der im Ausland läuft, ohne Festland-China-Region für das gehostete Backend (wert, mit Pulumi zu bestätigen statt anzunehmen). Sind Sie ein Betreiber kritischer Informationsinfrastruktur oder verarbeiten Sie personenbezogene Daten in großer Menge, müssen in China erhobene und erzeugte personenbezogene Daten und wichtige Daten im Festland gespeichert werden, mit einer Sicherheitsbewertung vor jedem Export — die Datenlokalisierungsregel des Cybersicherheitsgesetzes, Art. 39 (vormals Art. 37) wie durch die Novelle 2025, in Kraft seit 2026-01-01, umnummeriert. Ein Offshore-State-Backend, das diese Karte Ihrer Infrastruktur hält, hat dafür keine Festland-Grundlage.
Tür zwei — eingebettete Secrets, Deployment-Metadaten und Ihr Provisionierungspfad
Die zweite Tür ist PIPL und was im State selbst mitreist. Pulumis eigene Dokumentation ist ausdrücklich, dass State Secrets trägt: „All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice“ (Alle Ressourcen-Input- und -Output-Werte werden als Stack-State aufgezeichnet und in Pulumi Cloud, in einer State-Datei oder in Ihrem DIY-Backend der Wahl gespeichert), und das Produkt verschlüsselt die sensiblen, sodass „these values never appear as plain text in your state file“ (diese Werte nie als Klartext in Ihrer State-Datei erscheinen). Verschlüsselt oder nicht, diese Werte — Cloud-Zugangsdaten, Datenbank-Passwörter, Verbindungsstrings, API- und Signaturschlüssel — sind im State, und so sind die Identifikatoren und Metadaten derer, die das Deployment ausführten. Nach dem Gesetz zum Schutz personenbezogener Daten ist das Halten dieser personenbezogenen Daten auf Infrastruktur außerhalb des Festlands ein grenzüberschreitender Transfer (Art. 38–40): Der Verarbeiter muss Mitteilung erteilen, eine gesonderte Einwilligung für den Transfer einholen und einen Mechanismus erfüllen — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung. Die Secrets und personenbezogenen Daten, die in State geschrieben werden, zu beschneiden, ist Teil guter Hygiene, bewegt aber den Speicher nicht für sich allein. Und weil jedes pulumi up, preview und refresh für Ihre China-Umgebung diesen Offshore-State liest und schreibt, wird der Provisionierungspfad für das, was tatsächlich im Festland läuft, ebenfalls über die Grenze hinweg geregelt — eine Exponierung, die eine Erreichbarkeitsprüfung nie zeigt.
Warum eine Erreichbarkeitsprüfung dies verfehlt
Ein „kann mein Lauf das Backend aus Shanghai erreichen“-Test beantwortet die falsche Frage. Konnektivitäts-Tuning ändert, wie schnell und zuverlässig eine State-Operation abschließt — es ändert nicht, wo Ihr State, die darin verschlüsselten Secrets und die Karte Ihrer Infrastruktur tatsächlich leben. Eine Pipeline kann also von innerhalb Chinas vollkommen gesund aussehen, während jedes Byte State, jeder Zugangsdatensatz darin und jeder Datensatz darüber, wer deployte, noch im Ausland sitzt. Die obigen Residenz- und Grenzfragen sind für eine Erreichbarkeitssonde gerade deshalb unsichtbar, weil der State weiterhin gelesen und geschrieben wird — weshalb der Zug, auf den es ankommt, ist, das State-Backend ins Inland zu bringen, nicht das Offshore-Backend bloß erreichbar zu machen. Wir veröffentlichen keine eigene Messung der Pulumi-Cloud-Konnektivität aus China, also stellen wir hier keine Zahlen hin; es ist etwas, das wir gegen Ihr tatsächliches Setup messen würden, statt es zu behaupten.
Dies ist eine Risikokarte, kein Urteil: Ob Sie inländische State-Speicherung, einen Transfermechanismus, einen überarbeiteten Einwilligungsfluss, eine ICP-Beian für eine öffentlich zugängliche Konsole oder ein Entwicklerportal oder eine Kombination brauchen, hängt davon ab, was Ihr State trägt, wie viel und wer Ihre Betreiber sind — am besten mit Rechtsbeistand zu klären, bevor Sie bauen.
Der Hebel — kartieren, lokalisieren, ausliefern
Weil Pulumi ein selbst verwaltetes State-Backend unterstützt, das Sie selbst betreiben, gibt es einen echten inländischen Weg, und 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer.
- Kartieren — inventarisieren, welche Stacks State halten, der Festland-Infrastruktur beschreibt, welche Secrets (Cloud-Zugangsdaten, Datenbank-Passwörter, Signaturschlüssel) dieser State einbettet, wo das State-Backend heute lebt und die Residenzgrundlage dafür.
- Lokalisieren / regeln — betreiben Sie ein selbst verwaltetes State-Backend im Inland (Objektspeicher, den Sie kontrollieren, oder einen S3-kompatiblen Speicher wie Minio oder Ceph, den Sie selbst hosten), sodass der State und die Secrets darin resident bleiben; halten Sie den Provisionierungspfad Ihres China-Deployments im Inland; und minimieren Sie, was die Grenze überquert.
- Ausliefern — setzen Sie ein rechtskonformes, inländisches selbst verwaltetes State-Backend vor (oder anstelle) das Offshore-verwaltete Backend; 21YunBox stellt die inländische Schicht ohne Neuaufbau bereit.
Das gehostete Backend bloß erreichbar zu machen, ist nicht die Antwort — Ihr State und die Secrets darin sind weiterhin im Ausland, und einen Lauf schneller abzuschließen, ändert das nicht. Das State-Backend und Ihren State im Inland zu halten, schon.
Wo 21YunBox hineinpasst — eine rechtskonforme Overlay, keine Migration
Sie nutzen Pulumi und Ihren bestehenden Workflow weiter. Wir fügen das Stück hinzu, das ein Offshore-Backend nicht allein bieten kann: ein rechtmäßiges, inländisches Zuhause für ein selbst verwaltetes State-Backend, sodass Ihr Infrastruktur-State, die Secrets darin und Ihr Provisionierungspfad resident bleiben, wo das Gesetz es verlangt, mit rechtskonformer ICP-gemeldeter Auslieferung für jede öffentlich zugängliche Konsole, jedes Portal oder jeden Entwicklerzugang davor — angeordnet um Ihr bestehendes Setup, ohne Neuaufbau, ohne zweite Codebasis und ohne Migration weg von Pulumi. Als Partnerin der Toolchain, die Sie bereits betreiben, kartiert unser China-Team Ihre Pflichten bei PIPL-Grenztransfer, Einwilligung und Datenresidenz gegen Ihre Gesellschaft und Ihre Pipeline und stellt dann das inländische State-Backend und die Auslieferung bereit, die eine verteidigbare China-Präsenz braucht. Wir verwenden oder empfehlen niemals eine Umgehung welcher Art auch immer.
Compliance-Einschätzung anfordern →
Weiterführend:
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- So erhalten Sie eine ICP-Beian für China
Häufige Fragen
Speichert Pulumi meinen Infrastruktur-State in China?
Nicht standardmäßig. Pulumis Dokumentation sagt, die Standarderfahrung ist die gehostete Pulumi Cloud, ein verwaltetes Backend, das im Ausland läuft, und es veröffentlicht keine Festland-China-Region für dieses gehostete Backend. Ihr State — und die darin verschlüsselten Secrets — wird also im Ausland gespeichert, es sei denn, Sie richten Pulumi auf ein selbst verwaltetes Backend, das Sie innerhalb des Festlands betreiben.
Ist es rechtswidrig, Pulumi in China zu nutzen?
Nicht von sich aus. Das Problem ist die Residenz Ihres States und der grenzüberschreitende Transfer aller personenbezogenen Daten darin, den PIPL erlaubt, wenn Sie Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen. Ob Sie zudem vor einer Datenlokalisierungspflicht stehen, hängt von Ihrer Rolle (etwa ob Sie ein CIIO sind) und der Menge personenbezogener Daten ab, die Sie verarbeiten. Behandeln Sie es als ein mit Rechtsbeistand zu bewertendes Risiko, kein pauschales Verbot.
Kann 21YunBox helfen, unser Pulumi-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann Ihre State-Residenz- und Grenz-Exponierung für Ihre Datenmengen und Rolle bewerten und dann ein selbst verwaltetes State-Backend innerhalb Festlandchinas aufstellen — Objektspeicher, den Sie kontrollieren, oder ein selbst gehostetes Backend —, sodass Ihr State und die Secrets darin resident bleiben, mit rechtskonformer ICP-gemeldeter Auslieferung für jede öffentlich zugängliche Konsole davor. Nehmen Sie Kontakt auf, um Ihren Fall durchzugehen.


