Pulumi는 중국에서 작동하나요? 데이터 레지던시, ICP, 국경 간 규칙
Pulumi의 state는 귀사 인프라의 전체 지도이고 으레 비밀을 임베드합니다; 기본적으로 해외의 호스팅 Pulumi Cloud state 백엔드에 삽니다 — 도달 가능성이 아니라 데이터 레지던시·PIPL 국경 간 질문. 국내의 자체 관리 state 백엔드가 state와 비밀을 거주형으로 유지합니다.
Pulumi는 중국에서 작동하나요?
중국에서 Pulumi를 쓸 수 있는지는 귀사 state에 관한 데이터 레지던시 질문이지 속도가 아닙니다. 중국 안에서 백엔드에 도달하는 것은 연결성 주제입니다; 리스크는 성능이 아니라 법적인 것입니다.
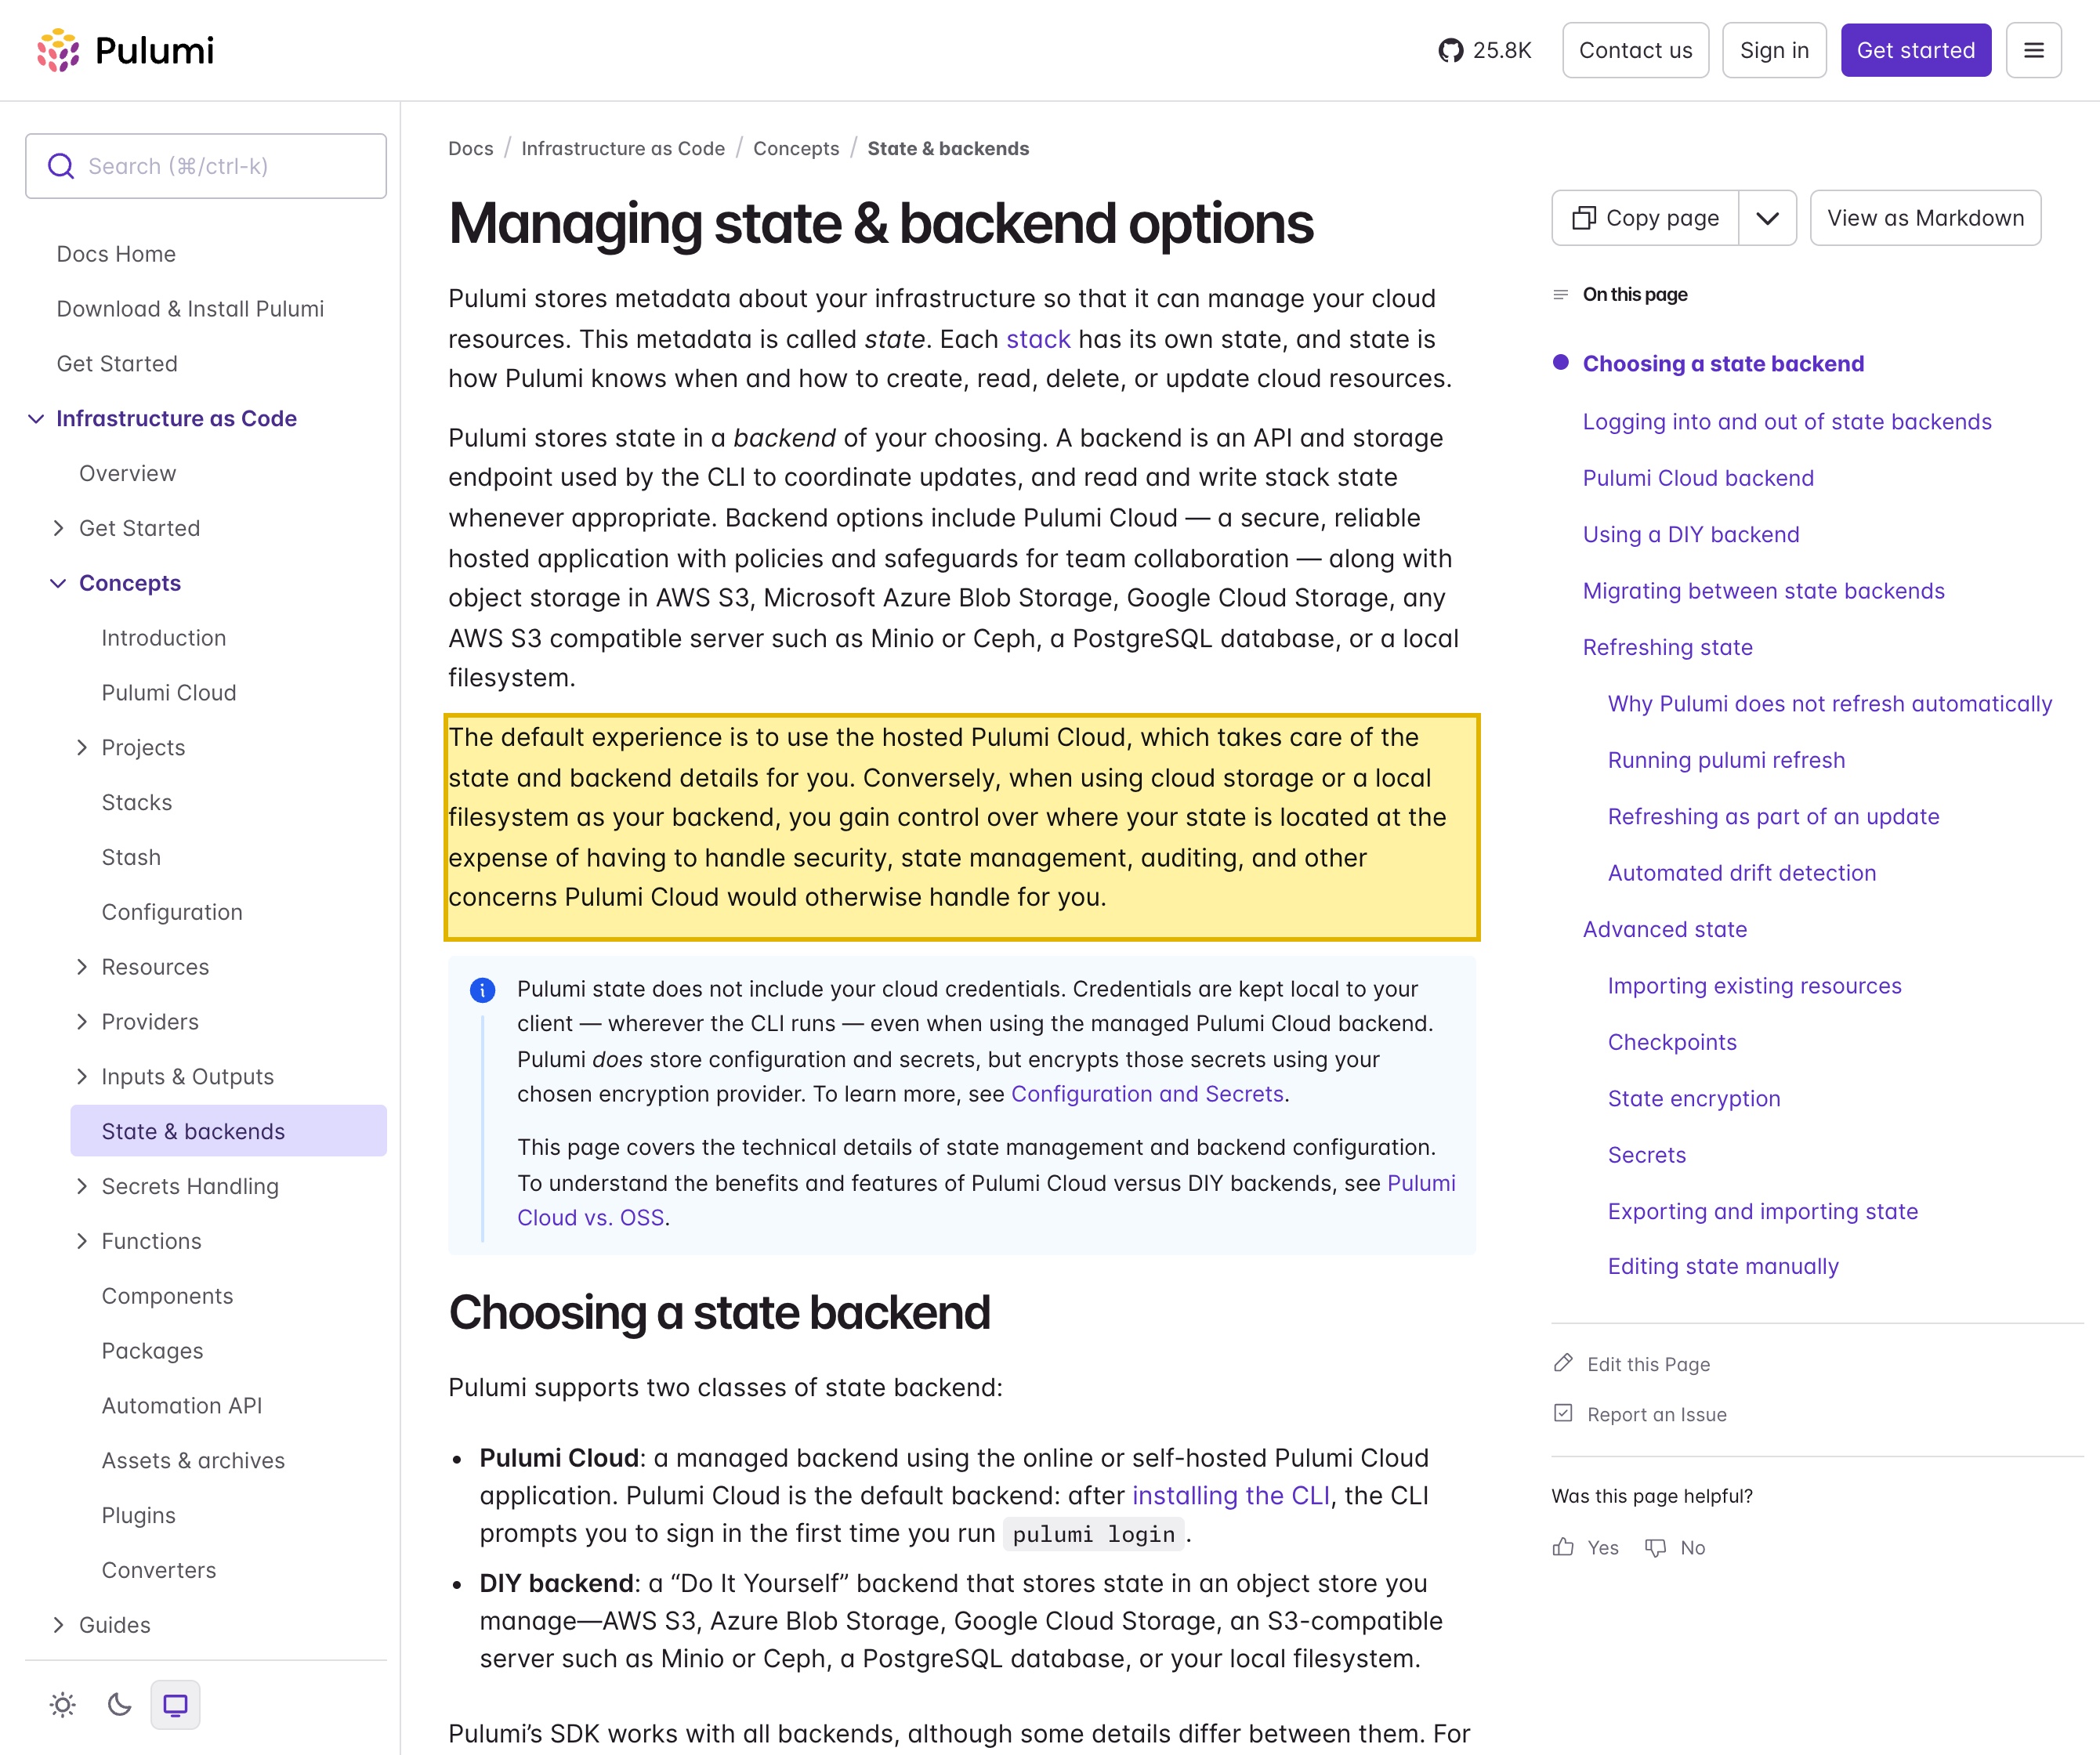
Pulumi의 state는 귀사 인프라 전체의 권위 있는 지도 — 귀사 프로그램이 관리하는 모든 리소스·입력·출력 — 이고 으레 클라우드 자격 증명, 데이터베이스 비밀번호, 서명 키 같은 비밀을 임베드합니다. Pulumi 자체 문서로, "Pulumi Cloud is the default backend"(Pulumi Cloud가 기본 백엔드다)이고 "the default experience is to use the hosted Pulumi Cloud"(기본 경험은 호스팅 Pulumi Cloud를 쓰는 것) — 해외에서 도는 관리형 서비스. 그러니 귀사 인프라의 지도와 그 안의 비밀이 해외에 저장되고, 귀사 중국 배포의 프로비저닝 경로는 state가 읽히거나 쓰일 때마다 국경을 넘습니다: PIPL이 규율하는 개인정보의 국경 간 이전이고, CIIO나 대량 취급자에게는 데이터 국내화 의무도. Pulumi 자체 문서가 해법을 가리킵니다 — 귀사가 국내에서 돌리는 자체 관리 state 백엔드, 그래서 "you gain control over where your state is located"(state가 어디에 있는지에 대한 통제권을 얻는다).
이는 판정이 아니라 리스크 그림입니다 — 귀사 의무는 데이터 규모와 역할에 따라 달라집니다. 저희 중국 팀이 귀사의 Pulumi state 노출을 함께 지도화합니다 →
컴플라이언스 스냅샷
- ! Pulumi의 state는 귀사 인프라의 전체 지도이고 으레 비밀을 임베드함
- ! 기본적으로 그 state는 해외에서 도는 호스팅 Pulumi Cloud 백엔드에 삶
- ! 해외 state의 개인 데이터는 PIPL 국경 간 이전(제38~40조)
- ! CIIO나 대량 취급자는 그런 데이터를 중국 본토 안에 저장해야 함
- ✓ 국내의 자체 관리 state 백엔드가 귀사 state와 비밀을 거주형으로 유지함
Pulumi 공식 문서가 중국에 대해 말하는 것
| 사실 | 1차 출처 |
|---|---|
| Pulumi 자신의 표현으로: "Pulumi Cloud is the default backend,"(Pulumi Cloud가 기본 백엔드다) 그리고 "the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you."(기본 경험은 state와 백엔드 세부를 대신 처리하는 호스팅 Pulumi Cloud를 쓰는 것) Pulumi Cloud는 해외에서 도는 "a managed backend"(관리형 백엔드)이고, Pulumi는 호스팅 백엔드의 중국 본토 리전을 공개하지 않습니다. 그 state 문서는 자체 관리 백엔드로는 "you gain control over where your state is located"(state가 어디에 있는지에 대한 통제권을 얻는다)고 덧붙입니다 — 거주성 레버. | Pulumi Docs — State and Backends, 2026-10-13 열람 |
| Pulumi의 state는 귀사 비밀을 나릅니다. Pulumi 자신의 표현으로, "All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice,"(모든 리소스 입력·출력 값이 스택 state로 기록되어 Pulumi Cloud, state 파일, 또는 귀하가 고른 DIY 백엔드에 저장됨)이고, 제품은 민감한 값을 암호화해 "these values never appear as plain text in your state file."(이 값들이 state 파일에 평문으로 결코 나타나지 않도록) 암호화되든 아니든, 클라우드 자격 증명·데이터베이스 비밀번호·API나 서명 키가 state 안에 삽니다 — 그러니 백엔드가 어디에 호스팅되는지가 그 비밀이 어디에 머무는지를 결정합니다. | Pulumi Docs — Secrets, 2026-10-13 열람 |
| 핵심정보인프라 운영자나 대량 취급자의 경우, 중국 본토에서 수집·생성된 개인정보와 중요 데이터는 본토 안에 저장되어야 하고, 어떤 국외 이전도 그 전에 안전성 평가를 거쳐야 합니다 — 사이버보안법 데이터 국내화 규칙, 2026-01-01 발효한 2025년 개정으로 재번호된 제39조(구 제37조). 해외 state 백엔드는 이를 충족할 본토 기반이 없습니다. | 중국 사이버보안법, 데이터 국내화 규칙(제39조, 구 제37조); 21YunBox 컴플라이언스 설명, 2026-10-13 열람 |
| 개인 데이터 — 운영자 신원, 배포 메타데이터, state에 담긴 모든 개인 기록 — 를 본토 밖 백엔드에 두는 것은 PIPL상 국경 간 이전(제38~40조)입니다: 개인정보 처리자는 고지하고, 별도 동의를 받으며, 하나의 이전 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 충족해야 합니다. | PIPL 제3장, 제38~40조; 21YunBox 국경 간 설명, 2026-10-13 열람 |
21YunBox 컴플라이언스 팀이(가) 2026년 10월 13일에 출처를 확인했습니다.
중국 본토 배포에서 Pulumi에 관한 결정적 질문은 상하이에서의 pulumi up 실행이 그 백엔드에 도달하거나 클라우드 API를 호출할 수 있느냐가 아니라 — 귀사 state가 어디에 사는지, 그 state가 무엇을 나르는지, 어떤 법적 근거로 거기에 갔는지입니다. 서비스에 도달하는 것은 연결성 주제입니다; 그것은 귀사 설정이 방어 가능한지를 결정하는 부분이 아닙니다. Pulumi의 state는 귀사 인프라 토폴로지 전체의 권위 있는 기술 — 귀사 프로그램이 관리하는 모든 리소스·입력·출력 — 이고, 그 state는 으레 비밀을 임베드합니다: 클라우드 자격 증명, 데이터베이스 비밀번호, API 토큰, 서명 키. Pulumi 자체 문서로, 기본 경험은 해외에서 도는 관리형 state 백엔드인 호스팅 Pulumi Cloud입니다. 거기 보유되면, 귀사 인프라의 그 응축된 지도와 그 안의 비밀이 해외에 앉고, 귀사 중국 배포의 프로비저닝·배포 경로는 state가 읽히거나 쓰일 때마다 국경을 넘습니다. 실행 지연이 아니라 거주성과 국경 간 이전이 이것을 결정합니다.
한눈에 보는 중국에서의 Pulumi
| 무엇이 결정하나 | 중국 본토에 뜻하는 바 |
|---|---|
| 귀사 state가 담는 것 | Pulumi의 state는 귀사 인프라 토폴로지 전체의 권위 있는 기술 — 모든 리소스·입력·출력 — 이고 으레 비밀을 임베드합니다: 클라우드 자격 증명, 데이터베이스 비밀번호, API 토큰, 서명 키. |
| 백엔드가 도는 곳 | 기본적으로 state는 해외 인프라에서 도는 호스팅 Pulumi Cloud 관리형 백엔드에 삽니다. Pulumi는 호스팅 백엔드의 중국 본토 리전을 공개하지 않습니다(현행은 Pulumi와 확인). |
| 데이터 레지던시 | CIIO나 대량 취급자의 경우, 중국에서 수집된 개인정보와 중요 데이터는 본토에 저장되어야 합니다(사이버보안법 제39조(구 제37조)) — 해외 state 백엔드가 충족할 수 없는 의무. |
| 국경 간 이전 | 운영자 신원, 배포 메타데이터, state에 담긴 모든 개인 데이터를 해외에 두는 것은 PIPL 국경 간 이전(제38~40조)입니다: 고지, 별도 동의, 하나의 이전 메커니즘. |
| 귀사 배포의 프로비저닝 경로 | state가 해외에 사는 중국 배포는 모든 업데이트마다 프로비저닝·배포 경로를 국경 너머로 돌립니다. 연결성 튜닝은 실행을 빠르게 할 뿐 — 귀사 state나 비밀을 국내로 옮기지 않습니다. |
| 거주성 레버 | 본토 안에서 돌리는 자체 관리 state 백엔드 — 귀사가 통제하는 객체 저장소, 또는 귀사가 자체 호스팅하는 Minio나 Ceph 같은 S3 호환 저장소 — 가 state와 임베드된 비밀을 거주형으로 유지합니다. |
문 1 — 귀사 state는 귀사 인프라의 지도이고, 거주성은 그것이 호스팅되는 곳을 따른다
state가 담는 것에서 시작하세요, 그것이 중국의 법이 반응하는 것이기 때문입니다. Pulumi의 state는 폐기 가능한 캐시가 아니라: 귀사 인프라의 권위 있는 기계 판독 가능 기술 — Pulumi가 관리하는 모든 리소스, 그 입력, 출력, 그리고 그 사이의 의존성 — 입니다. 그것은 귀사 시스템이 어떻게 구축·배선되는지의 응축된 조각이고, 본토 배포에서는 본토 인프라를 기술합니다. Pulumi 자체 문서로, “Pulumi Cloud is the default backend”(Pulumi Cloud가 기본 백엔드다)이고 “the default experience is to use the hosted Pulumi Cloud, which takes care of the state and backend details for you”(기본 경험은 state와 백엔드 세부를 대신 처리하는 호스팅 Pulumi Cloud를 쓰는 것) — 해외에서 도는 관리형 서비스로, 호스팅 백엔드의 중국 본토 리전이 없습니다(단정하기보다 Pulumi와 확인할 가치가 있음). 귀사가 핵심정보인프라 운영자이거나 개인정보를 대량으로 취급한다면, 중국에서 수집·생성된 개인정보와 중요 데이터는 본토에 저장되어야 하고, 어떤 국외 이전도 그 전에 안전성 평가를 거쳐야 합니다 — 사이버보안법 데이터 국내화 규칙, 2026-01-01 발효한 2025년 개정으로 재번호된 제39조(구 제37조). 귀사 인프라의 그 지도를 보유한 해외 state 백엔드는 그것을 충족할 본토 기반이 없습니다.
문 2 — 임베드된 비밀, 배포 메타데이터, 귀사 프로비저닝 경로
두 번째 문은 PIPL과 state 자체 안에 타는 것입니다. Pulumi 자체 문서는 state가 비밀을 나른다는 것에 명확합니다: “All resource input and output values are recorded as stack state and stored in Pulumi Cloud, in a state file, or in your DIY backend of choice”(모든 리소스 입력·출력 값이 스택 state로 기록되어 Pulumi Cloud, state 파일, 또는 귀하가 고른 DIY 백엔드에 저장됨)이고, 제품은 민감한 것을 암호화해 “these values never appear as plain text in your state file”(이 값들이 state 파일에 평문으로 결코 나타나지 않도록) 합니다. 암호화되든 아니든, 그 값들 — 클라우드 자격 증명, 데이터베이스 비밀번호, 연결 문자열, API·서명 키 — 은 state 안에 있고, 배포를 실행한 이의 식별자와 메타데이터도 그렇습니다. 개인정보 보호법상 그 개인 데이터를 본토 밖 인프라에 두는 것은 국경 간 이전입니다(제38~40조): 처리자는 고지하고, 그 이전에 대한 별도 동의를 받으며, 하나의 메커니즘 — CAC 안전성 평가, CAC 표준계약, 또는 인증 — 을 충족해야 합니다. state에 쓰이는 비밀과 개인 데이터를 줄이는 것은 좋은 위생의 일부이지만, 그것만으로 저장소를 옮기지는 못합니다. 그리고 귀사 중국 환경을 위한 모든 pulumi up·preview·refresh가 그 해외 state를 읽고 쓰므로, 본토에서 실제로 도는 것의 프로비저닝 경로도 국경 너머로 규율됩니다 — 연결성 점검이 결코 드러내지 못하는 노출.
도달 가능성 점검이 이것을 놓치는 이유
“내 실행이 상하이에서 백엔드에 도달하나” 테스트는 잘못된 질문에 답합니다. 연결성 튜닝은 state 작업이 얼마나 빠르고 안정적으로 완료되는지를 바꿀 뿐 — 귀사 state, 그 안에 암호화된 비밀, 그리고 귀사 인프라의 지도가 실제로 어디에 사는지는 바꾸지 않습니다. 그래서 파이프라인이 중국 안에서 완벽히 건강해 보여도 state의 모든 바이트, 그 안의 모든 자격 증명, 누가 배포했는지의 모든 기록이 여전히 해외에 앉아 있을 수 있습니다. 위의 거주성·국경 간 질문은 바로 state가 계속 읽고 쓰기 때문에 도달 가능성 프로브에는 보이지 않습니다 — 그래서 중요한 수는 해외 것을 그저 접속 가능하게 만드는 것이 아니라 state 백엔드를 국내로 옮기는 것입니다. 저희는 중국 내부로부터의 Pulumi Cloud 연결성에 대한 1차 측정을 게시하지 않으므로 여기에 수치를 넣지 않습니다; 그것은 단정이 아니라 귀사의 실제 설정에 대고 측정할 사안입니다.
이는 판정이 아니라 리스크 지도입니다: 국내 state 저장, 이전 메커니즘, 재구성된 동의 흐름, 공개 콘솔이나 개발자 포털용 ICP 비안, 또는 그 조합 중 무엇이 필요한지는 귀사 state가 무엇을 얼마나 나르는지와 운영자가 누구인지에 따라 달라집니다 — 빌드하기 전에 법률 자문과 정리할 가치가 있습니다.
레버 — 진단, 현지화, 전송
Pulumi가 귀사가 직접 돌리는 자체 관리 state 백엔드를 지원하므로 진짜 국내 경로가 있으며, 21YunBox는 어떤 형태의 우회도 쓰거나 권하지 않습니다.
- 진단(map) — 어느 스택이 본토 인프라를 기술하는 state를 보유하는지, 그 state가 어느 비밀(클라우드 자격 증명, 데이터베이스 비밀번호, 서명 키)을 임베드하는지, state 백엔드가 오늘 어디에 사는지, 그리고 그 거주성 근거를 목록화합니다.
- 현지화/거버넌스(localize) — 자체 관리 state 백엔드를 국내에서(귀사가 통제하는 객체 저장소, 또는 귀사가 자체 호스팅하는 Minio나 Ceph 같은 S3 호환 저장소) 돌려, state와 그 안의 비밀이 거주형으로 유지되게 합니다; 귀사 중국 배포의 프로비저닝 경로를 국내에 두고; 국경을 넘는 것을 최소화합니다.
- 전송(deliver) — 규정에 맞는 국내 자체 관리 state 백엔드를 해외 관리형 백엔드 앞단에(또는 그 자리에) 놓습니다; 21YunBox는 재구축 없이 국내 계층을 세웁니다.
호스팅 백엔드를 그저 접속 가능하게 만드는 것은 답이 아닙니다 — 귀사 state와 그 안의 비밀은 여전히 해외에 있고, 실행을 더 빨리 완료한다고 그 사실이 바뀌지 않습니다. state 백엔드와 귀사 state를 국내에 두는 것이 답입니다.
21YunBox가 들어맞는 자리 — 마이그레이션이 아니라 규정에 맞는 오버레이
귀사는 Pulumi와 기존 워크플로를 계속 씁니다. 저희는 해외 백엔드가 스스로 제공할 수 없는 조각을 더합니다: 자체 관리 state 백엔드를 위한 합법적 국내 거처 — 그래서 귀사 인프라 state, 그 안의 비밀, 귀사 프로비저닝 경로가 법이 요구하는 곳에 거주형으로 머물고, 모든 공개 콘솔·포털·개발자 접근을 위한 규정에 맞는 ICP 비안 전송이 그 앞단에 놓입니다 — 귀사 기존 설정 주위에, 재구축도, 두 번째 코드베이스도, Pulumi를 떠나는 마이그레이션도 없이. 귀사가 이미 돌리는 툴체인의 파트너로서, 저희 중국 팀은 귀사의 PIPL 국경 간·동의·데이터 레지던시 의무를 귀사 법인과 파이프라인에 비추어 지도화한 다음, 방어 가능한 중국 존재가 필요로 하는 국내 state 백엔드와 전송을 세웁니다. 저희는 어떤 형태의 우회도 쓰거나 권하지 않습니다.
함께 읽기:
자주 묻는 질문
Pulumi는 내 인프라 state를 중국에 저장하나요?
기본적으로는 아닙니다. Pulumi 문서는 기본 경험이 해외에서 도는 관리형 백엔드인 호스팅 Pulumi Cloud라고 하며, 그 호스팅 백엔드의 중국 본토 리전을 공개하지 않습니다. 그러니 귀사 state — 그리고 그 안에 암호화된 비밀 — 는 귀사가 본토 안에서 돌리는 자체 관리 백엔드로 Pulumi를 겨누지 않는 한 해외에 저장됩니다.
중국에서 Pulumi를 쓰는 것은 위법인가요?
본질적으로 그렇지는 않습니다. 쟁점은 귀사 state의 거주성과 그 안의 모든 개인 데이터의 국경 간 이전이며, PIPL은 귀사가 고지하고 별도 동의를 받고 이전 메커니즘을 충족하면 허용합니다. 국내화 의무까지 지는지는 귀사의 역할(예: CIIO 여부)과 취급하는 개인정보의 규모에 따라 달라집니다. 전면 금지가 아니라 법률 자문과 가늠할 리스크로 다루세요.
21YunBox가 우리 Pulumi 설정을 중국에서 규정에 맞게 만들도록 도울 수 있나요?
네. 저희 중국 팀은 귀사의 데이터 규모와 역할에 맞춰 state 거주성·국경 간 노출을 진단한 다음, 중국 본토 안에 자체 관리 state 백엔드 — 귀사가 통제하는 객체 저장소나 자체 호스팅 백엔드 — 를 세워 귀사 state와 그 안의 비밀이 거주형으로 머물게 하며, 그 앞단의 모든 공개 콘솔에 규정에 맞는 ICP 비안 전송을 제공합니다. 귀사의 사례를 살펴보려면 문의하세요.


