¿Funciona Perforce (Helix Core) en China? Residencia de datos, ICP y reglas transfronterizas
Perforce Helix Core (ahora P4) es un servidor de control de versiones autogestionado, de modo que su depot de código fuente, activos binarios propietarios y datos personales de los colaboradores en los changelists reside allí donde usted lo ejecute. En el extranjero, esa propiedad intelectual cruza la frontera — una cuestión de residencia y transferencia transfronteriza según la PIPL, no una prueba de velocidad; alójelo dentro del país.
¿Funciona Perforce (Helix Core) en China?
Que Perforce Helix Core funcione en China es una cuestión de residencia de datos y de transferencia transfronteriza, no de velocidad — y como Helix Core es autogestionado, el lugar donde ejecute el servidor fija la respuesta.
Helix Core (ahora comercializado como P4) es un servidor de control de versiones que usted instala por su cuenta y, en palabras de Perforce, “securely versions all digital content, including large files” (versiona de forma segura todo el contenido digital, incluidos los archivos grandes) — de modo que su depot concentra su código fuente, sus grandes activos binarios propietarios (secretos empresariales) y los datos personales de los colaboradores incrustados en los changelists. Ejecute ese servidor en el extranjero y todo el depot reside fuera del país: una transferencia transfronteriza según los artículos 38 a 40 de la PIPL y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, una cuestión de localización de datos según el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la mitad que una comprobación de accesibilidad nunca ve, porque lo que está en el extranjero es el propio repositorio, no el acceso a él. Como es autogestionado, la vía conforme es ejecutar Helix Core en infraestructura dentro del país para que el depot permanezca residente.
Esto es una imagen de riesgo, no un veredicto — sus deberes dependen de su papel y de sus volúmenes de datos. Nuestro equipo de China puede cartografiar con usted la exposición de residencia de su Helix Core →
Instantánea de cumplimiento
- ! El depot contiene su código fuente y sus activos binarios propietarios — propiedad intelectual concentrada, no una prueba de velocidad
- ! Los changelists llevan datos personales de los colaboradores; en el extranjero, eso es una transferencia transfronteriza según la PIPL (artículos 38–40)
- ! Un runner de build autoalojado no es el servidor — el depot reside donde se ejecuta Helix Core
- ! Un depot en el extranjero no puede cumplir el almacenamiento dentro del país de la CSL artículo 39 (antes 37) para operadores de infraestructuras críticas
- ✓ Autogestionado: ejecute Helix Core dentro del país para mantener el depot residente — la palanca
Lo que la documentación oficial de Perforce (Helix Core) dice sobre China
| Hecho | Fuente primaria |
|---|---|
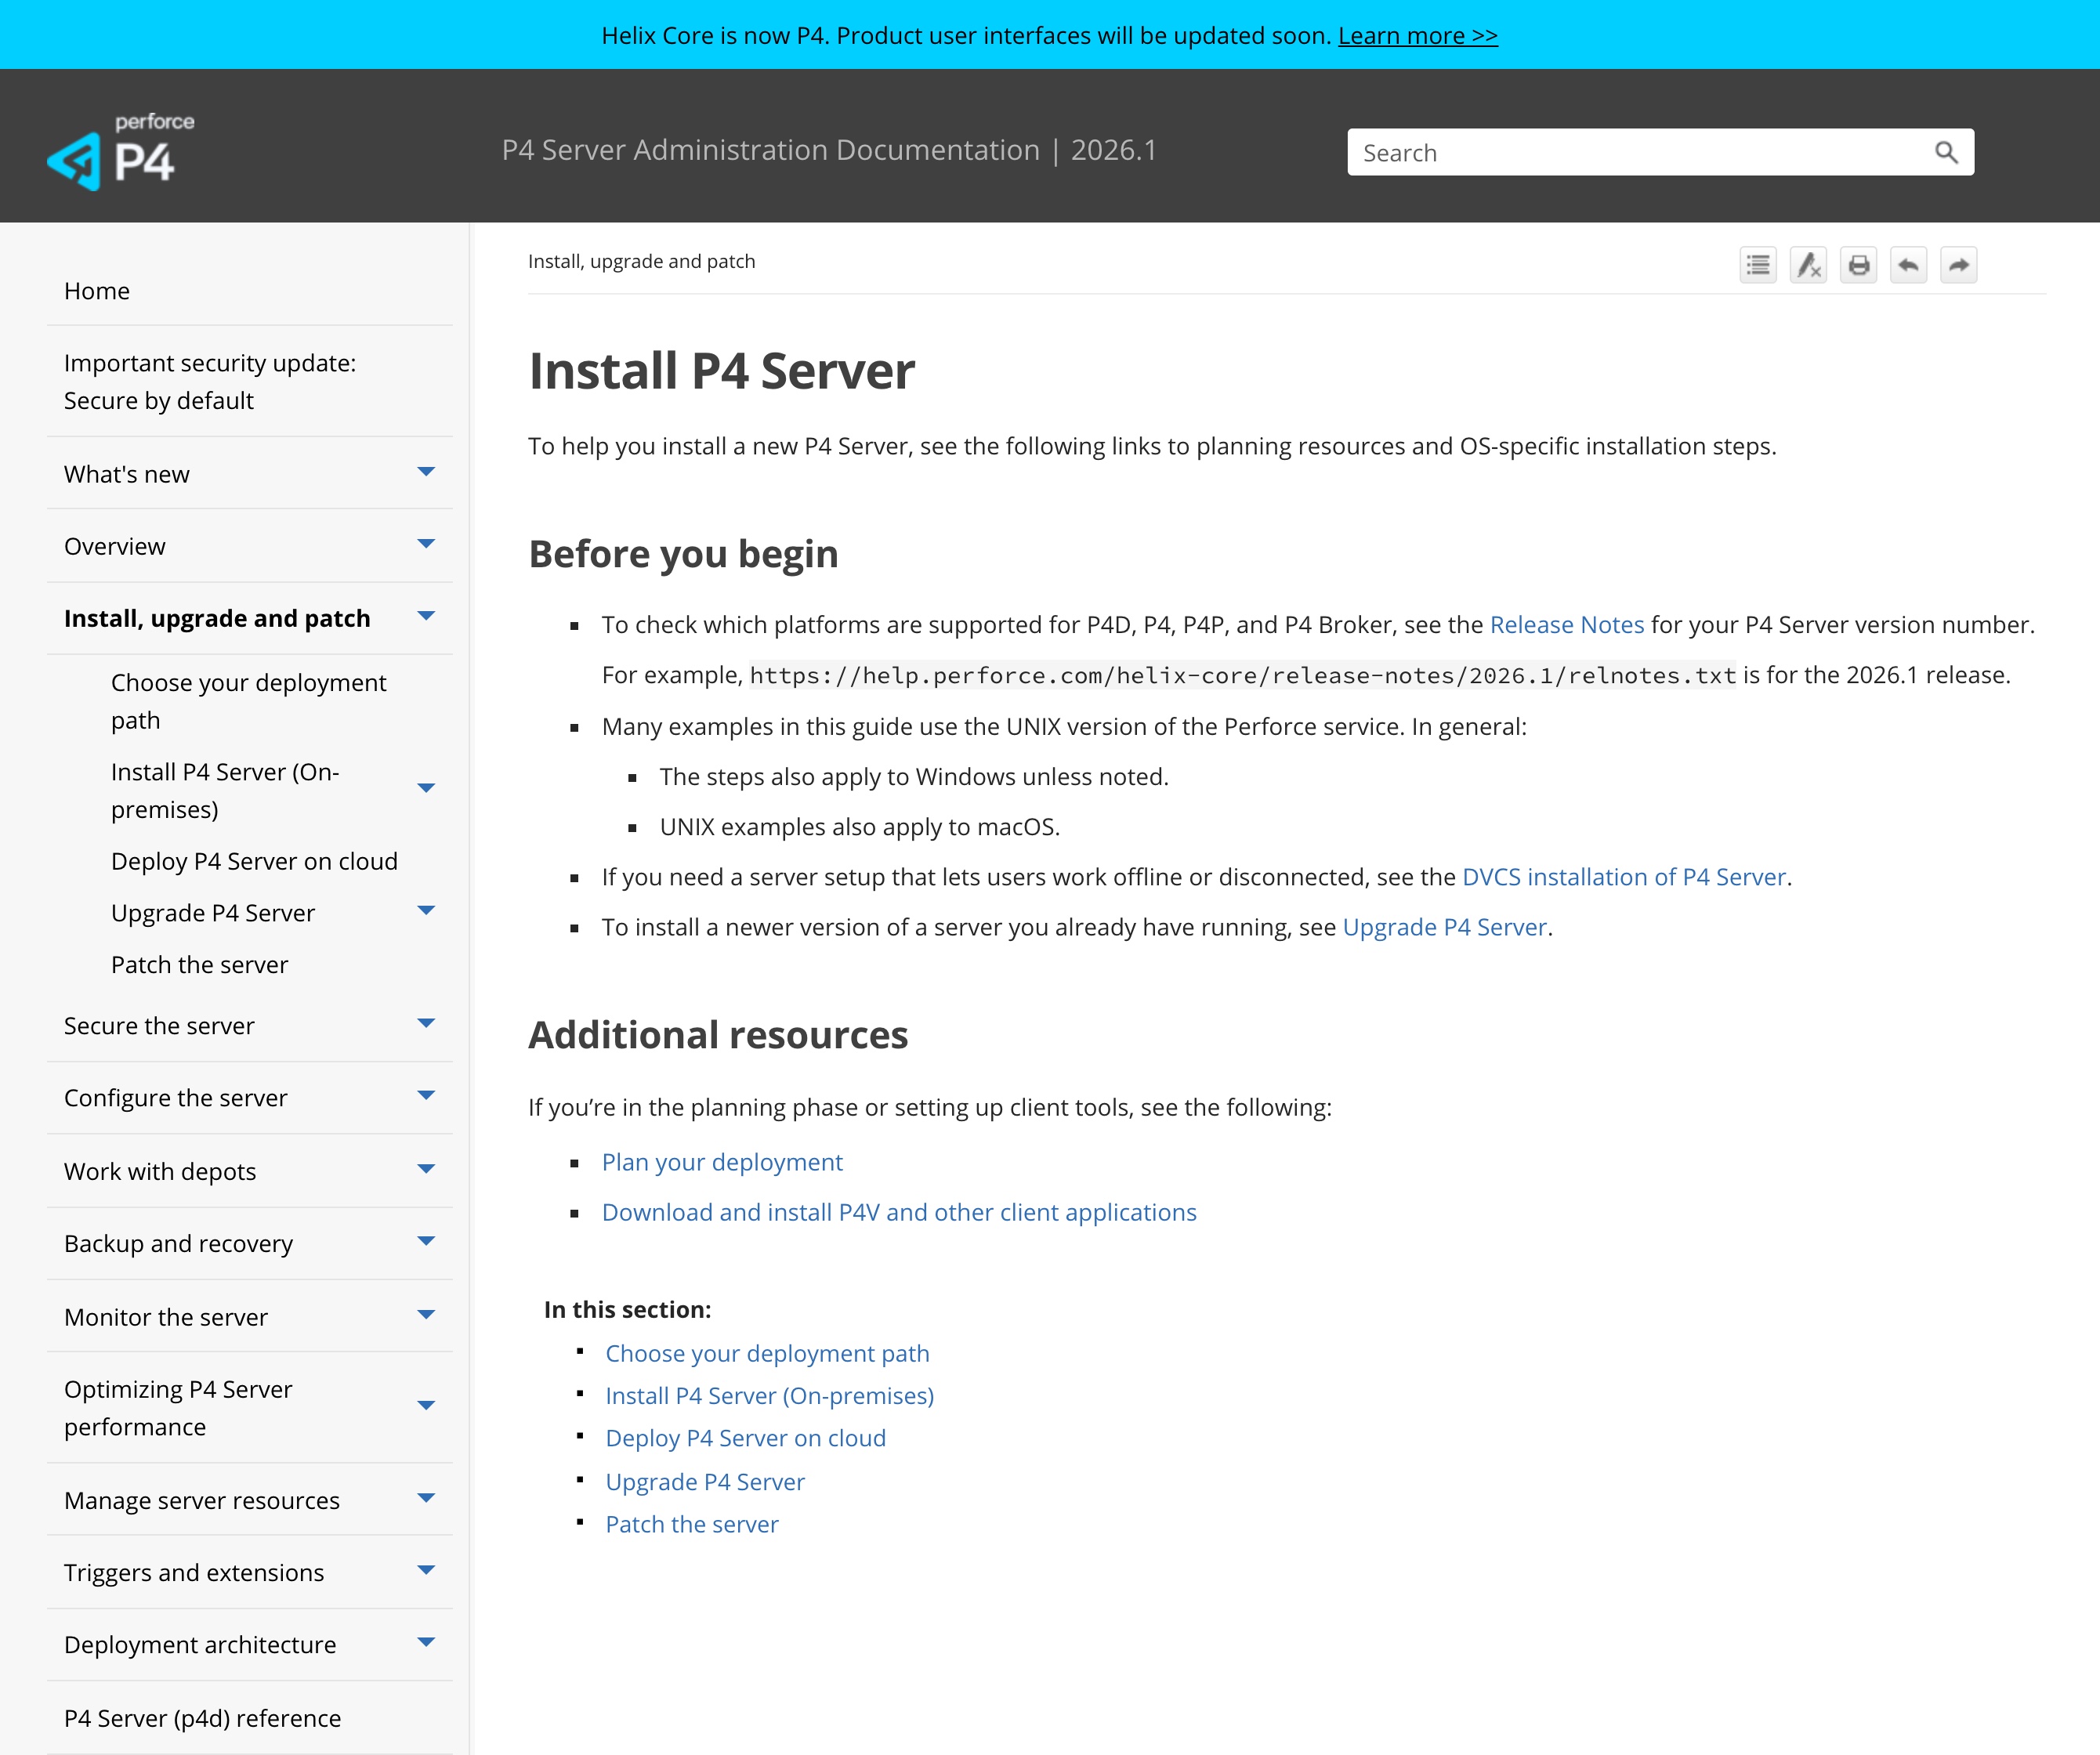
| En la propia documentación de Perforce: el P4 Server — el motor que Perforce comercializa ahora como P4, antes Helix Core — es software que usted instala por su cuenta. Su guía de administración le indica que “install a new P4 Server” mediante “OS-specific installation steps,” y ofrece las vías de despliegue «Install P4 Server (On-premises)» y «Deploy P4 Server on cloud». Allí donde ejecute ese servidor es donde reside su depot, de modo que puede situarlo en infraestructura dentro del país — la palanca de residencia que una oferta alojada y gestionada no le da. | Perforce — P4 Server (Helix Core) Administration, Install P4 Server (2026.1), consultado el 2026-10-12 |
| En palabras de Perforce: “P4 Server (P4D) provides version control for accelerated development and securely versions all digital content, including large files.” (P4 Server ofrece control de versiones para un desarrollo acelerado y versiona de forma segura todo el contenido digital, incluidos los archivos grandes.) Ese depot concentra su código fuente y sus grandes activos binarios propietarios — propiedad intelectual de juegos, multimedia y hardware que constituye secretos empresariales —, además de las identidades de los colaboradores y los datos personales que viajan en los changelists y en los metadatos de los commits. Su ubicación es la del servidor: alójelo dentro del país y la propiedad intelectual permanece residente; ejecute el servidor en el extranjero y todo ello también queda fuera. | Perforce — P4 Server (Helix Core) Administration, Home (2026.1), consultado el 2026-10-12 |
| Los nombres, correos electrónicos y cualquier dato personal de los colaboradores incrustado en los changelists son datos personales según la PIPL. Mantener el depot en el extranjero convierte eso en una transferencia transfronteriza (数据出境): el responsable del tratamiento — usted, el operador de Helix Core, no Perforce — debe notificar, obtener consentimiento separado y cumplir un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) conforme a los artículos 38 a 40 de la PIPL. | PIPL capítulo III, artículos 38–40 (transferencia transfronteriza de información personal) |
| Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos personales generados en China deben almacenarse dentro del continente según el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) — la reforma de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Un depot en el extranjero no puede satisfacer ese deber; ejecutar el servidor autogestionado de Helix Core en infraestructura dentro del país sí puede. | Ley de Ciberseguridad de la República Popular China, artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 12 de octubre de 2026.
Para una empresa que gestiona el control de versiones de su trabajo en Perforce Helix Core — el servidor que Perforce comercializa ahora como P4 —, la pregunta que importa en China no es si un desarrollador en Shanghái puede llegar al servidor. Helix Core es donde reside realmente su propiedad intelectual más concentrada: en palabras de Perforce, “securely versions all digital content, including large files” (versiona de forma segura todo el contenido digital, incluidos los archivos grandes), lo que para la mayoría de los equipos significa el historial completo de su código fuente y sus grandes activos binarios propietarios — builds de juegos, activos 3D y multimedia, archivos de diseño de hardware —, junto con las identidades de los colaboradores y los datos personales que viajan en los changelists y en los metadatos de los commits. Helix Core es un servidor autogestionado que usted instala por su cuenta, de modo que allí donde lo ejecute es donde reside ese depot. Ejecútelo en infraestructura en el extranjero y toda esa concentración de código, propiedad intelectual binaria y datos personales de colaboradores queda fuera del país y sujeta a las reglas del trayecto; ejecútelo en infraestructura dentro del país y permanece residente. El eje es la residencia y la transferencia transfronteriza, no la latencia. Lo deciden tres frentes: la exposición de residencia y transfronteriza del depot y de los datos personales que contiene; la segunda mitad distintiva que una comprobación de accesibilidad nunca ve — que lo que está en el extranjero es el propio repositorio, no solo el acceso a él, y que un runner de build autoalojado o una réplica de caché no lo mueven —; y el deber de localización de datos que puede recaer sobre el código fuente y los datos personales en el caso de un operador de infraestructuras de información críticas o de un tratante de grandes volúmenes.
Perforce Helix Core en China de un vistazo
| Qué lo decide | En los propios términos de Perforce — y la ley china |
|---|---|
| Qué contiene | El depot: el historial completo de su código fuente y sus grandes activos binarios propietarios — builds de juegos, activos 3D y multimedia, archivos de diseño de hardware —, que son secretos empresariales, junto con las identidades de los colaboradores y los datos personales que viajan en los changelists y en los metadatos de los commits (nombres, correos electrónicos, a veces más). Allí donde nombran o describen a una persona son datos personales. |
| Servidor autogestionado (la premisa — y la palanca) | Helix Core (P4) es un servidor autogestionado que usted instala por su cuenta; la propia documentación de Perforce ofrece las vías de despliegue «Install P4 Server (On-premises)» y «Deploy P4 Server on cloud». Allí donde lo ejecute es donde reside el depot, de modo que puede situarlo en infraestructura dentro del país. P4 Cloud es la alternativa alojada y gestionada por Perforce, en la que usted no elige la ubicación. |
| Todo el depot en el extranjero — la segunda mitad distintiva | La mitad que una comprobación de accesibilidad nunca ve. No se trata de si sus desarrolladores pueden llegar al servidor desde Shanghái — se trata de que el repositorio, los activos binarios y los datos personales de los changelists residen allí donde se ejecuta el servidor. Un runner de build autoalojado, o una réplica de edge o de caché que solo acelera el acceso, no mueve el depot de referencia; el código y la propiedad intelectual siguen residiendo donde está el servidor de commits. |
| Residencia y transferencia transfronteriza | Ejecutar el servidor en el extranjero convierte los datos personales de los colaboradores en los changelists en una transferencia transfronteriza (数据出境) conforme a los artículos 38 a 40 de la PIPL, con notificación, consentimiento separado para la transferencia al extranjero y un mecanismo de transferencia. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37) exige que los datos personales generados en China se almacenen en el continente — algo que un depot en el extranjero no puede satisfacer. |
| La puerta del ICP | Un depot puramente interno quizá no lo active; pero cualquier superficie pública orientada a China que usted ponga delante de Helix Core — un portal de revisión de código o de artefactos en el navegador, una página de estado o de documentación servida a usuarios del continente — es un servicio de información de internet con un deber de registro ICP (备案) ligado a un recurso de alojamiento en el continente. |
| La accesibilidad no es el eje | Que el servidor responda rápido desde el continente es una cuestión operativa, no la cuestión de cumplimiento. Lo que la decide es dónde residen el depot y los datos personales, y bajo qué consentimiento. 21YunBox le ayuda a mantener el código, la propiedad intelectual binaria y los datos personales de los changelists residentes en infraestructura dentro del país, a asegurar los consentimientos, a registrar por ICP cualquier superficie orientada a China y a entregar de forma conforme — el 21YunBox Optimizer — por delante del stack que ya utiliza. Jamás ninguna forma de elusión. |
Qué contiene en realidad — su depot de código fuente y propiedad intelectual binaria
Helix Core no es un sitio de marketing público; es la única fuente de verdad sobre cómo se construye su producto, y guarda de ello un registro notablemente concentrado. En palabras de Perforce, el P4 Server “securely versions all digital content, including large files” — de modo que el depot contiene el historial completo de revisiones de su código fuente y, algo distintivo de Helix Core, sus grandes activos binarios propietarios: builds de juegos, activos 3D y multimedia, archivos de diseño de hardware y de semiconductores. Son secretos empresariales, y suelen ser la joya de la corona de la propiedad intelectual de estudios y equipos de hardware. Entretejidos en ese historial hay datos personales según la Ley de Protección de Información Personal de China: los nombres, las direcciones de correo electrónico y los metadatos de commit de cada colaborador, registrados en cada changelist.
Como Helix Core es autogestionado, su ubicación es la ubicación de los datos. Usted instala el servidor por su cuenta — on-premise o en una nube de su elección —, lo que significa que es usted quien decide si ese depot de código, propiedad intelectual binaria y datos personales de colaboradores reside dentro de China continental o en el extranjero. (P4 Cloud es la opción alojada y gestionada por Perforce, en la que la ubicación la decide Perforce y no usted.) Esa única decisión de despliegue, y no la velocidad de carga de un cliente, es lo que fija la respuesta de cumplimiento.
Las puertas: residencia, transferencia transfronteriza, localización de datos e ICP
Ejecute el servidor en infraestructura en el extranjero y se abre la primera puerta. Las identidades de los colaboradores y los datos personales de sus changelists residen fuera del país, lo que convierte mantener allí el depot en una transferencia transfronteriza (数据出境). El deber recae sobre usted, el operador de Helix Core, no sobre Perforce: los artículos 13 y 23 de la PIPL exigen notificación y una base para recoger los datos, y los artículos 38 a 40 exigen un mecanismo de transferencia para enviarlos al extranjero — una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación —, con consentimiento separado para la transferencia al extranjero. El peso crece con el volumen y el papel: según las Disposiciones para Promover y Regular los Flujos Transfronterizos de Datos de la CAC, de marzo de 2024, un responsable que no sea operador de infraestructuras críticas y que transfiera en un año natural datos personales no sensibles de menos de 100.000 personas está exento de la evaluación, del contrato estándar y de la certificación.
Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo) exige que la información personal generada en China se almacene en el continente. Un depot en el extranjero no puede cumplir ese deber; la única vía que puede es ejecutar el servidor autogestionado de Helix Core en infraestructura dentro del continente, para que el código, los activos binarios y los datos personales de los changelists permanezcan residentes.
Y en el momento en que exponga una superficie pública orientada a China delante del depot — un portal de revisión de código o de artefactos en el navegador, una página de versiones o de estado, un sitio de documentación servido a usuarios del continente —, esa superficie es un servicio de información de internet y lleva un deber de registro ICP (备案) ligado a un recurso de alojamiento en el continente. Un servidor puramente interno quizá no active el ICP por sí solo; una superficie pública servida a usuarios en China sí lo hace.
Un runner autoalojado no es el servidor — por qué una comprobación de accesibilidad pasa esto por alto
Una sonda desde dentro de China puede abrir una conexión con su servidor Helix Core y concluir «funciona». Esa respuesta no viene al caso. La exposición de cumplimiento no está en si el puerto responde — está en los datos en reposo y en dónde reposan: todo el historial de revisiones de su código fuente, los grandes activos binarios que son la propiedad intelectual de su producto y los datos personales de los colaboradores en cada changelist, todo ello en un servidor que reside allí donde usted lo desplegó. Hacer que ese servidor en el extranjero sea simplemente accesible desde el continente no traslada nada de ello al país.
Es la misma lección que enseña el resto de la cadena de herramientas de desarrollo. Un runner de build autoalojado solo ejecuta tareas; una réplica de edge o de caché solo acelera el acceso a datos servidos desde otro lugar. Ninguno de los dos es el servidor de referencia, y ninguno reubica el depot — el código, los activos binarios y los datos personales siguen residiendo donde se ejecuta el servidor de commits. Esa es la segunda mitad de la pregunta, la que ningún competidor puede despachar con una prueba de carga, y es exactamente por eso que la accesibilidad no es la respuesta. La respuesta es ejecutar el servidor autogestionado de Helix Core en infraestructura dentro del país, para que el propio depot sea residente.
La vía conforme — cartografiar, localizar, entregar
Existe una forma conforme de operar Helix Core para una operación en China continental, y se sitúa por delante del stack que usted ya utiliza — sin reconstruir, sin migración y nunca una vía que envíe propiedad intelectual o datos personales al extranjero a escondidas.
Primero, cartografiar: nuestro equipo de cumplimiento en China inventaría qué contiene su depot — el historial del código fuente, los grandes activos binarios, las identidades de los colaboradores y cualquier dato personal en los changelists —, establece dónde se ejecutan realmente el servidor y su depot, el estado ICP de cualquier superficie orientada a China y la base de residencia y consentimiento sobre la que se apoya cada flujo. Nosotros construimos la imagen técnica; las conclusiones jurídicas se resuelven con asesoría legal.
Luego, localizar: como Helix Core es un servidor autogestionado, localizar es algo concreto — ejecutar el servidor en infraestructura dentro del país para que el código, la propiedad intelectual binaria y los datos personales de los changelists permanezcan residentes, minimizar los datos personales registrados en los changelists y en los metadatos de los commits, obtener la notificación del artículo 13/23 y el consentimiento separado allí donde se traten datos personales, y gobernar quién administra el servidor. Localizar significa mantener el depot en una ruta dentro del país — nunca una vía, de ningún tipo, que lo envíe al extranjero ni que cruce de vuelta la frontera para recuperarlo.
Luego, entregar: cualquier superficie pública orientada a China delante del depot es un servicio de información de internet, por lo que lleva un deber de registro ICP y necesita una entrega conforme dentro del país. 21YunBox la entrega dentro del país — el 21YunBox Optimizer — por delante de las superficies que usted ya utiliza, de modo que el acceso de los desarrolladores y cualquier portal funcionen de forma legal y conforme para sus usuarios en China. 21YunBox nunca utiliza ni recomienda ninguna forma de elusión — mantenemos dentro del país lo que la ley exige que permanezca, entregamos el resto de forma conforme desde el interior del continente y nunca movemos propiedad intelectual ni datos personales a través de la frontera a escondidas. 21YunBox es una capa de cumplimiento y un socio de Perforce Helix Core, no un competidor.
Nada de esto es un veredicto de que Helix Core esté «bloqueado» o sea «ilegal» en China; es un mapa de riesgo y residencia. Qué deberes alcanzan su caso depende de su entidad, de su papel conforme a la ley china, de sus volúmenes de datos y de qué contiene realmente su depot — merece la pena concretar los detalles con asesoría legal antes de que la joya de la corona de la propiedad intelectual de su producto dependa de ello.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Protección de Información Personal de China (PIPL)
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
Preguntas frecuentes
¿Puedo ejecutar Perforce Helix Core en China?
Sí — si lo aloja usted mismo en infraestructura dentro de China continental. Helix Core (P4) es un servidor autogestionado que se instala on-premise o en una nube de su elección, de modo que un despliegue dentro del país mantiene residente el depot — código fuente, activos binarios y datos personales de los changelists. Lo que no es conforme por defecto es ejecutar el servidor en infraestructura en el extranjero (o depender de una opción alojada y gestionada cuya ubicación no elige usted), lo que deja todo el depot fuera del país, sujeto a las reglas transfronterizas de la PIPL.
¿Resuelve el problema de cumplimiento hacer que nuestro servidor Perforce sea accesible desde China?
No. La accesibilidad — e incluso una réplica de edge o de caché o un agente de build autoalojado que aceleren el acceso — no mueve el depot de referencia. El código fuente, los activos binarios y los datos personales de los colaboradores siguen residiendo allí donde se ejecuta el servidor de commits. La cuestión de cumplimiento es dónde reside ese servidor, y por tanto el depot, no si los desarrolladores pueden conectarse a él desde Shanghái.
¿Puede 21YunBox ayudar a que nuestra configuración de Helix Core sea conforme en China?
Sí. Nuestro equipo de China puede cartografiar qué contiene su depot y dónde se ejecuta el servidor, ayudarle a mantener el código, los activos binarios y los datos personales de los changelists residentes en infraestructura dentro del país, minimizar los datos personales en los changelists, y registrar por ICP y entregar cualquier superficie pública orientada a China — el 21YunBox Optimizer — por delante de lo que ya utiliza, sin reconstruir. 21YunBox es una capa de cumplimiento y un socio de Perforce Helix Core, nunca un competidor. Jamás utiliza ni recomienda ninguna forma de elusión. Escríbanos para una evaluación de cumplimiento y un presupuesto.


