Funktioniert Perforce (Helix Core) in China? Datenresidenz, ICP und grenzüberschreitende Regeln
Perforce Helix Core (jetzt P4) ist ein selbstverwalteter Versionskontrollserver, sodass Ihr Depot aus Quellcode, proprietären Binär-Assets und Mitwirkenden-PII in Changelists dort liegt, wo Sie es betreiben. Im Ausland überquert diese IP die Grenze — eine PIPL-Residenz- und Grenzfrage, kein Geschwindigkeitstest; hosten Sie im Inland selbst.
Funktioniert Perforce (Helix Core) in China?
Ob Perforce Helix Core in China funktioniert, ist eine Frage der Datenresidenz und des Grenztransfers, keine der Geschwindigkeit — und weil Helix Core selbstverwaltet ist, setzt es, wo Sie den Server betreiben, die Antwort.
Helix Core (jetzt als P4 bezeichnet) ist ein Versionskontrollserver, den Sie selbst installieren, und in Perforces eigenen Worten „securely versions all digital content, including large files“ (versioniert es sicher alle digitalen Inhalte, einschließlich großer Dateien) — sein Depot konzentriert also Ihren Quellcode, Ihre großen proprietären Binär-Assets (Geschäftsgeheimnisse) und die in Changelists eingebettete Mitwirkenden-PII. Betreiben Sie diesen Server im Ausland, lebt das ganze Depot im Ausland: ein grenzüberschreitender Transfer nach PIPL Art. 38–40, und für einen CIIO oder Verarbeiter großer Mengen eine Datenlokalisierungsfrage nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Hälfte, die eine Erreichbarkeitsprüfung nie sieht, da das Repository selbst, nicht der Zugriff darauf, im Ausland sitzt. Weil es selbstverwaltet ist, ist der rechtmäßige Weg, Helix Core auf inländischer Infrastruktur zu betreiben, sodass das Depot resident bleibt.
Dies ist ein Risikobild, kein Urteil — Ihre Pflichten hängen von Ihrer Rolle und Ihren Datenmengen ab. Unser China-Team kann Ihre Helix-Core-Residenz-Exponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Das Depot hält Ihren Quellcode und proprietäre Binär-Assets — konzentriertes IP, kein Geschwindigkeitstest
- ! Changelists tragen Mitwirkenden-PII; im Ausland ist das ein PIPL-Grenztransfer nach Art. 38–40
- ! Ein selbstgehosteter Build-Runner ist nicht der Server — das Depot lebt dort, wo Helix Core läuft
- ! Ein Offshore-Depot kann die Inland-Speicherung nach CSL Art. 39 (vormals 37) für CIIOs nicht erfüllen
- ✓ Selbstverwaltet: Betreiben Sie Helix Core im Inland, um das Depot resident zu halten — der Hebel
Was die offizielle Perforce (Helix Core)-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
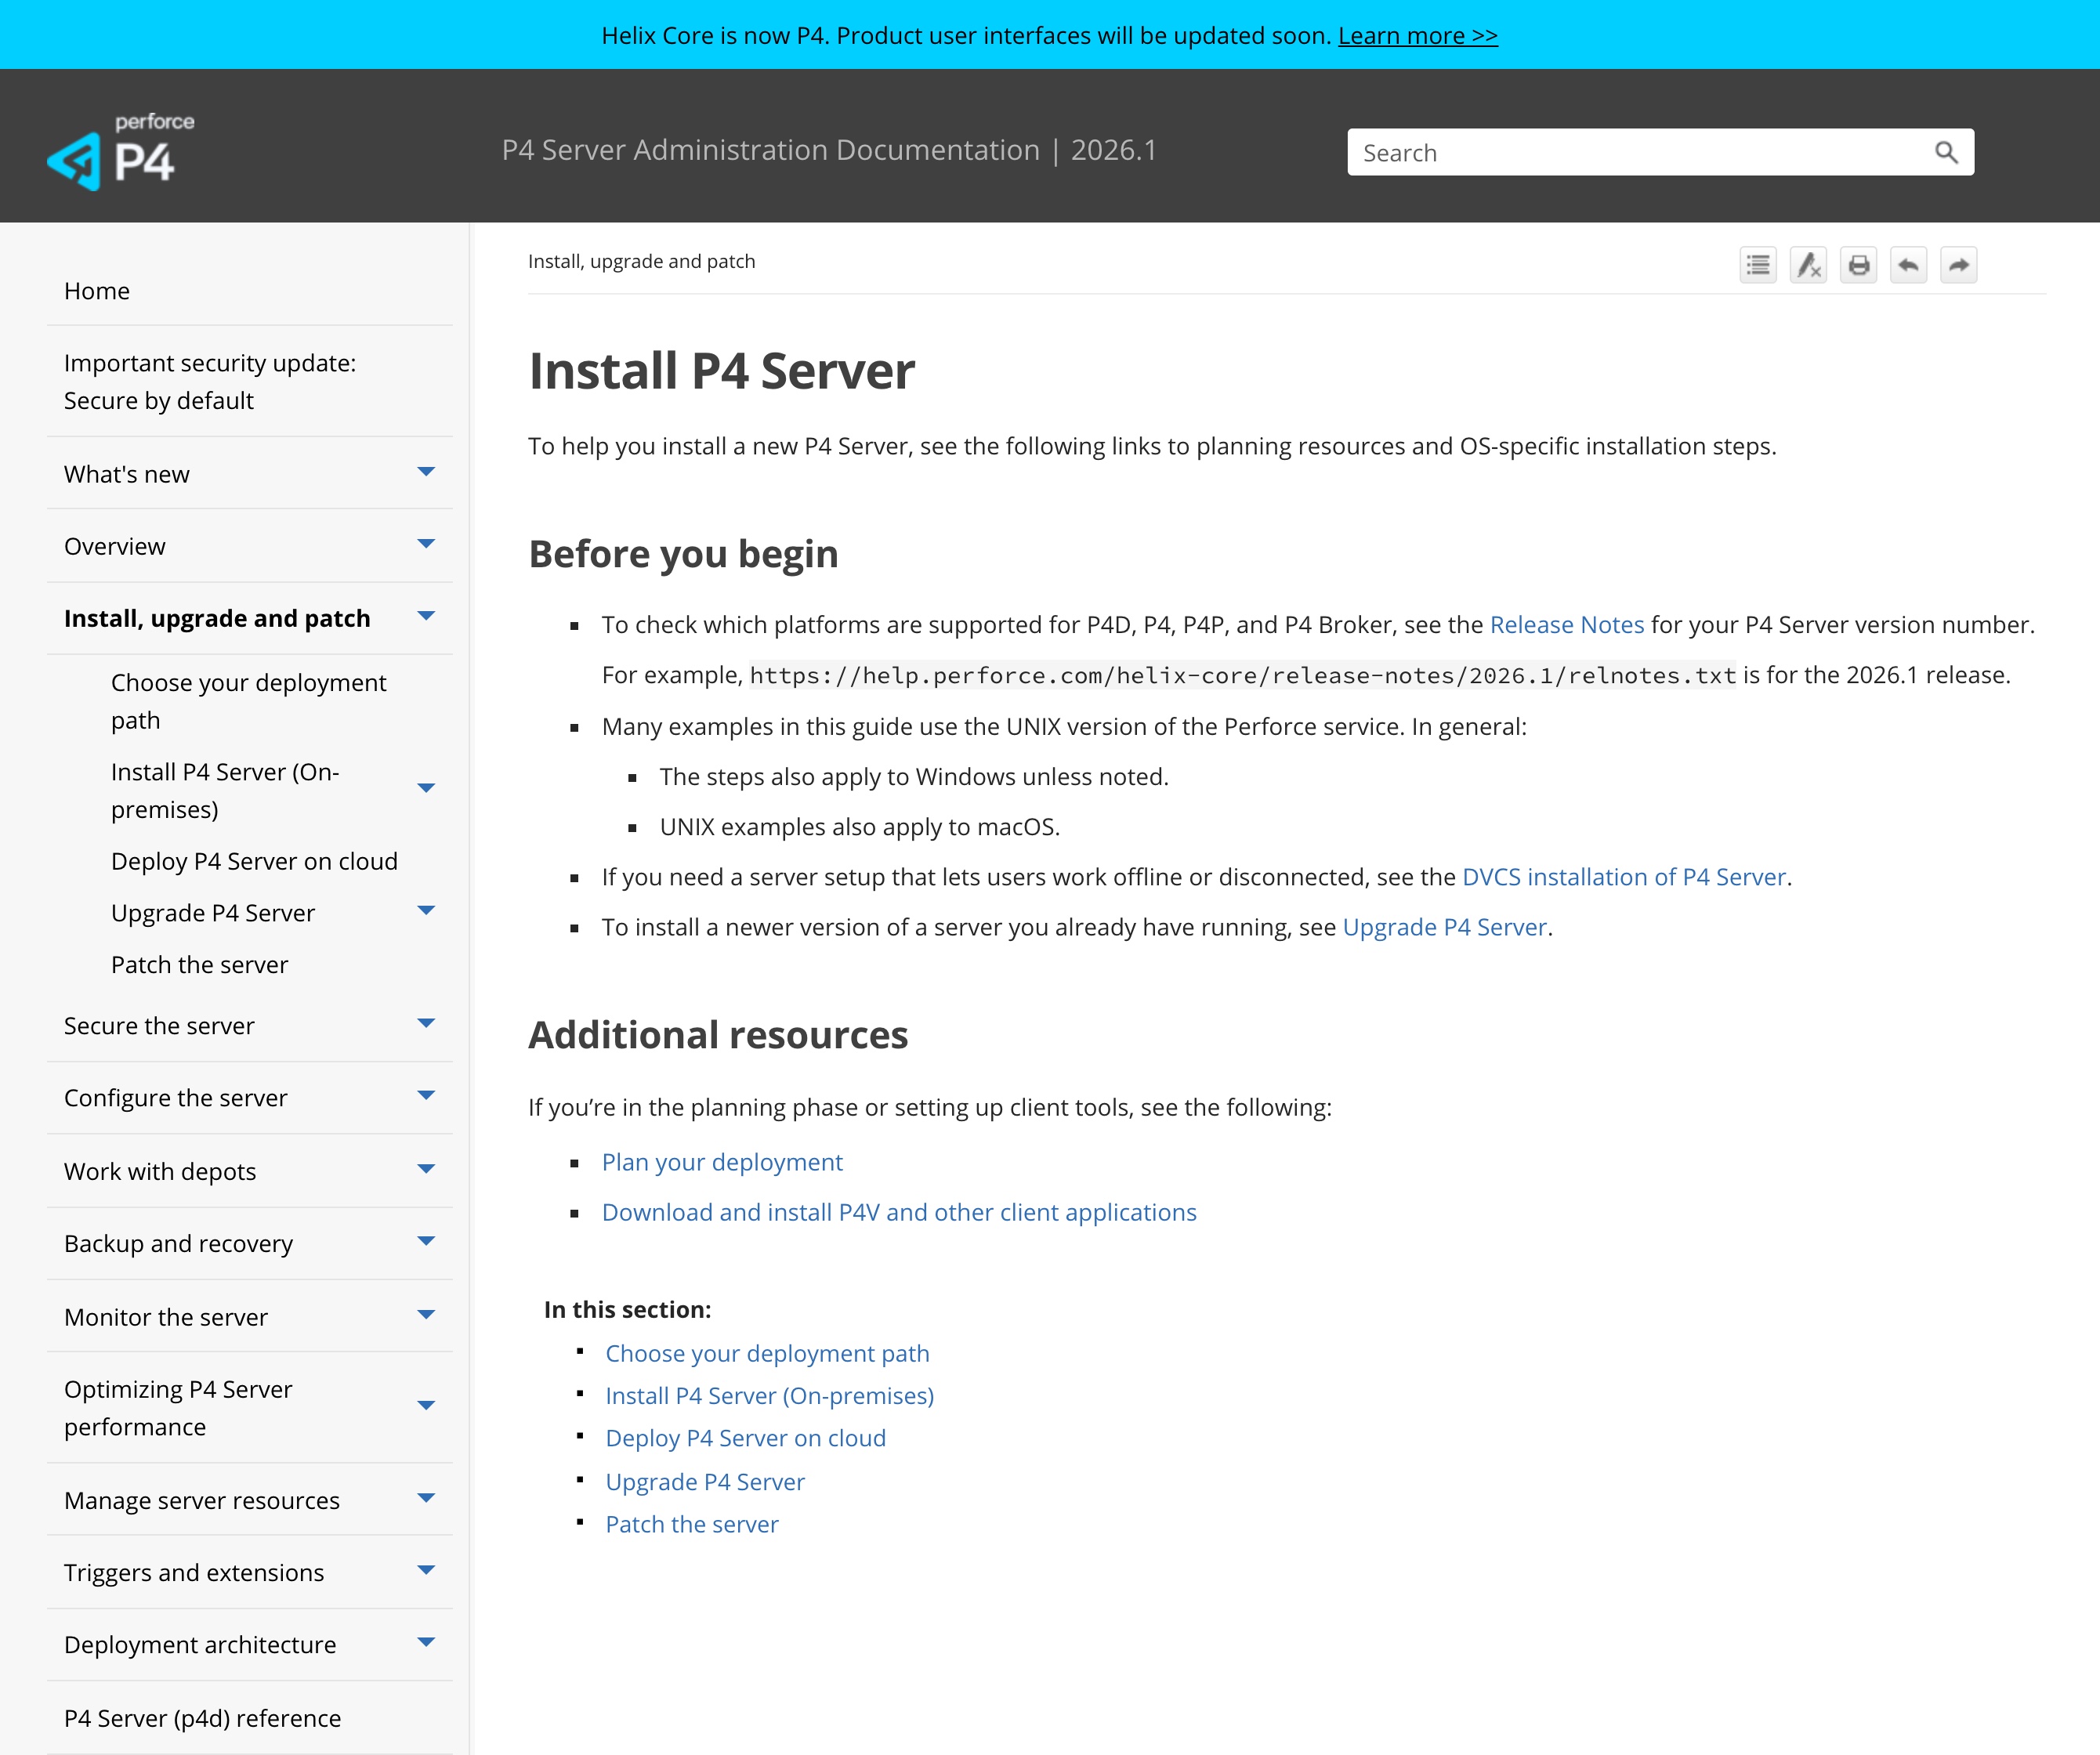
| In Perforces eigener Dokumentation: Der P4 Server — die Engine, die Perforce nun P4 nennt, vormals Helix Core — ist Software, die Sie selbst installieren. Sein Administrationshandbuch weist Sie an, einen „install a new P4 Server“ (neuen P4 Server zu installieren) über „OS-specific installation steps“ (betriebssystemspezifische Installationsschritte), und bietet die Deployment-Pfade „Install P4 Server (On-premises)“ und „Deploy P4 Server on cloud“. Dort, wo Sie diesen Server betreiben, liegt sein Depot, sodass Sie es auf inländische Infrastruktur setzen können — den Residenzhebel, den ein verwaltetes, gehostetes Angebot Ihnen nicht gibt. | Perforce — P4 Server (Helix Core) Administration, Install P4 Server (2026.1), abgerufen 2026-10-12 |
| In Perforces eigenen Worten: „P4 Server (P4D) provides version control for accelerated development and securely versions all digital content, including large files.“ (P4 Server (P4D) bietet Versionskontrolle für beschleunigte Entwicklung und versioniert sicher alle digitalen Inhalte, einschließlich großer Dateien.) Dieses Depot konzentriert Ihren Quellcode und große proprietäre Binär-Assets — Game-, Medien- und Hardware-IP, die Geschäftsgeheimnisse sind — plus die Mitwirkenden-Identitäten und personenbezogenen Daten, die in Changelists und Commit-Metadaten getragen werden. Sein Standort ist der Standort des Servers: Hosten Sie es im Inland selbst, bleibt die IP resident; betreiben Sie den Server im Ausland, tut sie es auch. | Perforce — P4 Server (Helix Core) Administration, Home (2026.1), abgerufen 2026-10-12 |
| Die Mitwirkenden-Namen, -E-Mails und alle in Changelists eingebetteten personenbezogenen Daten sind personenbezogene Daten nach PIPL. Das Depot im Ausland zu halten, macht das zu einem grenzüberschreitenden Transfer (数据出境): Der Verarbeiter — Sie, der Helix-Core-Betreiber, nicht Perforce — muss Mitteilung erteilen, gesonderte Einwilligung einholen und einen Transfermechanismus erfüllen (eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung) nach PIPL Art. 38–40. | PIPL Kapitel III, Art. 38–40 (grenzüberschreitender Transfer personenbezogener Daten) |
| Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen müssen in China erzeugte personenbezogene Daten innerhalb des Festlands gespeichert werden nach Cybersicherheitsgesetz Art. 39 (vormals Art. 37) — die Novelle 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert, inhaltlich unverändert. Ein Offshore-Depot kann diese Pflicht nicht erfüllen; den selbstverwalteten Helix-Core-Server auf inländischer Infrastruktur zu betreiben, kann es. | Cybersecurity Law of the PRC, Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 12. Oktober 2026 geprüft.
Für ein Unternehmen, das seine Arbeit in Perforce Helix Core versioniert — dem Server, den Perforce nun P4 nennt —, ist die für China entscheidende Frage nicht, ob ein Entwickler in Shanghai den Server erreichen kann. Helix Core ist der Ort, an dem Ihr konzentriertestes geistiges Eigentum tatsächlich lebt: In Perforces eigenen Worten „securely versions all digital content, including large files“ (versioniert es sicher alle digitalen Inhalte, einschließlich großer Dateien), was für die meisten Teams die vollständige Historie Ihres Quellcodes und Ihre großen proprietären Binär-Assets bedeutet — Game-Builds, 3D- und Medien-Assets, Hardware-Designdateien — neben den Mitwirkenden-Identitäten und personenbezogenen Daten, die in Changelists und Commit-Metadaten getragen werden. Helix Core ist ein selbstverwalteter Server, den Sie selbst installieren, sodass dort, wo Sie es betreiben, dieses Depot liegt. Betreiben Sie es auf Offshore-Infrastruktur, sitzt die gesamte Konzentration aus Code, Binär-IP und Mitwirkenden-PII im Ausland und wird auf dem Weg dorthin reguliert; betreiben Sie es auf inländischer Infrastruktur, bleibt sie resident. Die Achse ist Residenz und grenzüberschreitender Transfer, nicht Latenz. Drei Stränge entscheiden es: die Residenz- und Grenzexponierung des Depots und der PII darin; die besondere zweite Hälfte, die eine Erreichbarkeitsprüfung nie sieht — dass das Repository selbst, nicht bloß der Zugriff darauf, im Ausland sitzt, und dass ein selbstgehosteter Build-Runner oder eine Caching-Replik es nicht bewegt; und die Datenlokalisierungspflicht, die für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen an Quellcode und personenbezogenen Daten hängen kann.
Perforce Helix Core in China auf einen Blick
| Worüber es entscheidet | In Perforces eigenen Worten — und nach chinesischem Recht |
|---|---|
| Was es hält | Das Depot: die vollständige Historie Ihres Quellcodes und Ihre großen proprietären Binär-Assets — Game-Builds, 3D- und Medien-Assets, Hardware-Designdateien —, die Geschäftsgeheimnisse sind, zusammen mit den Mitwirkenden-Identitäten und personenbezogenen Daten, die in Changelists und Commit-Metadaten getragen werden (Namen, E-Mails, manchmal mehr). Wo diese eine Person benennen oder beschreiben, sind sie personenbezogene Daten. |
| Selbstverwalteter Server (die Prämisse — und der Hebel) | Helix Core (P4) ist ein selbstverwalteter Server, den Sie selbst installieren; Perforces eigene Dokumentation bietet die Deployment-Pfade „Install P4 Server (On-premises)“ und „Deploy P4 Server on cloud“. Dort, wo Sie es betreiben, liegt das Depot, sodass Sie es auf inländische Infrastruktur setzen können. P4 Cloud ist die von Perforce verwaltete, gehostete Alternative, bei der Sie die Platzierung nicht selbst wählen. |
| Das ganze Depot im Ausland — die besondere zweite Hälfte | Die Hälfte, die eine Erreichbarkeitsprüfung nie sieht. Es geht nicht darum, ob Ihre Entwickler den Server aus Shanghai erreichen können — sondern darum, dass das Repository, die Binär-Assets und die Changelist-PII selbst dort leben, wo der Server läuft. Ein selbstgehosteter Build-Runner oder eine Edge- oder Caching-Replik, die lediglich den Zugriff beschleunigt, bewegt das maßgebliche Depot nicht; der Code und die IP ruhen weiterhin dort, wo der Commit-Server steht. |
| Residenz & Grenztransfer | Den Server im Ausland zu betreiben, macht die Mitwirkenden-PII in Changelists zu einem grenzüberschreitenden Transfer (数据出境) nach PIPL Art. 38–40, mit Mitteilung, gesonderter Einwilligung für den Transfer ins Ausland und einem Transfermechanismus. Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Cybersicherheitsgesetz Art. 39 (vormals Art. 37), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden — was ein Offshore-Depot nicht erfüllen kann. |
| Die ICP-Tür | Ein rein internes Depot löst sie womöglich nicht aus; doch jede öffentliche, auf China ausgerichtete Oberfläche, die Sie vor Helix Core setzen — ein browserbasiertes Code-Review- oder Artefakt-Portal, eine Status- oder Docs-Seite, die Festland-Nutzern ausgeliefert wird —, ist ein Internet-Informationsdienst, der eine ICP-Beian-Pflicht (备案) trägt, gebunden an eine Festland-Hosting-Ressource. |
| Erreichbarkeit ist nicht die Achse | Ob der Server schnell aus dem Festland antwortet, ist operativ, nicht die Compliance-Frage. Was entscheidet, ist, wo das Depot und die PII liegen und unter welcher Einwilligung. 21YunBox hilft Ihnen, den Code, die Binär-IP und die Changelist-PII auf inländischer Infrastruktur resident zu halten, die Einwilligungen abzusichern, jede auf China ausgerichtete Oberfläche per ICP zu melden und rechtskonform auszuliefern — der 21YunBox Optimizer — vor dem Stack, den Sie bereits betreiben. Niemals eine Umgehung welcher Art auch immer. |
Was es tatsächlich hält — Ihr Depot aus Quellcode und Binär-IP
Helix Core ist keine öffentliche Marketing-Website; es ist die einzige Quelle der Wahrheit dafür, wie Ihr Produkt gebaut wird, und es hält davon einen bemerkenswert konzentrierten Datensatz. In Perforces eigenen Worten „securely versions all digital content, including large files“ (versioniert der P4 Server sicher alle digitalen Inhalte, einschließlich großer Dateien) — das Depot trägt also die vollständige Revisionshistorie Ihres Quellcodes und, bezeichnend für Helix Core, Ihre großen proprietären Binär-Assets: Game-Builds, 3D- und Medien-Assets, Hardware- und Halbleiter-Designdateien. Das sind Geschäftsgeheimnisse, und sie neigen dazu, das Kronjuwel-IP von Studios und Hardware-Teams zu sein. Durch diese Historie gewoben sind personenbezogene Daten nach Chinas Gesetz zum Schutz personenbezogener Daten: die Namen, E-Mail-Adressen und Commit-Metadaten jedes Mitwirkenden, in jeder Changelist festgehalten.
Weil Helix Core selbstverwaltet ist, ist sein Standort der Standort der Daten. Sie installieren den Server selbst — On-Premises oder in einer Cloud Ihrer Wahl —, was bedeutet, dass Sie entscheiden, ob dieses Depot aus Code, Binär-IP und Mitwirkenden-PII innerhalb Festlandchinas oder im Ausland ruht. (P4 Cloud ist Perforces verwaltete, gehostete Option, bei der die Platzierung Perforces und nicht Ihre ist.) Diese eine Deployment-Entscheidung, nicht die Ladegeschwindigkeit eines Clients, ist, was die Compliance-Antwort setzt.
Die Türen: Residenz, Grenztransfer, Datenlokalisierung und ICP
Betreiben Sie den Server auf Offshore-Infrastruktur, öffnet sich die erste Tür. Die Mitwirkenden-Identitäten und personenbezogenen Daten in Ihren Changelists ruhen im Ausland, was das Halten des Depots dort zu einem grenzüberschreitenden Transfer (数据出境) macht. Die Pflicht fällt auf Sie, den Helix-Core-Betreiber, nicht auf Perforce: PIPL Art. 13 und 23 verlangen Mitteilung und eine Grundlage zur Datenerhebung, und Art. 38–40 verlangen einen Transfermechanismus, um sie ins Ausland zu senden — eine CAC-Sicherheitsbewertung, den CAC-Standardvertrag oder eine Zertifizierung —, mit gesonderter Einwilligung für den Transfer ins Ausland. Das Gewicht skaliert mit Volumen und Rolle: Nach den Grenzdaten-Bestimmungen der CAC vom März 2024 ist ein Nicht-CIIO, der in einem Kalenderjahr die nicht sensiblen personenbezogenen Daten von weniger als 100.000 Personen bewegt, von der Bewertung, dem Standardvertrag und der Zertifizierung befreit.
Für einen Betreiber kritischer Informationsinfrastruktur oder einen Verarbeiter großer Mengen verlangt Art. 39 des Cybersicherheitsgesetzes (vormals Art. 37 — die Novelle des Cybersicherheitsgesetzes 2025, in Kraft seit 1. Januar 2026, hat den Artikel zur Datenlokalisierung von 37 auf 39 umnummeriert, inhaltlich unverändert), dass in China erzeugte personenbezogene Daten im Festland gespeichert werden. Ein Offshore-Depot kann diese Pflicht nicht erfüllen; der einzige Weg, der es kann, ist, den selbstverwalteten Helix-Core-Server auf Infrastruktur innerhalb des Festlands zu betreiben, sodass der Code, die Binär-Assets und die Changelist-PII resident bleiben.
Und in dem Moment, in dem Sie eine öffentliche, auf China ausgerichtete Oberfläche vor das Depot setzen — ein browserbasiertes Code-Review- oder Artefakt-Portal, eine Release- oder Status-Seite, eine Docs-Site, die Festland-Nutzern ausgeliefert wird —, ist diese Oberfläche ein Internet-Informationsdienst und trägt eine ICP-Beian-Pflicht (备案), gebunden an eine Festland-Hosting-Ressource. Ein rein interner Server löst ICP womöglich nicht von sich aus aus; eine öffentliche, Nutzern in China bereitgestellte Oberfläche schon.
Ein selbstgehosteter Runner ist nicht der Server — warum eine Erreichbarkeitsprüfung das verfehlt
Eine Sonde aus China kann eine Verbindung zu Ihrem Helix-Core-Server öffnen und schließen „es funktioniert“. Diese Antwort geht am Kern vorbei. Die Compliance-Exponierung ist nicht, ob der Port antwortet — sie liegt in den ruhenden Daten und darin, wo sie ruhen: die gesamte Revisionshistorie Ihres Quellcodes, die großen Binär-Assets, die die IP Ihres Produkts sind, und die Mitwirkenden-PII in jeder Changelist, allesamt auf einem Server, der dort lebt, wo Sie ihn deployt haben. Diesen Offshore-Server lediglich aus dem Festland erreichbar zu machen, bewegt nichts davon ins Inland.
Das ist die Lektion, die der Rest der Entwickler-Toolchain ebenfalls lehrt. Ein selbstgehosteter Build-Runner führt nur Jobs aus; eine Edge- oder Caching-Replik beschleunigt nur den Zugriff auf anderswo bereitgestellte Daten. Keiner ist der maßgebliche Server, und keiner verlagert das Depot — der Code, die Binär-Assets und die personenbezogenen Daten leben weiterhin dort, wo der Commit-Server läuft. Das ist die konkurrenzsichere zweite Hälfte der Frage, und es ist genau der Grund, warum Erreichbarkeit nicht die Antwort ist. Den selbstverwalteten Helix-Core-Server auf inländischer Infrastruktur zu betreiben, sodass das Depot selbst resident ist, ist es.
Der rechtmäßige Weg — kartieren, lokalisieren, ausliefern
Es gibt einen rechtskonformen Weg, Helix Core für einen Festlandchina-Betrieb zu betreiben, und er sitzt vor dem Stack, den Sie bereits betreiben — kein Neuaufbau, keine Migration und niemals ein Weg, der IP oder personenbezogene Daten heimlich ins Ausland schafft.
Zuerst kartieren: Unser China-Compliance-Team inventarisiert, was Ihr Depot hält — die Quellcode-Historie, die großen Binär-Assets, die Mitwirkenden-Identitäten und alle personenbezogenen Daten in Changelists —, stellt fest, wo der Server und sein Depot tatsächlich laufen, den ICP-Status jeder auf China ausgerichteten Oberfläche sowie die Residenz- und Einwilligungsgrundlage, auf die sich jeder Fluss stützt. Wir bauen das technische Bild; die rechtlichen Schlüsse werden mit Rechtsbeistand geklärt.
Dann lokalisieren: Weil Helix Core ein selbstverwalteter Server ist, ist Lokalisieren konkret — den Server auf inländischer Infrastruktur betreiben, sodass der Code, die Binär-IP und die Changelist-PII resident bleiben, die in Changelists und Commit-Metadaten festgehaltenen personenbezogenen Daten minimieren, die Mitteilung nach Art. 13/23 und gesonderte Einwilligung einholen, wo personenbezogene Daten gehandhabt werden, und steuern, wer den Server administriert. Lokalisieren heißt, das Depot auf einem Inland-Pfad zu halten — niemals ein Weg welcher Art auch immer, der es ins Ausland schafft oder über die Grenze zurückgreift, um es abzurufen.
Dann ausliefern: Jede öffentliche, auf China ausgerichtete Oberfläche vor dem Depot ist ein Internet-Informationsdienst, trägt also eine ICP-Beian-Pflicht und braucht rechtskonforme, inländische Auslieferung. 21YunBox liefert sie im Inland aus — der 21YunBox Optimizer — vor den Oberflächen, die Sie bereits betreiben, sodass der Entwicklerzugriff und jedes Portal für Ihre Nutzer in China rechtmäßig und rechtskonform laufen. 21YunBox verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer — wir halten im Inland, was das Gesetz dort verlangt, liefern den Rest rechtskonform aus dem Festland aus und bewegen IP oder personenbezogene Daten niemals heimlich über die Grenze. 21YunBox ist eine Compliance-Overlay und Partnerin von Perforce Helix Core, keine Konkurrentin.
Nichts davon ist ein Urteil, dass Helix Core in China „gesperrt“ oder „illegal“ sei; es ist eine Risiko- und Residenzkarte. Welche Pflichten Ihren Fall treffen, hängt von Ihrer Gesellschaft, Ihrer Rolle nach chinesischem Recht, Ihren Datenmengen und davon ab, was Ihr Depot tatsächlich hält — am besten die Einzelheiten mit Rechtsbeistand zu klären, bevor das Kronjuwel-IP Ihres Produkts davon abhängt.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Gesetz zum Schutz personenbezogener Daten (PIPL)
- Chinas Cybersicherheitsgesetz (Datenlokalisierung, Art. 39)
Häufige Fragen
Kann ich Perforce Helix Core in China betreiben?
Ja — wenn Sie es auf Infrastruktur innerhalb Festlandchinas selbst hosten. Helix Core (P4) ist ein selbstverwalteter Server, den Sie On-Premises oder in einer Cloud Ihrer Wahl installieren, sodass ein inländisches Deployment das Depot — Quellcode, Binär-Assets und Changelist-PII — resident hält. Was standardmäßig nicht rechtskonform ist, ist, den Server auf Offshore-Infrastruktur zu betreiben (oder sich auf eine verwaltete, gehostete Option zu verlassen, die Sie nicht selbst platzieren), was das ganze Depot im Ausland lässt, unter PIPLs grenzüberschreitenden Regeln.
Löst es das Compliance-Problem, unseren Perforce-Server aus China erreichbar zu machen?
Nein. Erreichbarkeit — und selbst eine Edge- oder Caching-Replik oder ein selbstgehosteter Build-Agent, der den Zugriff beschleunigt — bewegt das maßgebliche Depot nicht. Der Quellcode, die Binär-Assets und die Mitwirkenden-PII leben weiterhin dort, wo der Commit-Server läuft. Die Compliance-Frage ist, wo dieser Server und damit das Depot residiert, nicht, ob Entwickler sich aus Shanghai verbinden können.
Kann 21YunBox helfen, unser Helix-Core-Setup in China rechtskonform zu machen?
Ja. Unser China-Team kann kartieren, was Ihr Depot hält und wo der Server läuft, Ihnen helfen, den Code, die Binär-Assets und die Changelist-PII auf inländischer Infrastruktur resident zu halten, personenbezogene Daten in Changelists zu minimieren und jede öffentliche, auf China ausgerichtete Oberfläche per ICP zu melden und auszuliefern — der 21YunBox Optimizer — vor dem, was Sie bereits betreiben, ohne Neuaufbau. 21YunBox ist eine Compliance-Overlay und Partnerin von Perforce Helix Core, niemals eine Konkurrentin, und verwendet oder empfiehlt niemals eine Umgehung welcher Art auch immer. Fordern Sie eine Compliance-Einschätzung und ein Angebot an.


