Perforce (Helix Core) fonctionne-t-il en Chine ? Résidence des données, ICP et règles transfrontalières
Perforce Helix Core (désormais P4) est un serveur de contrôle de version auto-géré, de sorte que votre dépôt de code source, d'actifs binaires propriétaires et de données personnelles de contributeurs dans les changelists réside là où vous l'exécutez. À l'étranger, cette propriété intellectuelle franchit la frontière — une question de résidence et de transfert transfrontalier au titre de la PIPL, non un test de vitesse ; auto-hébergez sur le territoire.
Perforce (Helix Core) fonctionne-t-il en Chine ?
Savoir si Perforce Helix Core fonctionne en Chine est une question de résidence des données et de transfert transfrontalier, non de vitesse — et parce que Helix Core est auto-géré, l'endroit où vous exécutez le serveur fixe la réponse.
Helix Core (désormais nommé P4) est un serveur de contrôle de version que vous installez vous-même, et selon les termes mêmes de Perforce il “securely versions all digital content, including large files” — son dépôt concentre donc votre code source, vos grands actifs binaires propriétaires (secrets commerciaux) et les données personnelles de contributeurs embarquées dans les changelists. Exécutez ce serveur à l'étranger et tout le dépôt réside à l'étranger : un transfert transfrontalier au titre des articles 38 à 40 de la PIPL, et pour un opérateur d'infrastructure d'information critique ou un responsable à grand volume une question de localisation des données au titre de l'article 39 de la loi sur la cybersécurité (anciennement l'article 37) — la moitié qu'une vérification d'accessibilité ne voit jamais, puisque le dépôt lui-même, et non l'accès à celui-ci, est ce qui se trouve à l'étranger. Parce qu'il est auto-géré, la voie conforme consiste à exécuter Helix Core sur une infrastructure sur le territoire de sorte que le dépôt reste résident.
Il s'agit d'une image des risques, pas d'un verdict — vos obligations dépendent de votre rôle et de vos volumes de données. Notre équipe Chine peut cartographier avec vous votre exposition de résidence Helix Core →
Aperçu de conformité
- ! Le dépôt contient votre code source et vos actifs binaires propriétaires — une PI concentrée, non un test de vitesse
- ! Les changelists transportent des données personnelles de contributeurs ; à l'étranger, c'est un transfert transfrontalier PIPL (art. 38 à 40)
- ! Un runner de build auto-hébergé n'est pas le serveur — le dépôt réside là où s'exécute Helix Core
- ! Un dépôt à l'étranger ne peut satisfaire le stockage sur le territoire de la CSL art. 39 (anciennement 37) pour les opérateurs d'infrastructure d'information critique
- ✓ Auto-géré : exécutez Helix Core sur le territoire pour garder le dépôt résident — le levier
Ce que la documentation officielle de Perforce (Helix Core) dit de la Chine
| Fait | Source primaire |
|---|---|
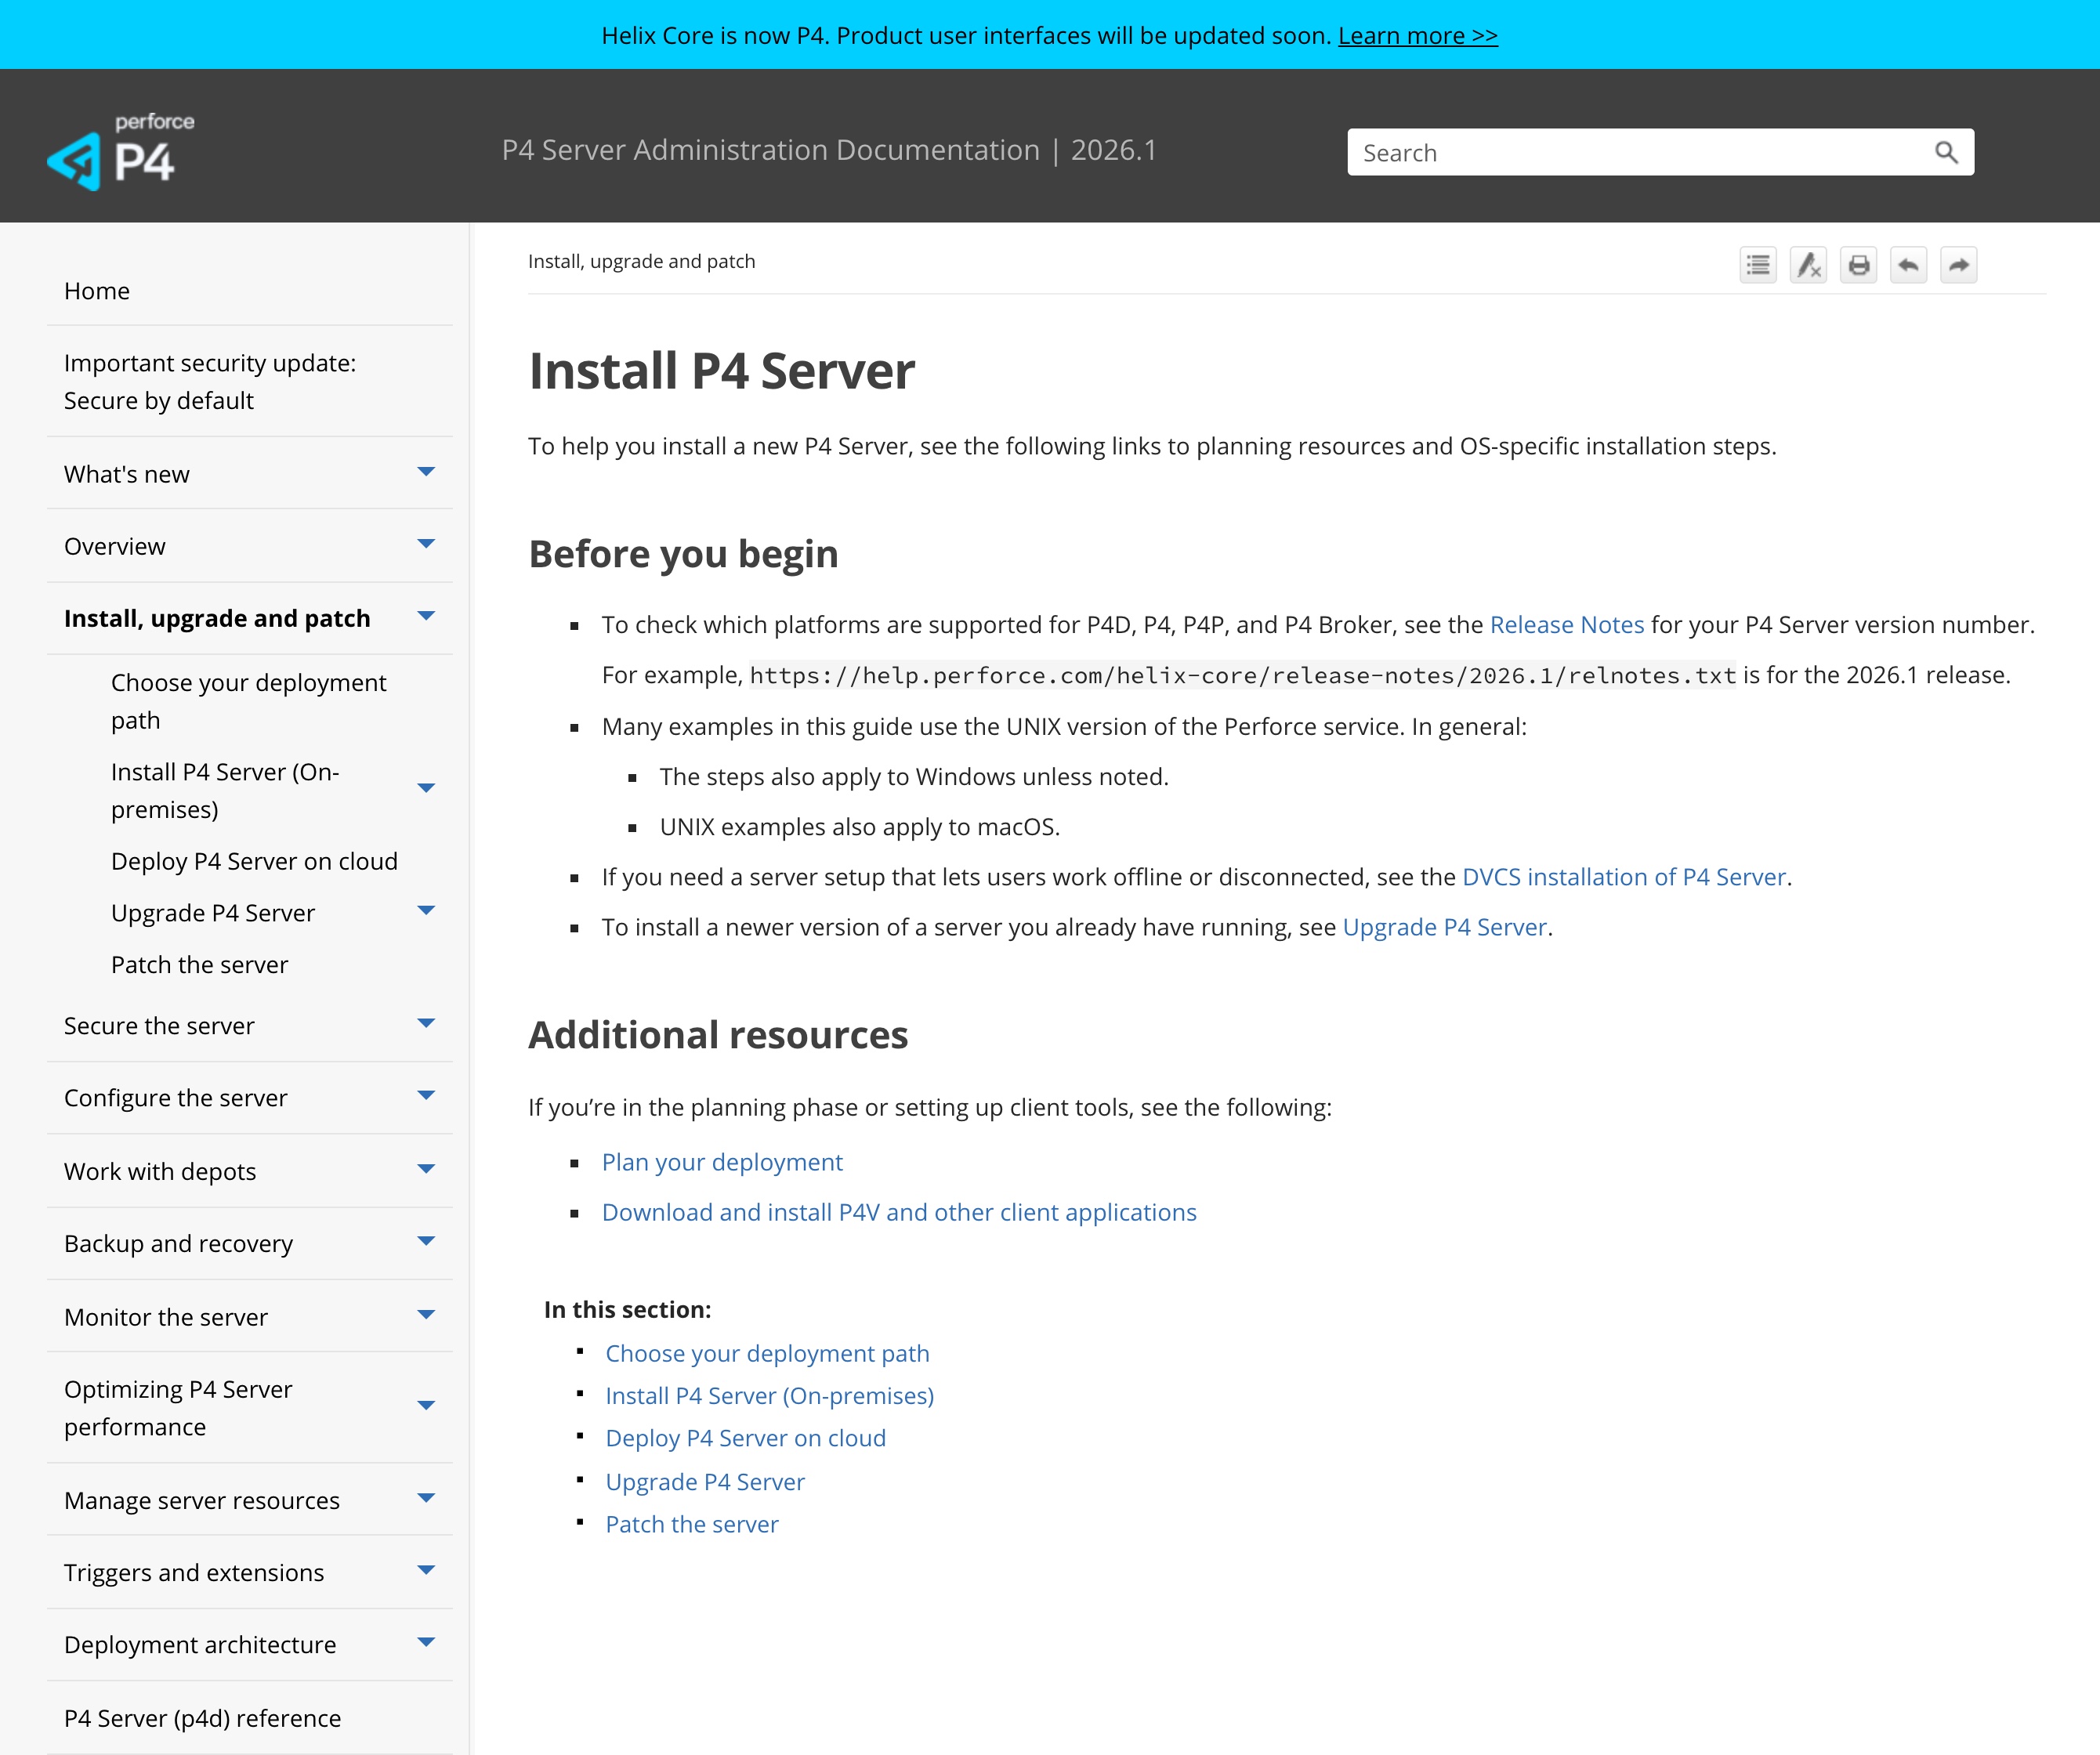
| Dans la propre documentation de Perforce : le P4 Server — le moteur que Perforce appelle désormais P4, anciennement Helix Core — est un logiciel que vous installez vous-même. Son guide d'administration vous dit d'“install a new P4 Server” via des “OS-specific installation steps,” et offre les chemins de déploiement “Install P4 Server (On-premises)” et “Deploy P4 Server on cloud.” Là où vous exécutez ce serveur est l'endroit où réside son dépôt, vous pouvez donc le placer sur une infrastructure sur le territoire — le levier de résidence qu'une offre hébergée et gérée ne vous donne pas. | Perforce — P4 Server (Helix Core) Administration, Install P4 Server (2026.1), consulté le 2026-10-12 |
| Selon les termes mêmes de Perforce : “P4 Server (P4D) provides version control for accelerated development and securely versions all digital content, including large files.” Ce dépôt concentre votre code source et vos grands actifs binaires propriétaires — PI de jeux, de médias et de matériel qui sont des secrets commerciaux — plus les identités de contributeurs et les informations personnelles transportées dans les changelists et les métadonnées de commit. Son emplacement est l'emplacement du serveur : auto-hébergez-le sur le territoire et la PI reste résidente ; exécutez le serveur à l'étranger et tout cela l'est aussi. | Perforce — P4 Server (Helix Core) Administration, Home (2026.1), consulté le 2026-10-12 |
| Les noms de contributeurs, e-mails et toute donnée personnelle embarquée dans les changelists sont des informations personnelles au titre de la PIPL. Détenir le dépôt à l'étranger en fait un transfert transfrontalier (数据出境) : le responsable de traitement — vous, l'exploitant de Helix Core, non Perforce — doit informer, obtenir un consentement distinct, et satisfaire un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) au titre des articles 38 à 40 de la PIPL. | PIPL, chapitre III, articles 38 à 40 (transfert transfrontalier d'informations personnelles) |
| Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles générées en Chine doivent être stockées à l'intérieur du continent au titre de la loi sur la cybersécurité, article 39 (anciennement l'article 37) — l'amendement 2025, en vigueur le 1er janvier 2026, a renuméroté l'article de localisation des données de 37 à 39, sa substance restant inchangée. Un dépôt à l'étranger ne peut satisfaire cette obligation ; exécuter le serveur Helix Core auto-géré sur une infrastructure sur le territoire, si. | Loi sur la cybersécurité de la RPC, article 39 (anciennement l'article 37) |
Sources vérifiées par Équipe Conformité 21YunBox le 12 octobre 2026.
Pour une entreprise qui gère ses versions dans Perforce Helix Core — le serveur que Perforce appelle désormais P4 — la question qui compte pour la Chine n’est pas de savoir si un développeur à Shanghai peut atteindre le serveur. Helix Core est l’endroit où réside réellement votre propriété intellectuelle la plus concentrée : selon les termes mêmes de Perforce, il “securely versions all digital content, including large files,” ce qui, pour la plupart des équipes, signifie l’historique complet de votre code source et vos grands actifs binaires propriétaires — builds de jeux, actifs 3D et médias, fichiers de conception matérielle — aux côtés des identités de contributeurs et des informations personnelles transportées dans les changelists et les métadonnées de commit. Helix Core est un serveur auto-géré que vous installez vous-même, de sorte que là où vous l’exécutez est l’endroit où réside ce dépôt. Exécutez-le sur une infrastructure à l’étranger et toute la concentration de code, de PI binaire et de données personnelles de contributeurs se trouve à l’étranger et est régie au passage ; exécutez-le sur une infrastructure sur le territoire et elle reste résidente. L’axe est la résidence et le transfert transfrontalier, non la latence. Trois volets le déterminent : l’exposition de résidence et transfrontalière du dépôt et des données personnelles qu’il contient ; la seconde moitié distinctive qu’une vérification d’accessibilité ne voit jamais — à savoir que le dépôt lui-même, et non le simple accès à celui-ci, est ce qui se trouve à l’étranger, et qu’un runner de build auto-hébergé ou une réplique de cache ne le déplace pas ; et l’obligation de localisation des données qui peut s’attacher au code source et aux données personnelles pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume.
Perforce Helix Core en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Perforce — et au regard du droit chinois |
|---|---|
| Ce qu'il contient | Le dépôt : l'historique complet de votre code source et vos grands actifs binaires propriétaires — builds de jeux, actifs 3D et médias, fichiers de conception matérielle — qui sont des secrets commerciaux, ainsi que les identités de contributeurs et les informations personnelles transportées dans les changelists et les métadonnées de commit (noms, e-mails, parfois davantage). Partout où ceux-ci nomment ou décrivent une personne, ce sont des informations personnelles. |
| Serveur auto-géré (la prémisse — et le levier) | Helix Core (P4) est un serveur auto-géré que vous installez vous-même ; la propre documentation de Perforce offre les chemins de déploiement “Install P4 Server (On-premises)” et “Deploy P4 Server on cloud.” Là où vous l'exécutez est l'endroit où réside le dépôt, vous pouvez donc le placer sur une infrastructure sur le territoire. P4 Cloud est l'alternative hébergée et gérée par Perforce, où vous ne choisissez pas vous-même l'emplacement. |
| Tout le dépôt à l'étranger — la seconde moitié distinctive | La moitié qu'une vérification d'accessibilité ne voit jamais. Il ne s'agit pas de savoir si vos développeurs peuvent atteindre le serveur depuis Shanghai — c'est que le dépôt, les actifs binaires et les données personnelles des changelists résident eux-mêmes là où le serveur s'exécute. Un runner de build auto-hébergé, ou une réplique en périphérie ou de cache qui ne fait qu'accélérer l'accès, ne déplace pas le dépôt faisant autorité ; le code et la PI reposent toujours là où se trouve le serveur de commit. |
| Résidence et transfrontalier | Exécuter le serveur à l'étranger fait des données personnelles de contributeurs dans les changelists un transfert transfrontalier (数据出境) au titre des articles 38 à 40 de la PIPL, avec information, consentement distinct pour le transfert à l'étranger, et un mécanisme de transfert. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, la loi sur la cybersécurité, article 39 (anciennement l'article 37), impose que les informations personnelles générées en Chine soient stockées sur le continent — ce qu'un dépôt à l'étranger ne peut satisfaire. |
| La porte ICP | Un dépôt purement interne peut ne pas la déclencher ; mais toute surface publique tournée vers la Chine que vous placez devant Helix Core — un portail de revue de code ou d'artefacts dans le navigateur, une page de statut ou de documentation servie aux utilisateurs du continent — est un service d'information sur Internet portant une obligation de déclaration ICP (备案) liée à une ressource d'hébergement sur le continent. |
| L'accessibilité n'est pas l'axe | Que le serveur réponde rapidement depuis le continent est opérationnel, non la question de conformité. Ce qui la détermine, c'est où résident le dépôt et les données personnelles et sous quel consentement. 21YunBox vous aide à garder le code, la PI binaire et les données personnelles des changelists résidents sur une infrastructure sur le territoire, à sécuriser les consentements, à déclarer (ICP) toute surface tournée vers la Chine, et à diffuser en conformité — le 21YunBox Optimizer — devant le stack que vous exploitez déjà. Jamais de contournement d'aucune sorte. |
Ce qu’il contient réellement — votre dépôt de code source et de PI binaire
Helix Core n’est pas un site marketing public ; c’est la source unique de vérité de la façon dont votre produit est construit, et il en conserve un dossier remarquablement concentré. Selon les termes mêmes de Perforce, le P4 Server “securely versions all digital content, including large files” — le dépôt transporte donc l’historique complet des révisions de votre code source et, de façon distinctive pour Helix Core, vos grands actifs binaires propriétaires : builds de jeux, actifs 3D et médias, fichiers de conception matérielle et de semi-conducteurs. Ce sont des secrets commerciaux, et ils constituent généralement la PI la plus précieuse des studios et des équipes matérielles. Tissées dans cet historique se trouvent des informations personnelles au titre de la loi chinoise sur la protection des informations personnelles : les noms, adresses e-mail et métadonnées de commit de chaque contributeur, enregistrés dans chaque changelist.
Parce que Helix Core est auto-géré, son emplacement est l’emplacement des données. Vous installez le serveur vous-même — sur site ou dans un cloud de votre choix — ce qui signifie que vous décidez si ce dépôt de code, de PI binaire et de données personnelles de contributeurs repose à l’intérieur de la Chine continentale ou à l’étranger. (P4 Cloud est l’option gérée et hébergée de Perforce, où l’emplacement est celui de Perforce et non le vôtre.) Ce choix de déploiement unique, et non la vitesse de chargement d’un client, est ce qui fixe la réponse de conformité.
Les portes : résidence, transfrontalier, localisation des données et ICP
Exécutez le serveur sur une infrastructure à l’étranger et la première porte s’ouvre. Les identités de contributeurs et les données personnelles de vos changelists reposent à l’étranger, ce qui fait de la détention du dépôt là-bas un transfert transfrontalier (数据出境). L’obligation retombe sur vous, l’exploitant de Helix Core, non sur Perforce : les articles 13 et 23 de la PIPL exigent une information et une base pour collecter les données, et les articles 38 à 40 exigent un mécanisme de transfert pour les envoyer à l’étranger — une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification — avec un consentement distinct pour le transfert à l’étranger. Le poids croît avec le volume et le rôle : au titre des Dispositions de la CAC de mars 2024 sur la promotion et l’encadrement des flux transfrontaliers de données, un responsable non opérateur d’infrastructure d’information critique qui déplace les informations personnelles non sensibles de moins de 100 000 personnes au cours d’une année civile est exempté de l’évaluation, du contrat type et de la certification.
Pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, l’article 39 de la loi sur la cybersécurité (anciennement l’article 37 — l’amendement 2025 de la loi sur la cybersécurité, entré en vigueur le 1er janvier 2026, a renuméroté l’article de localisation des données de 37 à 39, sans en changer la substance) impose que les informations personnelles générées en Chine soient stockées sur le continent. Un dépôt à l’étranger ne peut satisfaire cette obligation ; la seule voie qui le peut est d’exécuter le serveur Helix Core auto-géré sur une infrastructure à l’intérieur du continent, de sorte que le code, les actifs binaires et les données personnelles des changelists restent résidents.
Et dès l’instant où vous exposez une surface publique tournée vers la Chine devant le dépôt — un portail de revue de code ou d’artefacts dans le navigateur, une page de version ou de statut, un site de documentation servi aux utilisateurs du continent — cette surface est un service d’information sur Internet et porte une obligation de déclaration ICP (备案) liée à une ressource d’hébergement sur le continent. Un serveur purement interne peut ne pas déclencher l’ICP à lui seul ; une surface publique servie à des utilisateurs en Chine, si.
Un runner auto-hébergé n’est pas le serveur — pourquoi une vérification d’accessibilité manque cela
Une sonde depuis l’intérieur de la Chine peut ouvrir une connexion vers votre serveur Helix Core et conclure « ça marche ». Cette réponse est hors sujet. L’exposition de conformité n’est pas de savoir si le port répond — elle est dans les données au repos et l’endroit où elles reposent : tout l’historique des révisions de votre code source, les grands actifs binaires qui sont la PI de votre produit, et les données personnelles des contributeurs dans chaque changelist, le tout sur un serveur qui réside là où vous l’avez déployé. Rendre ce serveur à l’étranger simplement accessible depuis le continent n’en déplace rien sur le territoire.
C’est la leçon qu’enseigne aussi le reste de la chaîne d’outils des développeurs. Un runner de build auto-hébergé ne fait qu’exécuter des tâches ; une réplique en périphérie ou de cache ne fait qu’accélérer l’accès à des données servies ailleurs. Ni l’un ni l’autre n’est le serveur faisant autorité, et ni l’un ni l’autre ne relocalise le dépôt — le code, les actifs binaires et les données personnelles résident toujours là où s’exécute le serveur de commit. C’est la seconde moitié de la question, celle qu’un concurrent ne sait pas restituer, et c’est exactement pourquoi l’accessibilité n’est pas la réponse. Exécuter le serveur Helix Core auto-géré sur une infrastructure sur le territoire, de sorte que le dépôt lui-même soit résident, l’est.
La voie légale — cartographier, localiser, diffuser
Il existe une manière conforme d’exploiter Helix Core pour une opération en Chine continentale, et elle se place devant le stack que vous exploitez déjà — sans reconstruction, sans migration, et jamais une voie qui expédierait de la PI ou des données personnelles à l’étranger par furtivité.
D’abord, cartographier : notre équipe conformité Chine inventorie ce que contient votre dépôt — l’historique du code source, les grands actifs binaires, les identités de contributeurs et toute donnée personnelle dans les changelists — établit où le serveur et son dépôt s’exécutent réellement, le statut ICP de toute surface tournée vers la Chine, et la base de résidence et de consentement sur laquelle repose chaque flux. Nous construisons l’image technique ; les conclusions juridiques se règlent avec un conseil.
Ensuite, localiser : parce que Helix Core est un serveur auto-géré, localiser est concret — exécutez le serveur sur une infrastructure sur le territoire de sorte que le code, la PI binaire et les données personnelles des changelists restent résidents, minimisez les données personnelles enregistrées dans les changelists et les métadonnées de commit, obtenez l’information des articles 13/23 et le consentement distinct là où des informations personnelles sont traitées, et encadrez qui administre le serveur. Localiser signifie garder le dépôt sur une voie sur le territoire — jamais une voie, de quelque sorte que ce soit, qui l’expédierait à l’étranger ou irait le rechercher de l’autre côté de la frontière.
Enfin, diffuser : toute surface publique tournée vers la Chine devant le dépôt est un service d’information sur Internet, elle porte donc une obligation de déclaration ICP et nécessite une diffusion conforme, sur le territoire. 21YunBox la diffuse sur le territoire — le 21YunBox Optimizer — devant les surfaces que vous exploitez déjà, de sorte que l’accès des développeurs et tout portail fonctionnent de manière légale et conforme pour vos utilisateurs en Chine. 21YunBox n’utilise ni ne suggère jamais de contournement d’aucune sorte — nous conservons sur le territoire ce que la loi impose d’y garder, diffusons le reste en conformité depuis l’intérieur du continent, et ne déplaçons jamais de PI ni d’informations personnelles de l’autre côté de la frontière par furtivité. 21YunBox est une couche de conformité et un partenaire de Perforce Helix Core, non un concurrent.
Rien de tout cela n’est un verdict selon lequel Helix Core serait « bloqué » ou « illégal » en Chine ; c’est une image des risques et de la résidence. Quelles obligations frappent votre cas dépend de votre entité, de votre rôle au regard du droit chinois, de vos volumes de données et de ce que contient réellement votre dépôt — mieux vaut régler les détails avec un conseil avant que la PI la plus précieuse de votre produit n’en dépende.
Obtenir une évaluation de conformité →
À lire également :
- Comment obtenir une déclaration ICP pour la Chine
- Les transferts transfrontaliers de données au titre de la PIPL
- La loi chinoise sur la protection des informations personnelles (PIPL)
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
Questions fréquentes
Puis-je exploiter Perforce Helix Core en Chine ?
Oui — si vous l'auto-hébergez sur une infrastructure à l'intérieur de la Chine continentale. Helix Core (P4) est un serveur auto-géré que vous installez sur site ou dans un cloud de votre choix, de sorte qu'un déploiement sur le territoire garde le dépôt — code source, actifs binaires et données personnelles des changelists — résident. Ce qui n'est pas conforme par défaut, c'est d'exécuter le serveur sur une infrastructure à l'étranger (ou de vous reposer sur une option hébergée et gérée que vous ne placez pas vous-même), ce qui laisse tout le dépôt à l'étranger au titre des règles transfrontalières de la PIPL.
Rendre notre serveur Perforce accessible depuis la Chine résout-il le problème de conformité ?
Non. L'accessibilité — et même une réplique en périphérie ou de cache ou un agent de build auto-hébergé qui accélère l'accès — ne déplace pas le dépôt faisant autorité. Le code source, les actifs binaires et les données personnelles de contributeurs résident toujours là où s'exécute le serveur de commit. La question de conformité est de savoir où ce serveur, et donc le dépôt, réside, non si les développeurs peuvent s'y connecter depuis Shanghai.
21YunBox peut-il aider à rendre notre configuration Helix Core conforme en Chine ?
Oui. Notre équipe Chine peut cartographier ce que contient votre dépôt et où s'exécute le serveur, vous aider à garder le code, les actifs binaires et les données personnelles des changelists résidents sur une infrastructure sur le territoire, à minimiser les données personnelles dans les changelists, et à déclarer (ICP) puis diffuser toute surface publique tournée vers la Chine — le 21YunBox Optimizer — devant le stack que vous exploitez déjà, sans reconstruction. 21YunBox est une couche de conformité et un partenaire de Perforce Helix Core, jamais un concurrent, et n'utilise ni ne suggère jamais de contournement d'aucune sorte. Contactez-nous pour une évaluation de conformité et un devis.


