¿Funciona Jenkins en China? Residencia de datos, localización y transferencia transfronteriza según la PIPL
Jenkins es software de código abierto que usted aloja — también en infraestructura de China continental, la palanca legal. La cuestión de cumplimiento es dónde funciona el controlador: en el extranjero, el código fuente, los secretos de los pipelines y el estado de las compilaciones que guarda residen fuera — una transferencia transfronteriza según la PIPL para cualquier dato personal de China. Una mirada, con el cumplimiento por delante, a dónde pueden residir sus datos de CI/CD.
¿Funciona Jenkins en China?
Si Jenkins funciona en China es una cuestión de residencia de datos, no de accesibilidad — y el propio servidor es la palanca legal. Jenkins es un servidor de automatización gratuito y de código abierto que usted aloja, también autoalojado en un servidor dentro de China continental; nunca está «bloqueado».
Como Jenkins es neutral en cuanto a residencia, dónde quedan almacenados sus datos lo decide dónde ejecute usted el controlador y sus agentes — no el software. Autoalójelo dentro del país y su código fuente, las credenciales de los pipelines que Jenkins almacena en el controlador, los registros de sus compilaciones y el estado de su infraestructura como código permanecen en suelo del continente. Aloje el controlador en el extranjero — en una nube en el extranjero, en un servicio de CI gestionado en el extranjero o en la distribución de CloudBees sobre infraestructura en el extranjero — y todo ello residirá fuera: allí donde haya información personal de China en un commit, un registro de CI o un dato de prueba, eso es una transferencia transfronteriza que regula la PIPL (artículos 38–40) y, para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, un incumplimiento del deber de almacenamiento dentro del país (PIPL artículo 40; Ley de Ciberseguridad artículo 39, antes artículo 37). Existen particiones soberanas para alojarlo dentro del país — AWS China a través de Sinnet y NWCD, Azure China a través de 21Vianet —, pero cada una es un operador separado con su propia cuenta, su propio ICP y sus propias carencias de funciones, así que un host dentro del país no es cumplimiento automático.
Esto es un mapa de riesgo, no una resolución — sus obligaciones dependen de su entidad, de sus volúmenes de datos y de la información personal de quién reside en sus repositorios y registros. Nuestro equipo de China puede cartografiar con usted la exposición de datos de su Jenkins →
Instantánea de cumplimiento
- ! Jenkins es neutral en cuanto a residencia y autoalojado: los datos residen donde usted ejecuta el controlador
- ✕ Un controlador de Jenkins alojado en el extranjero deja fuera su código, sus secretos y el estado de sus compilaciones
- ! Jenkins almacena las credenciales de los pipelines en el controlador; en el extranjero, los secretos residen fuera
- ! Los datos personales de China en commits, registros y datos de prueba convierten la residencia en el extranjero en una transferencia transfronteriza
- ! Los CIIO y tratantes de grandes volúmenes deben un almacenamiento dentro del país que un host de CI en el extranjero no puede cumplir
- ✓ Vía legal: cartografiar la exposición, autoalojar dentro del país, entrega dentro del país con registro ICP
Lo que la documentación oficial de Jenkins dice sobre China
| Hecho | Fuente primaria |
|---|---|
| Jenkins es software autoalojado y neutral en cuanto a residencia — no una nube gestionada por un proveedor ni una ubicación de alojamiento. Su propio sitio llama a Jenkins “the leading open source automation server” y “a self-contained Java-based program, ready to run out-of-the-box,” y su guía de instalación señala que “Jenkins is typically run as a standalone application in its own process.” Usted ejecuta el controlador y los agentes de compilación, así que dónde quedan almacenados el código, los registros y los secretos lo fija por entero dónde los despliegue — incluido el autoalojamiento en infraestructura de China continental, que los mantiene en suelo del continente (la palanca legal). Jenkins es un proyecto de la Continuous Delivery Foundation; no existe ningún SaaS de Jenkins gestionado por un proveedor, y la distribución comercial (CloudBees CI) también se despliega y se opera. | Proyecto Jenkins — página principal y guía «Installing Jenkins», consultado el 2026-10-10 |
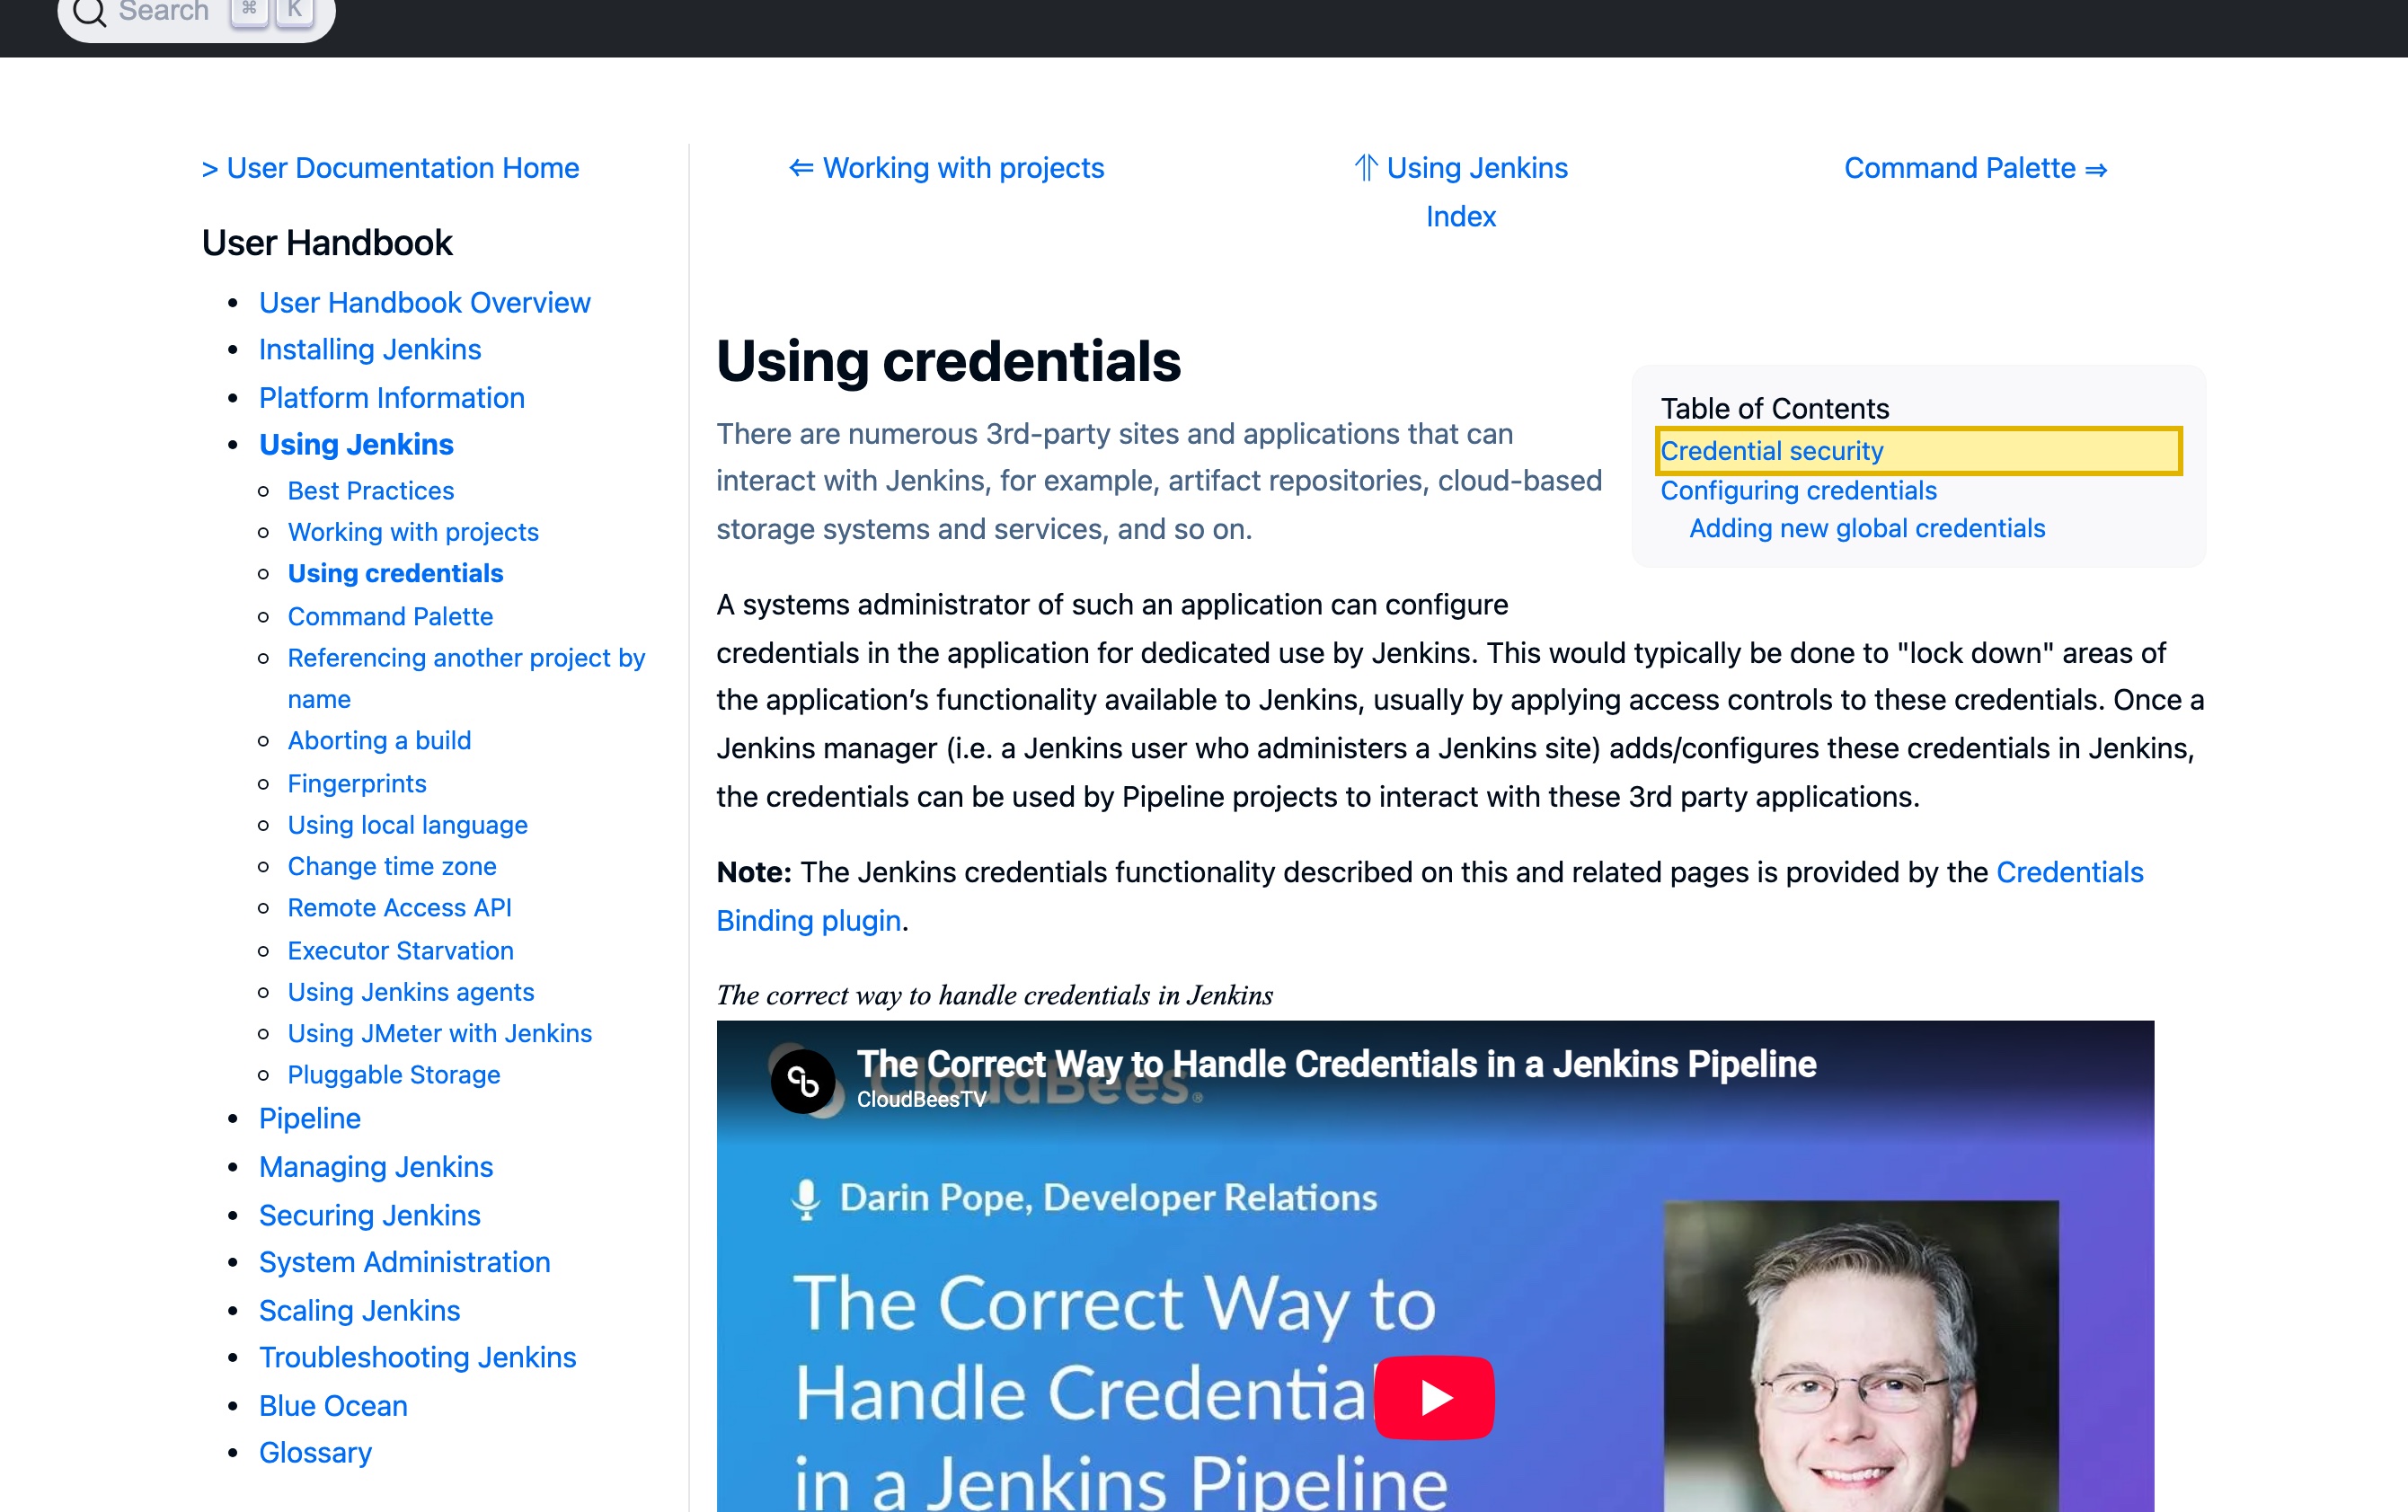
| Jenkins almacena las credenciales y los secretos de los pipelines en el controlador que usted aloja. La documentación de usuario de Jenkins afirma que “Jenkins can store the following types of credentials” — texto secreto y tokens de API, nombres de usuario y contraseñas, claves SSH y certificados — y que “credentials configured in Jenkins are stored in an encrypted form on the controller” (cifradas con el ID del controlador de Jenkins). Esos secretos, junto con su código fuente, los registros de sus compilaciones y el estado de su infraestructura como código, residen dondequiera que funcione el controlador: en el extranjero, residen fuera, una brecha de residencia; autoalojados dentro del país, permanecen en suelo del continente. | Documentación de usuario de Jenkins — Using credentials, consultado el 2026-10-10 |
| La información personal de China guardada en un controlador de Jenkins en el extranjero es una transferencia transfronteriza conforme a la PIPL. Cuando los metadatos de los commits, los registros de CI, los tickets o los datos de prueba llevan nombres, correos o datos de clientes, almacenarlos en un controlador fuera del continente es una exportación que regula la PIPL — que exige notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40), con una posible evaluación de seguridad de la CAC por encima de los umbrales de volumen o de sensibilidad. El responsable que responde es usted, el operador — no el proyecto de código abierto. El propio código fuente es un secreto comercial expuesto por la misma residencia en el extranjero, con independencia de la PIPL. | Ley de Protección de Información Personal de la RPC, artículos 28 y 38–40 |
| Los CIIO y tratantes de grandes volúmenes tienen un deber de almacenamiento dentro del país que un host de CI en el extranjero no puede cumplir. La información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; artículo 39 de la Ley de Ciberseguridad, antes artículo 37). La reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. Como Jenkins funciona de forma idéntica dentro del país, autoalojar el controlador en infraestructura del continente (o en un host con licencia o soberano dentro del país) cumple este deber sin una migración. | PIPL artículo 40; Ley de Ciberseguridad de la RPC artículo 39 (antes artículo 37) |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 10 de octubre de 2026.
Para un equipo que sirve a China continental, la pregunta sobre Jenkins nunca fue si se instala o funciona. Lo hace: Jenkins es “the leading open source automation server,” un programa Java autónomo que usted descarga y ejecuta en sus propias máquinas — tan fácilmente en un servidor de Shanghái como en uno de Virginia. Lo que convierte a Jenkins en una cuestión de cumplimiento no es la accesibilidad, sino lo que guarda y dónde queda almacenado: su código fuente — un secreto comercial, y a menudo el lugar donde acaban incrustados credenciales, claves y datos reales en configuraciones, datos de prueba y tests —, los secretos de los pipelines que Jenkins almacena en su controlador, los registros y artefactos de las compilaciones, y el estado de la infraestructura como código que traza toda su topología. Jenkins en sí es neutral en cuanto a residencia. La Continuous Delivery Foundation distribuye un servidor de automatización, no una ubicación de alojamiento, y dónde reside todo eso lo decide por entero dónde ejecute usted el controlador y sus agentes — autoalojado dentro del país, permanece en suelo del continente; en un host en el extranjero, reside fuera.
Jenkins en China de un vistazo
| Qué lo decide | En los propios términos de Jenkins — y la ley china |
|---|---|
| Dónde residen físicamente el código, los secretos y el estado | Jenkins es neutral en cuanto a residencia: su propio sitio lo llama "the leading open source automation server," un "self-contained Java-based program" que usted ejecuta. No tiene región propia — dónde residen su código fuente, sus secretos y el estado de sus compilaciones lo fija dónde aloje el controlador y sus agentes: autoalojado en infraestructura del continente, o en el extranjero. Jenkins no ofrece ningún SaaS gestionado por un proveedor; la distribución comercial (CloudBees CI) también se despliega y se opera, y en una nube en el extranjero se aplica la misma brecha de residencia. |
| Qué guarda y por qué es información personal | Un controlador de CI/CD concentra los activos más sensibles de una empresa: el código fuente (un secreto comercial), las credenciales de los pipelines y los tokens de API que Jenkins almacena en el controlador, los registros y artefactos de las compilaciones, y el estado de la infraestructura como código, que traza su topología y a menudo contiene secretos en texto plano. Cuando los commits, los datos de prueba, los registros de CI o los tickets llevan nombres, correos o datos de clientes, eso es información personal conforme a la PIPL — y un solo dato de prueba o registro puede contener información personal sensible del artículo 28 (campos financieros, de identificación oficial, de ubicación precisa o de salud). |
| Sus datos del continente en el sistema | El código fuente, los secretos y cualquier información personal de China recogida en el continente y guardada en un controlador de Jenkins en el extranjero son una transferencia transfronteriza que regula la PIPL: notificación, un consentimiento separado y un mecanismo de transferencia (PIPL artículos 38–40). El responsable que responde es usted, el operador — no el proyecto de código abierto. |
| Deber de almacenamiento dentro del país | Un operador de infraestructuras de información críticas o un tratante de grandes volúmenes tiene un deber de almacenamiento dentro del país que un host de CI en el extranjero no puede cumplir — la información personal y los datos importantes del continente deben permanecer en el continente (PIPL artículo 40; Ley de Ciberseguridad artículo 39 (antes artículo 37)) — la reforma de la Ley de Ciberseguridad de 2025, en vigor desde el 1 de enero de 2026, renumeró el artículo de localización de datos del 37 al 39, sin cambios de fondo. |
| ¿Es accesible? | Trate la accesibilidad como la mitad de la entrega, no como la cuestión — el servidor funciona bien dentro del país; solo la descarga del instalador o de los plugins y cualquier dependencia de los pipelines en el extranjero son cuestiones de entrega. La palanca legal es ejecutar el controlador dentro del país (autoalojado, o en una opción con licencia o soberana), y cualquier superficie orientada a China situada por delante — una aplicación desplegada, un panel para desarrolladores — necesita un registro ICP vinculado a un recurso de alojamiento en el continente (Orden n.º 292 del Consejo de Estado; Orden n.º 33 del MIIT). |
Dónde residen realmente el código, los secretos y el estado
Jenkins no tiene región; su controlador, sí. El servidor de automatización es el mismo software tanto si funciona en Fráncfort, en Singapur o en Shanghái, así que la cuestión de la residencia trata por entero del host en el que usted sitúa el controlador y sus agentes.
En un host en el extranjero — un controlador que usted ejecuta en una nube en el extranjero, un servicio de CI gestionado en el extranjero o la distribución comercial de CloudBees desplegada en AWS o GCP en el extranjero —, ese host está fuera del continente. Apunte allí sus pipelines y su código fuente, las credenciales que guarda Jenkins, los registros de sus compilaciones y el estado de su infraestructura como código quedarán todos almacenados fuera; allí donde algo de ello sea información personal de China, la Ley de Protección de Información Personal lo trata como una transferencia transfronteriza, y el responsable es usted.
Las opciones dentro del país existen de verdad, y son la palanca legal. Puede autoalojar Jenkins en infraestructura del continente, donde el servidor funciona de forma idéntica. Y las grandes nubes extranjeras solo llegan a China a través de particiones soberanas separadas — AWS China (la región de Pekín operada por Sinnet y la región de Ningxia operada por NWCD) y Azure China (operada por 21Vianet) son nubes distintas, con sus propias cuentas, su propio ICP y sus propias carencias de funciones y disponibilidad —, en las que puede levantar el controlador dentro del país. Un host dentro del país no es cumplimiento automático; es el punto de partida para lograrlo.
Lo que guarda es información personal — y secretos comerciales
Un sistema de CI/CD merece este escrutinio por lo que concentra. A diferencia de una herramienta que toca una porción de sus datos, el controlador de Jenkins es donde varios de sus activos más sensibles conviven: su código fuente — en sí mismo un secreto comercial, y a menudo el lugar donde credenciales, claves de API y datos reales acaban incrustados en la configuración, los datos de prueba y los datos de test — y los secretos de los pipelines que guarda Jenkins. Según su propia documentación, “Jenkins can store the following types of credentials,” y “credentials configured in Jenkins are stored in an encrypted form on the controller.” Añada los registros y artefactos que produce una ejecución y el estado de la infraestructura como código que traza toda su topología, a menudo con secretos en texto plano, y el controlador se convierte en un único lugar donde convergen el código, los secretos y el estado.
Gran parte de ello es información personal conforme a la PIPL en cuanto identifica a una persona — los nombres y correos en los metadatos de los commits y en los tickets, las filas de clientes que acaban en los datos de prueba y en los registros de CI —, y una parte es información personal sensible del artículo 28 (registros financieros, documentos de identidad oficiales, ubicación precisa, datos biométricos o de salud), que conlleva un listón más alto de finalidad específica, necesidad estricta y consentimiento separado.
Por eso la residencia no es aquí una mera buena práctica. Para un operador de infraestructuras de información críticas, y para un tratante cuyos volúmenes superan los umbrales de los reguladores, la información personal y los datos importantes recogidos en el continente deben almacenarse en el continente (PIPL artículo 40; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)). Un controlador en el extranjero no puede, por su propia estructura, satisfacer ese deber — el código, los registros y los secretos están, por definición, en el país equivocado. Y, allí donde una exportación esté siquiera permitida, superar un umbral de volumen o de sensibilidad puede activar una evaluación de seguridad para la exportación de datos dirigida por la CAC antes de que nada de ello pueda salir legalmente.
Ejecutar el controlador en el extranjero no cumple el deber de residencia — y qué sí lo cumple
El resumen honesto es acotado e importante: nada de Jenkins está vedado, y no necesita abandonarlo. La exposición no es el software; es un despliegue que aparca su código fuente, sus secretos y el estado de sus compilaciones fuera del continente. Corrija dónde funciona el controlador y la exposición se cierra.
La palanca legal es ejecutar el mismo Jenkins dentro del país. Autoalojado en infraestructura del continente, o en un host nacional con licencia o de nube soberana, el servidor se comporta exactamente igual que en el extranjero — los mismos trabajos, los mismos pipelines, los mismos plugins, el mismo almacén de credenciales —, de modo que el código, los registros y los secretos que China exige mantener dentro del país permanecen allí, sin reescribir nada y sin un segundo pipeline. Apuntar un pipeline del continente de vuelta a un controlador en el extranjero no es localizar y no cumple el deber de almacenamiento; levantar un controlador legal dentro del país, sí. Allí donde un pipeline tenga que seguir llegando a una dependencia en el extranjero — un espejo de código fuente, un registro de artefactos, un runner gestionado —, ese flujo se mantiene minimizado, con consentimiento y respaldado por un mecanismo de transferencia, y cualquier superficie orientada a China situada por delante del sistema obtiene su propio registro ICP.
Esto es un mapa de riesgo, no un veredicto. Si usted debe almacenamiento dentro del país, un mecanismo de transferencia, un consentimiento separado, un registro ICP o alguna combinación depende de su entidad, de sus volúmenes de datos, de cuánto de lo que contienen sus repositorios y registros es personal o sensible y de quiénes son sus usuarios — y conviene concretarlo con asesoría legal antes de decidir dónde queda almacenada una sola credencial o un solo commit del continente.
La vía legal — cartografiar, localizar, entregar
No tiene que abandonar Jenkins para operarlo legalmente para China continental. 21YunBox es una capa conforme, no una migración — y, para un servidor de automatización de código abierto que usted ya utiliza, un socio que se sitúa junto a su stack, no un competidor. Hay tres pasos, y encajan entre sí.
Cartografiar. Nuestro equipo de cumplimiento en China analiza sus obligaciones transfronterizas de la PIPL, de residencia de datos y de localización de datos (infraestructuras críticas) frente a su entidad real, sus volúmenes de datos y la información personal de quién reside en sus repositorios, sus registros y su almacén de credenciales — para que la exposición quede por escrito antes de mover nada.
Localizar. Como el riesgo está en dónde residen el código, los secretos y el estado, ejecutamos el controlador y sus agentes dentro del país — autoalojados en infraestructura del continente, o en un host nacional con licencia o de nube soberana —, de modo que el código fuente, los secretos de los pipelines y el estado de las compilaciones que China exige mantener en suelo del continente permanecen allí. Localizar significa un despliegue legal del mismo Jenkins dentro del país, nunca una ruta oculta de vuelta a un controlador en el extranjero; solo cruza el subconjunto minimizado y legalmente transferible.
Entregar. Para cualquier superficie orientada a China situada por delante del sistema — la aplicación que su pipeline entrega a los usuarios del continente, el panel para desarrolladores al que llegan sus equipos dentro del país —, el 21YunBox Optimizer proporciona una entrega dentro del país con registro ICP, por delante del stack que ya utiliza. Sin reconstruir, sin un segundo código base. 21YunBox nunca utiliza ni sugiere ninguna forma de elusión; todo el sentido es una vía legal, registrada y dentro del país.
El objetivo es sencillo: que sus pipelines de Jenkins funcionen de forma legal y conforme para sus usuarios en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Cómo obtener un registro ICP para China
- Transferencias transfronterizas de datos conforme a la PIPL
- La Ley de Ciberseguridad de China y la localización de datos
- Las medidas de evaluación de seguridad para la exportación de datos de China
Preguntas frecuentes
¿Está bloqueado Jenkins en China?
No. Jenkins es un servidor de automatización gratuito y de código abierto que usted aloja, y funciona bien en un servidor dentro de China continental — nunca está bloqueado. La cuestión de cumplimiento no es si funciona, sino dónde pueden residir sus datos: autoaloje el controlador dentro del país y su código fuente, los secretos de los pipelines y el estado de las compilaciones permanecen en suelo del continente, mientras que un controlador alojado en el extranjero los mantiene fuera, lo que la PIPL trata como una transferencia transfronteriza allí donde haya información personal de China de por medio.
¿Tiene Jenkins una opción de residencia de datos en China o de nube gestionada?
Jenkins no ofrece ningún SaaS gestionado por un proveedor — usted aloja el controlador y los agentes, así que la residencia es su decisión de despliegue. Esa es la palanca: autoaloje Jenkins en infraestructura del continente y el código, los secretos y el estado permanecen dentro del país. Existen particiones soberanas separadas en las que alojarlo — AWS China (Pekín y Ningxia), operada por Sinnet y NWCD, y Azure China, operada por 21Vianet —, cada una una cuenta separada con su propio ICP y sus propias carencias de funciones y disponibilidad, así que un host dentro del país es un punto de partida para el cumplimiento, no cumplimiento automático.
¿Tenemos que migrar fuera de Jenkins para cumplir en China?
No. Como Jenkins es neutral en cuanto a residencia y funciona de forma idéntica dentro del país, la vía legal es ejecutar el mismo Jenkins dentro del país — autoalojado en infraestructura del continente, o en un host nacional con licencia o de nube soberana —, de modo que el código fuente, los secretos de los pipelines y el estado de las compilaciones que China exige mantener dentro del país permanecen allí. Es un cambio de despliegue, no una reescritura, y apuntar un pipeline del continente de vuelta a un controlador en el extranjero no es localizar. Trate esto como un mapa de riesgo y concrete los detalles con asesoría legal frente a su propia entidad y sus volúmenes de datos.


