Funktioniert Jenkins in China? Data Residency, Lokalisierung & PIPL-Grenztransfer
Jenkins ist Open-Source-Software, die Sie selbst hosten — einschließlich auf Festlandchina-Infrastruktur, dem rechtmäßigen Hebel. Die Compliance-Frage ist, wo der Controller läuft: offshore ruhen der Quellcode, die Pipeline-Geheimnisse und der Build-State, die er hält, im Ausland — ein PIPL-Grenztransfer für jede China-PII. Ein Compliance-zuerst-Blick darauf, wo Ihre CI/CD-Daten ruhen dürfen.
Funktioniert Jenkins in China?
Ob Jenkins in China funktioniert, ist eine Data-Residency-Frage, keine Erreichbarkeitsfrage — und der Server selbst ist der rechtmäßige Hebel. Jenkins ist ein freier, quelloffener Automation Server, den Sie selbst hosten, einschließlich selbst gehostet auf einem Server innerhalb Festlandchinas; es ist nie „gesperrt“.
Weil Jenkins residency-neutral ist, wird davon, wo seine Daten zur Ruhe kommen, davon entschieden, wo Sie den Controller und seine Agents betreiben — nicht von der Software. Hosten Sie es im Inland selbst, und Ihr Quellcode, die Pipeline-Zugangsdaten, die Jenkins auf dem Controller speichert, Ihre Build-Logs und Ihr Infrastructure-as-Code-State bleiben auf Festland-Boden. Hosten Sie den Controller offshore — auf einer offshore gelegenen Cloud, einem offshore gelegenen Managed-CI-Dienst oder der CloudBees-Distribution auf offshore gelegener Infrastruktur — und all das ruht im Ausland: wo immer China-personenbezogene-Information in einem Commit, einem CI-Log oder einem Test-Fixture sitzt, ist das ein grenzüberschreitender Transfer, den PIPL regelt (Artikel 38–40), und für einen Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen ein Verstoß gegen die inländische Speicherpflicht (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37). Sovereign-Partitionen existieren, um es im Inland zu hosten — AWS China über Sinnet und NWCD, Azure China über 21Vianet — aber jede ist ein separater Betreiber mit eigenem Konto, eigener ICP und eigenen Funktionslücken, ein inländischer Host ist also nicht automatisch Compliance.
Dies ist eine Risikokarte, kein Urteil — Ihre Pflichten hängen von Ihrer Rechtsperson, Ihren Datenmengen und davon ab, wessen personenbezogene Information in Ihren Repositories und Logs sitzt. Unser China-Team kann Ihre Jenkins-Datenexponierung mit Ihnen kartieren →
Compliance-Momentaufnahme
- ! Jenkins ist residency-neutral, selbst gehostet: Daten ruhen, wo Sie den Controller betreiben
- ✕ Ein offshore gehosteter Jenkins-Controller lässt Ihren Code, Ihre Geheimnisse und Ihren Build-State im Ausland
- ! Jenkins speichert Pipeline-Zugangsdaten auf dem Controller; offshore ruhen Geheimnisse im Ausland
- ! China-PII in Commits, Logs und Fixtures macht Offshore-Residency zu einem Grenztransfer
- ! CIIO / Handler mit hohem Volumen schulden eine inländische Speicherpflicht, die ein offshore gelegener CI-Host nicht erfüllen kann
- ✓ Rechtmäßiger Pfad: Exponierung kartieren, im Inland selbst hosten, ICP-beian-pflichtige inländische Auslieferung
Was die offizielle Jenkins-Dokumentation über China sagt
| Fakt | Primärquelle |
|---|---|
| Jenkins ist selbst gehostete, residency-neutrale Software — keine herstellerbetriebene Cloud und kein Hosting-Standort. Seine eigene Site nennt Jenkins „the leading open source automation server“ und „a self-contained Java-based program, ready to run out-of-the-box“, und sein Installationsleitfaden merkt an, dass „Jenkins is typically run as a standalone application in its own process“. Sie betreiben den Controller und die Build-Agents selbst, wo der Code, die Logs und Geheimnisse zur Ruhe kommen, wird also vollständig davon gesetzt, wo Sie sie bereitstellen — einschließlich selbst gehostet auf Festlandchina-Infrastruktur, was sie auf Festland-Boden hält (der rechtmäßige Hebel). Jenkins ist ein Projekt der Continuous Delivery Foundation; es gibt kein herstellerbetriebenes Jenkins-SaaS, und die kommerzielle Distribution (CloudBees CI) wird ebenfalls bereitgestellt und betrieben. | Jenkins project — homepage and 'Installing Jenkins' guide, abgerufen 2026-10-10 |
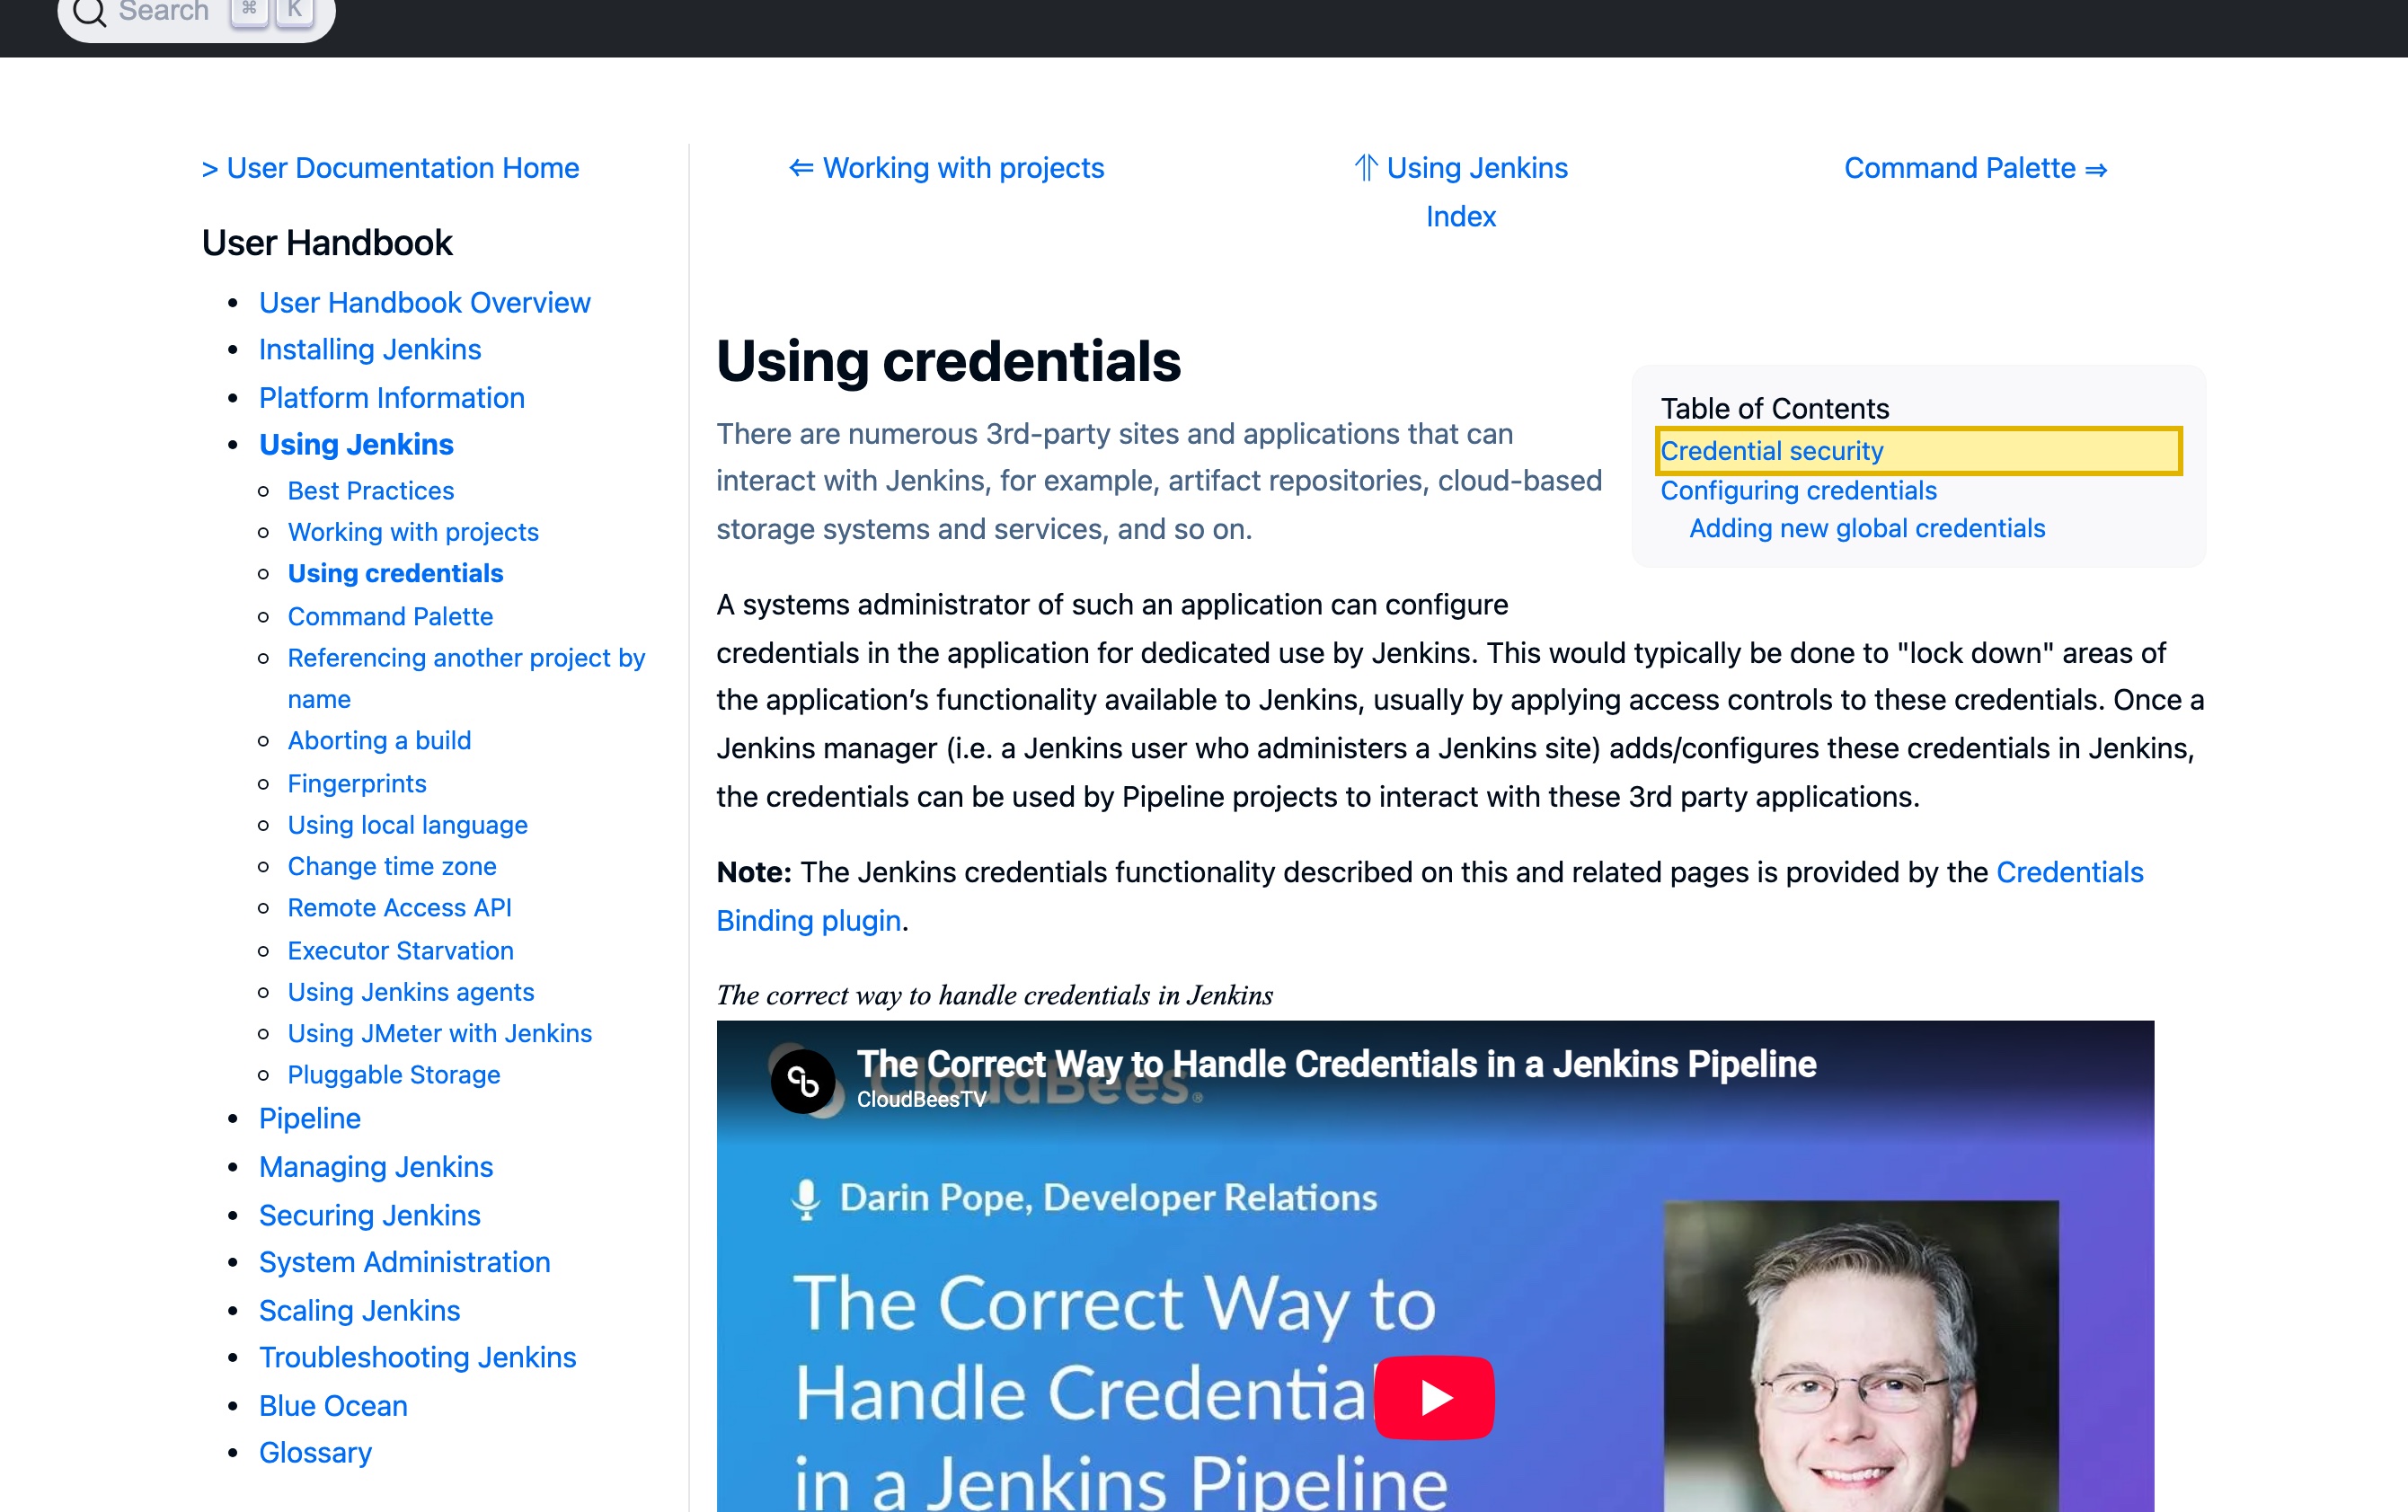
| Jenkins speichert Pipeline-Zugangsdaten und Geheimnisse auf dem Controller, den Sie hosten. Die Jenkins-Nutzerdokumentation gibt an, dass „Jenkins can store the following types of credentials“ — Secret Text und API-Tokens, Benutzernamen und Passwörter, SSH-Schlüssel und Zertifikate — und dass „credentials configured in Jenkins are stored in an encrypted form on the controller“ (verschlüsselt durch die Jenkins-Controller-ID). Diese Geheimnisse, zusammen mit Ihrem Quellcode, Ihren Build-Logs und Ihrem Infrastructure-as-Code-State, ruhen, wo immer der Controller läuft: offshore sitzen sie im Ausland, eine Residency-Lücke; selbst gehostet im Inland bleiben sie auf Festland-Boden. | Jenkins user documentation — Using credentials, abgerufen 2026-10-10 |
| China-personenbezogene-Information, die auf einem offshore gelegenen Jenkins-Controller gehalten wird, ist ein grenzüberschreitender Transfer nach PIPL. Wo Commit-Metadaten, CI-Logs, Tickets oder Test-Fixtures Namen, E-Mails oder Kundendaten tragen, ist sie auf einem Controller außerhalb des Festlands zu speichern ein Export, den PIPL regelt — mit Mitteilung, einer gesonderten Einwilligung und einem Transfermechanismus (PIPL Artikel 38–40), mit einer möglichen CAC-Sicherheitsbewertung oberhalb von Volumen- oder Sensibilitätsschwellen. Der Handler, der am Haken ist, sind Sie, der Betreiber — nicht das Open-Source-Projekt. Quellcode selbst ist ein Geschäftsgeheimnis, das von derselben Offshore-Residency exponiert wird, unabhängig von PIPL. | Personal Information Protection Law of the PRC, Articles 28 and 38–40 |
| CIIOs und Handler mit hohem Volumen schulden eine inländische Speicherpflicht, die ein offshore gelegener CI-Host nicht erfüllen kann. Im Festland erhobene personenbezogene Information und important data müssen im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39, vormals Artikel 37). Die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. Weil Jenkins im Inland identisch läuft, erfüllt den Controller selbst gehostet auf Festland-Infrastruktur (oder einem lizenzierten/Sovereign-inländischen Host) diese Pflicht ohne eine Migration. | PIPL Article 40; PRC Cybersecurity Law Article 39 (formerly Article 37) |
Quellen vom 21YunBox Compliance-Team am 10. Oktober 2026 geprüft.
Für ein Team, das Festlandchina bedient, war die Frage zu Jenkins nie, ob es installiert oder läuft. Das tut es: Jenkins ist „the leading open source automation server“, ein eigenständiges Java-Programm, das Sie herunterladen und auf Ihren eigenen Maschinen betreiben — ebenso bereitwillig auf einem Server in Schanghai wie auf einem in Virginia. Was Jenkins zu einer Compliance-Frage macht, ist nicht Erreichbarkeit, sondern was es hält und wo das zur Ruhe kommt: Ihr Quellcode — ein Geschäftsgeheimnis, und routinemäßig der Ort, wo Zugangsdaten, Schlüssel und echte Daten in Configs, Fixtures und Tests eingebettet landen — die Pipeline-Geheimnisse, die Jenkins auf seinem Controller speichert, Ihre Build-Logs und Artefakte und der Infrastructure-as-Code-State, der Ihre gesamte Topologie abbildet. Jenkins selbst ist residency-neutral. Die Continuous Delivery Foundation liefert einen Automation Server, keinen Hosting-Standort, und wo all das ruht, wird vollständig davon entschieden, wo Sie den Controller und seine Agents betreiben — selbst gehostet im Inland bleibt es auf Festland-Boden; auf einem offshore gelegenen Host sitzt es im Ausland.
Jenkins in China auf einen Blick
| Was darüber entscheidet | In Jenkins' eigenen Worten — und Chinas Recht |
|---|---|
| Wo Code, Geheimnisse und State physisch ruhen | Jenkins ist residency-neutral: seine eigene Site nennt es „the leading open source automation server“, ein „self-contained Java-based program“, das Sie selbst betreiben. Es hat keine eigene Region — wo Ihr Quellcode, Ihre Geheimnisse und Ihr Build-State ruhen, wird davon gesetzt, wo Sie den Controller und seine Agents hosten: selbst gehostet auf Festland-Infrastruktur oder offshore. Jenkins liefert kein herstellerbetriebenes SaaS; die kommerzielle Distribution (CloudBees CI) wird ebenfalls bereitgestellt und betrieben, und auf einer offshore gelegenen Cloud gilt dieselbe Residency-Lücke. |
| Was es hält, und warum es personenbezogene Information ist | Ein CI/CD-Controller konzentriert die sensibelsten Assets eines Unternehmens: Quellcode (ein Geschäftsgeheimnis), die Pipeline-Zugangsdaten und API-Tokens, die Jenkins auf dem Controller speichert, Build-Logs und Artefakte und Infrastructure-as-Code-State, der Ihre Topologie abbildet und oft Geheimnisse im Klartext hält. Wo Commits, Test-Fixtures, CI-Logs oder Tickets Namen, E-Mails oder Kundendaten tragen, ist das personenbezogene Information nach PIPL — und ein einzelnes Fixture oder Log kann nach Artikel 28 sensible personenbezogene Information halten (Finanz-, Behörden-Ausweis-, Präzisionsstandort- oder Gesundheitsfelder). |
| Ihre Festland-Daten im System | Quellcode, Geheimnisse und jede China-personenbezogene-Information, die im Festland erhoben und auf einem offshore gelegenen Jenkins-Controller gehalten wird, sind ein grenzüberschreitender Transfer, den PIPL regelt: Mitteilung, eine gesonderte Einwilligung und ein Transfermechanismus (PIPL Artikel 38–40). Der Handler, der am Haken ist, sind Sie, der Betreiber — nicht das Open-Source-Projekt. |
| Inländische Speicherpflicht | Ein Betreiber kritischer Informationsinfrastruktur oder Handler mit hohem Volumen schuldet eine inländische Speicherpflicht, die ein offshore gelegener CI-Host nicht erfüllen kann — im Festland erhobene personenbezogene Information und important data müssen im Festland bleiben (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)) — die Novelle des Cybersicherheitsgesetzes von 2025, in Kraft seit 1. Januar 2026, nummerierte den Artikel zur Datenlokalisierung von 37 auf 39 um, Substanz unverändert. |
| Ist es erreichbar? | Behandeln Sie Erreichbarkeit als die Auslieferungs-Hälfte, nicht die Frage — der Server läuft problemlos im Inland; nur das Ziehen des Installers oder der Plugins und jede offshore gelegene Pipeline-Abhängigkeit sind Auslieferungsangelegenheiten. Der rechtmäßige Hebel ist, den Controller im Inland zu betreiben (selbst gehostet oder eine lizenzierte/Sovereign-Option), und jede China-gerichtete Oberfläche davor — eine bereitgestellte App, ein Entwickler-Dashboard — braucht eine ICP-Beian, an eine Festland-Hosting-Ressource gebunden (Staatsrat-Erlass Nr. 292; MIIT-Erlass Nr. 33). |
Wo der Code, die Geheimnisse und der State tatsächlich ruhen
Jenkins hat keine Region; Ihr Controller hat eine. Der Automation Server sind dieselben Bits, ob er in Frankfurt, Singapur oder Schanghai läuft, die Residency-Frage dreht sich also vollständig um den Host, auf den Sie den Controller und seine Agents setzen.
Auf einem offshore gelegenen Host — einem Controller, den Sie auf einer offshore gelegenen Cloud betreiben, einem offshore gelegenen Managed-CI-Dienst oder der kommerziellen CloudBees-Distribution, bereitgestellt auf offshore gelegenem AWS oder GCP — ist dieser Host außerhalb des Festlands. Richten Sie Ihre Pipelines dorthin, und Ihr Quellcode, die Zugangsdaten, die Jenkins speichert, Ihre Build-Logs und Ihr Infrastructure-as-Code-State kommen alle im Ausland zur Ruhe; wo immer irgendetwas davon China-personenbezogene-Information ist, behandelt das Gesetz zum Schutz personenbezogener Daten das als grenzüberschreitenden Transfer, und der verantwortliche Handler sind Sie.
Inländische Optionen existieren wirklich, und sie sind der rechtmäßige Hebel. Sie können Jenkins selbst auf Festland-Infrastruktur hosten, wo der Server identisch läuft. Und die großen ausländischen Clouds erreichen China nur über separate Sovereign-Partitionen — AWS China (die Peking-Region, betrieben von Sinnet, und die Ningxia-Region, betrieben von NWCD) und Azure China (betrieben von 21Vianet) sind eigenständige Clouds mit eigenen Konten, eigener ICP und eigenen Funktions- und Verfügbarkeitslücken — auf denen Sie den Controller im Inland aufstellen können. Ein inländischer Host ist nicht automatisch Compliance; er ist der Ausgangspunkt dafür.
Was es hält, ist personenbezogene Information — und Geschäftsgeheimnisse
Ein CI/CD-System verdient diese Prüfung wegen dessen, was es konzentriert. Anders als ein Werkzeug, das eine Scheibe Ihrer Daten berührt, ist der Jenkins-Controller der Ort, wo mehrere Ihrer sensibelsten Assets zusammensitzen: Ihr Quellcode — selbst ein Geschäftsgeheimnis, und routinemäßig der Ort, wo Zugangsdaten, API-Schlüssel und echte Daten in Konfiguration, Fixtures und Testdaten eingebettet landen — und die Pipeline-Geheimnisse, die Jenkins hält. Nach seiner eigenen Dokumentation „Jenkins can store the following types of credentials“, und „credentials configured in Jenkins are stored in an encrypted form on the controller“. Fügen Sie die Build-Logs und Artefakte hinzu, die ein Lauf produziert, und den Infrastructure-as-Code-State, der Ihre gesamte Topologie abbildet, oft mit Geheimnissen im Klartext, und der Controller wird zu einem einzigen Ort, an dem Code, Geheimnisse und State zusammenlaufen.
Viel davon ist personenbezogene Information nach PIPL in dem Moment, in dem es eine Person identifiziert — die Namen und E-Mails in Commit-Metadaten und Tickets, die Kundenzeilen, die ihren Weg in Test-Fixtures und CI-Logs finden — und ein Teil davon ist nach Artikel 28 sensible personenbezogene Information (Finanzaufzeichnungen, von Behörden ausgestellte Ausweise, präziser Standort, biometrische oder Gesundheitsdaten), die eine höhere Latte an spezifischem Zweck, strikter Notwendigkeit und gesonderter Einwilligung trägt.
Deshalb ist Residency hier nicht bloß gute Hygiene. Für einen Betreiber kritischer Informationsinfrastruktur und für einen Handler, dessen Volumina die Schwellen der Aufsichtsbehörden überschreiten, müssen im Festland erhobene personenbezogene Information und important data im Festland gespeichert werden (PIPL Artikel 40; Cybersicherheitsgesetz Artikel 39 (vormals Artikel 37)). Ein offshore gelegener Controller kann diese Pflicht strukturell nicht erfüllen — der Code, die Logs und Geheimnisse sind per Definition im falschen Land. Und wo ein Export überhaupt erlaubt ist, kann das Überschreiten einer Volumen- oder Sensibilitätsschwelle eine CAC-geführte Datenausfuhr-Sicherheitsbewertung auslösen, bevor irgendetwas davon rechtmäßig geht.
Den Controller offshore zu betreiben, erfüllt die Residency-Pflicht nicht — und was es tut
Die ehrliche Zusammenfassung ist eng und wichtig: nichts an Jenkins ist tabu, und Sie müssen es nicht aufgeben. Die Exponierung ist nicht die Software; es ist eine Bereitstellung, die Ihren Quellcode, Ihre Geheimnisse und Ihren Build-State außerhalb des Festlands parkt. Beheben Sie, wo der Controller läuft, und die Exponierung schließt.
Der rechtmäßige Hebel ist, dasselbe Jenkins im Inland zu betreiben. Selbst gehostet auf Festland-Infrastruktur oder auf einem lizenzierten inländischen oder Sovereign-Cloud-Host verhält sich der Server genau so wie im Ausland — dieselben Jobs, dieselben Pipelines, dieselben Plugins, derselbe Zugangsdaten-Speicher — sodass der Code, die Logs und Geheimnisse, die China im Inland halten muss, es tun, ohne Umschreiben und ohne zweite Pipeline. Eine Festland-Pipeline zurück auf einen offshore gelegenen Controller zu richten, ist keine Lokalisierung und erfüllt die Speicherpflicht nicht; einen rechtmäßigen inländischen Controller aufzustellen, tut es. Wo eine Pipeline weiterhin eine offshore gelegene Abhängigkeit erreichen muss — einen Quellcode-Mirror, eine Artefakt-Registry, einen Managed Runner — halten Sie diesen Fluss minimiert, eingewilligt und durch einen Transfermechanismus gestützt, und jede China-gerichtete Oberfläche davor verdient ihre eigene ICP-Beian.
Dies ist eine Risikokarte, kein Urteil. Ob Sie inländische Speicherung, einen Transfermechanismus, eine gesonderte Einwilligung, eine ICP-Beian oder eine Kombination schulden, hängt von Ihrer Rechtsperson, Ihren Datenmengen, wie viel von dem, was Ihre Repositories und Logs halten, personenbezogen oder sensibel ist, und davon ab, wer Ihre Nutzer sind — und es ist wert, mit Rechtsbeistand geklärt zu werden, bevor Sie entscheiden, wo ein einzelner Festland-Zugangsdatensatz oder -Commit zur Ruhe kommt.
Der rechtmäßige Pfad — kartieren, lokalisieren, ausliefern
Sie müssen Jenkins nicht fallen lassen, um es rechtmäßig für Festlandchina zu betreiben. 21YunBox ist eine rechtskonforme Overlay, keine Migration — und, für einen Open-Source-Automation-Server, den Sie bereits betreiben, ein Partner, der neben Ihrem Stack sitzt, kein Wettbewerber zu ihm. Es gibt drei Züge, und sie passen zusammen.
Kartieren. Unser China-Compliance-Team liest Ihre PIPL-Grenztransfer-, Data-Residency- und Datenlokalisierungs-(CII)-Pflichten gegen Ihre tatsächliche Rechtsperson, Ihre Datenmengen und wessen personenbezogene Information in Ihren Repositories, Logs und im Zugangsdaten-Speicher sitzt — sodass die Exponierung aufgeschrieben ist, bevor irgendetwas sich bewegt.
Lokalisieren. Weil das Risiko ist, wo der Code, die Geheimnisse und der State ruhen, betreiben wir den Controller und seine Agents im Inland — selbst gehostet auf Festland-Infrastruktur oder auf einem lizenzierten inländischen oder Sovereign-Cloud-Host — sodass der Quellcode, die Pipeline-Geheimnisse und der Build-State, die China im Festland halten muss, es tun. Lokalisieren heißt eine rechtmäßige inländische Bereitstellung desselben Jenkins, niemals eine verborgene Route zurück zu einem offshore gelegenen Controller; nur die minimierte, rechtmäßig transferierbare Teilmenge überschreitet je.
Ausliefern. Für jede China-gerichtete Oberfläche vor dem System — die Anwendung, die Ihre Pipeline an Festland-Nutzer ausliefert, das Entwickler-Dashboard, auf das Ihre inländischen Teams treffen — bietet der 21YunBox Optimizer ICP-beian-pflichtige, inländische Auslieferung, vor dem Stack, den Sie bereits betreiben. Kein Neuaufbau, keine zweite Codebasis. 21YunBox nutzt oder empfiehlt niemals Umgehung jeglicher Art; der ganze Sinn ist ein rechtmäßiger, eingereichter, inländischer Pfad.
Das Ziel ist einfach: Ihre Jenkins-Pipelines laufen legal und rechtskonform für Ihre Nutzer in China.
Compliance-Einschätzung anfordern →
Weiterführend:
- So erhalten Sie eine ICP-Beian für China
- Grenzüberschreitende Datentransfers nach PIPL
- Chinas Cybersicherheitsgesetz und Datenlokalisierung
- Chinas Datenausfuhr-Sicherheitsbewertungs-Maßnahmen
Häufige Fragen
Ist Jenkins in China gesperrt?
Nein. Jenkins ist ein freier, quelloffener Automation Server, den Sie selbst hosten, und es läuft problemlos auf einem Server innerhalb Festlandchinas — es ist nie gesperrt. Die Compliance-Frage ist nicht, ob es läuft, sondern wo seine Daten ruhen dürfen: hosten Sie den Controller im Inland selbst, und Ihr Quellcode, Ihre Pipeline-Geheimnisse und Ihr Build-State bleiben auf Festland-Boden, während ein offshore gehosteter Controller sie im Ausland hält, was PIPL als grenzüberschreitenden Transfer behandelt, wo immer China-personenbezogene-Information beteiligt ist.
Hat Jenkins eine China-Data-Residency- oder Managed-Cloud-Option?
Jenkins liefert überhaupt kein herstellerbetriebenes SaaS — Sie hosten den Controller und die Agents selbst, Residency ist also Ihre Bereitstellungswahl. Das ist der Hebel: hosten Sie Jenkins im Festland selbst, und der Code, die Geheimnisse und der State bleiben im Inland. Separate Sovereign-Partitionen existieren, um es darauf zu hosten — AWS China (Peking und Ningxia), betrieben von Sinnet und NWCD, und Azure China, betrieben von 21Vianet — jede ein separates Konto mit eigener ICP, eigenen Funktions- und Verfügbarkeitslücken, ein inländischer Host ist also ein Ausgangspunkt für Compliance, nicht automatische Compliance.
Müssen wir von Jenkins migrieren, um in China rechtskonform zu sein?
Nein. Weil Jenkins residency-neutral ist und im Inland identisch läuft, ist der rechtmäßige Pfad, dasselbe Jenkins im Inland zu betreiben — selbst gehostet auf Festland-Infrastruktur oder auf einem lizenzierten inländischen oder Sovereign-Cloud-Host — sodass der Quellcode, die Pipeline-Geheimnisse und der Build-State, die China im Inland halten muss, es tun. Das ist eine Bereitstellungsänderung, kein Umschreiben, und eine Festland-Pipeline zurück auf einen offshore gelegenen Controller zu richten, ist keine Lokalisierung. Behandeln Sie das als eine Risikokarte und klären Sie die Einzelheiten mit Rechtsbeistand gegen Ihre eigene Rechtsperson und Ihre Datenmengen.


