¿Funciona Dayforce en China? Residencia de los datos de empleados y de nómina, transferencia transfronteriza según la PIPL e información personal sensible
El HCM de Dayforce (antes Ceridian) es accesible desde China continental, así que la velocidad no es la cuestión — la residencia de los datos de los empleados, sí. Dayforce tiene su sede en EE. UU. y no publica ninguna región de datos en China continental, y su propia declaración de privacidad encauza la información personal únicamente a través de mecanismos de transferencia de la UE, el Reino Unido, Suiza y EE. UU., de modo que los datos de nómina, de prestaciones y de fichaje biométrico de sus empleados en China residen en un tenant en el extranjero — una transferencia transfronteriza de información personal, a menudo sensible, según la PIPL. Un análisis centrado en el cumplimiento de la exposición en residencia, transferencia transfronteriza, información personal sensible e ICP, y de la vía legal dentro del país.
¿Funciona Dayforce en China?
Las aplicaciones de Dayforce son accesibles desde China continental, así que la respuesta honesta es que la velocidad no es la cuestión. Dayforce es el sistema de registro de su plantilla — retribución, horas, prestaciones y, en sus relojes de fichaje, huellas dactilares y rostros —, y la decisión en China depende de dónde residen esos expedientes de empleados y de si se les permitía salir del país.
Dayforce (antes Ceridian) tiene su sede en EE. UU., y su propia declaración de privacidad encauza la información personal únicamente a través de mecanismos de transferencia de la UE, el Reino Unido, Suiza y EE. UU., sin publicar ninguna región de datos en China continental — de modo que los expedientes de su personal en China residen en un tenant en el extranjero, lo que convierte su conservación allí en una transferencia transfronteriza (数据出境) de información personal según la PIPL (artículos 38–40): notificación, un mecanismo de transferencia y un consentimiento separado especialmente delicado para los datos de empleados. Gran parte de lo que guarda Dayforce — datos de retribución, bancarios y de prestaciones, y los datos de escaneo dactilar, venoso y facial que pueden captar sus relojes — es información personal sensible (artículos 28–29), lo que eleva el listón del consentimiento y exige una evaluación de impacto, y por encima de ciertos umbrales de volumen puede aplicarse una evaluación de seguridad de la exportación de datos. Para un operador de infraestructuras de información críticas, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige un almacenamiento dentro del país que una región en el extranjero no puede cumplir.
21YunBox cartografía su exposición transfronteriza, de residencia y de información personal sensible, localiza los datos de empleados en China sobre una base con residencia en China (enviando a Dayforce solo lo que puede salir legalmente) y entrega dentro del país cualquier superficie para empleados orientada a China sobre infraestructura con registro ICP — sin reconstruir nada y nunca con ninguna forma de elusión. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
Instantánea de cumplimiento
- ✓ La accesibilidad no es el problema. Las aplicaciones de Dayforce son accesibles desde China continental; no está bloqueado en la frontera. La cuestión en China es la residencia de los datos de los empleados y la transferencia transfronteriza de información personal, no la velocidad.
- ✕ Dayforce tiene su sede en EE. UU. (antes Ceridian) y no publica ninguna región de datos en China continental; su propia declaración de privacidad encauza las transferencias únicamente a través de mecanismos de la UE, el Reino Unido, Suiza y EE. UU., sin mencionar ningún mecanismo de transferencia para China. No existe un alojamiento de Dayforce dentro del país para los datos que un deber de residencia mantendría en China.
- ! Conservar los expedientes de los empleados en China en un tenant de Dayforce en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38–40): notificación, un mecanismo de transferencia y — cuando la base es el consentimiento — un consentimiento separado que difícilmente puede considerarse libre en una relación laboral.
- ! Los datos de retribución, bancarios y de prestaciones, y los datos de escaneo dactilar, venoso y facial que pueden captar los propios relojes de fichaje de Dayforce, son información personal sensible según la PIPL (artículos 28–29), que exige un propósito específico, un consentimiento separado y una evaluación de impacto previa sobre la protección de la información personal.
- ! Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad exige el almacenamiento dentro del país, y puede aplicarse una evaluación de seguridad de la exportación de datos de la CAC antes de que los datos salgan — deberes que una región de Dayforce en el extranjero no puede cumplir. Cambiar de región el tenant (de EE. UU. a la UE) desplaza la transferencia; no le pone fin.
- ! Cualquier superficie para empleados orientada a China que se sirva realmente desde dentro del continente — un portal de autoservicio, una página de incorporación o de selección — es allí un servicio público y conlleva un deber de registro ICP (备案), vinculado a un recurso de alojamiento en el continente que Dayforce no proporciona.
Lo que la documentación oficial de Dayforce dice sobre China
| Hecho | Fuente primaria |
|---|---|
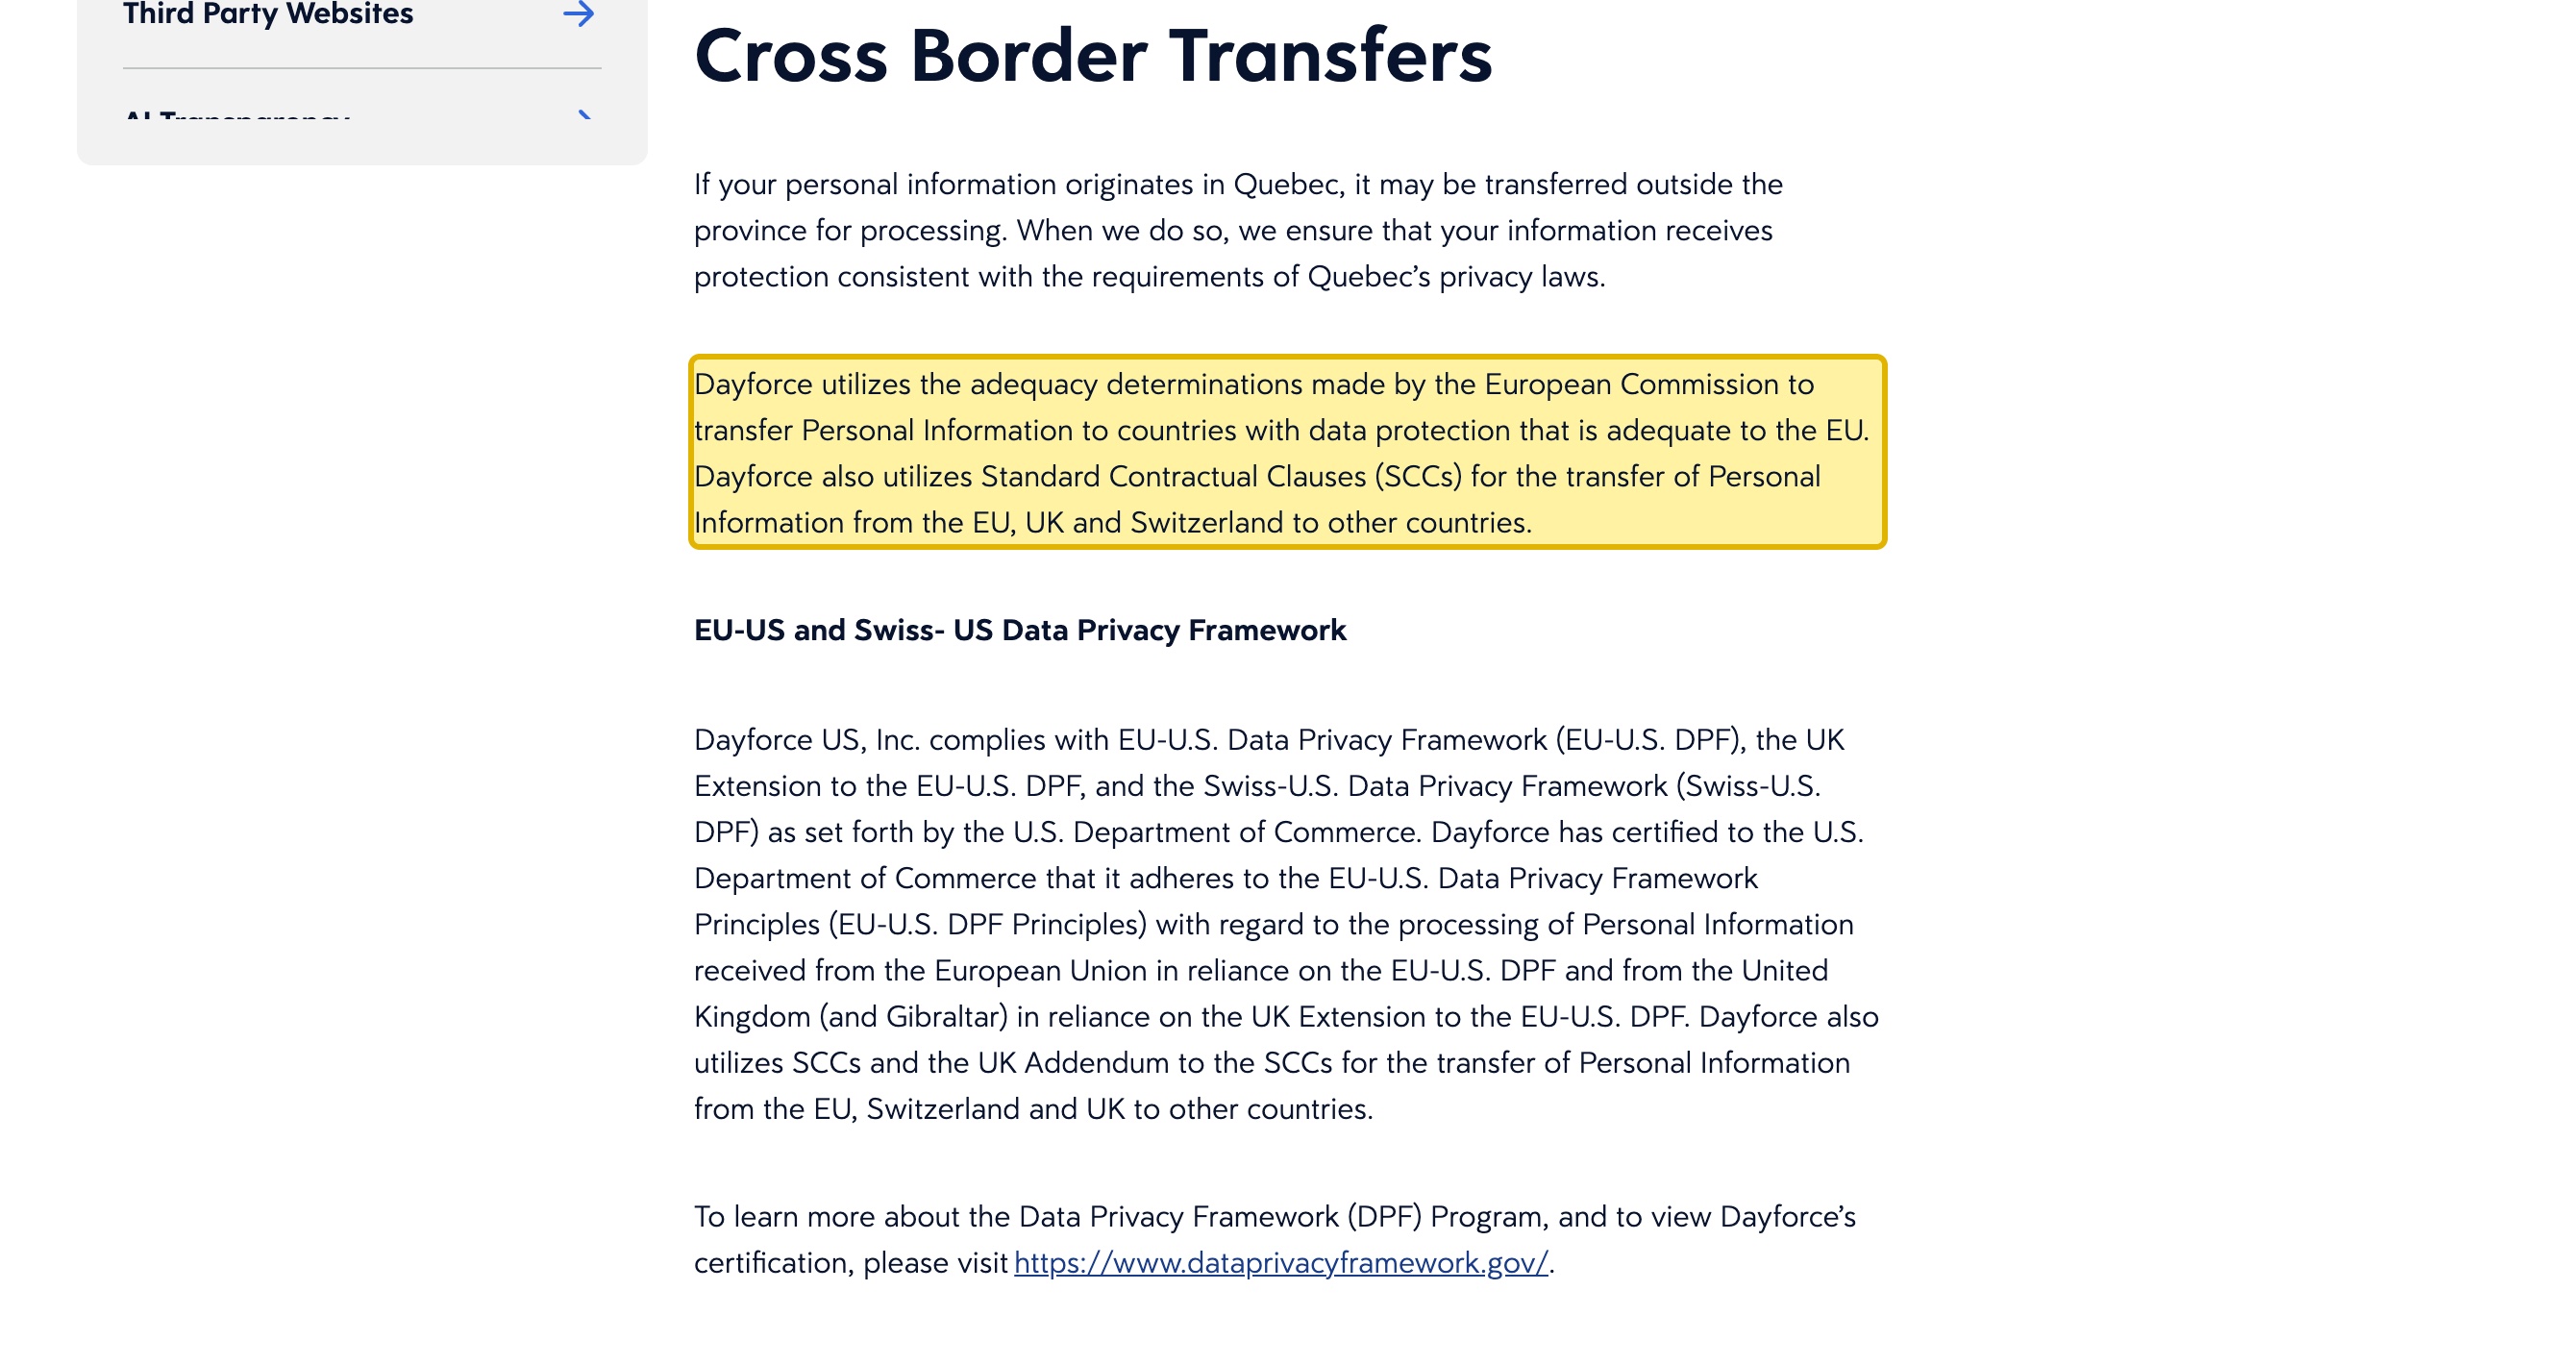
| La propia declaración de privacidad de Dayforce construye su marco de transferencias transfronterizas únicamente sobre mecanismos occidentales — ninguno para China continental. En el apartado «Cross Border Transfers», Dayforce se apoya en las “adequacy determinations made by the European Commission” (decisiones de adecuación adoptadas por la Comisión Europea), en las cláusulas contractuales tipo “for the transfer of Personal Information from the EU, UK and Switzerland to other countries” (para la transferencia de información personal desde la UE, el Reino Unido y Suiza a otros países) y afirma que “Dayforce US, Inc. complies with EU-U.S. Data Privacy Framework (EU-U.S. DPF).” (Dayforce US, Inc. cumple el EU-U.S. Data Privacy Framework). No publica ninguna región de datos en China continental ni menciona ningún mecanismo de transferencia para China, de modo que los expedientes de su personal en China residen en un tenant de Dayforce en el extranjero — una transferencia transfronteriza de información personal según la PIPL. | Dayforce — Global Privacy Statement, Cross Border Transfers (dayforce.com/privacy, última actualización el 2026-09-11), consultado el 2026-10-09 |
| Los relojes de fichaje de Dayforce pueden captar datos de escaneo dactilar, venoso y facial — información personal expresamente sensible — y Dayforce deja en sus manos la decisión de cumplimiento. Su declaración biométrica (Biometric Statement) se aplica al control horario que utiliza “finger scan, vein scan, and facial recognition technology,” (escaneo dactilar, escaneo venoso y tecnología de reconocimiento facial), indica que “Dayforce processes biometric data only on behalf of and at the direction of its customers,” (Dayforce trata los datos biométricos únicamente por cuenta de sus clientes y siguiendo sus instrucciones) y que “It is the responsibility of Dayforce's customers to determine if applicable data protection and biometric privacy laws apply.” (corresponde a los clientes de Dayforce determinar si se aplican las leyes de protección de datos y de privacidad biométrica pertinentes). Según la PIPL, los datos biométricos son información personal sensible (artículos 28–29), que exige un propósito específico, un consentimiento separado y una evaluación de impacto previa. | Dayforce — Biometric Statement (dayforce.com/privacy/biometric-notice, última actualización el 2026-10-07); artículos 28–29 de la PIPL, consultado el 2026-10-09 |
| Conservar los expedientes de los empleados en China en un tenant de Dayforce en el extranjero activa las normas transfronterizas de la PIPL — con un problema de consentimiento de los empleados incorporado. Trasladar información personal recogida del personal en China continental a un tenant alojado en el extranjero activa los artículos 38 a 40 de la PIPL: notificación, un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, cuando la base es el consentimiento, un consentimiento separado que difícilmente puede considerarse libre dentro de una relación laboral. El deber recae sobre el responsable del tratamiento — el empleador —, no sobre Dayforce como encargado del tratamiento. | Ley de Protección de Información Personal de la RPC, artículos 38–40 (cac.gov.cn), consultado el 2026-10-09 |
| Para algunos responsables del tratamiento los datos deben permanecer en China, y cambiar de región de Dayforce no lo modifica. Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), y puede aplicarse una evaluación de seguridad de la exportación de datos de la CAC antes de que salga nada. Todas las regiones que ofrece Dayforce están fuera de China continental, de modo que trasladar un tenant de una región en el extranjero a otra desplaza la transferencia en lugar de ponerle fin. | Artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37); Medidas de Evaluación de Seguridad de la Exportación de Datos (cac.gov.cn), consultado el 2026-10-09 |
Fuentes verificadas por el Equipo de Cumplimiento de 21YunBox el 9 de octubre de 2026.
Para una plataforma de nómina y gestión de personal, si Dayforce «funciona» en China continental lo decide el lugar donde pueden residir los expedientes de sus empleados, mucho antes de que importe la rapidez con que se dibuja una pantalla. Dayforce es el sistema que guarda la retribución, las horas, las prestaciones y las líneas jerárquicas de su gente — y, en sus relojes de fichaje, sus huellas dactilares y sus rostros —, y sus aplicaciones responden desde el continente. Así que la decisión no es la accesibilidad. Es si la información personal de su personal radicado en China puede residir legalmente en un tenant de Dayforce alojado fuera del país, y sobre qué base cruzó la frontera para llegar allí. Dayforce (antes Ceridian) tiene su sede en Estados Unidos, y su propia declaración de privacidad describe un marco de transferencias transfronterizas construido íntegramente sobre mecanismos occidentales — sin ninguna región de datos en China continental.
Dayforce en China de un vistazo
| Qué lo decide | En los propios términos de Dayforce — y la ley china |
|---|---|
| Qué es | Dayforce (antes Ceridian) es una plataforma en la nube de HCM, nómina y gestión de personal — el sistema de registro para la contratación, la retribución, el control horario y de asistencia, las prestaciones y la planificación de turnos. Mantiene un historial continuo e identificable de cada trabajador, en gran parte sensible. |
| ¿Es accesible desde el continente? | Sí. Las aplicaciones de Dayforce responden desde China y no es un servicio bloqueado en la frontera, así que la accesibilidad no es la cuestión en China. (El acceso transfronterizo a un tenant en el extranjero puede ser irregular — una cuestión operativa, tratada más abajo, no la decisión.) |
| ¿Dónde residen los expedientes de los empleados? | Fuera de China continental. Dayforce tiene su sede en EE. UU. y no publica ninguna región de datos en China continental; su declaración de privacidad se apoya en mecanismos de transferencia de la UE, el Reino Unido, Suiza y EE. UU. Por tanto, los expedientes de su personal en China se encuentran en un tenant de Dayforce en el extranjero. |
| Introducir en él datos de empleados en China | Esos expedientes son información personal, y conservarlos en un tenant en el extranjero es una transferencia transfronteriza (数据出境) según la PIPL (artículos 38 a 40): notificación, un mecanismo de transferencia y — cuando la base es el consentimiento — un consentimiento separado que un empleado rara vez puede dar libremente a su empleador. |
| Retribución, prestaciones y fichaje biométrico | Los datos de retribución, bancarios y de prestaciones, y los datos de escaneo dactilar, venoso y facial que pueden captar los propios relojes de fichaje de Dayforce, son información personal sensible según la PIPL (artículos 28 y 29): un propósito específico, un consentimiento separado y una evaluación de impacto previa sobre la protección de la información personal. |
| Almacenamiento dentro del país y volumen | Para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, los datos de empleados generados en China deben permanecer en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37)), y puede aplicarse una evaluación de seguridad de la exportación de datos de la CAC antes de que salga nada — deberes que una región de Dayforce en el extranjero no puede cumplir. |
| La vía legal | Mantenga sobre una base con residencia en China los datos de empleados en China que deben quedarse, envíe a Dayforce solo lo que puede salir legalmente, conserve Dayforce para el resto de su plantilla y sirva dentro del país cualquier portal del empleado orientado a China sobre infraestructura con registro ICP. 21YunBox cartografía, localiza y entrega; nunca utiliza ni recomienda ninguna forma de elusión. |
Accesible — pero ¿dónde residen los expedientes de sus empleados?
Las aplicaciones de Dayforce responden desde dentro de China, y no es un servicio que China bloquee en la frontera, así que no es la accesibilidad lo que decide esta cuestión. Lo decide la residencia. Dayforce tiene su sede en EE. UU. y en ninguna parte de su material publicado sobre seguridad o privacidad menciona un centro de datos en China continental; su página Information Security se limita a indicar que “Dayforce maintains relevant industry certifications and attestations including ISO and SOC 2 Type II,” (Dayforce mantiene las certificaciones y atestaciones pertinentes del sector, entre ellas ISO y SOC 2 Type II) sin nombrar ninguna región dentro del país. Su declaración de privacidad global establece después un marco de transferencias basado en las decisiones de adecuación de la Comisión Europea, las cláusulas contractuales tipo y los marcos de privacidad de datos UE-EE. UU., del Reino Unido y Suiza-EE. UU. — todos ellos mecanismos occidentales. Así que, mientras eso no cambie, los datos del sistema de registro de sus empleados en China se encuentran en un tenant de Dayforce en el extranjero.
El acceso transfronterizo desde el continente a un tenant en el extranjero puede ser irregular, y la tentación es forzar la conexión. 21YunBox no hace eso ni nada parecido — la respuesta nunca es un atajo de red, que sería a la vez un riesgo de cumplimiento y algo ajeno a la cuestión. Por la misma razón, esta página no publica ninguna cifra de latencia en China para Dayforce: la velocidad no es el eje de una decisión que depende de la residencia y del consentimiento. La pregunta productiva es dónde residen los datos de los empleados y si tenían una base legal para estar allí.
Los datos de empleados en el extranjero son una transferencia transfronteriza según la PIPL
Esta es la puerta que pasan por alto la mayoría de los equipos de RR. HH. y de nómina. Recoger información personal del personal en China continental y conservarla en un tenant de Dayforce alojado en el extranjero es una transferencia transfronteriza (数据出境) de información personal según la Ley de Protección de Información Personal. La PIPL atribuye el deber al responsable del tratamiento — el empleador, no Dayforce, que trata los datos siguiendo las instrucciones del empleador: los artículos 38 a 40 exigen notificación, un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, cuando su base es el consentimiento, un consentimiento separado para enviar los expedientes al extranjero.
La relación laboral complica ese consentimiento. La PIPL sí permite a un empleador tratar la información personal de su personal cuando sea necesario para la gestión de recursos humanos conforme a una normativa laboral adoptada legalmente, de modo que el tratamiento rutinario de RR. HH. no siempre tiene que basarse en el consentimiento — pero exportar esos expedientes a un tenant de Dayforce en el extranjero es un acto distinto que activa por sí mismo las normas transfronterizas, y un consentimiento separado rara vez es algo que un empleado pueda negar sin coste. Normas recientes de la CAC eximen a algunas transferencias de recursos humanos de la vía de evaluación más exigente, pero no anulan los deberes subyacentes de notificación, base legal y mecanismo de transferencia. Y para un operador de infraestructuras de información críticas o un tratante de grandes volúmenes, la información personal generada en China debe almacenarse en el continente (artículo 40 de la PIPL; artículo 39 de la Ley de Ciberseguridad (antes artículo 37 — la disposición de localización de datos, renumerada por la reforma de 2025 en vigor desde el 1 de enero de 2026, sin cambios de fondo)), y transferir datos de empleados fuera del país por encima de ciertos umbrales de volumen puede activar la evaluación de seguridad de la exportación de datos de China (数据出境安全评估) antes de que salga nada. Cuáles de estos deberes vinculan a su organización es un riesgo que debe confirmar con su asesoría legal a la luz de su plantilla y sus datos reales.
Los datos biométricos de fichaje son sensibles — un listón más alto
Lo que agudiza la exposición en el caso de Dayforce, más allá de la retribución y el rendimiento, es el reloj de fichaje. La propia declaración biométrica (Biometric Statement) de Dayforce indica que el documento abarca el control horario que utiliza “finger scan, vein scan, and facial recognition technology,” (escaneo dactilar, escaneo venoso y tecnología de reconocimiento facial) y que “Dayforce processes biometric data only on behalf of and at the direction of its customers.” (Dayforce trata los datos biométricos únicamente por cuenta de sus clientes y siguiendo sus instrucciones). Según la PIPL, las características biométricas son información personal sensible (artículos 28 y 29): tratarlas exige un propósito específico y una necesidad estricta, un consentimiento separado y una evaluación de impacto previa sobre la protección de la información personal (artículo 55) — y los datos de retribución, bancarios y de prestaciones están sujetos al mismo listón de la información personal sensible. Dayforce es explícito sobre a quién corresponde la decisión de cumplimiento: “It is the responsibility of Dayforce’s customers to determine if applicable data protection and biometric privacy laws apply” (corresponde a los clientes de Dayforce determinar si se aplican las leyes de protección de datos y de privacidad biométrica pertinentes) a la forma en que se utilizan los dispositivos. Ese es el deber del responsable del tratamiento, y en China es exigente, porque transferir datos sensibles de empleados fuera del país por encima de ciertos umbrales de volumen puede activar además una evaluación de seguridad de la exportación de datos. Nada de esto depende de la rapidez con que se renderiza una página; depende de si los datos sensibles tenían una base legal para estar en el extranjero — así que trate cada línea de esta página como un asunto que debe resolver con su asesoría legal antes de apoyarse en él.
Por qué apuntar Dayforce a otra región no es la solución
La jugada obvia es cambiar el tenant a otra región de Dayforce y dar el trabajo por terminado — pero todas las regiones que opera Dayforce están fuera de China continental. Trasladar los datos de empleados en China de un entorno en EE. UU. a uno europeo desplaza la transferencia transfronteriza; no la elimina, ni crea el alojamiento dentro del país que exige un deber de residencia. Mantener en el país los datos de empleados recogidos en China significa poner en marcha una base con residencia en China para los expedientes que deben quedarse, y enviar a Dayforce solo lo que puede salir legalmente. Decidir qué expedientes deben quedarse y cuáles pueden salir es una cuestión jurídica antes que técnica, y es el núcleo del trabajo.
La vía legal — cartografiar, localizar, entregar
Existe una forma legal de utilizar Dayforce para una plantilla que incluye China continental, y tiene una estructura concreta. Primero, cartografiar: nuestro equipo de cumplimiento para China examina su panorama según la PIPL — qué datos de empleados, de nómina y biométricos recogidos en China deben permanecer en el país, qué puede cruzar legalmente la frontera, dónde se aplican una evaluación de seguridad de la exportación de datos o un deber de almacenamiento del artículo 39 (antes artículo 37) y qué debe cubrir su flujo de notificación, consentimiento y evaluación de impacto. Las conclusiones jurídicas se fijan con su asesoría legal; nosotros construimos el mapa técnico que las alimenta.
Después, localizar: ponemos en marcha e integramos una base con residencia en China para los datos de empleados en China que deben quedarse — un alojamiento consentido y dentro del país para esos expedientes, patrones biométricos incluidos —, mientras Dayforce sigue siendo el sistema de registro para el resto de su plantilla y recibe solo lo que puede salir legalmente.
Por último, entregar: cualquier superficie del sistema orientada a China — un portal de autoservicio del empleado, una página de incorporación o de selección que se sirve realmente a personas en el continente — es allí un servicio público, por lo que conlleva un deber de registro ICP (备案) y necesita una entrega conforme dentro del país. El 21YunBox Optimizer la entrega dentro del país, por delante del stack que ya utiliza, sin reconstruir ni cambiar de plataforma. Lo que nunca hacemos — y lo que nadie puede hacer legalmente — es ofrecerle una forma de esquivar las normas chinas de exportación de datos o cualquier restricción de red: localizamos lo que debe quedarse y entregamos dentro del país, para que su sistema de gestión de personal funcione de forma legal y conforme para su gente en China.
Solicitar una evaluación de cumplimiento →
Lectura relacionada:
- Transferencias transfronterizas de datos conforme a la PIPL
- La evaluación de seguridad de la exportación de datos de China
- La Ley de Ciberseguridad de China (localización de datos, artículo 39)
- Cómo obtener un registro ICP para China
Preguntas frecuentes
¿Está disponible Dayforce en China continental?
Las aplicaciones de Dayforce son accesibles desde el continente — no es un servicio que China bloquee en la frontera —, así que la disponibilidad no es el obstáculo. La verdadera cuestión para una plantilla en China es la residencia de los datos de los empleados y la transferencia transfronteriza de información personal: Dayforce (antes Ceridian) tiene su sede en EE. UU. y no opera ningún centro de datos en China continental, de modo que los expedientes de sus empleados en China residen en un tenant de Dayforce en el extranjero. El acceso transfronterizo a ese tenant puede ser irregular, pero es una cuestión operativa, no la decisión — y la respuesta nunca es un atajo de red. Trate los detalles como un riesgo que debe confirmar con su asesoría legal.
¿Incluir a nuestros empleados en China en Dayforce cuenta como una transferencia transfronteriza de datos?
Si su tenant de Dayforce está en EE. UU., en la UE o en cualquier región fuera del continente, los expedientes que guarda sobre su personal en China se almacenan en el extranjero — una transferencia transfronteriza (数据出境) según la PIPL. Eso implica notificación, un mecanismo de transferencia (una evaluación de seguridad de la CAC, el contrato estándar de la CAC o una certificación) y, cuando la base es el consentimiento, un consentimiento separado que difícilmente puede considerarse libre en una relación laboral. Los datos de nómina, y los datos de escaneo dactilar, venoso y facial que pueden captar los relojes de fichaje de Dayforce, son información personal sensible (artículos 28–29 de la PIPL), lo que añade el listón del propósito específico, el consentimiento separado y la evaluación de impacto, y para un operador de infraestructuras de información críticas el artículo 39 (antes artículo 37) de la Ley de Ciberseguridad añade un deber de almacenamiento dentro del país que una región en el extranjero no puede cumplir. Confirme sus obligaciones exactas con su asesoría legal.
¿Podemos cambiar nuestro tenant de Dayforce a una región en China para mantener los datos dentro del país?
No — todas las regiones que ofrece Dayforce están fuera de China continental, así que ninguna resuelve un deber de residencia en China. Cambiar un tenant de una región en EE. UU. a una europea solo desplaza la transferencia transfronteriza; no le pone fin. Mantener dentro del país los datos de empleados recogidos en China significa poner en marcha una base con residencia en China para los expedientes que deben quedarse — patrones biométricos incluidos — y enviar a Dayforce solo lo que puede salir legalmente, mientras conserva Dayforce para el resto de su plantilla. 21YunBox cartografía esa división, localiza dentro del país los datos que deben quedarse y entrega cualquier superficie orientada a China sobre infraestructura con registro ICP — no es una vía para esquivar las normas chinas de exportación de datos.


