Dayforce fonctionne-t-il en Chine ? Résidence des données employés et paie, transfert transfrontalier PIPL et informations personnelles sensibles
Dayforce (anciennement Ceridian) HCM est accessible depuis la Chine continentale, la vitesse n'est donc pas la question — la résidence des données employés l'est. Dayforce a son siège aux États-Unis et ne publie aucune région de données en Chine continentale, et sa propre déclaration de confidentialité achemine les informations personnelles via des mécanismes de transfert UE, Royaume-Uni, suisses et américains uniquement, de sorte que les dossiers de paie, d'avantages et de pointage biométrique de vos employés en Chine résident dans un tenant à l'étranger — un transfert transfrontalier d'informations personnelles souvent sensibles au titre de la PIPL. Un regard, d'abord sous l'angle de la conformité, sur l'exposition de résidence, transfrontalière, d'informations personnelles sensibles et d'ICP, et la voie légale sur le territoire.
Dayforce fonctionne-t-il en Chine ?
Les applications de Dayforce sont accessibles depuis la Chine continentale ; la réponse honnête est donc que la vitesse n'est pas la question. Dayforce est le système de référence de vos effectifs — paie, heures, avantages, et sur ses pointeuses, empreintes digitales et visages — et la décision chinoise dépend de l'endroit où résident ces dossiers d'employés et à la question de savoir s'ils avaient le droit de quitter le pays.
Dayforce (anciennement Ceridian) a son siège aux États-Unis, et sa propre déclaration de confidentialité achemine les informations personnelles via des mécanismes de transfert UE, Royaume-Uni, suisses et américains uniquement, sans publier aucune région de données en Chine continentale — de sorte que les dossiers de votre personnel en Chine résident dans un tenant à l'étranger, ce qui fait de leur conservation là-bas un transfert transfrontalier (数据出境) d'informations personnelles au titre de la PIPL (articles 38 à 40) : information, un mécanisme de transfert, et un consentement distinct particulièrement délicat pour des données d'employés. Une grande partie de ce que détient Dayforce — paie, données bancaires et d'avantages, et les données d'empreinte digitale, de veine et de scan facial que ses pointeuses peuvent capturer — constitue des informations personnelles sensibles (articles 28 et 29), relevant le seuil de consentement et exigeant une analyse d'impact, et au-delà de seuils de volume une évaluation de sécurité pour l'exportation de données peut s'appliquer. Pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité impose un stockage sur le territoire qu'une région à l'étranger ne peut satisfaire.
21YunBox cartographie votre exposition transfrontalière, de résidence et d'informations personnelles sensibles, localise les données d'employés de Chine sur une assise résidente en Chine (n'envoyant à Dayforce que ce qui peut légalement partir), et diffuse toute surface employé tournée vers la Chine sur le territoire, sur une infrastructure déclarée (ICP) — sans reconstruction, et jamais aucune forme de contournement. Traitez les détails comme un risque à confirmer avec un conseil.
Aperçu de conformité
- ✓ L'accessibilité n'est pas l'enjeu. Les applications de Dayforce sont accessibles depuis la Chine continentale ; ce n'est pas bloqué à la frontière. La question chinoise est la résidence des données d'employés et le transfert transfrontalier d'informations personnelles, non la vitesse.
- ✕ Dayforce a son siège aux États-Unis (anciennement Ceridian) et ne publie aucune région de données en Chine continentale ; sa propre déclaration de confidentialité achemine les transferts via des mécanismes UE, Royaume-Uni, suisses et américains uniquement, ne nommant aucun mécanisme de transfert pour la Chine. Il n'existe aucun foyer Dayforce sur le territoire pour les données qu'une obligation de résidence garderait en Chine.
- ! Conserver les dossiers des employés en Chine dans un tenant Dayforce à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un mécanisme de transfert et — lorsque le consentement est la base — un consentement distinct difficile à tenir pour librement donné dans une relation d'emploi.
- ! Les données de paie, bancaires et d'avantages, et les données d'empreinte digitale, de veine et de scan facial que les propres pointeuses de Dayforce peuvent capturer, sont des informations personnelles sensibles au titre de la PIPL (articles 28 et 29), nécessitant une finalité précise, un consentement distinct et une analyse d'impact sur la protection des informations personnelles préalable.
- ! Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, la loi sur la cybersécurité, article 39 (anciennement l'article 37), impose un stockage sur le territoire, et une évaluation de sécurité pour l'exportation de données de la CAC peut s'appliquer avant tout départ — des obligations qu'une région Dayforce à l'étranger ne peut satisfaire. Basculer de région de tenant (États-Unis vers UE) déplace le transfert ; cela n'y met pas fin.
- ! Toute surface employé tournée vers la Chine réellement servie depuis l'intérieur du continent — un portail en libre-service, une page d'intégration ou de recrutement — est un service public là-bas et porte une obligation de déclaration ICP (备案), liée à une ressource d'hébergement sur le continent que Dayforce ne fournit pas.
Ce que la documentation officielle de Dayforce dit de la Chine
| Fait | Source primaire |
|---|---|
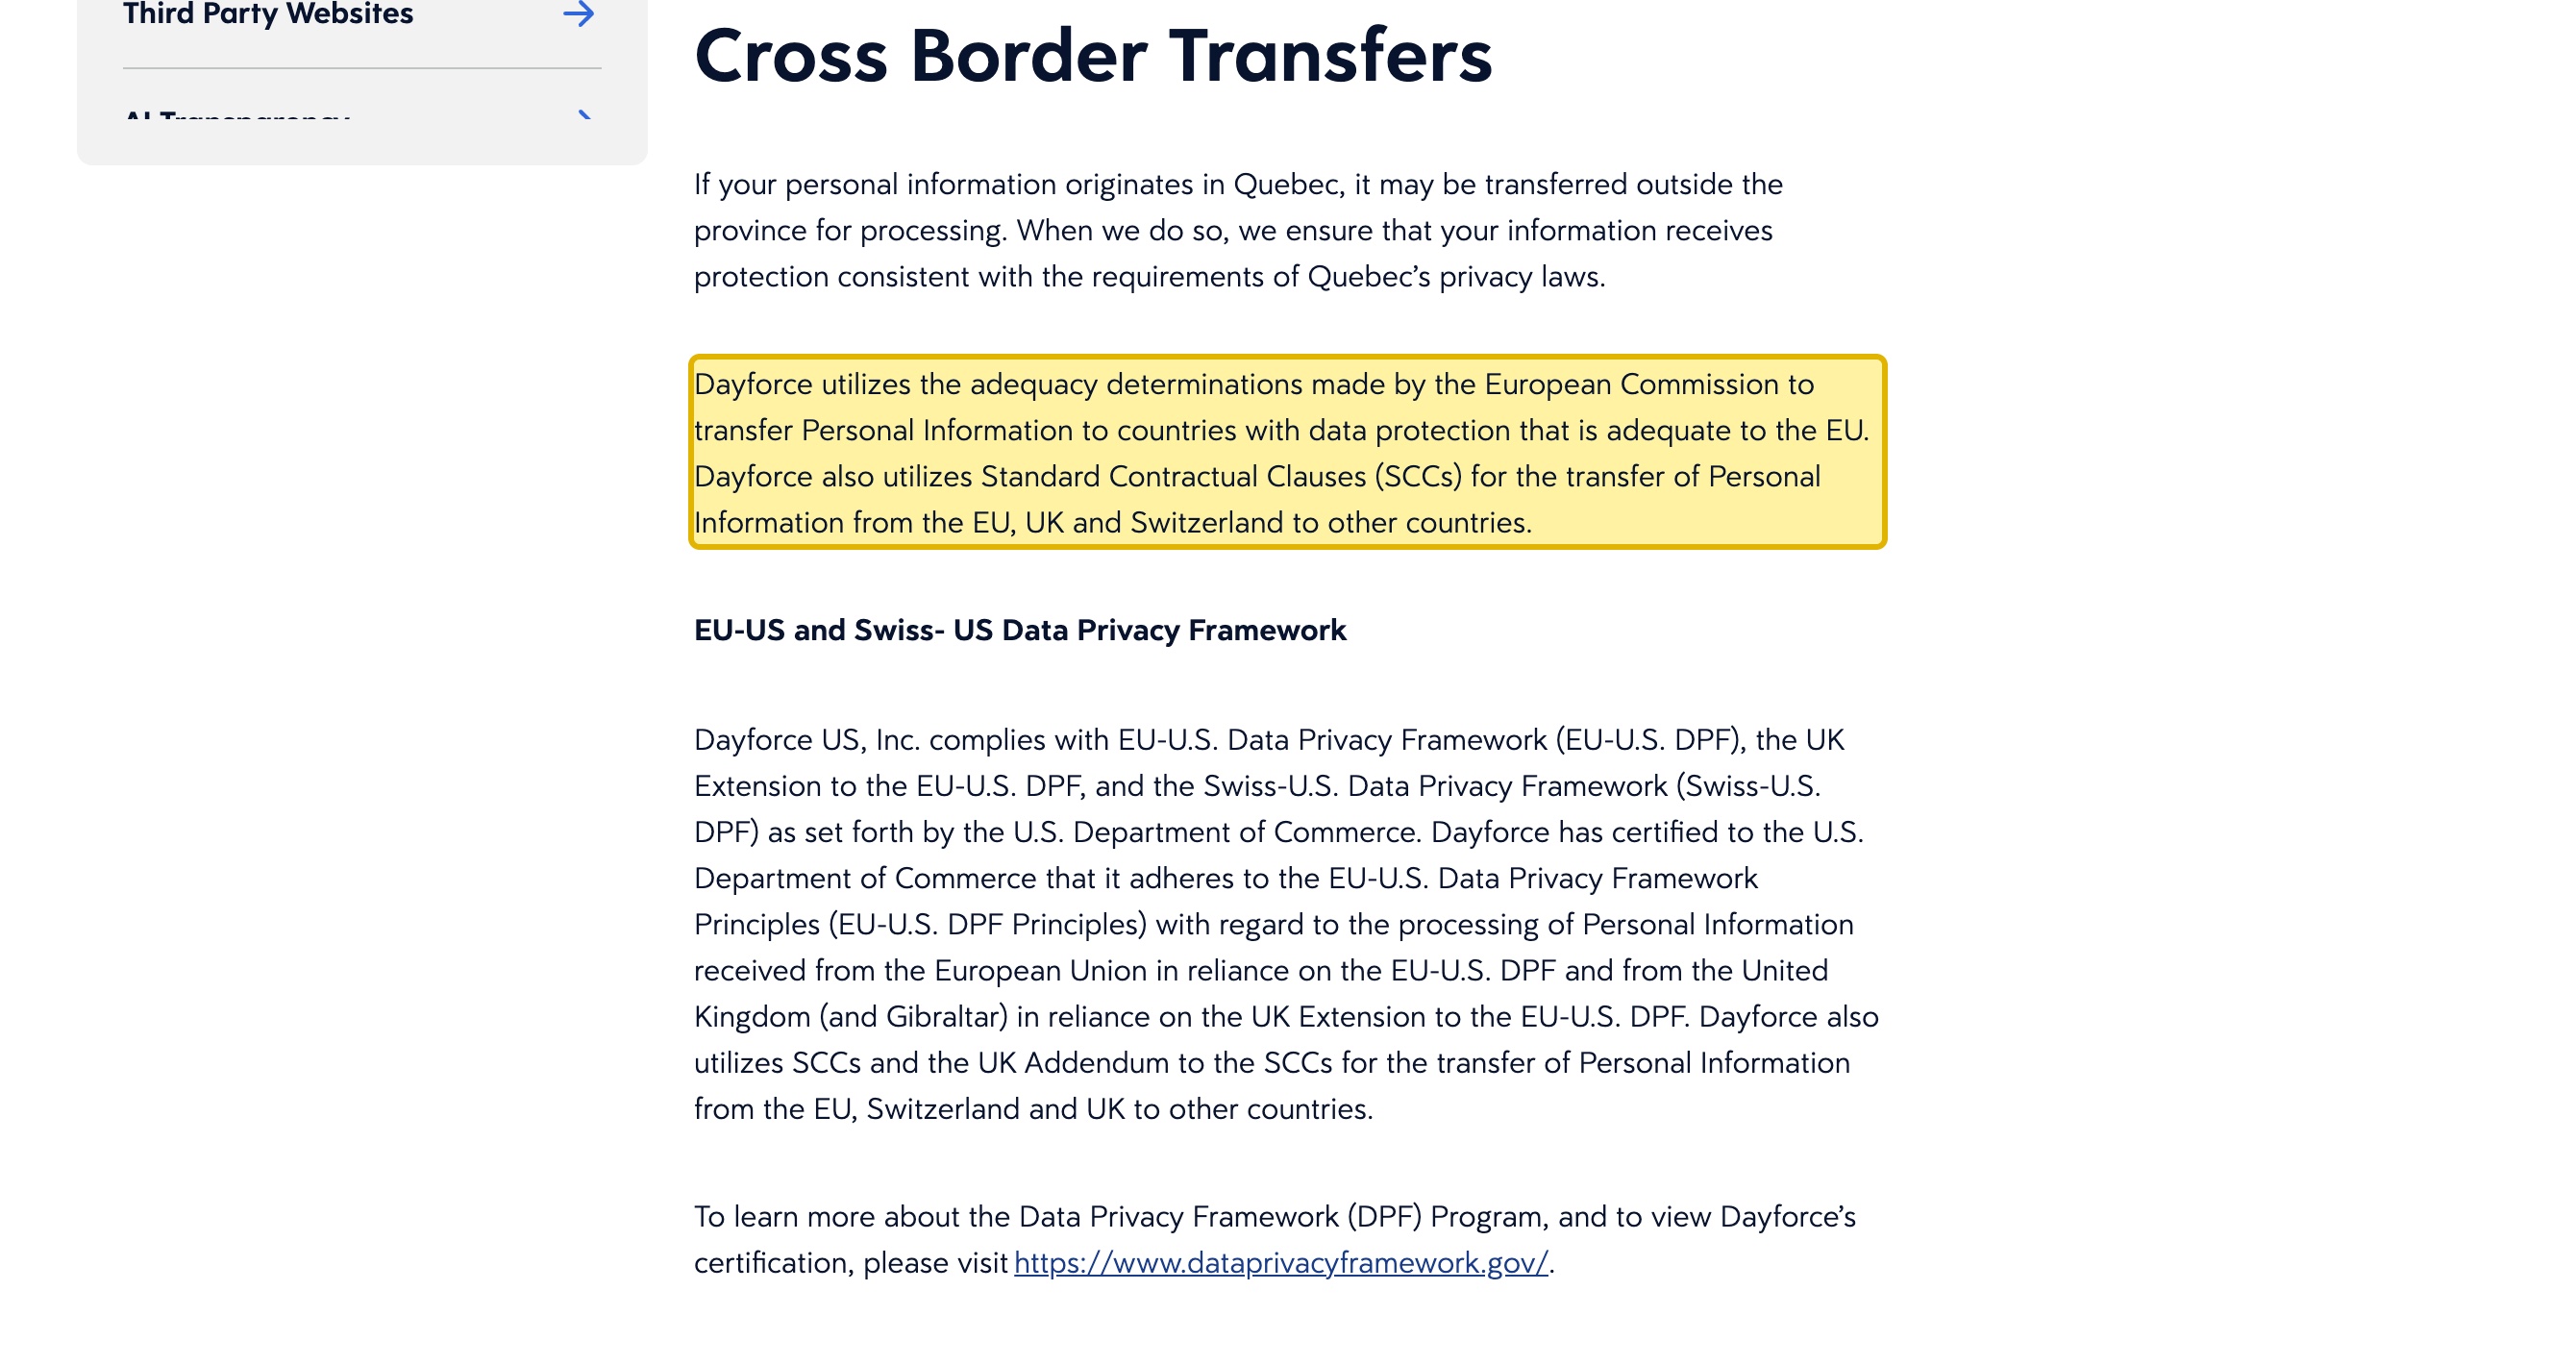
| La propre déclaration de confidentialité de Dayforce bâtit son cadre de transfert transfrontalier sur des mécanismes occidentaux uniquement — aucun pour la Chine continentale. Sous “Cross Border Transfers,” Dayforce s'appuie sur les “adequacy determinations made by the European Commission,” sur des clauses contractuelles types “for the transfer of Personal Information from the EU, UK and Switzerland to other countries,” et indique que “Dayforce US, Inc. complies with EU-U.S. Data Privacy Framework (EU-U.S. DPF).” Elle ne publie aucune région de données en Chine continentale et ne nomme aucun mécanisme de transfert pour la Chine, de sorte que les dossiers de votre personnel en Chine résident dans un tenant Dayforce à l'étranger — un transfert transfrontalier d'informations personnelles au titre de la PIPL. | Dayforce — Global Privacy Statement, Cross Border Transfers (dayforce.com/privacy, dernière mise à jour le 2026-09-11), consulté le 2026-10-09 |
| Les pointeuses de Dayforce peuvent capturer des données d'empreinte digitale, de veine et de scan facial — des informations personnelles expressément sensibles — et Dayforce place la décision de conformité sur vous. Sa déclaration biométrique s'applique au pointage utilisant une “finger scan, vein scan, and facial recognition technology,” indique que “Dayforce processes biometric data only on behalf of and at the direction of its customers,” et que “It is the responsibility of Dayforce's customers to determine if applicable data protection and biometric privacy laws apply.” Au titre de la PIPL, les données biométriques sont des informations personnelles sensibles (articles 28 et 29), exigeant une finalité précise, un consentement distinct et une analyse d'impact préalable. | Dayforce — Biometric Statement (dayforce.com/privacy/biometric-notice, dernière mise à jour le 2026-10-07) ; PIPL articles 28 et 29, consulté le 2026-10-09 |
| Détenir les dossiers des employés en Chine dans un tenant Dayforce à l'étranger déclenche les règles transfrontalières de la PIPL — avec un problème de consentement des employés intégré. Déplacer des informations personnelles collectées auprès du personnel en Chine continentale vers un tenant hébergé à l'étranger engage les articles 38 à 40 de la PIPL : information, un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et, lorsque le consentement est la base, un consentement distinct difficile à tenir pour librement donné au sein d'une relation d'emploi. L'obligation retombe sur le responsable de traitement — l'employeur — non sur Dayforce en tant que sous-traitant. | Loi sur la protection des informations personnelles de la RPC, articles 38 à 40 (cac.gov.cn), consulté le 2026-10-09 |
| Pour certains responsables, les données doivent rester en Chine, et basculer de région Dayforce n'y change rien. Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)), et une évaluation de sécurité pour l'exportation de données de la CAC peut s'appliquer avant tout départ. Chaque région qu'offre Dayforce se trouve hors de Chine continentale, de sorte que déplacer un tenant d'une région à l'étranger vers une autre déplace le transfert plutôt que d'y mettre fin. | PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37) ; Mesures d'évaluation de sécurité pour l'exportation de données (cac.gov.cn), consulté le 2026-10-09 |
Sources vérifiées par Équipe Conformité 21YunBox le 9 octobre 2026.
Pour une plateforme de paie et de gestion des effectifs, la question de savoir si Dayforce « fonctionne » en Chine continentale se règle par l’endroit où les dossiers de vos employés ont le droit de résider, bien avant d’être une question de rapidité d’affichage d’un écran. Dayforce est le système qui détient la paie, les heures, les avantages et les lignes hiérarchiques de vos collaborateurs — et, sur ses pointeuses, leurs empreintes digitales et leurs visages — et ses applications répondent depuis le continent. La décision n’est donc pas l’accessibilité. C’est de savoir si les informations personnelles de votre personnel basé en Chine peuvent légalement résider dans un tenant Dayforce hébergé hors du pays, et sur quelle base elles ont franchi la frontière pour y parvenir. Dayforce (anciennement Ceridian) a son siège aux États-Unis, et sa propre déclaration de confidentialité décrit un cadre de transfert transfrontalier entièrement bâti sur des mécanismes occidentaux — sans aucune région de données en Chine continentale.
Dayforce en Chine en un coup d’œil
| Ce qui le détermine | Dans les termes de Dayforce — et au regard du droit chinois |
|---|---|
| Ce que c'est | Dayforce (anciennement Ceridian) est une plateforme cloud de HCM, de paie et de gestion des effectifs — le système de référence du recrutement, de la paie, du temps et des présences, des avantages et de la planification. Il conserve un dossier continu et identifiable de chaque travailleur, dont une grande partie est sensible. |
| Est-ce accessible depuis le continent ? | Oui. Les applications de Dayforce répondent depuis la Chine et ce n'est pas un service bloqué à la frontière ; l'accessibilité n'est donc pas la question chinoise. (L'accès transfrontalier à un tenant à l'étranger peut être irrégulier — une affaire opérationnelle, plus bas, non la décision.) |
| Où résident les dossiers des employés ? | Hors de Chine continentale. Dayforce a son siège aux États-Unis et ne publie aucune région de données en Chine continentale ; sa déclaration de confidentialité repose sur des mécanismes de transfert UE, Royaume-Uni, suisses et américains. Les dossiers de votre personnel en Chine se trouvent donc dans un tenant Dayforce à l'étranger. |
| Y verser les données d'employés en Chine | Ces dossiers sont des informations personnelles, et les détenir dans un tenant à l'étranger est un transfert transfrontalier (数据出境) au titre de la PIPL (articles 38 à 40) : information, un mécanisme de transfert et — lorsque le consentement est la base — un consentement distinct qu'un employé peut rarement donner librement à un employeur. |
| Paie, avantages et pointage biométrique | La rémunération, les données bancaires et d'avantages, et les données d'empreinte digitale, de veine et de scan facial que les propres pointeuses de Dayforce peuvent capturer, sont des informations personnelles sensibles au titre de la PIPL (articles 28 et 29) : une finalité précise, un consentement distinct et une analyse d'impact sur la protection des informations personnelles préalable. |
| Stockage sur le territoire et volume | Pour un opérateur d'infrastructure d'information critique ou un responsable de traitement à grand volume, les données d'employés générées en Chine doivent rester sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l'article 37)), et une évaluation de sécurité pour l'exportation de données de la CAC peut s'appliquer avant tout départ — des obligations qu'une région Dayforce à l'étranger ne peut satisfaire. |
| La voie légale | Gardez les données d'employés en Chine qui doivent rester sur une assise résidente en Chine, n'envoyez à Dayforce que ce qui peut légalement partir, conservez Dayforce pour le reste de vos effectifs, et servez tout portail employé tourné vers la Chine sur le territoire, sur une infrastructure déclarée (ICP). 21YunBox cartographie, localise et diffuse ; il n'utilise ni ne suggère jamais de contournement d'aucune sorte. |
Accessible — mais où résident les dossiers de vos employés ?
Les applications de Dayforce répondent depuis l’intérieur de la Chine, et ce n’est pas un service que la Chine bloque à la frontière ; ce n’est donc pas là que la question se règle. La résidence l’est. Dayforce a son siège aux États-Unis, et nulle part dans ses documents de sécurité ou de confidentialité publiés il ne nomme un centre de données en Chine continentale ; sa page Information Security se borne à indiquer que “Dayforce maintains relevant industry certifications and attestations including ISO and SOC 2 Type II,” sans nommer de région sur le territoire. Sa déclaration de confidentialité mondiale expose ensuite un cadre de transfert reposant sur les décisions d’adéquation de la Commission européenne, les clauses contractuelles types et les cadres de protection des données UE-États-Unis, Royaume-Uni et Suisse-États-Unis — chacun un mécanisme occidental. Ainsi, à moins et jusqu’à ce que cela change, les données du système de référence de vos employés en Chine se trouvent dans un tenant Dayforce à l’étranger.
L’accès transfrontalier depuis le continent vers un tenant à l’étranger peut être irrégulier, et la tentation est de forcer la connexion. 21YunBox ne fait ni cela ni rien de tel — la réponse n’est jamais une solution de contournement réseau, qui est à la fois un risque de conformité et hors sujet. Pour la même raison, cette page ne publie aucun chiffre de latence en Chine pour Dayforce : la vitesse n’est pas l’axe d’une décision qui dépend de la résidence et du consentement. La question productive est de savoir où résident les données d’employés et si elles avaient une base légale pour y être.
Les données d’employés à l’étranger sont un transfert transfrontalier au titre de la PIPL
Voici la porte que la plupart des équipes RH et paie manquent. Collecter des informations personnelles auprès du personnel en Chine continentale et les conserver dans un tenant Dayforce hébergé à l’étranger est un transfert transfrontalier (数据出境) d’informations personnelles au titre de la loi sur la protection des informations personnelles. La PIPL fait peser l’obligation sur le responsable du traitement des informations personnelles — l’employeur, non Dayforce, qui traite les données sur les instructions de l’employeur : les articles 38 à 40 imposent une information, un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification) et, lorsque le consentement est votre base, un consentement distinct pour envoyer les dossiers à l’étranger.
L’emploi rend ce consentement délicat. La PIPL permet bien à un employeur de traiter les informations personnelles du personnel lorsque c’est nécessaire pour administrer les ressources humaines au titre d’une politique du travail légalement adoptée, de sorte que le traitement RH courant n’a pas toujours à reposer sur le consentement — mais exporter ces dossiers vers un tenant Dayforce à l’étranger est un acte distinct qui engage les règles transfrontalières à part entière, et un consentement distinct est rarement quelque chose qu’un employé peut refuser sans conséquence. De récentes règles de la CAC allègent certains transferts de ressources humaines de la voie d’évaluation la plus lourde, mais elles n’éteignent pas les obligations sous-jacentes d’information, de base légale et de mécanisme de transfert. Et pour un opérateur d’infrastructure d’information critique ou un responsable de traitement à grand volume, les informations personnelles générées en Chine doivent être stockées sur le continent (PIPL article 40 ; loi sur la cybersécurité article 39 (anciennement l’article 37 — la disposition de localisation des données renumérotée par l’amendement 2025 entré en vigueur le 1er janvier 2026, sa substance inchangée)), et déplacer des données d’employés à travers la frontière au-delà de seuils de volume peut déclencher l’évaluation de sécurité pour l’exportation de données de Chine (数据出境安全评估) avant tout départ. Lesquelles de ces règles lient votre organisation est un risque à confirmer avec un conseil au regard de vos effectifs et données réels.
Les données de pointage biométrique sont sensibles — un seuil plus élevé
Ce qui aiguise l’exposition pour Dayforce, au-delà de la paie et de la performance, c’est la pointeuse. La propre déclaration biométrique de Dayforce indique que le document couvre le pointage utilisant une “finger scan, vein scan, and facial recognition technology,” et que “Dayforce processes biometric data only on behalf of and at the direction of its customers.” Au titre de la PIPL, les caractéristiques biométriques sont des informations personnelles sensibles (articles 28 et 29) : les traiter exige une finalité précise et une nécessité stricte, un consentement distinct et une analyse d’impact sur la protection des informations personnelles préalable (article 55) — et les dossiers de paie, bancaires et d’avantages portent le même seuil d’informations personnelles sensibles. Dayforce est explicite sur l’endroit où se situe la décision de conformité : “It is the responsibility of Dayforce’s customers to determine if applicable data protection and biometric privacy laws apply” à la façon dont les appareils sont utilisés. C’est l’obligation du responsable de traitement, et en Chine c’est une obligation exigeante, car déplacer des données d’employés sensibles à travers la frontière au-delà de seuils de volume peut en outre faire entrer en jeu une évaluation de sécurité pour l’exportation de données. Rien de cela ne dépend de la rapidité d’affichage d’une page ; cela dépend de la question de savoir si des données sensibles avaient une base légale pour être à l’étranger — traitez donc chaque ligne ici comme une question à régler avec un conseil avant de vous y fier.
Pourquoi pointer Dayforce vers une autre région n’est pas le correctif
Le geste évident est de basculer le tenant vers une autre région Dayforce et de considérer l’affaire close — mais chaque région qu’exploite Dayforce se trouve hors de Chine continentale. Déplacer les données d’employés en Chine d’un environnement américain vers un environnement européen déplace le transfert transfrontalier ; cela ne le clôt pas, et cela ne crée pas le foyer sur le territoire qu’exige une obligation de résidence. Garder les données d’employés collectées en Chine dans le pays suppose de mettre en place une assise résidente en Chine pour les dossiers qui doivent rester, et de n’envoyer à Dayforce que ce qui peut légalement partir. Décider quels dossiers doivent rester et lesquels peuvent partir est une question juridique avant d’être technique, et c’est le cœur du travail.
La voie légale — cartographier, localiser, diffuser
Il existe une manière légale d’exploiter Dayforce pour des effectifs qui incluent la Chine continentale, et elle a une forme. D’abord, cartographier : notre équipe conformité Chine parcourt votre tableau PIPL — quels dossiers d’employés, de paie et biométriques collectés en Chine doivent rester dans le pays, ce qui peut légalement franchir la frontière, où s’applique une évaluation de sécurité pour l’exportation de données ou une obligation de stockage de l’article 39 (anciennement l’article 37), et ce que doit couvrir votre flux d’information, de consentement et d’analyse d’impact. Les conclusions juridiques se règlent avec votre conseil ; nous construisons la carte technique qui les alimente.
Ensuite, localiser : nous mettons en place et intégrons une assise résidente en Chine pour les données d’employés en Chine qui doivent rester — un foyer sur le territoire et consenti pour ces dossiers, modèles biométriques inclus — tandis que Dayforce reste le système de référence pour le reste de vos effectifs, ne recevant que ce qui peut légalement partir.
Enfin, diffuser : toute surface du système tournée vers la Chine — un portail employé en libre-service, une page d’intégration ou de recrutement réellement servie à des personnes du continent — est un service public là-bas, elle porte donc une obligation de déclaration ICP (备案) et a besoin d’une diffusion conforme, sur le territoire. Le 21YunBox Optimizer la diffuse sur le territoire, devant le stack que vous exploitez déjà, sans reconstruction ni re-plateformage. Ce que nous ne faisons jamais — et que nul ne peut légalement faire — c’est de vous remettre un moyen de contourner les règles d’exportation de données de la Chine ou une quelconque restriction réseau : nous localisons ce qui doit rester et diffusons sur le territoire, afin que votre système d’effectifs s’exécute de manière légale et conforme pour vos collaborateurs en Chine.
Obtenir une évaluation de conformité →
À lire également :
- Les transferts transfrontaliers de données au titre de la PIPL
- L’évaluation de sécurité pour l’exportation de données de Chine
- La loi chinoise sur la cybersécurité (localisation des données, article 39)
- Comment obtenir une déclaration ICP pour la Chine
Questions fréquentes
Dayforce est-il disponible en Chine continentale ?
Les applications de Dayforce sont accessibles depuis le continent — ce n'est pas un service que la Chine bloque à la frontière — l'accessibilité n'est donc pas l'obstacle. La vraie question pour des effectifs en Chine est la résidence des données d'employés et le transfert transfrontalier d'informations personnelles : Dayforce (anciennement Ceridian) a son siège aux États-Unis et n'exploite aucun centre de données en Chine continentale, de sorte que les dossiers de vos employés en Chine résident dans un tenant Dayforce à l'étranger. L'accès transfrontalier à ce tenant à l'étranger peut être irrégulier, mais c'est une affaire opérationnelle, non la décision — et la réponse n'est jamais une solution de contournement réseau. Traitez les détails comme un risque à confirmer avec un conseil.
Mettre nos employés en Chine dans Dayforce compte-t-il comme un transfert transfrontalier de données ?
Si votre tenant Dayforce est aux États-Unis, dans l'UE ou dans toute région hors du continent, alors les dossiers qu'il détient pour votre personnel en Chine sont stockés à l'étranger — un transfert transfrontalier (数据出境) au titre de la PIPL. Cela signifie une information, un mécanisme de transfert (une évaluation de sécurité de la CAC, le contrat type de la CAC, ou une certification), et, lorsque le consentement est la base, un consentement distinct difficile à tenir pour librement donné dans une relation d'emploi. Les données de paie, et les données d'empreinte digitale, de veine et de scan facial que les pointeuses de Dayforce peuvent capturer, sont des informations personnelles sensibles (PIPL articles 28 et 29), ajoutant un seuil de finalité précise, de consentement distinct et d'analyse d'impact, et pour un opérateur d'infrastructure d'information critique, l'article 39 (anciennement l'article 37) de la loi sur la cybersécurité ajoute une obligation de stockage sur le territoire qu'une région à l'étranger ne peut satisfaire. Confirmez vos obligations précises avec un conseil.
Pouvons-nous basculer notre tenant Dayforce vers une région Chine pour garder les données sur le territoire ?
Non — chaque région qu'offre Dayforce se trouve hors de Chine continentale, aucune ne résout donc une obligation de résidence en Chine. Basculer un tenant d'une région américaine vers une région européenne ne fait que déplacer le transfert transfrontalier ; cela n'y met pas fin. Garder les données d'employés collectées en Chine sur le territoire suppose de mettre en place une assise résidente en Chine pour les dossiers qui doivent rester — modèles biométriques inclus — et de n'envoyer à Dayforce que ce qui peut légalement partir, tout en conservant Dayforce pour le reste de vos effectifs. 21YunBox cartographie ce partage, localise les données sur le territoire, et diffuse toute surface tournée vers la Chine sur une infrastructure déclarée (ICP) — ce n'est pas une voie de contournement des règles d'exportation de données de la Chine.


